شیگنی SCA

به حداقل رساندن ریسک متن‌باز و ایمن نگه داشتن برنامه شما در برابر بسته‌های مخرب

آسیب‌پذیری‌هایی را که واقعاً مهم هستند در اولویت قرار دهید و اگر وابستگی‌های شما شامل کد مخرب هستند، فوراً از آنها مطلع شوید.

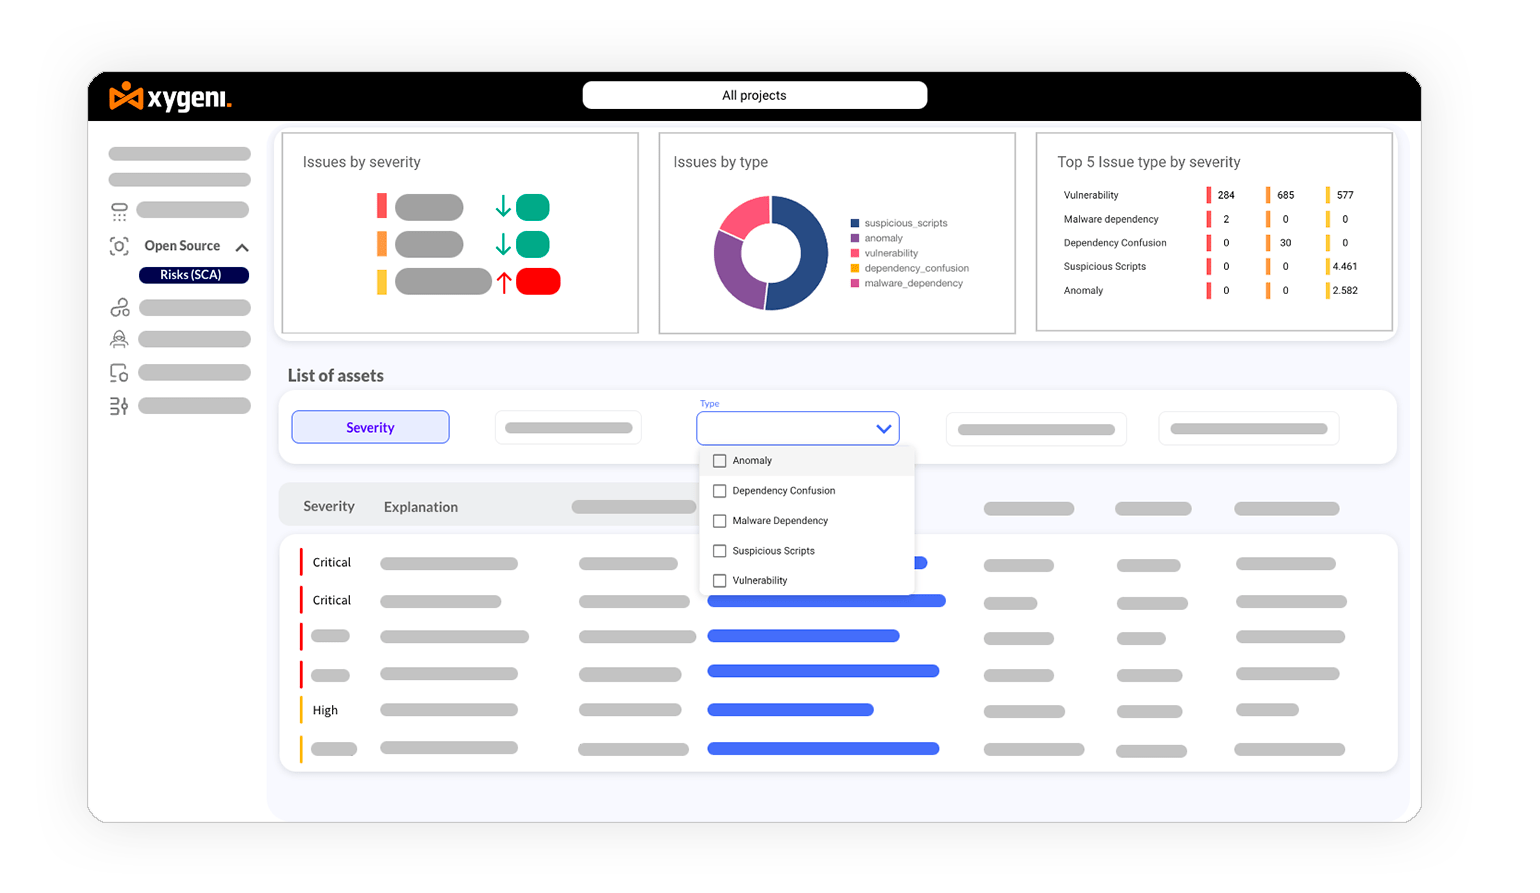
هرگونه آسیب‌پذیری را در وابستگی‌های خود پیدا کنید

قبل از استقرار نرم‌افزار خود، مشکلات امنیتی، نگهداری و مجوزدهی را در وابستگی‌های برنامه شناسایی و برطرف کنید.

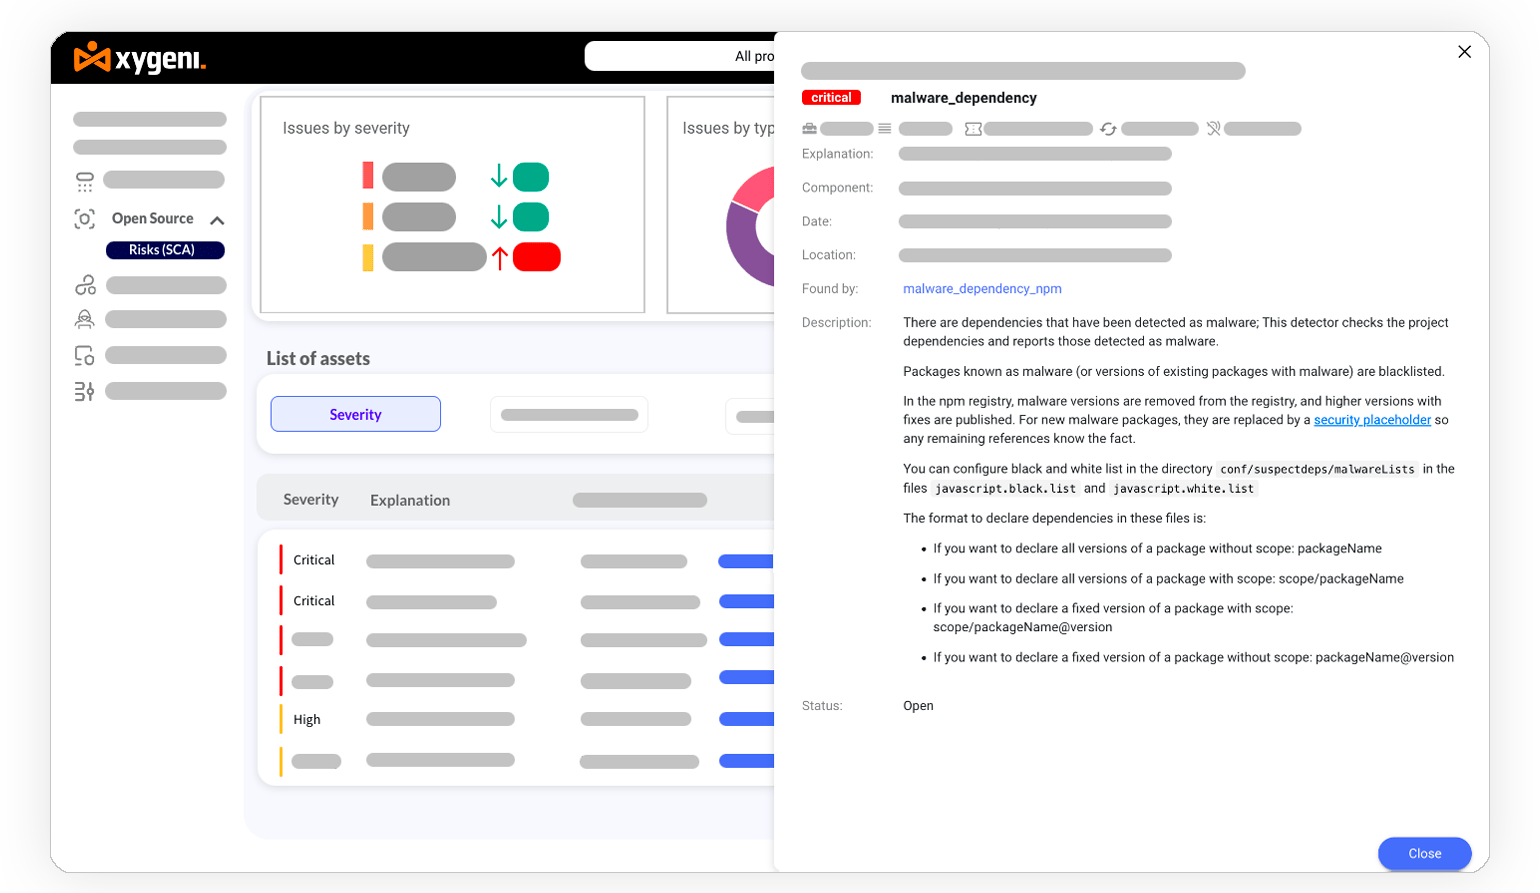
شناسایی کد مخرب

تشخیص بخش‌های کد مشکوک و الگوهای مورد سوءاستفاده مهاجمان پس از انتشار وابستگی‌های جدید و به‌روزرسانی‌شده.

تمرکز بر ریسک‌های حیاتی متن‌باز

آسیب‌پذیری‌هایی را که بیشترین تأثیر را بر کسب‌وکار دارند، اولویت‌بندی کنید و ریسک‌ها را با امتیازدهی ریسک مبتنی بر زمینه و قابلیت ردیابی از کد تا ابر مدیریت کنید.


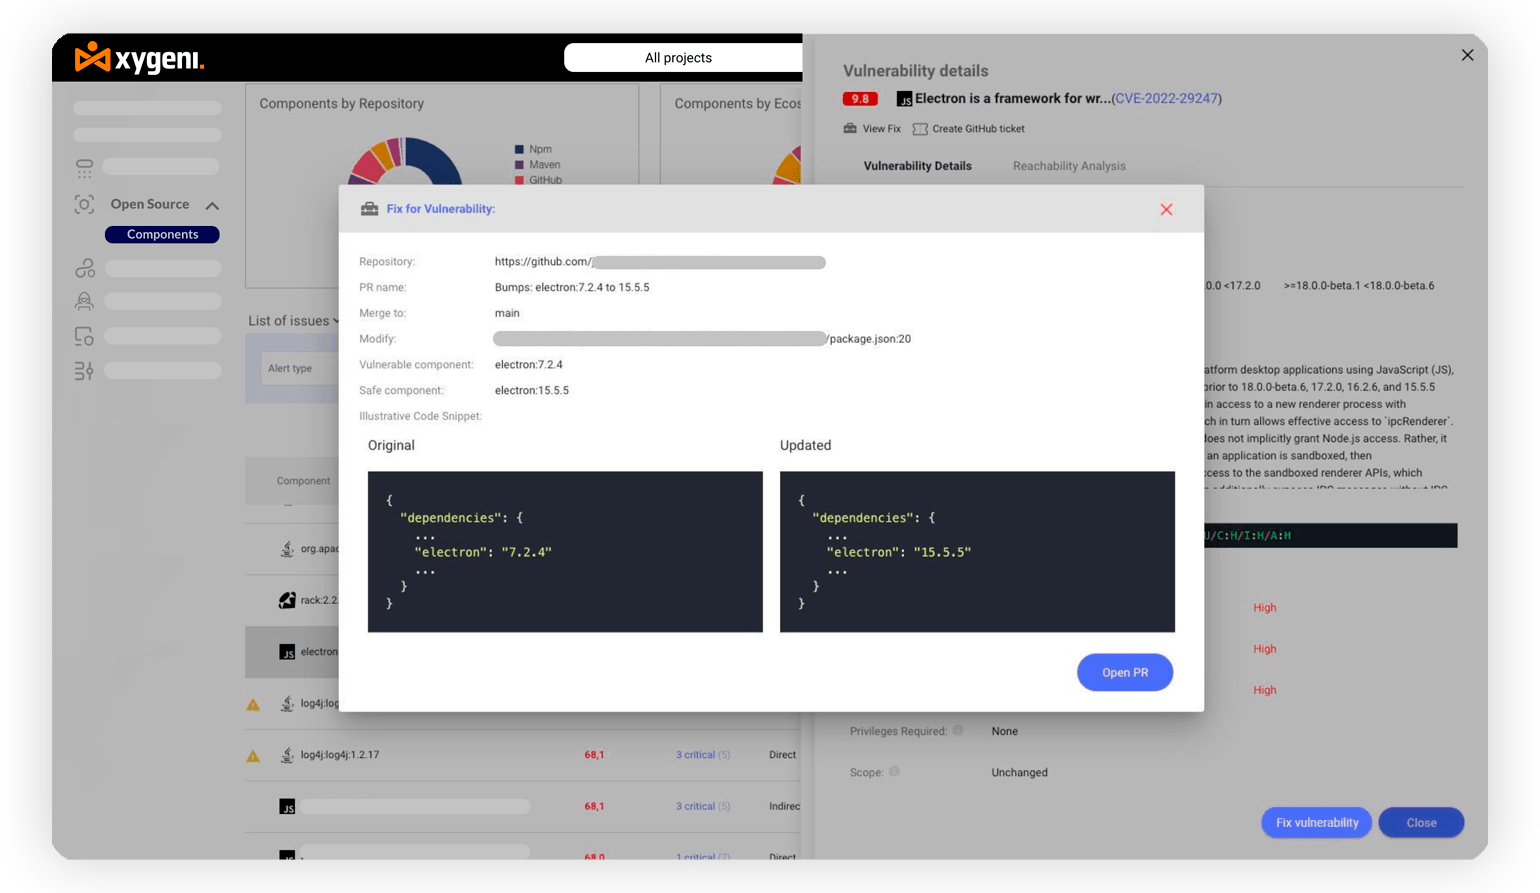
آسیب‌پذیری‌های متن‌باز خود را به‌طور خودکار اصلاح کنید

به طور خودکار به وابستگی‌های متن‌باز عاری از آسیب‌پذیری با هوشمندی ارتقا دهید pull requests.
شیگنی SCAقابلیت‌ها و عملکردها

ردیابی خودکار آسیب‌پذیری‌ها

از طریق کانال‌های گزارش‌دهی خود، به‌روزرسانی‌های مربوط به آسیب‌پذیری‌های تازه شناسایی‌شده را دریافت کنید، یا آن‌ها را مسدود کنید تا مطمئن شوید که قبل از شروع به کار، محافظت شده و آگاه هستید.
هشدار اطلاعات OSOS
امنیت OSS فراتر از CVE - امنیت OSS - SCA ابزار

گسترش Open Source Security فراتر از CVEها

عوامل خطر اضافی فراتر از نمرات CVSS را در نظر می‌گیرد و از ادغام بسته‌هایی که ممکن است عاری از CVE باشند اما همچنان پرخطر باشند، جلوگیری می‌کند.

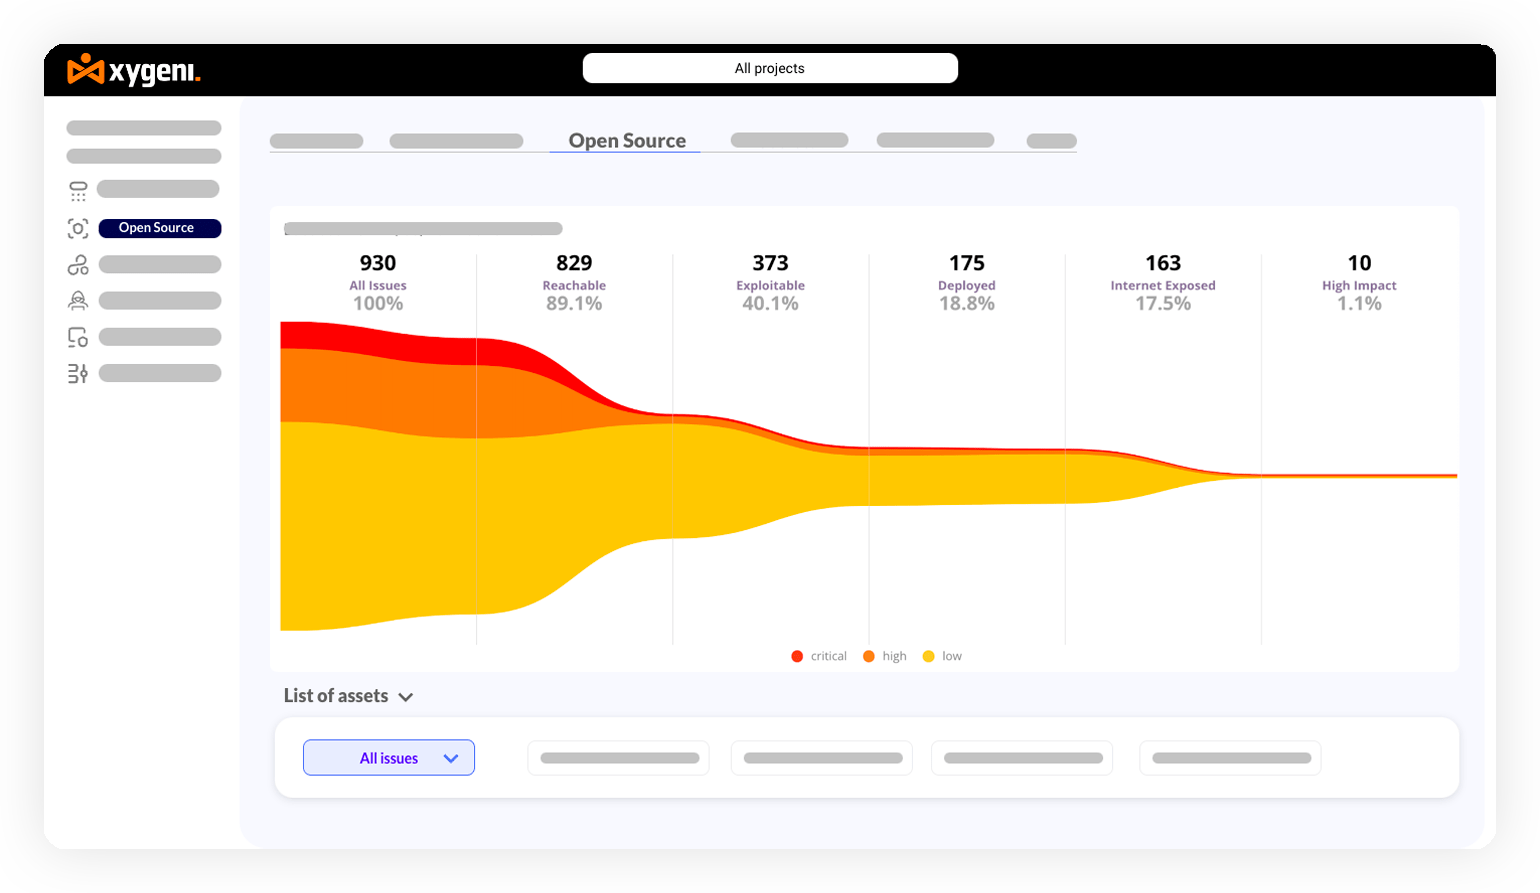
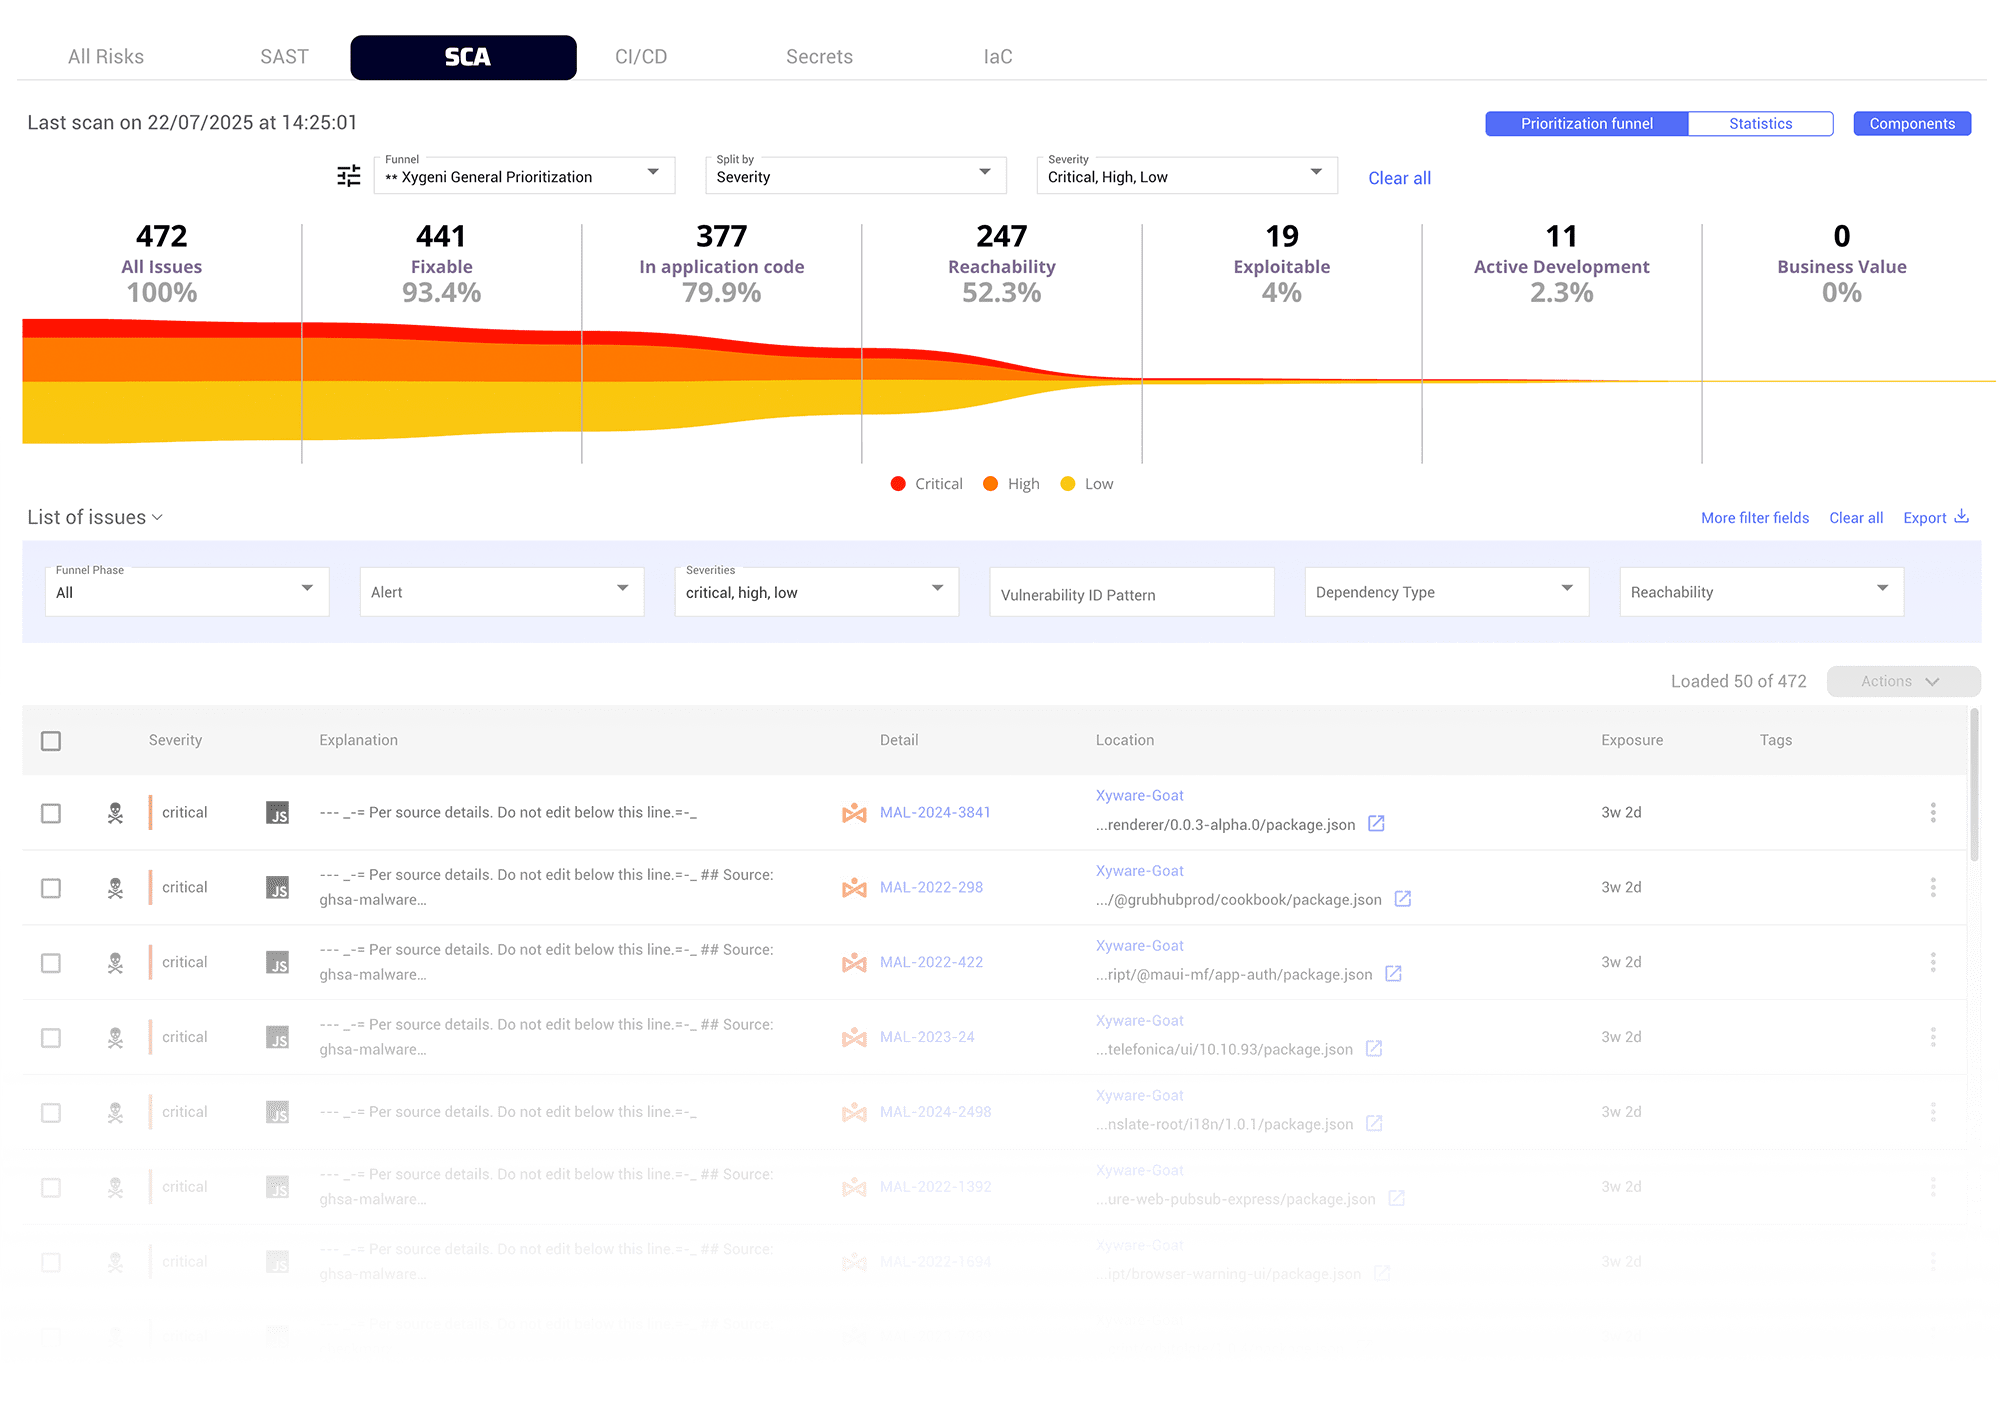
اولویت بندی SCA بدون سر و صدا

آسیب‌پذیری‌های متن‌باز را با توجه به اهمیت تجاری، قابلیت دسترسی، میزان قرارگیری در معرض اینترنت، قابلیت بهره‌برداری و سایر معیارهای زمینه‌ای، در بافت خود جای دهید و هشدارها را ساده کرده و در زمان تیم‌های امنیتی و توسعه صرفه‌جویی کنید.
اولویت‌بندی مسائل قیف_OSSSCAابزار تحلیل_ترکیب_نرم‌افزار_امنیتی
رفع خودکار آسیب‌پذیری‌های متن‌باز

رفع خودکار آسیب‌پذیری‌های متن‌باز

ارتقاء خودکار به وابستگی‌های متن‌باز عاری از آسیب‌پذیری، یا از طریق رفع خودکار pull requests یا اعلان‌های دستی. این کار باعث صرفه‌جویی قابل توجه در زمان و منابع می‌شود و مدیریت آسیب‌پذیری را به سرعت و به طور مداوم تضمین می‌کند.

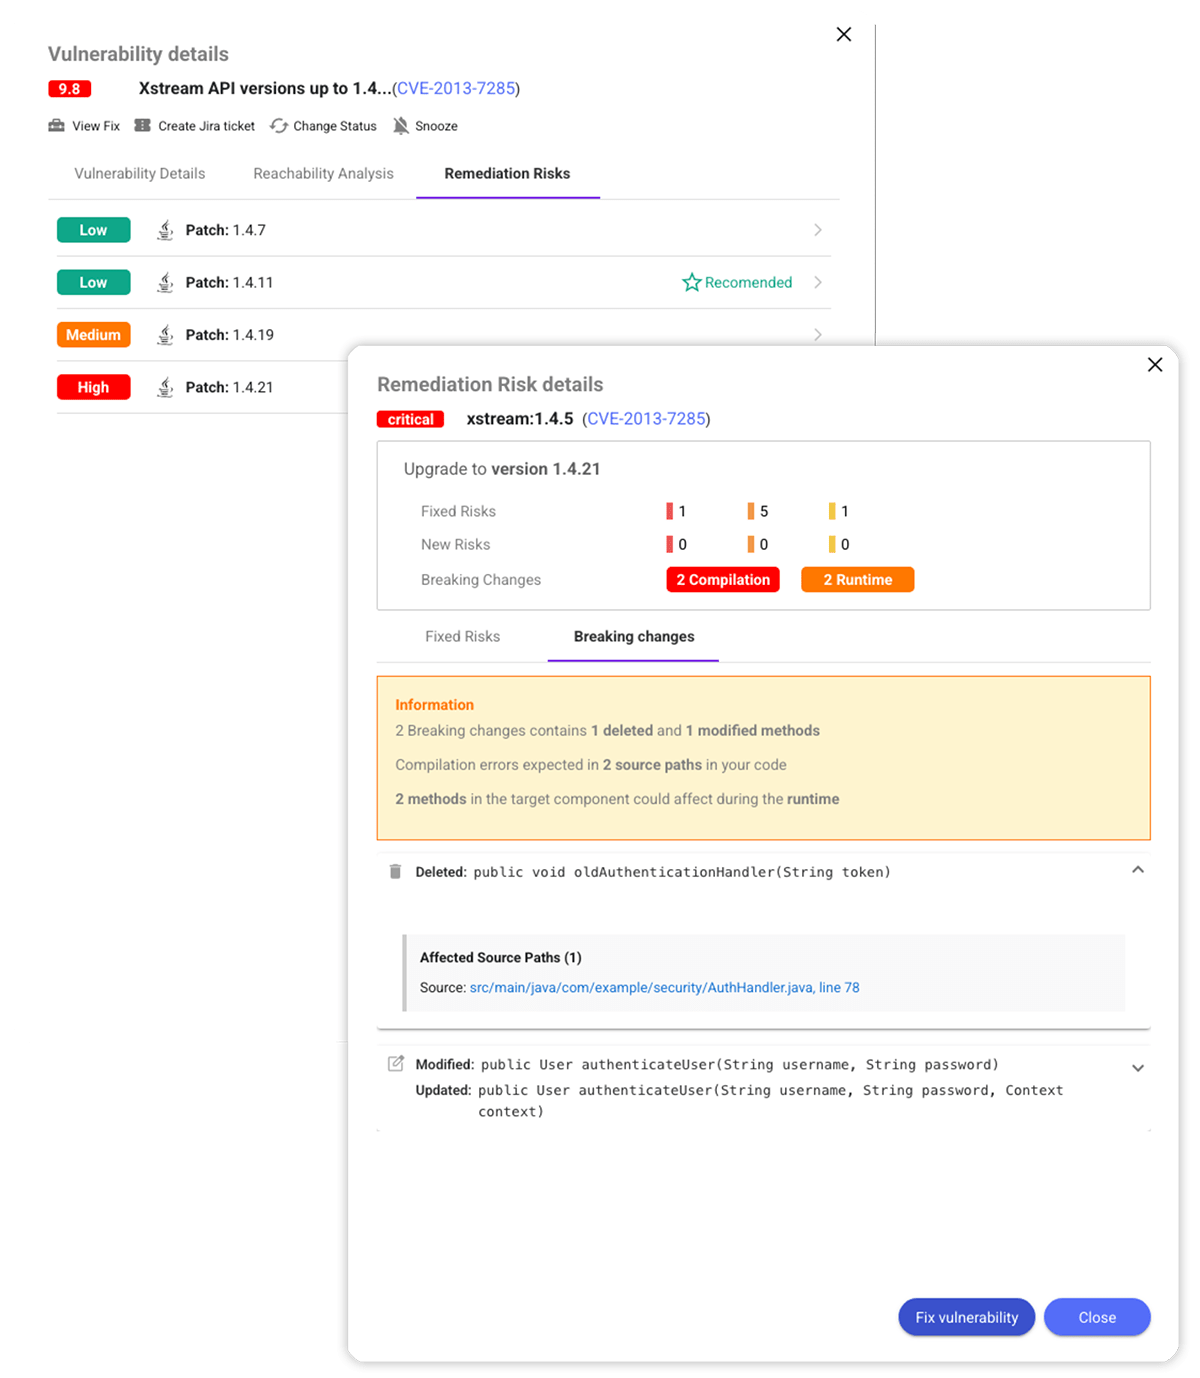
شکستن تشخیص تغییر

قبل از ارتقا ببینید چه چیزی ممکن است خراب شود. به تغییرات کد مورد نیاز، خطرات سازگاری و تلاش برای بازیابی، دید کاملی داشته باشید.
گردش‌های کاری اصلاح Open Source Security ابزار

ساده‌سازی گردش‌های کاری اصلاح

با ارائه تمام زمینه‌های لازم به توسعه‌دهندگان، مستقیماً در جریان کارشان و ابزارهای ردیابی مشکل برای عملیات کارآمد، از رفع آسیب‌پذیری‌های متن‌باز پشتیبانی کنید.

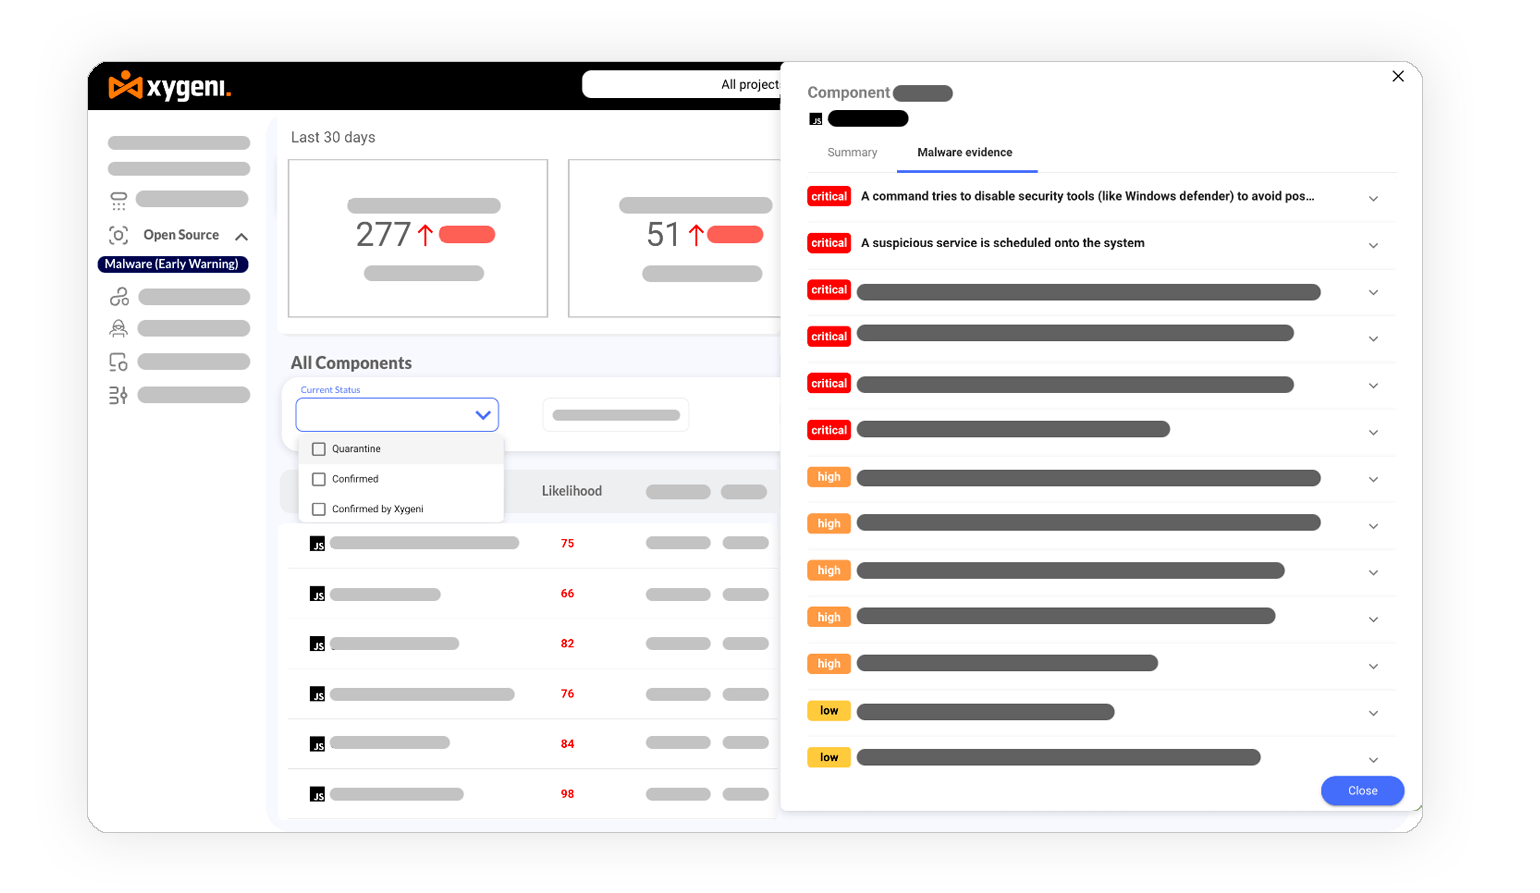
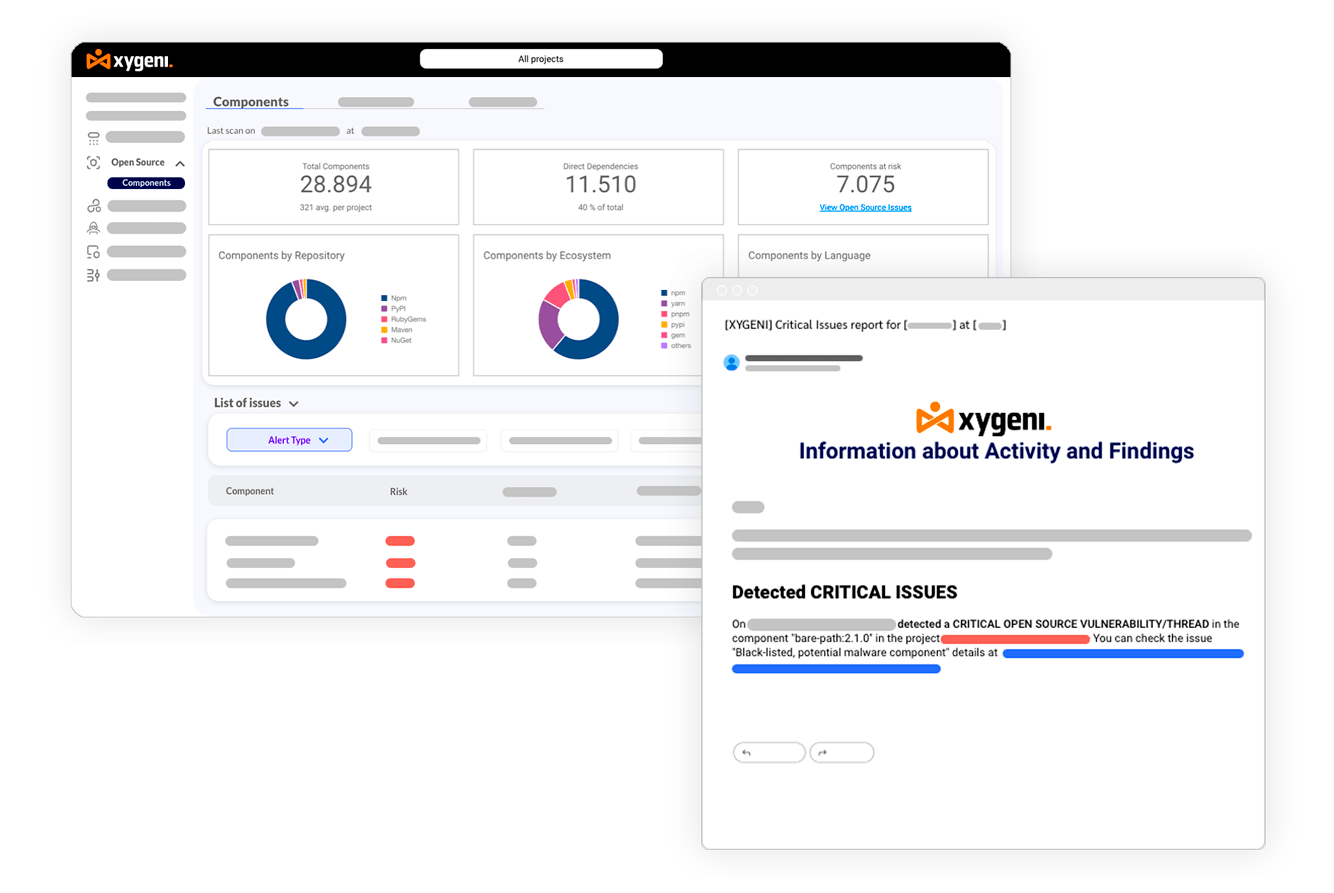
وابستگی‌های مخرب را به صورت بلادرنگ تشخیص دهید

روزانه هزاران بسته متن‌باز جدید و به‌روز شده را تجزیه و تحلیل کنید تا فوراً بدافزارهای روز صفر را شناسایی و مسدود کرده و از برنامه و زیرساخت خود محافظت کنید.
شناسایی اجزای مخرب
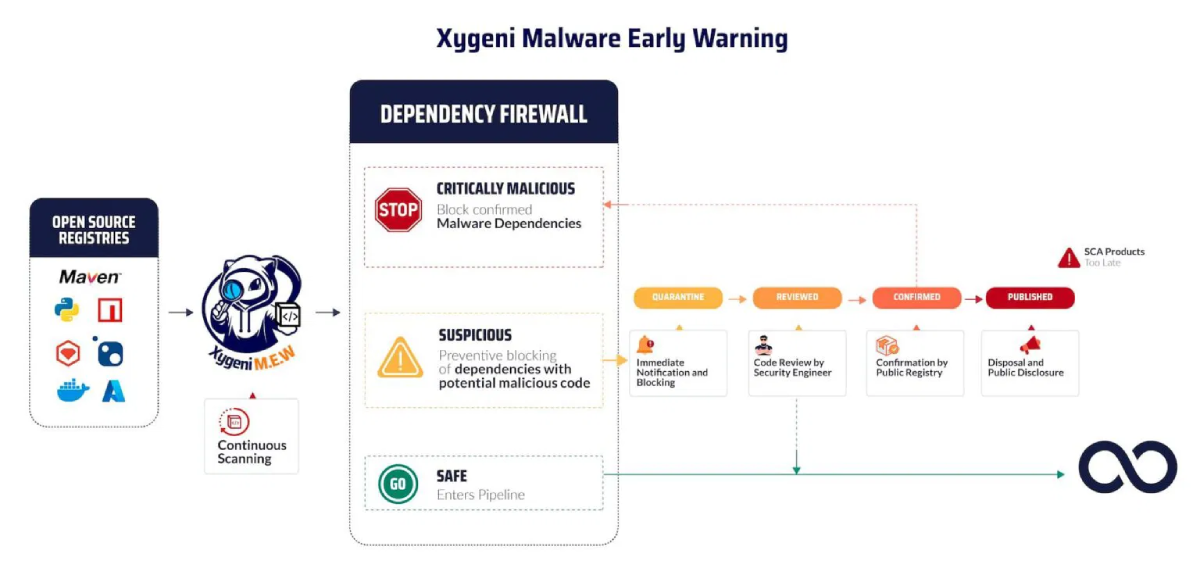
محافظت در برابر بدافزار متن‌باز

بدافزارها را به صورت پیشگیرانه مسدود کنید

هشدارهای اولیه در مورد بسته‌های مشکوک را مطرح کنید، آنها را قرنطینه کنید تا از زنجیره تأمین خود محافظت کنید و از اجرای آنها پشتیبانی کنید. guardrails برای جلوگیری از نفوذ به برنامه شما.

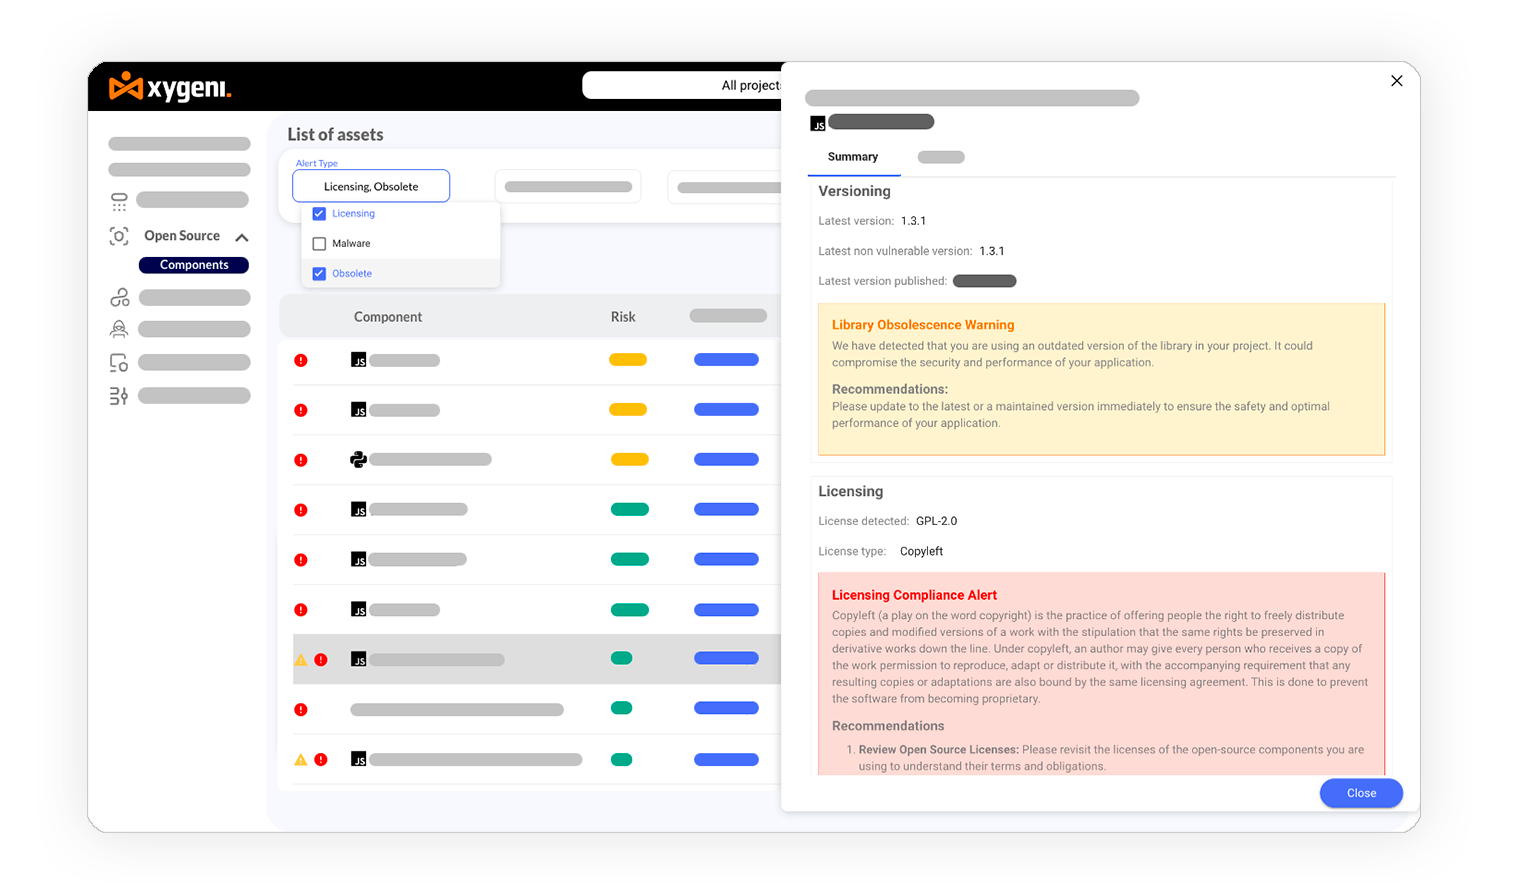
مدیریت ریسک مجوز

با هر تغییر کد، فوراً از مشکلات احتمالی مجوز متن‌باز که بر رعایت مقررات تأثیر می‌گذارند، مطلع شوید و از جریمه‌ها جلوگیری کنید.
مدیریت_ریسک_مجوز
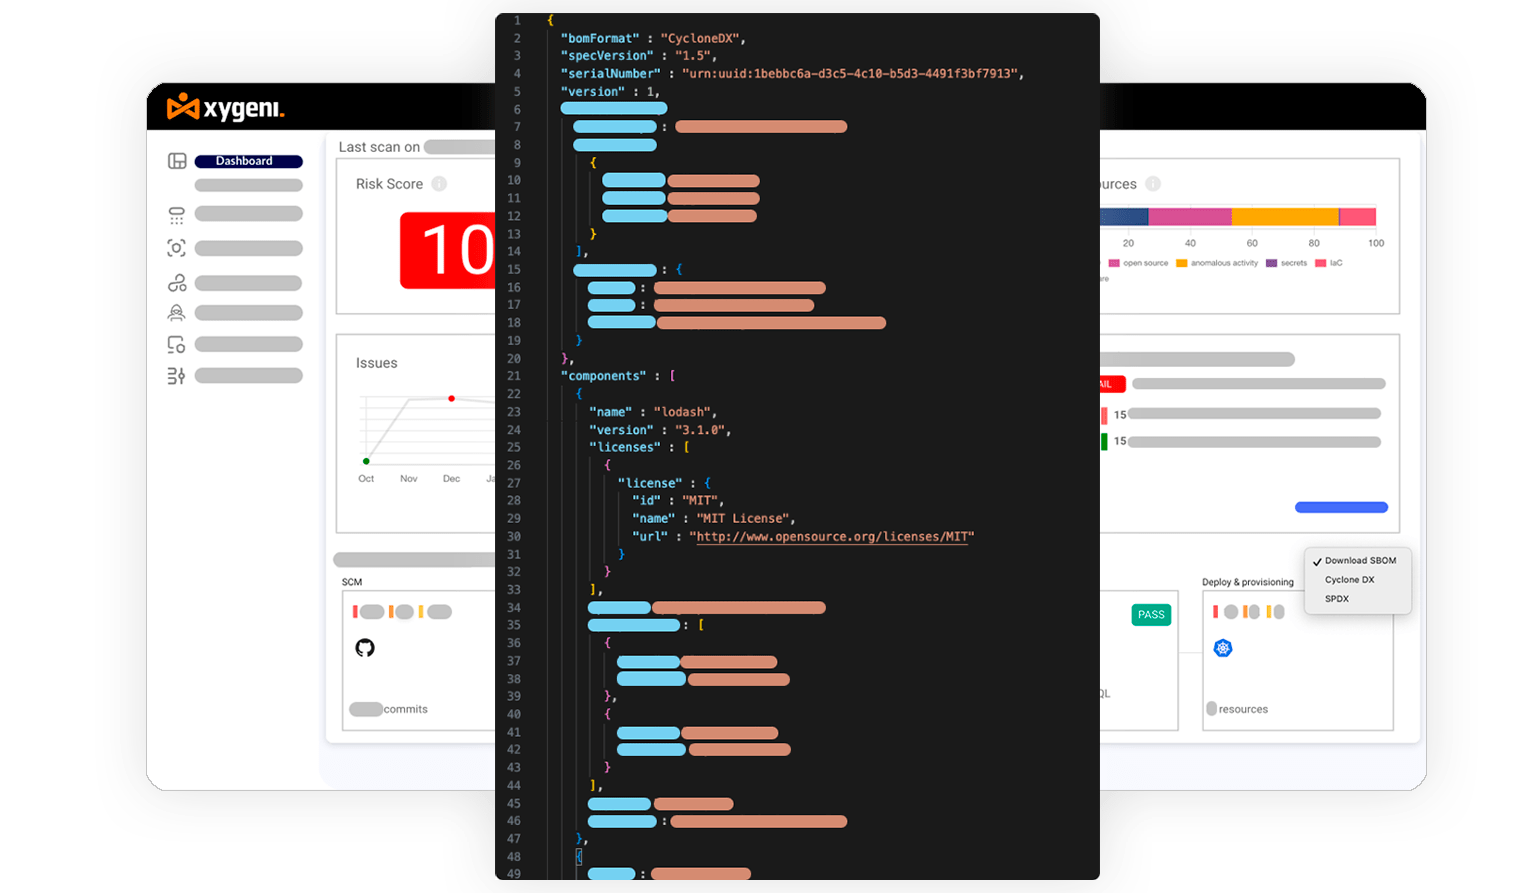
تولید SBOM

تولید SBOM و VDR برای انطباق با DevOps

صدور یک فهرست مواد نرم‌افزاری به‌روز (SBOM) را در قالب‌های SPDX یا CycloneDX با یک کلیک باز کنید و به راحتی آسیب‌پذیری‌هایی را که بر برنامه شما تأثیر می‌گذارند، به اشتراک بگذارید و حاشیه‌نویسی کنید.

شروع کنید

با پلتفرم AppSec همه‌کاره Xygeni