Haitallinen riippuvuus suorittaa asennusskriptinsä heti, kun kehittäjä kirjoittaa "install", kauan ennen kuin kukaan tietää sen olevan haitallinen. Koodinskannerisi tarkastelivat repositoriota. Päätepistetyökalusi näkivät prosessin, eivät pakettia. Shield sijaitsee kehittäjän päätepisteessä ja estää sen suorittamisen ennen sen suorittamista.
Yksi kevyt agentti · Työasemat, palvelimet ja CI-ajurit · Käytäntöjä hallitaan keskitetysti
Estä haitallisten riippuvuuksien ja komentosarjojen suorittaminen suojaamalla kehittäjien päätepisteitä, joista hyökkäykset alkavat.
Shield sieppaa pakettien asennukset reaaliajassa ja tarkistaa ne Xygenin haittaohjelmatiedustelua vasten. Haitalliset paketit estetään asennushetkellä, eikä niitä merkitä seuraavana aamuna tehtävässä raportissa. Sama pätee verkkoon: yhteydet tunnetusti haitalliseen infrastruktuuriin katkaistaan ennen kuin mikään poistuu koneelta.
Määrittele säännöt kerran ja Shield soveltaa niitä organisaatiosi jokaiseen koneeseen: paketin vähimmäisikä, sallittujen ja estettyjen luettelot, hyväksytyt rekisterit ja lähtevän liikenteen kohteet.
Kun jokin kriittinen asia osuu päätepisteeseen, Shield voi katkaista kyseisen koneen verkkoyhteydet automaattisesti tai tarvittaessa, joten tapaus pysähtyy yhteen kannettavaan tietokoneeseen sen sijaan, että se leviäisi organisaatiossa.
Kehittäjän päätepisteen ajonaikainen palomuuri.
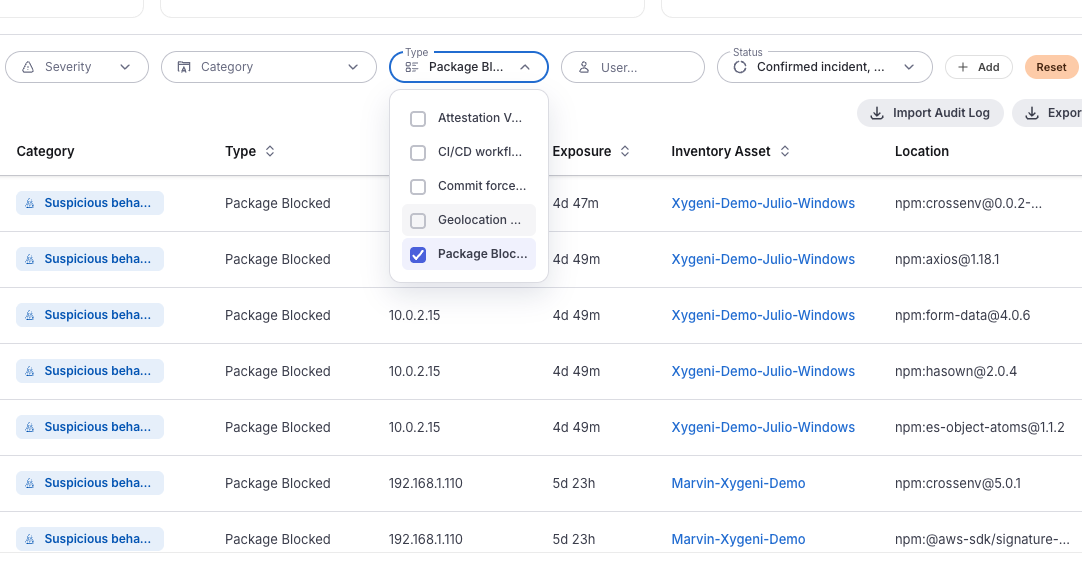
Jokainen pakettiasennus siepataan ja validoidaan reaaliajassa. Xygenin haittaohjelmien ennakkovaroitusjärjestelmä havaitsee mainepohjaisten työkalujen edelleen luottamat haitalliset paketit odottamatta CVE-haittaohjelmaa, tiedotetta tai julkaistua allekirjoitusta. Esto tapahtuu ennen asennusskriptin suorittamista.
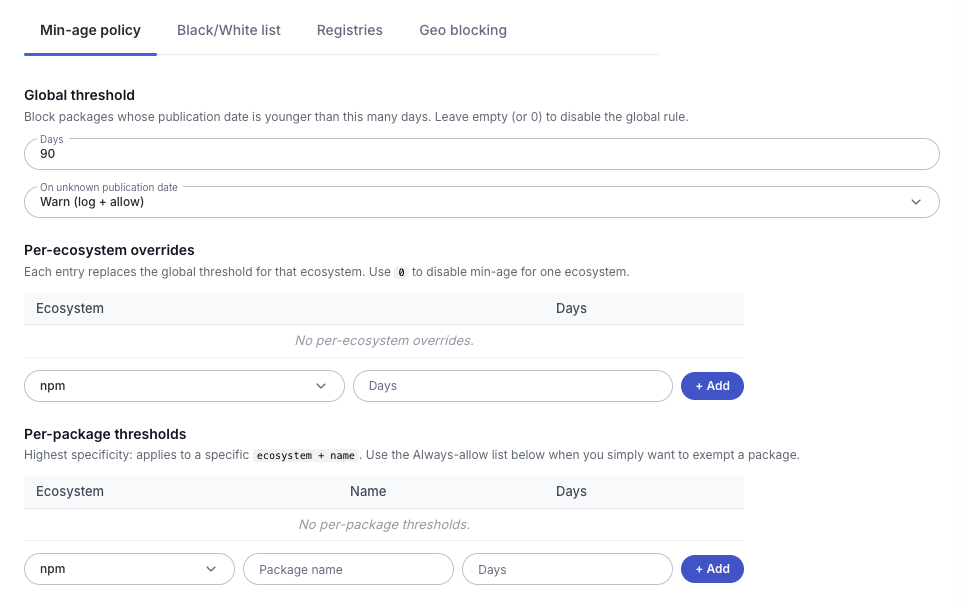
Nopeimmin liikkuvat toimitusketjuhyökkäykset saapuvat upouusina pakettiversioina. Shield voit estää kynnysarvoasi myöhemmin julkaistuja paketteja, asettaa globaalin säännön ja ohittaa sen ekosysteemikohtaisesti sekä päättää, mitä tapahtuu, kun julkaisupäivämäärää ei voida määrittää: varoittaa ja sallia tai estää.
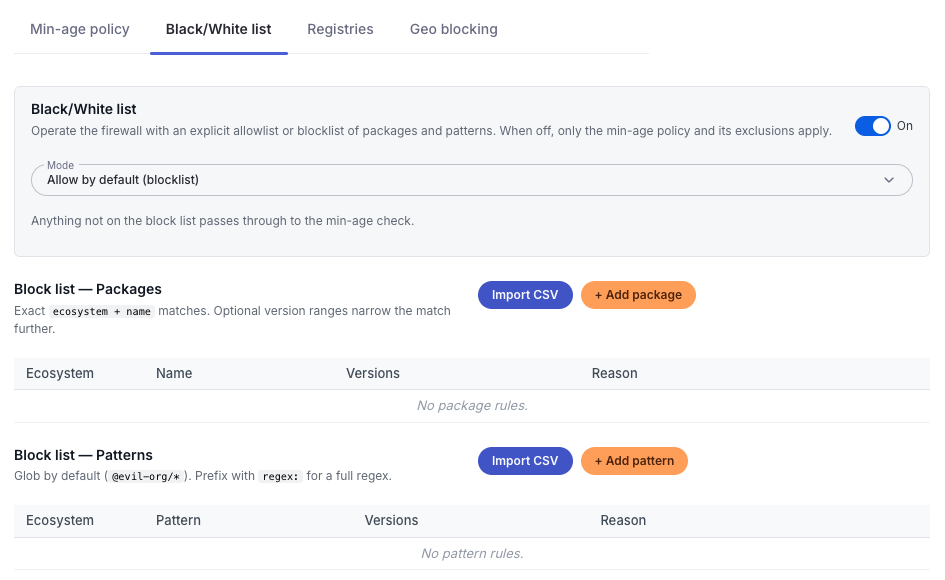
Päätä, mitä kehittäjäsi voivat hakea ja mistä. Pidä yllä selkeitä sallittujen ja kiellettyjen tiedostojen listoja ja rajoita asennukset organisaatiosi hyväksymiin rekistereihin.
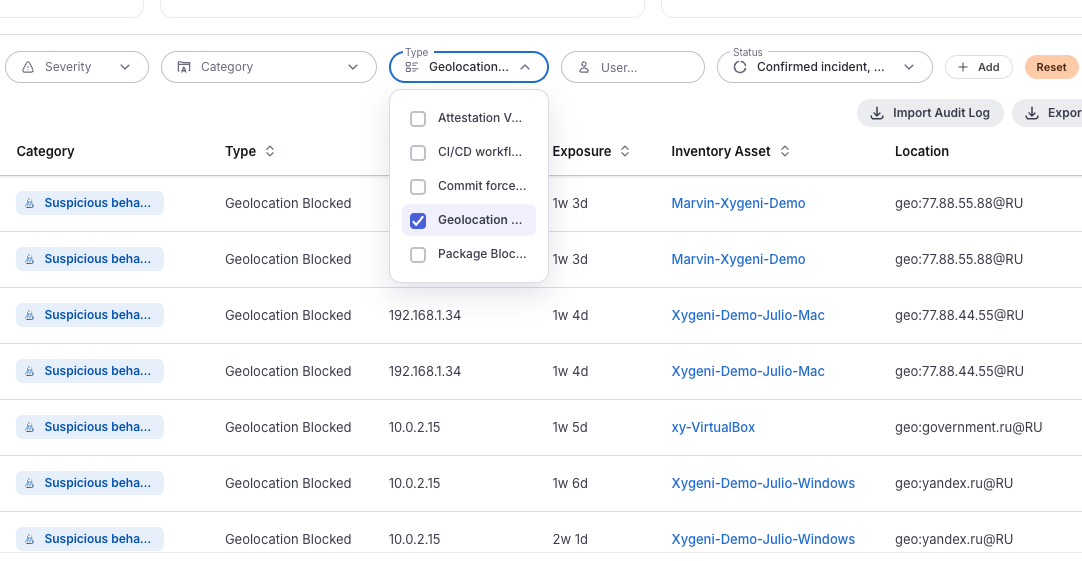
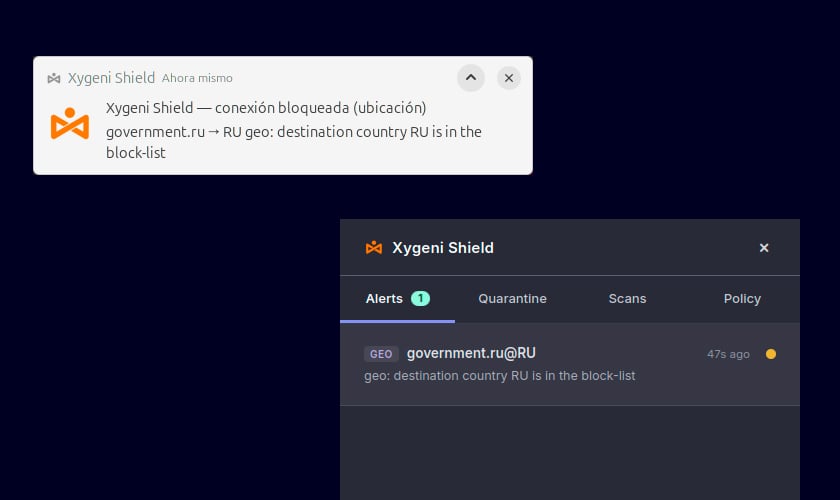
Sama malli pätee myös yhteyksiin. Shield Tarkistaa päätepisteestä lähtevän liikenteen ajantasaista verkkotietoa vasten ja katkaisee yhteydet uhkaindikaattoreista johdettuihin tunnettuihin haitallisiin IP-osoitteisiin ja verkkotunnuksiin, jotta koneeseen päässyt implantti ei voi päästä infrastruktuuriin, jota varten se on rakennettu. Tämän lisäksi voit rajoittaa liikennettä riskialttiisiin kohteisiin maantieteellisen sijainnin perusteella. Jokainen estetty yhteys tallennetaan sekä määränpään että sen kanssa, johon se yritti päästä.
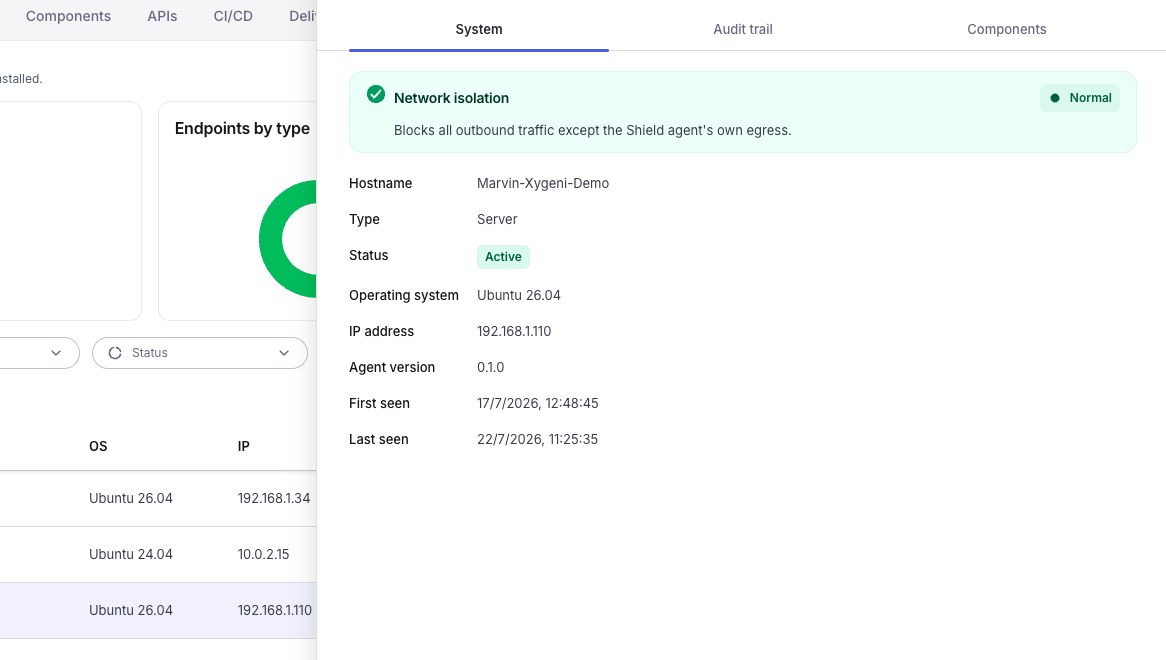
Eristä vaarantunut kone ja katkaise kaikki lähtevä liikenne agentin omaa kanavaa lukuun ottamatta, jotta säilytät päätepisteen hallinnan samalla, kun se on suljettu. Ota käyttöön vainoharhainen tila, niin eristystä pyydetään automaattisesti heti, kun kriittinen hälytys saapuu mihin tahansa päätepisteeseen.
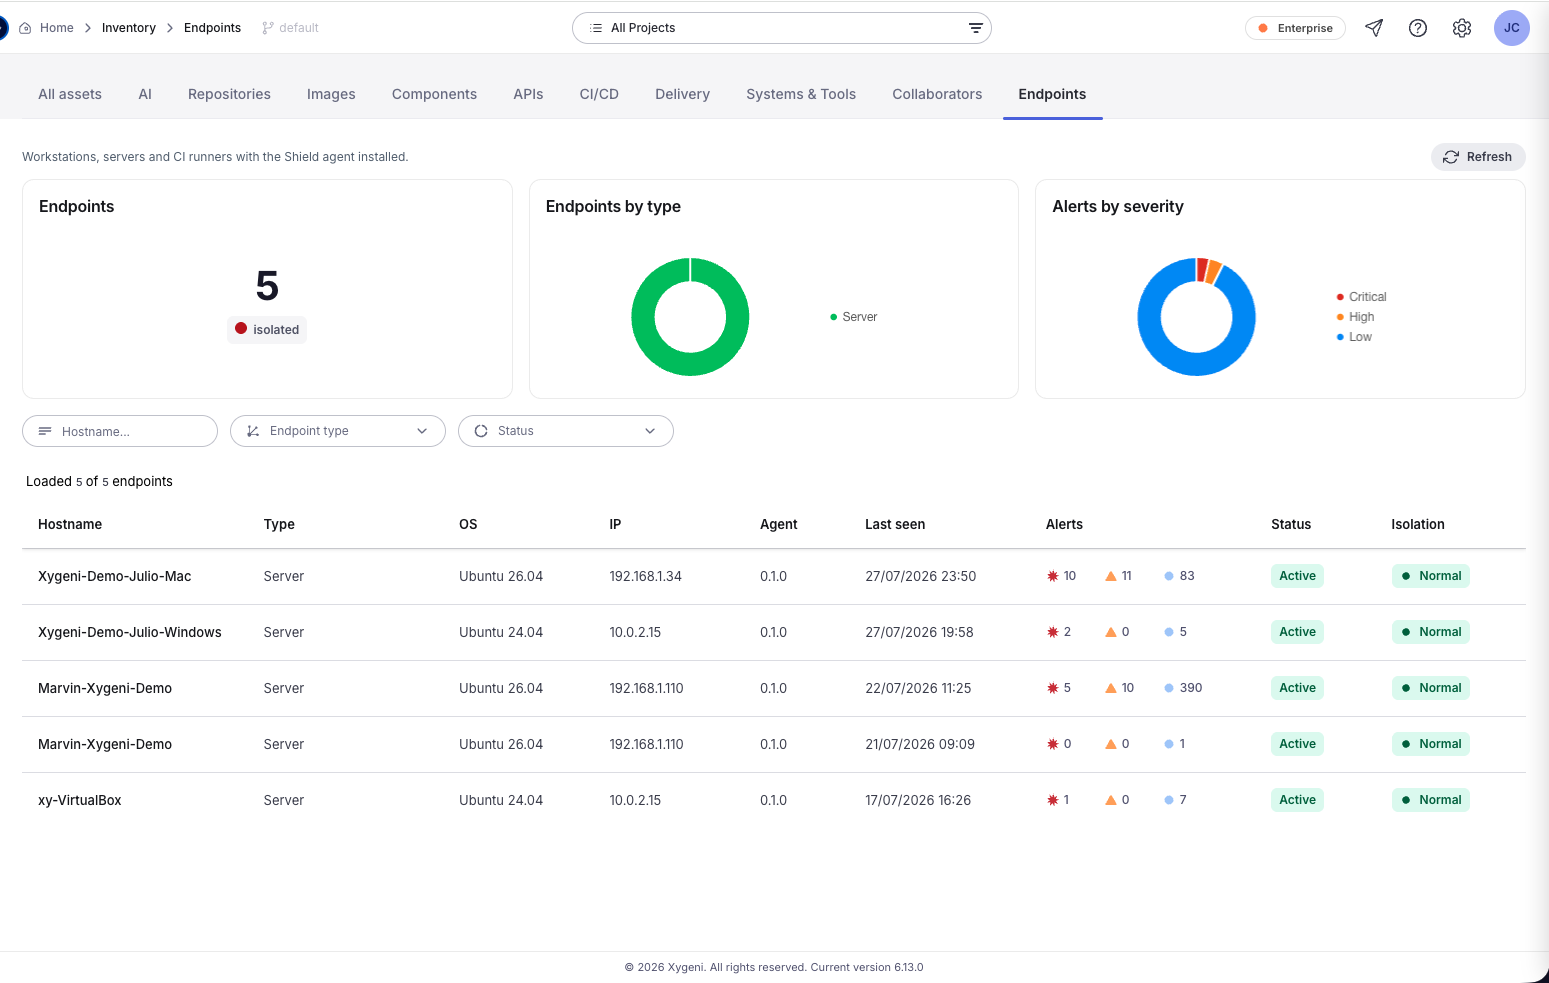
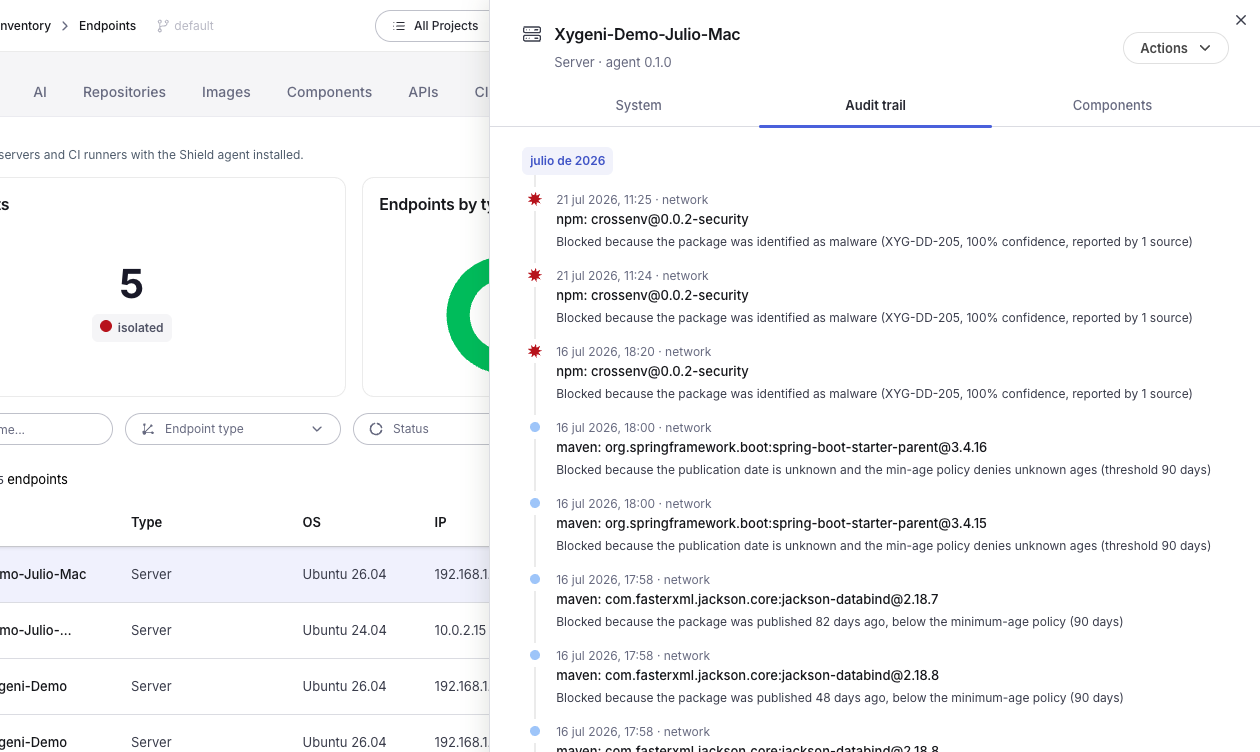
Katso jokainen työasema, palvelin ja CI-ajuri, joka suorittaa Shield agentti, mukaan lukien sen käyttöjärjestelmä, agentin versio, nykyinen tila, ensimmäisen ja viimeisen käyttökerran ajankohta sekä lisenssipaikka. Suodata isäntänimen, päätepisteen tyypin tai tilan mukaan.
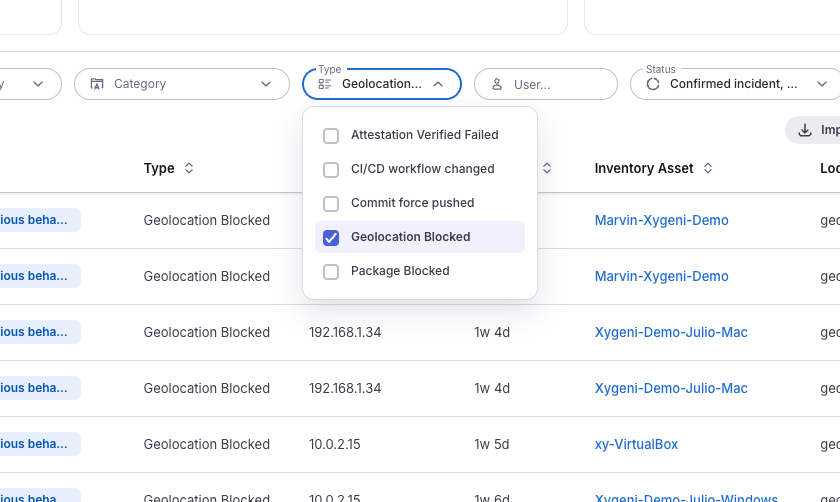
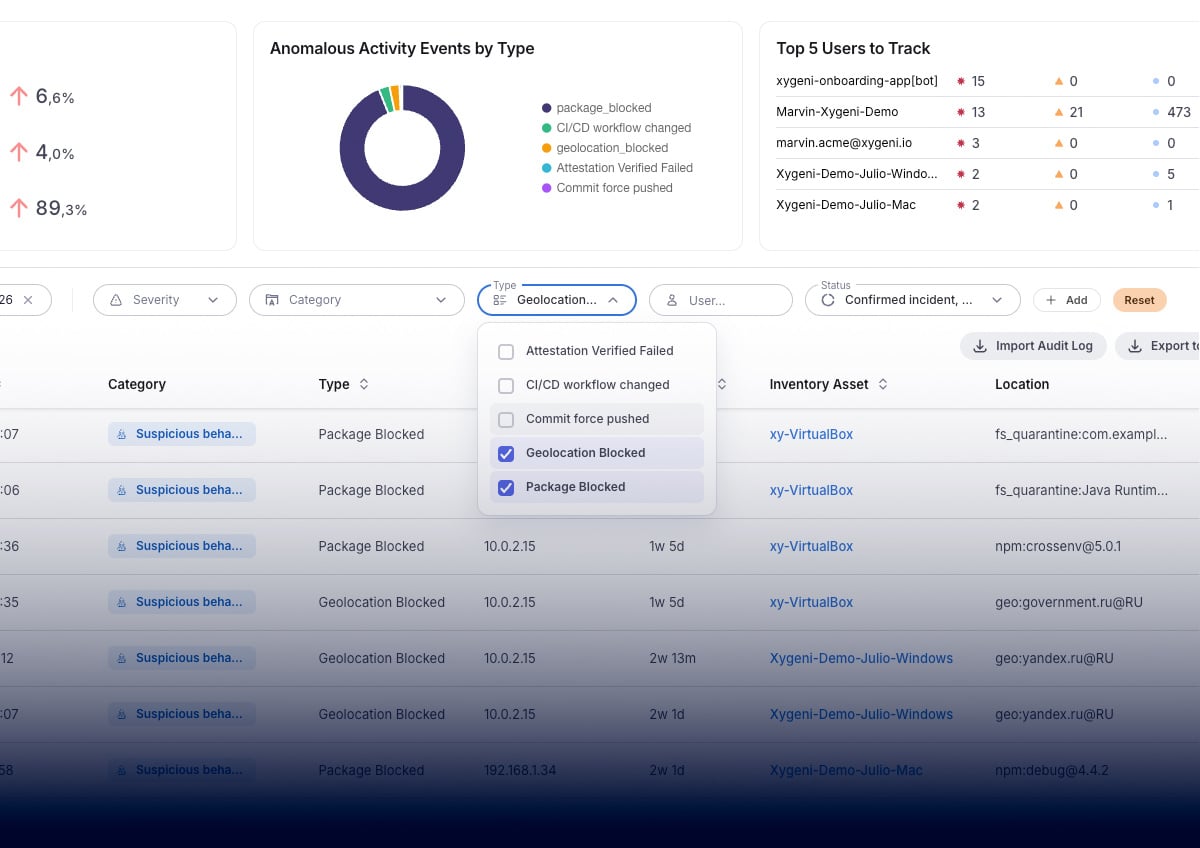
Jokainen lohko muuttuu alustalla tapahtumaksi, jolla on vakavuusaste, aikaleima, päätepiste, jossa se tapahtui, altistumisen kesto ja tarkalleen, mikä estettiin: paketti ja versio vai kohde. Suodata vakavuuden, luokan, tyypin, käyttäjän tai päivämääräalueen mukaan ja vie.
Jokaisella suojatulla päätepisteellä on oma tarkastusloki ja komponenttiluettelo, joten voit rekonstruoida, mitä tietyllä koneella tapahtui, kun joku kysyy.
Yksi kevyt agentti kattaa työasemat, palvelimet ja CI-juoksujärjestelmät kelluvilla käyttöoikeuksilla, joten kattavuus seuraa ihmisiäsi laitteistosi sijaan.
Etsi ja korjaa API-riskit koodissa ennen kuin ne pääsevät tuotantoon.
Koodin ja riippuvuuksien skannaus analysoi tietovarastoa. Päätelaitteiden työkalut tarkkailevat prosesseja ja yhteyksiä, mutta niillä ei ole sovellustietoturvakontekstia paketin tai rekisterin tulkitsemiseksi. Näiden kahden välissä on hetki, jolloin haitallinen riippuvuus todella suoritetaan kehittäjän koneella. Siinä vaiheessa... Shield toimii.
Maineeseen ja allekirjoituksiin perustuvat lähestymistavat kertovat haitallisesta paketista vasta, kun joku muu on jo joutunut sen kohteeksi. Shield käyttäytymisen ja riskianalyysin estämiseksi, mikä tekee siitä hyödyllisen hyökkäyspäivänä, ja tukee sitä nykyisellä verkkotiedustelulla, joten mikään maaliin osuva ei voi soittaa kotiin.
Lohkot, eristykset ja geotapahtumat löytyvät samasta konsolista kuin koodisi, riippuvuutesi, pipeline ja salaisia löydöksiä, yhdellä tarkastusketjulla. Ei toista agenttia, jolla on toinen dashboard ja toinen login.
Päätepisteiden tunnistus tarkkailee prosesseja, tiedostoja ja yhteyksiä käyttöjärjestelmätasolla. Se ei tiedä, mikä pakettirekisteri on, onko riippuvuus haitallinen tai onko versio julkaistu eilen. Shield tuo sovellustietoturvakontekstin kehittäjän päätepisteeseen ja valvoo käytäntöjä asioissa, joista AppSec välittää.
Shield on kevyt agentti, joka tarkistaa asennukset niiden tapahtuessa. Kehittäjät huomaavat sen vain, kun jokin estetään, ja eston yhteydessä mainitaan myös syy.
Haitalliset ja luvattomat pakettiasennukset, vähimmäisikärajaasi uudemmat paketit, asennukset rekistereistä, joita et ole hyväksynyt, estolistallasi olevat paketit, lähtevät yhteydet tunnetusti haitallisiin IP-osoitteisiin ja verkkotunnuksiin sekä liikenne rajoittamillesi maantieteellisille alueille.
Sinä päätät. Ikärajakäytännön avulla voit joko varoittaa ja sallia tai estää julkaisun, jos julkaisupäivämäärä on tuntematon.
Kyllä. Globaalin vähimmäisikärajan voi tarvittaessa ohittaa ekosysteemikohtaisesti ja poistaa käytöstä tietyssä ekosysteemissä.
Se estää kaiken lähtevän liikenteen kyseiseltä koneelta paitsi Shield agentin oma kanava, joten päätepiste on suljettu mutta silti hallittavissa. Voit laukaista sen tarvittaessa tai ottaa käyttöön vainoharhaisen tilan, jolloin eristystä pyydetään automaattisesti kriittisen hälytyksen iskiessä.
Kehittäjätyöasemilla, palvelimilla ja CI-ajurialustoilla. Lisensointi käyttää kelluvia käyttöoikeuksia.
Kyllä. Jokainen lohko on tapahtuma, jolla on täydelliset tiedot, ja jokainen päätepiste pitää omaa lokitietoaan. Tapahtumia voidaan suodattaa ja viedä.
Xygeni All-In-One AppSec -alustan avulla
