





L'analyse des vulnérabilités est un élément essentiel d'une stratégie de sécurité robuste. Les logiciels libres représentant la majorité des bases de code (souvent jusqu'à 90 %), il est crucial d'identifier et de corriger rapidement les vulnérabilités afin de sécuriser votre chaîne d'approvisionnement logicielle. Xygeni améliore l'analyse traditionnelle des vulnérabilités en intégrant la détection de logiciels malveillants en temps réel et des processus de priorisation intelligents, permettant ainsi à votre équipe non seulement de détecter, mais aussi de prioriser et de corriger les risques de sécurité les plus critiques.
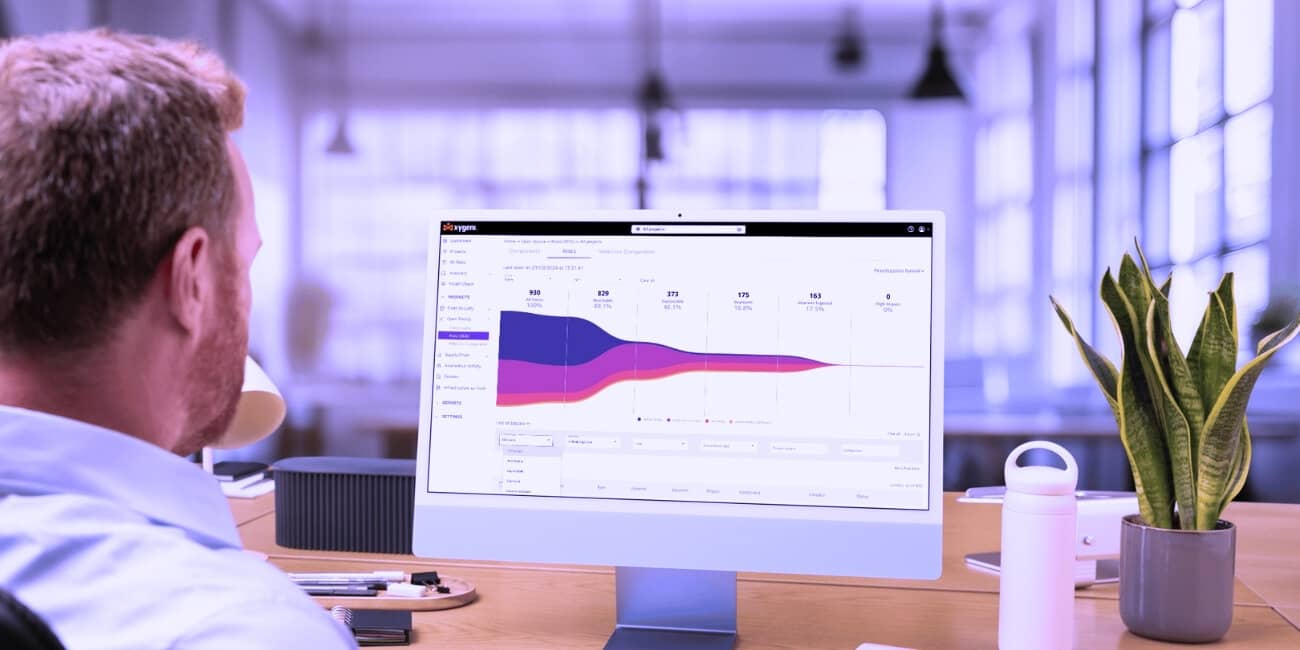
Depuis sa première publication, l'approche de Xygeni en matière de priorisation s'est étendue à un système complet. ASPM couche : un entonnoir alimenté par l’IA qui applique les mêmes scores de portée, d’exploitabilité, d’EPSS et de contexte commercial aux résultats des propres scanners de Xygeni et à partir d'outils tiers déjà présents dans votre pile technologique, en les corrélant et en les dédupliquant tous dans une vue priorisée unique au lieu de listes distinctes par outil.
Qu'est-ce qu'une analyse de vulnérabilité ?
Une analyse de vulnérabilité est un processus qui identifie les faiblesses de vos logiciels, systèmes et réseaux.Il examine vos bases de code, vos configurations et vos dépendances open source afin de déceler les failles de sécurité avant que des attaquants ne puissent les exploiter. Face à la prédominance croissante des logiciels libres dans les bases de code, l'analyse des vulnérabilités est essentielle pour maintenir des environnements sécurisés et se protéger contre les intrusions avant même qu'elles ne surviennent.
Pourquoi l'analyse des vulnérabilités de Xygeni vous protège le mieux
Xygéni Vulnerability Scan offre bien plus qu'une simple détection. Nos outils assurent le blocage des menaces en temps réel, une hiérarchisation intelligente des risques et une gestion transparente. CI/CD pipeline intégration, garantissant que la sécurité s'intègre parfaitement à vos flux de travail et processus de développement. Voici comment les fonctionnalités de pointe de Xygeni améliorent votre gestion des vulnérabilités :
Détection des logiciels malveillants en temps réel : bloquer les menaces avant qu'elles ne vous atteignent
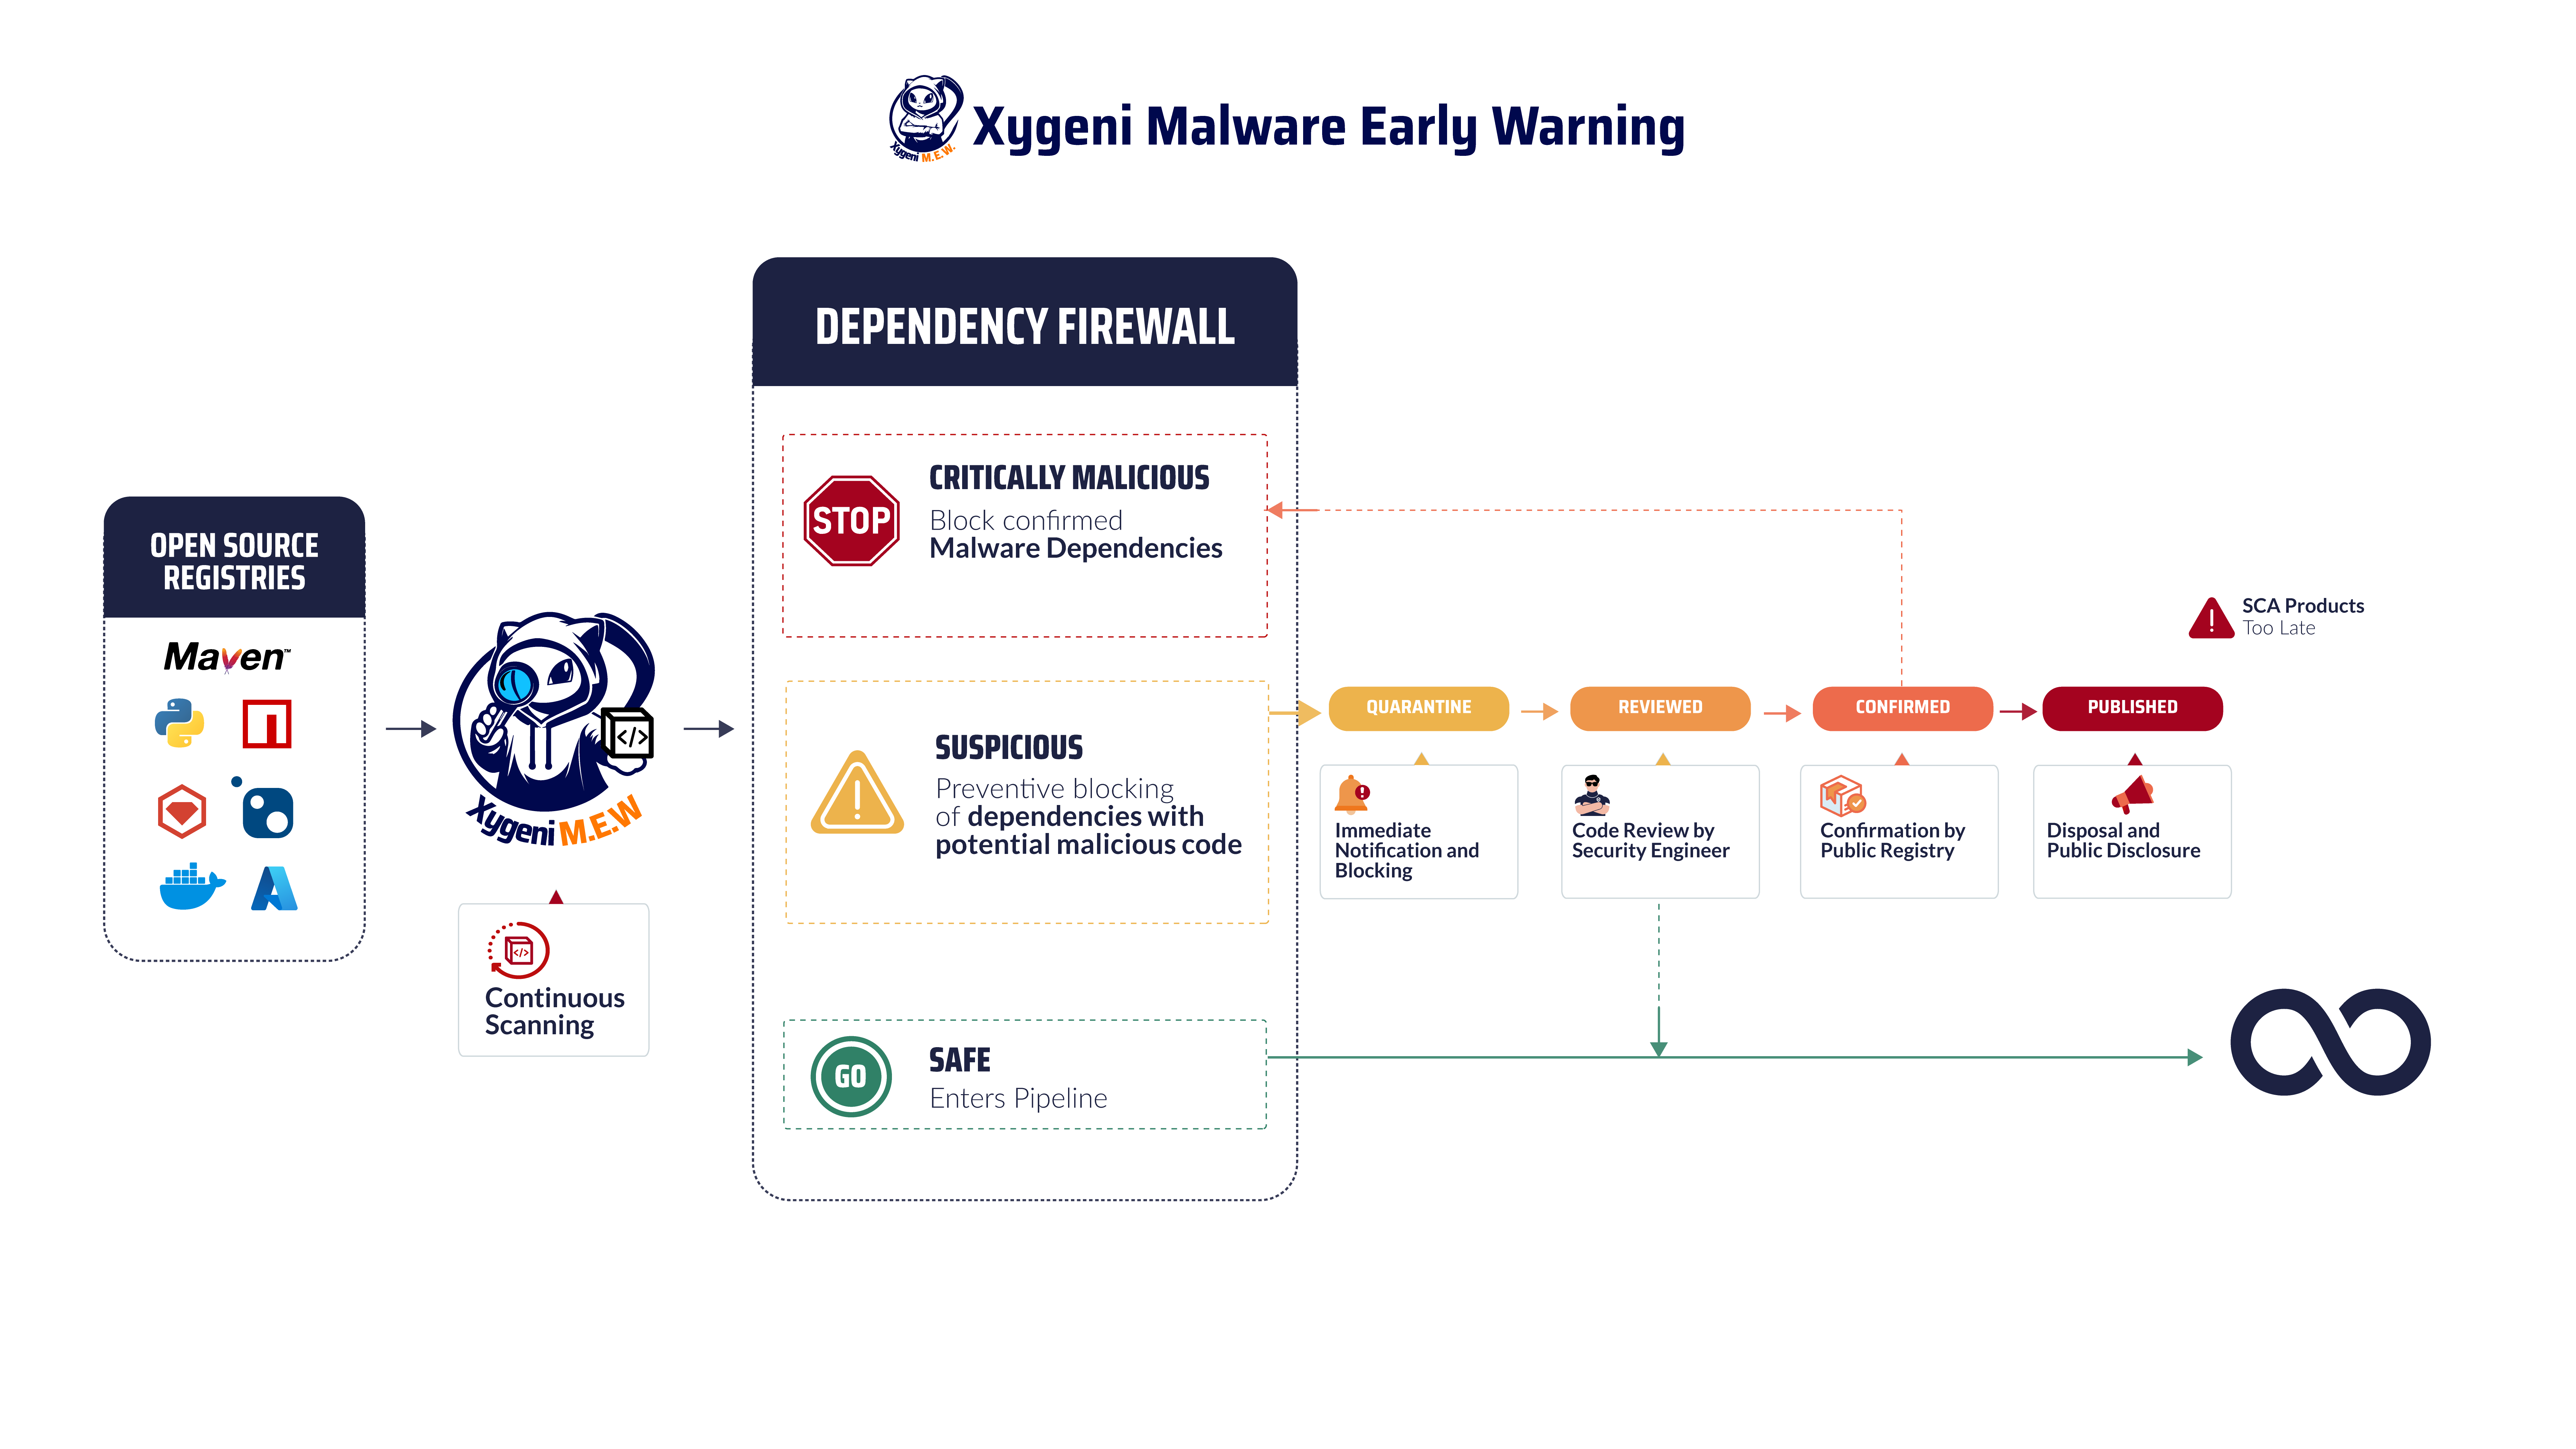
Minimisez les risques et protégez vos applications contre les packages malveillants avec Détection précoce des logiciels malveillants par Xygeni. Notre solution complète offre une surveillance en temps réel de vos dépendances, garantissant que les menaces sont détectées et atténuées avant qu'elles ne puissent avoir un impact sur votre logiciel. En analysant en permanence les référentiels publics tels que NPM, Maven et PyPIXygeni bloque les packages malveillants dès leur publication, les empêchant ainsi de s'infiltrer dans vos systèmes.
La gestion des composants open source est cruciale dans le paysage actuel du développement de logiciels en raison des risques croissants de vulnérabilités et de codes malveillants. Open Source Security La solution réduit considérablement le risque de malware en analysant et en bloquant les packages nuisibles au moment de leur publication. Notre surveillance continue couvre plusieurs registres publics, garantissant que toutes les dépendances sont minutieusement examinées pour leur sécurité et leur intégrité.
Les puissantes fonctionnalités de Xygeni aident votre équipe à maintenir des projets logiciels sécurisés et fiables en priorisant les problèmes critiques et en rationalisant les processus de correction, vous permettant de vous concentrer sur ce qui compte le plus.
Notation CVE et intégration EPSS : prioriser les vulnérabilités les plus exploitables
Xygeni améliore Notation CVE avec le système de notation de prédiction d'exploitation (EPSS) pour une évaluation plus complète du risque. Alors que les scores CVE évaluent la gravité d'une vulnérabilité, l'EPSS prédit sa probabilité d'exploitation. Cela permet à votre équipe d'établir des priorités en fonction de la gravité et de l'exploitabilité dans le monde réel.
Par exemple, CVE-2021-44228 (Log4j), qui présente un score CVE élevé, présente également une forte probabilité d'exploitation selon les données EPSS. Cette combinaison vous aide à hiérarchiser les vulnérabilités qui présentent le plus grand risque, garantissant ainsi que votre équipe se concentre en premier sur les menaces les plus dangereuses.
Entonnoirs de priorisation : concentrez-vous sur ce qui compte le plus
Les entonnoirs de priorisation de Xygeni simplifient la manière dont vous abordez un grand nombre de problèmes de sécurité. Ces entonnoirs vous permettent de filtrer et de vous concentrer sur les vulnérabilités les plus critiques en appliquant des critères de priorisation personnalisés. Au lieu de parcourir des milliers de problèmes, Xygeni aide votre équipe à se concentrer sur ceux qui représentent la plus grande menace, comme les vulnérabilités accessibles ou celles qui sont activement déployées.
Vous pouvez également exploiter des entonnoirs prêts à l'emploi tels que la priorisation générale, CI/CD Priorisation et IaC Priorisation. Ces entonnoirs simplifientcisfabrication d'ions, permettant d'économiser un temps et des ressources précieux.
Entonnoirs de priorisation configurables et à plusieurs étapes
Les entonnoirs de priorisation de Xygeni prennent en charge jusqu'à huit étapes configurables, combinant des critères prédéfinis tels que l'accessibilité et l'exploitabilité avec des propriétés spécifiques à l'organisation. Ainsi, une équipe de sécurité n'est pas contrainte à une formule fixe. Les résultats sont acheminés à travers l'entonnoir vers des niveaux d'action clairs : Immédiat, Dès que possible, Planifié, À faire, Plutôt qu'une simple liste « critique/élevé/moyen/faible ». Cette approche est plus conforme à la manière dont une équipe planifie réellement le travail de correction d'un sprint.
CI/CD Pipeline Intégration : la sécurité intégrée à chaque étape
La sécurité ne doit jamais être une considération secondaire. Xygeni s'intègre directement aux applications les plus populaires. CI/CD des plates-formes comme Jenkins, GitHub Actions et CircleCI, garantissant que les analyses de vulnérabilité sont automatiquement déclenchées à chaque phase de création et de déploiement. Cette intégration permet une détection et une correction précoces, empêchant ainsi les vulnérabilités de se propager en production.
Pull Request Numérisation : détecter les problèmes avant qu'ils ne se produisent
Xygéni Pull Request Balayage recherche les vulnérabilités en temps réel lorsque de nouvelles pull requests sont créés. Il détecte des problèmes tels que Injection SQL or XSS (Cross-Site Scripting) avant qu'ils ne soient intégrés à la production. En détectant ces failles à un stade précoce, votre équipe résout les risques de sécurité sans retarder les cycles de publication ni accumuler de dette technique.
Analyse d'accessibilité : éliminer le bruit et prioriser les menaces réelles
Analyse d'accessibilité de Xygeni va au-delà standard détection par identification des vulnérabilités invoqué pendant l'exécutionAu lieu de submerger votre équipe avec d'innombrables problèmes, Xygeni se concentre sur les vulnérabilités qui sont activement exploitable dans votre environnement.
En filtrant ceux qui existent mais qui sont inaccessibles pendant l'exécution, Xygeni élimine le bruit. Cela garantit que votre équipe se concentre sur l'essentiel. menaces de sécurité les plus urgentes. Cette approche réduit faux positifs et minimise fatigue d'alerte.
Votre équipe se concentre sur les risques réels, et non sur les problèmes de faible priorité. Xygeni veille à ce que votre temps et vos ressources soient consacrés à ces problèmes. vulnérabilités critiques, empêchant les menaces cachées de passer au travers.
Correction automatisée : corrigez les vulnérabilités sans effort
La sécurité doit soutenir le développement, et non l'entraver. Les fonctionnalités de correction automatisée de Xygeni permettent à votre équipe de corriger les vulnérabilités directement via votre CI/CD pipelines. Dès que Xygeni détecte une vulnérabilité, il peut appliquer automatiquement un correctif, ce qui permet à votre développement de continuer sans intervention manuelle. Cette automatisation réduit les temps d'arrêt et augmente la productivité.
Gestion des licences Open Source : garantir la conformité en toute confiance
En plus de rechercher les vulnérabilités, Xygeni aide à gérer les licences open source en garantissant que votre code reste conforme aux Bonnes pratiques de l'OWASP et d'autres industries standards. Cette fonctionnalité atténue les risques juridiques en identifiant et en traitant les violations de licence open source, en gardant votre logiciel conforme et sécurisé.
Pourquoi choisir Xygeni?
- Détection des logiciels malveillants en temps réel:Détectez et bloquez instantanément les logiciels malveillants avant qu'ils ne s'infiltrent dans votre logiciel.
- Notation CVE et intégration EPSS: Priorisez les vulnérabilités en fonction de leur gravité et de leur exploitabilité, en veillant à ce que les problèmes critiques soient traités en premier.
- Entonnoirs de priorisation personnalisables:Filtrez les problèmes de faible priorité et concentrez-vous sur ce qui compte le plus.
- Correction automatisée: Appliquez automatiquement les correctifs de sécurité dans votre CI/CD pipeline, minimisant les perturbations.
- CI/CD Intégration :: Intégration transparente analyses de vulnérabilité à chaque étape de votre processus de développement.
- Restez conforme: Assurer la conformité avec l'industrie standards et réduire le risque de violations de licence open source.
Protégez vos logiciels avec les outils d'analyse des vulnérabilités et de détection des logiciels malveillants en temps réel de Xygeni
N'attendez pas qu'une faille de sécurité se produise. Grâce aux outils d'analyse des vulnérabilités et de détection des logiciels malveillants en temps réel de Xygeni, vous pouvez détecter et bloquer de manière proactive les menaces avant qu'elles ne se produisent. Concentrez-vous sur la résolution des risques les plus critiques et rationalisez votre processus de gestion des vulnérabilités grâce à des entonnoirs de priorisation personnalisables et à une correction automatisée. Gardez une longueur d'avance sur les menaces émergentes et assurez-vous que votre logiciel reste sécurisé et conforme.
Cette couche de priorisation permet également à la plateforme Xygeni de fonctionner en parallèle avec les outils que vous utilisez déjà. Si vous êtes en pleine migration depuis un autre scanner, ou si vous n'êtes tout simplement pas prêt à en remplacer un, Xygeni intègre les résultats, leur applique le même triage et la même correction basés sur l'IA, et vous permet de désactiver l'ancien outil à votre rythme, sans interruption de service.
Prêt à protéger votre logiciel ? Démo en visio aujourd'hui et découvrez comment Xygeni Vulnerability Scan peut transformer votre stratégie de gestion des vulnérabilités.
QFP
Quelle est la différence entre une analyse de vulnérabilité et la priorisation des vulnérabilités ?
Une analyse de vulnérabilités détecte les failles dans le code, les configurations et les dépendances open source. La priorisation consiste à déterminer quelles vulnérabilités corriger en premier, en s'appuyant sur des indicateurs tels que les données d'exploitabilité EPSS et l'analyse d'accessibilité, plutôt que de considérer chaque vulnérabilité comme ayant la même urgence.
L'analyse des vulnérabilités de Xygeni détecte-t-elle également les logiciels malveillants, ou seulement les CVE connues ?
Les deux. Xygeni combine l'analyse traditionnelle des vulnérabilités basée sur les CVE avec la détection de logiciels malveillants en temps réel sur les registres publics tels que NPM, Maven et PyPI, de sorte que les nouveaux packages malveillants publiés sont bloqués dès leur publication, et pas seulement les vulnérabilités connues et divulguées.
Qu’est-ce que l’EPSS et pourquoi est-il important au même titre que les scores CVE ?
Le système EPSS (Exploit Prediction Scoring System) prédit la probabilité qu'une vulnérabilité soit effectivement exploitée, tandis que le score CVE mesure sa gravité théorique. La combinaison des deux, comme le fait Xygeni, permet à une équipe de prioriser les vulnérabilités à la fois graves et susceptibles d'être exploitées de manière réaliste.
L'analyse des vulnérabilités peut-elle s'exécuter automatiquement dans CI/CDOu bien cela nécessite-t-il une étape supplémentaire ?
Xygeni s'intègre directement avec CI/CD des plateformes comme Jenkins, GitHub Actions et CircleCI, de sorte que les analyses se déclenchent automatiquement à chaque compilation et déploiement, y compris pull request Analyse permettant de détecter les problèmes tels que les injections SQL ou les attaques XSS avant la fusion du code.