
Aucune faille n'a été exploitée. L'agent a exécuté sa tâche, accédé à une dépendance, une configuration ou un service sans qu'on le lui ait demandé, et est resté dans les limites de ses permissions tout au long de l'opération. Dans cette session, vous comprendrez pourquoi ce cas est plus difficile à gérer que n'importe quelle attaque : comment une limite définie au préalable peut s'avérer plus large que la tâche requise, et pourquoi une approbation est une erreur.cisComment une action est déclenchée alors que l'exécution se poursuit ? Comment un accès permanent a transformé l'ordinateur portable du développeur en un véritable trésor ? À quoi ressemble la récupération lorsque l'acteur est incapable d'expliquer ses propres motivations ? Inscrivez-vous dès maintenant pour découvrir où se situe le dernier moment d'exécution et ce qui limite le rayon d'action.
Dès l'instant où un agent d'IA installe une dépendance ou modifie un Dockerfile, votre SBOM Les hypothèses de provenance sont déjà mises à l'épreuve, et la plupart des équipes n'ont aucun moyen de vérifier ce qui s'est réellement passé. Dans cette session, vous verrez ce changement en direct : comment l'expérience d'installation évolue dès lors qu'aucun développeur ne consulte d'abord le nom du paquet, que ce soit SBOMLes informations et la provenance restent valables même lorsqu'un agent a effectué la transaction.cision, et ce qui reste de la revue de code et du décalage à gauche lorsque les agents commitet parfois fusionnent, d'elles-mêmes. Regardez maintenant pour voir ce qu'est un agent véritablement sécurisé pipeline Cela se vérifie en pratique, et pas seulement en théorie.
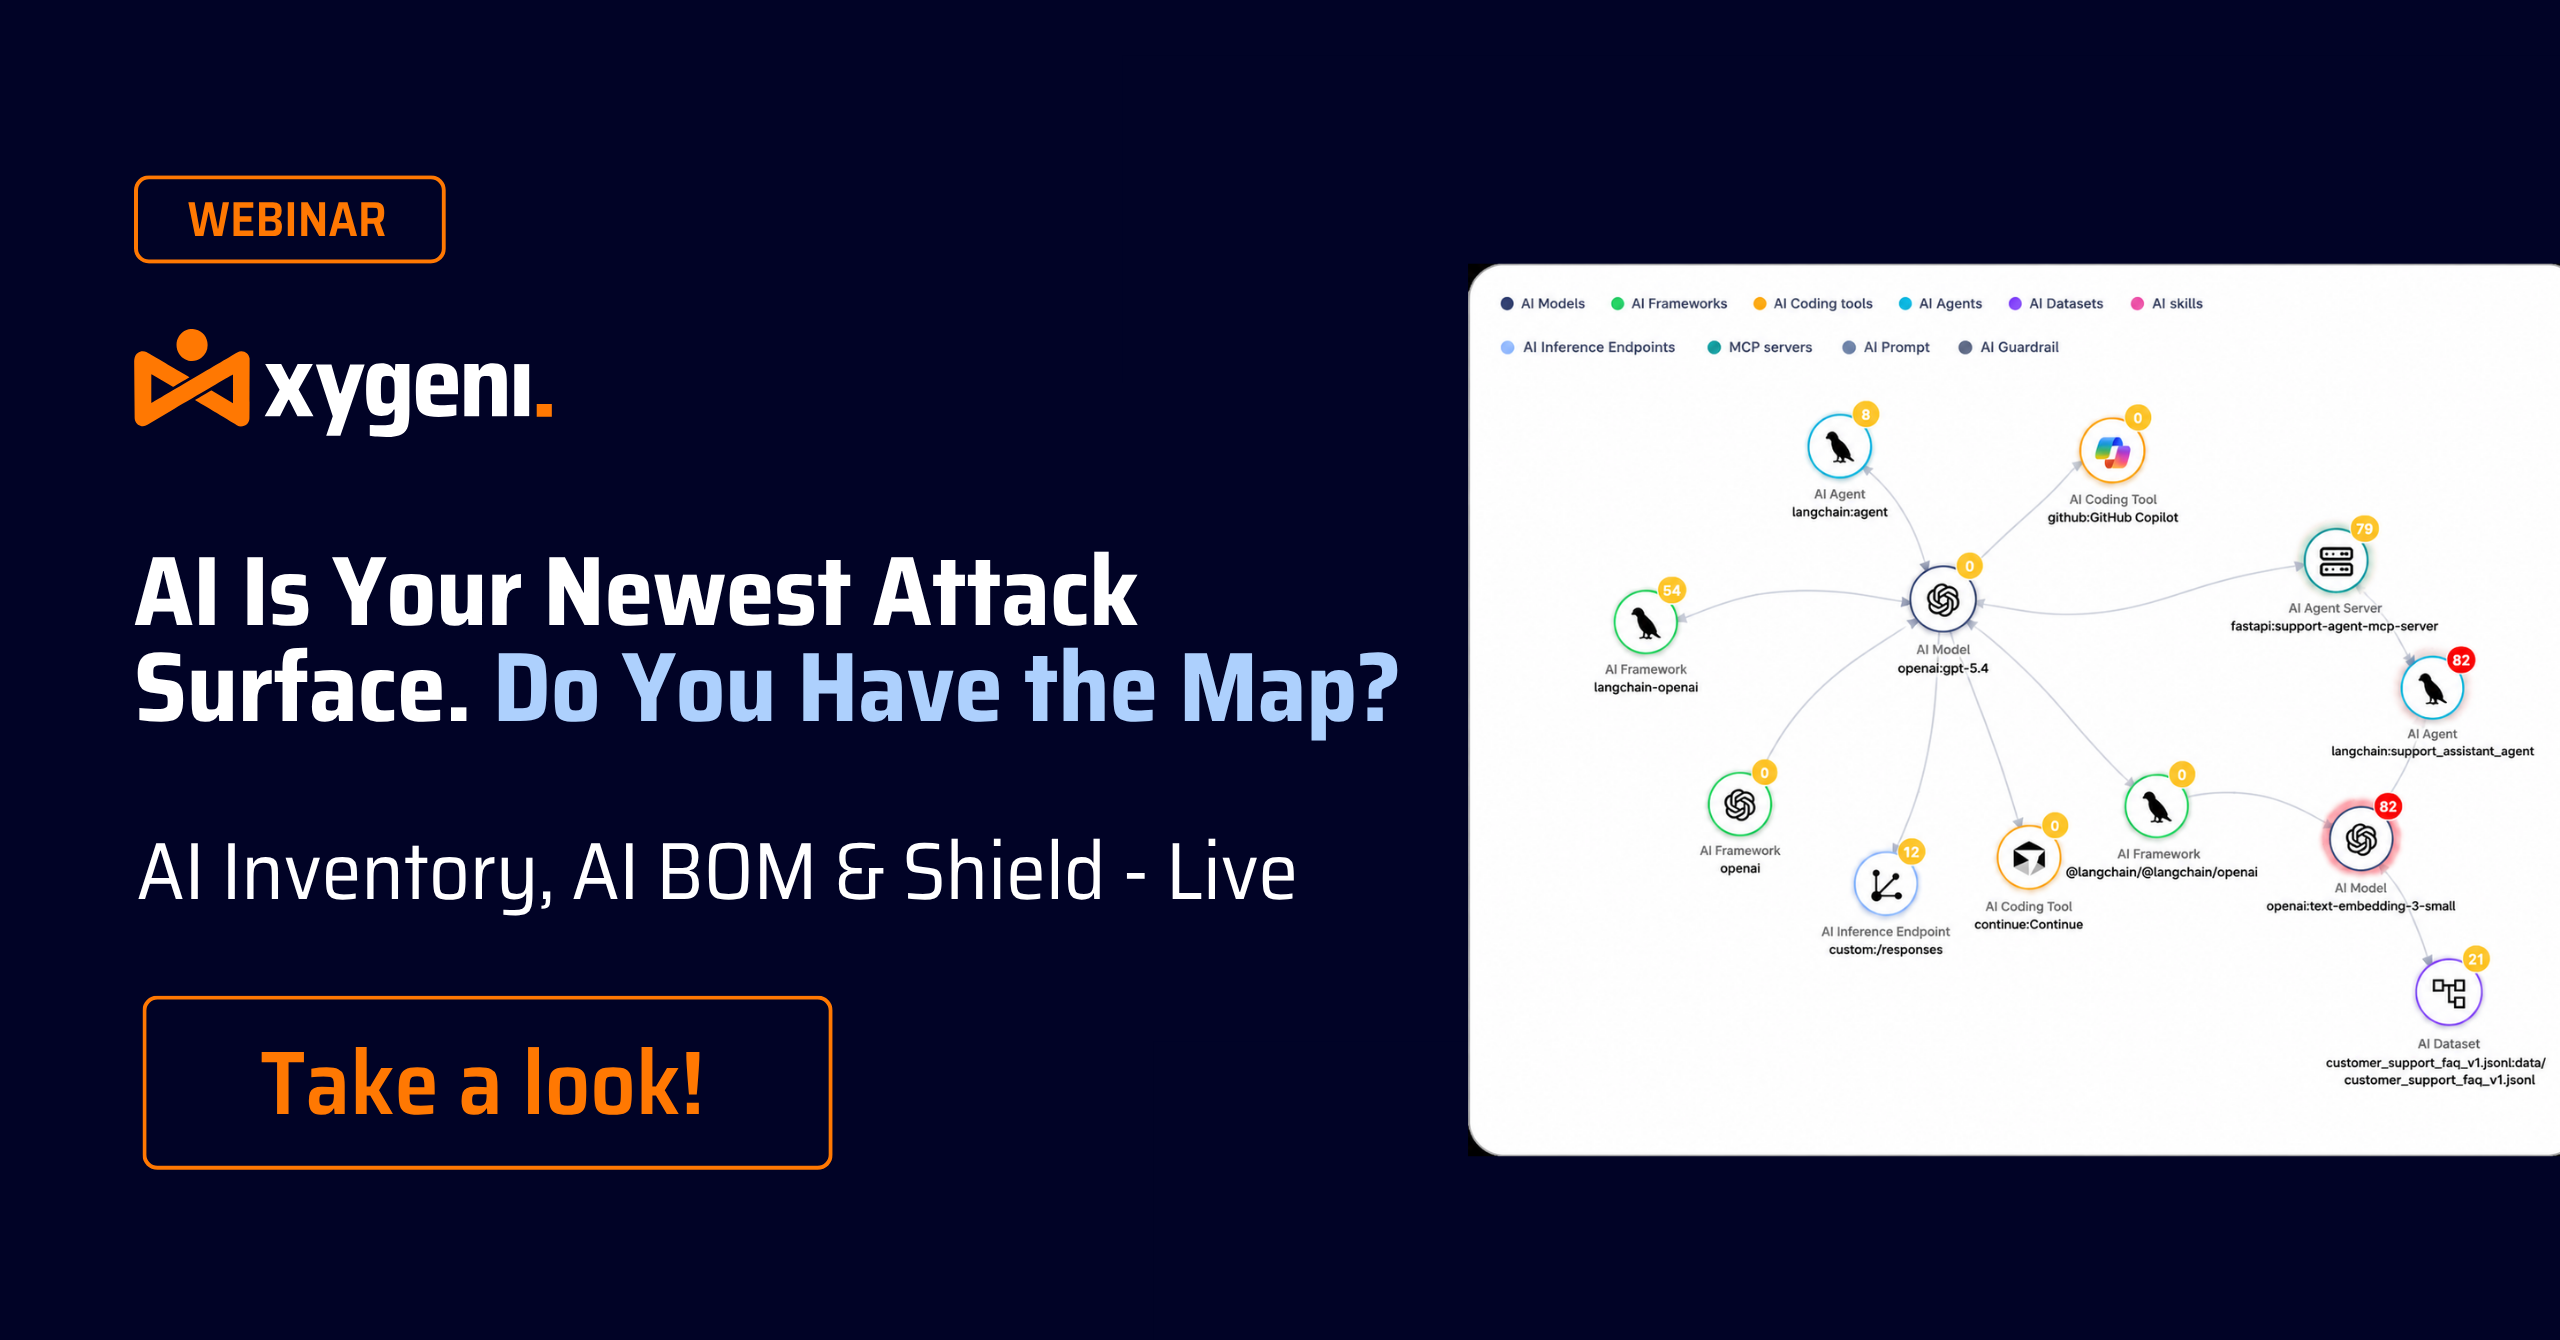
Ne manquez pas notre prochain webinaire ! Les assistants de programmation IA produisent des noms de packages erronés, et les attaquants enregistrent déjà ces faux noms avec des logiciels malveillants. Lors de cette session, vous découvrirez comment cartographier en temps réel l’intégralité de votre écosystème d’IA, grâce à l’inventaire et à la nomenclature des composants IA (AI Inventory et AI BOM) qui révèlent chaque modèle, agent et dépendance introduite par l’IA dans votre logiciel. Découvrez comment Xygeni Shield Bloque les paquets malveillants avant même qu'une signature ne soit générée, comblant ainsi la faille des scanners basés sur les signatures. Regardez cette vidéo pour découvrir comment sécuriser vos logiciels avant que le slopsquatting ne transforme la prochaine suggestion d'IA en point d'entrée.
Regardez maintenant : L’IA est déjà intégrée à votre vie. SDLCEt maintenant ? L'IA n'est pas seulement sur le point d'entrer dans votre chaîne d'approvisionnement logicielle ; elle y est déjà bien implantée. Copilotes, agents, serveurs MCP et dépendances générées par l'IA transforment la manière dont le code est conçu, examiné et déployé. Dans cette conférence SafeDev, des experts d'OWASP et de la sécurité applicative analyseront en détail les implications concrètes pour votre sécurité, les failles des modèles de gouvernance existants et les contrôles pratiques efficaces pour ne pas ralentir les équipes de développement. Attendez-vous à des solutions concrètes et applicables (et non pas seulement théoriques) pour mettre en œuvre des contrôles efficaces qui protègent le développement assisté par l'IA sans créer de goulot d'étranglement pour vos ingénieurs. Regardez dès maintenant !
À compter du 11 septembre 2026, le CRA vous accorde 24 heures pour signaler à l'ENISA toute vulnérabilité activement exploitée, même pour les produits déjà commercialisés. Or, la plupart des équipes ne disposent pas encore de procédure établie à cet effet. Cette session vous permettra d'observer concrètement le processus : la génération d'un… SBOM Pour identifier les versions de produits concernées, il est essentiel de trier les résultats grâce à une analyse de leur accessibilité et de leur exploitabilité afin de distinguer les risques réels des anomalies non signalées. Un système de notifications permet d'alerter la personne compétente dès qu'un résultat constitue un incident à déclarer. Regardez cette vidéo pour découvrir comment transformer le délai légal de notification des agences d'évaluation du crédit en un processus opérationnel que votre équipe peut gérer efficacement même sous pression.
Visionnez dès maintenant notre conférence SafeDev : Open Source, IA et la nouvelle surface d'attaque : code malveillant, défenses plus intelligentes. Alors que l'IA et l'open source redéfinissent les logiciels modernes, la surface d'attaque s'étend plus vite que jamais. Des risques liés aux dépendances et à l'infiltration de la chaîne d'approvisionnement à la génération d'exploits pilotée par l'IA, les attaquants évoluent, et les défenseurs doivent suivre le mouvement. Rejoignez les experts de Red Hat, TikTok et Xygeni pour découvrir comment l'IA et l'automatisation transforment la sécurité de l'open source. Visionnez cette vidéo pour apprendre à renforcer la résilience, la transparence et la confiance tout au long de la chaîne d'approvisionnement logicielle moderne !
Les équipes de sécurité s'appuient souvent sur SCA et SAST Séparément, ce qui peut engendrer une lassitude face aux alertes, une fragmentation des informations et des risques non pris en compte. Plutôt que de choisir entre ces deux approches, le véritable défi consiste à les faire collaborer pour renforcer la sécurité. Regardez notre présentation SafeDev et découvrez pourquoi. SCA seule ne suffit pas, comment l'analyse d'accessibilité réduit les faux positifs, pourquoi SAST Comble les lacunes critiques en matière de sécurité des applications, et bien plus encore. Regardez-le maintenant !
Visionnez dès maintenant notre webinaire « Programmer avec enthousiasme et sans regrets ». L’IA transforme la façon dont les logiciels sont développés : les copilotes et les agents IA génèrent une part croissante du code en production. Dans cette session, vous découvrirez comment sécuriser le code généré par l’IA directement dans l’IDE, grâce à la détection des vulnérabilités en temps réel. guardrails Pour Copilot et la priorisation basée sur l'accessibilité, découvrez comment la remédiation assistée par l'IA aide les développeurs à résoudre efficacement les problèmes et à créer des logiciels sécurisés et pilotés par l'IA sans en perdre le contrôle. Regardez la vidéo dès maintenant pour apprendre à créer des logiciels sécurisés et pilotés par l'IA dès le départ.
Regardez notre conférence SafeDev : Comment réussir l'audit ? Créer une véritable AppSec conforme aux normes ISO, NIST et CRA. Aujourd'hui, un code sécurisé ne suffit plus ; il faut le prouver. Avec des référentiels comme ISO 27001, NIST CSF, CRA, DORA et NIS-2 qui occupent une place centrale, les organisations doivent créer des programmes AppSec prêts pour l'audit et qui résistent à l'examen. Dans cet épisode, les experts exploreront comment passer de la politique à la pratique et intégrer la conformité dans CI/CDet alignez les équipes d'ingénierie, de sécurité et de GRC sur les éléments réellement approuvés. Découvrez-le dès maintenant !
Regardez dès maintenant notre épisode SafeDev Talk sur la sécurité sans silos et découvrez l'intérêt réel des plateformes AppSec tout-en-un. Les silos restent un obstacle majeur à une gestion efficace des risques. Cette session explore comment l'adoption d'une plateforme tout-en-un peut optimiser votre stratégie AppSec, améliorer la collaboration entre les équipes de sécurité et de développement, vous aider à anticiper les menaces émergentes, et bien plus encore ! Regardez-la dès maintenant et découvrez des stratégies pour sécuriser vos applications et votre chaîne d'approvisionnement logicielle !
Visionnez dès maintenant notre conférence SafeDev : « Du code à l’exécution ». De nombreuses équipes investissent massivement dans l’analyse statique, pourtant des vulnérabilités parviennent encore en production. Le problème ne réside pas dans le manque d’outils, mais dans le manque de contexte pour appréhender le risque réel. Dans cette session animée par des experts, nous explorons pourquoi la sécurité des applications modernes ne peut se reposer sur une seule perspective et comment la combinaison des analyses au niveau du code et de l’exécution aide les équipes à détecter, prioriser et corriger les vulnérabilités plus efficacement tout au long du cycle de vie. Visionnez cette conférence pour comprendre les limites des approches actuelles et comment élaborer une stratégie de sécurité plus complète et contextuelle.
Regardez dès maintenant notre SafeDev Talk : DevSecOps optimisé par l'IA – Orchestrer la sécurité à l'échelle du cloud. La sécurité ne peut pas être une considération secondaire dans le développement moderne, et l'IA transforme notre façon de concevoir, de sécuriser et de faire évoluer les logiciels. Dans cet épisode, les experts explorent comment aller au-delà des correctifs et des analyses pour parvenir à une véritable orchestration intelligente à l'échelle du cloud. SDLCDe la gestion des vulnérabilités pilotée par l'IA à la gestion intégrée des vulnérabilités guardrails in CI/CD et l'exécution, cette conférence explore ce à quoi ressemble réellement une AppSec évolutive et cloud-native. Regardez-la maintenant !

Suivez dès maintenant notre prochaine conférence SafeDev et révolutionnez votre stratégie DevSecOps ! Découvrez comment une gestion proactive des risques peut transformer votre stratégie DevSecOps et renforcer votre chaîne d'approvisionnement logicielle contre les menaces émergentes. Cette session est destinée aux responsables de la cybersécurité et aux équipes de développement qui souhaitent garder une longueur d'avance dans un paysage de vulnérabilités de plus en plus complexe. Visionnez l'épisode dès maintenant !
Regardez le premier SafeDev Talk de 2025 et améliorez votre Open Source Security Stratégies ! Écoutez les meilleurs experts qui explorent les principales leçons de 2024, les mécanismes de défense de pointe et l'avenir de la sécurité des OSS. C'est votre chance de garder une longueur d'avance sur l'évolution du paysage des menaces et d'apprendre des stratégies proactives pour sécuriser votre chaîne d'approvisionnement en logiciels !
Regardez notre conférence SafeDev et transformez votre stratégie AppSec ! Découvrez pourquoi ASPM (Application Security Posture Management) est la clé pour surmonter la lassitude face aux alertes, unifier les informations de sécurité et prioriser les risques réels. Les meilleurs experts en cybersécurité se pencheront sur l'avenir de l'AppSec et du DevSecOps, partageant des stratégies concrètes pour vous aider à garder une longueur d'avance. Ne manquez pas cette occasion d'apprendre à optimiser vos workflows de sécurité et à élaborer une stratégie DevSecOps transparente. Regardez-la maintenant !
Rejoignez-nous pour « Démystifier SBOM Sécurité", où les experts en cybersécurité Jennifer Cox, Santosh Kamane et Jesus Cuadrado révéleront l'importance de SBOM Pour améliorer la qualité et la sécurité des logiciels, et garantir la conformité. Ce webinaire est essentiel pour acquérir les connaissances nécessaires pour sécuriser efficacement votre chaîne d'approvisionnement logicielle. Découvrez comment renforcer facilement votre sécurité logicielle !

Regardez maintenant notre dernier SafeDev Talk de l'année et améliorez votre Software Supply Chain Security! Rejoignez les meilleurs experts du secteur alors qu'ils revisitent les leçons cruciales de 2024, découvrent les dernières tendances et partagent des informations exploitables pour se préparer aux défis de 2025. Ce webinaire est conçu pour les professionnels de la sécurité et les équipes de développement désireux d'innover et de garder une longueur d'avance dans la dynamique software supply chain security monde. Inscrivez-vous maintenant!
Les experts de Thoughtworks, Codurance et Xygeni partageront leurs idées sur Software Supply Chain SecurityAméliorez votre sécurité et préservez la réputation et la continuité de votre entreprise. Êtes-vous prêt à découvrir l'évolution de Software Supply Chain Security?

Application Security Posture Management (ASPM) gagne en popularité de jour en jour. Cependant, ses fonctionnalités spécifiques peuvent ne pas être claires pour tout le monde. Réservez votre place dès maintenant ! Rejoignez notre discussion SafeDev « Avez-vous besoin ? » ASPM dans votre vie ? » avec les experts en cybersécurité James Berthoty, William Palm et Luis Garcia pour explorer le potentiel de ASPM en tant que solution de sécurité applicative holistique et continuez à autonomiser votre organisation !

Regardez notre édition d'octobre de SafeDevTalk pour découvrir comment transformer l'analyse de composition logicielle (SCA) et sécurisez votre chaîne d’approvisionnement en logiciels contre les menaces émergentes.
Cette session est conçue pour les responsables de la cybersécurité et les équipes de développement qui cherchent à garder une longueur d'avance dans le paysage complexe actuel des vulnérabilités open source.
Regardez dès maintenant notre conférence SafeDev sur les chaînes d'approvisionnement logicielles sous pression : les leçons de 2025 sur les logiciels malveillants et l'IA, et les perspectives d'avenir. 2025 a changé la donne. software supply chain securityDe nouvelles techniques d'attaque (logiciels malveillants assistés par IA, auto-propagation et abus de confiance à grande échelle) ont mis en évidence les limites des défenses actuelles. Participez à cette session animée par des experts pour comprendre les véritables changements survenus en 2025 et les adaptations nécessaires pour les équipes de développement et de sécurité en 2026. Regardez l'épisode dès maintenant !
Rejoignez Luis Rodríguez, CTO de Xygeni, et Luis Manuel García, Sales Support Manager, dans ce webinaire sur Secure CI/CDApprenez auprès de nos experts comment adopter les meilleures pratiques OWASP pour renforcer la sécurité de votre CI/CD et protégez votre chaîne d'approvisionnement en logiciels. Protégez votre CI/CD et la chaîne d'approvisionnement logicielle avec l'OWASP. Ils aborderont les thèmes de l'inventaire et de l'analyse, CI/CD Risques, Détection et Prévention parmi tant d'autres !

La quatrième édition de SafeDevTalks présente les principaux experts en cybersécurité Derek Fisher, Abhilasha Sinha et Luis Rodriguez. Cet épisode abordera le sujet crucial de la dépendance à l'égard de composants tiers et open source dans le développement de logiciels, révélant les vulnérabilités cachées et les menaces émergentes. Rejoignez-nous pour en savoir plus sur les vulnérabilités cachées, les menaces croissantes, les violations réelles et bien plus encore !
Regardez dès maintenant notre prochain épisode de SafeDev Talk : Vulnérabilités infinies. Défenses plus intelligentes ! La gestion des vulnérabilités évolue et les outils traditionnels ne suffisent plus. Rejoignez-nous pour découvrir comment les menaces modernes exigent des modèles de risque plus intelligents, une priorisation en temps réel et une nouvelle approche pour sécuriser la chaîne d'approvisionnement logicielle. Ne manquez pas cette session riche en conseils d'experts pour renforcer votre stratégie AppSec et anticiper l'évolution des risques actuels !
Rejoignez ce deuxième épisode de la CI/CD Webinaires animés par Luis Rodríguez, CTO et cofondateur de Xygeni, et Luis Manuel García, Responsable du support commercial. Lors de cette session, nous explorerons la perspective de l'équipe bleue. CI/CD sécurité, en plongeant en profondeur dans les mesures concrètes que les organisations peuvent prendre pour améliorer leur posture de sécurité...
Dans ce paysage numérique en évolution rapide, la sécurité de votre chaîne d’approvisionnement logicielle est plus critique que jamais. À mesure que de nouvelles tactiques d'attaque émergent, il est crucial de garder une longueur d'avance et de vous armer des dernières stratégies de protection. Dans ce webinaire, Luis Rodriguez vous guidera...
Suivez notre prochain webinaire : Automatisation de la sécurité des applications par l'IA ! Les équipes AppSec sont submergées d'alertes ; il est temps d'automatiser. Lors de cette session pratique, découvrez comment éliminer le tri manuel et passer de l'alerte à la correction en quelques secondes grâce à la correction automatique conviviale pour les développeurs. Apprenez à réduire les faux positifs, à prioriser les risques réels et à appliquer les politiques de sécurité. Découvrez comment intégrer la correction automatique à CI/CD pipelines avec intelligent guardrails (entre autres choses). Regardez-le aujourd'hui !
Suivez notre conférence SafeDev : Sécurisation par défaut : comment l’auto-remédiation remodèle l’AppSec ? La « sécurité par défaut » n’est plus une option ; c’est la nouvelle référence. Avec le code généré par l’IA, les composants d’IA intégrés et les cycles de développement ultra-rapides, les barrières de sécurité traditionnelles ne sont plus efficaces. La solution ? Des défenses proactives et une auto-remédiation pratique, efficaces au sein des équipes de développement. Regardez-la maintenant et franchissez une nouvelle étape dans l’AppSec moderne !

Écoutez l'épisode du podcast The Cyber Security Matters de Neuco sur « Le nouveau défi de la sécurité des logiciels : comment maintenir les développeurs en marche sans tomber sous le coup d'attaques de la chaîne d'approvisionnement » avec Luis Rodriguez, CTO chez Xygeni, et explorez les défis changeants liés à la sécurisation de la chaîne d'approvisionnement des logiciels. .
Regardez notre conférence SafeDev : L'IA libérée : Gérer les menaces et les défenses émergentes en sécurité applicative. Alors que l'IA transforme la cybersécurité, son impact sur la sécurité applicative est à la fois puissant et nuancé. Des malwares polymorphes à la falsification de modèles en passant par l'injection rapide, les attaquants utilisent l'IA pour concevoir des attaques plus intelligentes, et les défenseurs l'utilisent pour les détecter et les atténuer plus rapidement. Regardez-la pour comprendre les deux aspects de l'équation et apprendre à préparer votre programme AppSec à l'IA.
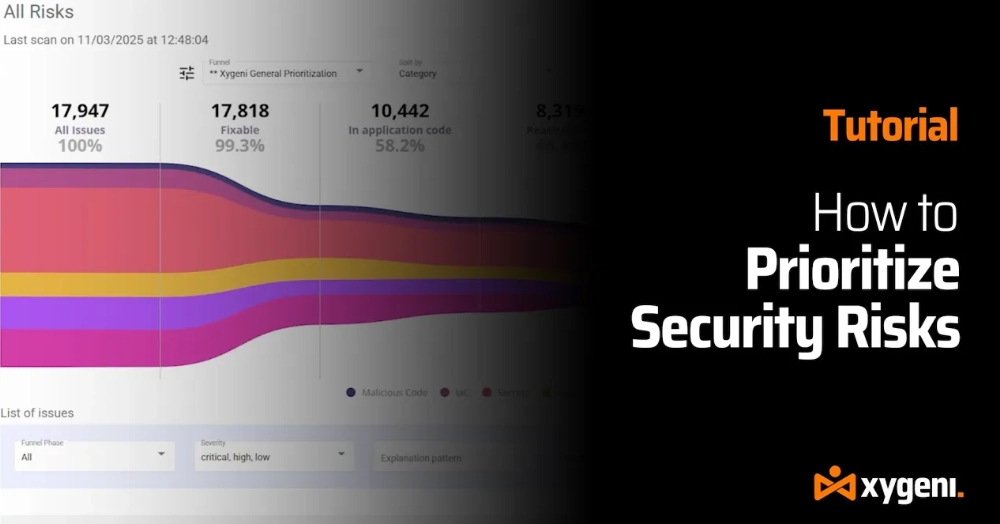
Fatigué des alertes de sécurité incessantes ? Résolvons l'essentiel. Si vous êtes submergé par les vulnérabilités, sachez que vous n'êtes pas seul. Dans ce tutoriel étape par étape, nous vous montrerons comment Xygeni Funnels aide les équipes DevOps et AppSec à décrypter le bruit et à identifier les véritables menaces, afin que vous puissiez protéger votre code. pipelines et les systèmes critiques pour l'entreprise plus efficacement.
Les équipes de sécurité applicative sont sous pression. Le volume d'alertes explose, le rythme de développement s'accélère et le tri manuel ne suffit plus. Les approches de sécurité traditionnelles montrent leurs limites. Lors de cette session pratique animée par des experts, vous découvrirez comment l'automatisation de la sécurité applicative basée sur l'IA aide les équipes à surmonter la surcharge d'alertes et à transformer les anomalies de sécurité en correctifs automatisés et fiables. Découvrez les changements nécessaires en matière de sécurité applicative moderne et comment les équipes de développement et de sécurité peuvent protéger chaque vulnérabilité. commit et pull request sans ralentir la livraison. Visionnez le webinaire à la demande et découvrez comment l'automatisation basée sur l'IA transforme concrètement la sécurité des applications.
Visionnez notre session Black Hat Europe : La nouvelle réalité de la sécurité applicative : développement piloté par l’IA, logiciels malveillants et risques logiciels modernes. L’IA, en accélérant le déploiement des logiciels, redéfinit également la surface d’attaque. Des logiciels malveillants open source aux compromissions de la chaîne d’approvisionnement, en passant par les failles de code générées par l’IA, cette présentation explore l’émergence des risques modernes en matière de sécurité applicative et les mesures que les équipes de sécurité doivent prendre pour garder une longueur d’avance dans un monde dominé par l’IA.

Regardez dès maintenant notre épisode SafeDev Talk de la saison d'ouverture sur DORA pour le maîtriser et garder une longueur d'avance dans le paysage en constante évolution de la réglementation financière. Ce webinaire est conçu spécifiquement pour les institutions financières et vous aidera à comprendre l'impact de DORA sur la sécurité opérationnelle et la conformité. Vous obtiendrez des stratégies pratiques et des informations d'experts, vous permettant ainsi de mieux vous préparer pour l'avenir !
Découvrez l'épisode du podcast Secure Cyber Connect avec notre directeur technique, Luis Rodriguez. Fort de plus de 15 ans d'expérience, il partage son expertise sur la détection des codes malveillants, la sécurisation des composants tiers et la pérennisation des stratégies AppSec. Des suites de SolarWinds au dernier incident de porte dérobée SSH, cet épisode aborde les menaces réelles et les tactiques de défense pratiques. Apprenez à renforcer votre SDLC, réduisez les risques liés à la chaîne d’approvisionnement et gardez une longueur d’avance sur l’évolution des cybermenaces.

Rejoignez notre webinaire « Détection de logiciels malveillants en temps réel dans les logiciels open source » pour découvrir les dernières menaces de logiciels malveillants affectant les logiciels open source (OSS). À mesure que l'adoption des OSS se développe, le volume et la complexité des menaces augmentent également, présentant de nouveaux défis pour les développeurs et les organisations. Cette session éclairante dévoilera les dernières tendances, les menaces émergentes et les stratégies avancées pour protéger vos dépendances OSS contre les attaques malveillantes. Rejoignez-nous !
Vous avez manqué Black Hat ? Regardez la rediffusion exclusive de notre session de 20 minutes sur la cybersécurité de l'IA, l'automatisation de la sécurité des applications et AutoFix. Découvrez comment réduire le bruit des alertes, corriger automatiquement les vulnérabilités grâce à des PR sécurisés et intégrer l'automatisation AppSec directement dans votre organisation. pipeline (entre autres choses intéressantes). Regardez la session à la demande !
Regardez et explorez en profondeur : le besoin urgent d'applications sécurisées face à la multiplication des violations de données et des vulnérabilités ; les défis actuels liés à la création de logiciels sécurisés et évolutifs, notamment les flux de travail cloisonnés, les lacunes de communication entre les équipes distantes et les risques liés à l'intégration de logiciels open source ; et bien plus encore. Apprenez à vous démarquer et à vous concentrer sur les menaces les plus critiques. Ne manquez rien !
Vous n'avez pas pu assister à la conférence RSA 2024 à San Franciscocisco ? Aucun problème ! Regardez notre webinaire exclusif et anticipez certaines des tendances les plus cruciales en matière de cybersécurité, des changements dans CISAccédez aux dernières avancées en matière de cyberdéfense, directement depuis votre bureau ! Ce webinaire vous propose une exploration approfondie des stratégies et des analyses les plus récentes du monde de la cybersécurité.
Visionnez dès maintenant notre webinaire « Sécuriser le code généré par l'IA avant son déploiement ». Les modèles de codage de pointe produisent encore des noms de paquets erronés dans près de 6 % des résultats, et des attaques réelles comme Shai-Hulud démontrent la rapidité avec laquelle un seul paquet infecté peut se propager sur GitHub, le cloud et d'autres plateformes. CI/CDLes agents d'IA interagissent désormais avec les fichiers, les terminaux et… pipelineEn direct, souvent avant même l'exécution de tout contrôle de sécurité. Dans cette session, animée par Nimbus Compute en collaboration avec Xygeni, nous verrons pourquoi la sécurité basée uniquement sur l'intégration continue ne suffit plus et comment l'intégration de la détection dans l'IDE permet aux équipes d'identifier les risques avant leur mise en production.