






Oanfallen op software-supply chain nimme ta mei in noch nea earder sjoen taryf. Neffens SecurityWeek, dizze oanfallen binne tanommen mei 742% yn 'e ôfrûne trije jier, wêrtroch dúdlik makke wurdt dat tradisjonele feiligensmaatregels net mear genôch binne. As antwurd, de Supply-chain-nivo's foar software-artefakten (SLSA) ramt waard ûntwikkele om organisaasjes te helpen har softwareûntwikkelingsprosessen fan begjin oant ein te fersterkjen.
Wat is it SLSA-raamwurk?
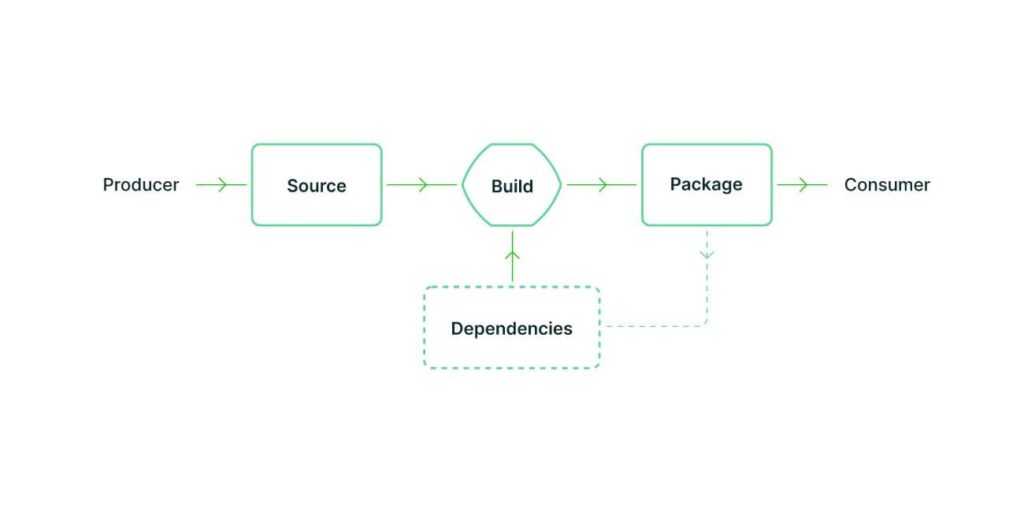
Boarne: SLSA
De SLSA Framework (Leverketennivo's foar software-artefakten), útsprutsen "salsa", is in wiidweidich feiligensraamwurk dat software beskermet fan ûntwikkeling oant ynset. It definiearret fjouwer nivo's fan feiligens, elk boud op it foarige om softwarefeiligens en transparânsje te ferbetterjen yn 'e heule libbenssyklus.
Hjir is in koart oersjoch fan 'e fjouwer nivo's:
- Nivo 1: Basisyntegriteit – Soarget foar automatisearre bouwurken en kontroleare omjouwings, en leit de basis foar traceerberens.
- Nivo 2: Herkomst – Folget de oarsprong fan software-artefakten, sadat se weromfierd wurde kinne nei harren boarne.
- Nivo 3: Feiligens – Ymplementearret tagongskontrôles en reprodusearbere builds om manipulaasje te detektearjen.
- Nivo 4: Maksimale feiligens – Biedet it heechste nivo fan beskerming mei manipulaasjebestindige, hermetyske konstruksjes en strange herkomstkontrôles.
Xygeni Feiligens Glossary
It Supply-chain Levels for Software-raamwurk (SLSA) helpt software-leveringsketens te beskermjen tsjin feiligensrisiko's. It soarget derfoar dat software feilich boud en ferspraat wurdt, mei progressive nivo's dy't bedriuwen liede fan basisautomatisearring oant folslein traceerbere en manipulaasjebestindige prosessen.
Wêrom SLSA kritysk is foar CI/CD Pipelines
As DevOps oefenet en CI/CD pipelines fersnelle softwareûntwikkeling, bleatstelle se ek kwetsberheden. Oanfallers kinne dizze gatten eksploitearje, kweade koade ynjeksje of manipulearje mei ôfhinklikheden. Supply-chain nivo's foar software-artefakten pakt dizze útdagings oan troch te soargjen dat elke stap fan it ûntwikkelingsproses feilich, transparant en ferifiearber is.
- Sichtberens en TraceerberensSLSA hâldt elke feroaring en komponint yn jo by pipeline, wêrtroch it makliker is om kwetsberheden betiid te ûntdekken.
- Proaktive ferdigeningIt identifisearret en ferminderet risiko's foardat se eksploitearre wurde kinne.
- StandardizaasjeSLSA leveret in erkende standard foar it befeiligjen fan software-artefakten, en it garandearjen fan konsistinsje oer ûntwikkelingsprosessen.
Hoe Xygeni SLSA-neilibjen stipet
It berikken fan SLSA-neilibjen giet net allinich oer it oankrúsjen fan feiligensfakjes, it giet oer it beskermjen fan jo software-supply chain, wylst de ûntwikkeling rap en effisjint bliuwt. Foar DevOps-teams kin it in útdaging wêze om feiligens en snelheid yn lykwicht te bringen, foaral yn rap bewegende situaasjes. CI/CD pipelines. Hjir komt Xygeni yn aksje, en automatisearret krityske befeiligingstaken om te soargjen dat jo software-leveringsketen foldocht oan en it SLSA-raamwurk oertreft. standards, sûnder jo workflow te fertragen.
1. Automatisearring fan Build Integrity - SLSA Nivo 1
De earste stap om software te befeiligjen is konsistinsje. Xygeni yntegrearret yn CI/CD pipelines, it automatisearjen fan buildmonitoring en it garandearjen dat elke build in werhelleber, ferifiearber proses folget. Troch it eliminearjen fan hânmjittige flaters en it ferminderjen fan feiligensrisiko's, helpt Xygeni teams sûnder muoite te foldwaan oan SLSA-raamwurk Level 1-neilibjen. Dit betsjut dat jo builds fan it begjin ôf beskerme en ôfstimd binne mei beste praktiken.
2. Soargje foar herkomst en traceerberens - SLSA Nivo 2
Witte wêr't jo softwarekomponinten weikomme is essensjeel foar feiligens. Op SLSA-frameworknivo 2 folget Xygeni automatysk de oarsprong fan elk artefakt, wêrtroch ûnferoarlike records makke wurde dy't net feroare wurde kinne. Mei folslein ynsjoch yn jo software pipeline, teams kinne elke komponint werom tracearje nei syn boarne, wêrtroch it makliker is om unautorisearre feroarings te detektearjen en oanfallen op 'e supply chain te foarkommen.
3. Fersterking fan feiligenskontrôles, SLSA nivo 3
As feiligensbedrigingen groeie, wurdt sterkere beskerming needsaaklik. Op SLSA-frameworknivo 3 yntrodusearret Xygeni avansearre feiligenskontrôles, lykas real-time ôfhinklikheidstracking en berikberheidsanalyse. Ynstee fan teams te oerladen mei warskôgings, filteret Xygeni net-eksploitearbere kwetsberheden út, wêrtroch ûntwikkelders har kinne rjochtsje op echte risiko's. Mei ynboude ôfhinklikheidskontrôles ûndergeane komponinten fan tredden in strange feiligenskontrôle foardat se brûkt wurde.
4. Maksimale feiligens berikke mei hermetyske bouwurken, SLSA-nivo 4
Op it SLSA-raamwurknivo 4 berikt softwarefeiligens syn heechste nivo standardHermetyske builds, dy't foarkomme dat jo ôfhinklik binne fan eksterne, net-ferifiearre ôfhinklikheden, binne essensjeel om te soargjen dat elke build feilich en manipulaasjebestindich is. Xygeni automatisearret dit proses, en soarget derfoar dat elk artefakt generearre wurdt yn in kontroleare, isolearre omjouwing. Troch elke stap fan 'e build te ferifiearjen, feroarings te registrearjen en unautorisearre modifikaasjes te foarkommen, biedt Xygeni folslein fertrouwen yn software-yntegriteit sûnder de ûntwikkeling te fertragen.
Mei Xygeni is it berikken fan SLSA-neilibjen ienfâldich, automatisearre en folslein yntegrearre yn jo CI/CD pipelines.
Hoe Xygeni Build Security Fersterket SLSA-sertifikaasjes
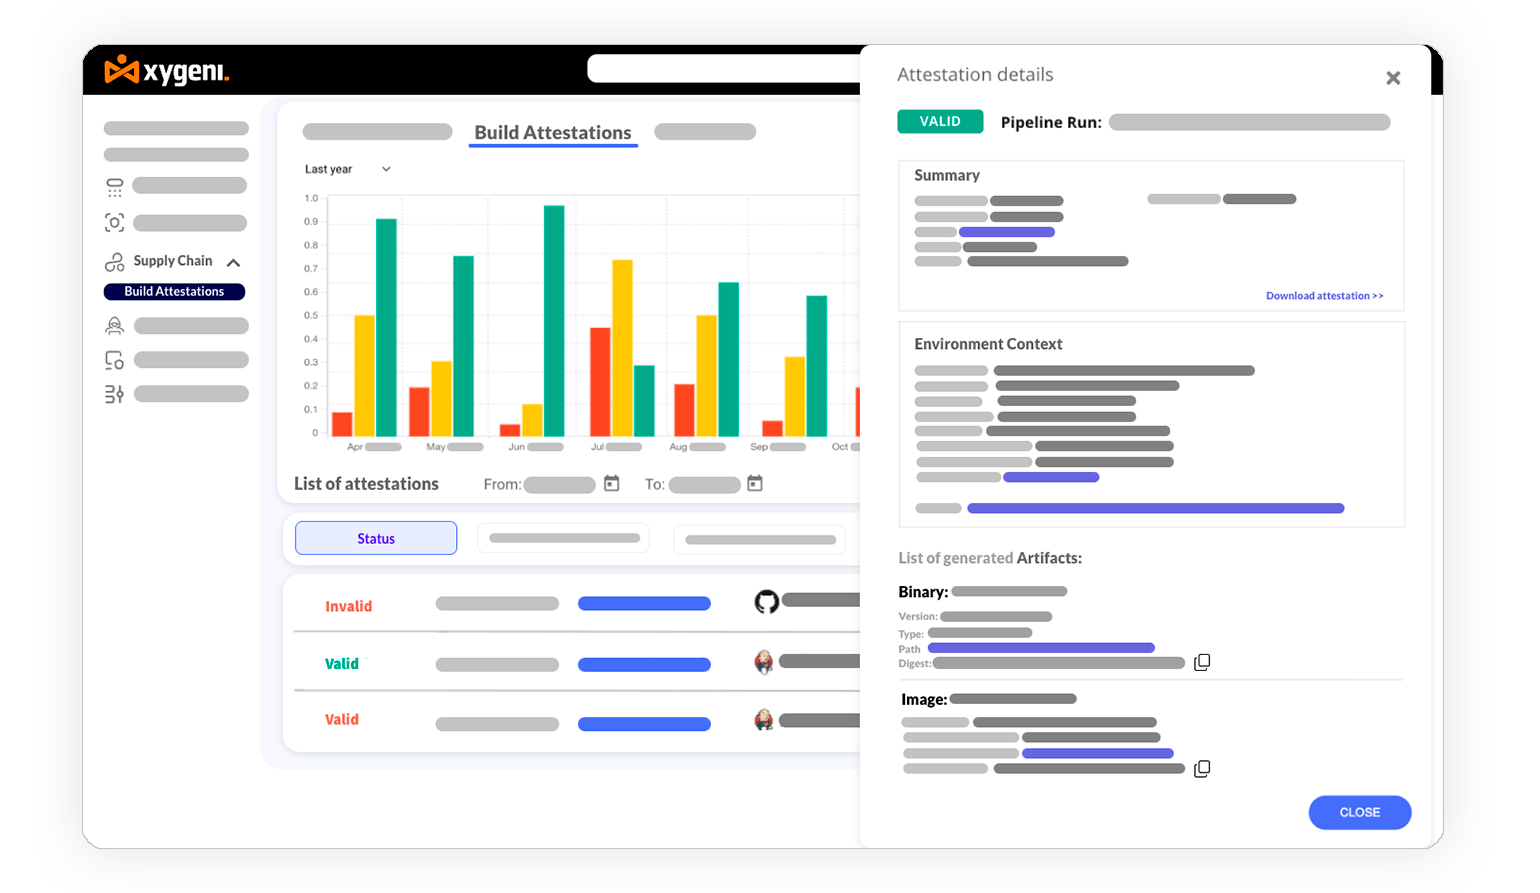
It berikken fan supply-chain-nivo's foar neilibjen fan software-artefakten giet net allinich oer it kontrolearjen fan builds, it fereasket herkomst, ferifikaasje en trochgeande befeiligingshanhâlding. Xygeni Build Security ferienfâldiget dit proses troch automatisearjen fan attestaasjegeneraasje, falidaasje en behear, wêrtroch it maklik is om de yntegriteit fan jo software te garandearjen sûnder ekstra wurk foar ûntwikkelders ta te foegjen.
Automatysk generearjen fan attestaasjes
Fertrouwen yn software begjint mei sterke, ferifiearbere attestaasjes. Xygeni's SALT (Software Attestations Layer for Trust) makket automatysk SLSA-konforme attestaasjes foar elke build, wêrby't de yntegriteit sertifisearre wurdt en de oarsprong folge wurdt. Dit soarget derfoar dat elke stap yn it bouproses dokumintearre, manipulaasjebestindich en feilich is.
Maklike ferifikaasje en sintralisearre behear
Beheare attestaasjes oer meardere pipelines kin oerweldigjend wêze. Mei Xygeni, teams kinne sûnder muoite attestaasjes ferifiearje, en derfoar soargje dat elke softwarekomponint oerienkomt mei feiligensbelied. It Xygeni-platfoarm sintraalisearret attestaasjebehear, en biedt ien plak om neilibjen fan Supply-chain Levels foar Software Artifacts en te folgjen, te kontrolearjen en te hanthavenjen. NIST SP 800-204D standards.
Seamless CI/CD Yntegraasje foar rappe oannimmen
Feiligens moat mei ûntwikkelders wurkje, net tsjin har. Xygeni SALT yntegrearret soepel yn besteande CI/CD pipelines, en biedt tagonklikens fia kommandorigel (CLI) en automatisearre befeiligingshandhaving. Oft jo team no GitHub, GitLab, Jenkins of Azure DevOps brûkt, Xygeni makket realtime attestaasjefalidaasje mooglik, wêrtroch't builds feilich en folslein ferifiearber binne yn elke omjouwing.
Ein-oan-ein neilibjen sûnder ûnderbrekkingen
Xygeni makket SLSA-neilibjen maklik troch te soargjen dat elk software-artefakt stipe wurdt troch kryptografysk ferifiearbere attestaasjes. Mei automatisearre ferifikaasje, folsleine herkomsttracking en djippe CI/CD yntegraasje, teams kinne foldwaan oan de heechste feiligens standards sûnder de ûntwikkeling te fertragen.
Mei Xygeni Build Security, it berikken fan SLSA-attestaasjeneilibjen is ienfâldich, automatisearre en folslein ynbêde yn jo DevSecOps-workflows.
Bêste praktiken foar it ymplementearjen fan it SLSA-raamwurk
It yntegrearjen fan it Supply-chain Levels for Software Artifacts-raamwurk yn jo workflows fereasket in lykwicht tusken feiligens en effisjinsje. Troch lyts te begjinnen, belanghawwenden te belûken, automatisearring te brûken en te iterearjen op basis fan feedback, kinne jo befeiligje jo software-leveringsketen wylst behendigheid behâlden wurdt. Hjir is hoe't Xygeni elke stap stipet.
1. Fier in foarriedige beoardieling út
Evaluearje jo hjoeddeistige softwareûntwikkelingsprosessen en identifisearje hiaten yn relaasje ta de easken fan it SLSA-raamwurk. Xygeni helpt by it yn kaart bringen fan krityske aktiva en ôfhinklikheden. It identifisearret kwetsberheden en markearret gebieten foar ferbettering om te foldwaan oan SLSA. standards.
2. Engage Stakeholders Early
Soargje derfoar dat ûntwikkelings-, feiligens- en operaasjeteams de foardielen fan SLSA-yntegraasje sjen litte, lykas fermindere risiko's yn 'e supply chain. Xygeni leveret dúdlike rapporten, wêrtroch it foar belanghawwenden maklik is om de foarútgong te folgjen en de wearde fan SLSA te begripen.
3. Begjin lyts en skaal stadichoan
Test in projekt om SLSA-praktiken op lytse skaal te testen. Skaalje nei gruttere projekten as jo team him nofliker fielt. De ark fan Xygeni meitsje it maklik om SLSA-praktiken te begjinnen en stadichoan ta te passen, begjinnend mei automatisearre builds en it folgjen fan 'e oarsprong fan jo software.
4. Yntegrearje SLSA-praktiken yn besteande workflows
Brûk automatisearring om SLSA-praktiken yn jo CI/CD pipelines, wêrtroch't manuele ynspanning minimalisearre wurdt en konsistinsje garandearre wurdt. Xygeni yntegreart djip mei CI/CD pipelines, automatisearjen fan befeiligingstaken lykas buildmonitoring, ôfhinklikheidsanalyse en provenancegeneraasje.
5. Jou training en boarnen
Soargje derfoar dat teams de SLSA-easken folslein begripe troch trainingsprogramma's en dúdlike dokumintaasje. Xygeni biedt stipe mei training en onboarding, en leveret brûkerfreonlike ynterfaces en detaillearre rapporten foar maklike oanpassing.
6. Regelmjittich kontrolearje en werhelje
Evaluearje regelmjittich de effektiviteit fan SLSA-praktiken en oanpasse op basis fan feedback. Mei de detaillearre rapporten en analyses fan Xygeni kinne jo geregeld kontrolearje en oanpasse jo feiligensstrategyen.
7. Meitsje gebrûk fan SLSA-mienskipsboarnen
Doch mei oan de SLSA-mienskip foar bêste praktiken en draach by om jo ûnderfiningen te dielen. Xygeni stipet neilibjen fan regels en helpt jo organisaasje ferbûn te bliuwen mei bredere feiligensynspanningen.
8. Kontrolearje en hanthavenje neilibjen
Implementearje real-time monitoring en automatisearre hanthaveningsmeganismen om trochgeande neilibjen fan SLSA te garandearjen. Xygeni kontrolearret kontinu neilibjen en stjoert automatisearre warskôgings foar alle kwetsberheden, foaral yn komponinten fan tredden. Feiligenshanthavenjen is direkt yntegrearre yn jo CI/CD pipeline.
Jo takomst feilich meitsje mei Xygeni en SLSA
It befeiligjen fan jo software-leveringsketen is net langer in kar, it is in must. SLSA-ramtwurk jout jo in dúdlik plan om jo software te beskermjen, fan basisfeiligens oant avansearre metoaden tsjin manipulaasje. Mei Xygeni, kinne jo neilibjen ferienfâldigje en jo feiligensmaatregels maklik útwreidzje, wêrtroch jo software feilich, sterk en klear is foar de takomst.
Wolle jo jo software-supply chain beskermje? Sjoch hoe't Xygeni jo helpe kin om te foldwaan oan Supply-chain Levels foar Software Artifacts standards en beskermje jo digitale systemen hjoed.

FAQ: SLSA-raamwurk begripe foar CI/CD Pipelines
Is SLSA de bêste Standard foar CI/CD Pipelines?
SLSA (Supply-chain Levels for Software Artifacts) is ien fan 'e meast wiidweidige en breed oannommen feiligenskaders foar CI/CD pipelines. It biedt in strukturearre, tiered oanpak foar it befeiligjen fan softwareûntwikkeling, rjochte op build-yntegriteit, komôf en sabotaazjeresistinsje.
Hoewol SLSA net de ienige is standard, it falt op om't it:
- Beslacht de hiele softwarelibbensyklus, fan boarnekoade-yntegriteit oant ynset.
- Definiearret dúdlike feiligensnivo's (1-4), wêrtroch it oanpasber is foar ferskate feiligensbehoeften.
- Wurket neist oare feiligensframeworks lykas NIST SP 800-204D en OWASP's CI/CD Feiligensrisiko's.
Foar organisaasjes dy't fersterkje wolle CI/CD feiligens, SLSA is in poerbêste kar. Ofhinklik fan spesifike neilibingsbehoeften kinne guon teams lykwols ek NIST folgje, CIS, of yndustryspesifike befeiligingskaders neist SLSA.
Wa bestjoert it SLSA-raamwurk foar CI/CD Pipelines?
SLSA wurdt regele troch de OpenSSF (Open Source Security Foundation), in Linux Foundation-projekt wijd oan it ferbetterjen software supply chain security. OpenSSF wurket nau gear mei Google, GitHub, Microsoft en oare lieders yn 'e yndustry om it SLSA-raamwurk te ûntwikkeljen en te ferfine.
De SLSA-wurkgroep bywurket it ramt kontinu om opkommende bedrigingen oan te pakken, ôf te stimmen op bêste praktiken en de oannimming fan feiligens te ferbetterjen yn CI/CD pipelines. Elkenien dy't ynteressearre is om by te dragen of op 'e hichte te bliuwen fan SLSA-ûntwikkelingen kin kontakt opnimme mei OpenSSF's mienskip en wurkgroepen.
