






Xygeni wint twa Global InfoSec Awards foar GenAI-applikaasjefeiligens en Application Security Posture Management (ASPM) en it erkennen fan it wurk fan it bedriuw om feiligens- en yngenieursteams te helpen lûd te ferminderjen, prioriteit te jaan oan echte risiko's, en AI-stipe ûntwikkeling te befeiligjen sûnder de levering te fertragen. Foar moderne DevSecOps-teams is dit wichtich, om't de merk rap beweecht nei risiko-basearre ASPM en feilige AI-native ûntwikkeling, net isolearre scanners en loskeppele warskôgings. Gartner hat beide al markearre Application Security Posture Management en AI Code Security Assistenten as transformaasjegebieten yn moderne AppSec, wylst se ek warskôgje dat AI-oandreaune ûntwikkeling en vibe-kodearring it oanfalsoerflak útwreidzje.
Dizze twa prizen reflektearje in ienfâldige realiteit. Feiligensteams hawwe net mear nedich dashboards. Se hawwe nedich dúdlike kontekst, echte prioriteiten en produksjefeilige remediaasjeDat is krekt wêr't Xygeni him op rjochtet, fan koade oant wolk en fan troch minsken skreaune koade oant troch AI generearre koade.
Wêrom dizze twa prizen wichtich binne
It winnen yn beide kategoryen is wichtich, om't it sjen lit dat AppSec net langer ferdield is tusken "tradisjonele applikaasjefeiligens" en "KI-feiligens". Tsjintwurdich binne dy wrâlden ferbûn.
Untwikkelingsteams ferstjoere rapper, brûke mear iepen boarne, fertrouwe op mear CI/CD automatisearring, en hieltyd mear gebrûk meitsje fan AI-kodearringsassistinten en agint-workflows. Tagelyk steane feiligenslieders ûnder druk om falske positiven te ferminderjen, bedriuwsrisiko's dúdlik út te lizzen en remediaasje te automatisearjen sûnder de produksje te ûnderbrekken. Gartner beskriuwt dizze ferskowing direkt: AI-assistearre ûntwikkeling yntrodusearret nije feiligenssoargen, wylst ASPM, berikberensanalyse en AI-basearre remediaasje wurde sintraal yn it streamlynjen fan DevSecOps.
Dêrom passe dizze prizen sa goed byinoar. Men werkennet Xygeni ASPM as it kontrôleflak foar tapassingsrisiko. De oare erkent DevAI as de previntyf laach foar it befeiligjen fan AI-generearre en AI-assistearre koade foardat it in produksjeprobleem wurdt.
Wêrom Xygeni wûn foar GenAI-applikaasjefeiligens
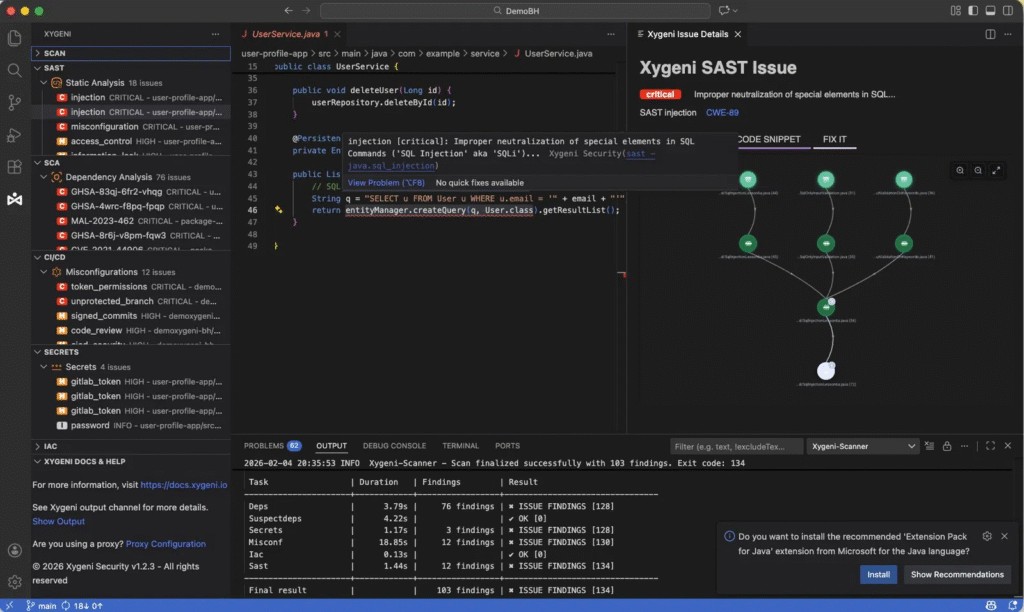
De GenAI Application Security-priis beklammet in oare, mar like driuwende, útdaging: hoe kinne jo koade befeiligje as AI no diel útmakket fan 'e ûntwikkelingsworkflow.
Dat is wêr DevAI falt op. Ynstee fan AI-risiko te behanneljen as in apart runtime-probleem, bringt Xygeni feiligens nei it punt dêr't koade makke wurdt. It platfoarm kombinearret djippe statyske analyze, op eksploitaasje basearre prioritearring, AI AutoFix, en malware-bewuste deteksje om ûntwikkelders te helpen risikofolle patroanen betiid te fangen en te ferbetterjen.
Dizze oanpak is no benammen relevant. Gartner stelt dat tsjin 2027 teminsten 30% fan 'e bleatstelling oan applikaasjefeiligens it gefolch sil wêze fan vibe-kodearringpraktiken, en tsjin 2026 sil teminsten 40% fan organisaasjes standert oerskeakelje nei har leveransiers fan applikaasjefeiligenstests foar AI-basearre automatyske remediaasje fan kwetsbere koade.
Feiligens op it punt fan koade-oanmeitsjen
DevAI stipet in previntyf model. fan Xygeni code security materialen ferklearje dat it platfoarm djippe statyske analyze útfiert om ynjeksjefouten, XSS, ûnthâldproblemen, ferkearde konfiguraasjes en kweade koadepatroanen te detektearjen, wylst de befiningen filtere wurde fia in op eksploitaasje basearre prioriteitstrechter, sadat teams har rjochtsje op wat eksploitabel is, net allinich wat bestiet.
Dat is in wichtich ûnderskied. Yn ûntwikkeling mei help fan keunstmjittige yntelliginsje is snelheid net it wichtichste probleem. Net-beoardiele fertrouwen is. Untwikkelders kinne fluch koade generearje, mar se hawwe noch altyd deterministyske falidaasje, befeiligingskontekst en feilige reparaasjes nedich.
AI-remediaasje dy't ûntwikkelders eins brûke kinne
Xygeni's AI AutoFix foeget dy folgjende laach ta. It genereart kontekstbewuste remediaasje-suggesties, ferfangt risikofolle patroanen mei feiliger alternativen, en makket pull requests mei reparaasjes ôfstimd op bêste praktiken foar taal.
Dit is wichtich, om't de takomst fan GenAI Application Security net allinich oer deteksje giet. It giet oer produksjefeilige remediaasjeIn ark dat problemen fynt, mar net kin helpe om se binnen de workflow op te lossen, foeget wriuwing ta. In ark dat feilige remediaasje yn kontekst kin begeliede ferbetteret sawol de feiligens as de snelheid fan 'e ûntwikkelder.
Guardrails foar AI-assistearre en agintûntwikkeling
It ferhaal fan GenAI is ek breder as allinich it foltôgjen fan koade. Gartner's 2025 Hype Cycle foar Application Security neamt Model Context Protocol, AI. code security assistinten, AI-runtime-ferdigening en vibe-kodearring as wichtige ferskowingen yn AppSec. It warskôget ek dat MCP nije soargen oer autorisaasje en privacy mei him bringt, en dat troch AI generearre koade net as ynherint feilich behannele wurde moat.
Dy kontekst makket de DevAI-posysje fan Xygeni foaral relevant. De wearde is net allinich dat it ûntwikkelders helpt by it reparearjen fan koade. De wearde is dat it yntrodusearret guardrails wêr't troch AI generearre útfier echte yngenieursworkflows moetet.
Wêrom Xygeni wûn foar Application Security Posture Management
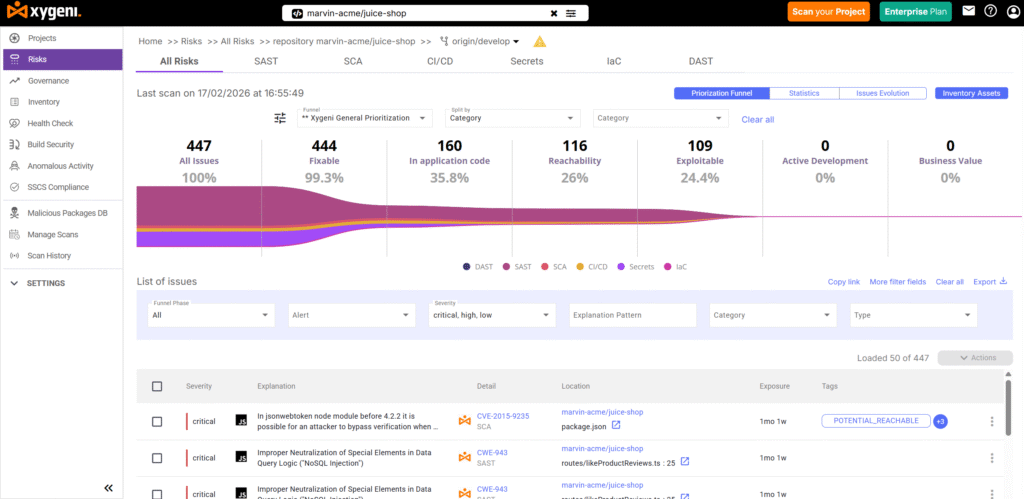
Application Security Posture Management moat mear dwaan as allinich befiningen sammelje. It moat teams helpe om te besluten wat no eins wichtich is.
Xygeni's ASPM oanpak is boud om dat idee hinne. It platfoarm ferieniget sinjalen oer de softwareleveringslibbensyklus, ynklusyf koaderepositories, ôfhinklikheden, pipelines, bestannen bouwe, ynfrastruktuer as koade, en wolkboarnen, en kaart dan kontinu har relaasjes en hâlding yn kontekst.
Dat is wichtich, om't de measte teams noch altyd ferdrinke yn fragmintearre warskôgings. Neffens Xygeni's ASPM materialen, 48% fan organisaasjes krijt mear as 10,000 warskôgings deis, en oant 52% fan dy warskôgings binne falske positiven. Xygeni pakt dat probleem oan mei kontekstuele prioritearring dy't rekken hâldt mei assetrelaasjes, earnst, eksploitabiliteit, bleatstelling, bedriuwsynfloed en troch de klant definieare kritearia, wêrtroch ûnnedige rûzje mei maksimaal 90% wurdt fermindere.
In echte kontekstlaach, net in oare scanner
Xygeni posysjeart net ASPM as in scanneraggregator. Ynstee dêrfan bout it in ynventarisaasje- en korrelaasjelaach oer de SDLCIt identifisearret automatysk aktiva, folget ôfhinklikheden en bydragejouwers, en jout teams in koade-nei-wolk-werjefte fan applikaasjerisiko.
Dit is krekt wêr't moderne ASPM skept wearde. Gartner definiearret ASPM as in manier om applikaasjerisiko kontinu te behearjen troch feiligensproblemen te sammeljen, te analysearjen en te prioritearjen yn 'e heule softwarelibbensyklus, wêrtroch teams belied kinne hanthavenje en effisjinter kinne reparearje.
Dynamyske prioritearring dy't it echte risiko reflektearret
In opfallend ûnderdiel fan Xygeni's ASPM ferhaal is syn dynamyske prioriteitstrechterKlanten kinne maksimaal acht stadia definiearje en prioriteiten ferfine mei faktoaren lykas berikberens, eksploitabiliteit en bedriuwsspesifike kritearia. Yn 'e praktyk betsjut dat dat teams kinne stopje mei reagearjen op folume en begjinne mei it reparearjen fan wat eins berikber, bleatsteld of operasjoneel wichtich is.
Dat is in sterke reden wêrom't dizze erkenning sinfol is. Yn 2026, de bêste ASPM Platfoarms binne net dejingen dy't de measte gegevens sjen litte. Sy binne dejingen dy't kompleksiteit omsette yn in koarte, betroubere list mei aksjes.
Bettere workflows, net mear wriuwing
Xygeni's ASPM helpt ek om de sirkel operasjoneel te sluten. It yntegreart befeiligingsrapporten fan tredden, normalisearret befiningen en sintralisearret remediaasjeworkflows, sadat teams rapper koördinearje kinne oer ferskate ark en omjouwings.
Foar feiligenslieders oerset dit yn wat weardefollers as allinich sichtberens: bettere triage, dúdliker eigendom, en mjitbere ferbettering fan hâlding oer tiid.
In sterker AppSec-model foar 2026
Tegearre wize dizze twa prizen nei in bredere boadskip.
Moderne AppSec beweecht him nei:
- ferienige kontekst ynstee fan isolearre befiningen
- prioritearring basearre op eksploitaasje ynstee fan triage allinich op earnst
- automatisearre remediaasje ynstee fan hânmjittige efterstângroei
- previntyf AI-feiligens ynstee fan reaktive opruiming
- ûntwikkelder-earste workflows ynstee fan feiligensknelpunten
It platfoarm fan Xygeni slút nau oan by dy rjochting. Op de ASPM kant, it korrelearret sinjalen oer koade, wolk, pipelines, ôfhinklikheden en postuer. Oan 'e GenAI-kant helpt it teams om AI-generearre en troch minsken skreaune koade earder te befeiligjen, mei prioriteitstelling en remediaasje ynboud yn 'e workflow.
Dêrom is de erkenning ek mear as in mylpeal foar it merk. It reflektearret wêr't AppSec-programma's hinne geane.
Wat dit betsjut foar befeiligings- en yngenieursteams
Foar CISOs, AppSec-lieders en DevSecOps-teams, de konklúzje is praktysk.
As jo teams noch altyd wikselje tusken scanners, einleaze dûbele befiningen triagerje, en besykje AI-stipe ûntwikkeling te bestjoeren sûnder dúdlike guardrails, it âlde model stiet al ûnder druk.
De folgjende faze fan AppSec hat nedich:
- ien sicht op risiko oer de hiele SDLC
- prioritearring basearre op echte eksploitabiliteit en saaklike kontekst
- automatisearre remediaasje dy't past by yngenieurswurkstreamen
- sterkere kontrôles foar AI-generearre en AI-assistearre koade
- better sinjaal, minder lûd
Dat is de romte dêr't Xygeni erkend wurdt.
Finale ôfhanneling
Xygeni wint twa Global InfoSec Awards foar ASPM en GenAI-applikaasjefeiligens om't beide kategoryen no itselde freegje: feiligens dy't kontekstueel, aksjeber en boud is foar hoe't software hjoed de dei eins ûntwikkele wurdt.
ASPM moatte teams helpe om earst de juste risiko's op te lossen.
GenAI Application Security moat teams helpe om AI-kodearringsark te brûken sûnder blinde flekken te meitsjen.
Xygeni bout foar beide.

Oer de Skriuwer
Mei-oprjochter & CTO
Fatima Said spesjalisearre yn ynhâld rjochte op ûntwikkelders foar AppSec, DevSecOps, en software supply chain securitySy feroaret komplekse feiligenssinjalen yn dúdlike, aksjebere begelieding dy't teams helpt om rapper prioriteiten te stellen, lûd te ferminderjen en feiliger koade te ferstjoeren.
