
Níor sáraíodh aon rud. Rinne an gníomhaire a chuid oibre, bhain sé le spleáchas, cumraíocht, nó seirbhís nár iarr aon duine air teagmháil a dhéanamh léi, agus d'fhan sé laistigh dá cheadanna an t-am ar fad. Sa seisiún seo, feicfidh tú cén fáth go bhfuil an cás sin níos deacra ná aon ionsaí: conas a chríochnaíonn teorainn a tharraingítear roimh ré níos leithne ná an tasc atá ag teastáil, cén fáth gur decisian a rinneadh uair amháin agus an forghníomhú ar siúl, conas a rinne rochtain sheasta seoda corónach de ríomhaire glúine an fhorbróra, agus cén chuma atá ar aisghabháil nuair nach féidir leis an aisteoir a réasúnaíocht féin a mhíniú. Cláraigh anois chun a fheiceáil cá bhfuil an nóiméad infhorfheidhmithe deireanach, agus cad ina bhfuil ga an phléasctha.
Ón nóiméad a shuiteálann gníomhaire AI spleáchas nó a mhodhnaíonn sé Dockerfile, do SBOM agus tá toimhdí maidir le bunús á dtástáil cheana féin, agus níl aon bhealach ag formhór na bhfoirne a fhíorú cad a tharla i ndáiríre. Sa seisiún seo, feicfidh tú an fíorathrú beo: conas a athraíonn an nóiméad suiteála nuair nach bhféachann aon fhorbróir ar ainm an phacáiste ar dtús, cibé acu SBOMTá bunús agus foinse fós bailí nuair a rinne gníomhaire an decisian, agus an méid atá fágtha den athbhreithniú cóid agus an aistriú ar chlé nuair a bhíonn gníomhairí commit, agus uaireanta cumascfaidh siad, leo féin. Féach anois le feiceáil cad is gníomhaire slán fíor ann pipeline éilíonn sé i gcleachtas, ní hamháin sa teoiric.
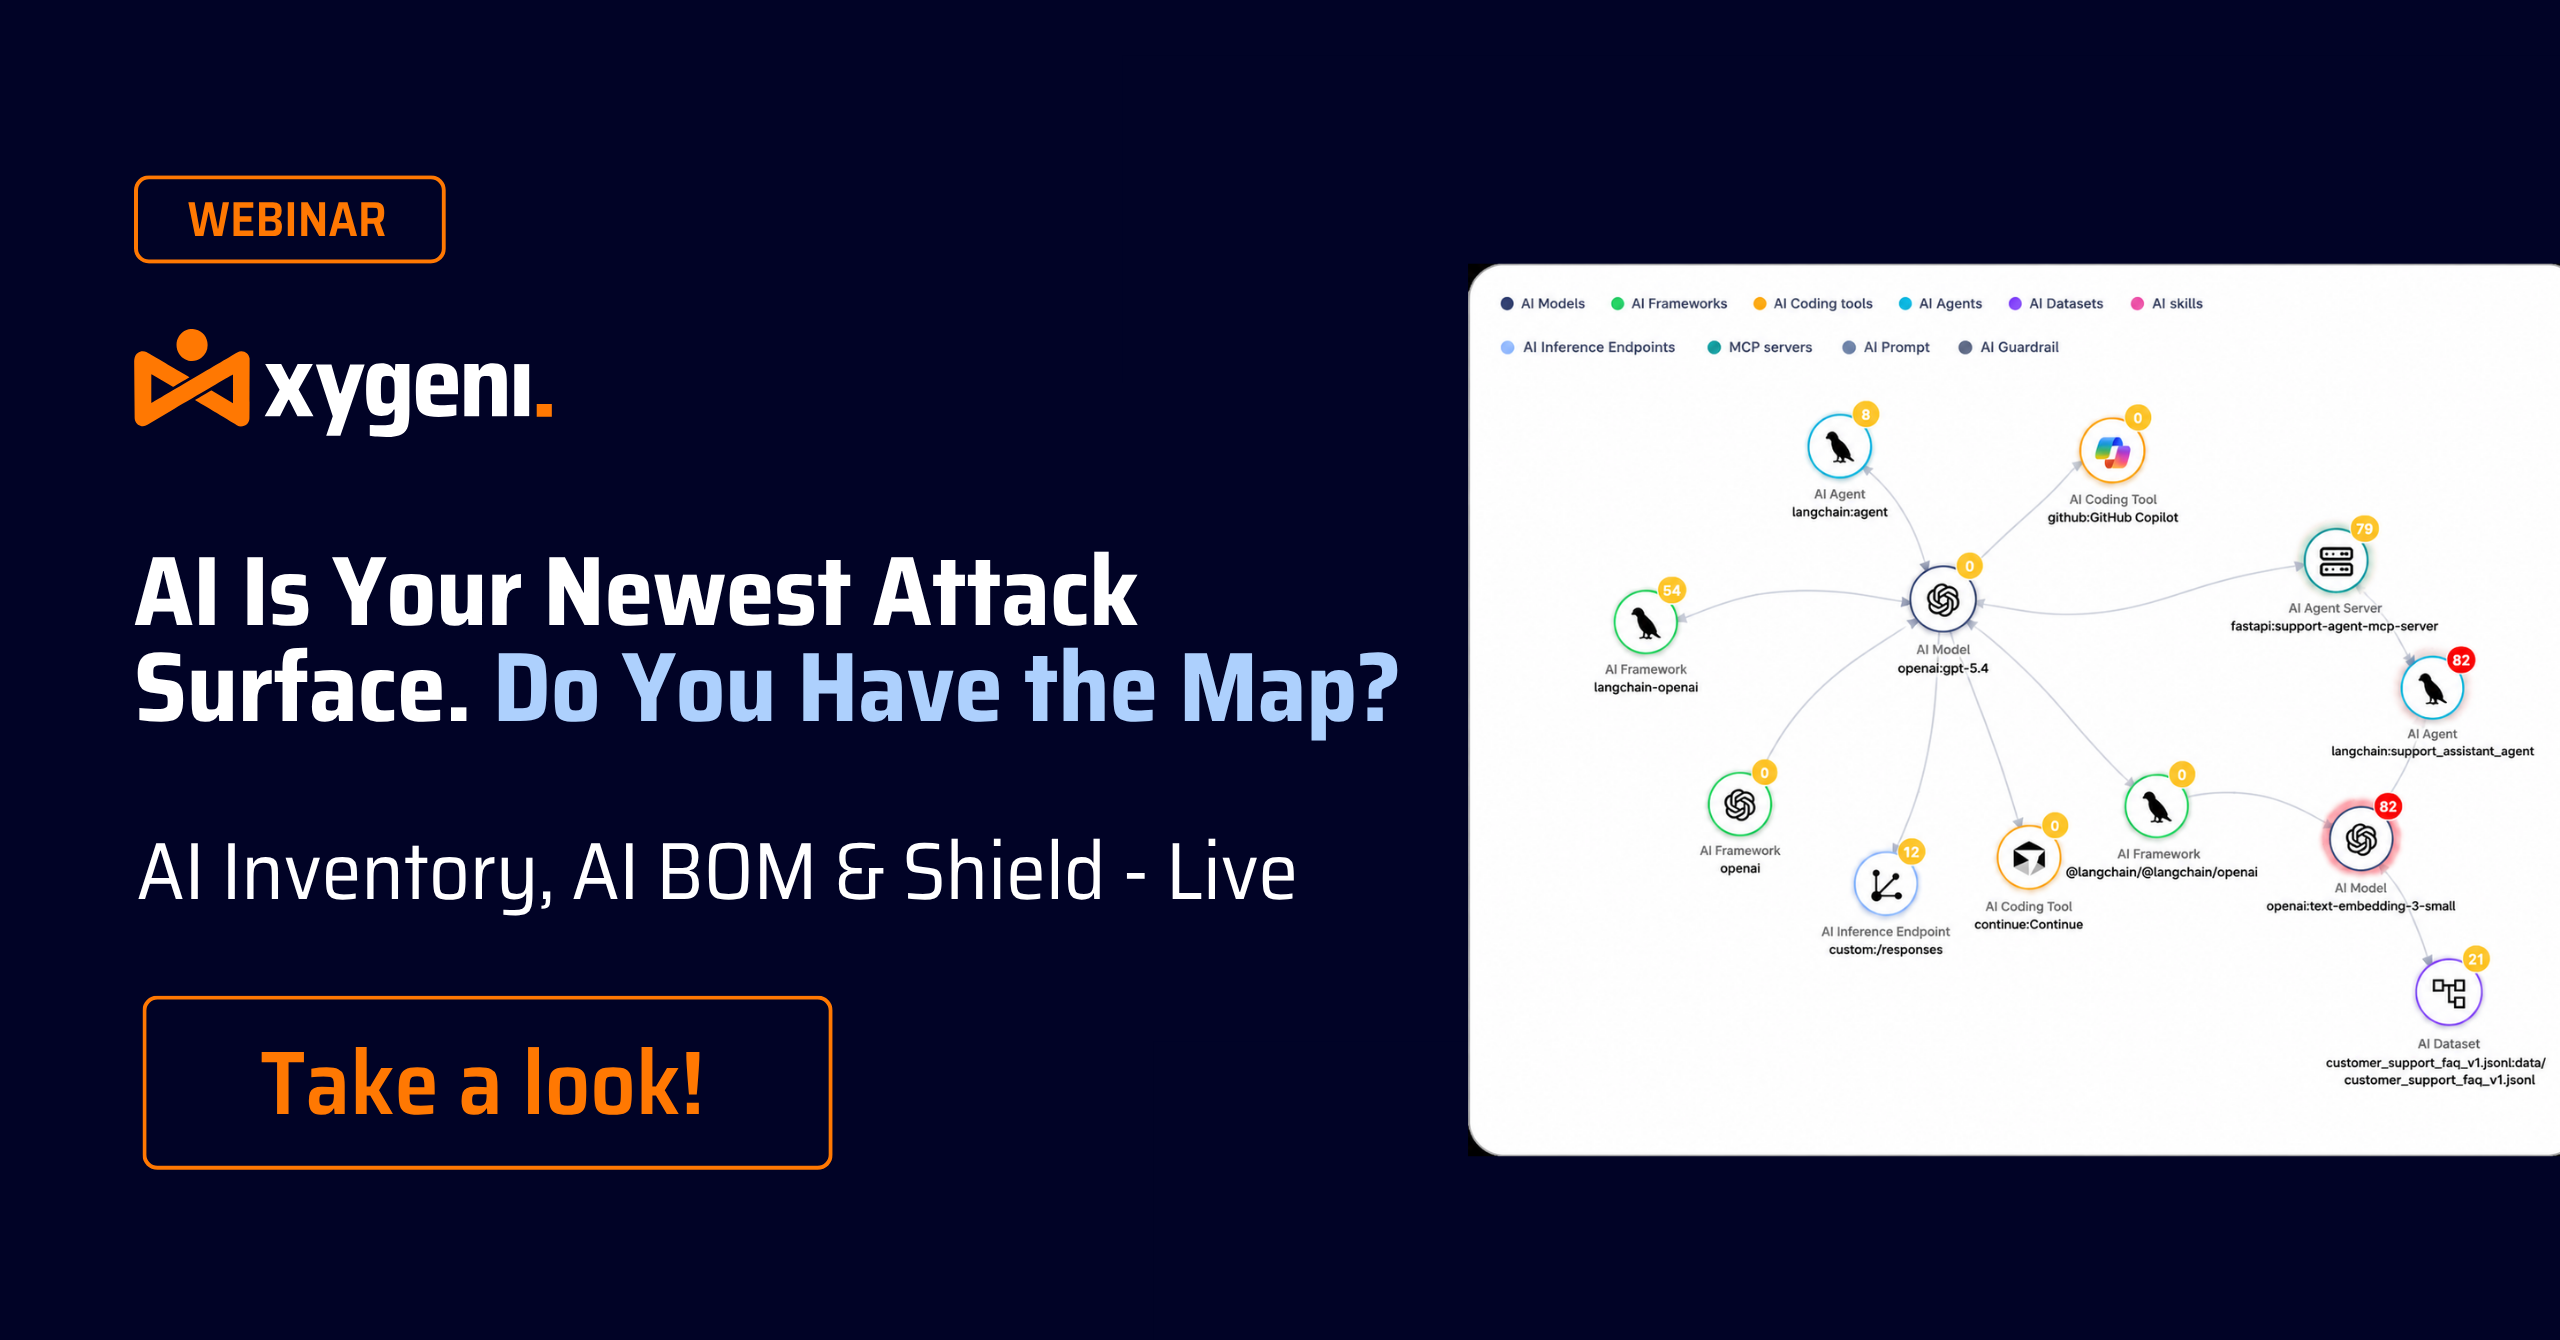
Féach ar ár seimineár gréasáin atá le teacht! Tá cúntóirí códaithe AI ag samhlú ainmneacha pacáistí, agus tá ionsaitheoirí ag clárú na n-ainmneacha bréige sin le malware cheana féin. Sa seisiún seo, feicfidh tú conas d’éiceachóras AI iomlán a mhapáil beo, agus Fardail AI agus BOM AI ag teacht chun cinn gach samhail, gníomhaire, agus spleáchas a tugadh isteach le AI i do bhogearraí. Faigh amach conas Xygeni Shield blocálann sé pacáistí mailíseacha sula mbíonn síniú ann fiú, ag dúnadh an bhearna a fhágann scanóirí bunaithe ar shínithe oscailte. Féach anois le feiceáil conas do bhogearraí a dhaingniú sula ndéanann slopsquatting an chéad mholadh eile ar AI ina phointe iontrála.
Féach anois: Tá AI istigh i do cheann féin SDLC. Cad Anois? Níl an Intleacht Shaorga ag bualadh ar dhoras do shlabhra soláthair bogearraí; tá sí istigh ann cheana féin. Tá comhphíolótaí, gníomhairí, freastalaithe MCP, agus spleáchais a ghintear ag Intleacht Shaorga ag athmhúnlú an chaoi a dtógtar, a ndéantar athbhreithniú agus a sheoltar cód. Sa SafeDev Talk seo, déanfaidh ceannairí OWASP agus saineolaithe AppSec miondealú ar a bhfuil i gceist leis sin i ndáiríre do do sheasamh slándála, cá bhfuil samhlacha rialachais ag briseadh síos, agus cad iad na rialuithe praiticiúla a oibríonn i ndáiríre gan foirne innealtóireachta a mhoilliú. Bí ag súil le ceachtanna coincréiteacha, inghníomhaithe (ní hamháin teoiric) maidir le conas rialuithe praiticiúla a chur i bhfeidhm a chosnaíonn forbairt le cúnamh Intleachta Saorga gan a bheith ina bac do d'innealtóirí. Féach Anois!
Ón 11 Meán Fómhair 2026, tugann an CRA 24 uair an chloig duit chun leochaileacht atá á saothrú go gníomhach chuig ENISA a thuairisciú, fiú i gcás táirgí atá ar an margadh cheana féin, agus níl aon sreabhadh oibre ag formhór na bhfoirne chuige sin go fóill. Sa seisiún seo, feicfidh tú an fíorphróiseas beo: giniúint SBOM chun a fháil amach cé na leaganacha táirgí atá buailte, torthaí a thriail le hanailís inrochtaineachta agus inúsáidteachta chun riosca fíor a dheighilt ó thorann, agus fógraí a chur ar bun ionas go gcuirfear an duine ceart ar an eolas a luaithe a théann fionnachtain i dtreo eachtra intuairiscithe. Féach anois chun a fheiceáil conas clog fógraí an CRA a thiontú ó spriocdháta dlíthiúil go sreabhadh oibre is féidir le do fhoireann a rith faoi bhrú i ndáiríre.
Féach anois ar ár SafeDev Talk: Foinse Oscailte, Intleacht Shaorga & An Dromchla Ionsaithe Nua: Cód Armáilte, Cosaintí Níos Cliste. De réir mar a athshainmhíníonn Intleacht Shaorga agus foinse oscailte bogearraí nua-aimseartha, tá an dromchla ionsaithe ag leathnú níos tapúla ná riamh. Ó rioscaí spleáchais agus insíothlú slabhra soláthair go giniúint ionsaithe atá á dtiomáint ag Intleacht Shaorga, tá ionsaitheoirí ag athrú, agus mar sin caithfidh cosantóirí. Bí linn le saineolaithe ó Red Hat, TikTok, agus Xygeni chun iniúchadh a dhéanamh ar an gcaoi a bhfuil Intleacht Shaorga agus uathoibriú ag athrú slándála foinse oscailte. Féach anois chun foghlaim conas athléimneacht, trédhearcacht agus muinín a thógáil ar fud an tslabhra soláthair bogearraí nua-aimseartha!
Is minic a bhíonn foirne slándála ag brath ar SCA agus SAST ar leithligh, rud a d’fhéadfadh tuirse foláirimh, léargais ilroinnte agus rioscaí caillte a bheith mar thoradh air. In ionad rogha a dhéanamh eatarthu, is é an fíordhúshlán ná conas iad a chur ag obair le chéile le haghaidh seasamh slándála níos láidre. Féach ar ár SafeDev Talk agus déan iniúchadh ar an gcúis SCA ní leor leis féin, conas a laghdaíonn anailís inrochtaineachta dearfacha bréagacha, cén fáth SAST líonann sé bearnaí criticiúla i gclúdach AppSec, agus i bhfad níos mó. Féach air anois!
Féach anois ar ár seimineár gréasáin Vibe Coding Without Regret. Tá an tsaineolas hintleachta ag athrú an chaoi a dtógtar bogearraí, agus tá sciar méadaitheach den chód táirgeachta á ghiniúint ag Copilots agus ag gníomhairí sainmhínithe intleachta. Sa seisiún seo, feicfidh tú conas cód a ghintear le hintleachta intleachta a dhaingniú go díreach san IDE, le braiteadh leochaileachta fíor-ama, guardrails le haghaidh Copilot, agus tosaíocht a thabhairt ar inrochtaineacht. Faigh amach conas a chuidíonn leigheas le cúnamh AI le forbróirí fadhbanna a réiteach go héifeachtúil agus bogearraí slána, atá á dtiomáint ag AI a thógáil gan smacht a chailleadh. Féach air anois chun foghlaim conas bogearraí slána, atá á dtiomáint ag AI a thógáil ón tús.
Féach anois ar ár SafeDev Talk: Conas an tIniúchadh a Rith? Ag Tógáil Fíor-AppSec Ailínithe le ISO, NIST & CRA. Sa lá atá inniu ann, ní leor cód slán; ní mór duit é a chruthú. Le creatlacha cosúil le ISO 27001, NIST CSF, CRA, DORA, agus NIS-2 i lár an aonaigh, ní mór d'eagraíochtaí cláir AppSec atá réidh le haghaidh iniúchta a thógáil a sheasann suas le grinnscrúdú i ndáiríre. Sa chlár seo, beidh na saineolaithe ag iniúchadh conas bogadh ó bheartas go cleachtas, comhlíonadh a leabú i... CI/CD, agus foirne innealtóireachta, slándála, agus GRC a ailíniú timpeall ar a bhfuil ceadaithe i ndáiríre. Féach air anois!
Féach anois ar ár n-eipeasóid SafeDev Talk ar Shlándáil Gan Silos agus foghlaim faoi fhíorluach úsáid Ardáin Uile-i-n-Aon AppSec. Leanann silos de bheith ina mbac mór ar bhainistíocht riosca éifeachtach. Sa seisiún seo, déantar iniúchadh ar an gcaoi a bhféadfadh glacadh le hardán uile-i-n-aon do straitéis AppSec a shruthlíniú, comhoibriú idir foirne slándála agus forbartha a fheabhsú, cabhrú leat fanacht chun tosaigh ar bhagairtí atá ag teacht chun cinn, agus i bhfad níos mó! Féach air anois agus faigh straitéisí chun do shlabhra soláthair feidhmchlár agus bogearraí a dhaingniú!
Féach anois ar ár SafeDev Talk Ó Chód go dtí Am Rith. Infheistíonn go leor foirne go mór in anailís statach, ach fós féin éiríonn leochaileachtaí i dtáirgeadh. Ní easpa uirlisí an dúshlán; is easpa comhthéacs é chun riosca fíor a thuiscint. Sa seisiún seo faoi stiúir saineolaithe, déanaimid iniúchadh ar an gcúis nach féidir le AppSec nua-aimseartha brath ar pheirspictíocht amháin agus conas a chabhraíonn léargais ar leibhéal an chóid agus ar am rith le foirne leochaileachtaí a bhrath, a thosaíochtú agus a leigheas ar bhealach níos éifeachtaí ar fud an timthrialla saoil. Féach anois chun tuiscint a fháil ar na háiteanna ina bhfuil na cur chuige reatha easnamhach agus conas straitéis slándála níos iomláine, atá feasach ar chomhthéacs, a thógáil.
Féach anois ar ár SafeDev Talk: DevSecOps faoi thiomáint AI – Slándáil a Cheolfhoireannú ar Scála Néil. Ní féidir le slándáil a bheith ina hiarsmaoineamh i bhforbairt nua-aimseartha, agus tá AI ag athmhúnlú an chaoi a dtógfaimid, a dhaingnímid agus a scálóimid bogearraí. Sa chlár seo, déanann na saineolaithe iniúchadh ar conas dul níos faide ná paisteáil agus scanadh chun fíor-cheolfhoireannú cliste a bhaint amach ar fud an... SDLCÓ bhainistíocht leochaileachta atá á tiomáint ag hintleacht shaorga go bainistíocht ionsuite guardrails in CI/CD agus am rith, déanann an chaint seo iniúchadh ar an gcuma atá ar AppSec inscálaithe, dúchasach don scamall i ndáiríre. Féach air Anois!
Féach anois lenár gcéad Chaint SafeDev eile agus Réabhlóidigh do Straitéis DevSecOps! Fiosraigh conas is féidir le bainistíocht riosca réamhghníomhach do straitéis DevSecOps a chlaochlú agus do shlabhra soláthair bogearraí a neartú i gcoinne bagairtí atá ag teacht chun cinn. Tá an seisiún seo saincheaptha do cheannairí cibearshlándála agus foirne forbartha atá tiomanta do bheith chun tosaigh i dtírdhreach castacht na leochaileachtaí. Féach ar an eipeasóid anois!
Féach ar an gcéad SafeDev Talk de 2025 agus ardaigh do Open Source Security straitéisí! Éist le saineolaithe barrleibhéil agus iad ag fiosrú príomhcheachtanna ó 2024, sásraí cosanta ceannródaíocha, agus todhchaí shlándáil OSS. Seo do dheis fanacht chun tosaigh ar an tírdhreach bagartha atá ag athrú i gcónaí agus straitéisí réamhghníomhacha a fhoghlaim chun do shlabhra soláthair bogearraí a dhaingniú!
Féach ar ár gCaint faoi SafeDev agus athraigh do Straitéis AppSec! Faigh amach cén fáth ASPM (Application Security Posture Management) an eochair chun tuirse foláirimh a shárú, léargais slándála a aontú, agus tosaíocht a thabhairt do rioscaí fíor. Déanfaidh saineolaithe cibearshlándála den scoth iniúchadh ar thodhchaí AppSec agus DevSecOps, ag roinnt straitéisí inghníomhaithe chun cabhrú leat fanacht chun tosaigh. Ná caill an deis seo chun foghlaim conas sreafaí oibre slándála a shruthlíniú agus straitéis DevSecOps gan uaim a thógáil. Féach air anois!
Bí linn le haghaidh "Dí-mhistéiriú SBOM Slándáil," áit a nochtfaidh saineolaithe cibearshlándála Jennifer Cox, Santosh Kamane agus Jesus Cuadrado an tábhacht a bhaineann le SBOM chun feabhas a chur ar cháilíocht agus ar shlándáil bogearraí, agus chun comhlíonadh a chinntiú. Tá an seimineár gréasáin seo riachtanach chun eolas a fháil ar conas do shlabhra soláthair bogearraí a dhaingniú go héifeachtach. Foghlaim cé chomh héasca is féidir leat do Sheasamh Slándála Bogearraí a chumhachtú!
Féach anois ar ár SafeDev Talk deireanach den bhliain agus ardaigh do leibhéal. Software Supply Chain SecurityBígí linn le saineolaithe tionscail den scoth agus iad ag athbhreithniú ceachtanna ríthábhachtacha 2024, ag nochtadh na treochtaí is déanaí, agus ag roinnt léargais inghníomhaithe chun ullmhú do dhúshláin 2025. Tá an seimineár gréasáin seo deartha do ghairmithe slándála agus d’fhoirne forbartha atá fonnmhar nuálaíocht a dhéanamh agus fanacht chun tosaigh sa dinimic. software supply chain security domhan. Cláraigh Anois!
Roinnfidh saineolaithe Thoughtworks, Codurance, agus Xygeni a gcuid léargais ar Software Supply Chain SecurityArdaigh do sheasamh slándála agus cosain clú agus leanúnachas do ghnó. An bhfuil tú réidh le foghlaim faoi éabhlóid na Software Supply Chain Security?
Application Security Posture Management (ASPM) ag dul i méid lá i ndiaidh lae. Mar sin féin, b'fhéidir nach bhfuil a fheidhmeanna sonracha soiléir go hiomlán do gach duine. Faigh d'áit anois! Glac páirt inár SafeDev Talk “An bhfuil gá agat le… ASPM i do shaol?” le saineolaithe cibearshlándála James Berthoty, William Palm agus Luis Garcia chun acmhainneacht ASPM mar réiteach iomlánaíoch slándála feidhmchlár agus lean ort ag cumhachtú d’eagraíochta!
Féach ar ár n-eagrán Deireadh Fómhair de SafeDevTalk chun a fháil amach conas Anailís Chomhdhéanamh Bogearraí a chlaochlú (SCA) agus do shlabhra soláthair bogearraí a chosaint i gcoinne bagairtí atá ag teacht chun cinn.
Tá an seisiún seo deartha do cheannairí cibearshlándála agus d’fhoirne forbartha atá ag iarraidh fanacht chun tosaigh i dtírdhreach casta na leochaileachtaí foinse oscailte atá ann inniu.
Féach anois ar ár gCaint SafeDev ar Shlabhraí Soláthair Bogearraí faoi Bhrú: Cad a Mhúin 2025 Dúinn faoi Bhogearraí Mailíseacha & Intleacht Shaorga, agus Cad a Tharlaíonn Ina Dhiaidh Sin. D'athraigh 2025. software supply chain securityNocht meicnic ionsaithe nua (bogearraí mailíseacha le cúnamh AI, féin-iomadú, agus mí-úsáid iontaoibhe ar scála mór) teorainneacha na gcosaintí atá ann cheana féin. Bígí páirteach sa seisiún seo faoi stiúir saineolaithe chun tuiscint a fháil ar a bhfuil athraithe i ndáiríre in 2025 agus ar na rudaí a chaithfidh foirne forbartha agus slándála a oiriúnú do 2026. Féach ar an eipeasóid anois!
Bígí linn le Luis Rodríguez, CTO Xygeni, agus Luis Manuel García, Bainisteoir Tacaíochta Díolacháin, sa Seimineár Gréasáin seo faoi Shlándáil. CI/CDFoghlaim ónár saineolaithe conas dea-chleachtais OWASP a ghlacadh chun slándáil do shuíomh a neartú. CI/CD agus do shlabhra soláthair bogearraí a chosaint. Cosain do CI/CD agus slabhra soláthair bogearraí le OWASP. Labhróidh siad faoi Fhardal agus Anailís, CI/CD Rioscaí, Brath agus Cosc i measc go leor rudaí eile!
Sa cheathrú heagrán de SafeDevTalks, beidh saineolaithe cibearshlándála ceannródaíocha Derek Fisher, Abhilasha Sinha, agus Luis Rodriguez i láthair. Sa chlár seo, pléifear an topaic ríthábhachtach maidir le brath ar chomhpháirteanna tríú páirtí agus foinse oscailte i bhforbairt bogearraí, agus nochtfar na leochaileachtaí ceilte agus na bagairtí atá ag teacht chun cinn. Bí linn chun tuilleadh a fhoghlaim faoi leochaileachtaí ceilte, bagairtí atá ag leathnú, sáruithe fíorshaoil agus i bhfad níos mó!
Féach anois ar ár n-eipeasóid SafeDev Talk atá le teacht: Leochaileachtaí Gan Deireadh. Cosaintí Níos Cliste! Tá bainistíocht leochaileachtaí ag athrú, agus ní leor uirlisí traidisiúnta a thuilleadh. Bí linn chun iniúchadh a dhéanamh ar an gcaoi a n-éilíonn bagairtí nua-aimseartha samhlacha riosca níos cliste, tosaíocht a thabhairt i bhfíor-am, agus cur chuige nua chun an slabhra soláthair bogearraí a dhaingniú. Ná caill an seisiún seo atá lán le léargais shaineolacha chun do straitéis AppSec a neartú agus fanacht chun tosaigh ar thimpeallacht riosca dinimiciúil an lae inniu!
Bígí linn sa dara heachtra seo den CI/CD seimineáir ghréasáin ina mbeidh Luis Rodríguez, CTO, agus comhbhunaitheoir Xygeni, agus Luis Manuel García, Bainisteoir Tacaíochta Díolacháin. Sa seisiún seo, déanfaimid iniúchadh ar pheirspictíocht na "foireann gorm" de CI/CD slándáil, ag dul i ngleic go domhain le céimeanna inghníomhaithe is féidir le heagraíochtaí a ghlacadh chun a seasamh slándála a fheabhsú ...
Sa tírdhreach digiteach seo atá ag athrú go mear, tá slándáil do shlabhra soláthair bogearraí níos tábhachtaí ná riamh. De réir mar a thagann tactics ionsaithe nua chun cinn, tá sé ríthábhachtach fanacht chun tosaigh agus tú féin a armáil leis na straitéisí cosanta is déanaí. Sa seimineár gréasáin seo, treoróidh Luis Rodriguez tú ...
Féach Anois dár Seimineár Gréasáin Eile: Uathoibriú Slándála Feidhmchlár AI! Tá foirne AppSec faoi léigear le foláirimh; anois tá sé in am uathoibriú. Sa seisiún praiticiúil seo, faigh amach conas triage láimhe a dhíchur agus bogadh ó fholáireamh go socrú i soicindí ag baint úsáide as uath-leigheas atá cairdiúil don fhorbróir. Foghlaim conas dearfacha bréagacha a ghearradh, tosaíocht a thabhairt do rioscaí fíor, agus beartais slándála a fhorfheidhmiú agus Féach conas uath-leigheas a chomhtháthú i... CI/CD pipelines le cliste guardrails (i measc go leor rudaí eile). Féach air inniu!
Féach anois dár SafeDev Talk: Slán de réir réamhshocraithe: Conas atá an t-uath-leigheas ag athmhúnlú AppSec? Níl “Slán de réir réamhshocraithe” roghnach a thuilleadh; is í an bunlíne nua í. Le cód a ghintear le hintleacht shaorga, comhpháirteanna hintleachta shaorga leabaithe, agus timthriallta forbartha thar a bheith gasta, tá geataí slándála traidisiúnta ag teip. An freagra? Cosaintí réamhghníomhacha agus uath-leigheas praiticiúil a oibríonn san áit a bhfuil cónaí ar fhorbróirí. Féach anois agus glac an chéad chéim eile in AppSec nua-aimseartha!
Éist le heachtra Neuco de chuid The Cyber Security Matters Podcast ar "An dúshlán nua i slándáil bogearraí: conas devops a choinneáil ag rith gan a bheith faoi ionsaithe slabhra soláthair" le Luis Rodriguez, CTO ag Xygeni, agus déan iniúchadh ar na dúshláin athraitheacha a bhaineann le slabhra soláthair na mbogearraí a dhaingniú.
Féach ar ár gCaint SafeDev: Intleacht Shaorga Scaoilte: Nascleanúint a dhéanamh ar Bhagairtí agus Cosaintí atá ag Teacht Chun Cinn i Slándáil Feidhmchlár. De réir mar a athraíonn Intleacht Shaorga cibearshlándáil, tá a tionchar ar Shlándáil Feidhmchlár cumhachtach agus casta araon. Ó bhogearraí mailíseacha ilchineálacha go cur isteach ar mhúnlaí agus instealladh pras, tá ionsaitheoirí ag baint úsáide as Intleacht Shaorga chun ionsaithe níos cliste a cheapadh, agus tá cosantóirí ag baint úsáide as Intleacht Shaorga chun iad a bhrath agus a mhaolú níos tapúla. Féach air chun an dá thaobh den chothromóid a thuiscint agus foghlaim conas do chlár AppSec a dhéanamh réidh le haghaidh Intleachta Saorga.
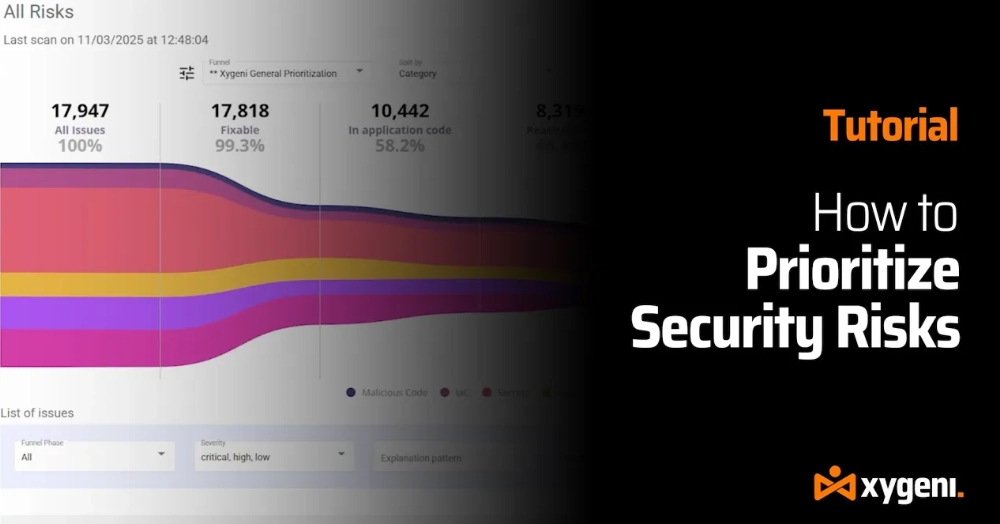
Tuirseach de na foláirimh slándála gan teorainn? Déanaimis réiteach ar an rud is tábhachtaí i ndáiríre. Mura bhfuil tú i do aonar, má tá tú i bhfolach i measc líon mór leochaileachtaí, níl tú i d'aonar. Sa rang teagaisc céim ar chéim seo, taispeánfaimid duit conas a chuidíonn Xygeni Funnels le foirne DevOps agus AppSec an torann a sheachaint agus díriú ar na fíorbhagairtí — ionas gur féidir leat do chód a chosaint, pipelines, agus córais ríthábhachtacha gnó ar bhealach níos éifeachtaí.
Tá brú ar fhoirne AppSec. Tá líon na bhfoláirimh ag pléascadh, tá luas na forbartha ag méadú i gcónaí, agus ní féidir le triage láimhe coinneáil suas a thuilleadh. Tá teorainneacha le cur chuige slándála traidisiúnta. Sa seisiún praiticiúil seo faoi stiúir saineolaithe, feicfidh tú conas a chuidíonn uathoibriú AppSec atá á thiomáint ag AI le foirne bogadh thar thuirse foláirimh agus torthaí slándála a thiontú ina réitigh iontaofa, uathoibrithe. Foghlaim cad is gá a athrú in AppSec nua-aimseartha agus conas is féidir le foirne forbartha agus slándála gach duine a chosaint. commit agus pull request gan moill a chur ar an seachadadh. Féach ar an seimineár gréasáin ar éileamh agus féach conas atá uathoibriú faoi thiomáint AI ag athmhúnlú AppSec i gcleachtas.
Féach ar ár seisiún Black Hat Europe: An Réaltacht Nua AppSec: Forbairt atá Tiomáinte ag Intleacht Shaorga, Mailíseacha, agus Riosca Bogearraí Nua-Aimseartha. De réir mar a luasghéaraíonn Intleacht Shaorga seachadadh bogearraí, athmhúnlaíonn sí an dromchla ionsaithe freisin. Ó mailíseacha foinse oscailte agus comhréiteach slabhra soláthair go lochtanna cód a ghintear ag Intleacht Shaorga, déanann an chaint seo iniúchadh ar an gcaoi a dtagann rioscaí AppSec nua-aimseartha chun cinn, agus cad is gá d’fhoirne slándála a dhéanamh chun fanacht chun tosaigh i ndomhan atá tiomáinte ag Intleacht Shaorga.
Féach ar chlár SafeDev Talk den Séasúr Oscailte ar DORA anois chun máistreacht a fháil air agus fanacht chun tosaigh i dtírdhreach na rialála airgeadais atá ag athrú i gcónaí. Tá an seimineár gréasáin seo deartha go sonrach d'institiúidí airgeadais agus cabhróidh sé leat tionchar DORA ar shlándáil oibríochtúil agus ar chomhlíonadh a threorú. Gheobhaidh tú straitéisí inghníomhaithe agus léargais shaineolacha, rud a fhágfaidh tú níos ullmhaithe don todhchaí!
Féach ar an eipeasóid den Secure Cyber Connect Podcast ina bhfuil ár bPríomhoifigeach Teicneolaíochta Luis Rodriguez. Le breis is 15 bliana de thaithí, roinneann Luis léargais shaineolacha ar chód mailíseach a bhrath, comhpháirteanna tríú páirtí a dhaingniú, agus straitéisí AppSec a dhéanamh réidh don todhchaí. Ó iarmhairtí SolarWinds go dtí an eachtra cúldoras SSH is déanaí, clúdaíonn an eipeasóid seo bagairtí fíorshaoil agus tactics chosanta praiticiúla. Foghlaim conas do neartú. SDLC, riosca an tslabhra soláthair a laghdú, agus fanacht chun tosaigh ar bhagairtí cibearshlándála atá ag teacht chun cinn.
Glac páirt inár seimineár gréasáin "Brath Malware Fíor-Ama i bhFoinse Oscailte" chun iniúchadh a dhéanamh ar na bagairtí malware is déanaí a mbíonn tionchar acu ar Bhogearraí Foinse Oscailte (OSS). De réir mar a fhásann glacadh OSS, méadaíonn méid agus castacht na mbagairtí freisin, rud a chuireann dúshláin nua i láthair d'fhorbróirí agus d'eagraíochtaí araon. Nochtfaidh an seisiún léargasach seo na treochtaí is déanaí, na bagairtí atá ag teacht chun cinn, agus na straitéisí chun cinn chun do spleáchais OSS a chosaint ó ionsaithe mailíseacha. Bí linn!
An ndearna tú dearmad orainn ag Black Hat? Féach ar athsheinm eisiach ár seisiún 20 nóiméad ar chibearshlándáil AI, uathoibriú slándála feidhmchlár, agus AutoFix. Féach conas torann foláirimh a laghdú, leochaileachtaí a shocrú go huathoibríoch le PRanna slána, agus uathoibriú AppSec a thabhairt díreach isteach i do... pipeline (i measc go leor rudaí suimiúla eile). Féach ar an seisiún ar éileamh!
Féach agus déan iniúchadh domhain ar: an gá práinneach atá le feidhmchláir shlána i bhfianaise líon méadaitheach na sáruithe sonraí agus na leochaileachtaí; na dúshláin reatha a bhaineann le bogearraí slána, inscálaithe a thógáil, lena n-áirítear sruthanna oibre scartha, bearnaí cumarsáide idir foirne iargúlta, agus na rioscaí a bhaineann le bogearraí foinse oscailte (OSS) a chomhtháthú; agus i bhfad níos mó. Foghlaim conas an torann a ghearradh agus díriú ar na bagairtí is criticiúla. Ná caill amach!
Níor éirigh leat freastal ar Chomhdháil RSA 2024 i San Francisco.cisco? Gan fadhb! Féach ar ár seimineár gréasáin eisiach agus faigh amach cad iad na treochtaí is tábhachtaí sa chibearshlándáil, ó athruithe i CISRóil O chun forbairtí úrscothacha cibearchosanta a threorú—ag do dheasc féin. Sa seimineár gréasáin seo, déanfaidh tú iniúchadh domhain ar na léargais agus na straitéisí is déanaí atá le tairiscint ag an domhan cibearshlándála!
Féach anois ar ár seimineár gréasáin maidir le Cód a Ghintear le hintleacht shaorga a Shlánú Sula Seoltar é. Bíonn ainmneacha pacáiste bréige fós le feiceáil i samhlacha códaithe teorann i suas le 6% d’aschuir, agus léiríonn ionsaithe fíor cosúil le Shai-Hulud cé chomh tapa is féidir le pacáiste nimhithe aonair scaipeadh trí GitHub, an scamall, agus... CI/CDDéanann gníomhairí AI teagmháil anois le comhaid, críochfoirt, agus pipelinego díreach, go minic sula ndéantar aon seiceáil slándála. Sa seisiún seo, arna óstáil ag Nimbus Compute i gcomhar le Xygeni, déanaimid iniúchadh ar an gcúis nach leor slándáil CI amháin a thuilleadh agus conas a chabhraíonn aistriú braite isteach san IDE le foirne riosca a ghabháil sula sroicheann sé an táirgeadh.