Xíxeno SCA

Minimiza o risco de código aberto e mantén a túa aplicación a salvo de paquetes maliciosos

Prioriza as vulnerabilidades que realmente importan e sabe en tempo real se as túas dependencias incorporan código malicioso

Atopar calquera vulnerabilidade nas súas dependencias

Identifique e solucione os problemas de seguridade, mantemento e licenzas nas dependencias das aplicacións antes de implementar o software.

Identificar código malicioso

Detecta seccións de código e patróns sospeitosos explotados por atacantes tras a publicación de dependencias novas e actualizadas.

Centrarse nos riscos críticos de código aberto

Prioriza as vulnerabilidades co maior impacto empresarial e xestiona os riscos cunha puntuación de riscos baseada no contexto e rastrexabilidade desde o código ata a nube.


Remediar automaticamente as vulnerabilidades de código aberto

Actualiza automaticamente a dependencias de código aberto libres de vulnerabilidades con funcións intelixentes pull requests.
Xíxeno SCACapacidades e funcionalidades de

Rastrexar vulnerabilidades automaticamente

Recibe actualizacións sobre vulnerabilidades recentemente identificadas a través dos teus canais de denuncia ou bloquéaas para garantir que te manteñas protexido e informado antes de pasar á produción.
OSOS-Información-Alerta
OSS Alén de CVE - Seguridade OSS - SCA Ferramenta

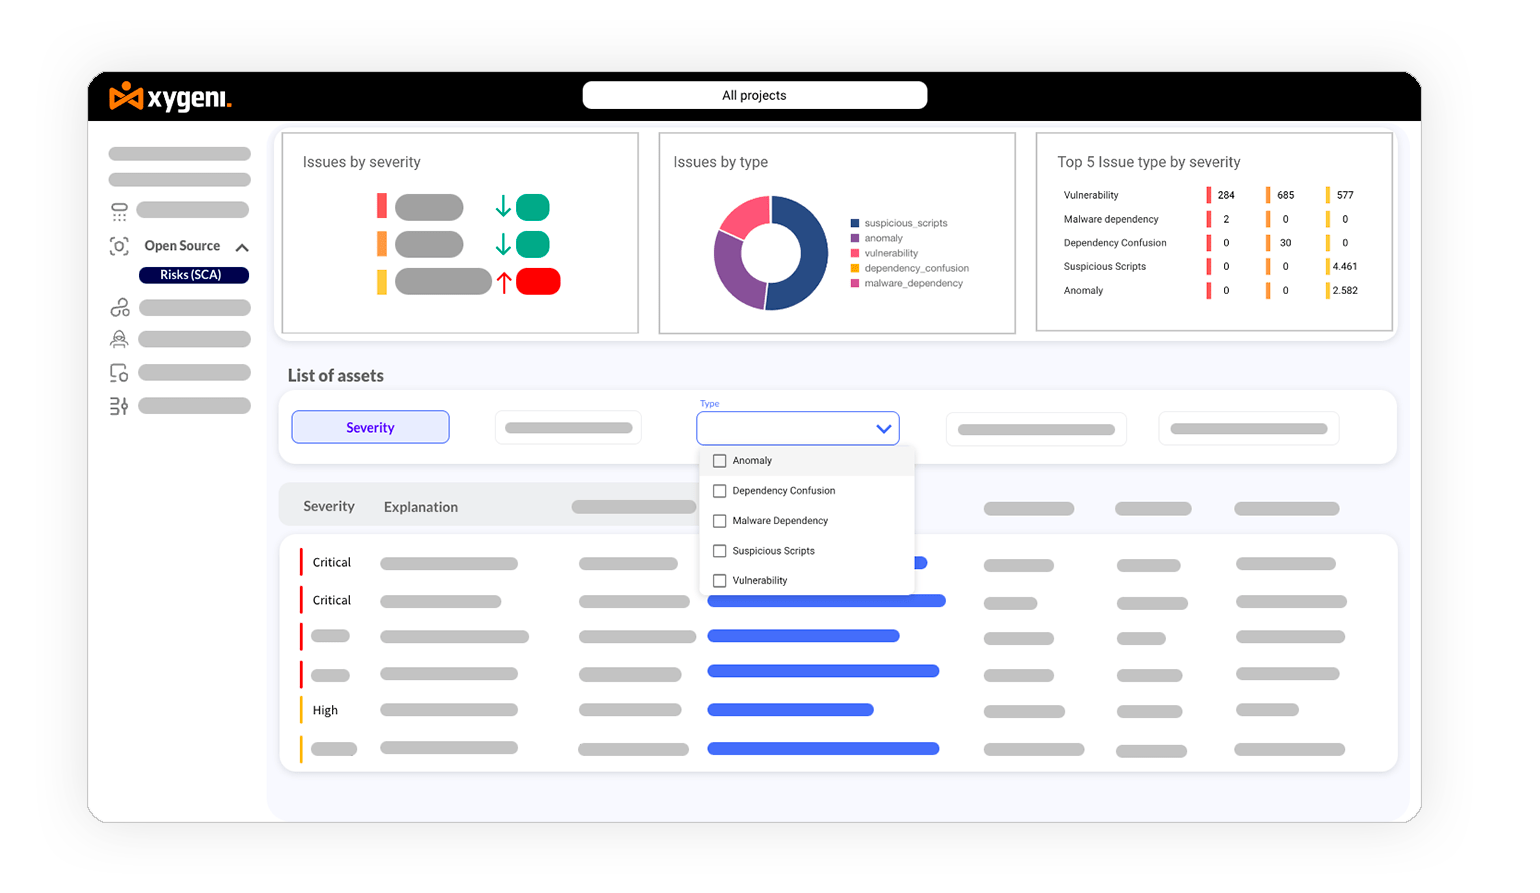
Expandir Open Source Security Máis alá das CVE

Incorpora factores de risco adicionais ademais das puntuacións CVSS, o que impide a integración de paquetes que poden non ter CVE pero que seguen sendo arriscados.

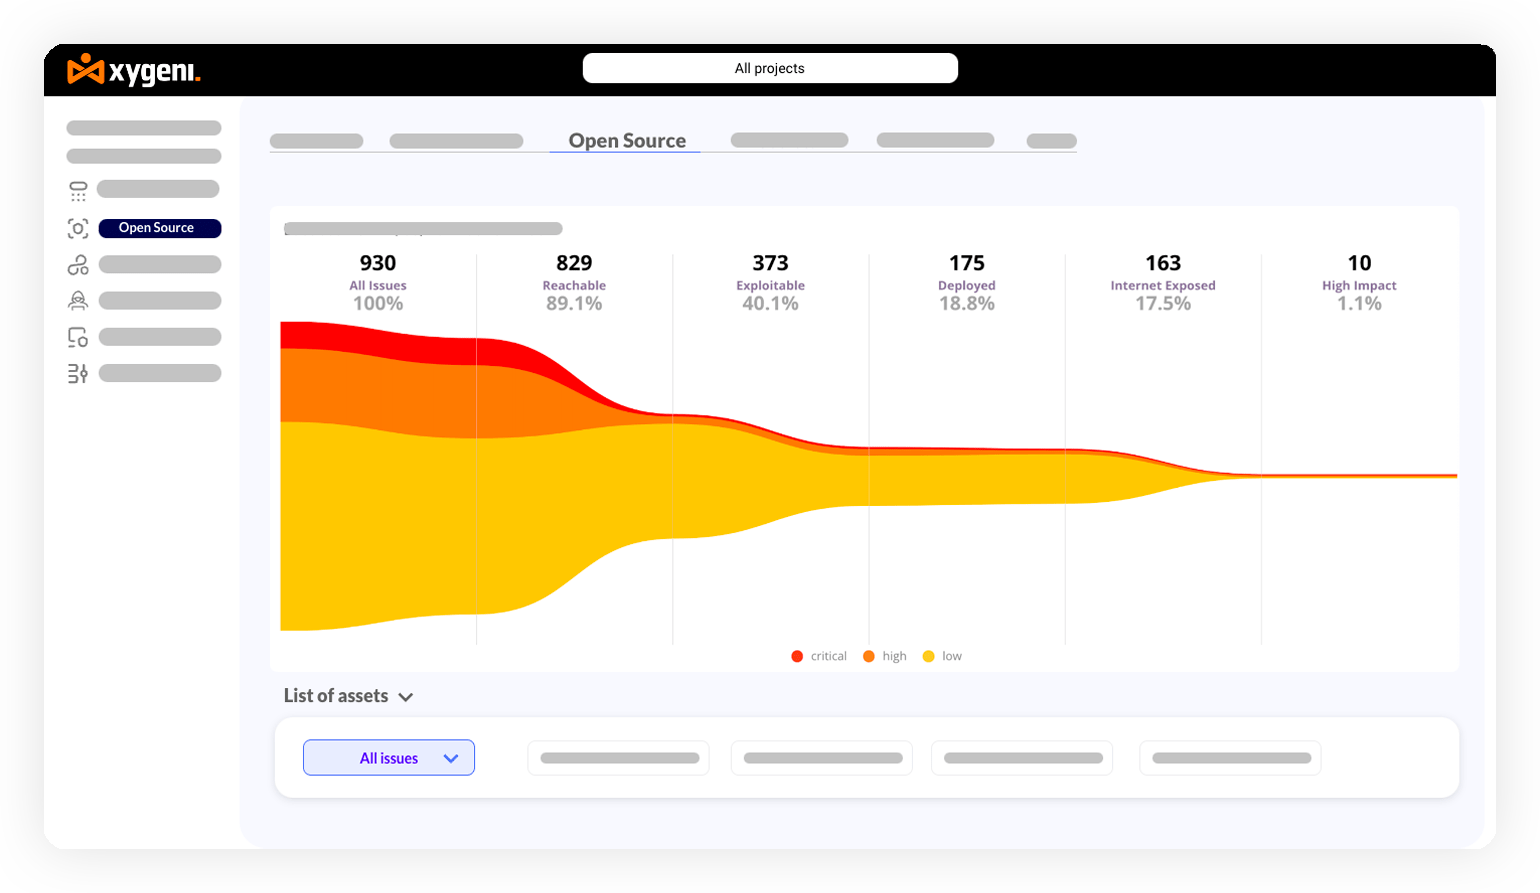
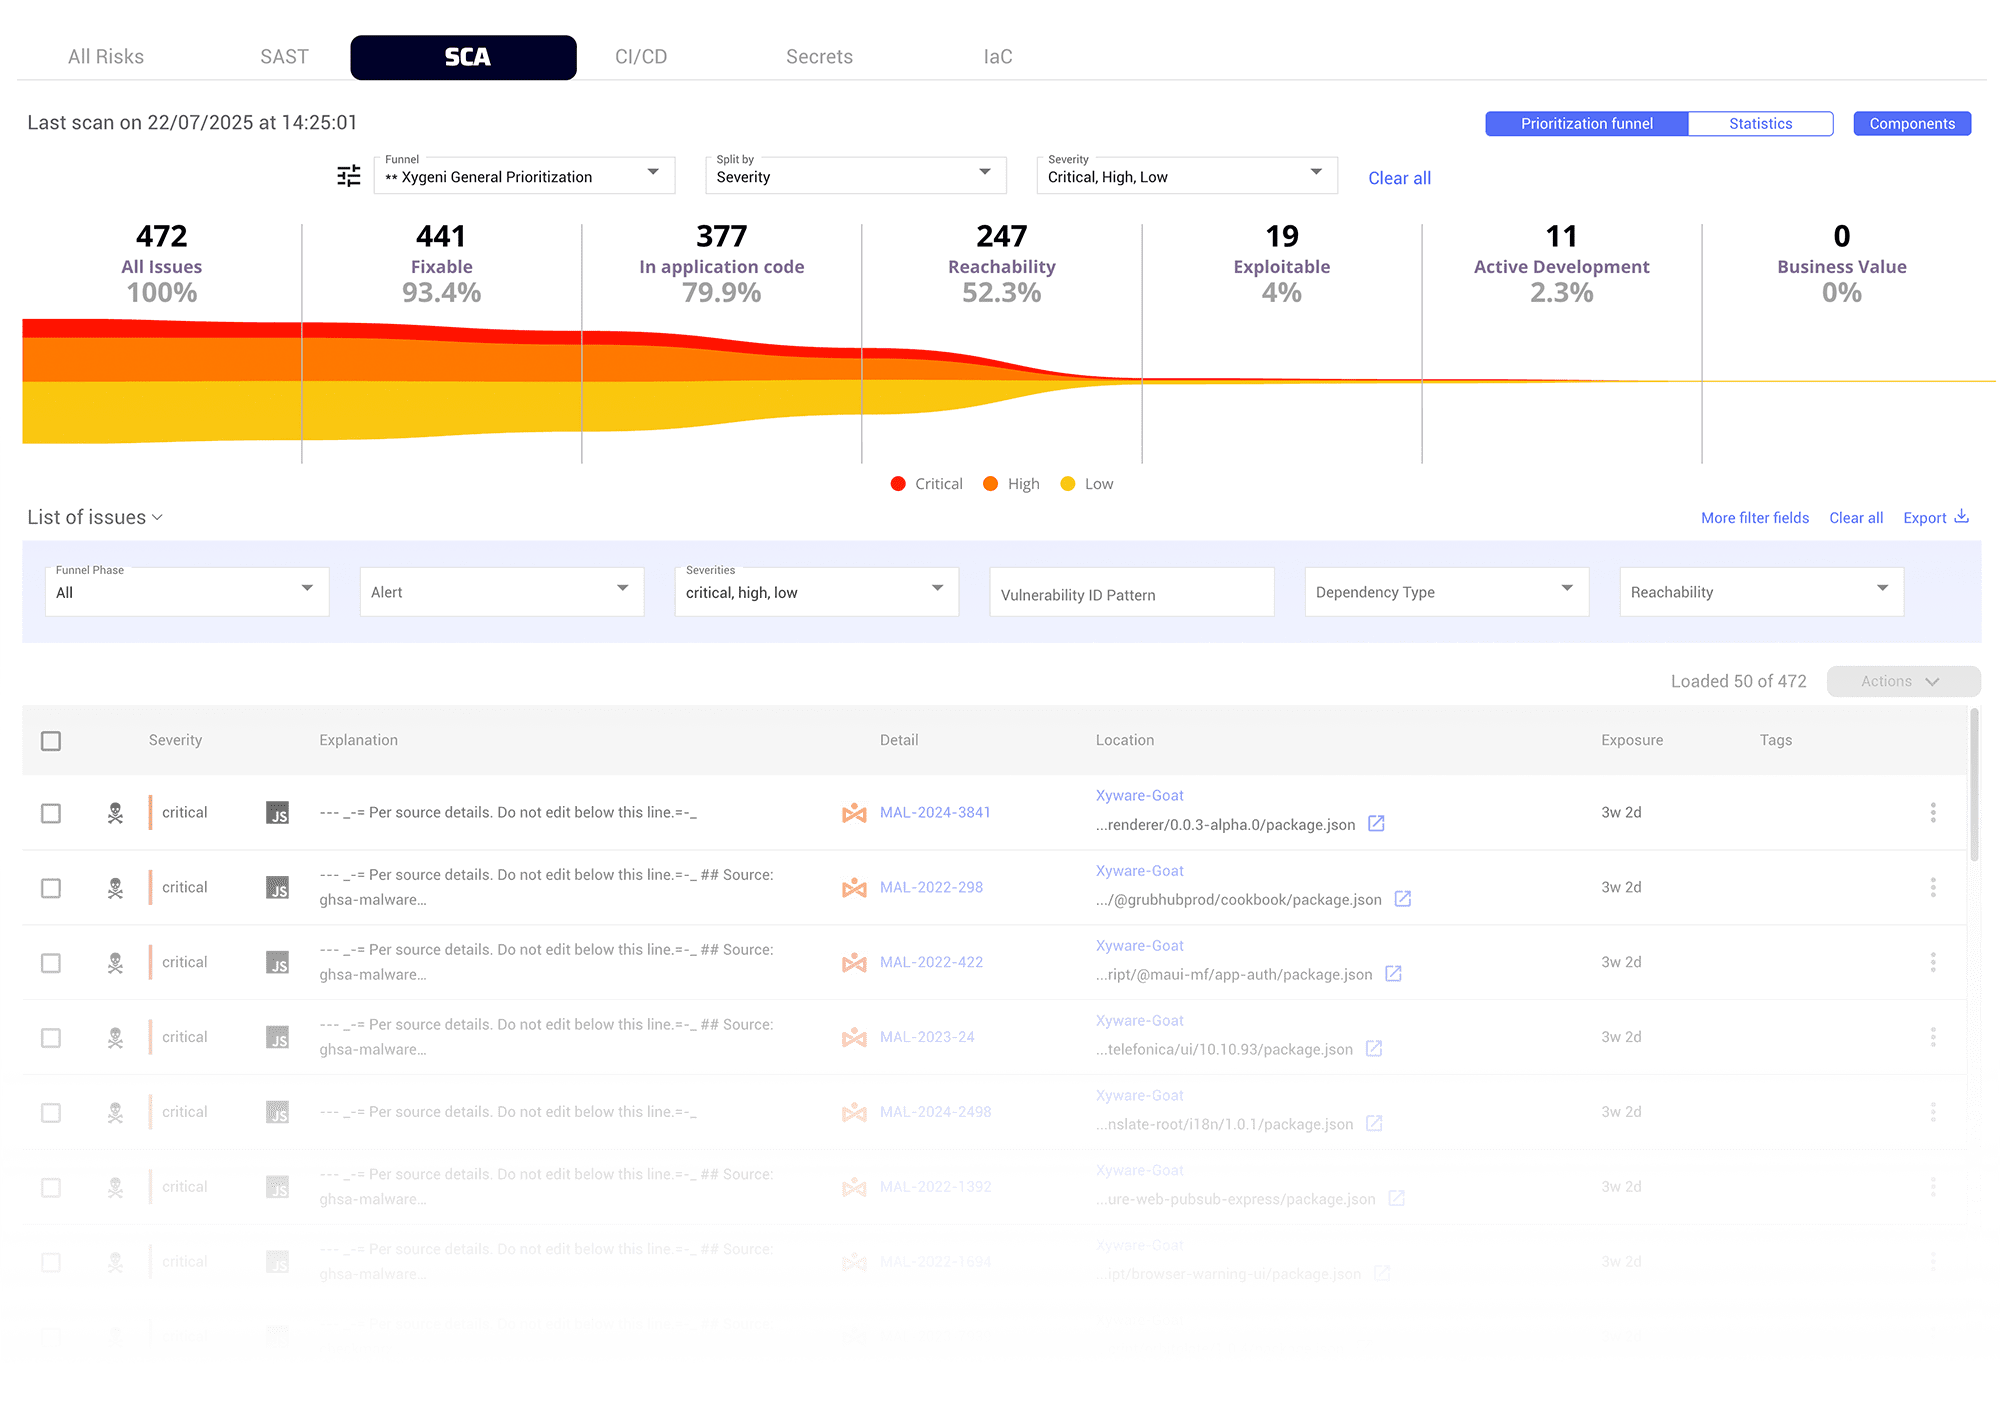
Priorizar SCA Sen o ruído

Contextualiza as vulnerabilidades de código aberto coa súa importancia empresarial, accesibilidade, exposición a Internet, explotabilidade e outros criterios de contexto, simplificando as alertas e aforrando tempo aos equipos de seguridade e desenvolvemento.
Priorizar_problemas_do_funil_de_OSSSCAFerramenta de análise da composición do software de seguridade
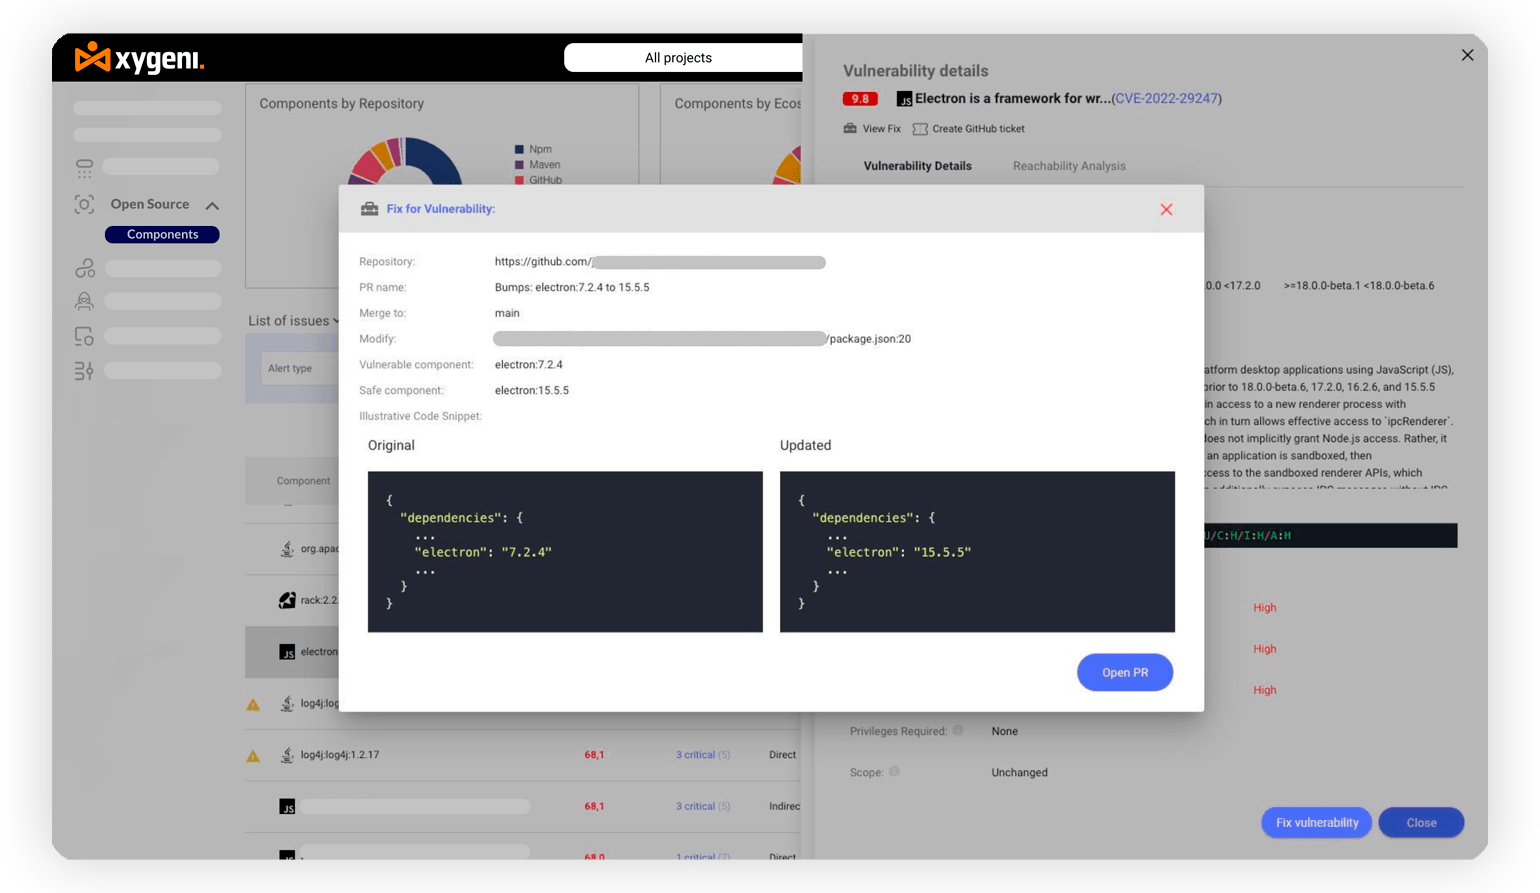
Remediación automatizada de vulnerabilidades de código aberto

Remediación automatizada de vulnerabilidades de código aberto

Actualizar automaticamente a dependencias de código aberto libres de vulnerabilidades, xa sexa mediante unha corrección automática pull requests ou indicacións manuais. Aforra tempo e recursos significativos, garantindo unha xestión de vulnerabilidades rápida e consistente.

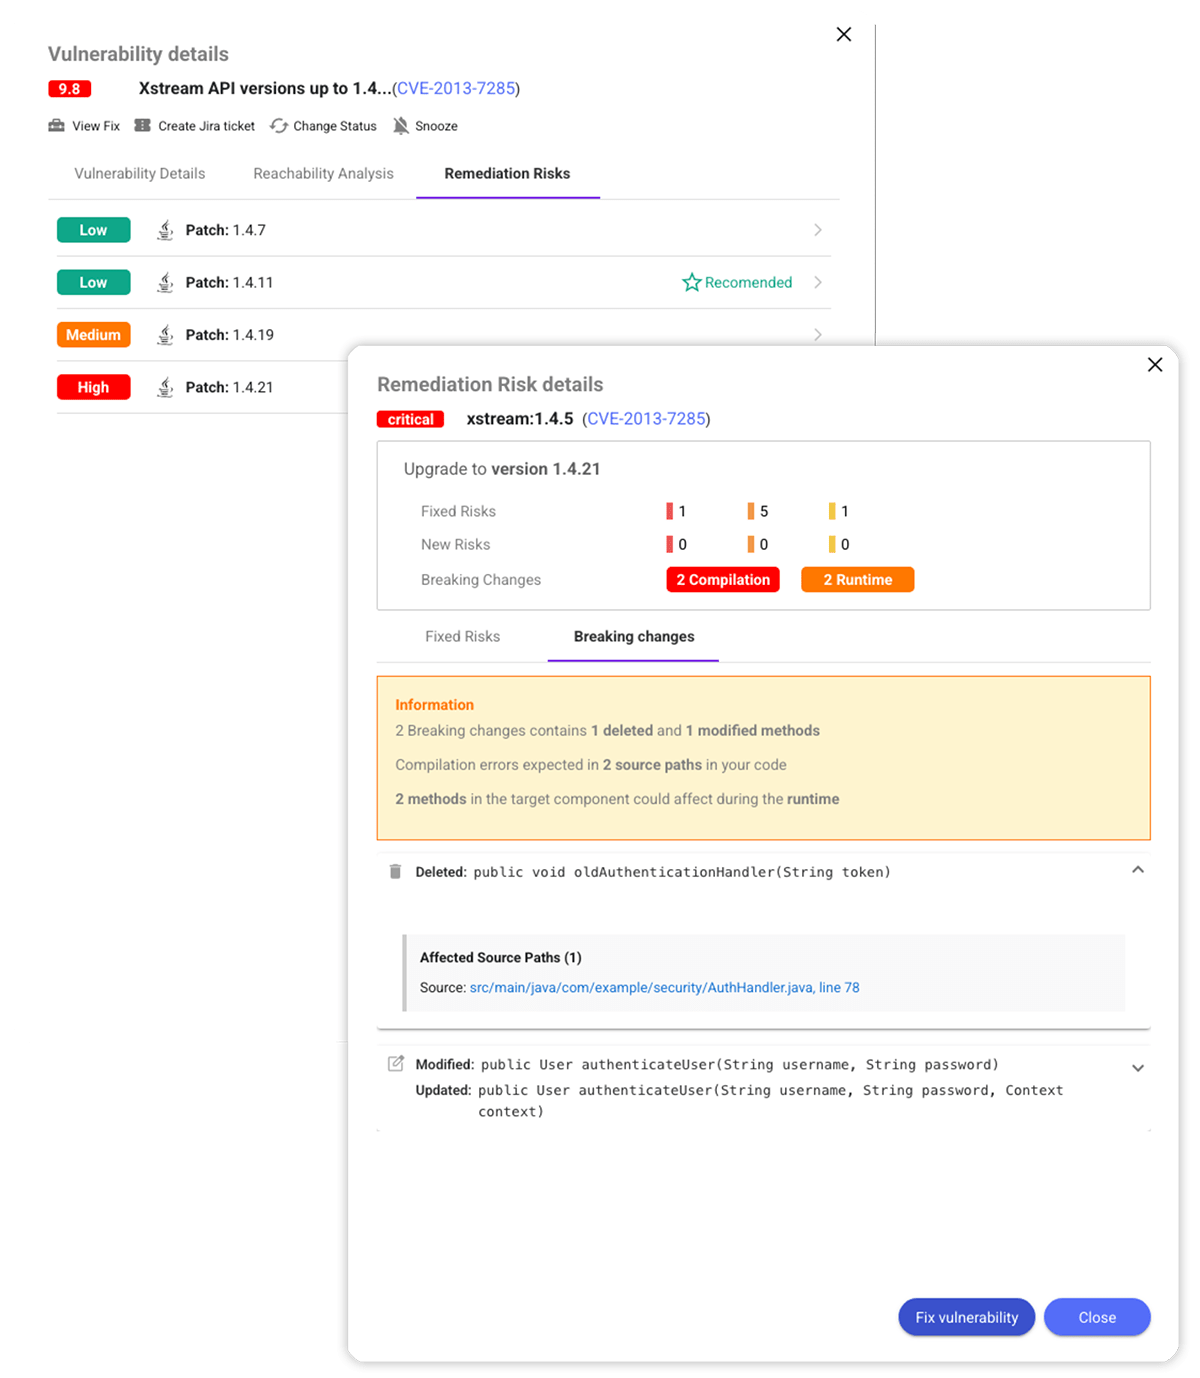
Detección de cambios importantes

Vexa o que podería fallar antes de actualizar. Obteña unha visibilidade completa dos cambios de código necesarios, os riscos de compatibilidade e o esforzo de recuperación.
Fluxos de traballo de remediación Open Source Security Ferramenta

Simplificar os fluxos de traballo de corrección

Apoiar a corrección de vulnerabilidades de código aberto proporcionando aos desenvolvedores todo o contexto necesario, directamente dentro dos seus fluxos de traballo e ferramentas de seguimento de problemas para operacións eficientes.

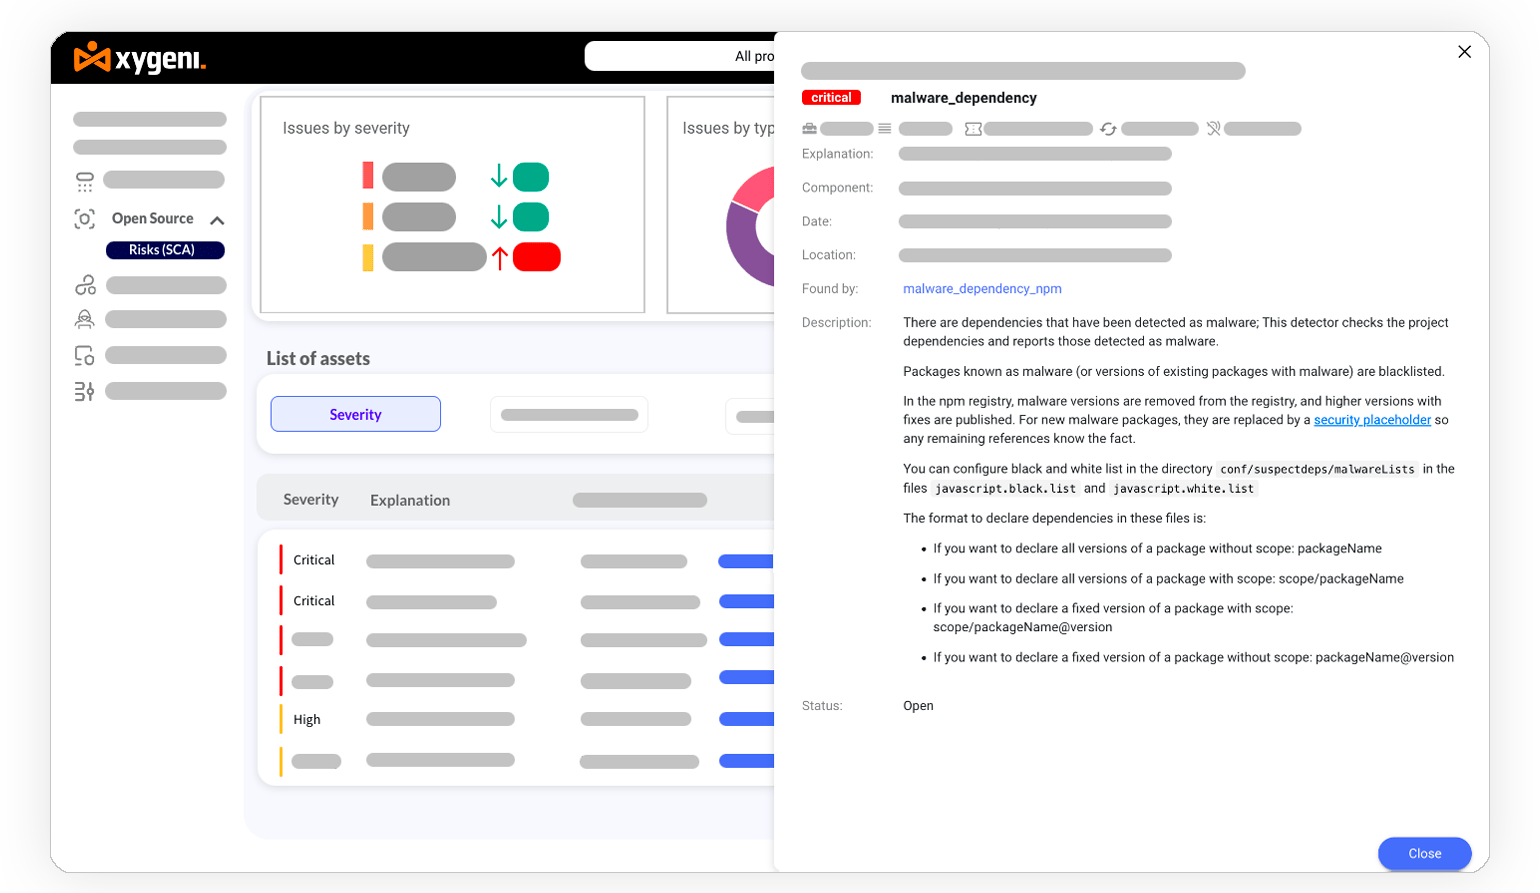
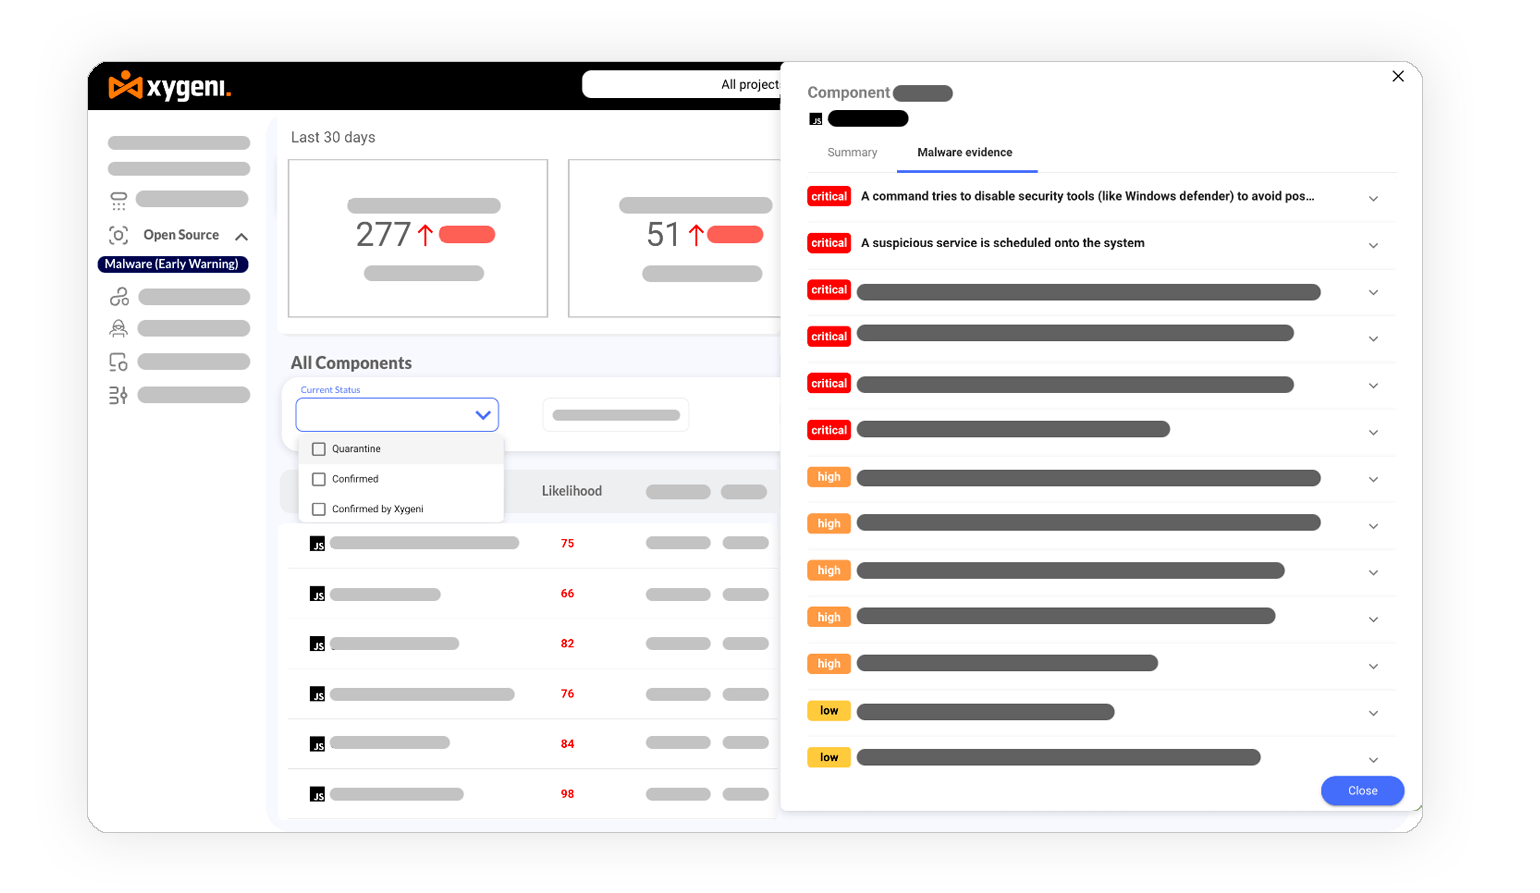
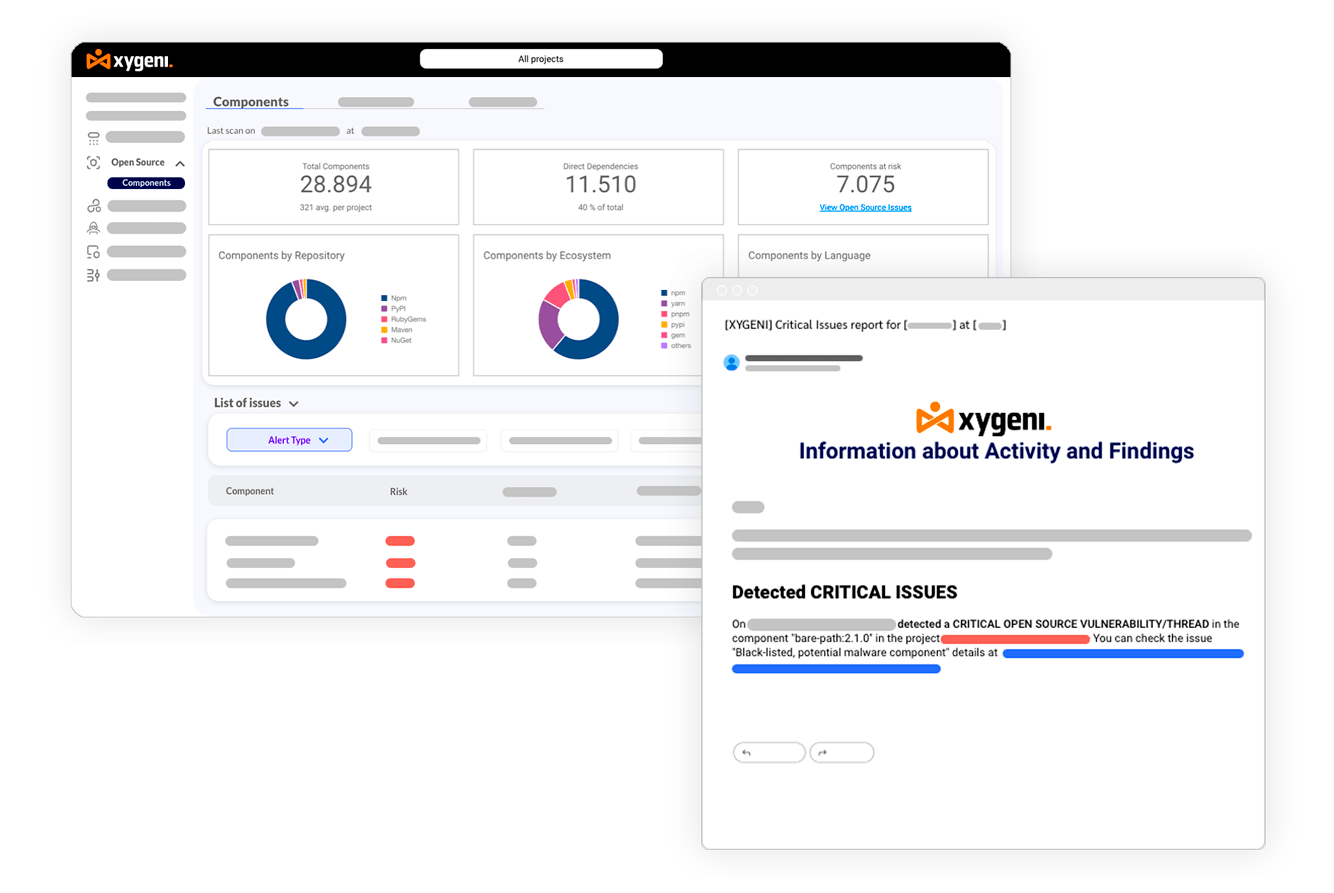
Detectar dependencias maliciosas en tempo real

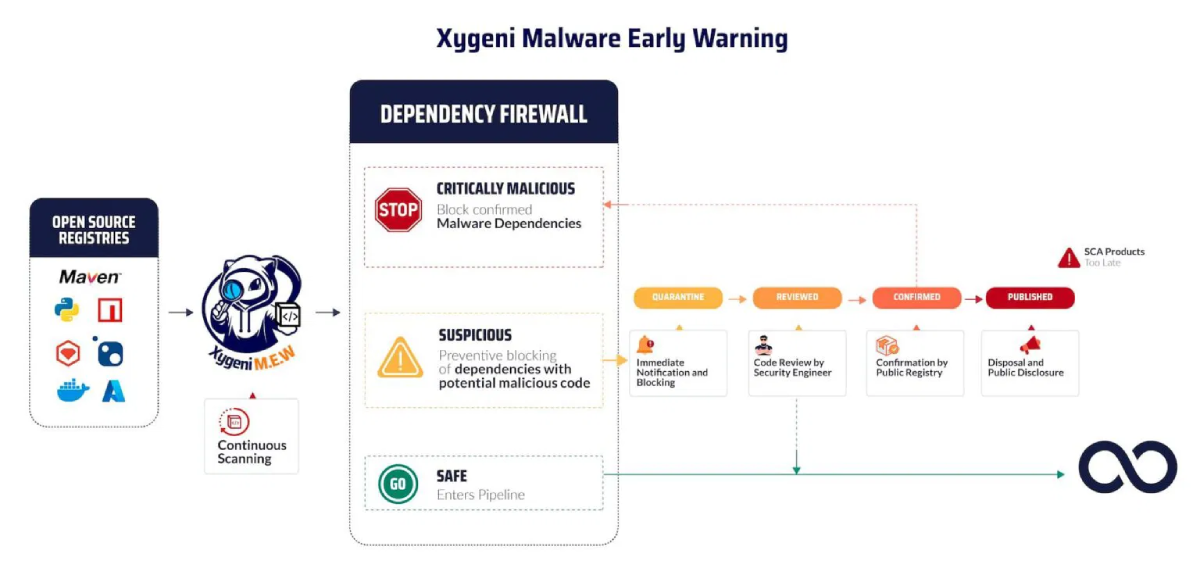
Analiza miles de paquetes de código aberto novos e actualizados todos os días para detectar e bloquear instantaneamente o malware de día cero e protexer a túa aplicación e infraestrutura.
Detectar_compoñentes_maliciosos
protección contra software malicioso de código aberto

Bloquear o malware de forma proactiva

Emitir alertas temperás para paquetes sospeitosos, poñéndoos en corentena para protexer a súa cadea de subministración e apoiar a implementación guardrails para bloquear a infiltración na túa aplicación.

Xestionar o risco de licenza

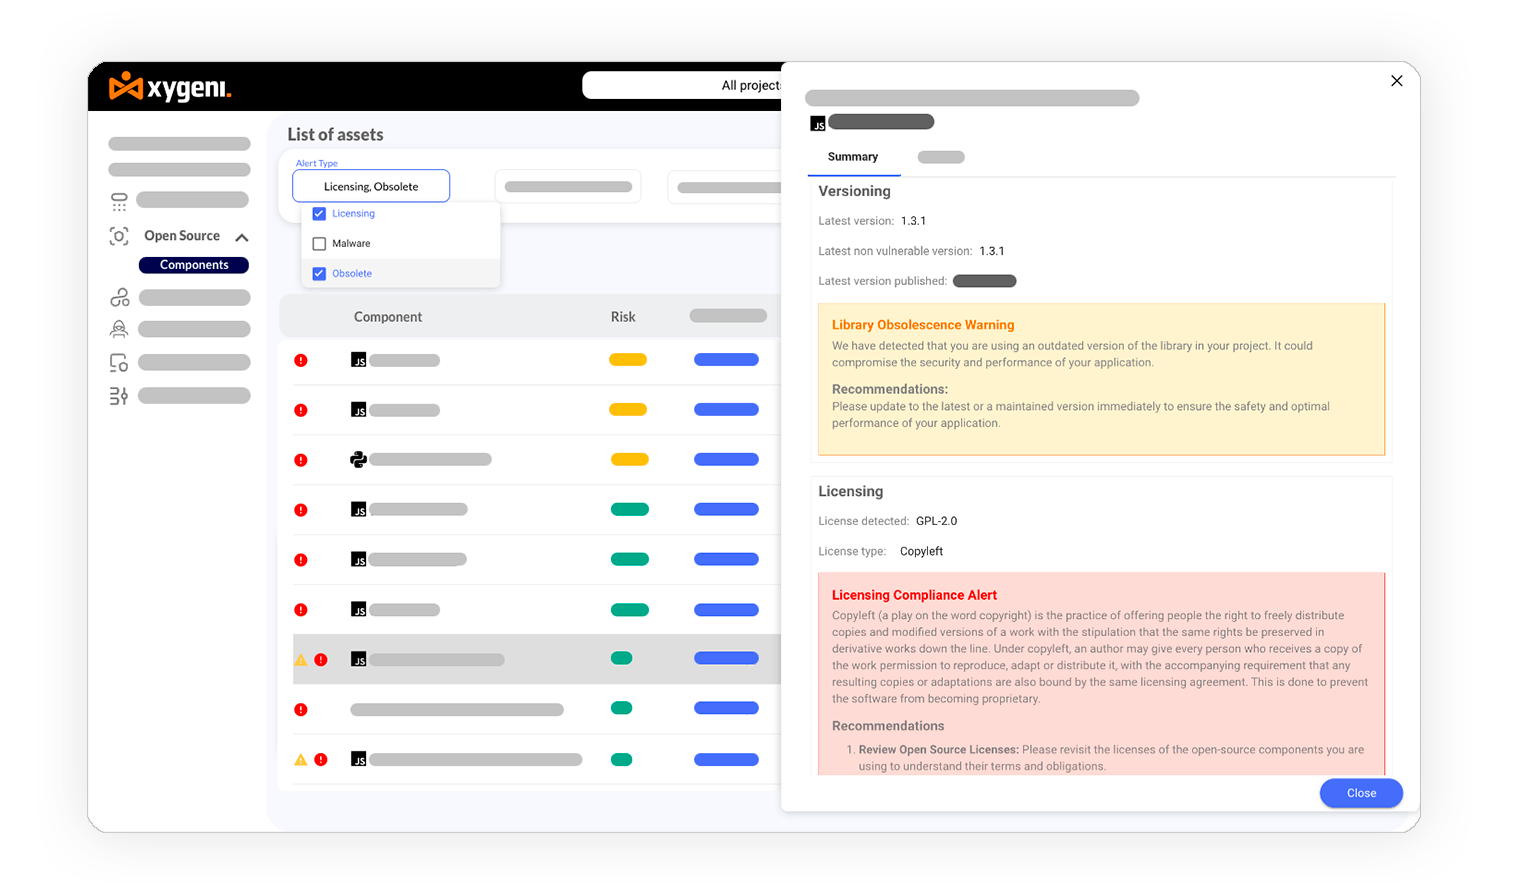
Obtén visibilidade instantánea sobre posibles problemas de licenzas de código aberto que afectan ao cumprimento normativo con cada cambio de código e evita sancións.
Xestionar_o_risco_de_licenza
Xerar SBOM

Xerar SBOM e VDR para o cumprimento de DevOps

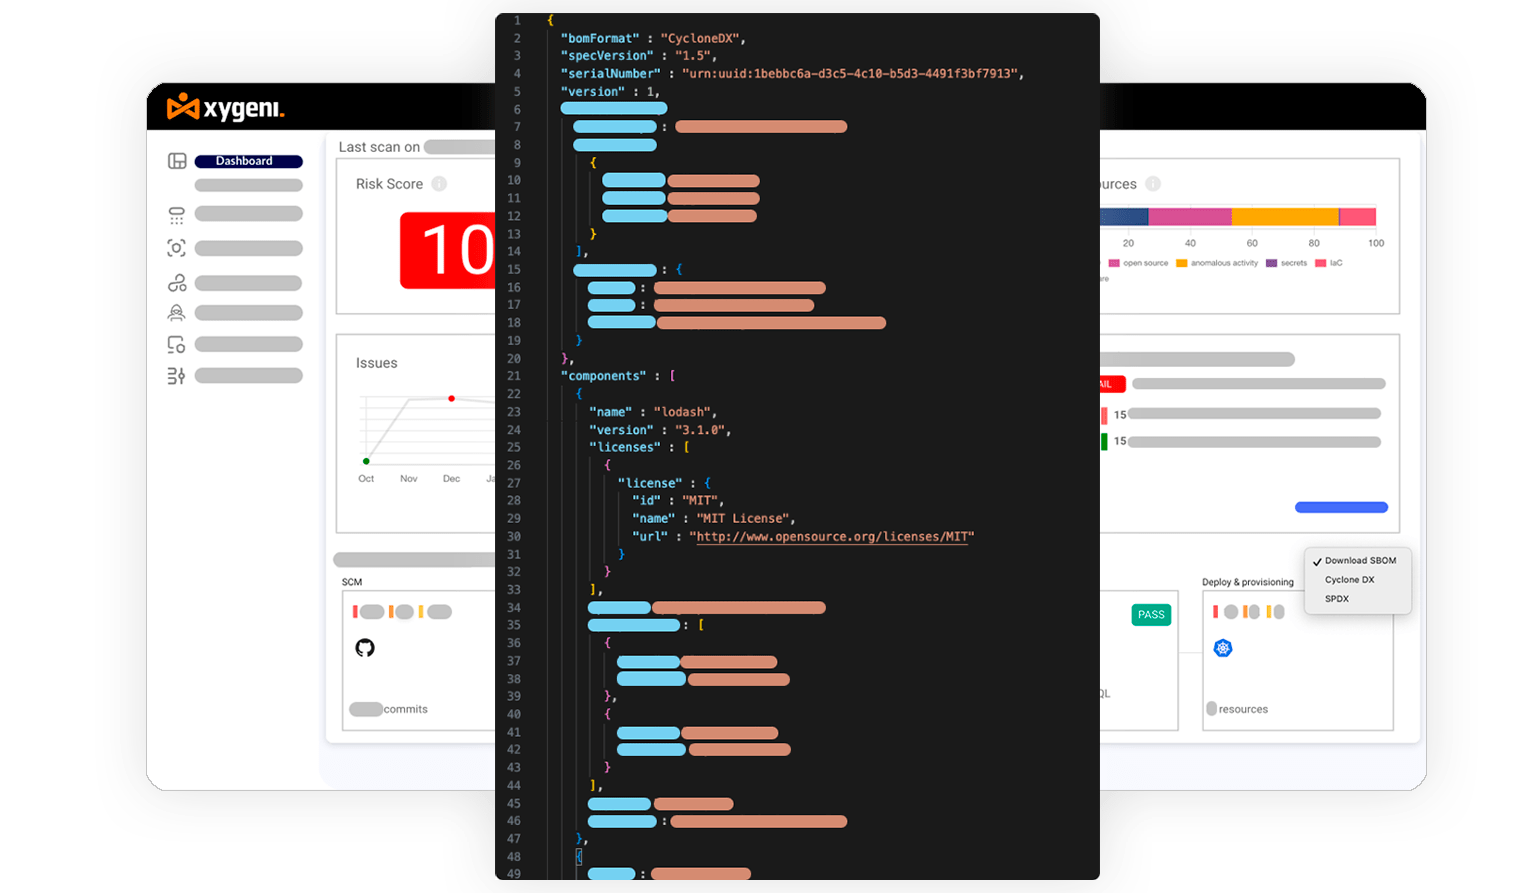
Exportar unha lista de materiais de software actualizada (SBOM) en formatos SPDX ou CycloneDX cun só clic e comparte e anota facilmente as vulnerabilidades que afectan á túa aplicación.

Comezar

coa plataforma Xygeni All-In-One AppSec