






Sanin yadda ake guje wa malware ya daina zama abin da ake duba jerin abubuwan da ake buƙata kuma ya zama horo na yau da kullun ga duk wanda ke jigilar software. Dogara ga buɗaɗɗen tushe, CI/CD pipelines, kuma yanzu mataimakan lambar AI duk suna ba wa maharan sabbin wuraren shiga cikin sarkar samar da kayayyaki. Tsarin rigakafin malware na zamani dole ne ya rufe dukkan ukun, ba kawai lambar da ƙungiyar ku ke rubutawa da hannu ba.
Wannan jagorar tana tafiya cikin matakai bakwai da suka zama ingantacciyar hanyar hana malware a yau: daga ganowa a ainihin lokaci da kuma duba CVE zuwa sabuwar haɗari a cikin jerin, malware da aka gabatar ta hanyar lambar da AI ta samar da kuma wakilan lambar AI.
Abin da "Guje wa Malware" ke nufi a cikin Sarkar Samar da Manhaja
Hana malware a tsaron aikace-aikace ba abu ɗaya ba ne da za a iya sarrafawa. Yana da tsari mai faɗi a wurare huɗu da maharan ke aiki:
- Dogaro da tushen buɗaɗɗe: fakitin cutarwa da aka buga zuwa npm, PyPI, Maven, da sauran rajista, sau da yawa kafin a sami wani sa hannun riga-kafi a gare su.
- Lambar aikace-aikace: ƙofofin baya, trojans, da dabaru masu ɓoye da aka ɓoye a cikin lambar sirri ta ɓangare na farko ko ta gudummawar.
- CI/CD pipelines: harsashin baya, saukar da abubuwa marasa kyau, da kuma waɗanda ba a ba su izini ba pipeline canje-canje da ke gudana tare da gata mafi girma fiye da kwamfutar tafi-da-gidanka da ta taɓa samu.
- Ci gaban AI-taimakawa: fakitin da mataimakan AI suka yi amfani da su wajen ƙirƙirar lambobi sannan maharan suka yi rijista kafin wani mai haɓaka ya karɓi shawarar.
Kowace layi tana buƙatar nata dabarun ganowa. Wannan shine babban ra'ayin da ke bayan yadda ake guje wa malware a matakin ƙungiya: babu na'urar daukar hoto guda ɗaya da ta rufe dukkan huɗun.
Yadda Ake Gujewa Malware: Manyan Matakai 7
| Mataki | Action | Dalilin Da Yayi Muhimmaci |
|---|---|---|
| 1 | Yi amfani da gano malware a ainihin lokaci | Yana dakatar da barazanar kwana ɗaya kafin a sami sa hannu. |
| 2 | Duba abubuwan da suka dogara ga tushen buɗewa kuma gudanar da binciken CVE | Fuskokin da aka sani da kuma waɗanda aka ɓoye a cikin ɗakunan karatu. |
| 3 | Tabbatar da CI/CD pipeline | Yana toshe malware daga shiga yayin ginawa da tura shi. |
| 4 | Kula da haɗarin malware a cikin lambar da AI ta samar | Yana rufe sabon wurin shiga: fakitin da aka yi mafarki da kuma waɗanda aka yi su da slop. |
| 5 | Kiyaye cikakken gani a cikin tarin AppSec ɗinku | Yana cire gurɓatattun wurare tsakanin kayan aikin asali da na ɓangare na uku. |
| 6 | Daidaita da ƙa'idoji masu tasowa (NIS2, DORA, Dokar AI ta EU) | Yana mayar da matsin lamba ga bin ƙa'ida zuwa aikin tilastawa don tsafta. |
| 7 | Horar da masu haɓaka da ƙungiyoyi | Yana rage kuskuren ɗan adam da yawancin hare-hare har yanzu suke dogara da shi. |
1. Yi amfani da Gano Malware na Lokaci-lokaci
Kayan aikin tsaro na gargajiya ya dogara ne akan sa hannun da aka sani, wanda ke nufin yana kama malware ne kawai bayan wani ya riga ya same shi. Barazanar rana ba ta jira a shigar da CVE ba.
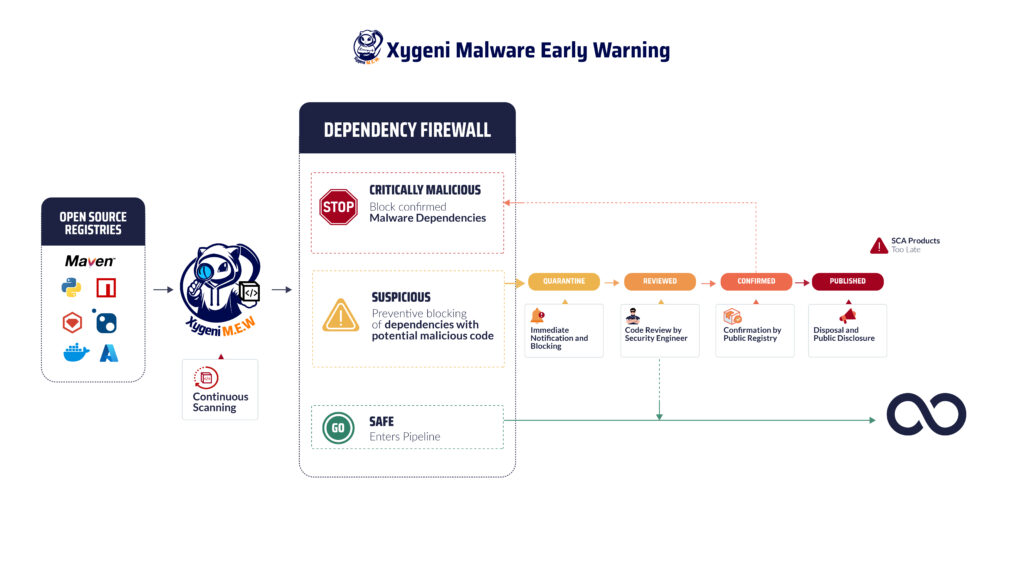
Tsarin Gargaɗi na Farko na Xygeni yana rufe wannan gibin. Yana ci gaba da duba rajistar jama'a kamar NPM, PyPI, da Maven kuma yana nuna fakitin ɓarna da zarar an buga su, ta amfani da bayanan sirrin malware maimakon jiran sa hannun jama'a. Wannan shine abin da dabarun hana malware na ainihin lokaci ke buƙata: ganowa wanda ke gudana a saurin bugawa, ba saurin dubawa ba.
2. Duba Abubuwan da suka dogara da Buɗaɗɗen Tushe kuma Gudanar da Binciken CVE
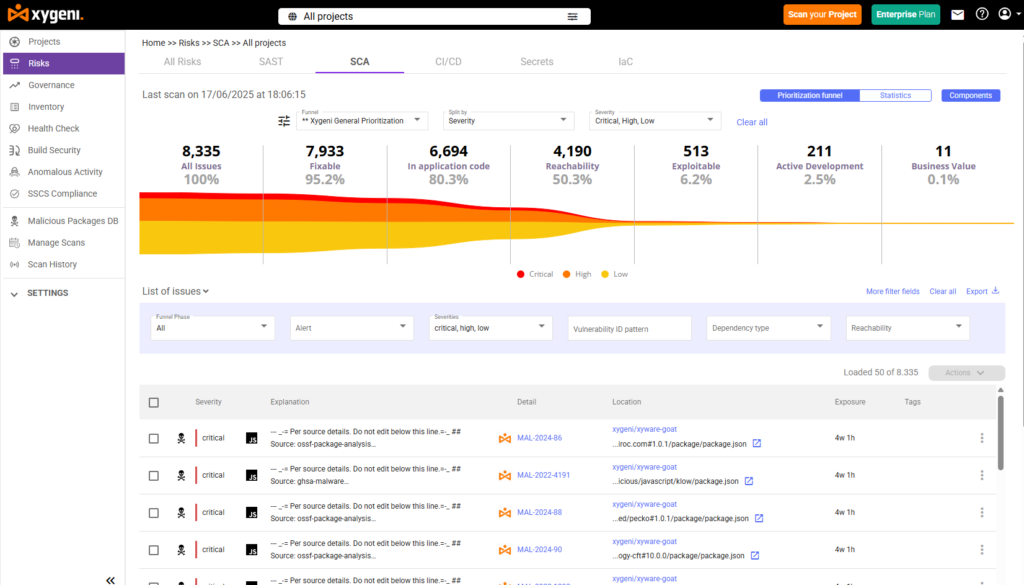
Binciken CVE, ma'ana duba bayanai kan bayanai kan yanayin rauni da fallasa na gama gari, mataki ne na farko a cikin kowace shirin rigakafin malware. Haka kuma, shi kaɗai, bai isa ba. CVE yana duba raunin da aka riga aka bayyana ne kawai, wanda ke barin taga a buɗe don duk wani sabon abu ko wanda ba a iya gani ba.
Xygeni's Nazarin Haɗin Software ya ci gaba ta hanyar haɗa binciken CVE tare da nazarin isa ga bayanai da kuma amfani da bayanai, don haka ƙungiyar ku ta fifita raunin da za a iya isa ga bayanai a cikin lambar ku maimakon bin kowace shigarwa a cikin bayanin. Wannan mahallin shine abin da ke mayar da dogon jerin raunin zuwa wanda za a iya sarrafawa.
3. Kare Ka CI/CD Pipeline
A pipeline Yana aiki da ƙarin gata da ƙarancin kulawar ɗan adam fiye da kowace kwamfutar tafi-da-gidanka, wanda hakan ya sa ya zama abin da ake nema a kasuwa. CI/CD Tsaro da kuma Gano Anomaly Ku kula da halayen da maharan ke amfani da su a zahiri: yunƙurin juyewar harsashi, saukar da ɓarna a tsakiyar gini, Kayayyakin more rayuwa marasa aminci kamar umarnin Code a cikin saitunan Terraform ko Kubernetes, da canje-canje marasa izini ga rubutun gini ko kariyar reshe.
Gina Integrity, bisa ga SLSA da in-toto, yana ƙara asali ga kayan tarihi naka. pipeline yana samar da, don haka zaka iya tabbatar da abin da ya gina sakin da aka bayar da kuma kamawa da aka yi tsakanin commit da turawa. Pipeline security shine inda shirye-shiryen rigakafin malware da yawa ke tsayawa a takaice, kuma shine ainihin inda maharan suka ƙaura.
Kare Abubuwan da Kake Buɗewa Daga Malware
Gano dabarun da za su taimaka wajen kare manhajar ku ta buɗaɗɗiya daga barazanar malware. Sauke takardarmu don samun bayanai masu mahimmanci game da kariyar malware.
4. Kula da Haɗarin Malware a cikin Lambar da AI ta Samar
Wannan shine sabon abu a cikin layin yadda za a guji malware, kuma ya cancanci nasa matakin maimakon ƙaramin rubutu. Mataimakan masu rubuta lambar AI wani lokacin suna ba da shawarar fakitin da babu su. Masu kai hari suna lura da waɗannan sunayen da aka yi mafarki kuma suna yin rijistar su a cikin rajistar jama'a kafin lokaci, wata dabara da aka sani da slopsquatting. Mai haɓaka wanda ya yarda da shawarar AI ba tare da duba shigarwar duk abin da maharin ya sanya a can ba.
Girman wannan ba na nazari ba ne. Wani bincike da aka yi wa USENIX Security 2025 wanda aka yi wa nazari a kai ya yi nazarin samfuran lambobi miliyan 2.23 a cikin manyan samfuran harsuna 16 kuma ya gano cewa kashi 19.7% na fakitin da aka ba da shawarar ba su wanzu ba, wanda ya samar da sama da sunayen fakiti na musamman 205,000 masu ban mamaki. Mafi muni, kashi 43% na waɗannan sunayen da aka yi wa mafarki sun sake faruwa akai-akai a cikin tambayoyin da aka maimaita, wanda ke nufin sun isa a iya hasashen su ga mai hari ya yi noma a gaba.
Xygeni's MEW (Gargaɗin Farko na Malware) Tabbatarwa tana aiki ba tare da la'akari da ko wani mai haɓaka manhaja ɗan adam ne ya nemi fakitin ba ko kuma wanda mataimakin mai tsara manhaja na AI ya ba da shawara: yana duba sabbin fakiti da waɗanda ke akwai akan bayanan sirrin malware na Xygeni kafin a amince da su a cikin ginin. A gefen lambar, DevAI na Xygeni yana nuna raunin da ke cikin lambar da aka rubuta ta mutum da kuma ta AI kai tsaye a cikin IDE, don haka matsalolin da aka gabatar ta hanyar shawarar AI kafin a aika lambar, ba bayan haka ba.
tus nec ullamcorper mattis, pulvinar dapibus leo.
5. Kiyaye Cikakken Ganuwa A Cikin Tarin AppSec ɗinku
Ba za ka iya hana malware a cikin sassan da ba za ka iya gani ba. Yawancin ƙungiyoyi suna amfani da na'urar daukar hoto fiye da ɗaya a yau, galibi haɗakar kayan aikin asali da mafita na ɓangare na uku. Xygeni's ASPM (Application Security Posture Management) yana haɗa abubuwan da aka gano a tsakanin na'urorin daukar hoto na asali da kayan aikin ɓangare na uku zuwa cikin ra'ayi ɗaya na haɗari, kuma yana amfani da wannan Tsarin aiki mai amfani da AI, bayani, da fifiko ga dukkansu, ba wai kawai binciken da na'urorin daukar hoto na Xygeni ke bayarwa ba. Wannan yana da mahimmanci musamman ga rigakafin malware: dogaro da miyagun ƙwayoyi da kayan aiki ɗaya ya yiwa alama da kuma abin zargi. pipeline Canjin da wani ya yiwa alama yana da sauƙin haɗawa idan sun zauna a cikin ra'ayi ɗaya.
6. Daidaita Rigakafin Malware tare da Dokokin Fitowa
Dokokin kamar NIS2, DORA, da Dokar AI ta EU suna tura tsaron sarkar samar da kayayyaki daga mafi kyawun aiki zuwa buƙatar bin ƙa'ida, musamman game da software na ɓangare na uku da bayyana rauni. Xygeni yana goyan bayan ci gaba da sa ido, sarrafa haɗari, da kuma bayar da rahoton wannan taswirar zuwa waɗannan tsare-tsare, wanda ke nufin irin waɗannan tsare-tsaren rigakafin malware waɗanda ke kare ku. pipeline kuma gina hanyoyin binciken kuɗi da masu kula da bin diddigin suka yi tsammani. Matsin bin ƙa'ida ba shine dalilin yin wannan aikin ba, amma aiki ne mai amfani ga ƙungiyoyin da har yanzu ke ɗaukar sa a matsayin zaɓi.
7. Horar da Masu Haɓakawa da Ƙungiyoyi
Kayan aikin gano bayanai yana rufe mafi yawan gibin, amma har yanzu wayar da kan jama'a tana da mahimmanci. Masu haɓaka bayanai waɗanda suka san yadda fakitin slopsquatted ko dogaro da aka bayar ta hanyar phishing ba su da yuwuwar zama wurin shiga tun farko. Manhajar rigakafin malware tana rage saman hari; ƙungiyoyin da aka horar suna rage yawan lokacin da ake gwada wannan saman.
Yadda Tsarin Gargaɗin Farko na Xygeni ke Aiki
- Ci gaba da Kulawa: Xygeni yana ci gaba da duba ma'ajiyar bayanai ta jama'a, ciki har da NPM, PyPI, da Maven, yana kallon sabbin wallafe-wallafen fakiti yayin da suke faruwa maimakon jiran lokacin da aka tsara scan.
- Toshe Abubuwan da Aka San Game da Malware: An toshe fakitin da suka dace da bayanan sirrin malware na Xygeni daga shiga yanayin ci gaban ku nan take.
- Keɓewa ta atomatik: An killace fakitin da ake zargi amma ba a tabbatar da su ba don haka ba za su iya haifar da lahani ba yayin da ake duba su.
- Tabbatar da Barazana: Ƙungiyar bincike kan tsaro ta Xygeni tana nazarin fakitin da aka killace kuma tana haɗin gwiwa da masu rajista don tabbatar da matsayinsu, wanda ke hana ƙaryar sakamako daga kawo cikas ga aikinsu.
- Faɗakarwar Lokaci: Kowane toshe ko keɓewa yana haifar da faɗakarwa ta imel, Slack, ko yanar gizohooks, tare da cikakkun bayanai da ƙungiyar ku ke buƙatar aiwatarwa.
- Bayyanawa ga Jama'aDa zarar an tabbatar da barazana, Xygeni zai bayyana cikakkun bayanai ga al'umma baki ɗaya, yana taimakawa wajen dakile yaduwar cutar fiye da muhallin ku.

Tambayoyi da Amsoshi kan Yadda Ake Gujewa Malware
Menene hanya mafi inganci don guje wa malware a cikin software na bude tushen?
Hanya mafi inganci ta haɗa gano malware a ainihin lokaci kafin a sami sa hannun jama'a tare da duba CVE akai-akai da kuma nazarin isa ga rauni da aka sani. Dubawa bisa ga sa hannu kaɗai yana rasa barazanar sifili; haɗa shi da sa ido kan gargaɗin farko na rajistar jama'a yana rufe wannan gibin.
Mene ne manhajar rigakafin malware?
Manhajar rigakafin malware kayan aiki ne da ke gano da kuma toshe lambar ɓarna, fakiti, ko pipeline hali kafin ya kai ga samarwa. Manhajar rigakafin malware ta zamani ta wuce daidaiton sa hannu don haɗawa da nazarin halaye, sa ido kan dogaro, da CI/CD gano rashin daidaituwa.
Menene slopsquatting kuma ta yaya yake da alaƙa da rigakafin malware?
Slopsquatting shine lokacin da mai hari ya yi rijistar sunan fakiti wanda aka san mataimakin lambar AI yana yin mafarki, sannan ya jira masu haɓaka su shigar da shi ta hanyar karɓar shawarar AI. Wani bincike na Tsaro na USENIX na 2025 ya gano cewa kusan fakiti 1 cikin 5 da AI ta ba da shawarar ba su wanzu ba, wanda hakan ya sa wannan ya zama haɗarin gaske kuma mai aunawa na rigakafin malware ga kowace ƙungiya da ke amfani da kayan aikin lambar AI.
Za a iya amincewa da fakitin tushen buɗewa?
Yawancinsu suna da aminci, amma ba duka ba ne. Masu kai hari akai-akai suna buga nau'ikan ɓarna waɗanda suka yi kama da na halal ko kuma suna amfani da ruɗani. Rage haɗari yana nufin haɗa software na hana malware tare da ci gaba da sa ido kan rajista da tabbatar da masu kula da fakiti, ba tare da dogaro da aminci kaɗai ba.
Shin binciken CVE kaɗai yana hana malware?
A'a. Binciken CVE yana rufe raunin da aka riga aka bayyana a bainar jama'a ne kawai. Malware, musamman barazanar sifili da fakitin sa hannu kafin a fara aiki, yana buƙatar gano ainihin lokaci ban da binciken CVE don rufe gibin da ke tsakanin bugawa da bayyanawa.
Fifiko, Gyara, da kuma Kare Hadarin Manhajarka
Gujewa malware a cikin tushen budewa, CI/CD, da kuma ci gaban da AI ke bayarwa yana ɗaukar ganowa a ainihin lokaci, ba kawai duba lokaci-lokaci ba. Rubuta demo or fara kyauta don ganin yadda Tsarin Gargaɗin Farko na Xygeni da cikakken dandamalin AppSec ke aiki tare.
