






Ka yi tunanin wani babban bene, kowanne bene da ƙungiyoyi daban-daban suka gina. Wani katako mai lahani da ƙungiya ɗaya ta sanya zai iya kawo cikas ga tsarin gaba ɗaya. Wannan shine gaskiyar da ƙungiyoyi ke fuskanta game da sarƙoƙin samar da software a cikin yanayin dijital na yau.
Yayin da kamfanoni ke ƙara dogaro da hanyoyin sadarwa masu sarkakiya na masu samar da kayayyaki da kuma abubuwan da ke buɗe tushen bayanai, haɗarin masu aikata laifuka na amfani da rauni ya ƙaru sosai. Ƙaruwar hare-haren sarkar samar da software, kamar su ɓarnar da aka yi wa SolarWinds da Kaseya, ta nuna matuƙar buƙatar matakan tsaro masu ƙarfi don kare kasuwanci da abokan cinikinsu daga mummunan sakamako.
Waɗannan hare-haren na iya yin mummunan tasiri, suna shafar komai tun daga ingancin aiki har zuwa amincewar abokan ciniki. Kaɗan daga cikin sabbin abubuwan da aka yi wa kwaskwarima na iya haifar da barna ga ƙungiya. Sakamakon haka, software supply chain security ya canza daga tunani na baya zuwa cikakkiyar buƙata don kiyaye juriya da ingantaccen sararin samaniya a cikin kowane dijital enterprise.
Kada ku bari ƙungiyar ku ta faɗa cikin wani babban hari na gaba kan sarkar samar da kayayyaki. Ku ƙarfafa kanku da ilimi da ƙwarewa don ƙarfafa sarkar samar da software ɗinku ta hanyar yin rijista a cikin ƙwararrunmu na zamani. bokan Software Supply Chain Security Kwas ɗin ƘwararruTare da koyo mai sauri, damar shiga dakin gwaje-gwaje ta hanyar bincike, da kuma tallafin malamai na awanni 24/7 ta hanyar Mattermost, za ku sami ƙwarewar da ake buƙata don kare kamfanin ku da abokan cinikin ku daga yuwuwar fuskantar matsaloli.sastMasu aiki. Ɗauki mataki yanzu ka zama jagora a software supply chain security – makomar ƙungiyar ku ta dogara da ita.
Duba cikakken bayani game da tsarin 'CSSE':
Me Yasa Hare-haren Sarkar Samar da Manhaja Ke Faruwa?
Hare-haren sarkar samar da manhajoji sun ƙaru a tsawon shekaru, wanda hakan ke jefa ƙungiyoyi cikin haɗari a duk duniya. Waɗannan hare-hare ne da ake kaiwa ga ɓangarorin da ba su da tsaro a fannin haɓaka da rarraba manhajoji. pipeline, wanda aka yi niyya ga tsarin da ba shi da tsaro sosai ta hanyar da ta dace. Wannan shine dalilin da yasa suke faruwa:
- Babban yankin saman harin: Shirye-shiryen software na zamani suna amfani da ɓangarorin ɓangare na uku da yawa, suna ƙara yawan wuraren shiga ga masu aikata laifukan yanar gizo masu cutarwa.
- Yana da wuya a gane: Hare-haren sarkar samar da kayayyaki yawanci suna amfani da ingantattun tushe, wanda hakan ke sa su zama ƙalubale a gano su fiye da malware na gargajiya.
- Babban Tasiri: Mai hari zai iya amfani da wani ɓangare ɗaya don lalata dubban masu amfani da shi, wanda hakan ya sa waɗannan hare-haren suka zama abin jan hankali ga masu aikata laifukan yanar gizo.
- Matakan tsaro mara kyau: Kamfanoni da yawa ba su da tsauraran matakan tsaro don tantancewa da sa ido kan manhajojin ɓangare na uku.
- Wayo na masu barazana: Barazana masu ci gaba da dorewa (APT) da masu satar bayanai na jihohi suna saka hannun jari sosai a dabarun kai hare-haren sarkar samar da kayayyaki.
- Tsarin haɓaka software ta atomatik (misaliCI/CD pipelines): Abin takaici, isar da software ta atomatik tare da ci gaba da haɗawa/ci gaba da tura su (CI/CD) pipeline yana haifar da rauni idan ba a tsare shi yadda ya kamata ba.
Nau'o'in Harin Sarkar Samar da Manhaja daban-daban
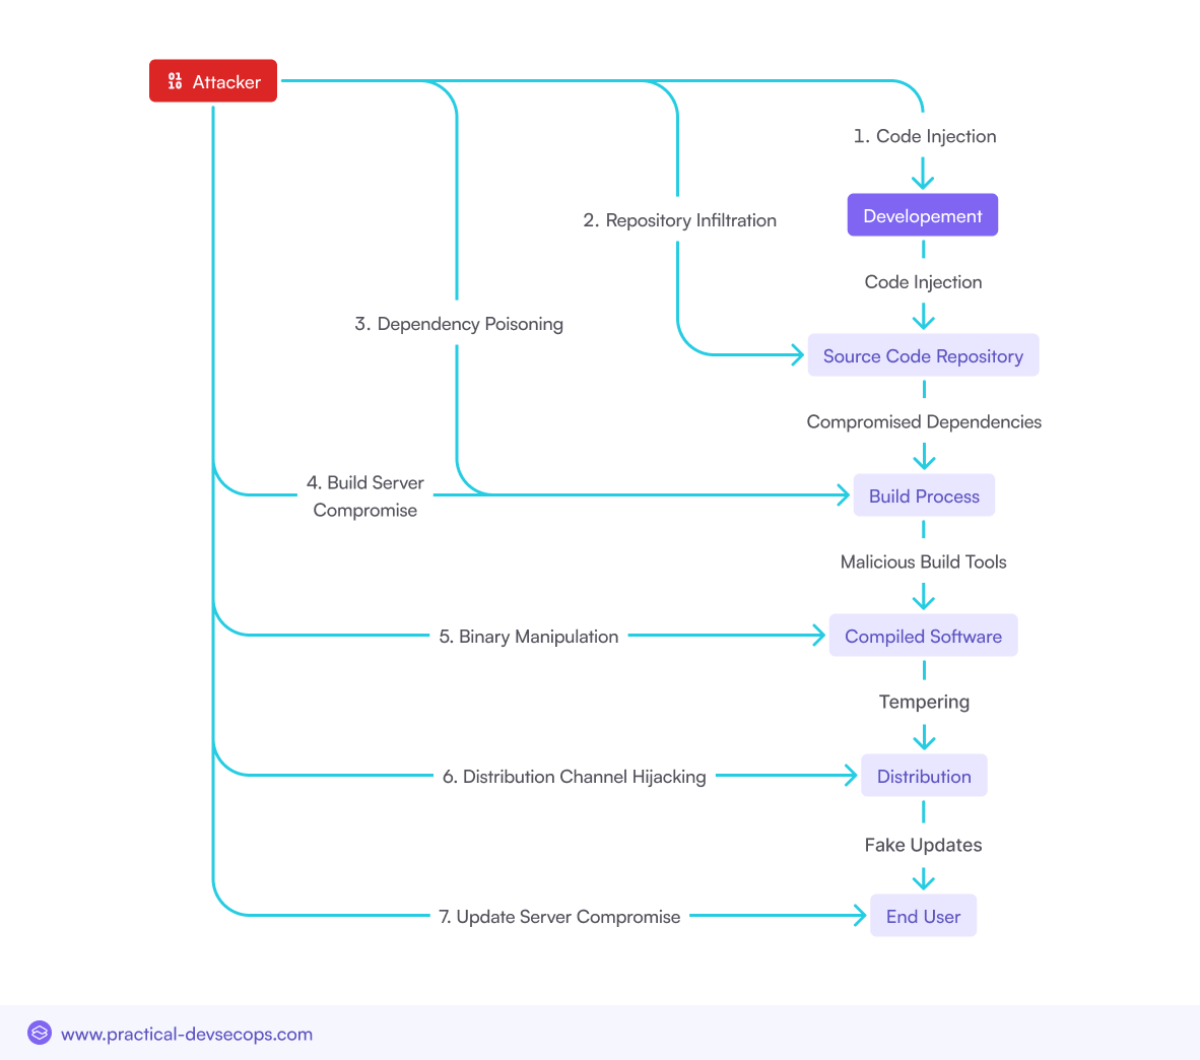
Allurar Lambobin Mugaye
Masu kai hari suna kutsa kai cikin tsarin haɓaka software don saka lambar mugunta a cikin samfurin ƙarshe. Ana iya tsara wannan lambar don satar bayanai, ba da damar shiga ba tare da izini ba, ko ƙirƙirar ƙofofi na baya don amfani da su a nan gaba.
Dogaro da Aka Yi Wahala
Yawancin ayyukan software sun dogara ne akan ɗakunan karatu da fakiti na wasu kamfanoni. Masu kai hari suna lalata waɗannan abubuwan dogaro ta hanyar gabatar da sabbin abubuwan da ba su da kyau, waɗanda daga nan suka yaɗu ta hanyar tsarin samar da kayayyaki ga masu amfani.
Satar Sarkar Kayayyaki
Wannan ya ƙunshi ɗaukar nauyin hanyoyin rarraba software na halal, kamar sabbin sabar sabuntawa ko ma'ajiyar fakiti, don rarraba software ko sabuntawa ga masu amfani.
Kare Sarkokin Samar da Manhajojinka Yanzu! Sauke jagorarmu ta e-Book mai mahimmanci.
Hare-haren Sarkar Samar da Manhajoji Masu Muhimmanci na Kwanan Nan
Manyan Hare-haren Sarkar Samar da Manhaja (2020-2024)
Shekarun da suka gabata sun shaida manyan hare-haren sarkar samar da software da dama, kowannensu yana nuna raunin da ke cikin tsarin dijital ɗinmu mai alaƙa:
Harin Sarkar Samar da Kayayyaki na 3CX
An yi kutse a manhajar tebur ta 3CX, wadda dubban 'yan kasuwa a faɗin duniya ke amfani da ita, ta hanyar abin da aka bayyana a matsayin wani hari na sarkar samar da kayayyaki.
Na dauka: Wannan kutse ya faru ne sakamakon maharan da suka saka lambar ɓarnarsu a cikin ainihin sabunta software da ake rarrabawa a matsayin wani ɓangare na aikin haɓakawa.
Imfani: Harin ya yi sanadiyyar lalata dubban mutane ta hanyar ba da damar shiga bayanai masu mahimmanci ba tare da izini ba, gami da sadarwa ta murya. Kutsen ya nuna matsala a tsarin haɓaka software da kuma damuwa game da dogaro da software na wasu kamfanoni.
SolarWinds Attack
The Harin SolarWinds Masu kai hari sun yi wa tsarin samar da manhajar Orion kutse. Masu kai hari sun kutsa kai cikin hanyar sadarwa ta SolarWinds a watan Satumba na 2019 kuma zuwa Maris na 2020 sun saka lambar sirri mai cutarwa a cikin sabunta Orion. An rarraba waɗannan sabuntawar ga abokan ciniki sama da 18,000, wanda hakan ya ba wa maharan damar leƙen asiri kan tsarin IT na ƙungiyoyi daban-daban.
Take Na: Wannan keta doka ta fallasa manyan raunin tsaro a tsarin samar da kayayyaki, wanda ke nuna yadda masu samar da kayayyaki na ɓangare na uku za su iya zama ƙofofin leƙen asiri ta yanar gizo. Yana nuna buƙatar gaggawa ga ƙungiyoyi su sake duba matakan tsaron su, musamman game da software da ayyukan masu siyarwa na waje.
Imfani: Harin ya yi barna mai yawa a fannin kuɗi, inda ƙungiyoyin da abin ya shafa suka rasa matsakaicin kashi 11% na kuɗaɗen shiga na shekara-shekara (har zuwa kashi 14% a Amurka). Ya kuma haɓaka ingantaccen raba bayanai da ayyukan tsaro ta yanar gizo a sassa masu zaman kansu da na gwamnati, wanda ya haifar da sake kimanta ka'idojin tsaro na sarkar samar da kayayyaki.
Harin Mai Shigar da Codecov Bash
A shekarar 2024, an yi nasarar kai hari kan sarkar samar da kayayyaki, wanda ya haifar da gyaran Bash Uploader wanda wani sanannen kayan aiki ya samar don loda murfin lamba zuwa Codecov. Wannan shine rubutun da masu haɓaka software da yawa suka yi amfani da shi don aika rahotannin rufewa zuwa Codecov, kuma wannan sigar da aka canza ta sami damar haskaka masu canjin yanayi - kamar alamu ko maɓallai.
Take Na: An bar ayyuka da yawa a buɗe don a fallasa sirrinsu, wataƙila sun shafi dubban mutane. Wannan harin ya nuna cewa ya kamata a bi mafi kyawun hanyoyin tsaro don yanayin ci gaba da kuma yadda yake da haɗari a dogara da rubutun da ba a shirya ba.
Imfani: Harin ya haifar da yaduwar juyawar sirri, rage amincewa da kayan aikin ɓangare na uku, da kuma ƙara yawan bincike kan CI/CD pipelines, kuma ya jawo hankalin ƙa'idoji. Ya haifar da sauye-sauye a fannin ƙirar kayan aikin kariya na lamba a faɗin masana'antu, ya haifar da asarar kuɗi, kuma ya hanzarta ɗaukar matakan tsaro na zamani kamar SBOM da kuma tabbatar da daidaito.
Kaseya VSA Supply Chain Harin
Mugayen masu aikata laifuka sun gina dabarun da aka yi amfani da su a harin Kaseya VSA na 2021 kuma suka sake bin diddigin manhajar sa ido da gudanarwa ta nesa, a wannan karon a 2024. Sun yi amfani da raunin da ba a saba gani ba don rarraba ransomware ɗinsu ta hanyar tsarin sabunta software.
Take Na: Wannan hari ya haifar da fallasa manyan na'urorin ransomware a ɗaruruwan kamfanoni, da kuma ƙananan kamfanoni da matsakaitan kamfanoni. enterprises (SMEs). Bayan wani bincike, an gano cewa ya haifar da mummunan cikas ga ayyuka da kuma lalacewar kuɗi, wanda hakan ya ƙara nuna haɗarin da hare-haren sarkar samar da kayayyaki ke haifarwa kan muhimman ababen more rayuwa.
Imfani: Harin Kaseya VSA na shekarar 2021 ya haifar da yaduwar cututtukan ransomware, wanda galibi ya shafi ƙananan kamfanoni. Ya haifar da asarar kuɗi mai yawa, keta bayanai, da kuma tsawaitar katsewar sabis. Lamarin ya haifar da tsauraran ƙa'idoji kan masu samar da sabis, ya hanzarta ɗaukar tsarin sifili, kuma ya nuna mahimmancin buƙatar robust software supply chain security matakan.
Guba a Kunshin PyPI da NPM
Jerin hare-haren gubar fakiti sun shafi Python Package Index (PyPI) da kuma Node. Masu kutse sun buga fakitin da suka bayyana a matsayin na gaske amma sun haɗa da malware. Manufar ita ce masu haɓakawa za su sauke waɗannan fakitin su kuma su yi wa ayyukansu lahani.
Take Na: Wannan harin yana amfani da amincewa da tsarin halittu na bude-tushe, wanda ke nuna mummunan rauni a cikin tsarin samar da software. Yana nuna buƙatar inganta tabbatarwa a cikin ma'ajiyar fakiti da kuma duba tsaro ta atomatik a cikin ci gaba. pipelines. Lamarin ya ƙalubalanci tsarin bude-tushen da ake amfani da shi a yanzu kuma yana nuna buƙatar inganta kulawa ko matakan tsaro da al'umma ke jagoranta.
Imfani: Hare-haren sun shafi dubban masu haɓaka software kuma suna iya fallasa ɗaruruwan aikace-aikacensu ga dubban aikace-aikacen da za su yi sulhu. Wannan lamarin ya jaddada cewa yanayin tsaro na software na buɗaɗɗen tushe yana buƙatar sa ido sosai da tsaro.
Dabaru, Dabaru, da Hanyoyi (TTPs) da Aka Yi Amfani da su
Halaye na yau da kullun na waɗannan hare-haren, galibi tare da dabaru, dabaru, da hanyoyin gama gari (TTPs), sun haɗa da:
- Babban Barazana na Ci gaba (APTs): Masu kai harin APT galibi suna aiki a ƙasa da radar na tsawon lokaci don cimma burinsu. Suna barin maharan su yi amfani da raunin da ke tattare da su kafin a magance su, wanda hakan zai iya hana matakan tsaro na gargajiya gano hare-haren.
- Fishing and Social Engineering: Masu kai hari galibi suna amfani da phishing a matsayin hanyar farko ta shiga, ko dai tattara takaddun shaida ne ko kuma fara amfani da lambar mugunta ta hanyar ƙarshen.
Sauye-sauyen da ke Faruwa a Hare-haren Sarkar Samar da Manhaja
Ƙara Amfani da Tasirin Tsaron Manhajar Buɗaɗɗen Tushe
Yaɗuwar amfani da manhajojin buɗe tushen bayanai yana kawo fa'idodi da haɗari. Duk da cewa sassan buɗe tushen bayanai na iya hanzarta haɓakawa da rage farashi, suna kuma haifar da rauni idan ba a sarrafa su yadda ya kamata ba. Yawan amfani da waɗannan sassan ya faɗaɗa yanayin harin, yana sauƙaƙa wa masu hari su shigar da lambar ɓarna a cikin ɗakunan karatu da tsarin da ake amfani da su sosai.
Hare-haren Ransomware na Sarkar Kayayyaki
Hare-haren Ransomware sun samo asali ne daga tsarin samar da manhajoji, inda masu kai hari ke lalata tsarin isar da manhajoji don yaɗa ransomware ga ƙungiyoyi da yawa a lokaci guda. Wannan yanayin yana da matuƙar damuwa musamman idan aka yi la'akari da tasirin da ka iya faruwa sakamakon hari guda ɗaya mai nasara.
Manufar Gina Software da kuma CI/CD Pipelines
Tsarin gina manhaja da kuma Ci gaba da Haɗawa/Ci gaba da Aiki (CI/CD) pipelines suna zama manyan abubuwan da maharan ke hari. Ta hanyar yin sulhu da waɗannan pipelines, masu kai hari za su iya gabatar da lambar mugunta wacce aka haɗa ta atomatik cikin samfuran software, wanda daga nan ake rarrabawa ga masu amfani.
Amfani da Rashin Tsarin Software da Kuskuren Saitawa
Masu kai hari suna ci gaba da amfani da rauni da rashin daidaito a cikin abubuwan da ke cikin software. Wannan ya haɗa da amfani da rauni da aka sani a cikin ɗakunan karatu na buɗaɗɗen tushe ko kuma rashin daidaito a cikin yanayin girgije, wanda zai iya samar da tushe ga hare-hare masu zurfi a cikin sarkar samar da kayayyaki.
Kalubalen Tsaron Manhajar Buɗaɗɗen Tushe
Amfani da Haɗarin Amfani da Manhajar Buɗaɗɗen Tushe
Fa'idodin tsaron software na bude-tushe suna da yawa, suna nuna sassauci, kirkire-kirkire, har ma da rage farashi. Haɗarin, duk da haka, suna da yawa:
- Rashin Tallafi na Asali: Yawancin ayyukan da ake gudanarwa a bude ba su kunshi wani nau'i ko matakin tallafi na hukuma ba, wanda hakan ke barin kungiyoyi su yi shiru idan matsalolin tsaro suka taso.
- Ƙarin Bayyanar Buɗewa: Babban abin lura: Saboda yadda ake yada wadannan ayyukan, idan akwai rauni, ba wai kawai ga kowa ba ne, har ma ga masu kai hari.
- Dogaro da Masu Kula da Wasu: Tsaro ya dogara sosai akan lura da kuma goyon bayan wasu a cikin wannan al'umma mai buɗaɗɗen tushe, ko kuma waɗanda ke kula da su waɗanda ba koyaushe suke fifita tsaro ba.
Fakitin Mugunta a cikin Ma'ajiyar Buɗaɗɗen Tushe
Yana da haɗari: karuwar fakitin da ba su da kyau a cikin ma'ajiyar bayanai kamar PyPI, NPM, da RubyGems. Masu kai hari suna loda abin da ya zama fakitin da suka dace, tare da lambar ɓarna da aka saka wanda za a iya jawo shi cikin ayyukan software.
Dabaru don Tsaron Manhajar Buɗaɗɗen Tushe a Tsarin Samar da Kayayyaki
Domin rage waɗannan haɗarin, ƙungiyoyi ya kamata:
Aiwatarwa SCA: SCA kayayyakin aiki, zai iya taimaka maka wajen gano abubuwan da ke cikin tushen budewa da kuma gudanarwa, wanda hakan zai ba kungiyarka damar dogara ne kawai da abubuwan da aka tantance kuma aka tabbatar da su, don haka rage hadurra.
Aiwatar da Tsarin Gwaji Mai Ƙarfi: Ya kamata ƙungiyoyi su tantance sassan kafin su haɗa su cikin tsarinsu don yin nazari kan lambar da kuma gano duk wani rauni da aka riga aka sani.
Shiga Al'umma: Al'ummar da ke amfani da hanyar budewa za ta iya taimaka wa ƙungiyoyi su ci gaba da sanin sanarwar tsaro, da kuma ba da gudummawa ga inganta manhajojin da suka dogara da su.
CI/CD Pipeline Security a cikin Sarƙoƙin Samar da Manhaja
Muhimmancin Tsaro CI/CD Pipelines
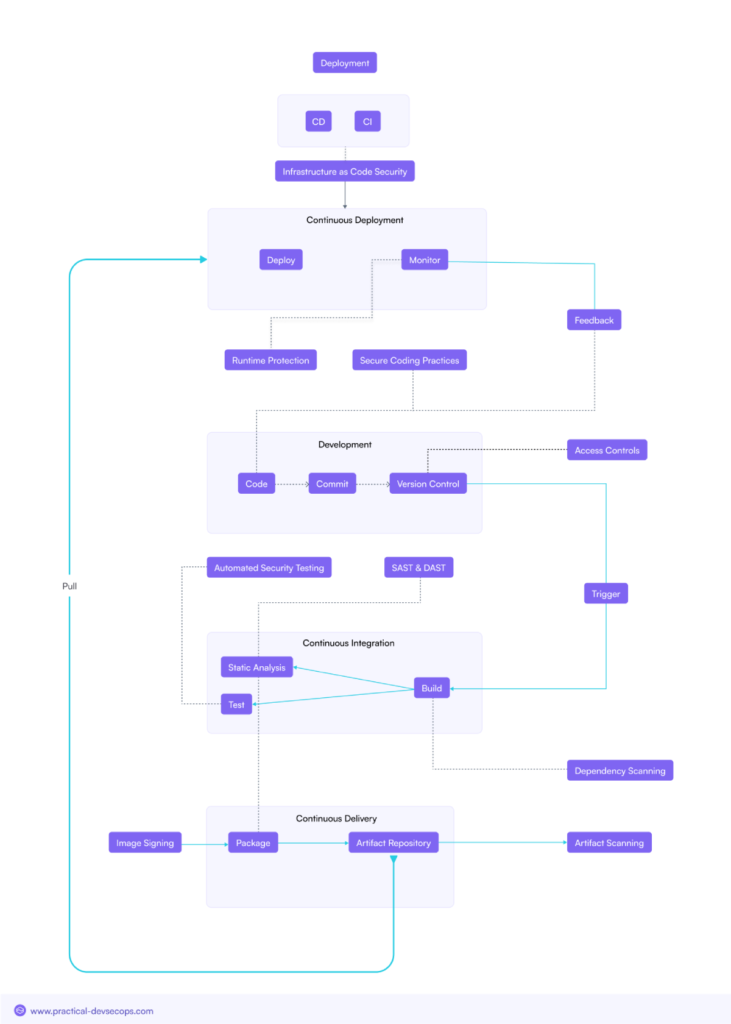
CI/CD pipelines suna da matuƙar muhimmanci ga haɓaka software na zamani, wanda ke ba da damar isar da canje-canje cikin sauri ga lambobin. Duk da haka, muhimmiyar rawar da suke takawa ita ma tana mai da su babban abin hari ga masu kai hari. Kare waɗannan pipelines yana da mahimmanci don hana shigar da rauni cikin samfuran software da suke samarwa.
Masu Hari da Aka Yi Niyya CI/CD Pipelines
- Sabar Ginawa Masu Lalacewa: Masu kai hari suna kai hari ga sabar ginawa, suna saka lambar ɓarna yayin aikin ginawa.
- Allurar Lambobin Mugaye: An saka lambar a kowane mataki na CI/CD pipeline zai iya yaduwa har zuwa samarwa, wanda zai shafi masu amfani da shi.
- Satar Sarkar Kayayyaki: Masu kai hari sun sami iko a tashoshin rarrabawa a cikin CI/CD pipeline, yana ba su damar isar da software ga abokan ciniki.
Mafi kyawun Ayyuka don Tabbatawa CI/CD Pipelines
A cikin tsaro CI/CD pipelines, ƙungiyoyi dole ne su bi mafi kyawun ayyuka waɗanda suka haɗa da:
Shiga Code: Sa hannu ta hanyar dijital kan dukkan lambar yana tabbatar da asalinta da kuma sahihancinta.
Muhalli Masu Tsaron Ginawa: Ka ware muhallin gini don hana shiga ba tare da izini ba da kuma iyakance damar gabatar da lambar mugunta.
Sa hannu da Tabbatar da Kayan Tarihi: Sanya hannu a kan dukkan kayan gini kuma a tabbatar da su ta yadda za a yi amfani da manhajoji na gaskiya, waɗanda ba a canza su ba kawai.
Dabaru Don Rage Haɗarin Sarkar Samar da Manhaja
M Software Supply Chain Security shirin
don B2B enterprises, mai da hankali kan kariya daga sabbin barazanar sarkar samar da software. Wannan shirin ya kamata ya ƙunshi dukkan fannoni na haɓaka software, sayayya, da rarrabawa, tare da mai da hankali kan ci gaba da sa ido da haɓakawa.
Kimanta Hadari da Fifiko
Gudanar da cikakken kimanta haɗari yana da matuƙar muhimmanci wajen gano da kuma fifita muhimman abubuwan software. Ta hanyar fahimtar inda manyan haɗarin ke, ƙungiyoyi za su iya ware albarkatu yadda ya kamata da kuma rage barazanar da ka iya tasowa kafin a yi amfani da su.
Dokokin Haɓaka Manhajoji Masu Tsaro
- Tsarin Rayuwa Mai Inganci na Ci Gaba (SDLC): Tsarin tsaro a kowane mataki na zagayowar rayuwar aikace-aikacen.
- Lambar Sirri: kiyaye lambar tsaro da kuma tabbatar da an rubuta ta da la'akari da tsaro. Dole ne a gwada duk sabbin lambar don gano ko akwai wasu lahani, ko dai lokacin da aka samar da ita ko kafin a fara amfani da ita.
Tsarin Gudanar da Hadarin Sarkar Samarwa
Ingantaccen tsarin kula da haɗarin samar da kayayyaki ya ƙunshi:
- Kimanta Hadarin Mai Sayarwa: Kimanta hanyoyin tsaro na masu siyarwa da masu samar da kayayyaki don tabbatar da cewa sun cika ka'idoji standards.
- Sa ido na ɓangare na uku: Ci gaba da sa ido kan ɓangarorin ɓangare na uku don gano rauni da barazanar da ka iya tasowa.
Binciken Tsarin Software (SCA) Kayan aiki
SCA kayan aiki suna da matuƙar amfani wajen gano da kuma sarrafa abubuwan da ke cikin tsarin samar da software. Waɗannan kayan aikin na iya gano tsoffin abubuwan da suka dogara da su ko kuma waɗanda ke da rauni, wanda ke taimakawa wajen rage haɗarin amfani da su.
Isar da Manhaja Mai Tsaro da Shigarwa
Idan muka ɗauki mataki ɗaya, zai bayyana cewa lokacin da haɓakawa ke da mahimmanci ga tsaro, to isar da software da kuma amfani da shi cikin aminci zai zama babban fifiko.
Shiga Code: Yana ba da damar tabbatar da tushen lambar kafin a tura shi.
Duba Kayan Tarihi: Tabbatar cewa kayan tarihi da aka samar a lokacin ginin ba su lalace ba kuma kamar yadda aka zata kafin a tura su.
Sabuntawa Masu Tsaro suna magance raunin da ke cikin yanayin halittu da suke fallasawa kuma suna samar da hanyar sabuntawa don ci gaba da tafiya tare da barazanar da ke tasowa ta hanyar samar da tsari mai aminci don sabuntawa, don haka sauran kwamfutocin ba za su iya yaudarar ta ba.
Tsarin Amsawar Lamarin da Farfadowa
A ƙarshe, ƙungiyoyi dole ne su kasance cikin shiri don mayar da martani da kuma murmurewa daga hare-haren sarkar samar da software. Wannan ya haɗa da kafa tsare-tsaren mayar da martani kan abubuwan da suka faru waɗanda ke bayyana matakan da za a ɗauka idan wani hari ya faru, da kuma shirye-shiryen murmurewa don dawo da ayyukan da suka saba da sauri.
Dokokin da Masana'antu Masu Alaƙa Standards
Tsarin dokoki da masana'antu daban-daban standardAn ƙirƙiro s don jagorantar ƙungiyoyi wajen tabbatar da tsarin samar da software ɗinsu. Waɗannan sun haɗa da:
- NIST SP 800-161: Jagorori wajen sarrafa haɗarin sarkar samar da kayayyaki a tsarin bayanai na tarayya.
- ISO/IEC 20243: Mai Ba da Fasaha Mai Amincewa da Buɗaɗɗen Amintacce Standard, wanda ke magance tsaro a cikin tsarin samar da kayayyaki na ICT.
- Takaddun Shaidar Samfurin Balaga na Tsaron Intanet (CMMC): Tsarin da ke nuna cewa standardyana kimanta ayyukan tsaro ta yanar gizo a duk faɗin masana'antar tsaro.
Kammalawa
Yanzu fiye da kowane lokaci, matsalar software supply chain security yana da matuƙar muhimmanci a duniyar dijital da ke ƙara zama ruwan dare. Ganin cewa sarƙoƙin samar da software yanzu suna fuskantar ƙalubale, haɗarin ya ƙaru. Ƙungiyoyi za su iya ci gaba da kasancewa cikin kariya da kuma kare abokan cinikinsu daga mummunan sakamakon hare-haren sarƙoƙin samar da kayayyaki ta hanyar fahimtar yadda waɗannan barazanar ke aiki, tare da ingantattun dabarun tsaro.
Dole ne ƙungiyoyi su sake duba yanayin tsaronsu akai-akai kuma su ɗauki matakin da ya dace wajen rage haɗari, tun daga tsaro. CI/CD pipelines don sarrafa abubuwan da ke cikin buɗaɗɗen tushe da kuma bin ƙa'idodin masana'antu. Wannan zai ba su damar ƙirƙirar sarkar da ta fi aminci da kuma jure barazanar da ke ƙara zama ruwan dare a zamanin dijital.
Shin kuna shirye don kare tsarin samar da software ɗinku daga barazanar da ke ƙaruwa? Ku shiga dubban ƙwararrun tsaro waɗanda suka haɓaka ƙwarewarsu ta tsaro tare da Takaddun shaida na DevSecOps masu amfaniYi rijista a yau kuma ka haɓaka ƙwarewarka ta tsaro.
Tambayoyi
Waɗanne hanyoyin kai hari ne aka fi amfani da su a hare-haren sarkar samar da kayayyaki na software?
Abubuwan da ake yawan amfani da su wajen kai hari sun haɗa da shigar da lambar mugunta yayin aikin ginawa, dogaro da aka yi da software na buɗaɗɗen tushe, da kuma satar hanyoyin rarraba software don isar da sabuntawa masu lalacewa.
Ta yaya ƙungiyoyi za su iya kare kayan aikin software na buɗaɗɗen tushe a cikin sarkar samar da kayayyaki?
Ƙungiyoyi za su iya kare abubuwan da ke cikin tushen budewa ta hanyar aiwatar da Binciken Tsarin Software (SCA) kayan aiki, kafa ingantattun hanyoyin tantancewa don software na buɗaɗɗen tushe, da kuma shiga cikin al'umma mai buɗaɗɗen tushe don ci gaba da samun bayanai game da matsalolin tsaro.
Wadanne hanyoyi mafi kyau don tsarkakewa CI/CD pipelinedaga hare-haren sarkar samar da software?
Mafi kyawun ayyuka sun haɗa da tabbatar da yanayin gini, aiwatar da lambar da sa hannun kayan tarihi, da kuma tabbatar da sahihancin duk abubuwan da aka haɗa a cikin software kafin a fara amfani da su.
Ta yaya ƙungiyoyi za su iya gudanar da kimanta haɗari masu inganci ga tsarin samar da software ɗin su?
Kimanta haɗari masu inganci sun haɗa da gano da kuma fifita muhimman abubuwan software, tantance ayyukan tsaro na masu siyarwa, da kuma ci gaba da sa ido kan abubuwan da ke cikin ɓangare na uku don gano yiwuwar rauni.
Menene mahimman abubuwan da ke cikin cikakken tsari software supply chain security shirin?
Muhimman abubuwa sun haɗa da aiwatar da hanyoyin ci gaba masu aminci, gudanar da kimanta haɗari akai-akai, sarrafa abubuwan da ke cikin buɗaɗɗen tushe, da kuma tabbatar da tsaro CI/CD pipelines, da kuma kafa tsarin mayar da martani ga abubuwan da suka faru da kuma dawo da su.
