
Me yasa Kayan Aikin Binciken Lambobin Tsaye Suke da Muhimmanci a 2026
Binciken lambar tsaye ba zaɓi bane; aiki ne na asali ga kowace manhajar gina ƙungiya cikin sauri. Kwaro iri ɗaya da aka samu a samarwa na iya kashe har zuwa $10,000, rashin ƙirga lokacin injiniya da aka karkatar da shi daga fasaloli, lalacewar ƙwarewar mai amfani, ko lalacewar suna idan ya bayyana a matsayin lamarin tsaro. Binciken lambar da ba ta canzawa yana rufe wannan gibin ta hanyar duba lambar tushe kafin ya shigo.
Hadarin ya fi yawa a shekarar 2026. A cewar binciken Xygeni da kansa, Kashi 60% na aikace-aikacen suna ɗauke da rauni a cikin lambar ɓangare na farko, kuma tare da ci gaban da AI ke taimakawa wajen haɓaka yawan lambar da ake rubutawa, taga don kama matsaloli kafin samarwa ta fi ƙanƙanta fiye da kowane lokaci. Tare da haɓakar DevSecOps, lambar sirri da AI ke taimaka wa, da kuma hadaddun abubuwa CI/CD pipelines, samun kayan aikin nazarin da ya dace ba zaɓi bane yanzu.
Amma ba duk kayan aikin nazarin lambar tsaye suna ba da irin wannan ƙima ba. Wasu suna da alamun ƙarya. Wasu kuma suna rasa muhimman kurakuran da za a iya amfani da su gaba ɗaya. Kuma yawancinsu suna tsayawa ne a gano rauni, suna yin watsi da barazanar lambar mugunta da ke zuwa ta hanyar dogaro da tushen buɗewa da lambar da aka samar ta hanyar AI.
Wannan rubutun ya kwatanta manyan kayan aikin nazarin lambar tsaye guda huɗu na 2026, waɗanda aka kimanta akan abin da ke da mahimmanci: daidaiton ganowa, ƙimar tabbataccen ƙarya, rufe malware, CI/CD haɗin kai, da farashi.
Kwatanta Cikin Sauri: Manyan Kayan Aikin Binciken Lambobi Masu Tsayi na 2026
| kayan aiki | Matsakaicin Mahimmanci na Gaskiya | Qarya mai inganci | Gano Malware | Gyaran AI ta atomatik | Pricing | Mafi kyawun |
|---|---|---|---|---|---|---|
| Xygeni SAST | 100% (Ma'aunin OWASP) | 16.7% | Ee - asalin ƙasar | Ee — gyaran PR da ya san mahallinsa | Daga $35/wata ga kowane mai ba da gudummawa (cikakken dandamali) | Ƙungiyoyin DevSecOps suna buƙatar daidaito, gano malware, da kuma ɗaukar cikakken tsari |
| Lambar Snyk | 97.18% | 34.55% | A'a | Shawarwari na Musamman - Gyara | Daga $125/wata (ƙananan masu ba da gudummawa 5, SAST kawai) | Ƙungiyoyin farko na masu haɓakawa sun riga sun shiga cikin tsarin Snyk |
| Semgrep | 87.06% | 42.09% | A'a | A'a | Daga $100/wata ga kowane mai ba da gudummawa | Ƙungiyoyin da ke buƙatar yin sikanin da aka tsara bisa ƙa'ida cikin sauri, mai sauƙi |
| sautiQube | 50.36% | m | A'a | A'a | Daga $65/wata (SAST kawai, biya-kowace-LoC) | Ƙungiyoyi sun mai da hankali kan ingancin lambar da bashin fasaha |
Me Ya Sa Mafi Kyawun Kayan Aikin Binciken Lambobin Tsayayye Ya Fito?
Ba duk kayan aikin nazarin lambar da ba ta canzawa ba suna ba da irin wannan matakin kariya. Mafi inganci dandamali a 2026 suna raba waɗannan damar:
Ganowa Daidai Tare da Ƙananan Abubuwan Ƙarya
Mafi kyawun kayan aiki suna fifita raunin da za a iya amfani da shi na gaske maimakon haifar da hayaniya. Babban ƙimar inganci mai kyau tare da ƙarancin ƙimar ƙarya mai kyau yana nufin masu haɓakawa suna ɓatar da lokaci suna gyara matsaloli na gaske, ba tare da bin faɗakarwar da ba ta da mahimmanci ba.
Gyaran da ke Amfani da AI
Ganowa ba tare da gyara ba yana haifar da cikas. Nemi kayan aikin da ke ba da shawarwari kan gyarawa kai tsaye a cikin pull requests, maye gurbin alamu masu haɗari da madadin aminci ba tare da buƙatar gyara da hannu ba.
Gano Malware da Sarkar Samarwa
Kayan aikin nazarin lambobin da ba sa canzawa na gargajiya suna bincika raunin lambobin. Ba sa gano lambar da ba ta da kyau. Mafi kyawun dandamali suna ci gaba da gano ƙofofin baya, trojans, ransomware, aiwatar da ɓoyewa, da kuma ɓarnar rajistar tsarin a cikin lambobin farko da tushen buɗewa.
CI/CD da Haɗin IDE
Binciken lambar da ba ta canzawa ya kamata ya ci gaba da gudana, ba kawai kafin a sake shi ba. Nemi haɗin kai na asali tare da GitHub Actions, GitLab CI, Jenkins, Azure DevOps, da Bitbucket, tare da plugins na IDE waɗanda ke nuna sakamakon yayin da aka rubuta lambar.
Fifiko Dangane da Amfani
Binciken da ba a gano ba yana haifar da hayaniya, ba fahimta ba. Mafi kyawun kayan aiki suna tantance sakamakon ta hanyar isa ga abin da ake iya yi, yadda ake amfani da shi, da kuma tasirin kasuwanci - don haka ƙungiyoyi suna gyara abin da ke da mahimmanci da farko, ba kawai abin da ke da mafi girman maki na CVSS ba.
Tabbatar da Ma'aunin OWASP
Zaɓar kayan aikin nazarin lambar da ba ta canzawa ya kamata ya dogara ne akan sakamakon da za a iya aunawa, ba da'awar mai siyarwa ba. Aikin OWASP Benchmark yana ba da standardTsarin da aka tsara, mai zaman kansa don tantance daidaiton ganowa akan tsarin rauni da aka sani a cikin shari'o'in gwaji na duniya. Koyaushe nemi bayanai na ma'auni kafin commityin amfani da kayan aiki.

Mafi kyawun Kayan Aikin Binciken Lambobin Tsayayye
1. Xygeni SAST: Binciken Lambobin Tsaye da aka Gina don DevSecOps

Overview: Xygeni SAST ba wai kawai wani kayan aikin nazarin lambar tsaye ba ne. An gina shi ne da gangan don ƙungiyoyin DevSecOps waɗanda ke buƙatar pre-precisgano e, gyara ta atomatik, da kuma kariyar cikakken bakan gizo, ba tare da rage gudu ba.
Inda yawancin kayan aikin nazarin lambar tsaye suka tsaya a kan gano rauni, Xygeni ya ci gaba da cewa: haɗa zurfin bincike mai tsauri tare da gano malware mai wayo, shawarwarin gyara da ke amfani da AI, da kuma fifikon da ya dogara da isa ga isa. Sakamakon shine kayan aiki wanda ke kama abin da wasu ke rasa, yana tace hayaniya, kuma yana taimaka wa masu haɓakawa su gyara abin da ke da mahimmanci, kai tsaye a cikin ayyukan aikinsu na yanzu.
Xygeni SAST kuma wani ɓangare ne na dandalin Xygeni mai cike da abubuwan da ke cikinsa, ma'ana SAST sakamakon yana da alaƙa ta atomatik da SCA, gano sirri, CI/CD tsaro, DAST, da ASPM, yana ba ƙungiyoyi ra'ayi ɗaya game da haɗari a duk faɗin SDLC.
Key Features:
- Matsakaicin Gaskiya Mai Kyau 100% (Ma'aunin OWASP): Babu kuskuren kuskure a cikin SQL Injection da Cross-Site Scripting. Babu kuskuren kuskure a cikin Weak Encryption da Weak Hashing.
- Ƙarancin Ƙimar Karya Mai Kyau (16.7%): Yana rage gajiyar faɗakarwa kuma yana sa mai haɓaka ya mai da hankali kan batutuwan da za a iya amfani da su, ba hayaniya ba.
- Gyaran AI ta atomatik: Yana samar da ingantattun lambobin tsaro, waɗanda suka san mahallin da ake isarwa kai tsaye zuwa gare su pull requestsYana maye gurbin tsare-tsare masu haɗari da madadin aminci waɗanda suka dace da mafi kyawun dabarun harshe; babu buƙatar gyarawa da hannu.
- Gano Malware: Yana gano ƙofofin baya, trojans, tsutsotsi, ransomware, kayan leƙen asiri, aiwatar da lambar ɓoye, da kuma ɓarnar rajistar tsarin, a cikin lambobin ɓangare na farko da kuma tushen buɗewa. Ba shi da ikon da yawancin kayan aikin nazarin lambar tsayayye ba su da shi gaba ɗaya.
- Mazubin Fifikon Amfani: Yana tace sakamakon binciken ta hanyar iya isa gare shi, iya amfani da shi, da kuma tasirin kasuwanci don ƙungiyoyi su magance abin da ke da haɗari, ba kawai abin da ke akwai ba.
- Haɗin IDE: Duba lambar kamar yadda aka rubuta. Duba cikakkun bayanai game da matsalar, tsananinta, bayanai, da jagorar gyara kai tsaye a cikin IDE ɗinku, kafin commit an yi.
- CI/CD Haɗuwa: Tallafin asali ga GitHub Actions, GitLab CI, Jenkins, Azure DevOps, da Bitbucket, tare da ƙofofi masu inganci waɗanda ke toshe gine-ginen da ba su da ƙarfi.
- Cikakken Rufewar Rauni: Kurakuran allura, XSS, rashin daidaiton tsari, kwararar bayanai, kwararar ma'ajiyar bayanai, rashin ingantaccen tantancewa, da kuma rashin tsaro na sarrafa damar shiga, a cikin lambar da aka samar ta ɓangare na farko da AI.
💲 Pricing
Xygeni SAST an haɗa shi a cikin dandamalin Xygeni mai cikakken-ciki wanda zai fara daga $35/wata ga kowane mai ba da gudummawa. Wannan ya ƙunshi SAST, SCA, CI/CD Tsaro, Gano Sirri, IaC Security, DAST, da kuma ASPM, ba tare da ɓoye iyaka ba, babu cajin kowane ma'aji, kuma babu ƙofar fasali.
Kasa line: Xygeni SAST shine zaɓi mafi ƙarfi a cikin wannan jerin ga ƙungiyoyi waɗanda ke buƙatar ganowa daidai, gyarawa ta hanyar amfani da fasahar AI, da kuma kare malware a cikin dandamali ɗaya. Matsakaicin ƙimar sa 100% na gaskiya akan OWASP Benchmark, ƙarancin ƙimar ƙarya mai kyau, da kariyar sarkar samar da kayayyaki na asali sun bambanta shi da kowace kayan aiki a cikin wannan jerin.
2. Snyk Sast kayan aiki

Overview: An san lambar Snyk a matsayin mai sauri da sauƙin amfani. kayan aikin nazarin lambar tsaye An gina shi don masu haɓakawa. Yana isar da ra'ayoyin tsaro na ainihin lokaci a cikin IDEs da CI/CD pipelines, wanda ke taimakawa wajen gano matsaloli da wuri ba tare da kawo cikas ga ayyukan aiki ba. Tsarin yana da sauƙi, kuma yana haɗuwa da yanayin ci gaba na zamani.
Duk da haka, duk da ƙirar da masu haɓakawa suka tsara, kayan aikin yana da ƙimar inganci mai kyau. Hakanan ba shi da gano malware a ciki, wanda ke ɗora ƙarin nauyi ga ƙungiyoyin tsaro don tantance sakamakon da hannu.
Key Features:
- Kashi 97.18% na Gaskiya Mai Kyau: Yana gano mafi yawan raunin da ya faru daidai lokacin nazarin lambar da ba ta canzawa ba.
- CI/CD da Haɗin IDE: Yana aiki kai tsaye a cikin shahararrun kayan aikin haɓaka don ci gaba da dubawa.
Iyakokin da za a yi la'akari
- Kashi 34.55% na Karya Mai Kyau: Ƙarar hayaniya mai yawa wadda za ta iya mamaye ƙungiyoyin tsaro da kuma jinkirta gyara.
- Babu Gano Malware: Ba za a iya gano lambar mugunta a cikin dogaro da wasu kamfanoni ba, yana buƙatar ƙarin kayan aiki.
- SAST abu ne na biyu: Snyk ya gina suna a kan SCA; Lambar Snyk ba ta dace da zurfin keɓewa ba SAST kayan aiki.
- Farashi mai rarrabuwa: SAST, SCA, duba kwantena, da kuma IaC ana sayar da su daban; cikakken ɗaukar hoto yana buƙatar takamaiman tsari enterprise zance.
💲 Farashin:
Yana farawa daga $125/wata ga mafi ƙarancin masu ba da gudummawa 5, SAST kawai. SCA, CI/CD Tsaro, Gano Sirri, IaC Security, da kuma Na'urar Duba Kwantena ba a haɗa su ba kuma dole ne a saya su daban. Gwaje-gwaje 100 ne kawai aka haɗa; ƙarin gwaje-gwaje suna buƙatar ƙarin kuɗi masu tsada. Enterprise shirin da ake buƙata ga masu ba da gudummawa sama da 10.
Kasa line: Lambar Snyk zaɓi ne mai kyau ga ƙungiyoyin farko na masu haɓakawa waɗanda suka riga sun shiga cikin tsarin Snyk waɗanda ke son gano abubuwa cikin sauri da ra'ayi ba tare da tsari mai yawa ba. Ga ƙungiyoyin da ke buƙatar daidaito mafi girma, gano malware, ko dandamalin AppSec mai haɗin kai, sauran zaɓuɓɓukan da ke cikin wannan jerin sun fi dacewa.
3. Semgrep Sast kayan aiki

Overview: Semgrep kayan aiki ne na nazarin lambar tushe mai tushe wanda ke ba da fifiko ga sassauci da sauri. Yana ba ƙungiyoyin tsaro da haɓakawa damar rubuta ƙa'idodi na musamman waɗanda aka tsara su bisa ga takamaiman tushen lambarsu da manufofinsu, ba tare da buƙatar tattara lambar ba. Wannan ya sa ya zama mafi dacewa don saurin amsawa a cikin CI/CD pipelineshirye-shiryen tsaro na 'yan sanda da na hagu inda aiwatar da manufofin al'ada ke da mahimmanci.
Ƙarfin Semgrep shine keɓancewa da saurinsa. Rashin ƙarfinsa shine daidaito: a ƙimar tabbatacce ta 87.06% da ƙimar ƙarya ta 42.09% akan OWASP Benchmark, yana haifar da ƙarin hayaniya kuma yana rasa matsaloli na gaske fiye da kayan aikin da aka fi daraja a cikin wannan jerin. Hakanan ba shi da cikakken gano malware.
Key Features:
- Tallafin Dokoki na Musamman: Ƙungiyoyi za su iya rubutawa da aiwatar da ƙa'idodin tsaro na musamman ga aikace-aikacen su, a cikin tsarin ƙa'ida mai sauƙi ba tare da ƙwarewar DSL ba.
- Dubawa Mai Sauri Ba Tare da Tattarawa ba: Yana ba da amsa cikin sauri a matsayin wani ɓangare na ci gaba da nazarin tsaye pipelines.
- Tallafin Harshe Mai Faɗi: Ya ƙunshi harsuna da tsarin aiki iri-iri.
- CI/CD Haɗuwa: Yana haɗawa da GitHub Actions, GitLab CI, da sauran su pipeline kayan aiki.
- Tushen Buɗaɗɗen Tushe: Kyauta don amfani don yin scanning na asali; tsare-tsaren kasuwanci suna ƙara ƙa'idodi na ƙwararru da fasalulluka na ƙungiya.
Iyakokin da za a yi la'akari
- Kashi 87.06% na Gaskiya Mai Kyau: Ba shi da wani abin dogaro wajen gano muhimman matsaloli fiye da manyan kayan aikin nazarin lambar da ba su da tsauri.
- Kashi 42.09% na Karya Mai Kyau: Mafi girman ƙimar ƙarya mai kyau a cikin wannan jerin, ƙungiyoyin da ke saka hannun jari a cikin ƙa'idodin al'ada na iya rage wannan, amma yana buƙatar ƙoƙari mai yawa na ci gaba.
- Babu Gano Malware: Ba za a iya gano lambar mugunta a cikin sassan ɓangare na uku ba.
- Babu Gyaran AI ta atomatik: Gyaran hannu ne; sakamakon yana buƙatar binciken mai haɓakawa ba tare da jagorar gyara ta atomatik ba.
- Ma'aunin farashi ga kowane mai ba da gudummawa: Kowane mai ba da gudummawa yana buƙatar lasisi a duk samfuran, babu sassauci don haɗa matakan kariya.
💲 Farashin:
Farawa daga $100/wata ga kowane mai ba da gudummawa ga Lambar, Sarkar Samarwa, da Sirri da aka haɗa. Babu sassauci, siyan Lambar Semgrep yana buƙatar adadin lasisi iri ɗaya don Sarkar Samarwa da Sirri. Farashi yana daidaitawa daidai gwargwado tare da girman ƙungiyar.
Kasa line: Semgrep ya dace da ƙungiyoyin injiniyan tsaro waɗanda ke son gina ƙa'idodin gano abubuwa na musamman kuma za su iya saka hannun jari wajen daidaitawa. Ga ƙungiyoyin da ke buƙatar daidaito mai kyau, gyarawa ta hanyar amfani da fasahar AI, ko kariyar malware, ya fi kyau a yi amfani da shi azaman ƙarin dandamali mai cikakken bayani.
4. SonarQube SAST kayan aiki
Overview: SonarQube yana ɗaya daga cikin dandamalin ingancin lambar da aka fi amfani da su, tare da goyon baya mai ƙarfi don aiwatar da lambar sirri mai tsabta standards, rage bashin fasaha, da kuma haɗa kai da shahararrun CI/CD Kayan aiki. Yana bayar da gano wuraren tsaro da kuma duba raunin da ya faru, amma babban ƙarfinsa shine ingancin lambar, ba nazarin tsaro mai tsauri ba.
A kan OWASP Benchmark, SonarQube ya sami maki 50.36% na gaske mai kyau, ma'ana ya rasa kusan rabin raunin gaske a cikin standardgwaje-gwajen da aka tsara. Ba ya bayar da gano malware, AI AutoFix, ko fifikon da ya dogara da amfani. Ga ƙungiyoyi masu tsananin buƙatar tsaro, yana aiki mafi kyau azaman ƙarin ingancin lambar ga wani takamaiman tsari. SAST kayan aiki maimakon mafita ta tsaro mai zaman kanta.
key Features
- Ƙididdiga Ƙididdiga: tilastawa standards don sauƙin karatu, tsari, da kuma kiyayewa na dogon lokaci a cikin harsuna sama da 30.
- CI/CD Haɗuwa: Yana haɗi da Jenkins, GitLab, Azure DevOps, GitHub Actions, da ƙari.
- Wuraren Tsaro Masu Mahimmanci: Yana nuna wuraren lambobin da ke da haɗari, kodayake ana buƙatar yin bita da hannu don tabbatar da amfani.
- Dukansu bugu na Cloud da kuma bugu na Sarrafa Kai: Sauƙin turawa ga ƙungiyoyi tare da on-premise Bukatun.
- Babban Tsarin Yanayi: Ana amfani da shi sosai tare da ingantaccen tallafin al'umma da wadatar plugin.
Iyakokin da za a yi la'akari
- Kashi 50.36% na Gaskiya Mai Kyau: Yana gano ƙasa da rabin raunin gaske a cikin OWASP Benchmark, mafi ƙanƙanta a cikin wannan jerin.
- Zurfin Tsaro Mai Iyaka: Ya fi dacewa da tsaftar lambar fiye da zurfafa nazarin raunin da aka samu ko tsaron sarkar samar da kayayyaki.
- Babu Gano Malware: Ba ya gano mummunan hali a cikin lambar ɓangare na farko ko ta ɓangare na uku.
- Babu Gyaran AI ta atomatik: Ana buƙatar gyara da hannu don duk binciken.
- Farashin Biya-Kowane-LoC: Yana farawa daga layukan lambar 100 kuma yana ƙaruwa da $6 a kowace 10K LoC; farashi yana ƙaruwa sosai ga manyan layukan lambar.
💲 Farashin:
Yana farawa daga $65/wata don Tsarin Ƙungiya, SAST kawai. Tsarin Biya-kowace-LoC tare da iyaka mai tsauri na LoC miliyan 1.9. Babu kariya ta tsaro gaba ɗaya.
Kasa line: SonarQube ita ce zaɓi mafi dacewa ga ƙungiyoyi waɗanda ke ba da fifiko ga ingancin lambar, dorewa, da kuma kula da basussukan fasaha. A matsayin kayan aikin tsaro mai zaman kansa, ƙarancin daidaiton OWASP Benchmark yana nufin ya kamata a haɗa shi da wani tsari na musamman SAST dandamali ga ƙungiyoyi masu buƙatar tsaro na gaske.
Me yasa Xygeni SAST Shine Mafi Kyawun Kayan Aikin Nazarin Lambobin Tsaye na 2026
Kowace kayan aiki da ke cikin wannan jerin tana da takamaiman yanayin amfani. Snyk ya dace da ƙungiyoyi da suka riga suka shiga cikin tsarin Snyk waɗanda ke son gano abubuwan da masu haɓakawa ke fuskanta cikin sauri. Semgrep yana hidimar injiniyoyin tsaro waɗanda ke buƙatar ƙa'idodi na musamman da kuma bincika cikin sauri. SonarQube ya yi fice a fannin kula da ingancin lambobi da kuma kula da basussukan fasaha.
Amma babu ɗayansu da ya haɗa daidaiton ganowa, kariyar malware, gyaran AI, da kuma cikakken ɗaukar hoto ta hanyar amfani da tsarin Xygeni ya aikata.
Xygeni SAST ita ce kawai kayan aiki da ke cikin wannan jerin da ke samun ƙimar gaskiya 100% akan OWASP Benchmark, tare da mafi ƙarancin ƙimar ƙarya mai kyau a 16.7%. Ita ce kawai kayan aiki da ke gano lambar mugunta a cikin ɓangarorin farko da na ɓangare na uku. Kuma ita ce kawai kayan aiki inda SAST binciken yana da alaƙa da asalin ƙasar SCA, gano sirri, CI/CD tsaro, Dast, Da kuma ASPM, don haka ƙungiyoyin tsaro suna ganin cikakken hoton haɗarin, ba wai sakamakon binciken da aka ware ba.
Ga ƙungiyoyin da suka dage kan samar da ci gaba mai inganci a cikin Zaman AI (inda lambar da aka samar da AI, abubuwan da suka dogara da su, da kuma hanzarta yawan barazanar su ne sabon al'ada) Xygeni SAST ita ce mafi cikakken, daidaito, kuma mafi araha a cikin wannan jerin.
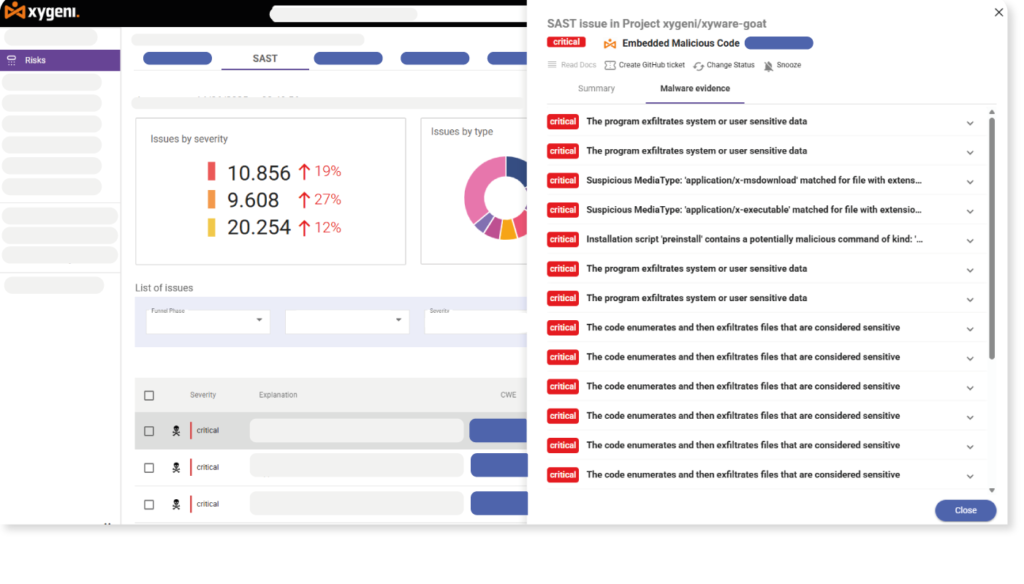

Daidaiton Ganowa Ba Tare Da Daidai Ba - 100% Gaskiya Mai Kyau - An Tabbatar da Ma'aunin OWASP
Tambayoyin da
Menene nazarin lambar tsaye?
Nazarin lambar tsaye, wanda aka fi sani da SAST (Gwajin Tsaron Aikace-aikacen Static), tsari ne na duba lambar tushe, lambar byte, ko binary ba tare da aiwatar da shirin don gano raunin tsaro ba, kurakuran lamba, da keta dokoki kafin a tura aikace-aikacen.
Mene ne bambanci tsakanin SAST da kuma DAST?
SAST yana nazarin lambar tushe kafin a tura shi, yana kama raunin da ke tattare da shi a matakin lambar. DAST yana gwada gudanar da aikace-aikace daga waje, yana kwaikwayon hare-hare na gaske akan ayyukan kai tsaye don gano raunin lokacin gudu. Yawancin shirye-shiryen DevSecOps masu girma suna amfani da duka biyun, kuma dandamali kamar Xygeni sun haɗa da duka biyun na asali.
Shin kayan aikin nazarin lambar tsaye za su iya gano malware?
Yawancinsu ba za su iya ba. SAST kayan aiki suna bincika raunin lambar; ba sa gano lambar ɓarna da gangan. SAST ya ci gaba ta hanyar gano ƙofofin baya, trojans, ransomware, aiwatar da ɓoyewa, da kuma ɓarnar rajistar tsarin a cikin lambar ɓangare na farko da kuma tushen buɗewa, wani muhimmin iko yayin da hare-haren sarkar samar da kayayyaki ke ƙaruwa.
Menene Matsayin OWASP kuma me yasa yake da mahimmanci?
Aikin OWASP Benchmark Project wani kamfani ne mai zaman kansa, standardtsarin da aka tsara wanda ke auna yadda ya dace SAST kayan aiki suna gano alamun rauni da aka sani a cikin shari'o'in gwaji na gaske. Ita ce mafi amintaccen tushe mai zaman kansa don kwatanta kayan aikin nazarin lambar tsaye, kuma mafi aminci fiye da da'awar tallan mai siyarwa.
Shin ya kamata in yi amfani da nazarin lambar tsaye tare da SCA?
Ee. SAST yana kama raunin da ke cikin lambar ku. SCA gano haɗari a cikin dogaro da tushen ku na buɗewa. Tare suna rufe dukkan saman hari. Dandamali kamar Xygeni sun haɗa da duka na asali (tare da binciken da aka haɗa a cikin ra'ayi ɗaya na haɗari) yana kawar da buƙatar sarrafa kayan aiki daban-daban da dashboards.
