Površina za napad na API raste sa svakim pull request, a većina API sigurnosnih alata ga vidi tek kada je aktivan i prima promet. Xygeni otkriva svaku krajnju točku i njezine rizike u kodu, prije objavljivanja.
Dostupno kao Enterprise dodati-na
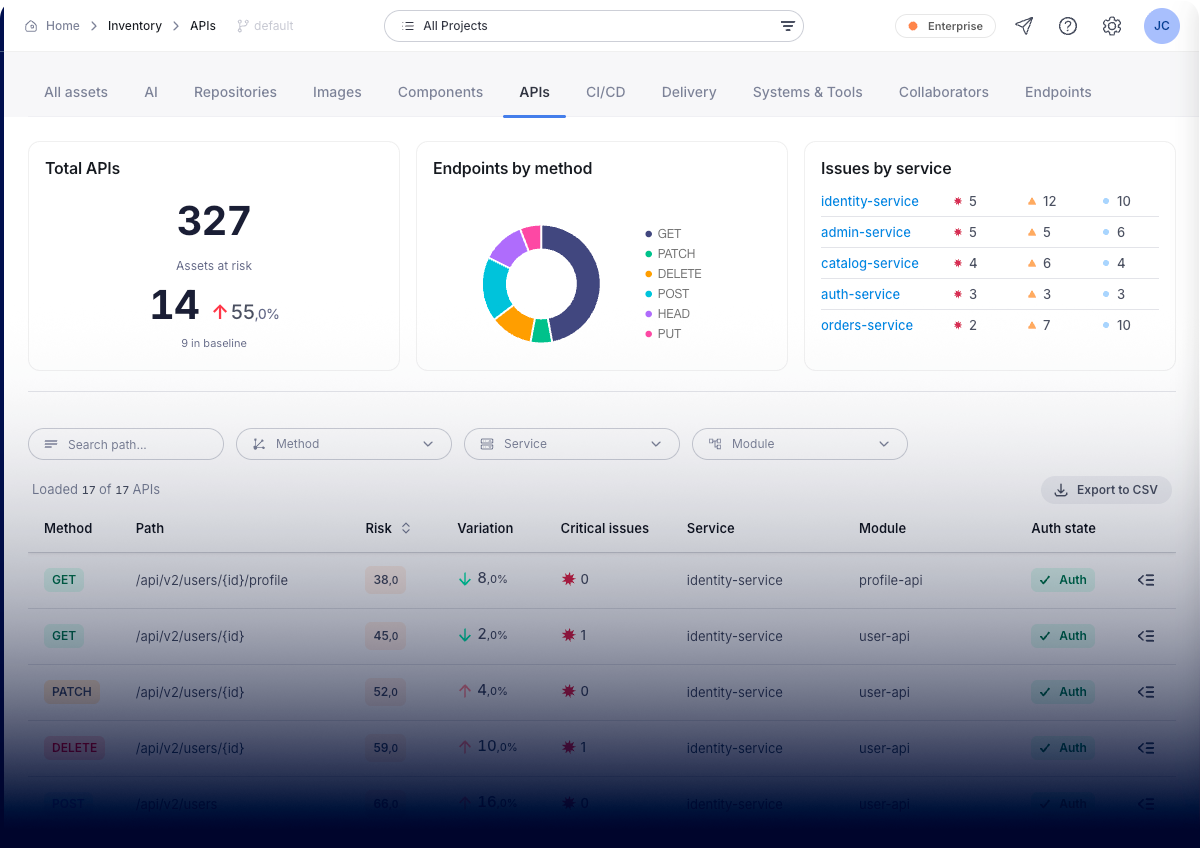
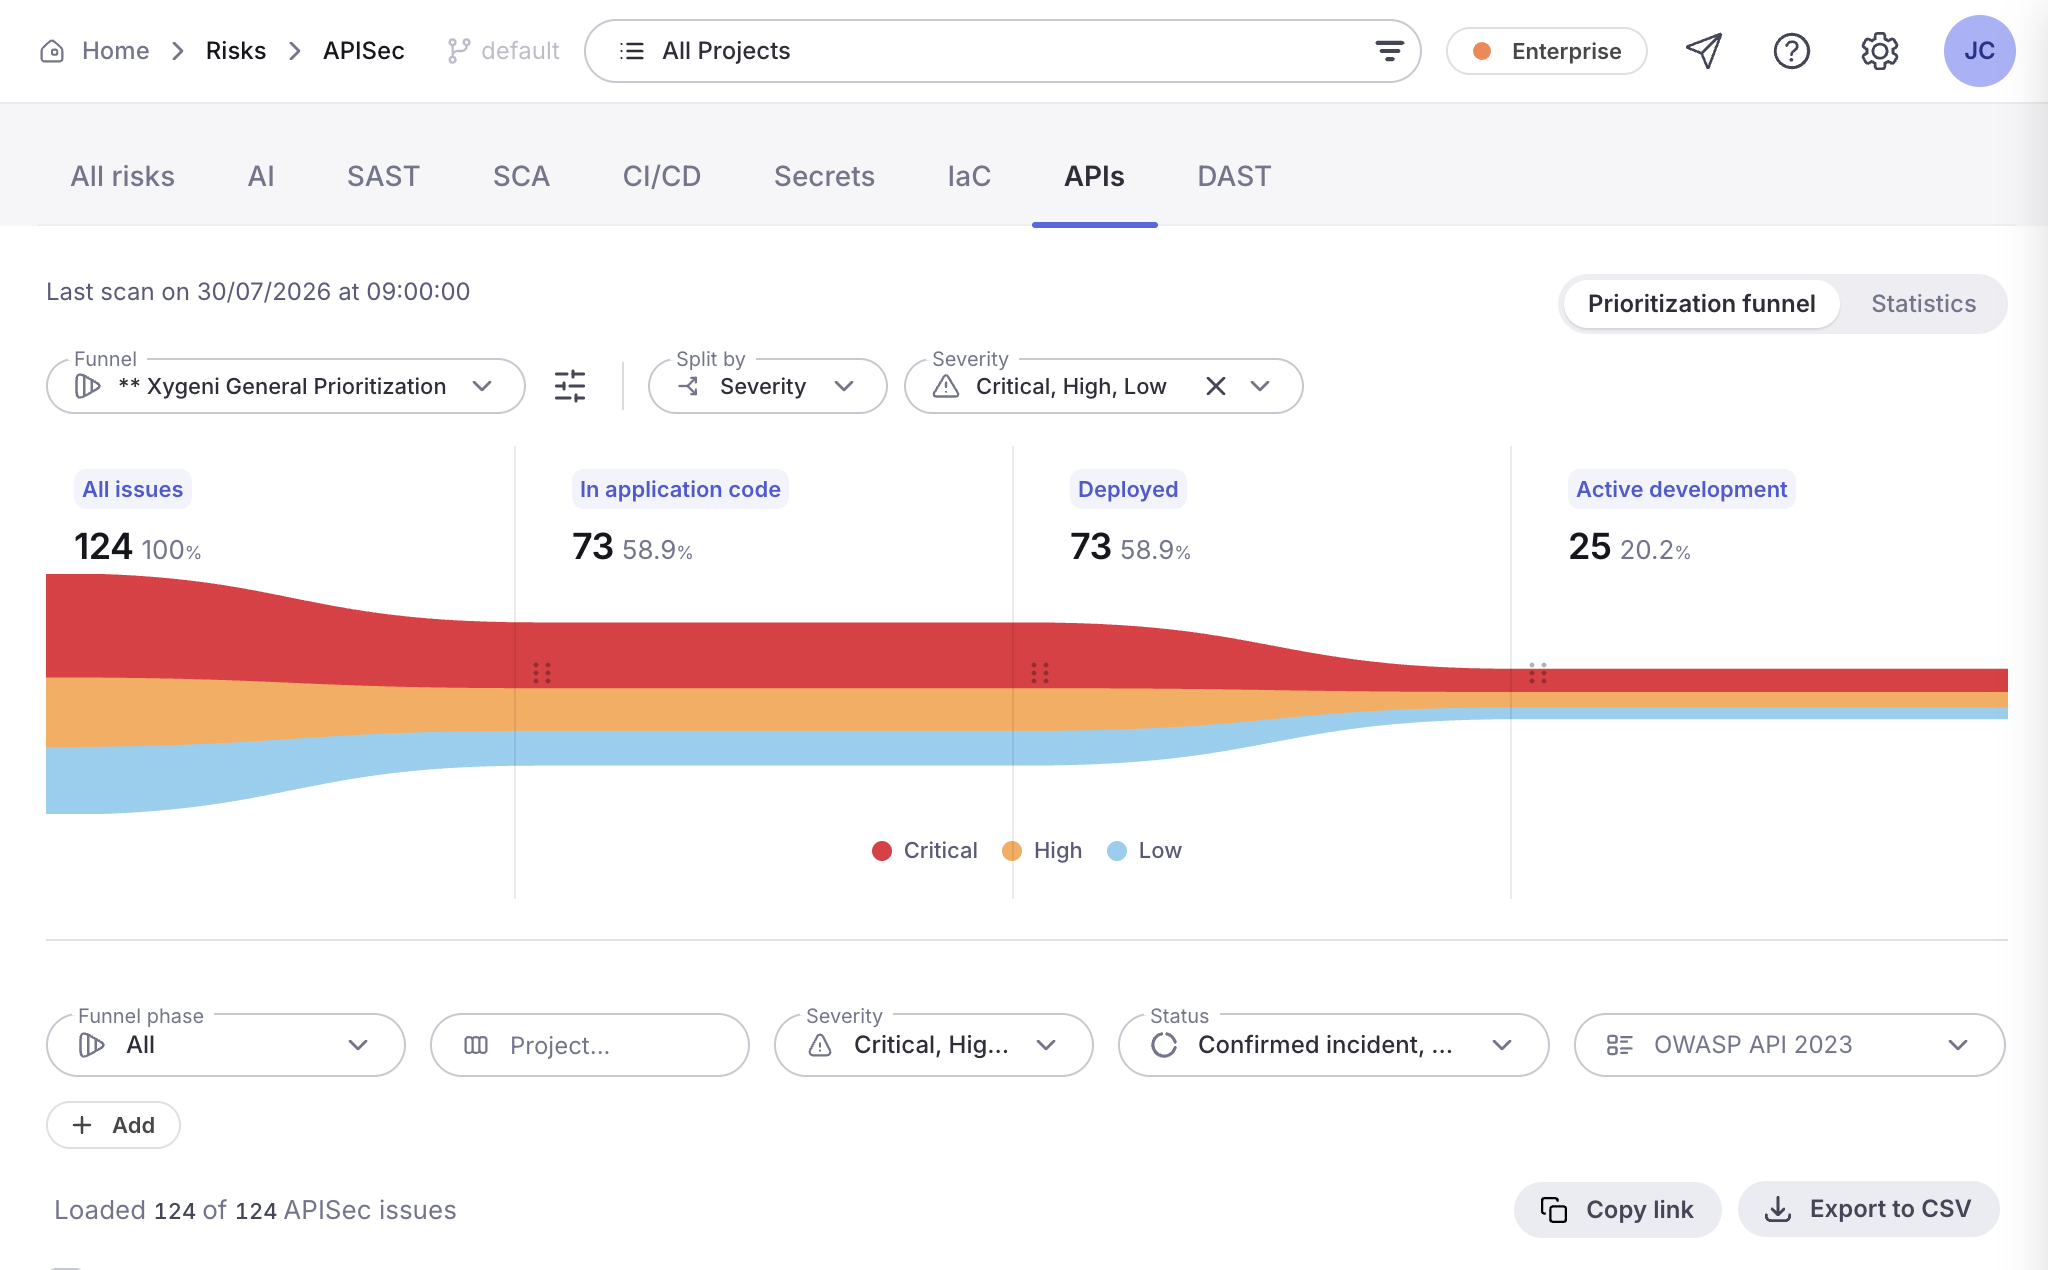
Vaš API napad je prikazan, mapiran i rangiran.
Xygeni izgrađuje vaš API inventar iz izvornog koda aplikacije i iz vaših API specifikacija, uključujući OpenAPI i Swagger, tako da vidite cijelu površinu: krajnje točke koje su vaši timovi dokumentirali i one koje nitko nije dokumentirao.
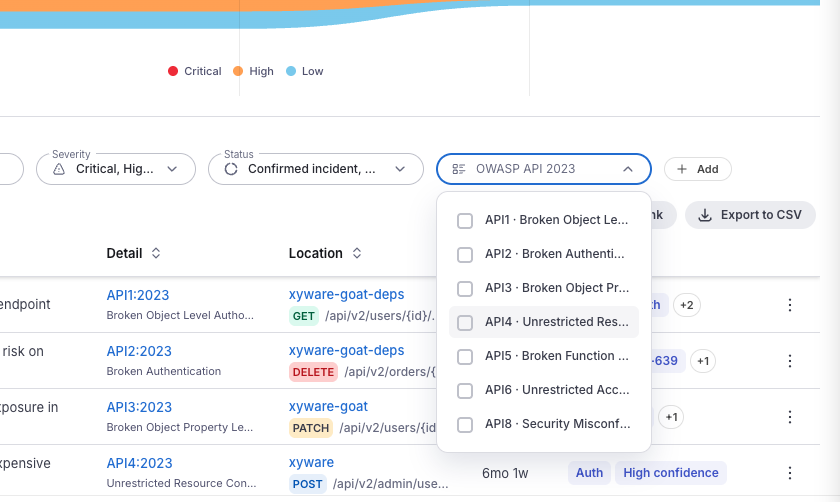
Nalazi su mapirani na OWASP API Security Top 10 (2023): oštećena autorizacija na razini objekata i funkcija, neautentificirane krajnje točke, prekomjerna izloženost podataka, masovno dodjeljivanje, pogrešna konfiguracija JWT-a i CORS-a, nedostajuća ograničenja brzine, SSRF i zombi krajnje točke.
Svaki nalaz nosi stanje autentifikacije krajnje točke i osjetljivost podataka koje obrađuje, pa timovi ispravljaju ono što napadač zapravo može dosegnuti umjesto da rade s nediferenciranim popisom.
Svaka krajnja točka. Svaki rizik. Prije proizvodnje.
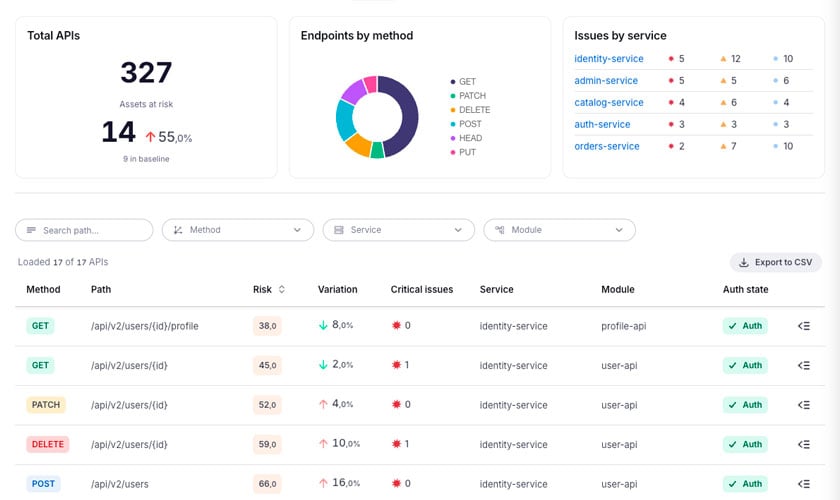
Ukupni API-ji, resursi u riziku u odnosu na osnovnu liniju, krajnje točke po metodi i problemi po usluzi. Svaka krajnja točka navedena je sa svojom metodom, putanjom, uslugom, modulom, stanjem autentifikacije i ocjenom rizika.
Detekcija u OWASP API Security Top 10 (2023.), tako da nalazi govore o okviru koji vaš sigurnosni tim i vaši revizori već koriste.
Xygeni klasificira podatke koje svaka krajnja točka obrađuje, označavajući PII, PCI i PHI i u parametrima i u odgovorima. Neautentificirana krajnja točka koja vraća osobne podatke nije isti problem kao permisivni CORS zaglavlje i ne bi trebala tako izgledati.
Budući da Xygeni čita i kod i vaše API specifikacije, otkriva razliku između njih: krajnje točke postoje u kodu, ali nedostaju u specifikaciji, zastarjele rute su i dalje dostupne i krajnje točke bez ovlaštenja koje nitko ne posjeduje.
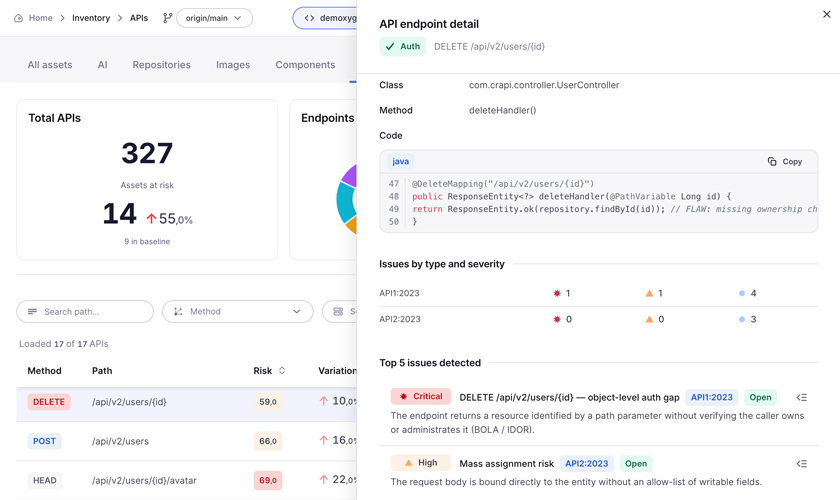
Xygeni korelira nalaze na istoj krajnjoj točki i povećava ozbiljnost kada se oni kombiniraju. Curenje PII podataka u odgovoru je ozbiljno. Curenje PII podataka na krajnjoj točki koja ne zahtijeva autentifikaciju je kritično, i Xygeni to tvrdi.
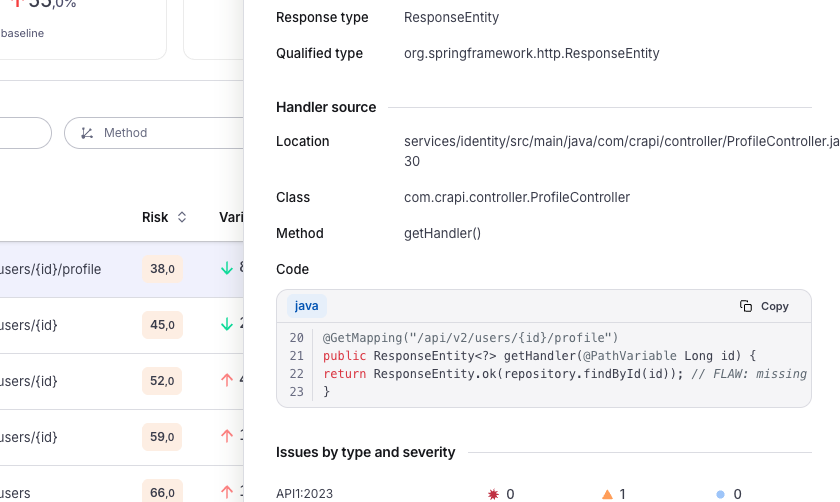
Svaki nalaz ukazuje na točan rukovatelj: datoteku, klasu, metodu i kod koji ju je uveo, s navedenom greškom. Programeri dobivaju nešto što mogu popraviti, a ne zahtjev koji prvo moraju istražiti.
Pronađite i ispravite API rizike u kodu prije nego što dođu u produkciju.
Sigurnost Runtime API-ja vam govori da je krajnja točka izložena kada već poslužuje promet. Xygeni to pronalazi u kodu, u pull request, iako popravak i dalje košta commit.
Sigurnost API-ja nalazi se pored SAST, SCA, tajne, IaCi DAST na jednoj platformi, tako da se vaš API rizik nalazi s ostatkom rizika vaše aplikacije umjesto u zasebnom alatu s vlastitim login.
Statički. Xygeni analizira vaš aplikacijski kod i API specifikacije kako bi pronašao izloženosti prije implementacije. Za testiranje aplikacije tijekom izvođenja, Xygeni DAST to pokriva, a to dvoje funkcionira zajedno.
Iz dva izvora: izvornog koda vaše aplikacije i specifikacija vaših API-ja, uključujući OpenAPI i Swagger. Čitanje oba omogućuje Xygeniju da otkrije nedokumentirane i napuštene krajnje točke.
Rizici u OWASP API Security Top 10 (2023.), uključujući autorizaciju na razini oštećenog objekta (BOLA), autorizaciju na razini oštećene funkcije (BFLA), neautentificirane krajnje točke, prekomjerno izlaganje podataka, masovno dodjeljivanje, pogrešnu konfiguraciju JWT-a i CORS-a, nedostajuće ograničavanje brzine, SSRF i zombi krajnje točke.
Da. Xygeni označava PII, PCI i PHI u parametrima i odgovorima krajnjih točaka te to koristi za rangiranje nalaza prema stvarnoj izloženosti.
Da. Inkrementalno skeniranje analizira samo krajnje točke koje su se promijenile, a manifest koji generira može usmjeriti naknadno DAST skeniranje na te iste krajnje točke.
Ne. Skeniranja se izvode u vašoj vlastitoj infrastrukturi. Prenose se samo rezultati, zaštićeni su tijekom prijenosa i u stanju mirovanja.
Dostupan je kao Enterprise dodatak. Razgovarajte s nama i mi ćemo to procijeniti s vama.
s Xygeni All-In-One AppSec platformom
s Xygeni All-In-One AppSec platformom
