






U 2024 sama, Umjetna inteligencija je napisala preko 256 milijardi linija kodaNeka to uđe u tvoju svijest. Prema Statista, 41% svihsoftverski kod sada je kod generiran umjetnom inteligencijomTaj broj samo raste - a s njim i rizici.
AI kod je brz. Ponekad prebrz. Sada vidimo 10X skok u izloženosti API krajnje točke nedostaje osnovna autorizacija i validacija unosa. A evo i ključne stvari: loš AI kod nije samo jednokratna greška. Ako se nađe u repozitoriju otvorenog koda, postaje podaci za obuku budućih AI modela, šireći te ranjivosti još dalje.
Dakle, što možemo učiniti? Osiguravamo svaki redak—čovjek ili stroj—skenira se i osigurava.
Tu se pojavljuje umjetna inteligencija SAST dolazi uStatičko testiranje sigurnosti aplikacija izrađeno za razvojne programere koji rade u doba LLM-ova, Copilota i autopilot kodiranja.
Želite li dublje istražiti AI kod i kibernetičku sigurnost?
Kod generiran umjetnom inteligencijom samo je vrh ledenog brijega. Ako želite razumjeti puni utjecaj umjetne inteligencije na moderne sigurnosne prakse - od otkrivanja prijetnji do automatiziranog saniranja - ne propustite naš detaljni vodič:
U čemu je problem s kodom generiranim umjetnom inteligencijom?
Kod generiran umjetnom inteligencijom izgleda dobro. Kompajlira se. Radi. Čak dolazi s komentarima. Ali ispod haube često preskače:
- Ovjera i kontrolu pristupa
- Validacija i sanitizacija unosa
- Rukovanje tajnama (npr., fiksno kodirani tokeni)
- Obrada grešaka i logika rubnih slučajeva
- Sigurna upotreba biblioteka i API-ja
To nije zato što je umjetna inteligencija zlonamjerna - ona jednostavno ne razumije vaš model prijetnje. I koristi se više nego ikad, često bez ikakve provjere.
Primjer ranjivosti u AI kodu iz stvarnog svijeta
Recimo da Copilot generira ovo u Express.js aplikaciji:
					app.post('/submit', (req, res) => {
  db.insert(req.body)
  res.send('OK')
})
Izgleda dobro - dok ne shvatiš tu je bez validacije ili sanitizacije ulaznih podataka. U produkcijskom kontekstu, to je brzi put do XSS or ranjivosti ubrizgavanja.
Što je AI SAST?
AI SAST Ne radi se o osiguravanju same umjetne inteligencije. Radi se o osiguravanju AI kod —stvari koje se generiraju, kopiraju, lijepe i commituključeno u vašu aplikaciju.
Djeluje kao tradicionalno SAST: skenira izvorni kod prije pokretanja, označava ranjivosti, predlaže ispravke. Ali izgrađen je imajući na umu moderne tijekove rada potpomognute umjetnom inteligencijom.
Neke platforme čak eksperimentiraju s umjetnom inteligencijom i strojnim učenjem kako bi poboljšale prepoznavanje uzoraka i smanjile lažno pozitivne rezultate. Ali ovdje je naš fokus jednostavan: koristite statičku analizu za zaštitu koda napisanog alatima umjetne inteligencije.
Zamislite to kao svoju provjeru realnosti. Jer „kompilira se“ nije isto što i „sigurno je“.
Kako AI SAST Osigurava AI kod u vašem radnom procesu
Xygeni Code Security je namjenski izrađen za moderna razvojna okruženja - brz, automatiziran i povezan u cijelom vašem lancu alata.
Dobivate:
- Domovina SAST skener za statičku analizu vaše kodne baze u stvarnom vremenu
- Podrška za otkrivanje zlonamjernog koda u izvornom kodu
- Bešavni integracija skenera treće strane—tako da niste zaključani ili prisiljeni prebacivati se
Već koristite SonarQube, Snyk, Checkmarx ili Veracode? Nema problema—Xygeni može uvesti svoje nalaze i centralizirati sve pod jednim čišćenjem dashboard. To znači bolju vidljivost, pametnije određivanje prioriteta i bez dupliciranja napora - posebno kada se suočavate s nepredvidivim rizicima AI kod.
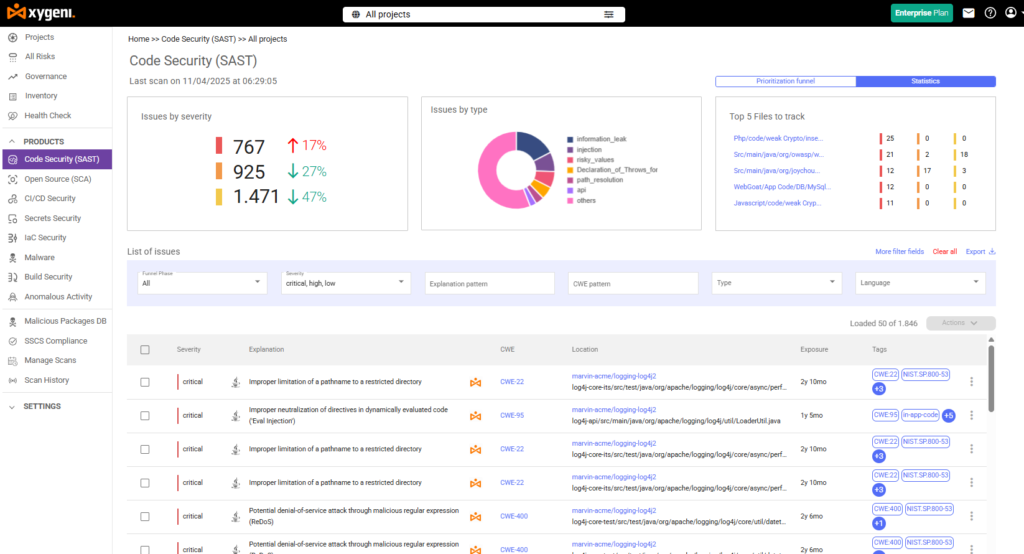
Unutar Xygeni konzole
Idite na Code Security → Rizici (SAST) i vidjet ćeš:
- Sve ranjivosti koda - Xygeni i treće strane
- Detalji problema na razini linije i savjeti za rješavanje
- Filtrira prema ozbiljnosti, alatu i koraku tijeka rada
- Dokazi o zlonamjernom kodu
- Podrška za prilagođena pravila, tako da ih možete prilagoditi svojoj kodnoj bazi
Dno crta: Ne govori vam samo „nešto nije u redu“. Pokazuje vam što, gdje i zašto – i kako to popraviti.
Profesionalni savjeti za korištenje SAST u projektima koji se oslanjaju na umjetnu inteligenciju
Evo kako najbolje iskoristiti umjetnu inteligenciju SAST bez ometanja vašeg toka:
- Postavite ga da ne uspije u izgradnji ako se pronađu visoki/kritični problemi.
Pokreni skeniranje PR-ova, ne samo noćne ili tjedne gradnje. - Kombinirati SAST sa skeniranjem tajni i IaC otkrivanje za potpunu pokrivenost.
- Pregledajte zadane AI isječke—posebno sve što se tiče autorizacije, ulazno/izlaznih operacija datoteka ili pristupa bazi podataka.
- Ne ignoriraj ništa—čak i problemi niske ozbiljnosti mogu se brzo pogoršati ovisno o tome kako se aplikacija razvija.
Završavati: SAST Nije seksi, ali funkcionira
Glejte - svi želimo brzo slati. Ali brzina bez sigurnosti je način na koji se događaju propusti. AI SAST je tvoj put do ubrzaj bez da pogriješiš.
Nije stvar u paranoji. Radi se o praktičnosti.
Koristite alate. Automatizirajte skeniranja. Tretirajte AI kod kao kod treće straneNepouzdano dok se ne dokaže sigurnost.
Jeste li spremni vidjeti što se krije u vašem kodu generiranom umjetnom inteligencijom?
Započnite besplatno 14-dnevno probno razdoblje – Nema kreditne kartice. Nema buke. Samo čist, siguran kod.

