






Moderni razvoj se brzo kreće, a sigurnost se mora razvijati s njim. Zato skeniranje ranjivosti aplikacija postao je ključni korak u izgradnji sigurnijeg softvera. Kroz automatiziranu analizu, programeri identificiraju nedostatke koda, nesigurne ovisnosti i rizike konfiguracije prije objavljivanja. Korištenjem naprednih alati za skeniranje ranjivosti aplikacija, timovi izvode puni skeniranje ranjivosti aplikacije rano otkriti slabosti, ojačati pipelinei spriječiti da problemi ikada dođu do proizvodnje.
1. Zašto je važno skeniranje ranjivosti aplikacija
Svaka nova značajka može dodati određeni rizik. Jedna pogrešno konfigurirana datoteka ili zastarjela ovisnost mogu ugroziti cijeli sustav. Skeniranje ranjivosti aplikacija pomaže u ranom otkrivanju ovih problema, tijekom razvoja i prije nego što bilo koje izdanje stigne do korisnika. Kao što je navedeno u NIST-ov okvir za siguran razvoj softvera (SP 800-218), rano otkrivanje i automatizirana validacija ključni su za minimiziranje izloženosti softvera i sprječavanje skupih prerada kasnije u životnom ciklusu.
Kada se integrira u CI/CD pipelineAutomatske provjere pregledavaju izvorni kod, komponente trećih strana i konfiguracijske datoteke na svakoj izradi. Kao rezultat toga, programeri dobivaju brze povratne informacije i mogu odmah riješiti probleme. Osim toga, timovi koji koriste moderne alate za skeniranje štede vrijeme, smanjuju buku upozorenja i isporučuju softver s većim povjerenjem.
Dosljednost ovog procesa gradi povjerenje, poboljšava vidljivost i održava sigurnost u istom tempu kao i razvoj.
2. Što je skeniranje ranjivosti aplikacija?
Skeniranje ranjivosti aplikacija je proces automatske analize aplikacija i njihove prateće imovine kako bi se identificirali potencijalni sigurnosni problemi. Umjesto čekanja do produkcije, skeniranje se fokusira na rane faze kao što su kodiranje, testiranje i validacija izrade. Prema OWASP vodič za testiranje, rano i kontinuirano testiranje pomaže u smanjenju izloženosti pronalaženjem slabosti prije implementacije.
To uključuje provjeru:
- Nedostaci ubrizgavanja kao što su SQL injekcija or skripta na više mjesta
- Slaba logika autentifikacije ili autorizacije
- Zastarjele ovisnosti s poznatim ranjivostima
- Tajne ili vjerodajnice slučajno pohranjene u kodu
- Pogrešno konfigurirane definicije infrastrukture ili tijekovi rada
Kada se pokreće desnom alati za skeniranje ranjivosti aplikacija, ove provjere pomažu timovima da brzo otkriju slabosti, odrede prioritete ispravcima i od samog početka isporuče siguran softver.
3. Kako funkcionira skeniranje ranjivosti aplikacija
Tijekom razvoja, alati za skeniranje ranjivosti aplikacija automatsko pregledati kodne baze, ovisnosti i konfiguracijeUspoređuju otkrivene obrasce s bazama podataka o ranjivostima i sigurnosnim politikama kako bi otkrili potencijalne rizike.
Svako skeniranje ranjivosti aplikacije organizira nalaze prema ozbiljnosti, iskoristivosti i utjecaju. Posljedično, timovi se mogu usredotočiti na ono što je zaista važno umjesto da budu preplavljeni lažno pozitivnim rezultatima.
Budući da se sve događa prije implementacije, programeri mogu proaktivno rješavati probleme, poboljšavajući i sigurnosnu situaciju i brzinu isporuke.
4. Ključne značajke koje treba tražiti u alatima za skeniranje ranjivosti aplikacija
Odabir pravih sigurnosnih alata uvelike utječe na to koliko se lako skeniranje uklapa u vaš svakodnevni tijek rada. U većini slučajeva, najbolje opcije dijele nekoliko jednostavnih karakteristika koje pomažu timovima da ostanu brzi i točni.
- Točnost: Dajte jasne i pouzdane rezultate bez dodatnog šuma.
- Automatizacija: Automatski pokreni skeniranje kada programeri commit ili kod za spajanje.
- Široka pokrivenost: Provjerite kod, ovisnosti, kontejnere i datoteke infrastrukture na jednom mjestu.
- Određivanje prioriteta: Sortirajte nalaze prema stvarnom utjecaju kako bi ispravci započeli tamo gdje su najvažniji.
- Integracija za razvojne programere: Prikaži rezultate izravno u pull requests or dashboards za brzu akciju.
Kada ove značajke rade zajedno, skeniranje ranjivosti postaje dio normalnog razvoja, glatko, brzo i učinkovito od prve linije koda do implementacije.
5. Integriranje sigurnosnih provjera u CI/CD
Sigurnost ne bi trebala usporavati razvoj. Ugradnja skeniranje ranjivosti aplikacija u CI/CD pipelines osigurava da je svaka verzija provjerena prije izdanja. Kad god programer commits kodom, automatizirana skeniranja provjeravaju nesigurne ovisnosti, kršenja pravila ili pogreške u kodu.
Ovim pristupom problemi se identificiraju čim se pojave. Nadalje, alati za skeniranje ranjivosti aplikacija može blokirati nesigurne verzije ili automatski otvarati tikete. Ovaj kontinuirani proces skraćuje vrijeme sanacije i održava timove usklađenima oko zajedničkih sigurnosnih ciljeva.
U konačnici, svaki automatizirani skeniranje ranjivosti aplikacije pretvara se u sigurnosnu mrežu koja pojačava vašu pouzdanost pipeline.
6. Kako Xygeni pojednostavljuje skeniranje ranjivosti aplikacija
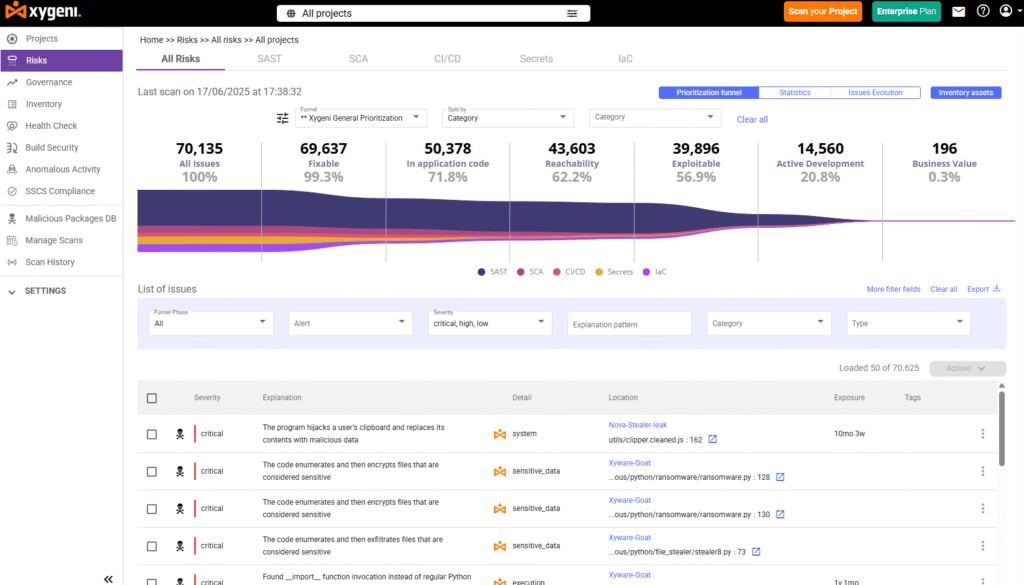
Xygeni pruža kontinuiranu zaštitu prije implementacije spajanjem sigurnosnih provjera u kodu, ovisnostima i konfiguracijama. Njegova sveobuhvatna platforma kombinira SAST, SCA, IaC, Otkrivanje tajni i sprječavanje zlonamjernog softvera, što programerima daje jasnu vidljivost i automatizaciju u svakom koraku.
Osim toga, ove mogućnosti rade zajedno kako bi podržale skeniranje ranjivosti aplikacija preko cijele SDLCRano otkrivaju probleme, smanjuju buku upozorenja i ubrzavaju sanaciju. Kao rezultat toga, timovi se mogu usredotočiti na izgradnju značajki dok se sigurnosne provjere automatski odvijaju u pozadini.
Evo kako Xygeni pomaže u otkrivanju i sprječavanju ranjivosti tijekom procesa razvoja:
- Na AI pogon SAST: Pronalazi i ispravlja probleme u kodu s preporukama koje uzimaju u obzir kontekst.
- SCA s dosegljivošću i EPSS-om: Ističe ovisnosti koje se mogu iskoristiti i predlaže sigurnije verzije.
- Sigurnost tajni: Detektira i opoziva otkrivene ključeve ili tokene prije nego što mogu uzrokovati štetu.
- IaC Security: Provjerava Terraform, CloudFormation i Kubernetes datoteke za rizične konfiguracije.
- Otkrivanje zlonamjernog softvera: Sprječava ulazak zaraženih ili neovlaštenih paketa u vaš lanac opskrbe softverom.
Također, ovi alati se izravno povezuju s popularnim CI/CD platforme poput GitHuba, GitLaba ili Jenkinsa. Zbog toga se sigurnosne provjere provode automatski na svakoj izradi. Stoga Xygeni postaje jednostavan, automatizirani sloj zaštite koji čuva vaše SDLC sigurno od početka do kraja.
Mogućnosti skeniranja ranjivosti Xygeni aplikacija diljem SDLC
| SDLC Faza | Xygeni mogućnosti | Ključni fokus |
|---|---|---|
| Kod i Commit | SAST (AI automatsko ispravljanje) | Otkriva ranjivosti na razini koda i primjenjuje sigurne, umjetnom inteligencijom generirane popravke izravno u pull requests. |
| ovisnosti | SCA s dosegljivošću i EPSS-om | Pronalazi ranjivosti otvorenog koda koje se mogu iskoristiti, određuje prioritete prema iskoristivosti i automatizira sanaciju. |
| Infrastruktura kao kod | IaC Security | Analizira predloške Terraforma, CloudFormacije i Kubernetesa kako bi spriječio pogrešne konfiguracije prije implementacije. |
| Upravljanje tajnama | Sigurnost tajni | Otkriva, provjerava i opoziva izložene vjerodajnice u repozitorijima, spremnicima i CI/CD pipelines. |
| Pipeline & Izgradnja | Build Security | Osigurava CI/CD tijekove rada s atestacijom, provjerom integriteta artefakata i praćenjem porijekla. |
| Zlonamjerni softver i lanac opskrbe | Otkrivanje zlonamjernog softvera | Identificira zlonamjerne pakete, izmijenjene ovisnosti i nesigurne artefakte prije integracije. |
| Praćenje i upravljanje | ASPM & Otkrivanje anomalija | Centralizira vidljivost, daje prioritet upozorenjima i otkriva neobične aktivnosti u kodu i pipelines. |
7. Završne misli
Osiguravanje softvera počinje mnogo prije implementacije. Korištenje pravih alati za skeniranje ranjivosti aplikacija pomaže programerima da rano pronađu i riješe probleme, poboljšavajući i kvalitetu i brzinu.
Kada sigurnost postane dio svakodnevnog rada, timovi rade s više samopouzdanja i manje iznenađenja. S Xygenijem, dodavanje ovih provjera u vaš tijek rada je jednostavno, brzo i prilagođeno vašim projektima.

