






Automatsko ispravljanje u AppSecu je proces automatskog otkrivanja i otklanjanja ranjivosti izravno u razvojnom tijeku rada bez ručne intervencije. Za moderne softverske timove to zvuči kao očiti sljedeći korak. Zaostaci i dalje rastu, ciklusi izdavanja se smanjuju, a malo organizacija si može priuštiti usmjeravanje svake SAST pronalazak, problem ovisnosti, curenje tajne ili IaC pogrešna konfiguracija u potpuno ručni red čekanja za ispravljanje.
Međutim, postoji kvaka. Timovi žele otkloniti ranjivosti brže, ali ne žele automatizaciju koja tiho uvodi regresije, prekida ovisnosti ili stvara nestabilnost u CI/CDTa napetost sada je jedan od središnjih problema u sigurnosti aplikacija. OWASP eksplicitno tretira CI/CD kao sigurnosna domena sa svojim vlastitim glavnim kategorijama rizika, dok NIST-ov okvir za siguran razvoj softvera jasno daje do znanja da se prakse sigurnog razvoja moraju integrirati u SDLC a ne pričvršćen vijcima na kraju.
Iz tog razloga automatsko ispravljanje nije samo značajka proizvoda. To je operativni model. Loše izvedeno stvara buku, rizik i oštećene verzije. Dobro izvedeno smanjuje jaz između otkrivanja i sanacije, smanjuje vrijeme potrebno za popravak i pomaže sigurnosti da se prilagodi brzini DevOpsa. U ovom vodiču pogledat ćemo što automatsko ispravljanje zapravo znači u AppSec, gdje ne uspijeva, kako bi trebala izgledati sigurna automatizirana sanacija i kako je implementirati na način kojem će programeri zapravo vjerovati.
Što je automatsko ispravljanje u AppSecu?
Na osnovnoj razini, automatsko ispravljanje znači da softver radi više od pukog identificiranja sigurnosnog problema. Predlaže, generira ili primjenjuje sanaciju. Drugim riječima, alat se pomiče od „evo problema“ do „evo rješenja“.
To zvuči jednostavno, ali u praksi pokriva nekoliko vrlo različitih radnih procesa.
In SAST, automatsko ispravljanje obično znači generiranje promjena na razini koda za ranjivosti kao što su SQL injekcija, cross-site scripting, nesigurni obrasci deserijalizacije, slaba validacija unosa ili nesigurna logika autentifikacije. SCA, to obično znači preporučivanje ili primjenu nadogradnji ovisnosti, prikvačivanje sigurnijih verzija ili stvaranje pull requests koji premještaju pakete u zakrpana izdanja. U Sigurnost tajni, automatsko ispravljanje može značiti opoziv i rotaciju vjerodajnica, ne samo njihovo označavanje. U IaC, to može značiti prepisivanje nesigurnih obrazaca konfiguracije Terraforma, Kubernetesa ili oblaka u sigurnije zadane vrijednosti.
Važna razlika je sljedeća: automatsko ispravljanje nije isto što i savjet. Mnogi sigurnosni alati mogu predložiti generičku korekciju. Manje ih može generirati promjenu spremnu za razvojne programere. Još manje ih može pokrenuti tu korekciju kroz stvarni tijek rada isporuke, validirati je i predstaviti je programeru kao preglednu promjenu u kontroli izvora.
Ta razlika je važna jer moderni inženjerski timovi ne rade s PDF-ovima i tiketima. Oni rade u pull requests, pravila, provjere i pipelines.
Zašto tradicionalna sanacija ne uspijeva
Argument za automatsko ispravljanje počinje s bolnom stvarnošću: tradicionalni procesi sanacije ne mogu se prilagoditi modernoj isporuci softvera.
Većina organizacija već ima dovoljno skeniranja. Nemaju dovoljnu rezoluciju. Statička analiza, skeniranje ovisnosti, otkrivanje tajnih podataka i provjere infrastrukture kontinuirano generiraju nalaze. U međuvremenu, inženjerski timovi su pod pritiskom da isporuče značajke, održe kratko vrijeme isporuke i izbjegnu destabilizaciju proizvodnje.
Rezultat je jaz između otkrića i djelovanja.
Prvo, tu je jednostavan volumen upozorenja. Što je AppSec program zreliji, to više nalaza obično proizvodi. To ne uvijek poboljšava sigurnost. U mnogim okruženjima to jednostavno stvara zaostatke. Xygenijev proizvodni materijali to pozicioniraju kao problem šuma i prioritizacije, a to se uokviravanje usklađuje sa širom stvarnošću industrije: određivanje prioriteta, a ne samo otkrivanje, je ono s čime se mnogi programi bore.
Drugo, ručno ispravljanje je sporo po svojoj prirodi. Programer mora pročitati problem, interpretirati izlaz skenera, reproducirati problem ako je potrebno, dizajnirati rješenje, implementirati ga, pokrenuti testove, otvoriti pull requesti pričekajte pregled. To može biti prihvatljivo za jedan kritičan problem. Nije prihvatljivo za stotine nalaza srednje ozbiljnosti, ponavljajuće nadogradnje ovisnosti ili ponovljena curenja tajnih podataka u više repozitorija.
Treće, sigurnost i inženjerstvo često optimiziraju za različite ishode. Sigurnost želi smanjenje rizika. Inženjerstvo želi da se promjene uvedu sigurno i predvidljivo. Ta je razlika upravljiva kada je protok nalaza malen. Postaje štetna kada su timovi preplavljeni problemima i ne postoji mehanizam za pretvaranje potvrđenih nalaza u sigurna rješenja s niskim trenjem.
Upravo ovdje automatizacija počinje izgledati nužnom. Ipak, sama nužnost ne čini automatizaciju sigurnom.
Problem s naivnim automatskim ispravljanjem
Nisu svi automatski popravci dobri. Zapravo, mnogi prigovori koje programeri imaju na sigurnosnu automatizaciju nisu prigovori na samu automatizaciju. To su prigovori na lošu automatizaciju.
Naivni mehanizam za automatsko ispravljanje obično ima jedan od četiri problema.
Prvo je da svaki problem tretira kao jednako popravljiv. Skener vidi ranjivu ovisnost i jednostavno predlaže sljedeću zakrpanu verziju. Kodni mehanizam vidi nesiguran obrazac i zamjenjuje ga unaprijed pripremljenom zamjenom. To može funkcionirati u nekim jednostavnim slučajevima. Brzo ne uspijeva u stvarnim sustavima, gdje su važni kodna baza, arhitektura, vrijeme izvođenja i graf ovisnosti.
Drugo je da ignorira kontekst izvršavanja. Ispravak koji izgleda ispravnim sam po sebi može biti nebitan, nedostatan ili rizičan kada se primijeni na stvarne puteve koda. To je jedan od razloga zašto su signali iskorištavanja toliko važni. FIRST-ov EPSS postoji već prijecisjer sama ozbiljnost nije pouzdan pokazatelj hoće li ranjivost vjerojatno biti iskorištena u bliskoj budućnosti. EPSS pruža dnevnu procjenu vjerojatnosti aktivnosti iskorištavanja CVE-a, što pomaže timovima da usredotoče ograničene kapacitete sanacije na ono što je vjerojatnije da će biti napadnuto.
Treće je da naivno automatsko ispravljanje ignorira rizik promjene. To je posebno opasno u SCANadogradnja ovisnosti može ukloniti CVE, a i dalje uvesti nekompatibilnosti API-ja, ukloniti metode, preimenovati klase, izmijeniti ugovore ili suptilne promjene ponašanja tijekom izvođenja.
Četvrta je prekomjerna automatizacija. Kada alat otvori poplavu niske vrijednosti pull requests, od kojih mnogi ne uspijevaju na testovima ili stvaraju trenje pri spajanju, programeri nauče to ignorirati. To nije ubrzanje sanacije. To je neželjena pošta za sanaciju.
Pravo pitanje, dakle, nije trebaju li timovi automatizirati sanaciju. Pravo pitanje je koja vrsta automatizacije smanjuje rizik bez povećanja operativnih problema.
Ključne promjene su pravi problem povjerenja
Kada programeri kažu da ne vjeruju automatskom ispravljanju, često misle na jednu vrlo specifičnu stvar: ne vjeruju da neće nešto pokvariti.
Taj problem povjerenja najvidljiviji je u otklanjanju ovisnosti.
Ranjivi paket može imati dostupnu zakrpanu verziju, ali to ne znači da je nadogradnja sigurna. Zakrpano izdanje može ukloniti metodu koju vaša aplikacija koristi. Može preimenovati API. Može pooštriti ugovor tipa. Može modificirati ponašanje na način koji prolazi jedinične testove, ali uzrokuje regresije u produkciji. U mnogim timovima, stvarni trošak sanacije nije primjena zakrpe. To je istraživanje radijusa eksplozije.
Razmotrimo jednostavan primjer u Javi. Kodna baza ovisi o biblioteci u kojoj uobičajena metoda postoji u verziji 1.x, ali je uklonjena u verziji 2.x.
					// Before upgrade
MyService service = new MyService();
service.foo();
Nakon nadogradnje, foo() više ne postoji. Ranjivost je možda nestala, ali je verzija oštećena.
Zato "samo ažuriranje na fiksnu verziju" nije inženjerska strategija. To je kockanje.
OWASP-ovi CI/CD smjernice su ovdje relevantne jer moderna isporuka pipelinesu i mehanizmi ubrzanja i površine za napad. Sigurnosne kontrole koje stvaraju nestabilne promjene ili nekontrolirane pipeline ponašanje rješava jedan problem stvaranjem drugog. CI/CD Zaštite zahtijevaju kontrolu protoka, validaciju i provedbu politika, a ne samo brzo ubrizgavanje promjena.
Sigurna automatska popravka mora poštovati tu stvarnost. Mora razumjeti ne samo je li ranjivost moguće popraviti, već i može li se popravak uvesti bez prekida životnog ciklusa softvera koji bi trebao zaštititi.
Kako bi trebao izgledati siguran automatski popravak
Sigurna automatska popravka nije „automatsko generiranje promjena“. Sigurna automatska popravka je kontrolirana automatizirana sanacija.
To znači pet stvari.
Prvo, ispravci moraju biti kontekstualno svjesni. Siguran prijedlog koji ignorira okolni kod, konvencije okvira, protok podataka ili ponašanje ovisnosti nije dovoljno dobar. Ispravak mora odgovarati aplikaciji, a ne samo klasi ranjivosti.
Drugo, popravci moraju biti svjesni rizika. Tu je važna analiza rizika sanacije. Dobar sustav za automatsko ispravljanje trebao bi moći odgovoriti na osnovno inženjersko pitanje prije nego što predloži promjenu: koja je vjerojatnost da će ova sanacija uvesti ključne promjene?
Treće, ispravci moraju biti prioritetni. Najbolji programi za automatsko ispravljanje ne pokušavaju popraviti sve odjednom. Oni usklađuju sanaciju s iskorištavanjem, dostupnošću i operativnim utjecajem. To odgovara načinu na koji se zreli AppSec programi šire razvijaju. CISKatalog poznatih iskorištenih ranjivosti tvrtke A postoji većciskako bi se organizacijama pomoglo u uključivanju dokaza o iskorištavanju u procese sanacijecisione, ne samo bodovanje ozbiljnosti.
Četvrto, automatsko ispravljanje mora se izvršavati unutar stvarnih tijekova isporuke. Ako mehanizam za ispravljanje ne može proći kroz pull requests, provjere, politike i testovi, nije usklađen s načinom na koji moderni timovi isporučuju softver.
Peto, programeri moraju zadržati kontrolu. Promjene koje su odobrili programeri nisu slabost automatskog ispravljanja. One su mehanizam koji automatizaciju čini pouzdanom u okruženjima proizvodnog inženjerstva.
Drugim riječima, sigurna sanacija zahtijeva kontrolu, a ne samo automatizaciju.
Naivni automatski popravak u odnosu na sigurni automatski popravak
U nastavku slijedi praktična razlika između automatizacije koja stvara rad i automatizacije koja ga uklanja.
| Aspekt | Naivno automatsko ispravljanje | Sigurno automatsko ispravljanje |
|---|---|---|
| Strategija popravka | Primjenjuje generičke ispravke ili nadogradnje čim se otkrije ranjivost | Generira kontekstualne ispravke na temelju koda, ponašanja ovisnosti i validacije tijeka rada |
| Ažuriranja ovisnosti | Preporučuje sljedeću zakrpanu verziju bez analize utjecaja promjena | Procjenjuje putove nadogradnje i provjerava ima li promjena koje mogu uzrokovati probleme prije nego što predloži popravak |
| odrediti prioritete | Djeluje isključivo na temelju težine | Kombinira ozbiljnost s iskoristivošću, dostupnošću i operativnim utjecajem |
| Pipeline Sigurnosni | Može otvoriti PR-ove koji ne uspiju s izradama ili testovima | Potvrđuje ispravke putem CI/CD provjere i pregledna vrata |
| Uloga programera | Programeri uklanjaju posljedice automatizacije | Programeri pregledavaju sigurne prijedloge sanacije spremne za spajanje |
| Ishod | Više buke, više regresija, manje povjerenja | Brže saniranje, manje regresija, veća prihvaćenost |
Ako želite nešto zaključiti iz ove tablice, to je ovo: Kvaliteta automatskog ispravljanja određena je kvalitetom njegovog konteksta i kontrola.
Kako Autofix funkcionira u modernom DevSecOpsu Pipeline
U zrelom okruženju, Automatsko ispravljanje nije pojedinačna radnja. To je strukturirani tijek rada za sanaciju integriran u CI/CD.
Umjesto ručnih, nepovezanih popravaka, moderni pipelineslijede kontinuirani tok:
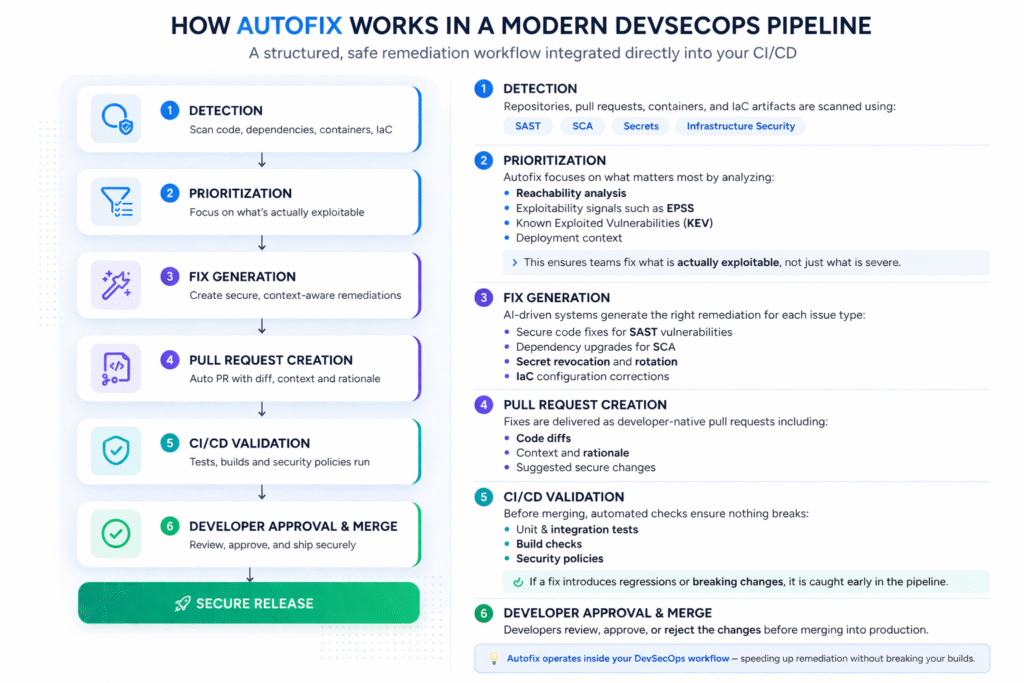
Kako Autofix funkcionira u modernom DevSecOpsu Pipeline
U zrelom okruženju, Automatsko ispravljanje nije pojedinačna radnja. To je strukturirani tijek rada za sanaciju integriran u CI/CD.
Umjesto ručnih, nepovezanih popravaka, moderni pipelineslijede kontinuirani tok:
Korak-po-korak tijek rada za automatsko ispravljanje
- Otkrivanje
Spremišta, pull requests, kontejnere ili IaC artefakti se skeniraju pomoću SAST, SCA, Tajne ili provjere infrastrukture. - odrediti prioritete
Ne tretiraju se sve ranjivosti jednako. Sustavi za automatsko ispravljanje prioritet daju korištenju:- Analiza dostupnosti
- Signali iskorištavanja kao što je EPSS
- Poznate iskorištene ranjivosti (KEV)
- Kontekst implementacije
- Generiranje popravaka
Sustav generira mjere sanacije na temelju vrste problema:- Ispravci koda za SAST ranjivosti
- Nadogradnje ovisnosti za SCA
- Tajno opoziv i rotacija
- IaC ispravci konfiguracije
- Pull Request Stvaranje
Ispravci se pakiraju u razvojne tijekove rada, obično kao pull requests s:- Razlike u kodu
- Kontekst i obrazloženje
- Predložene promjene
- Validacija u CI/CD
Prije spajanja, ispravci se automatski validiraju putem:- Jedinstveni i integracijski testovi
- Provjere izgradnje
- Sigurnosne politike
- Odobrenje i spajanje programera
Razvojni programeri pregledavaju, odobravaju ili odbijaju promjene prije spajanja u produkciju
Kao rezultat toga, autofix ne zaobilazi životni ciklus razvoja. Djeluje unutar njega.
Besprijekorno se integrira s platformama poput GitHuba, GitLaba i Azure DevOpsa, osiguravajući da Uklanjanje ranjivosti postaje dio tijeka rada isporuke, a ne zaseban proces.
Automatsko ispravljanje za različite klase ranjivosti
Jedna od najčešćih pogrešaka u razgovoru o automatskim ispravcima je tretiranje svih ispravaka kao da se ponašaju na isti način. To se ne događa.
Automatsko ispravljanje za SAST
Automatsko ispravljanje na razini koda je mjesto gdje se mnogi ljudi prvi put susreću s tim konceptom. Skener pronalazi SQL injekciju, reflektirani XSS sink ili nesiguran uzorak validacije i predlaže sigurnu zamjenu. Ovo je često najintuitivniji oblik automatskog ispravljanja jer je ispravak vidljiv u izvornom kodu i može se pregledati kao i svaka druga promjena.
Xygenijev proizvodni materijal pozicionira AI AutoFix u ovom prostoru kao kontekstualno svjesno rješenje koje generira ispravke spremne za razvojne programere i pull requests za probleme poput XSS-a i SQL injekcije. Temeljna poruka važna je čak i izvan tvrdnje o proizvodu: dobar SAST Autofix mora biti svjestan koda, ne samo pravila.
Automatsko ispravljanje za SCA
Automatsko ispravljanje ovisnosti vjerojatno je operativno važnije jer se ranjivi paketi stalno pojavljuju, a ručno održavanje ovisnosti se ne skalira. Ali to je i mjesto gdje je povjerenje najteže steći, jer su ažuriranja ovisnosti upravo tamo gdje... ključne promjene postati najbolniji.
Vjerodostojan SCA Mogućnost automatskog popravka stoga mora učiniti više od pronalaska zakrpane verzije. Mora procijeniti sigurnost nadogradnje, radijus eksplozije i kompatibilnost.
Automatsko ispravljanje za tajne
Sanacija tajni manje se odnosi na prepisivanje koda, a više na ograničavanje. Ako se otkrije aktivna tajna, idealan odgovor nije zahtjev za rotaciju sljedeći tjedan. Idealan odgovor je trenutno opoziv, zamjena i jasno praćenje. Zato automatsko ispravljanje u sigurnosti tajni često izgleda drugačije od automatskog ispravljanja koda. Vrijednost je brzina i sigurnost.
Automatsko ispravljanje za IaC
Pogrešne konfiguracije infrastrukture često su vrlo repetitivne. To ih čini jakim kandidatima za automatizaciju. Ako timovi mogu standardoblikovati sigurne obrasce za Terraform, Kubernetes, ARM ili CloudFormation, tada automatsko ispravljanje može primijeniti te obrasce mnogo ranije u pipelineNIST-ov SSDF naglasak na integraciji sigurnih praksi u svaki SDLC implementacija se ovdje izravno uklapa: sigurnost je najjača kada je ugrađena u tijek rada, a ne odgođena za kasnije faze.
Kako izbjeći kvarove u verzijama pomoću automatskog popravka
Ovo je ključno obećanje iza teme i zaslužuje izravnu obradu.
Kako bi se izbjeglo oštećivanje verzija automatskim ispravljanjem, timovi moraju validirati ispravke na isti način na koji validiraju bilo koju drugu promjenu vezanu uz produkciju. To znači:
- analizirati ovisnost i utjecaj koda prije primjene promjene
- potvrdite ispravak u CI/CD s testovima i pravilima
- ograničiti automatizirani doseg tamo gdje je radijus eksplozije visok
- zahtijeva pregled programera za bitne promjene
- koristite postupno uvođenje za nadogradnje s velikim utjecajem
Zato je analiza rizika sanacije toliko vrijedna. Ona mijenja pitanje iz "postoji li rješenje?" u "je li ovo najsigurnije održivo rješenje?". To je puno bolje inženjersko pitanje.
To je također mjesto gdje mnogi programi za automatizaciju ne uspijevaju. Optimiziraju propusnost i zanemaruju sigurnost promjena. Programeri to odmah primjećuju.
Nasuprot tome, pouzdani sustav automatskog ispravljanja poštuje istu disciplinu upravljanja promjenama koju jaki inženjerski timovi već primjenjuju na razvoj značajki: pregled, testiranje, validacija, spajanje.
Najbolje prakse za implementaciju automatskog ispravljanja
Ako razvijate ili razvijate program za automatsko ispravljanje, cilj bi trebao biti prihvaćanje, a ne novost. Timovi će koristiti automatsko ispravljanje kada ono dosljedno štedi vrijeme bez potrebe za čišćenjem.
Započnite s pravilima. Prvo odlučite koje su klase problema sigurne za automatizaciju. SAST Obrasci s dobro razumljivim prepisivanjima, ažuriranjima ovisnosti unutar definiranih raspona verzija ili tajnim tijekovima rada opoziva često su dobri rani kandidati.
Zatim suzite opseg. Nemojte pokušavati automatizirati sve u jednom izdanju. Prvo se usredotočite na probleme koji su i uobičajeni i vrlo pouzdani. To je obično bolja strategija za izgradnju povjerenja od uvođenja širokog, ali bučnog saniranja.
Integrirajte sanaciju u postojeće tijekove rada razvojnih programera. Ako vaši inženjerski timovi žive u pull requests i zaštite grana, autofix bi također trebao.
Mjerite ishode. Prave metrike nisu samo "broj generiranih ispravaka". To su stopa spajanja, stopa regresije, ušteđeno vrijeme, smanjenje lažno pozitivnih rezultata i vrijeme potrebno za sanaciju.
Konačno, zadržite sloj ljudskog odobrenja tamo gdje je to važno. Siguran automatski popravak ne eliminira prosudbu programera. On je podiže uklanjanjem repetitivnog rada i usmjeravanjem pažnje na preglede veće vrijednosti.
Od otkrivanja do sanacije: Zatvaranje petlje
Jedna od najvećih slabosti naslijeđenih AppSec alata je ta što proces završava prerano. Pojavljuje se nalaz. Kreira se zahtjev. Zatim sustav čeka.
To nije zatvorena petlja. To je primopredaja.
Moderni AppSec program mora biti u stanju prijeći s detekcije na određivanje prioriteta i sanaciju uz što manje ručne orkestracije. To je pravo obećanje automatskog ispravljanja. Ono ne samo da ubrzava sanaciju. Mijenja gdje se sanacija događa, kako se uvodi i tko mora obavljati repetitivne poslove.
Zato je ova tema i komercijalno važna, ne samo tehnički. Kupci više ne žele samo kvalitetu detekcije. Žele mjerljivo smanjenje zaostataka i brži prelazak od otkrivanja problema do njihovog rješavanja.
Kako Xygeni omogućuje sigurno automatsko ispravljanje
Xygenijev materijal pozicionira svoju sposobnost automatskog ispravljanja oko tri teme: kontekst, automatizacija i integracija isporuke.
Sa strane koda, Xygeni AI SAST AutoFix generira ispravke spremne za razvojne programere, zamjenjujući rizične obrasce sigurnim alternativama i isporučujući te ispravke putem pull requests umjesto apstraktnih preporuka. Trenutačno otklanja ranjivosti poput XSS-a ili SQL injectiona i primjenjuje najbolje prakse sigurnog kodiranja izravno u tijeku rada programera.
Međutim, automatsko ispravljanje u Xygeniju ide dalje od SAST. Također uključuje Tajne Automatsko Ispravljanje, koji otkriva procurele vjerodajnice i automatski ih opoziva pomoću unaprijed izgrađenih playbooks na platformama poput AWS-a, GCP-a ili GitLaba. To omogućuje trenutno ograničavanje, uklanjanje kašnjenja ručnog odgovora i smanjenje rizika od zlouporabe vjerodajnica.
Sa strane ovisnosti, Xygenijev SCA Automatsko ispravljanje omogućuje masovno automatsko ispravljanje generiranjem ispravaka za ranjive ovisnosti i njihovom primjenom u većem broju. Timovi mogu pokrenuti automatsko zakrpanje, stvoriti pull requests s nadograđenim verzijama i integrirati sanaciju izravno u CI/CD pipelinebez prekida dostave.
Osim toga, ove mogućnosti se proširuju na Infrastruktura kao šifra (IaC) i pipeline konfiguracije, osiguravajući da se pogrešne konfiguracije i rizični obrasci infrastrukture također ispravljaju kao dio istog automatiziranog tijeka rada.
To je strateška točka. Sigurna automatska popravka ne djeluje izolirano. Ona obuhvaća kod (SAST), ovisnosti (SCA), tajne i infrastruktura (IaC), osiguravajući dosljednu sanaciju u cijelom lancu opskrbe softverom. Štoviše, najbolje funkcionira u kombinaciji s prioritizacijom temeljenom na iskorištavanju, analizom grafova ovisnosti i CI/CD validacija, tako da ispravci nisu samo automatizirani, već i sigurni, relevantni i spremni za produkciju.
Brzi odgovor: Kako sigurno otkloniti ranjivosti pomoću automatskog popravka?
Za sigurno saniranje ranjivosti automatskim ispravljanjem, timovima su potrebni ispravci svjesni konteksta, prioritizacija temeljena na iskorištavanju, analiza rizika sanacije, CI/CD validacija i odobrenje programera prije spajanja.
To je kratak odgovor.
Sve manje od toga i dalje može biti automatizacija, ali to nije vrsta automatizacije kojoj će programeri vjerovati u produkciji.
Česta pitanja
Što je automatsko ispravljanje u AppSecu?
Automatsko ispravljanje u AppSecu je automatizirano generiranje i isporuka promjena za sanaciju sigurnosnih problema kao što su nedostaci koda, ranjive ovisnosti, otkrivene tajne ili pogrešne konfiguracije infrastrukture.
Može li automatsko ispravljanje prekinuti verzije?
Da. Automatski popravak može prekinuti izradu kada nadogradnje ovisnosti uvode nekompatibilne promjene, kada popravci ignoriraju kontekst aplikacije ili kada se promjene primjenjuju bez validacije.
Kako automatski sanirati ranjivosti bez stvaranja regresija?
Koristite automatsko ispravljanje unutar kontroliranog tijeka rada: odredite prioritete prema iskoristivosti i dostupnosti, analizirajte rizik sanacije, validirajte promjene u CI/CDi zadržite korak odobrenja programera.
Po čemu se siguran autofix razlikuje od naivnog autofixa?
Sigurna automatska popravka je svjestan konteksta, svjestan rizika i pipeline-svjesno. Naivno automatsko ispravljanje jednostavno predlaže ili primjenjuje promjene bez razumijevanja kompatibilnosti, utjecaja na izvođenje ili inženjerskog tijeka rada.
Je li automatsko ispravljanje umjetnom inteligencijom pouzdano?
Može biti, ali pouzdanost ovisi o validaciji i upravljanju. Gartner izričito preporučuje da organizacije koje koriste umjetnu inteligenciju code security Asistenti i dalje koriste tradicionalni AST i pregled koda kao kontrole uravnoteženja, jer optimizatori umjetne inteligencije mogu previše ispraviti ili propustiti probleme povezane s performansama, pouzdanošću i kvalitetom koda.
Konačni odlazak
Automatsko ispravljanje više nije novost u AppSecu. Postaje praktičan zahtjev za timove koji trebaju smanjiti zaostatke bez povećanja broja zaposlenika ili usporavanja isporuke.
Pravi izazov nije treba li automatizirati sanaciju. Pitanje je poštuje li ta automatizacija način na koji se softver zapravo gradi i isporučuje.
Ako vaša strategija automatskog ispravljanja zanemaruje kontekst, određivanje prioriteta i validaciju, stvorit će više trenja nego vrijednosti. Ako je osmišljena oko tijeka rada razvojnih programera, rizika sanacije i CI/CD kontrolnih točaka, može značajno poboljšati i sigurnosne rezultate i brzinu inženjeringa.
To je ono standard vrijedi težiti.

O Autor:
Suosnivač i tehnički direktor
Fatima Said specijaliziran je za sadržaj namijenjen prvenstveno programerima za AppSec, DevSecOps i software supply chain securityOna pretvara složene sigurnosne signale u jasne, praktične smjernice koje pomažu timovima da brže odrede prioritete, smanje buku i isporuče sigurniji kod.
