






DevSecOps je praksa integriranja sigurnosti u svaku fazu životnog ciklusa razvoja softvera, automatizacije provjera i pretvaranja sigurnosti u zajedničku odgovornost razvojnih, sigurnosnih i operativnih timova, umjesto da bude zaseban korak na kraju.
Tu definiciju u jednom retku lako je izreći. Primjena u praksi u brzorastućoj inženjerskoj organizaciji je teži dio, i to je ono što ostatak ovog vodiča pokriva: odakle potječu DevSecOps principi, kako ih automatizacija pretvara iz teorije u svakodnevnu praksu i što zapravo tražiti u DevSecOps platformi.
Od DevOpsa do DevSecOpsa: Kako je sigurnost postala posao svakoga
DevOps revolucija je bila samo početak
Tijekom proteklog desetljeća, DevOps je radikalno transformirao način na koji se softver gradi i isporučuje, ali često na štetu sigurnosti. Tu nastupa DevSecOps. Integrirajući sigurnost kao ključni dio životnog ciklusa razvoja, automatizacija DevSecOpsa osigurava timovima da mogu ugraditi robusne zaštite bez žrtvovanja brzine. Omogućuje dosljednu primjenu DevSecOps principa poput sigurnosti kao koda, kontinuiranog testiranja i ranog otkrivanja prijetnji, a sve je to besprijekorno ugrađeno u... CI/CD tijekove rada. Kako bi podržale ovu evoluciju, sve se više organizacija okreće namjenski izgrađenim DevSecOps platformama koje ugrađuju sigurnost u cijeli lanac opskrbe softverom.
Zašto se pojavio DevSecOps
U ranim danima DevOpsa, sigurnost je često stizala prekasno, na kraju pipeline, gdje je ispravljanje grešaka bilo sporo, skupo i stresno. Statički pregledi, ručni testovi penetracije i izolirani timovi jednostavno nisu mogli pratiti moderno CI/CD prakse.
DevSecOps automatizacija je, nasuprot tome, pomaknula sigurnost "ulijevo" (bliže programerima i ranije u pipeline) kako bi se rizici mogli uočiti prije nego što postanu problemi u proizvodnji.
Ta evolucija nije bila samo pametna, već i bitna. Između 2021. i 2023. godine, Kibernetički napadi u lancu opskrbe porasli su za 431%, a samo u prvom tromjesečju 2025., gotovo 18,000 novih zlonamjernih paketa otvorenog koda otkriveni su - što je pridonijelo ukupnom broju od preko 828,000 poznatih prijetnji. Dodajte tome regulatorni zamah od DORA i 2 NIS, i jasno je: usvajanje DevSecOps principi sada je temeljni zahtjev.
Tržište odražava tu hitnost. Prema Istraživanje insajdera društvenih mreža je Tržište DevSecOps-a predviđa se da će dosegnuti 45.93 milijarde USD do 2032, raste na a CAGR od 24.7%.
Što je DevSecOps? (I što je to Ne)
DevSecOps zalaže za Razvoj, sigurnost i operacijeTo je kolaborativni pristup koji integrira sigurnost u svaku fazu životnog ciklusa razvoja softvera - od planiranja do kodiranja, testiranja i implementacije. Za razliku od tradicionalnih modela, gdje je sigurnost ugrađena na kraju, DevSecOps automatizacija ugrađuje sigurnost rano i kontinuirano.
Drugim riječima, DevSecOps sigurnost čini ključnim dijelom načina na koji se softver gradi, a ne blokerom koji ga usporava.
Važno je napomenuti da DevSecOps nije samo alat ili proizvod, već način razmišljanja. Snažna DevSecOps platforma jednostavno omogućuje da taj način razmišljanja napreduje tako što sigurne prakse čini jednostavnim, automatiziranim i dosljednim.
Xygenijev glosar
Što je DevSecOps?
DevSecOps je praksa integriranja sigurnosti u svaku fazu životnog ciklusa razvoja softvera - automatiziranje provjera i pretvaranje sigurnosti u zajedničku odgovornost razvojnih, sigurnosnih i operativnih timova.
Odakle dolaze DevSecOps principi?
Za razliku od okvira za usklađenost poput NIST-a ili ISO-a, DevSecOps principi nisu prenošeni od strane jednog standardtijelo. Umjesto toga, oni evoluirao organski od bolnih točaka s kojima su se timovi susreli pokušavajući "učvrstiti" sigurnost do agilnih DevOps tijekova rada.
Organizacije poput DevSecOps.org prvi je formalizirao način razmišljanja, opisujući DevSecOps kao „proširenje DevOpsa kako bi se sigurnost uključila kao građanin prvog reda.“ U međuvremenu, američke vladine agencije poput GSA započeli su s objavljivanjem praktičnih smjernica za primjenu DevSecOps-a unutar kritičnih sustava.
Drugim riječima, izazovi iz stvarnog svijeta (od umora od pripravnosti do izoliranih timova) temelje ove principe, a stručnjaci su ih potvrdili u različitim industrijama.
DevSecOps principi koji oživljavaju sigurnost
Kako bi se sigurnost uistinu ugradila u isporuku softvera, timovima je potrebno više od samih alata - potrebna su im načela koja se mogu skalirati. Sljedeća DevSecOps načela temelje se na iskustvu iz stvarnog svijeta i pokazuju kako timovi mogu integrirati sigurnost u moderni razvoj bez ugrožavanja brzine ili agilnosti.
1. Pomaknite Sigurnost lijevo
Jedna od najvažnijih promjena uključuje rano otkrivanje problema. Timovi integriraju sigurnosne provjere i guardrails tijekom kodiranja, a ne nakon implementacije, kako bi se uštedjelo vrijeme, smanjio prerad i smanjio rizik od kasnih grešaka. Kada timovi pronađu ranjivosti prije nego što dođu do produkcije, lakše ih i brže ispravljaju.
2. Kontinuirano sigurnosno testiranje u CI/CD
Sigurnosno testiranje nije jednokratni zadatak, timovi ga moraju automatizirati, ponavljati i kontinuirano provoditi pipelineUobičajeni primjeri uključuju:
- Analiza sastava softvera (SCA)
- Otkrivanje tajni
- IaC skeniranja pogrešne konfiguracije
- Procjene ranjivosti
Skeniranjem u svakoj fazi (od commit za implementaciju) timovi ugrađuju sigurnost u ciklus isporuke umjesto da je tretiraju kao naknadnu misao.
3. Politika kao kod i automatizacija
Još jedno ključno načelo uključuje zamjenu ručnih procesa automatizacijom. Kada timovi pišu pravila kao kod i primjenjuju ih programski, postižu dosljednost i skalabilnost. Kao rezultat toga, brže ublažavaju rizike i održavaju okruženja usklađenima s internim i eksternim. standards.
4. Prioritizirajte rizik s obzirom na kontekst
Nisu svi problemi jednake težine. Zbog toga se timovi moraju usredotočiti na ono što se zapravo može iskoristiti, koristeći pokazatelje poput EPSS rezultata, dostupnosti i utjecaja na poslovanje. Ako kod nikada ne poziva ranjivu funkciju, na primjer, timovi je ne bi trebali prioritetizirati. Prioritizacija svjesna konteksta pomaže timovima da djeluju pametnije, a ne jače.
5. Poticati suradnju, a ne okrivljavanje
Konačno, DevSecOps se jednako odnosi na kulturu koliko i na kod. Umjesto davanja tiketa ili upiranja prstom, timovi bi trebali dijeliti odgovornost. Povratne informacije u stvarnom vremenu u pull requests ili CI zapisnici, upareni s kontekstom koji programeri razumiju, pretvaraju sigurnost u timski sport, a ne teret čuvara vrata.
I zapamtite, sigurnost se ne mora događati izolirano. Ako imate pitanja, ideje ili se samo želite suočiti s DevSecOps izazovima, Pridružite se našoj zajednici na Daily.dev. Tu smo da pomognemo, razgovaramo i surađujemo.
Pridružite se DevSecOps Xygeni Hubu
Povežite se s kolegama programerima i sigurnosnim stručnjacima. Pitajte bilo što. Naučite sve.
Prednosti DevSecOps-a
Za mnoge organizacije, prelazak s DevOpsa na DevSecOps započeo je kao taktički potez. Međutim, dugoročna vrijednost usvajanja temeljnih DevSecOps principa pokazala se i strateškom i mjerljivom. Kada se sigurnost integrira rano i često, koristi se umnožavaju - utječući na sve, od kvalitete softvera do brzine tima i spremnosti za usklađenost.
DevSecOps automatizacija osigurava da sigurnost nije samo potvrdni okvir za reviziju ili rješenje u zadnji čas. Ona postaje dosljedan, skalabilan proces ugrađen u vaše tijekove rada - pokretan inteligentnim alatima i pojačan suradnjom.
U nastavku su navedene ključne prednosti koje razvojni i sigurnosni timovi doživljavaju pri usvajanju dobro strukturirane DevSecOps platforme.
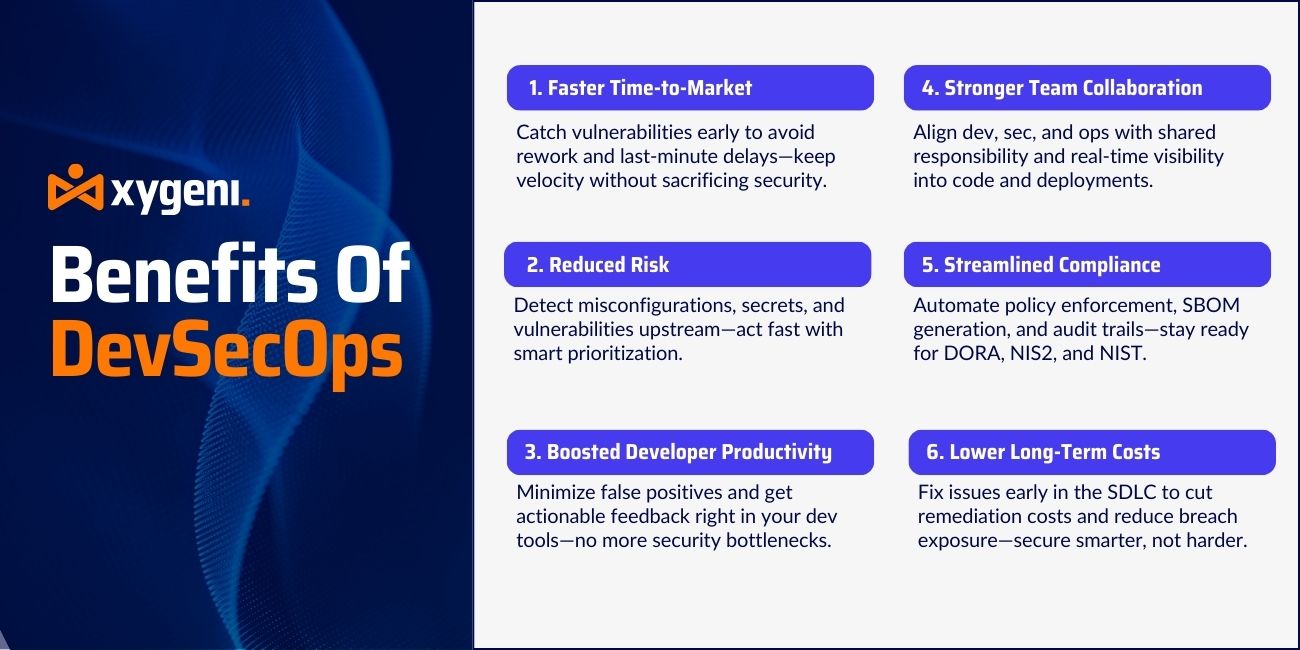
Brže vrijeme izlaska na tržište bez kompromisa
Otkrivanje ranjivosti tijekom razvoja, a ne na kraju pipeline, znači da timovi izbjegavaju skupe prerade i kašnjenja u zadnji čas. To čuva agilnost koju je DevOps izvorno obećao, a istovremeno uklanja sigurnosne prepreke koje su prije dolazile s tim.
Kontinuirano skeniranje tijekom pull requests i gradi znači da sigurnost prestaje biti usko grlo. Postaje lagana provjera koja podržava brzinu umjesto da radi protiv nje.
Smanjeni rizik ranim otkrivanjem
Ranjivosti, tajne i pogrešne konfiguracije jeftinije je i lakše ispraviti u trenutku kada se otkriju. Analiza dostupnosti i EPSS bodovanje idu dalje, filtrirajući buku tako da timovi djeluju samo na probleme koji se zapravo mogu iskoristiti.
Rezultat je manja izloženost povredama i prelazak s reaktivne kontrole štete na proaktivno upravljanje rizicima.
Poboljšana produktivnost programera
Tradicionalni sigurnosni pregledi obično generiraju prekomjeran broj lažno pozitivnih rezultata i nejasnih akcijskih stavki. Zrela platforma za automatizaciju DevSecOps smanjuje tu buku, pružajući relevantne povratne informacije upravo tamo gdje programeri već rade, u pull requests ili CI zapisnike.
To poboljšava iskustvo programera, gradi odgovornost i sprječava da sigurnost bude na štetu produktivnosti.
Poboljšana timska suradnja
DevSecOps pretvara sigurnost iz uloge čuvara u zajedničku funkciju. Razvojni programeri rano dobivaju sigurnosni kontekst. Sigurnosni timovi dobivaju uvid u ono što je zapravo implementirano. Operacije mogu provoditi usklađenost i integritet sustava bez usporavanja isporuke.
Taj model zajedničke odgovornosti gradi povjerenje, jasnoću i usklađene ciljeve u sva tri tima.
Jača usklađenost i spremnost za reviziju
Moderni regulatorni okviri, među kojima su DORA, NIS2 i NIST SP 800-204D, zahtijevaju da sigurnosne kontrole budu podložne reviziji, provedive i kontinuirane. DevSecOps principi to izravno podržavaju tako što omogućuju praćenje sigurnosnih politika i ugrađuju ih u kontrolu verzija.
DevSecOps platforma poput Xygenija automatizira SBOM generacije, prati provedbu politika diljem pipelinei čuva detaljnu povijest rješavanja ranjivosti, tako da revizije i regulatorni odgovori prestaju biti zbrka.
Niži dugoročni troškovi
Rano ispravljanje ranjivosti SDLC košta djelić sanacije u proizvodnji ili nakon kršenja, a trošak kvara samo raste što se kasnije otkrije.
DevSecOps smanjuje te troškove primjenom kontrola i vidljivosti od prvog dana, bez oslanjanja na veći broj zaposlenika ili vanjske ručne preglede.
DevSecOps automatizacija: Skaliranje sigurnosti bez usporavanja
Automatizacija je okosnica svake učinkovite DevSecOps strategije. Iako principi poput „pomaka ulijevo“ i „sigurnosti kao koda“ čine temelj, upravo je DevSecOps automatizacija ta koja te ideje uistinu oživljava u velikim razmjerima. Drugim riječima, automatizacija pretvara teoriju u praksu. Bez nje, čak se i najbolje sigurnosne politike mogu nedosljedno primjenjivati, ignorirati pod pritiskom ili biti zakopane u ručnim zaostatcima.
Istovremeno, moderna razvojna okruženja se brzo mijenjaju - timovi svakodnevno isporučuju desetke ili čak stotine promjena. U tim okolnostima, oslanjanje na ručne sigurnosne provjere jednostavno se ne skalira. To je preduvjetciszašto robusna DevSecOps platforma postaje ne samo korisna, već i neophodna.
Uloga automatizacije u sigurnosti SDLC
Automatizacija osigurava da se sigurnosne provjere događaju rano, često i pouzdano. To uključuje:
- Kontinuirana analiza sastava softvera (SCA) tijekom koda commiti gradi
- Detekcija tajni na svakom Git hooku ili pull request
- Infrastruktura kao šifra (IaC) skeniranje prije pružanja usluga
- Procjene ranjivosti s kontekstom dostupnosti i iskoristivosti
- Automatsko ažuriranje zakrpa za poznate CVE-ove gdje je to moguće
Ugrađivanjem ovih radnji izravno u CI/CD tijekove rada, timovi mogu provoditi sigurnost standards bez prekidanja ciklusa isporuke.
Prema DevSecOps.org, cilj je primijeniti sigurnost „istim tempom i opsegom kao i razvoj i poslovanje“—ne sporije,ne odvojeno.
Zašto sama automatizacija nije dovoljna
Iako automatizacija uklanja trenje, nije učinkovita bez konteksta. Timovi trebaju znati:
- Koje su ranjivosti zaista iskoristive?
- Koristi li se dotična komponenta zapravo tijekom izvođenja?
- Krši li ova ranjivost politiku usklađenosti?
Ovo je vrijeme kada inteligentne DevSecOps platforme poput Xygenija ističu se. Kombiniranjem EPSS bodovanje, analiza dostupnostii filteri utjecaja na poslovanjeXygeni omogućuje timovima da se usredotoče na probleme koji su zaista važni - uklanjanje umora od budnosti i smanjenje buke.
Automatizacija za brzinu i točnost
Za razliku od naslijeđenih alata koji generiraju duge popise nefiltriranih upozorenja, moderni DevSecOps platforme primijenite kirurškiji pristup. Na primjer, Xygeni automatizira:
- Otkrivanje tipografski neispravnih ili sumnjivih paketa
- Provođenje pravila sigurne konfiguracije u CI-ju pipelines
- Blokiranje tajnih podataka prije nego što kod uopće dođe do glavnih grana
- Prioritizacija iskoristivih CVE-ova pomoću dinamičkih filtera
- Izrada sanacije pull requests—automatski
Ove mogućnosti podržavaju Princip DevSecOps-a ranog otkrivanja i brzog rješavanja, a istovremeno daje programerima sigurnost da nisu nepotrebno usporeni.
🔧 Ključ za poneti
DevSecOps automatizacija ne odnosi se samo na skeniranje svega - radi se o skeniranju pravih stvari, u pravo vrijeme, s pravim kontekstom.
Rezultat? Dosljedna zaštita u stvarnom vremenu koja se prilagođava isporuci vašeg softvera, usklađuje se s potrebama za usklađenošću i osnažuje timove da ostanu sigurni bez problema.
U nastavku ćemo pogledati kako DevSecOps platforma—posebno Xygeni — podržava te ciljeve integriranim značajkama namijenjenim prvenstveno razvojnim programerima, izgrađenim za moderno pipelines.
Kako Xygeni omogućuje skalabilne, programerima prilagođene DevSecOps
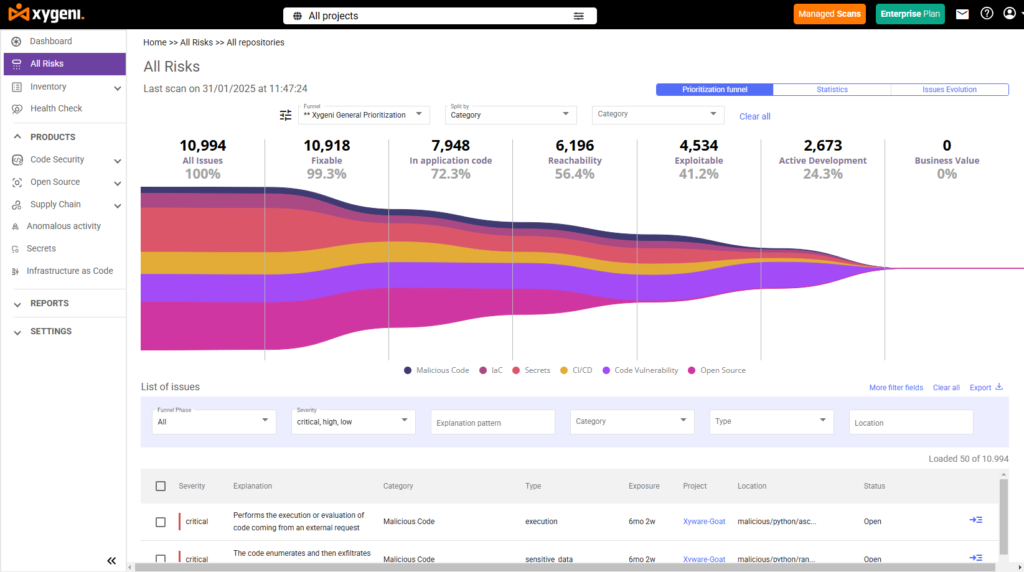
Uspješna DevSecOps strategija ne ovisi samo o načinu razmišljanja i procesu, već i o DevSecOps platforma Vi odaberete operacionalizirati ga. Prava platforma premošćuje jaz između sigurnosnih i razvojnih timova - pružajući jasnoću, automatizaciju i brzinu bez ometanja tijeka rada.
Xygeni je izgrađen posebno za podršku ovom modelu. U svaku fazu ugrađuje sigurnost. SDLC—od koda do izgradnje, implementacije i pokretanja — kako bi timovi mogli rano otkriti prijetnje, inteligentno odrediti prioritete i automatski ih sanirati.
Ključne mogućnosti koje pokreću automatizaciju DevSecOps-a
Kako bi se principi DevSecOpsa primijenili u praksi, Xygeni pruža dubinsku pokrivenost cijelog lanca opskrbe softverom. Platforma nudi:
CI/CD Pipeline Integracija
Xygeni se integrira s glavnim CI/CD sustavi uključujući GitHub Actions, GitLab CI, Bitbucket Pipelines, Jenkins i Azure DevOps. Izvodi sigurnosne provjere u stvarnom vremenu tijekom izgradnje i pull requests, što omogućuje sigurnost s tipkom shift-left od prvog dana.
Pull Request Skeniranje i otkrivanje tajni
Automatizirana pull request skeniranje pomaže u otkrivanju ranjivosti, tajni i rizičnih promjena prije Spojeni su. Xygeni primjenjuje politike tajni izravno u Gitove tijekove rada – rano blokirajući curenje tokena.
To je u skladu s načelom „Sigurnost kao kod“, osiguravajući da se sigurnosna pravila provode automatski i dosljedno.
Kontekst dostupnosti i iskorištavanja
Tradicionalni skeneri upozoravaju na sve. Xygeni filtrira ranjivosti na temelju stvarnog rizika koristeći:
- Upravljanje ranjivostima EPSS rezultata predvidjeti vjerojatnost iskorištavanja
- Analiza dostupnosti utvrditi jesu li ranjivi putevi koda zaista pozvani
To omogućuje programerima da se usredotoče samo na relevantne probleme - poboljšavajući sigurnosne rezultate uz održavanje brzine isporuke.
Lijevci prioriteta i automatsko ispravljanje
Sigurnosni timovi mogu stvoriti dinamične prodajne tokove koji kombiniraju ozbiljnost, iskoristivost i utjecaj na poslovanje. Xygeni zatim automatski generira pull requests zakrpati poznate probleme, ubrzati sanaciju i smanjiti zaostatke.
Infrastruktura kao kod i Build Security
Xygeni skeniranja IaC predlošci za pogrešne konfiguracije, provjerava porijeklo izgradnje i provodi pravila kao kod u cijelom SDLCTo osigurava da je infrastruktura i revizijska i usklađena s propisima.
Integracijom atest izgradnje, SBOM generacijai otkrivanje prijetnji u lancu opskrbeXygeni također proširuje DevSecOps pokrivenost izvan aplikacijskog sloja.
Application Security Posture Management (ASPM): Kontrolni centar DevSecOps
Kako timovi usvajaju više sigurnosnih alata i tijekova rada, izazov postaje vidljivost i koordinacija. Tu se Xygenijev ASPM dolaze do izražaja sposobnosti.
ASPM služi kao jedinstveni sigurnosni sloj koji konsolidira nalaze iz cijelog SDLC-uključujući SCA, tajne, IaC, CI/CD sigurnost i otkrivanje anomalija. Normalizira ove podatke u jedinstveni prikaz stanja tako da timovi mogu:
- Otkrivanje i određivanje prioriteta rizika kontekstualno
- Praćenje neriješenih problema po izvoru, pipelineili poslovna jedinica
- Stvorite dinamiku dashboardza usklađenost i izvještavanje
- Integrirajte uvide u rizike u alate za izdavanje zahtjeva (npr. Jira)
Xygenijev ASPM pomaže timovima Prestanite tražiti nepovezana upozorenja i počnite upravljati sigurnosnim stanjem s centralne, inteligentne platforme.
To se izravno poklapa s DevSecOps principi automatizacije, suradnje i fokusa na temelju rizika - transformirajući sigurnost iz reaktivnih pregleda u kontinuiranu, vidljivu i mjerljivu disciplinu.
Zašto pobjeđuju i programeri i sigurnosni timovi
Zrela DevSecOps platforma ne samo da štiti, već i omogućuje.
- Razvojni programeri dobivaju povratne informacije i PR komentare na koje mogu reagirati.
- Sigurnosni timovi dobivaju uvid u stvarni rizik i stanje usklađenosti.
- Vođe inženjerstva dobivaju smanjeno trenje, niži rizik i mjerljive ključne pokazatelje uspješnosti (KPI).
Ukratko, Xygeni omogućuje timovima da usvoje Automatizacija DevSecOps-a bez ugrožavanja agilnosti, prethodnocision ili suradnja.
DevSecOps: Od onoga što je lijepo imati do onoga o čemu se ne pregovara
Prelazak s DevOpsa na DevSecOps više je od kulturne evolucije; to je praktična nužnost. Kako se lanac opskrbe softverom suočava sa sve sofisticiranijim napadima, a regulatorni pritisak raste, integracija sigurnosti u svaku fazu SDLC više nije opcionalno. To je temeljno.
DevSecOps automatizacija pruža organizacijama način da se izravno suoče s tim izazovima: ugradnjom sigurnosti u tijekove rada programera, davanjem prioriteta stvarnim rizicima i automatizacijom repetitivnih zadataka, tako da timovi mogu isporučivati brže i sigurnije, s manje iznenađenja u kasnijim fazama ciklusa.
Evo ključne zaključke: DevSecOps nije samo sigurnosna inicijativa, već multiplikator kvalitete proizvoda, brzine i otpornosti.
Timovi koji rano prihvaćaju DevSecOps:
- Isporuka koda s manje kritičnih grešaka i ranjivosti
- Brže reagirajte na prijetnje, prije nego što eskaliraju
- Poboljšati suradnju i odgovornost među timovima
- Postignite usklađenost bez utapanja u ručnom radu
Sigurnost je sada svačiji posao, ali s platformama poput Xygeni, ne mora se osjećati kao dodatni posao. Umjesto toga, postaje besprijekoran, automatizirani sloj vašeg procesa isporuke, onaj koji štiti vaš softver, vaše korisnike i vaše poslovanje.
Pogledajte kako to izgleda u vašem vlastitom pipeline.

DevSecOps Često postavljana pitanja: Spoznajte osnove, idite dublje
Što znači skraćenica DevSecOps?
DevSecOps je kratica za Razvoj, sigurnost i operacijeTo je moderan pristup koji integrira sigurnost u svaku fazu životnog ciklusa razvoja softvera (od planiranja do kodiranja, testiranja i implementacije) bez usporavanja isporuke.
Koji su DevSecOps principi?
DevSecOps principi su prakse koje sigurnost čine dijelom svakodnevnog razvoja umjesto konačnog dijela: pomicanje sigurnosti ulijevo kako bi se problemi uhvatili dok se piše kod, provođenje kontinuiranog sigurnosnog testiranja CI/CD, pisanje pravila kao koda tako da se pravila primjenjuju automatski i dosljedno, davanje prioriteta nalazima prema stvarnoj iskoristivosti umjesto tretiranja svakog problema kao jednako hitnog, te poticanje zajedničke odgovornosti između programera, sigurnosti i operacija umjesto modela prebacivanja krivnje.
Što je DevSecOps platforma?
DevSecOps platforma je sloj alata koji operacionalizira DevSecOps principe u velikim razmjerima, ugrađujući sigurnosne provjere poput SCA, otkrivanje tajni, IaC skeniranje i određivanje prioriteta ranjivosti izravno u CI/CD pipelineS i pull requests, tako da timovi dobivaju automatizirane, dosljedne povratne informacije o sigurnosti bez usporavanja isporuke. Sam DevSecOps je način razmišljanja; platforma je ono što taj način razmišljanja čini praktičnim kroz desetke ili stotine dnevnih promjena koda.
Što je DevSecOps metodologija?
DevSecOps metodologija fokusira se na automatizaciju sigurnosti, pomicanje ulijevo i pretvaranje te odgovornosti u zajedničku odgovornost među timovima. Promiče kontinuirano testiranje, primjenu pravila kao koda, određivanje prioriteta ranjivosti i povratne informacije u stvarnom vremenu, tako da sigurnost postaje dio vašeg tijeka rada, a ne blokada.
Kako mogu naučiti DevSecOps?
Odlično pitanje! Ako tek počinjete ili želite usavršiti svoje vještine:
- Istražite naše blog za uvide i najbolje prakse
- Zaronite u naše dokumentacija za praktično vodstvo
- Provjerite sve naše resursi za učenje to budite u toku s najnovijim tehnologijama sigurne isporuke softvera
Koje su ključne komponente DevSecOps-a?
U svojoj srži, DevSecOps uključuje:
- Sigurnosna automatizacija (npr. skeniranja, testovi, pravila)
- CI/CD integracija ugraditi kontrole u pipelines
- Prioritizacija s obzirom na kontekst (EPSS rezultati, dostupnost, utjecaj na poslovanje)
- Kultura suradnje na prvom mjestu između razvojnog, sigurnosnog i operativnog odjela
- Vidljivost držanja pratiti rizik i brzo reagirati
Zajedno, ove komponente čine sigurnost skalabilnom, konzistentnom i prilagođenom programerima.
