






Najbolje prakse DevSecOpsa: Kako implementirati praktične skalabilne DevSecOps strategije
DevSecOps je više od pukog popularnog izraza - to je transformativni pristup koji omogućuje razvojnim, sigurnosnim i operativnim timovima suradnju na bržoj isporuci sigurnog softvera. Ako tražite najbolje prakse DevSecOpsa, istražujete praktične DevSecOps tijekove rada ili se pitate kako implementirati DevSecOps bez usporavanja isporuke - na pravom ste mjestu.
Kao što je navedeno u OWASP DevSecOps smjernice, ugrađujući sigurnost u cijelom SDLC je ključ za izgradnju povjerenja, otpornosti i brzine.
Kako implementirati DevSecOps: Započnite s jakim temeljima
Razumijevanje načina implementacije DevSecOps-a započinje usklađivanjem ljudi, procesa i alate u cijelom vašem softveru pipeline. Evo kako započeti.
Potaknite kulturu koja prihvaća praktične DevSecOps
Razbijte silose i promovirajte zajedničko vlasništvo. Praktični DevSecOps napreduje kada timovi za razvoj, operacije i sigurnost surađuju od prvog dana.
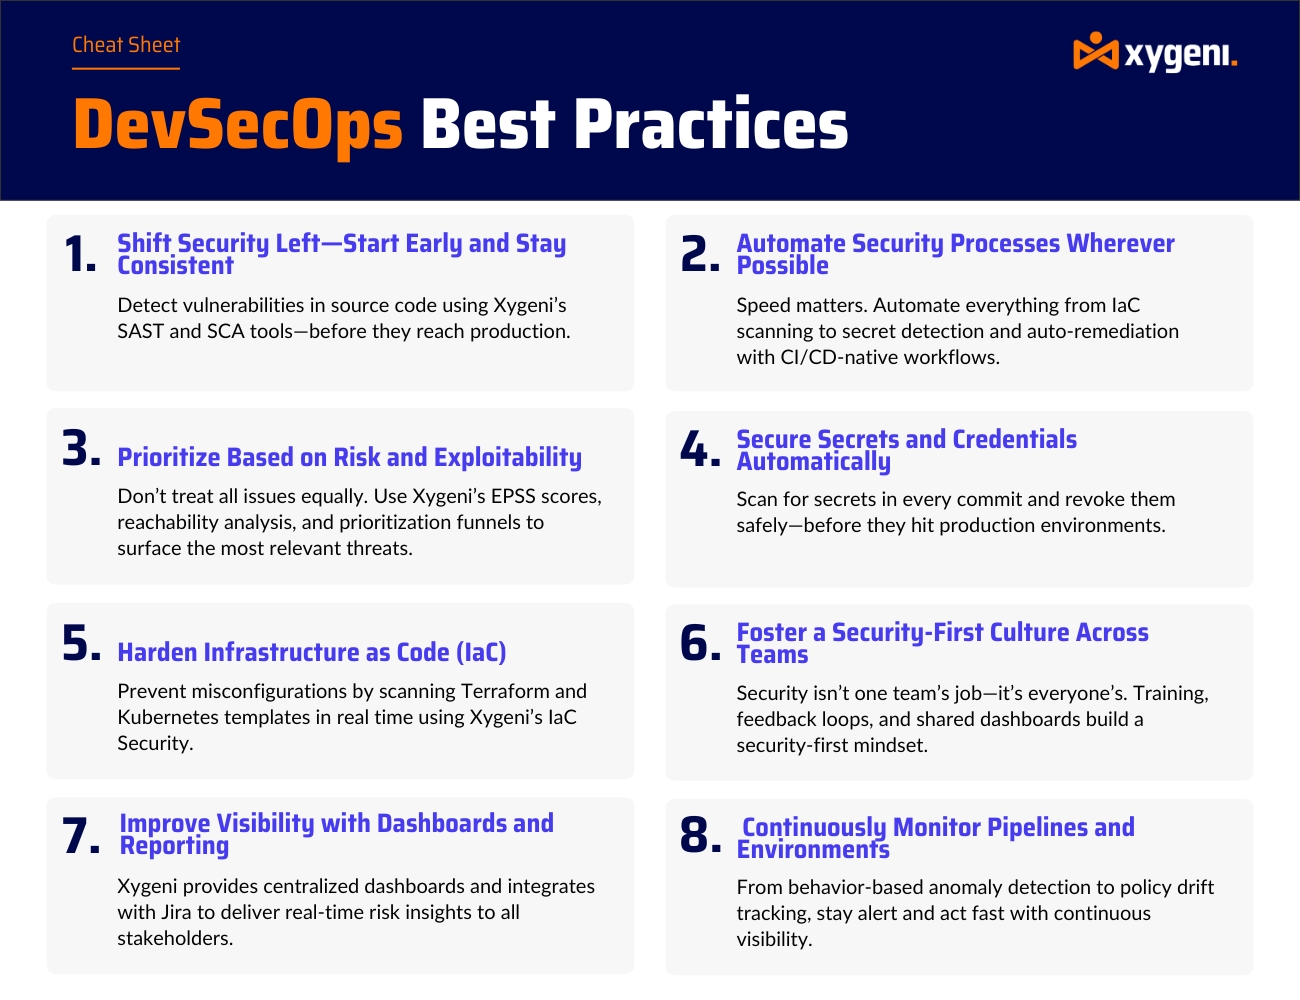
Najbolja vježba: Vodite međufunkcionalne radionice, dodijelite zajedničke metrike i stvorite tijekove rada za razvojne programere koji su sigurni po zadanim postavkama.
Pomaknite sigurnost ulijevo uz najbolje prakse DevSecOpsa
Pomicanje sigurnosti ulijevo samo je dio jednadžbe. Kako biste u potpunosti prihvatili siguran razvoj bez ugrožavanja brzine, bitno je razumjeti kako DevOps i DevSecOps funkcioniraju zajedno. Istražite razliku između DevOpsa i DevSecOpsa i otkrijte kako vam Xygeni pomaže da besprijekorno integrirate sigurnost u svoj pipeline— bez usporavanja isporuke.
Najbolja vježba: Koristite Xygeni CI/CD-domaći SAST kako bi se otkrile ranjivosti prije nego što kod dođe u fazu pripreme.
Xygenijev glosar
Što je DevSecOps?
DevSecOps je praksa integriranja sigurnosti u svaku fazu životnog ciklusa razvoja softvera - automatiziranje provjera i pretvaranje sigurnosti u zajedničku odgovornost razvojnih, sigurnosnih i operativnih timova.
Najbolje prakse za DevSecOps: Automatizacija i određivanje prioriteta s kontekstom
Nakon što postavite temelje, skaliranje sigurnosti svodi se na inteligentnu automatizaciju i razvoj temeljen na riziku.cisstvaranje iona.
Automatizirajte sigurnosno testiranje u cijelom vašem CI/CD
Ručno testiranje ne može pratiti tempo. Najbolje prakse DevSecOpsa zahtijevaju automatizirane alate koji provode sigurnost bez blokiranja tijeka rada.
Najbolja vježba: Integrirajte DAST, SCA, tajno skeniranje i IaC security u vašu gradnju pipelinekoristi Xygeni.
Prioritizirajte probleme s EPSS-om i bodovanjem dosega
Nisu sve ranjivosti jednako važne. Praktični DevSecOps znači fokusiranje na ono što se može iskoristiti, što je dostupno i što je relevantno.
Najbolja vježba: Koristite Xygeni Prioritetizacija vođena EPSS-om lijevci za smanjenje umora od opreza i rješavanje onoga što je najvažnije.
Praktični DevSecOps za infrastrukturu, tajne i nadzor
Sigurnost se ne zaustavlja na sloju aplikacije. Ove najbolje prakse DevSecOpsa bave se najčešćim područjima rizika s kojima se programeri svakodnevno suočavaju.
Automatski osigurajte tajne i vjerodajnice
Čak i iskusne ekipe leak secretPraktični DevSecOps zahtijeva automatizirane alate za skeniranje i opoziv tajnih podataka.
Najbolja vježba: Koristite Xygeni za otkrivanje i opoziv kodiranih tajni u stvarnom vremenu - bez potrebe za ručnim pregledima.
Ojačajte infrastrukturu kao kod (IaC)
IaC Predlošci često prođu sigurnosne provjere. Ali u najboljim praksama DevSecOpsa, oni se podvrgavaju istoj kontroli kao i kod aplikacije.
Najbolja vježba: Skenirati Terraform, Kubernetesi Helm karte s Xygenijev IaC security mehanizam i provoditi sigurne zadane postavke.
Vidljivost i praćenje: Najbolje prakse za temeljne DevSecOps-ove
Sigurnost je primjenjiva samo ako je vidljiva. Zato implementacija DevSecOps-a uvijek uključuje praćenje i izvještavanje.
Izgradi Dashboardkoji odražavaju stvarni rizik
Bez obzira prikazujete li tragove revizije ili dnevna upozorenja, centralizirano dashboards pomaže skaliranju DevSecOps-a.
Najbolja vježba: Koristite Xygeni dashboardza praćenje ranjivosti, statusa sanacije i stanja usklađenosti u stvarnom vremenu.
Kontinuirano nadzirati Pipelines za anomalije
Prijetnje ne čekaju tjedna izvješća. Koristite najbolje DevSecOps prakse koje uključuju praćenje ponašanja u stvarnom vremenu.
Najbolja vježba: Pokreni upravljane skeniranja i otkrij pipeline anomalije poput eskalacije privilegija ili zlonamjernih promjena tijeka rada s Xygenijem.
Želite li istražiti više?
Pročitajte cijeli sadržaj DevSecOps stupca i otkrijte kako Xygeni pomaže timovima u izgradnji sigurnog softvera od koda do oblaka.
Zašto su najbolje prakse DevSecOpsa važne za moderne timove
Primjenom najboljih DevSecOps praksi u razvoju i isporuci pipelines, timovi mogu sigurno i pouzdano isporučivati softver. Bez obzira jeste li novi u ovom području ili već skalirate, poznavanje pravilne implementacije DevSecOps-a ključno je za dugoročni uspjeh.

