






U brzom svijetu DevOps alata, brzina i učinkovitost su ključne. Međutim, bez pravilnog osiguranja DevOps sigurnosnih alata, cijeli proces razvoja može se suočiti s ozbiljnim rizicima. Fokusiranjem na DevOps i sigurnost, timovi osiguravaju da njihovi alati i tijekovi rada ostanu pouzdani i zaštićeni. Osim toga, kako organizacije usvajaju napredne DevSecOps sigurnosne alate, konfiguriranje i praćenje tih alata postaje još važnije. Ovi alati ne samo da čine okosnicu Kontinuirana integracija (CI) i kontinuirana isporuka (CD) ali i zaštititi razvoj pipeline od ranjivosti.
Zaštita grana u DevOpsu i sigurnosti: Osiguravanje kodne baze
Jedan od najučinkovitijih načina za jačanje DevOpsa i sigurnosti je implementacija zaštite grana. Ova značajka štiti kritične grane od neovlaštenih ili zlonamjernih promjena. Na primjer, provođenje zaštite grana sprječava napadače da ubace ranjivosti u vašu kodnu bazu. Za podizanje ove zaštite:
- Provesti preglede kodaZahtijevati rigorozne preglede za svaku promjenu kako bi se otkrile ranjivosti i održao kod standards.
- Spriječite pritiske sileBlok sila gura da sačuva commit povijest i voditi jasnu, sljedivu evidenciju promjena.
- Dodajte automatizirane sigurnosne provjereIntegrirajte sigurnosne skenove u pull requests identificirati rizike prije spajanja.
Ultimativni vodič za zaštitu vašeg CI/CD Pipeline
Budite ispred napadača uz naš stručni vodič o prepoznavanju, sprječavanju i reagiranju na sigurnosne rizike u CI/CD pipelines!
Uloga DevOps sigurnosnih alata u proširivosti CI alata
Fleksibilnost DevOps sigurnosnih alata, kao što su Jenkins i GitLab, leži u njihovoj proširivosti putem dodataka. Međutim, ova proširivost također može izložiti sustave rizicima ako su dodaci zastarjeli ili loše održavani. Na primjer, dodatak s neriješenim ranjivostima mogao bi omogućiti napadačima pristup vašem pipeline ili ubrizgati zlonamjerni kod.
Rizici neprovjerenih dodataka:
- Zastarjeli alatiDodaci bez pravovremenih ažuriranja mogu propustiti kritične sigurnosne zakrpe.
- Slabe sigurnosne procjeneNeki dodaci nemaju odgovarajuće sigurnosne provjere prije integracije.
- Problemi s nekompatibilnošćuDodaci koji nisu usklađeni s osnovnim sustavom mogu uzrokovati ranjivosti.
- Kašnjenja u zakrpamaKašnjenja u primjeni zakrpa ostavljaju praznine koje napadači mogu iskoristiti.
Najbolje prakse za zaštitu sigurnosnih alata DevSecOps
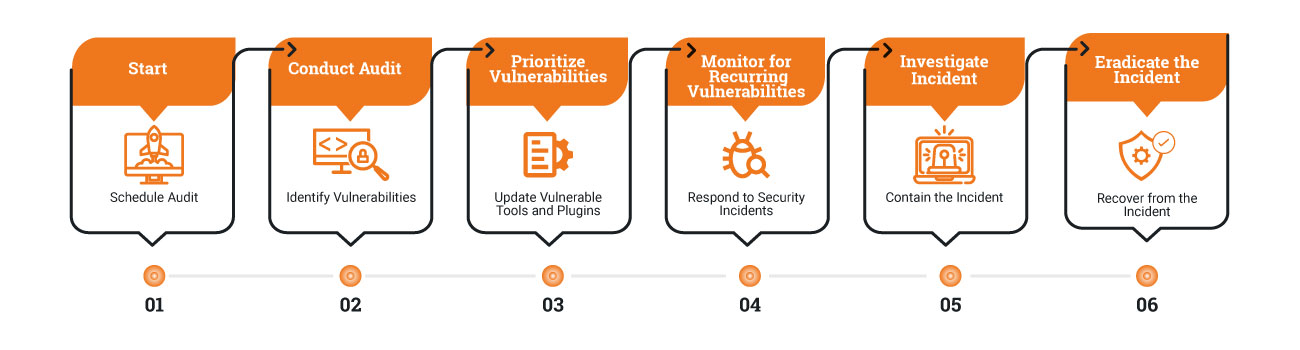
Učinkovito upravljanje sigurnosnim alatima DevSecOps-a zahtijeva proaktivan pristup. Dok integrirate ove alate u svoj CI/CD pipeline, slijedite ove postupke kako biste izgradili sigurne temelje:
- Odaberite pouzdane dodatkeKoristite aktivno održavane dodatke s dobrom reputacijom u zajednici.
- Provoditi redovite revizijeRedovito pregledavajte alate u potrazi za ranjivostima i pravovremeno instalirajte ažuriranja.
- Integrirajte sigurnosne skenoveDodajte automatsko otkrivanje ranjivosti kako biste kontinuirano pratili svoje alate.
Proaktivno smanjenje rizika
Fleksibilnost sigurnosnih alata DevSecOpsa je i snaga i potencijalna ranjivost. Stoga je bitno poduzeti proaktivne korake za učinkovito upravljanje rizicima. Evo kako to možete učiniti:
- Redovito provodite preglede kodaZa početak, postavite sigurno kodiranje kao prioritet integrirajući preglede u svaku fazu razvoja. Osim toga, osigurajte da programeri slijede najbolje prakse kako bi smanjili ranjivosti.
- Implementirajte automatsko skeniranjeNadalje, iskoristite sigurnosne provjere tijekom cijelog životnog ciklusa softvera. To vam omogućuje rano otkrivanje i rješavanje problema, smanjujući mogućnost da kritične ranjivosti dospiju u produkciju.
- Ojačajte zaštitu granaOsim toga, primijenite postavke koje sprječavaju neovlaštene promjene vaše kodne baze. To ne samo da štiti kritične grane, već i osigurava odgovornost i transparentnost u procesu razvoja.
- Ostanite ažuriraniKonačno, kontinuirano ažurirajte alate i dodatke kako biste izbjegli iskorištavanje putem poznatih ranjivosti. Redovita ažuriranja osiguravaju da su vaši alati opremljeni najnovijim sigurnosnim zakrpama i poboljšanjima.
Slijedeći ove korake, možete stvoriti sigurnije i otpornije DevOps okruženje. Štoviše, provedba ovih mjera pomaže u smanjenju rizika uz održavanje fleksibilnosti i učinkovitosti koje DevOps timovi cijene.
Izgradnja suradničke DevOps i sigurnosne zajednice
Poboljšanje DevOpsa i sigurnosti zahtijeva kontinuirano učenje i suradnju. Zbog toga je dijeljenje znanja i iskustava neprocjenjivo. Evo nekoliko načina za doprinos i rast:
- Razmislite o trenutnim praksamaJesu li vaše postavke zaštite podružnice dovoljne? Ažuriraju li se vaši DevSecOps sigurnosni alati redovito? Odgovorite na ova pitanja kako biste identificirali mogućnosti za poboljšanje.
- Podijelite svoja iskustvaPodijelite svoje izazove i strategije s kolegama kako biste doprinijeli kolektivnom znanju DevOps zajednice.
- Družite se s drugimaPridružite se forumima i online raspravama kako biste razmjenjivali uvide i učili od drugih praktičara.
Otkrijte rasprave i resurse vođene zajednicom na DevOps chat.
Osiguravanje DevOps sigurnosnih alata je kontinuirano putovanje
Osiguravanje DevOps sigurnosnih alata i tijekova rada nije jednokratni napor; to je kontinuirani proces. Implementacijom ovdje opisanih praksi, timovi mogu zaštititi svoje pipelineuz održavanje učinkovitosti. Štoviše, suradnja s DevOps zajednicom omogućuje svima dijeljenje uvida i podizanje sigurnosti standardzajedno.
Surađujmo kako bismo osigurali da budućnost DevOpsa i sigurnosti bude brza, sigurna i otporna. Hvala vam što ste se pridružili ovom putovanju. Neka vaše DevOps okruženje ostane snažno i sigurno!

