






Tvrdo kodiranje, Loša upravljanje tajnamai nedostatak alata poput HashiCorp trezor i dalje izlažu aplikacije ozbiljnom riziku. Svaki put kada programer pošalje API ključ ili lozinku na GitHub, riskira pokretanje proboja. Zapravo, napadači aktivno skeniraju javne i privatne repozitorije u potrazi za otkrivenim tajnama, bilo da se nalaze u kodu, konfiguracijskim datotekama ili Docker slikama.
Posljedice iz stvarnog svijeta pokazuju što je u pitanju. Godine 2022. napadači su pronašli Uberove AWS ključeve kodirane u GitHub repozitoriju i koristili ih za provalu u kritične sustave. Toyota je otkrila privatnu infrastrukturu korisnika nakon što su programeri premjestili tajne podatke u javni GitHub repozitorij. U oba slučaja, timovi su ostavili tajne u kodu, a napadači su to iskoristili u potpunosti. Sve se to moglo spriječiti.
U ovom vodiču naučit ćete kako osigurati svoju aplikaciju pomoću HashiCorp trezor za centralizirano upravljanje tajnama, u kombinaciji s Xygenijeva automatska detekcija i sanacija značajke. Zajedno, ovi alati vam pomažu:
- Uklonite čvrsto kodirane tajne iz svoje kodne baze
- Spriječite ulazak tajnih podataka u povijest Gita
- Automatski otkriva i popravlja curenja prije nego što postanu iskoristiva
Prođimo kroz postupak postavljanja, korak po korak.
2. Što se smatra tajnom (i kako one cure)
Prije svega, a tajna nije samo lozinka. Uključuje API tokene, OAuth vjerodajnice, nizove za povezivanje s bazom podataka, SSH ključeve, ključeve za šifriranje, pa čak i JWT-ove. Sve što omogućuje pristup sustavu, resursu ili identitetu kvalificira se kao tajna.
Jer tvrdo kodiranje Unos ovih vjerodajnica u izvorni kod je još uvijek uobičajen, mnogi timovi nesvjesno uvode ranjivosti. Tijekom lokalnog razvoja lako je brzo ubaciti API ključ u .env datoteku - ili još gore, izravno u kod. Nakon toga, jedna git commit može zauvijek otkriti tu tajnu.
Čak i kada se tajne kasnije uklone commits, oni često ostaju u Povijest Gita, Docker slojevi ili kompilirani artefakti. Na primjer, mnoga curenja ostaju nezapažena dok netko ne pokrene git log ili izdvaja metapodatke iz slike spremnika.
To je razlog zašto upravljanje tajnama moraju biti proaktivni, kontinuirani i automatizirani. Tradicionalni skeneri mogu propustiti tajne skrivene u granama, slikama ili komprimiranim datotekama. Tu se pojavljuju alati poput HashiCorp trezor i Xygeni ući.
Osim toga, zapamtite da tajne ne cure samo od programera. CI/CD pipelines, testne skripte, pa čak i konfiguracijske datoteke u produkcijskim okruženjima mogu biti izvori izloženosti.
Stoga, osiguranje tajni nije samo stvar alata, već i navika, vidljivosti i automatizacije.
Želite li dublje istražiti tajno curenje informacija?
Ako želite razumjeti zašto tajne uopće cure i kako ih napadači zapravo iskorištavaju, ne propustite ovaj detaljni pregled:
3. Zašto je tvrdo kodiranje tajni rizik, čak i u privatnim repozitorijima
Hardkodiranje tajni poput API ključeva, vjerodajnica i tokena može se činiti praktičnim tijekom razvoja. Međutim, ova praksa uvodi ozbiljne rizike, posebno kada se tajne otkriju commitvezano uz kontrolu verzija.
Na primjer, u napadu na Uber 2022. godine, napadači su dobili pristup putem tvrdo kodirani AWS ključevi pronađeno u javnom GitHub repozitoriju. Slično tome, Toyota je otkrila kritične vjerodajnice u GitHub projektu, što je utjecalo na podatke o njihovim kupcima.
Jer čvrsto kodirane tajne često žive u .env datoteke, skripte ili komentare izvornog koda, lako ih je previdjeti. Čak i u privatnim repozitorijima, botovi i insajderi im mogu pristupiti. Što je još gore, Gitova povijest čuva svako curenje podataka, čak i nakon što ga "izbrišete".
Osim toga, moderni napadači kontinuirano skeniraju GitHub i registre kontejnera u potrazi za procurilim tokenima. Jedan pritisak s čvrsto kodiranim tajnim kodom može otvoriti vrata za:
- Kompromitacija infrastrukture (pristup oblaku)
- Nedozvoljeno mijenjanje izvornog koda (napadi na lanac opskrbe)
- Tajna ponovna upotreba na više sustava (eskalacija privilegija)
Stoga, zamjena tvrdog kodiranja pravilnim upravljanje tajnama nije opcionalno, već je temeljno za siguran razvoj.
4. Kako HashiCorp Vault osigurava tajne (i zašto je bolji od hardcodinga)
Hardkodiranje tajni poput API ključeva ili vjerodajnica baze podataka izravno u izvorni kod stvara ozbiljne sigurnosne rizike. HashiCorp Vault eliminira ovaj rizik nudeći centraliziranu, šifriranu i kontroliranu pohranu tajni.
Umjesto ugrađivanja tajni u varijable okruženja ili .env datoteke, aplikacije ih mogu sigurno dohvatiti na zahtjev putem Vaultovog API-ja. Ovaj pristup zamjenjuje statično rukovanje tajnim podacima dinamičkim pristupom vođenim pravilima.
Upravljanje tajnama pomoću HashiCorp Vaulta nudi nekoliko ključnih prednosti u odnosu na hardcoding:
- Tajne ostaju šifrirane i u mirovanju i u tranzitu.
- Pristup se strogo provodi korištenjem politika temeljenih na identitetu.
- Vault dinamički generira tajne, zbog čega automatski istječu.
- Svaki zahtjev se evidentira, nudeći potpunu sljedivost i mogućnost revizije.
Vault se također besprijekorno integrira u CI/CD pipelines, kontejnerizirana okruženja, infrastruktura u oblaku i servisne mreže, što ga čini skalabilnim i produkcijski spremnim rješenjem za moderne DevSecOps timove.
Primjer iz stvarnog svijeta:
U sustavu 2022, a Toyota GitHub repozitorij slučajno javno procurili vjerodajnice, otkrivajući interne usluge. Alat poput Vaulta, u kombinaciji sa strogim commit politike, mogle su to spriječiti.
Do sada bi trebalo biti jasno: odmicanje od tvrdog kodiranja i usvajanje sigurnog upravljanje tajnama alata poput HashiCorp trezor nije samo najbolja praksa, već je neophodna.
5. Kako integrirati Git, HashiCorp Vault i Xygeni za sigurno upravljanje tajnama
Da biste u potpunosti izbjegli tvrdo kodiranje tajne, programeri moraju poduzeti proaktivne korake tijekom lokalnog razvoja i u CI/CD. Dobra vijest je da HashiCorp trezor i Xygeni surađivati kako bi se osigurala sigurnost upravljanje tajnama tijekovi rada.
Korak 1: Koristite Vault za sigurno preuzimanje tajni
Prvo konfigurirajte svoju aplikaciju da učita tajne iz HashiCorp trezor za vrijeme izvođenja. Na primjer, u Node.js-u:
					const vault = require("node-vault")({
  endpoint: process.env.VAULT_URL,
  token: process.env.VAULT_TOKEN,
});

const secret = await vault.read("secret/production/db-password");
console.log("DB password:", secret.data.data.value);
To osigurava da se tajne nikada ne pohranjuju u kodu ili konfiguracijskim datotekama.
Korak 2: Spriječite hardcoding pomoću Git Hooka i Xygenija
Za sprječavanje slučajnih curenja možete dodati pre-commit kuka korištenjem Xygenijevog CLI-ja:
					#!/bin/sh
# .git/hooks/pre-commit
xygeni secrets --staged-files --no-upload
if [ $? -ne 0 ]; then
  echo "❌ Commit blocked due to hardcoded secret. Fix and try again."
  exit 1
fi
Ovaj hook skenira samo modificirane datoteke pripremljene za commitAko pronađe čvrsto kodiran tajne poput tokena ili lozinki, blokira commit, prije nego što išta stigne do spremišta.
Korak 3: Integrirajte Vault i Xygeni u CI/CD
U CI-ju pipelines, možete:
- Dohvati tajne za vrijeme izvođenja iz svod
- trčanje
xygeni scan --run="secrets"kako bi se potvrdilo da nisu uvedene nikakve tajne - Automatsko saniranje s Xygenijem ako nešto procuri
Programeri provode tajne u svakom koraku, od lokalnih commitza implementaciju, zahvalite upravi na ovoj uskoj petlji povratnih informacija.
6. Od tvrdog kodiranja do sigurnog upravljanja tajnama uz Vault + Xygeni
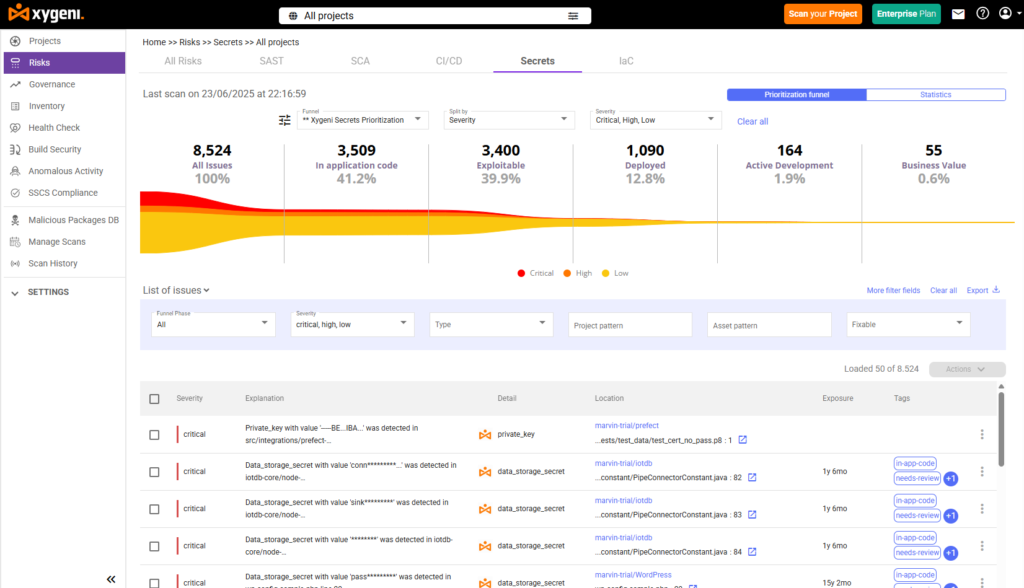
Hardkodiranje tajni i dalje je jedan od najčešćih načina na koje programeri slučajno otkrivaju osjetljive vjerodajnice. Zato je uparivanje HashiCorp trezor skeniranjem u stvarnom vremenu iz Xygenija stvara se potpuni upravljanje tajnama arhitektura: otkrivanje, sprječavanje i automatsko ispravljanje, ugrađeno izravno u vaš tijek rada.
| Korak | Kako upravljanje tajnama funkcionira s HashiCorp Vaultom i Xygenijem |
|---|---|
| Korak 1: Definiranje tajni u trezoru | Sigurno pohranite tajne poput API ključeva, vjerodajnica ili tokena u HashiCorp Vaultu pod strogim kontrolama pristupa i enkripcijom u mirovanju. |
| Korak 2: Ubrizgajte tajne putem CI/CD | Koristite varijable okruženja ili dinamičko ubrizgavanje kako biste svojoj izgradnji dodali tajne pipelineili aplikacija, izbjegavajući tvrdo kodiranje u izvornom kodu. |
| Korak 3: Skeniranje za tvrdo kodirane tajne | Xygeni skenira svakih pull request, Docker slika i git povijest za otkrivanje i validaciju procurjelih tajni u stvarnom vremenu. |
| Korak 4: Potvrdite tajne | Xygeni provjerava je li tajna aktivna i upotrebljiva. Verificirane tajne se označavaju za trenutnu akciju pomoću svog mehanizma za verifikaciju. |
| Korak 5: Pokrenite automatsko ispravljanje | Ako se otkrije provjerena tajna, Xygeni je može opozvati ili rotirati, objaviti PR/MR s kontekstom i voditi tijekove rada za sanaciju. |
7. Zauvijek zaustavite tvrdo kodiranje tajni uz automatsko ispravljanje i upravljanje tajnama
Čak i s HashiCorp Vaultom, pogreške se i dalje događaju. Programeri mogu tijekom lokalnog testiranja trajno kodirati token ili zaboraviti konfigurirati. .gitignore ispravno. Zato je ključno kombinirati upravljanje tajnama s kontinuiranim skeniranjem i automatskim saniranjem.
Kontakt Upravljanje tajnama tvrtke Xygeni, ne samo da otkrivate tvrdo kodirane vjerodajnice, već ih automatski ispravljate prije nego što postanu incidenti.
Evo kako Xygeni AutoFix radi za tajne:
- Xygeni skenira svakih pull request Čim se otvori, traži se čvrsto kodirana tajna u kodu, konfiguracijama, povijesti Gita i slojevima Dockera.
- Potvrđuje svaku pronađenu tajnu prema svojoj ciljnoj usluzi i prikriva vrijednost u zapisnicima.
- Xygeni otkriva tajnu izravno u odnosima s javnošću, dodavanjem kontekstualnih komentara s naznakom ozbiljnosti i vrste.
- AutoFix generira sigurnu zakrpu, koji mogu:
- Komentirajte otkrivenu tajnu
- Zamijenite ga referencom na Vault ili varijablu okruženja
- Ponudite detaljne upute za sanaciju
- Ako je zaštitna ograda aktivna, Xygeni automatski blokira PR dok se problem ne riješi.
Osim toga, Xygeni podržava provedbu putem GitHub Actions, GitLab, Jenkins i Bitbucket. Stoga, tajne nikada ne dospiju u produkciju, čak i ako ste ih propustili tijekom pregleda.
Ovo nije samo otkrivanje tajni. To je zaštita tajni koja se skalira.

