






Savladavanje vizualizacije lanca opskrbe softvera: Poboljšajte sigurnost i povećajte učinkovitost
Pregled sadržaja
U ovom sveobuhvatnom vodiču istražite osnove vizualizacije i mapiranja lanca opskrbe softvera. Otkrijte kako ove ključne strategije povećavaju sigurnost i operativnu učinkovitost u razvoju softvera. Saznajte više o najnovijim alatima i praksama u mapiranju lanca opskrbe, DevSecOps i upravljanju softverom otvorenog koda za robustan i pojednostavljen životni ciklus softvera.
Ulazak na putovanje vizualizacije: Što i zašto
Zamislite da se krećete kroz složeni labirint s bezbrojnim stazama, skrivenim vratima i nepredviđenim zamkama. Ovaj scenarij nije samo san entuzijasta zagonetki; to je svakodnevna stvarnost za timove za razvoj softvera koji upravljaju zamršenim lancima opskrbe. U svijetu razvoja softvera, labirint je vaš lanac opskrbe softverom, a ulozi su nevjerojatno visoki - od sigurnosnih propusta do operativne neučinkovitosti.
Ali što ako biste imali kartu i prikaz ovog labirinta? Mapiranje i vizualizacija vašeg lanca opskrbe softverom nije samo crtanje linija i točaka; radi se o otkrivanju skrivenih veza, izlaganju potencijalnih rizika i otkrivanju najučinkovitijih putova za vaše projekte.
U sljedećim odlomcima, uronit ćemo se u vitalnu ulogu mapiranja i vizualizacije vašeg lanca opskrbe softverom. Uz uvide vodećih stručnjaka u industriji i primjere iz stvarnog svijeta, saznajte kako ove prakse poboljšavaju sigurnost i pojednostavljuju učinkovitost, osiguravajući da je vaše putovanje razvoja softvera sigurno i uspješno. Krenimo na putovanje kako bismo transformirali način na koji vidite i upravljate svojim lancem opskrbe softverom, pretvarajući složenost u jasnoću, a izazove u prilike.
Demistifikacija labirinta: Ključna uloga vizualizacije
Nacionalni institut za Standardi tehnologija (NIST) naglašava ključni aspekt moderne kibernetičke sigurnosti – živopisan, detaljna mapa vašeg lanca opskrbe softveromNije to samo tehnička sitnica; to je temelj vaše obrambene strategije. Složenost i neprozirnost lanaca opskrbe softverom (SSC) predstavljaju značajne sigurnosne izazove, posebno u aspektima inventara i otkrivanja.
Snalaženje u magli: Otkrivanje izazova u vidljivosti
Zamislite navigaciju kroz maglom ispunjen krajolik. To je ono što treba učiniti Software Supply Chain Security (SSCS) osjeća se kao kada vidljivost blijedi u pozadini, zasjenjena sve većom složenošću SDLC ekosustava. Prema pregled Prema Zakladi za Cloud Native Computing, većina tehnologa izvještava da se suočava s neviđenom IT složenošću, koja stvara znatnu količinu podatkovne buke.
Zbog te složenosti praćenje bezbrojnih komponenti uključenih u softverski projekt otežava, što dovodi do poteškoća u identificiranju problema s konfiguracijom i dozvolama te potencijalnih sigurnosnih ranjivosti. Organizacijama je potreban jasan pregled cijelog lanca opskrbe softverom kako bi učinkovito osigurale svoje aplikacije.
Organizacije se suočavaju sa sljedećim zamršenostima i preprekama kada pokušavaju zaštititi svoje CI/CD sigurnosti:
- Teškoće u točnom popisu: Točna inventarizacija svih komponenti u lancu opskrbe softvera slična je traženju igle u plastu sijena. Kako je izvijestila Linux Foundation, prosječni lanac opskrbe softverske aplikacije toliko je složen da većini organizacija treba jasnije razumijevanje različitih elemenata koji čine njihove softverske ekosustave. Ovaj nedostatak znanja predstavlja značajnu prepreku učinkovitom osiguranju lanca opskrbe.
- Izazovi u otkrivanju prijetnji: Otkrivanje ranjivosti unutar lanca opskrbe softverom je herkulovski zadatak. S novim prijetnjama koje se pojavljuju svakodnevno, praćenje potencijalnih sigurnosnih propusta zahtijeva budnost i napredne tehnološke mogućnosti. Stalno promjenjiva priroda ovih prijetnji znači da tradicionalne metode otkrivanja ranjivosti često treba poboljšati..
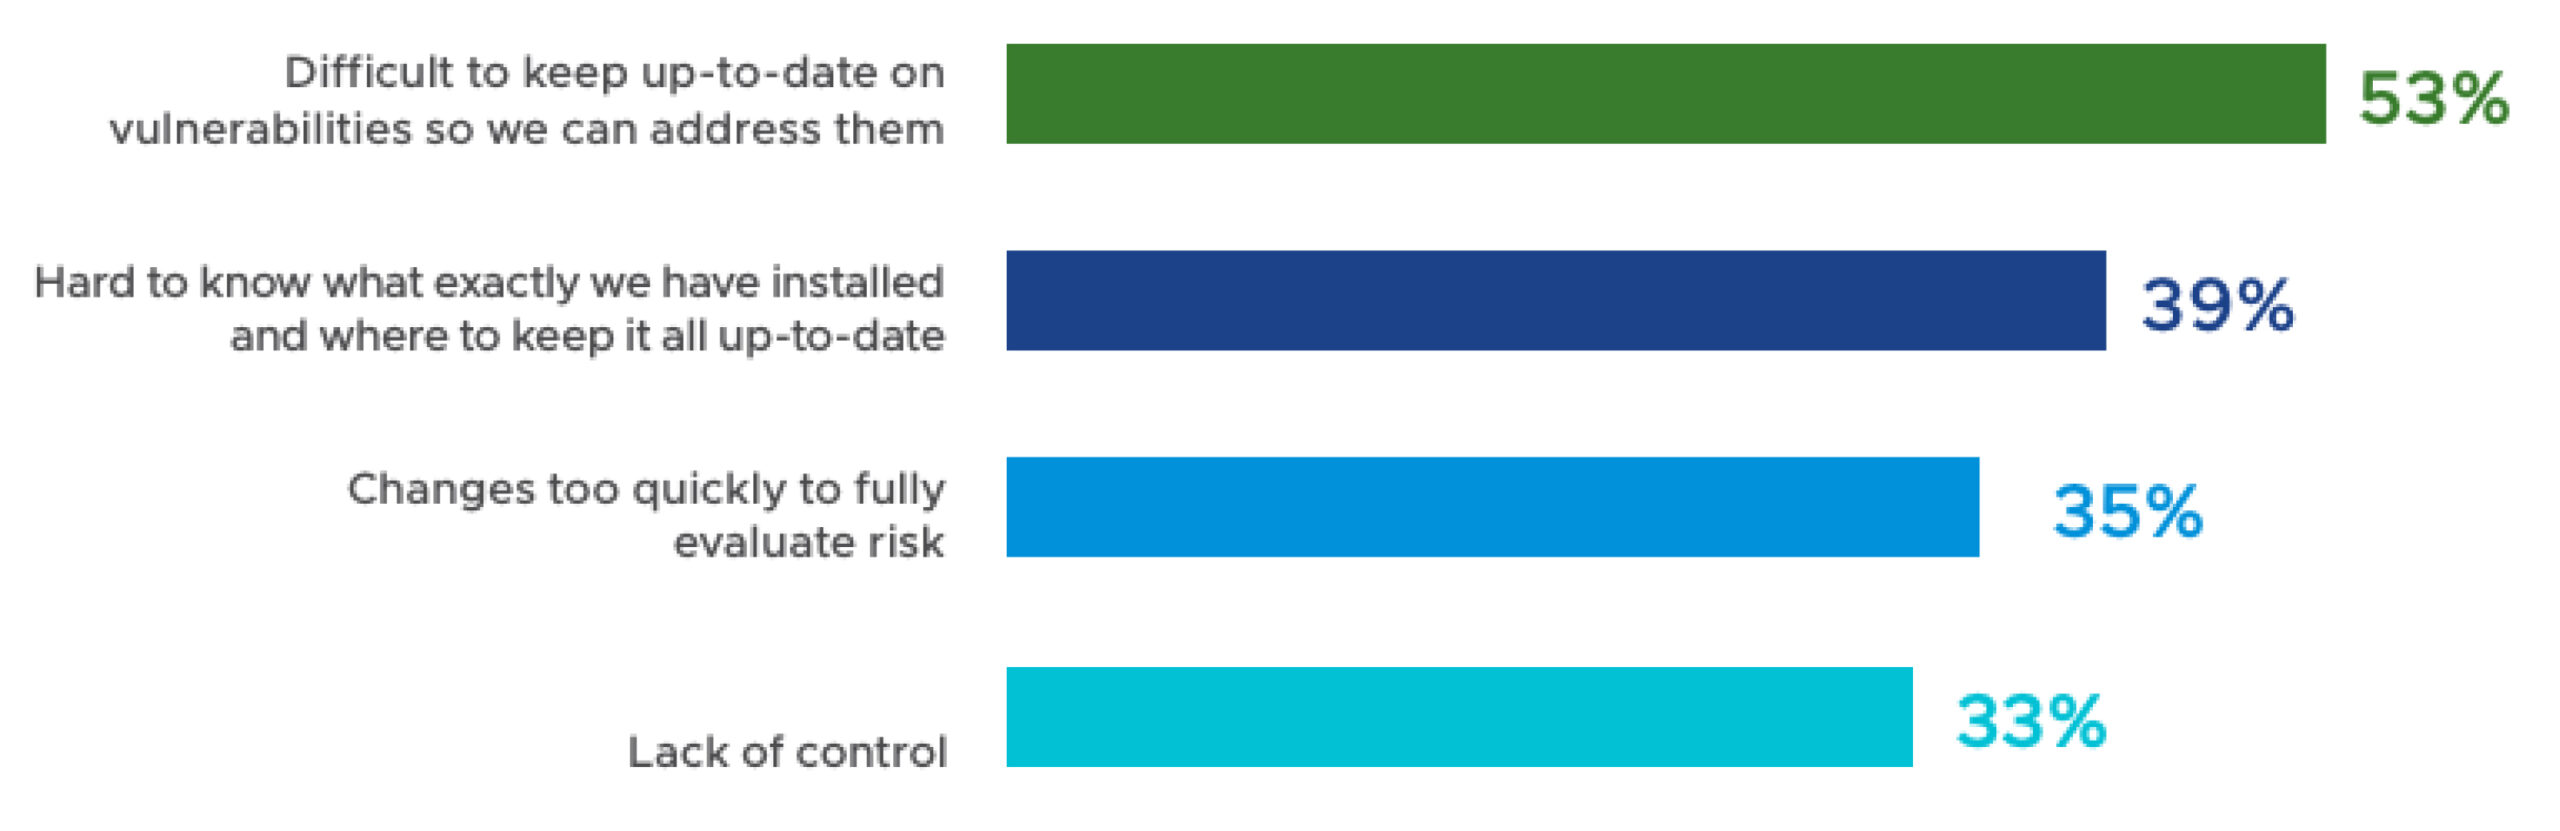
- Navigacija komponentama otvorenog koda i komponentama trećih strana: Široka upotreba komponenti otvorenog koda i komponenti trećih strana u modernom razvoju softvera uvodi još jedan sloj složenosti. Iako te komponente ubrzavaju razvoj i nude široke funkcionalnosti, one također donose nepoznate rizike. 2020. “Open Source Security Izvješće „Analiza rizika“ ističe da 75% kodnih baza sadrži ranjivosti otvorenog koda, što naglašava potrebu za strogim sigurnosnim mjerama. Catalogini kontinuirano praćenje tih ovisnosti za nove rizike ključno je i izuzetno važno.
Zabrinutost zbog sigurnosnih rizika korištenja softvera otvorenog koda
Osvjetljavanje tamnih kutova: Sigurnost kroz vidljivost
Izazov vidljivosti dodatno otežava nemogućnost DevSecOps timova da odrede prioritete akcija. Najnovija izvješća ističu da se mnogi inženjeri osjećaju preopterećeno ogromnom količinom podataka i brojem potencijalnih ranjivosti u svojim sustavima. Ovo preopterećenje često dovodi do paralize djelovanja, gdje timovi ne mogu razlikovati kritične od manje kritičnih ranjivosti koje zahtijevaju hitnu pozornost.Nedostatak određivanja prioriteta ne samo da ometa pravovremene napore sanacije, već i iscrpljuje resurse i otežava ukupnu reakciju IT timova.
Ova dva izazova – nedostatak vidljivosti i poteškoće u određivanju prioriteta – međusobno su povezana i često se međusobno nadopunjuju. Ograničena vidljivost u cijelom tehnološkom paketu otežava razumijevanje koji su elementi lanca opskrbe softverom ugroženi. Istovremeno, nemogućnost određivanja prioriteta akcija može proizaći iz ovog nedostatka jasnoće i doprinijeti mu.
Zajedno, oni čine značajnu prepreku adekvatnom software supply chain security, naglašavajući potrebu za rješenjima koja će probiti buku i pružiti jasne, praktične uvide.
Čišćenje puta: Pojednostavljenje poslovanja s jasnim pogledom
Zakoračite izvan područja sigurnosti i otkrit ćete da vizualizacija vašeg opskrbnog lanca čini više od pukog zaštite – to je kao da palite svjetlo u mračnoj sobi, otkrivajući najbrže i najučinkovitije putove kroz vaše operacije. Pruža timovima pogled iz ptičje perspektive na razvojni ekosustav, omogućujući im da identificiraju suvišnu imovinu i neodržavane elemente. Ova jasnoća je posebno korisna u velikim projektima gdje se isprepliću više jedinica i komponenti.
Strateški uvidi: Alati i tehnike za bolju vidljivost
Zamislite da imate rendgenski vid za svoj lanac opskrbe softverom. To je više od pukog viđenja dijelova; radi se o uočavanju skrivenih, zamršenih veza, njihovom pretvaranju u mozaik razumijevanja i djelovanja. Neke specifične strategije i metodologije, uz ulogu automatiziranih alata, koje mogu značajno poboljšati vidljivost lanaca opskrbe softverom su:
Implementacija sveobuhvatnih alata za mapiranje imovine
Za početak, razmislite o implementaciji alata koji nude detaljan pregled svake komponente unutar lanca opskrbe. To uključuje mapiranje ovisnosti trećih strana, biblioteka otvorenog koda i svakog CI/CD pipeline korak.
Ovi alati se mogu besprijekorno integrirati u kontinuiranu integraciju/kontinuirano raspoređivanje (CI/CD) pipelines, omogućujući kontinuirano praćenje i upravljanje softverskim komponentama dok prolaze kroz različite faze razvoja i implementacije.
Kao rezultat toga, operacije postaju pojednostavljene, a učinkovitost se povećava jer timovi mogu osigurati da su samo sigurne i ažurirane komponente dio konačnog proizvoda.
Uloga automatiziranog upravljanja zalihama
U tradicionalnim sustavima, održavanje ažurnog inventara svih softverskih komponenti, uključujući ovisnosti trećih strana i biblioteke otvorenog koda, dugotrajan je i sklon greškama zadatak.
Automatizirani sustavi upravljanja zalihama ključni su u ovoj potrazi za vidljivošću. Dizajnirani su za pomno katalogiziranje i praćenje svake komponente unutar lanca opskrbe softverom. Zamislite sustav koji automatski ažurira i bilježi svaku novu ovisnost ili promjenu u softverskoj imovini – to je ono što nude automatizirani sustavi upravljanja zalihama.
Automatizacija značajno smanjuje ručni napor potreban za praćenje i ažuriranje inventara, osiguravajući da nijedna komponenta ne prođe nezapaženo. Ovaj proces je ključan u identificiranju potencijalnih ranjivosti koje bi se inače mogle previdjeti tijekom ručne revizije.
Vizualizacija i Dashboard Alati za jasnoću i komunikaciju
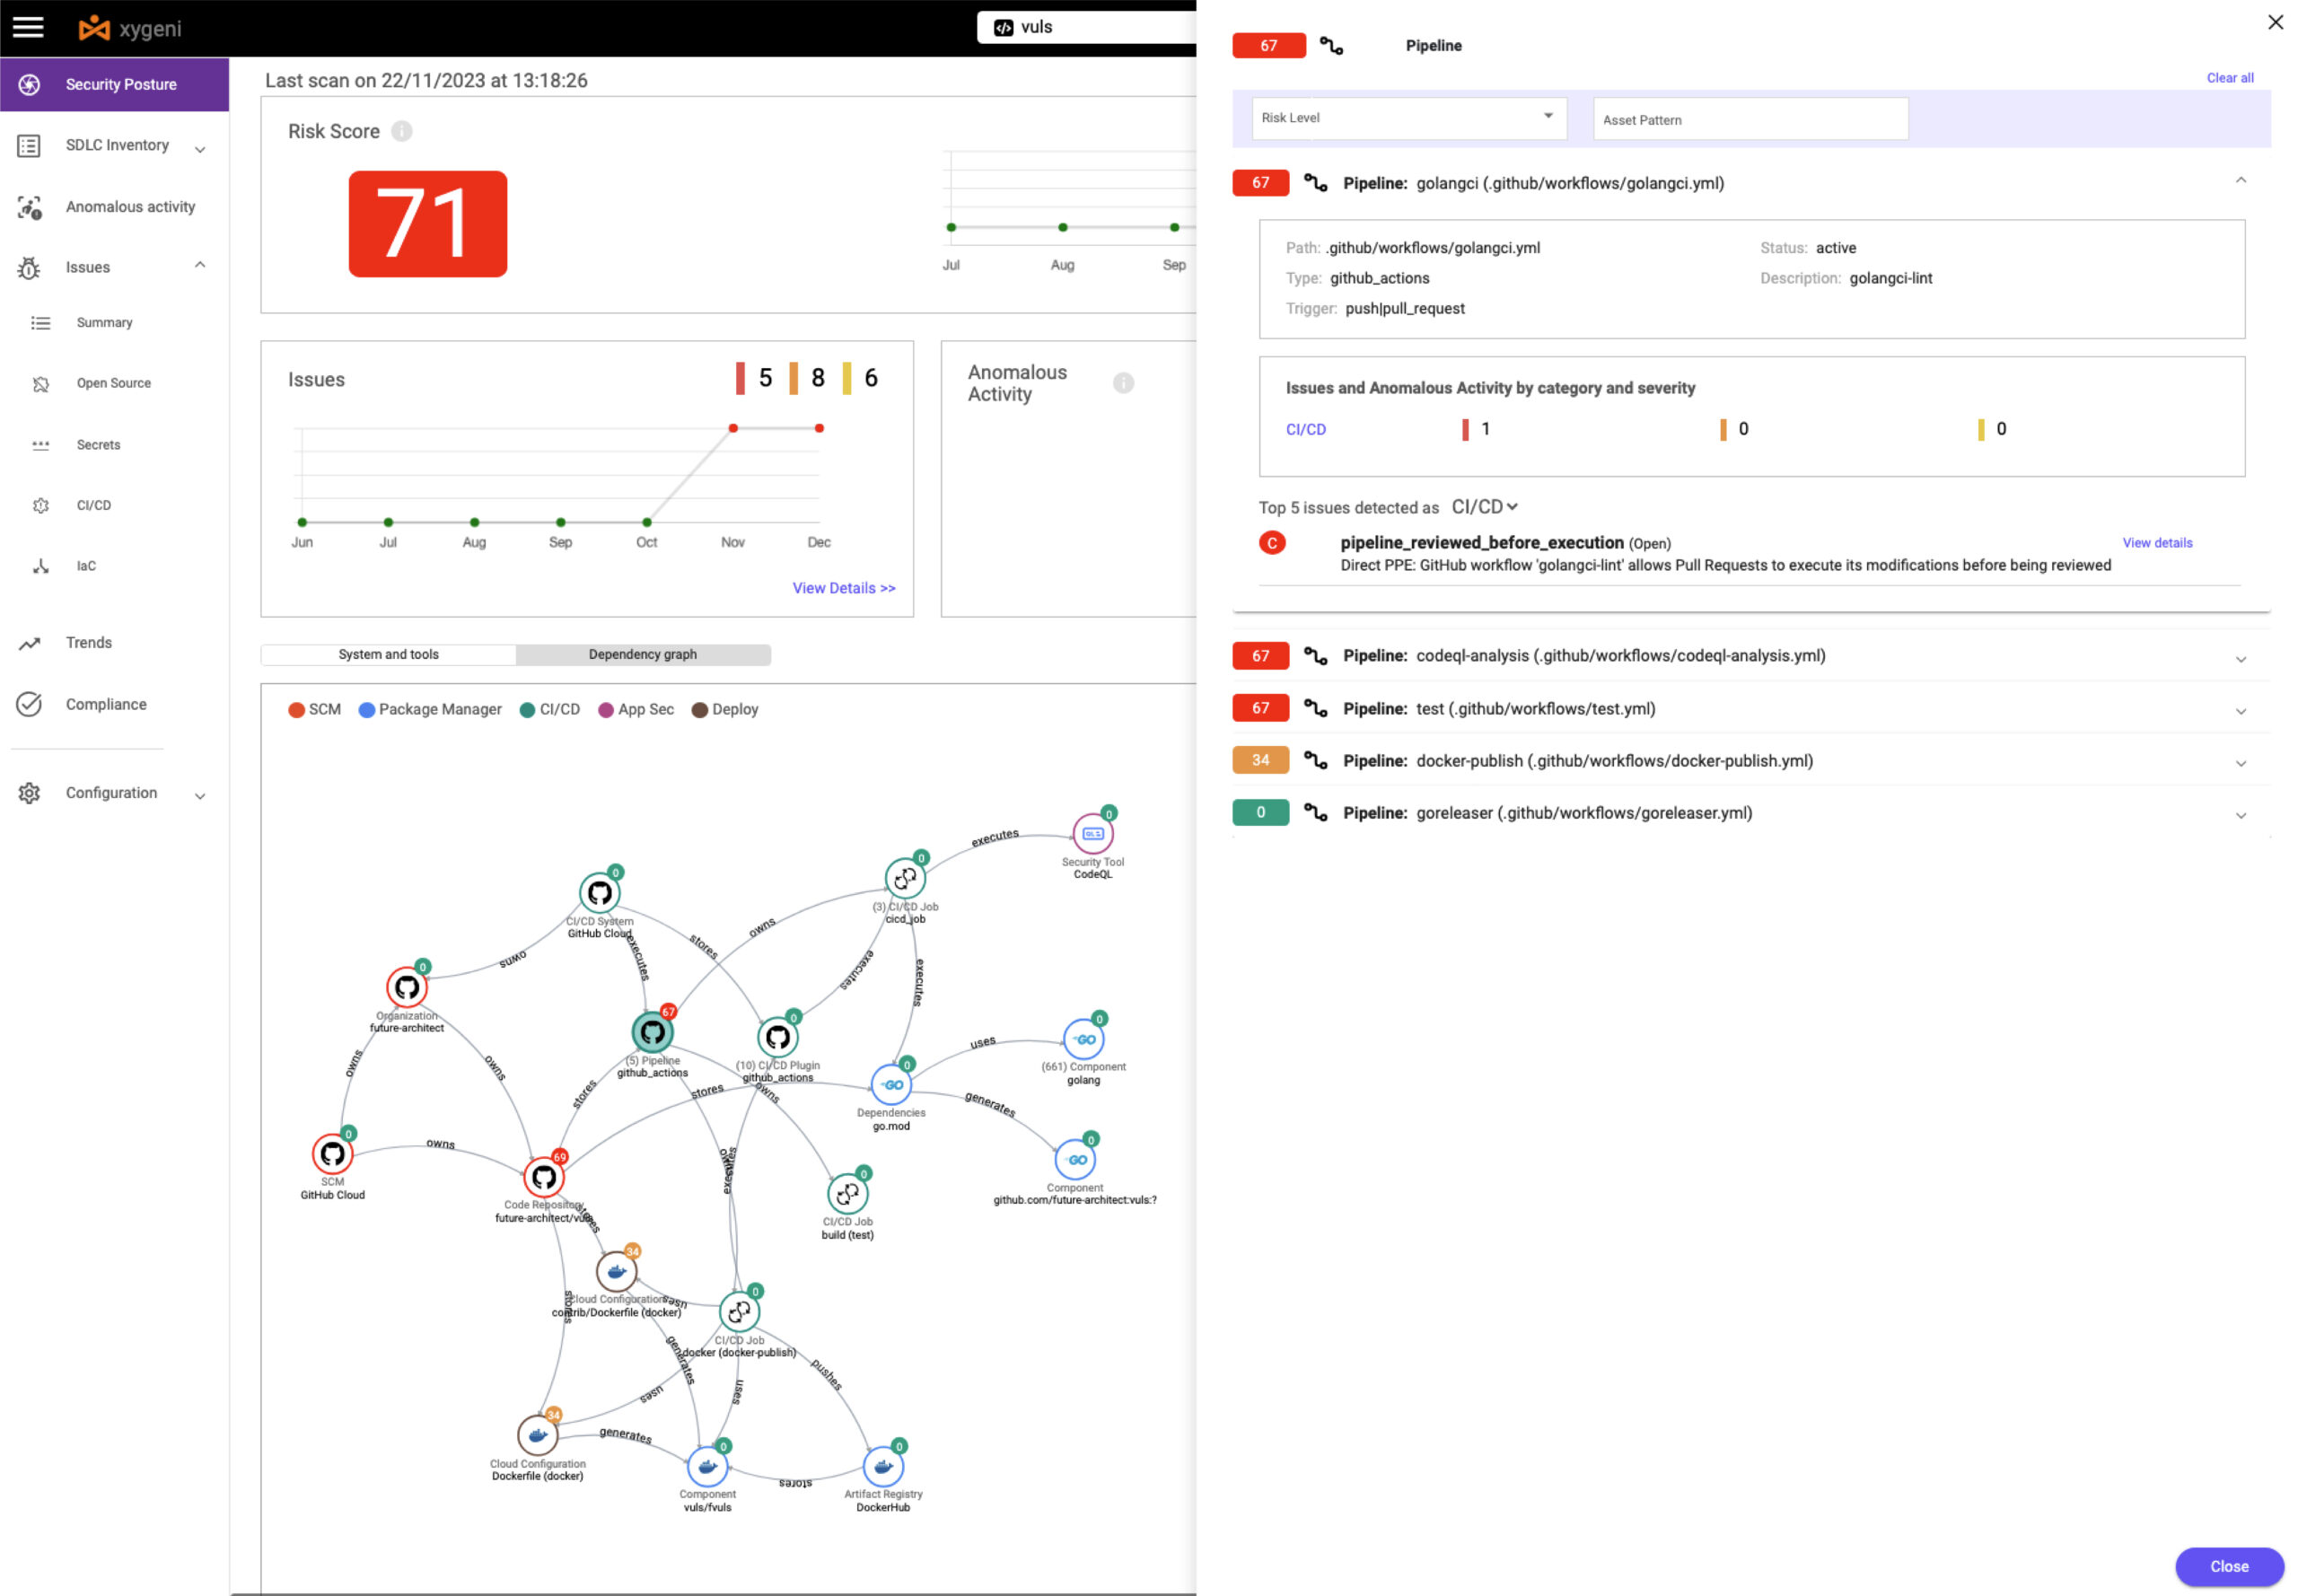
Vizualizacija nije samo gledanje; radi se o razumijevanju. Alati poput Xygenija pružaju interaktivnu vizualizaciju cijelog lanca opskrbe, omogućujući organizacijama da vide cjelovitu sliku svog procesa razvoja softvera.
SDLC popis dashboardtransformiraju složenu mrežu lanca opskrbe softverom u jasan, grafički prikaz koji poboljšava razumijevanje i potiče komunikaciju među članovima tima, omogućujući kolaborativni pristup upravljanju lancem opskrbe softverom.
Centralizirano sučelje za praćenje stanja i sigurnosnog statusa svake komponente pojednostavljuje operacije brzim identificiranjem redundancije te zastarjelih i neodržavanih elemenata koji mogu ometati učinkovitost ili predstavljati sigurnosne rizike.
Tehnike prioritizacije u DevSecOps-u
Sposobnost učinkovitog određivanja prioriteta akcija, posebno u rješavanju kritičnih ranjivosti, vještina je koja razlikuje proaktivne timove od reaktivnih. Određivanje prioriteta u ovom kontekstu nije samo označavanje zadataka na popisu; radi se o strateškom identificiranju akcija koje će značajno utjecati na sigurnost i učinkovitost procesa razvoja softvera. Neke tehnike i okviri koji mogu pomoći DevSecOps timovima su:
Prioritizacija ranjivosti na temelju rizika
Temeljni pristup u DevSecOps-u je određivanje prioriteta ranjivosti na temelju rizika. Ovaj pristup uključuje procjenu svake ranjivosti na temelju njenog potencijalnog utjecaja i vjerojatnosti iskorištavanja. Alati poput onih koje nudi Xygeni mogu automatizirati ovu procjenu, koristeći napredne algoritme za analizu ranjivosti u kontekstu specifičnog okruženja organizacije.
Ova metoda osigurava da se prvo rješavaju ranjivosti koje predstavljaju najznačajniji rizik za aplikaciju i organizaciju, učinkovitije raspoređujući resurse i smanjujući mogućnost iskorištavanja.
Implementacija CVSS-a i drugih okvira
Zajednički sustav bodovanja ranjivosti (CVSS) nudi standardizirani okvir za ocjenjivanje ozbiljnosti ranjivosti. Usvajanjem ovog okvira, DevSecOps timovi stječu zajednički jezik i razumijevanje ozbiljnosti različitih prijetnji i ranjivosti. Razmatranje dodatnih okvira, kao što je Sustav bodovanja predviđanja iskorištavanja (EPSS), može značajno poboljšati ovaj pristup. EPSS predviđa vjerojatnost iskorištavanja ranjivosti, pružajući unaprijednu dimenziju upravljanja ranjivostima.
Xygenijeva integracija s CVSS-om, proširena uvidima EPSS-a, omogućuje dinamičniji i prediktivniji pristup određivanju prioriteta ranjivosti. Ova kombinacija omogućuje objektivnu procjenu koja uzima u obzir ozbiljnost i iskoristivost ranjivosti, osiguravajući da je određivanje prioriteta utemeljeno na trenutnom i budućem potencijalu rizika.
Usvajanje pristupa Shift-Left i drugih najboljih praksi
Pristup 'pomicanja ulijevo' u razvoju softvera naglašava integraciju sigurnosti u ranoj fazi SDLCOvaj pristup osigurava da su sigurnosni testovi i provjere dio procesa razvoja. Davanjem prioriteta sigurnosti od samog početka, timovi mogu spriječiti da mnoge ranjivosti ikada dospiju u konačni proizvod, značajno smanjujući opterećenje kasnijih faza upravljanja ranjivostima.
Pristup usmjeren prema lijevo prirodno vodi do skupa najboljih praksi koje ne samo da nadopunjuju proaktivnu prirodu metodologije usmjerene prema lijevo, već i jačaju cjelokupnu sigurnosnu poziciju tijekom cijelog životnog ciklusa razvoja softvera:
- Suradnički Decisstvaranje ionaPoticanje suradnje između razvojnih, operativnih i sigurnosnih timova kako bi se osigurao holistički pogled na ranjivosti i njihov utjecaj.
- Kontinuirano učenje i prilagođavanjePraćenje najnovijih sigurnosnih trendova i prilagođavanje strategija prioritizacije u skladu s tim.
Vrijednost poboljšane vidljivosti u upravljanju lancem opskrbe softverom
Inventar i providnost u lancu opskrbe softverom nisu luksuz već nužnost u današnjem svijetu razvoja softvera. Omogućuju organizacijama da se zaštite od sofisticiranih kibernetičkih prijetnji, pojednostave poslovanje i poboljšaju suradnju među različitim odjelima. Takav sveobuhvatan okvir providnosti donosi organizacijama vrijednost iz nekoliko perspektiva:
Poboljšana sigurnosna pozicija od početka do izvršenja
Prije svega, full-stack provjera pomoću Xygenija temeljno jača sigurnost aplikacija tijekom cijelog životnog ciklusa softvera. Analizira sigurnosne signale u svim fazama razvoja i implementacije softvera, značajno poboljšavajući upravljanje ranjivostima i provedbu sigurnosnih kontrola. Ovaj proaktivni pristup omogućuje organizacijama da identificiraju i isprave nedostatke u sigurnosnoj pokrivenosti, automatiziraju SDLC sigurnosti guardrailsi zaštititi od novih prijetnji lancu opskrbe softverom, čime se značajno smanjuje rizik primjene.
Postizanje brzog smanjenja rizika i poboljšane sinergije odjela
Poboljšana vidljivost i sigurnosna pokrivenost u svim aplikacijama, pipelinei timovi koje nude alati poput Xygenija dovode do brzog smanjenja rizika. Automatizirana sigurnost guardrails minimizirati prozor izloženosti. Nadalje, poboljšani grafički prikaz i holistički pogledi potiču smanjenje trenja između odjela. Bolja komunikacija i razumijevanje između razvojnih, operativnih i sigurnosnih timova olakšavaju suradničkije i kohezivnije radno okruženje.
Operativna optimizacija i isplativost
Štoviše, usvajanje full-stack nadzora optimizira poslovne operacije i potiče troškovnu učinkovitost. Automatizacija organizacijama pruža značajno smanjenje vremena i resursa utrošenih na otkrivanje i određivanje prioriteta zadataka, a izvješća pokazuju smanjenje vremena utrošenog na te zadatke za više od 65%, a sigurnosni timovi su 40% produktivniji. Ove učinkovitosti smanjuju operativne troškove i oslobađaju vrijedne resurse za druge strateške inicijative.
Pogled u budućnost
Integracija umjetne inteligencije i strojnog učenja u alate za upravljanje lancem opskrbe softverom vjerojatno će postati sveprisutnija kako gledamo u budućnost. Ove tehnologije obećavaju još veće uvide, prediktivnu analitiku i mogućnosti automatizacije, dodatno poboljšavajući sposobnost upravljanja složenim softverskim ekosustavima.
Uloga Xygenija
Platforme poput Xygenija su na čelu ove evolucije, nudeći alate i rješenja koja se bave trenutnim izazovima i prilagođavaju budućim trendovima. Njihova uloga u transformaciji načina na koji organizacije pristupaju upravljanju lancem opskrbe softverom je neosporna - od poboljšanja sigurnosti i usklađenosti do povećanja operativne učinkovitosti i agilnosti.
Uključite se u svoj lanac opskrbe softverom kao nikada prije
Jeste li spremni transformirati način na koji upravljate svojim lancem opskrbe softverom? Vrijeme je da prevladate izazove vidljivosti i složenosti. Iskoristite snagu alata za mapiranje i vizualizaciju kako biste osigurali svoj softverski ekosustav, pojednostavili procese i ostali korak ispred u brzo razvijajućem digitalnom svijetu.
🔍 Otkrijte i implementirajteIstražite alate i strategije o kojima se raspravlja u ovom vodiču. Koji odgovaraju vašim trenutnim potrebama? Počnite s malim stvarima ako je potrebno, ali počnite odmah. Svaki korak prema boljoj vizualizaciji korak je prema poboljšanoj sigurnosti i učinkovitosti.
💡 Podijelite svoje uvideJeste li imali iskustva s vizualizacijom lanca opskrbe softverom? Što je funkcioniralo, a što nije? Vaše priče mogu prosvijetliti druge u zajednici. Komentirajte ispod ili nas kontaktirajte; započnimo razgovor koji je važan.
🚀 Ostani ispredSvijet razvoja softvera se stalno mijenja. Nemojte zaostajati. Pretplatite se na naš newsletter za najnovije uvide, trendove i ažuriranja o upravljanju lancem opskrbe softverom. Ostanite informirani, ostanite sigurni i učinkoviti.
Vaše putovanje prema jasnijem, sigurnijem i učinkovitijem procesu razvoja softvera počinje danas. Napravite prvi korak. Zajedno zacrtajmo put do uspjeha.
Pogledajte naš video demo
