






Statička analiza izvornog koda je jedan od najučinkovitijih načina za izgradnju sigurnog softvera od prvog dana. Skeniranjem koda prije izvršavanja, ova vrsta analiza izvornog koda pomaže programerima da rano uoče probleme poput SQL injekcije, XSS-a i čvrsto kodiranih tajni, često izravno u IDE-u ili CI/CD pipeline. S pravom alati za analizu izvornog koda, timovi mogu uočiti ranjivosti prije nego što dođu do produkcije, smanjujući rizik bez usporavanja isporuke.
Ovaj proaktivni pristup ne samo da povećava samopouzdanje programera, već i pomaže sigurnosnim timovima u provedbi standards poput OWASP Top 10 or NIST smjernice bez usporavanja izdanja. Integrirana u DevSecOps tijekove rada, statička analiza podržava sigurnost s shift-left tipkom, a istovremeno čini sigurno kodiranje dijelom uobičajene razvojne rutine.
Štoviše, potreba je hitna. ENISA izvještava da mnoge moderne povrede podataka potječu iz nesigurnog koda, stoga rano otkrivanje nedostataka nije opcionalno, već je ključno.
🔧TL;DR: Jednostavna analiza statičkog izvornog koda
- Što je to: Način otkrivanja grešaka i sigurnosnih nedostataka u izvornom kodu prije nego što se pokrene, također se naziva SAST.
- Zašto je to važno: CISA kaže da preko 50% sigurnosnih problema počinje u kodu. Njihovo rano otkrivanje štedi vrijeme i smanjuje rizik.
- Kako radi: Skenira vašu kodnu bazu u potrazi za poznatim obrascima ranjivosti i logičkim greškama.
- Što hvata: SQL injekcija, XSS, čvrsto kodirani tajni kodovi, nesigurni API-ji i još mnogo toga.
- Gdje odgovara: Radi izravno u vašem IDE-u ili CI/CD pipeline—nema potrebe za promjenom radnog procesa.
- Bonus: Podržava praksu shift-left, usklađen je s OWASP/NIST-om i automatizira sigurno kodiranje od samog početka.
2. Što je statička analiza izvornog koda?
Xygenijev glosar
Što je statička analiza izvornog koda?
Statička analiza izvornog koda je proces pregleda softverskog koda bez njegovog izvršavanja kako bi se identificirale greške, sigurnosne ranjivosti i problemi s kvalitetom koda u ranoj fazi razvoja. Pomaže timovima da uoče nedostatke prije nego što dođu do produkcije.
Statička analiza izvornog koda znači pregled koda vaše aplikacije bez stvarnog pokretanja. Za razliku od dinamičkog testiranja (koje provjerava ponašanje za vrijeme izvođenja), ova tehnika analizira izvorni kod "u mirovanju", obično tijekom razvoja ili kao dio CI-ja. pipelineTo je jedan od najpouzdanijih načina za otkrivanje sigurnosnih problema u ranoj fazi životnog ciklusa softvera.
Cilj je uočiti logičke nedostatke, nesigurne obrasce i kršenja sigurnih praksi kodiranja, poput neprovjerenog unosa, čvrsto kodiranih tajni ili rizičnog korištenja API-ja. Ti se problemi automatski označavaju, što pomaže programerima da ih riješe prije nego što uopće dođu do produkcije.
Specijalizirana grana ovoga je statičko testiranje sigurnosti aplikacija (SAST). Dok opći alati za analizu izvornog koda mogu provjeriti kvalitetu koda i održivost, SAST fokusira se isključivo na sigurnost. Ovi alati skeniraju vašu vlastitu kodnu bazu, a ne ovisnosti otvorenog koda, i često se izravno integriraju u vaš IDE ili CI/CD pipelines.
Kada u svoj svakodnevni tijek rada ugradite statičku analizu izvornog koda, prema zadanim postavkama gradite siguran softver, bez usporavanja razvoja.
3. Zašto je važna statička analiza izvornog koda
Što prije uočite sigurnosni problem, to je jeftinije riješiti ga. Statička analiza izvornog koda pomaže vam upravo u tome - otkrivanjem rizičnog koda prije nego što se uopće pokrene. Prema ENISA-i i CISA, preko 50% iskorištenih softverskih ranjivosti počinje u samom koduZbog toga je rano otkrivanje ne samo korisno, već i neophodno.
Recimo da programer zaboravi potvrditi korisnički unos na login oblik. Taj mali promašaj mogao bi dovesti do ozbiljnog SQL injekcija ili cross-site scripting (XSS) ranjivost. Ali s alatima za analizu izvornog koda ugrađenim u vaš IDE ili CI pipeline, taj se problem rano uočava - puno prije nego što se kod isporuči.
Kako se razvoj ubrzava, a lanci opskrbe postaju složeniji, rizike poput nesigurnih API-ja, otkrivenih tajni i zastarjelih funkcija postaje teže ručno uočiti. Analiza izvornog koda automatizira te provjere, pomažući timovima da ostanu korak ispred bez usporavanja.
Štoviše, statička analiza podržava napore u skladu s propisima standardkao što su OWASP Top 10, NIST 800-53 i ISO/IEC 27001. Kada sigurnost uključite u svoj svakodnevni razvojni proces, smanjujete incidente, štedite vrijeme i ostajete spremni za reviziju.
4. Kako funkcionira statička analiza izvornog koda
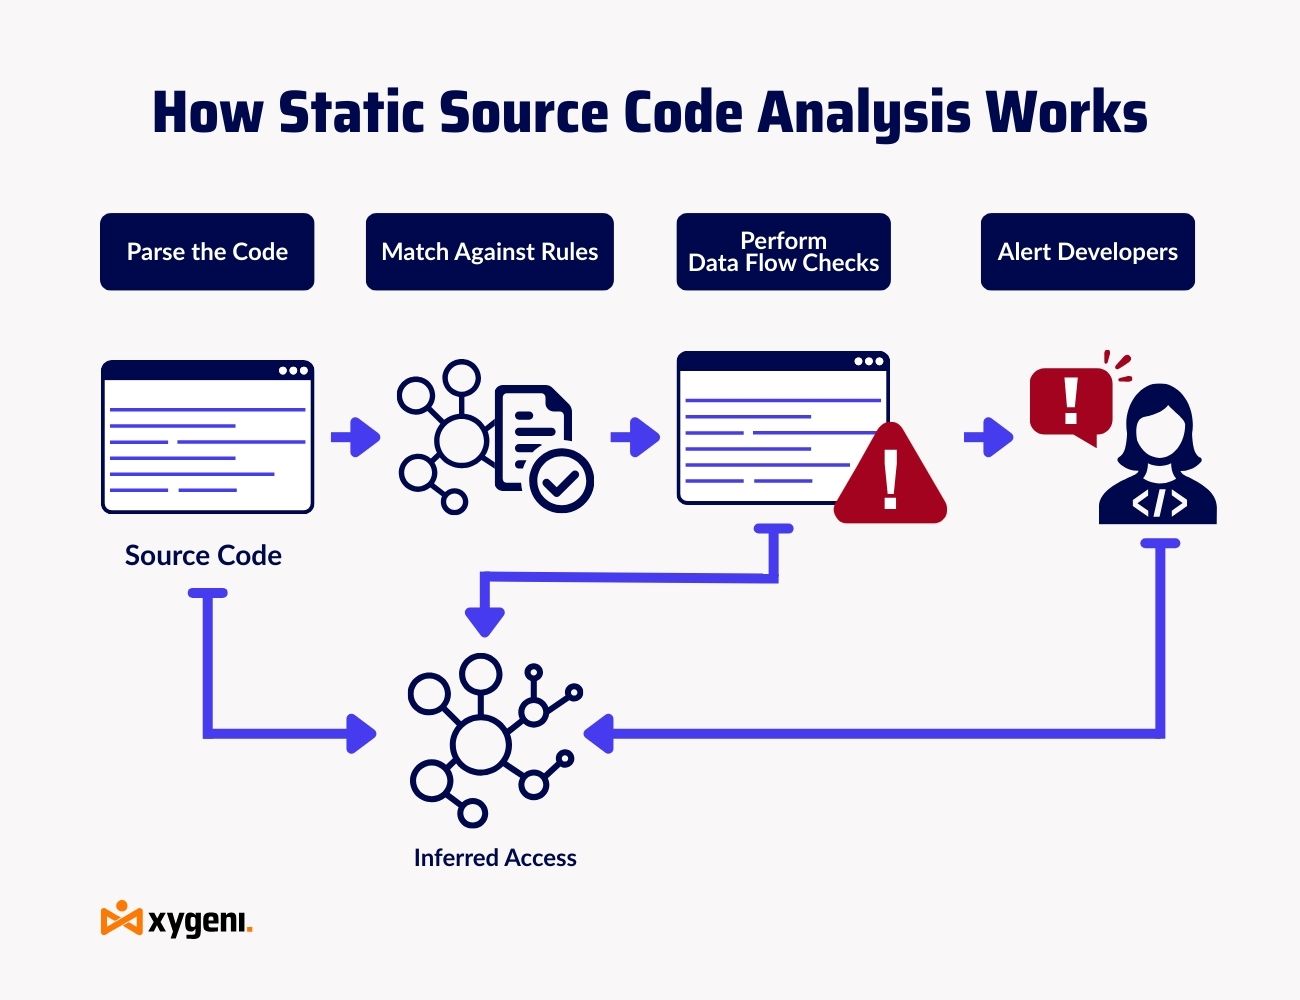
Zamislite statičku analizu izvornog koda kao sigurnosni pregled na autopilotu. Svaki put kada pišete ili šaljete kod, on se izvršava u pozadini kako bi se brzo otkrile pogreške.
Evo kako funkcionira većina alata za analizu izvornog koda:
- Parsiranje kodne baze
Alat čita vaše datoteke i gradi apstraktno sintaksno stablo (AST) kako bi razumio logiku i strukturu vašeg koda. - Provjera uzoraka i pravila
Koristeći skupove pravila poput OWASP-a ili CWE-a, traži rizične obrasce, poput nesteriliziranih ulaza ili nesigurnih kriptografskih funkcija. - Analiza protoka podataka
Napredni alati prate kako se podaci kreću kroz vaš kod, provjeravajući jesu li osjetljive vrijednosti (npr. lozinke, tokeni) izložene ili zloupotrijebljene. - Upozoravanje i sanacija
Kada se pronađu problemi, oni se označavaju ocjenama ozbiljnosti i predloženim ispravcima, izravno u vašem IDE-u, CI-ju. dashboard, ili pull requests.
Statička analiza izvornog koda može otkriti širok raspon problema:
- Rizici SQL injekcije
- Skriptiranje između stranica (XSS)
- Tvrđeno kodirane vjerodajnice
- Zastarjeli ili nesigurni API-ji
- Praznine u validaciji unosa
- Kodiranje standard prekršaji
Na primjer, ako netko slučajno prijavi tvrdo kodirani API ključ, skener ga odmah označava. To štedi vaš tim od potencijalnog sigurnosnog incidenta i skupog čišćenja.
5. Ključne prednosti statičke analize izvornog koda
Statička analiza izvornog koda nije samo o otkrivanju grešaka, već o bržoj izgradnji boljeg softvera, uz istovremeno uzimanje u obzir sigurnosti. Evo kako koristi svakom timu u pipeline:
1. Rano otkrivanje, manje boli kasnije
Uočavanje problema poput SQL injekcije ili nesigurne deserijalizacije prije izvršavanja koda znači da ih možete popraviti odmah pull requestOvaj model "shift-left" održava stvari čistim i izbjegava traženje ispravaka nakon implementacije. Na primjer, zaraženi unos označen danas u razvojnom IDE-u mogao bi vas sutra spasiti od sigurnosne zakrpe i zastoja korisnika.
2. Smanjite troškove, a ne prepreke
Prema IBM, ranjivosti otkrivene kasno u SDLC može biti 30 puta skuplje za popravak. S alatima za analizu izvornog koda koji rano skeniraju kod, popravci se događaju brže i jeftinije bez odgađanja izdanja.
3. Dizajn prilagođen programerima
Statička analiza koda odgovara mjestu na kojem već radite. Integracije IDE-a, GitHub Actions, GitLab CI, Jenkins pipelineOvi alati susreću developere na njihovom terenu. Nema prebacivanja s jednog alata na drugi, nema vremena čekanja, samo jasne povratne informacije u kontekstu.
4. Ugrađeno povjerenje u usklađenost
Trebate se uskladiti s OWASP-om, NIST-om ili ISO 27001? Analiza izvornog koda pomaže u provođenju pravila guardrails i stvarajte zapisnike spremne za reviziju. Bilo da se radi o sprječavanju slabih kriptovaluta ili označavanju čvrsto kodiranih tajni, timovi ostaju usklađeni bez dodatnih troškova.
5. Čišći kod, čvršći timovi
Ne radi se samo o sigurnosti. Statička analiza također poboljšava kvalitetu koda, označavajući složenost, neiskorištenu logiku ili nekonzistentne stilove. Pomaže timovima da pišu održiviji kod, usklade se standardi izbjeći budući tehnološki dug.
6. Uobičajeni slučajevi upotrebe za analizu statičkog izvornog koda
Statička analiza izvornog koda prirodno se uklapa u svakodnevni rad. DevSecOps tijekove rada. Evo kako visokoučinkoviti timovi to primjenjuju tijekom cijelog životnog ciklusa softvera:
1. Osiguravanje mikroservisa i API-ja
S obzirom na to da svaki mikroservis dodaje još jednu površinu za napad, rane sigurnosne provjere su neizbježne. Analiza izvornog koda skenira svaku uslugu prije implementacije, označavajući nesigurnu autentifikaciju, nedostajuću validaciju unosa ili opasne zadane postavke.
Na primjerSkeniranje Node.js mikroservisa otkriva neizbjegnuti unos u rukovatelju rutom, sprječavajući nezapaženo slanje greške ubrizgavanja.
2. Provođenje sigurnog kodiranja Standards
Kada svaki tim kodira drugačije, nedosljednosti stvaraju rizik. Alati za statičku analizu izvornog koda pomažu u provođenju internih pravila ili industrijskih okvira poput OWASP ASVS-a i MISRA.
Na primjerVaš tim bi mogao stvoriti pravilo za blokiranje korištenja eval() u Pythonu ili označiti slabe hasheve poput md5()—sve se automatski provodi tijekom pregleda koda.
3. Automatizacija Pull Request provjere
Ručni pregledi se ne mogu skalirati. Alati za statičku analizu rade na svakom PR-u, dajući programerima trenutne povratne informacije i uočavajući probleme prije nego što ih spoje. Nema kašnjenja, nema iznenađujućih nalaza nakon što se to dogodi.
ProizlazitiRazvojni programeri rade s povjerenjem, AppSec dobiva vidljivost, a rizičan kod ostaje izvan produkcije.
🔧 Stručni savjetS alatima poput Xygenija, Guardrails može automatski blokirati spajanja kada se otkriju visokorizični tajni podaci ili poznate ranjive ovisnosti - čime se nesiguran kod sprječava ulaska u produkciju.
4. Sprječavanje rizika u lancu opskrbe
Napadi na lanac opskrbe često počinju s jednim previđenim commit ili pogrešno konfiguriranu datoteku. Alati za statičku analizu izvornog koda mogu ih rano otkriti skeniranjem radi neovlaštenih promjena, nesigurnih zadanih postavki ili skrivenih skripti prije nego što dođu u produkciju.
Na primjer, zamislite biblioteku treće strane koja tiho dodaje postinstall skripta za pokretanje proizvoljnih naredbi. Ili Dockerfile koji onemogućuje provedbu SELinuxa. Statička analiza bi označila oboje tijekom pregleda - prije nego što postanu rizici koje je moguće iskoristiti.
7. SAST vs SCA u odnosu na DAST: Razumijevanje razlika
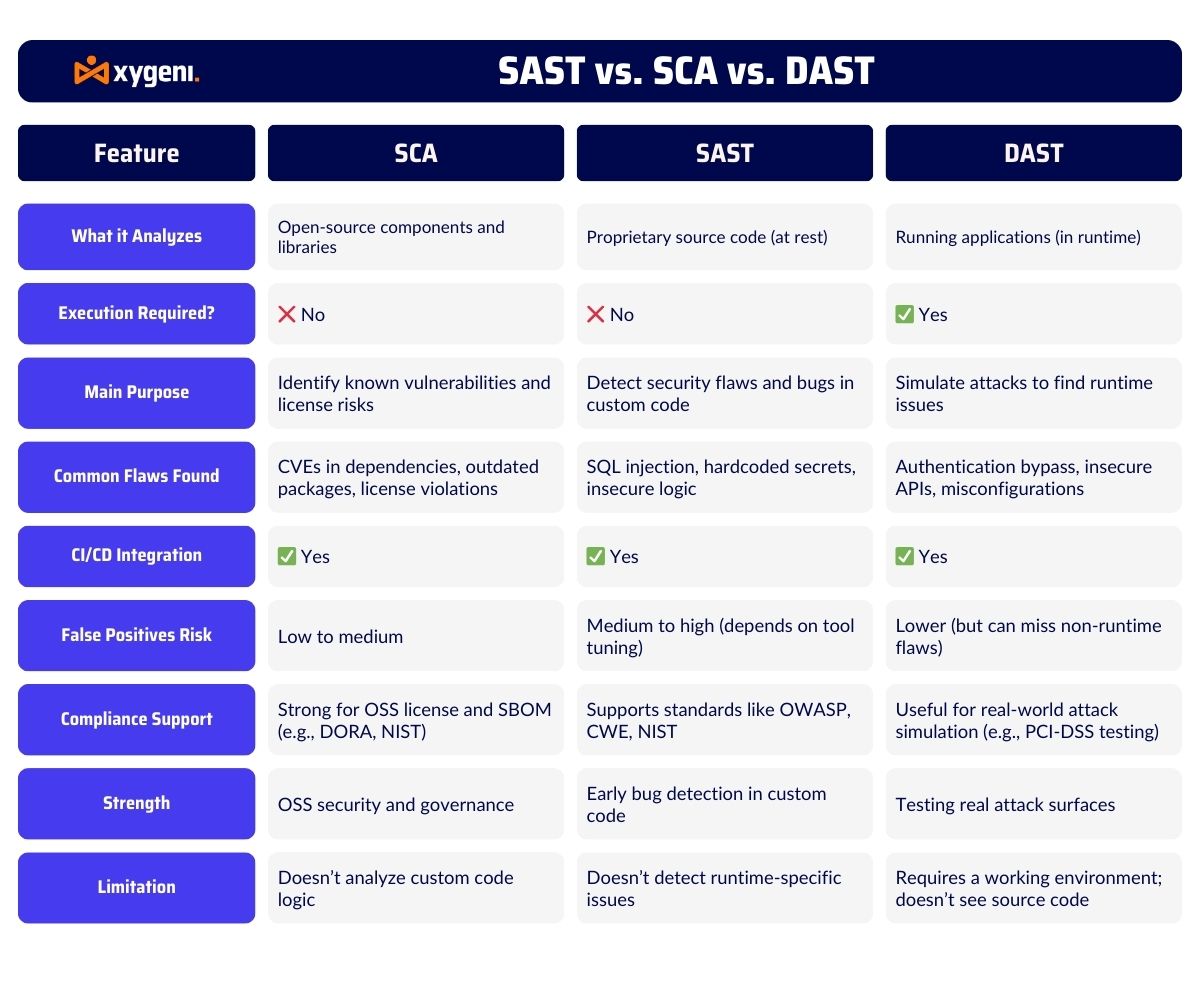
Tijekom statičke analize izvornog koda (SAST) igra ključnu ulogu u sigurnom razvoju, to je samo jedan dio cjelovite AppSec strategije. Za izgradnju softvera koji je zaista siguran od koda do oblaka, korisno je razumjeti kako SAST uspoređuje s drugim metodama poput analize sastava softvera (SCA) i dinamičko testiranje sigurnosti aplikacija (DAST).
Svaka metoda služi određenoj svrsi:
- SAST skenira vaš prilagođeni kod kako bi rano otkrio greške, tajne i nedostatke poslovne logike.
- SCA skenira biblioteke trećih strana u potrazi za poznatim CVE-ima, rizičnim licencama ili zastarjelim komponentama koje bi mogle uvesti ranjivosti.
- DAST testira aplikaciju za vrijeme izvođenja, simulirajući napade kako bi otkrio nedostatke poput ranjivosti ubrizgavanjem ili izloženih konfiguracija.
Želite ići dublje?
8. Najbolji alati za analizu izvornog koda: Brza usporedba
Od otvorenog koda do enterpriseAlati za statičku analizu izvornog koda dolaze u mnogim varijantama, svaka s različitim prednostima za različite timove.
Popularni izbori uključuju:
- soundQube za kvalitetu koda
- Semgrep za brza, prilagodljiva sigurnosna pravila
- Snykov kod za povratne informacije programera u stvarnom vremenu
- checkmarkx i veracode za usklađenost i izvještavanje
Xygeni donosi nešto drugačije: CI/CD- izvorna integracija, određivanje prioriteta na temelju dostupnosti i prilagođavanje guardrails koji čine SAST pametniji, a ne bučniji.
Usporedba alata za analizu izvornog koda u 2025. godini
Tražite pravi alat za svoj stack? Istražite kako se današnji vrhunski alati za analizu izvornog koda, SonarQube, Semgrep, Snyk, Xygeni i drugi, uspoređuju s brzinom, točnošću i... CI/CD integracija.
9. Implementacija statičke analize izvornog koda u DevSecOps tijekovima rada
Statička analiza izvornog koda najbolje funkcionira kada je ugrađena u vaš pipeline nije pričvršćeno na kraju. Cilj? Rano otkriti ranjivosti, smanjiti preradu i podržati sigurno kodiranje bez usporavanja vašeg tima.
Evo kako moderni timovi to integriraju u svoj DevSecOps tijek rada:
- Skeniraj svaki put Commit ili odnose s javnošću
Povežite svoj alat za analizu izvornog koda s CI/CD sustave poput GitHub Actions, GitLab CI ili Jenkins. To osigurava da svaki commit or pull request skenira se prije spajanja - što vam pomaže uočiti probleme prije slanja. - Pomakni lijevo s IDE dodacima
Alati prilagođeni razvojnim programerima (poput Xygenija) integriraju se izravno u IDE-ove, pružajući povratne informacije o sigurnosti u stvarnom vremenu dok kodirate. To je kao dodavanje sigurnog sloja povezivanja koji označava ranjivosti prije nego što kod napusti vaše lokalno računalo. - Postavite pametne politike i Guardrails
Koristiti guardrails definirati automatizirane radnje. Na primjer: Ako je problem visokog rizika dostupan u PR-u, blokirajte spajanje i obavijestite AppSec. To vam omogućuje provođenje pravila s prethodnimcision, a ne buka. - Zadane postavke sigurnih postavki
Primijenite unaprijed konfigurirane predloške koji nameću validaciju ulaza, kodiranje izlaza i najmanje privilegije. Ovo je posebno moćno za IaC, API-ji i mikroservisi. - Odredite prioritete i djelujte brzo
Umjesto da se nalazi bacaju u dashboards, odredite im prioritet koristeći dostupnost, ozbiljnost i EPSS rezultate. Ispravite ono što se može iskoristiti, a preskočite ono što nije.
10. Xygenijev pristup: Guardrails za predcise Statička analiza izvornog koda
Xygeni ide korak dalje sa statičkom analizom izvornog koda Guardrails, fleksibilna pravila utemeljena na pravilima koja djeluju na rezultate skeniranja u stvarnom vremenu. Umjesto samog označavanja problema, Guardrails pomoći timovima da poduzmu smislene, automatizirane radnje diljem SDLC.
Kako to radi
Xygenijeva zaštitna ograda koristite jednostavnu, čitljivu sintaksu s logičkim pojmovima poput:
- on ranjivosti tipa X
- kada ozbiljnost je kritična i komponenta je dostupna
- tada. ne uspije pipeline i obavijestite sigurnosni tim
- drugo nastavi, ali označi za pregled
Ova logika osigurava da se vaše politike provode automatski, bez ručne trijaže ili preskakanja koraka.
Zašto je drugačije
Tradicionalni alati za analizu izvornog koda daju vam dugi popis upozorenja. Guardrails pomoći vam da djelujete – inteligentno i u velikim razmjerima.
- Prioritizirajte prema utjecajuFiltrirajte nalaze koristeći iskoristivost, poslovni kontekst i EPSS.
- Automatiziraj sanaciju: Pokreni PR komentare u tekstu ili stvaranje zahtjeva.
- Provedi po kontekstuPrimijenite stroža pravila na produkcijski kod, a blaža na interne alate.
Primjer upotrebe u praksi: Provođenje sigurnosnih osnova pomoću Guardrails
Recimo da vaša pripremna grana već ima poznati skup ranjivosti koji se pregledava. S Guardrails, možete automatski blokirati bilo koji novi kritični problem koji nije bio u posljednjem odobrenom skeniranju. Nema iznenađenja, nema regresija.
- Pronađen novi problem? Spajanje je blokirano.
- Tim je obaviješten u Slacku ili Jiri.
- Predloženi ispravak dodan je kao komentar koda.
To održava vaš kod sigurnim bez usporavanja timova ili dopuštanja da se pojave novi rizici.
Znatiželjan kako Guardrails uklapaju u vaše CI/CD? Isprobajte Xygeni Guardrails u Vašem Pipeline.

