Zaustavite ranjivosti u stvarnom svijetu. Otkrijte rizik koji se može iskoristiti. Popravite brže.
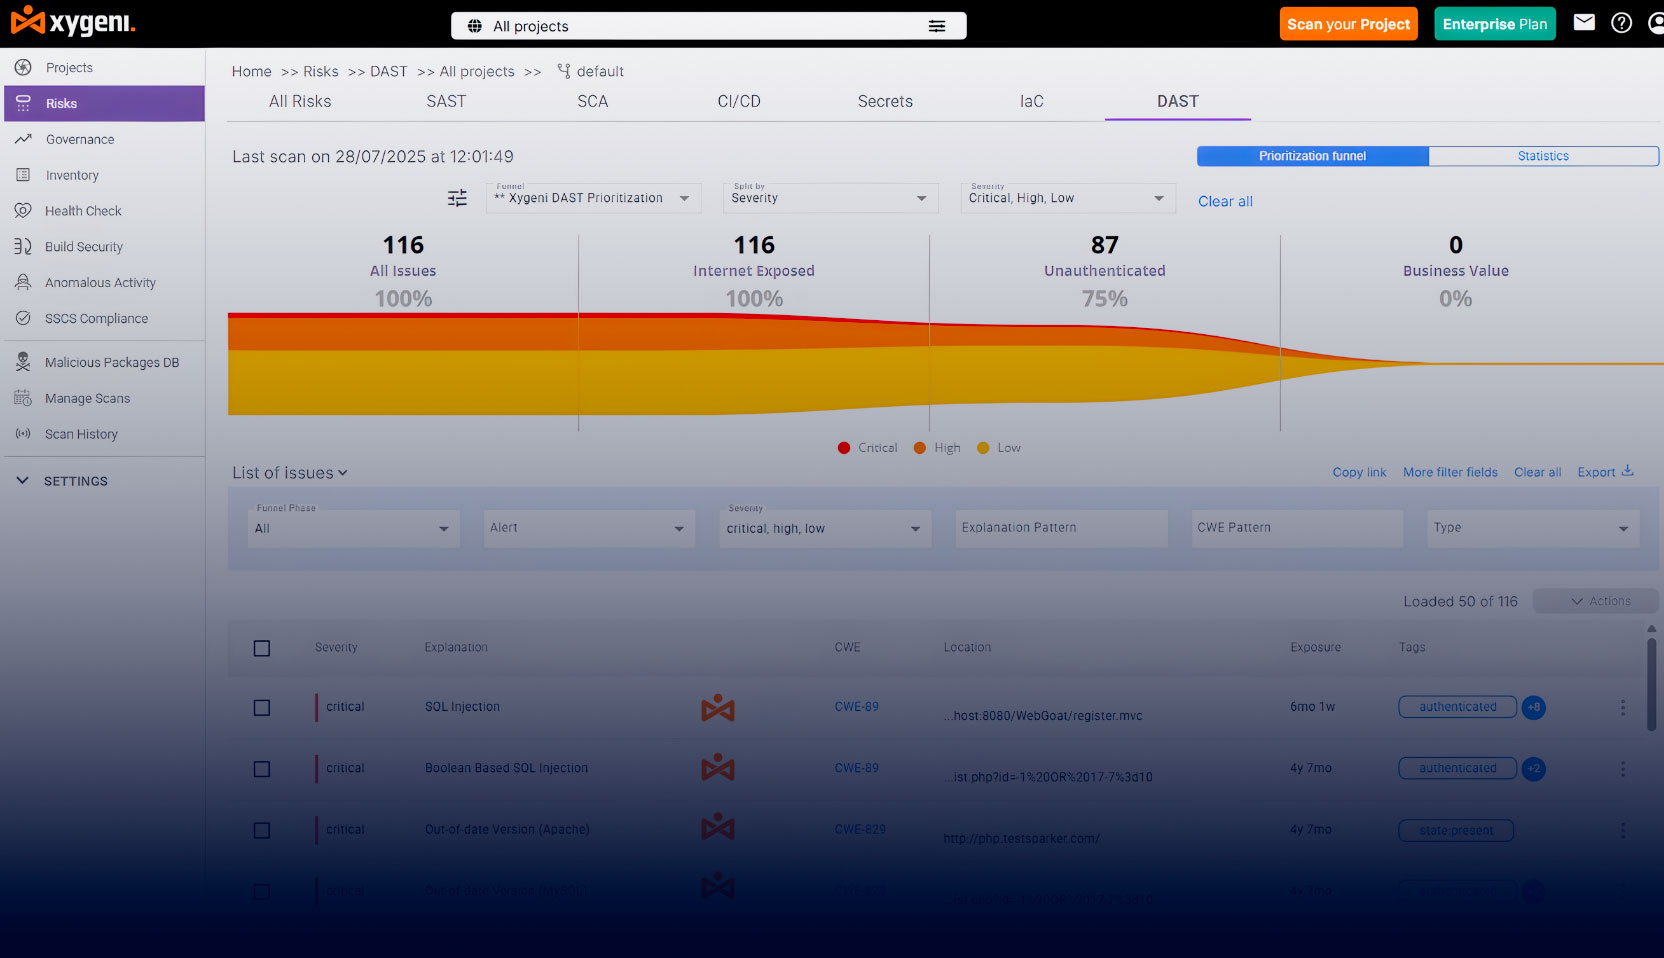
Pronađite i ispravite stvarne ranjivosti u svojim web aplikacijama i API-jima — sve s jedne ujedinjene platforme.
Pronađite i ispravite stvarne ranjivosti u svojim web aplikacijama i API-jima — sve s jedne ujedinjene platforme.
Idite dalje od sirovih nalaza s jasnim, prioritetnim rezultatima koji pomažu timovima brže otkloniti ranjivosti i smanjiti rizik u produkciji.
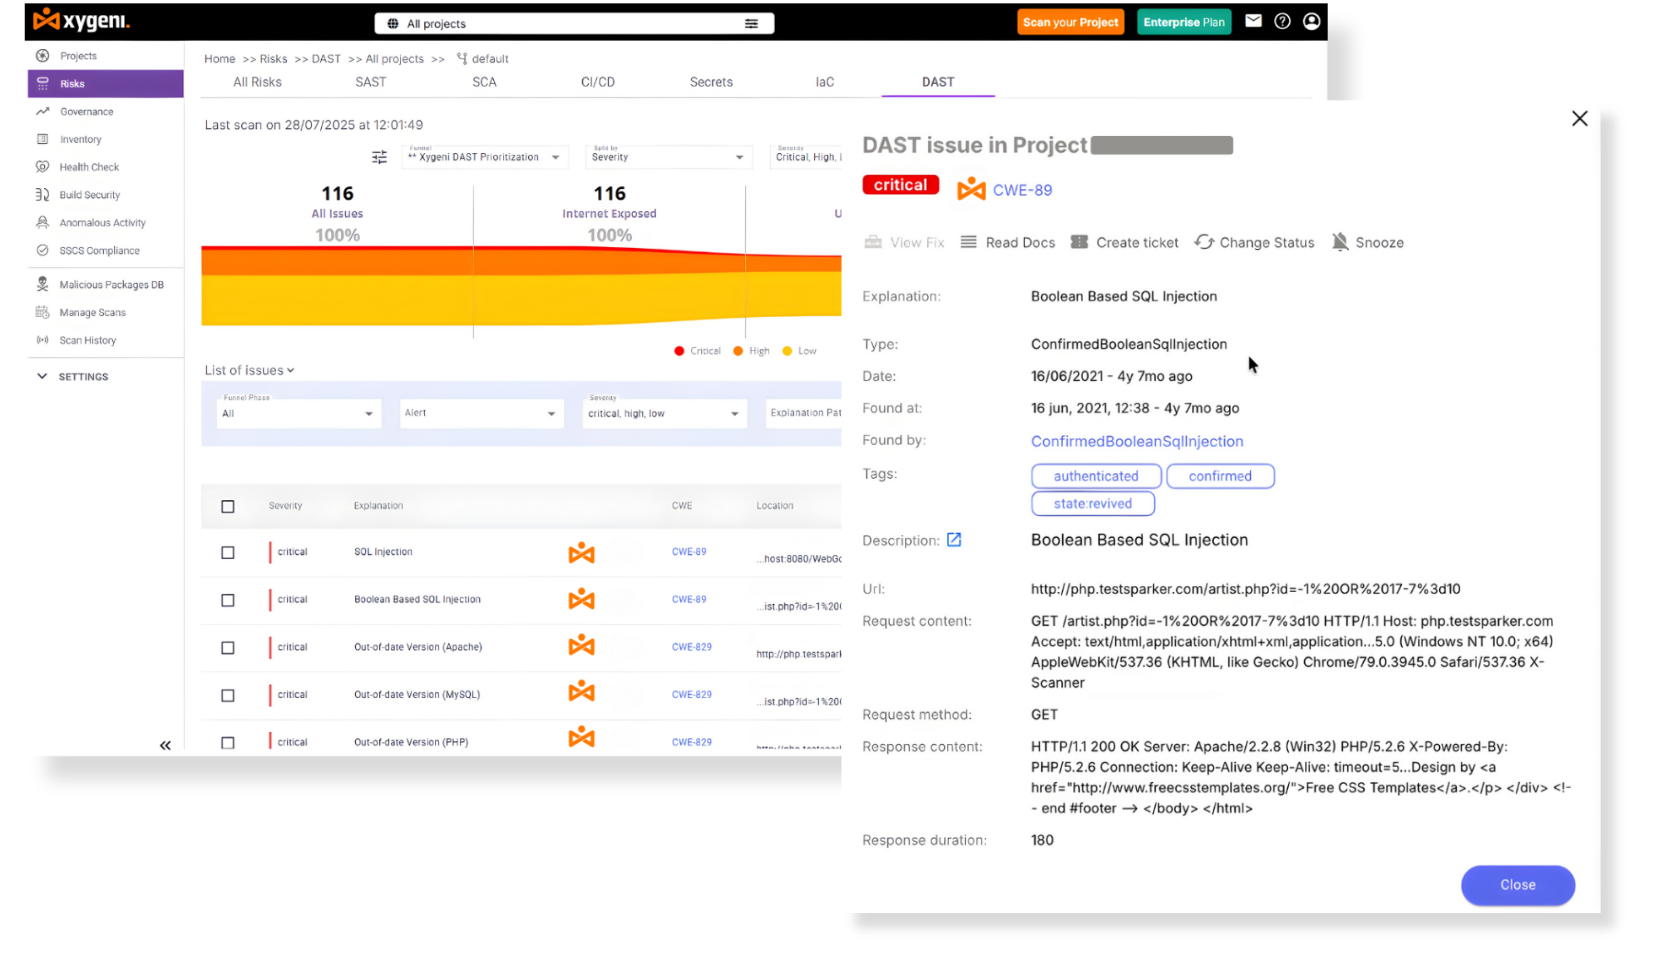
Kontinuirano analizira pokrenute aplikacije kako bi identificirao sigurnosne ranjivosti iz stvarne perspektive iz perspektive napadača. Simuliranjem vanjskih napada na web aplikacije i API-je, DAST pomaže u otkrivanju kritičnih problema kao što su SQL injekcija, cross-site scripting (XSS), nedostaci u autentifikaciji i pogrešne konfiguracije.
