
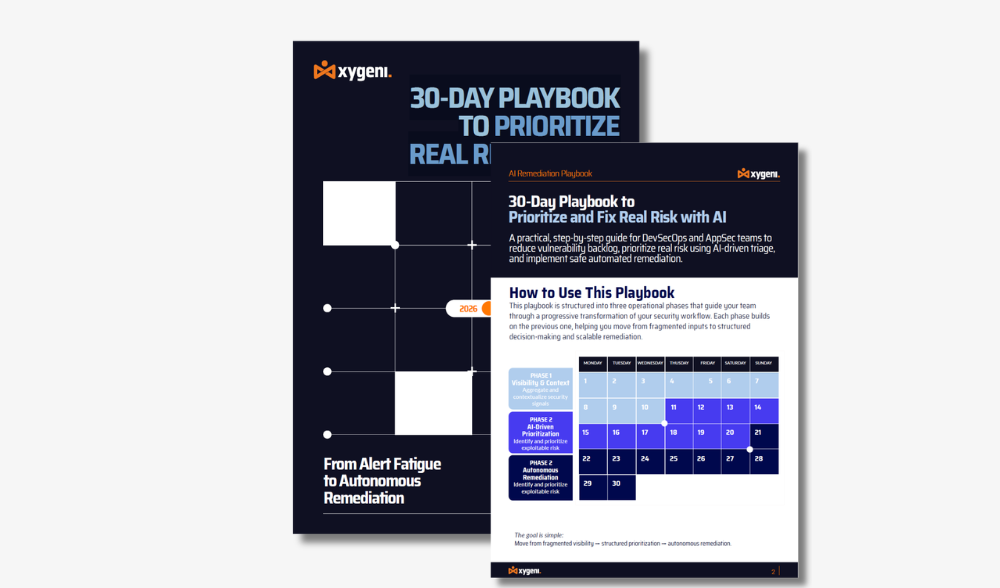
Praktični 30-dnevni priručnik za DevSecOps i AppSec timove za smanjenje šuma ranjivosti, određivanje prioriteta stvarnog rizika pomoću umjetne inteligencije i implementaciju sigurnije automatizirane sanacije u cijelom SDLC.
Dajte prioritet onome što je važno. Automatizirajte ono što je sigurno. Ovaj praktični vodič objašnjava kako koristiti inteligenciju utemeljenu na umjetnoj inteligenciji za uklanjanje sigurnosne buke. SAST, SCAi CI/CD pipelineNaučite ocjenjivati rizik na temelju iskoristivosti u stvarnom svijetu (EPSS/KEV) i utjecaja na poslovanje, istovremeno generirajući stabilne, automatizirane sanacije koje neće narušiti vaše produkcijsko okruženje.
Vibe Coding ubrzava isporuku softvera, ali i povećava rizik. Kako kod generiran umjetnom inteligencijom i autonomni agenti mijenjaju razvoj, tradicionalne AppSec kontrole više nisu dovoljne za otkrivanje brze manipulacije, haluciniranog koda i automatizirane izloženosti lancu opskrbe. Bez pravilnog upravljanja, nesigurni obrasci mogu se proširiti na proizvodnju brzinom stroja. Naučite kako osigurati Vibe Coding prije nego što postane najveći rizik umjetne inteligencije za vašu organizaciju.
Umjetna inteligencija sada je ključni sloj izvršenja u modernoj isporuci softvera, mijenjajući način na koji se dizajniraju i skaliraju napadi na sigurnost aplikacija i lanac opskrbe softverom. Dok se organizacije pripremaju za 2026. godinu, ključno je razumjeti kako napadači iskorištavaju automatizaciju, povjerenje i tijekove rada potaknute umjetnom inteligencijom. Ovo izvješće pruža analizu modela prijetnji AppSec-a temeljenu na dokazima, pomažući sigurnosnim i DevSecOps timovima da razumiju nove rizike i obrambene promjene potrebne za održavanje koraka naprijed. Pogledajte odmah!
Otkrijte kako pojednostaviti AppSec i ukloniti zamor od upozorenja pomoću ujedinjenih platformi. Moderni razvojni timovi preopterećeni su fragmentiranim sigurnosnim alatima, bučnim upozorenjima i izoliranim dashboards. Ovaj ebook otkriva zašto vodeće organizacije prelaze s širenja alata na objedinjene platforme za sigurnost aplikacija - i kako ta promjena transformira sigurnosne rezultate, iskustvo programera i poslovnu agilnost.
Ne dopustite da jednostavna pogrešna konfiguracija K8s postane vaš sljedeći veliki propust. Između previše permisivnih uloga i neskeniranih slika, rizici su stvarni. Ovaj vodič pruža 6 tehničkih detaljnih analiza najkritičnijih sigurnosnih propusta Kubernetes-a, zajedno s mjerama potrebnim za održavanje sigurnosti.
Otkrijte kako osigurati svoj lanac opskrbe softverom naprednim strategijama za otkrivanje, upravljanje i ublažavanje rizika u komponentama otvorenog koda. eBook pruža stručne smjernice o implementaciji učinkovite analize sastava softvera (SCA) za rješavanje ranjivosti, osiguranje usklađenosti i zaštitu od novih prijetnji u vašim ovisnostima otvorenog koda!
Zakon o digitalnoj operativnoj otpornosti DORA-e postavlja stroge standardza poboljšanje operativne otpornosti financijskog sektora diljem Europske unije. Dok se vaša organizacija priprema za usklađenost s DORA-om do siječnja 2025., razumijevanje njezinih zahtjeva i implementacija pravih rješenja ključno je, a Xygeni vam u tome može pomoći. Xygeni nudi skup vrhunskih rješenja prilagođenih kako bi se osigurala sveobuhvatna usklađenost s okvirom DORA. Naša platforma će poboljšati sposobnosti vaše institucije u upravljanju rizicima ...
Napadi na lanac opskrbe softverom postaju sve češći i razorniji, a Gartner predviđa da će 45% svih tvrtki doživjeti kršenje sigurnosti do 2025. Cybersecurity Ventures dodatno naglašava ozbiljnost ove prijetnje, predviđajući zapanjujućih 138 milijardi dolara godišnje štete uzrokovane napadima na lanac opskrbe softverom do 2031. Ove alarmantne prognoze naglašavaju hitnu potrebu da organizacije daju prioritet svojim... SSCSNaučite kako!
Otkrijte ključni vodič za odabir pravog alata za sigurnost otvorenog koda za vašu organizaciju. Naš sveobuhvatni vodič govori o najnovijim trendovima, najboljim praksama i ključnim razmatranjima koja će vam pomoći da donesete informirane odluke.cisOpremite svoj tim znanjem za učinkovito upravljanje i ublažavanje rizika povezanih s komponentama otvorenog koda. Ne propustite ovaj vrijedan resurs i poboljšajte svoju strategiju sigurnosti softvera!
Otkrijte strategije za obranu svog CI/CD pipelineprotiv novih prijetnji poput izravne i neizravne osobne zaštitne opreme, injekcija zlonamjernog softvera i trovanja artefaktima, između ostalog.
Ova eBook, koji je napisao Luis Garcia, voditelj predprodaje u Xygeniju, pomoći će vam da ostanete ispred napadača uz naš stručni vodič o identificiranju, sprječavanju i reagiranju na sigurnosne rizike u CI/CD pipelines!
Ovo izvješće ističe sve češće ciljanje lanaca opskrbe softverom od strane kibernetičkih napada, iskorištavajući ranjivosti u ovisnostima otvorenog koda i CI/CD pipelineS propisima poput DORA-e i NIS2 koji pooštravaju zahtjeve za usklađenost, nužnost je u snažnim sigurnosnim mjerama. Poboljšajte sigurnost svoje organizacije software supply chain security, osiguravajući otpornost na promjenjive kibernetičke prijetnje u 2025. godini uz naš sveobuhvatni vodič!
U brzo razvijajućem svijetu razvoja softvera, osiguranje lanca opskrbe softverom postalo je ključna briga. eBook pruža sveobuhvatan vodič za razumijevanje i ublažavanje prijetnji lancu opskrbe softverom, s posebnim naglaskom na kontinuiranu integraciju/kontinuirano uvođenje (CI/CD) sustavi...
Otkrijte ključne uvide u promjenjivi krajolik Software Supply Chain SecurityZaronite u izazove, prijetnje i očekivane trendove 2024. – vaš vodič za snalaženje u složenoj mreži kibernetičke sigurnosti. Izvanredne činjenice u brojkama: Otkrijte numerički krajolik software supply chain security – činjenice koje ilustriraju ozbiljnost situacije. Evolucija loših aktera...