Egy rosszindulatú függőség abban a pillanatban lefuttatja a telepítőszkriptet, amint a fejlesztő beírja az install parancsot, jóval azelőtt, hogy bárki is rájönne, hogy rosszindulatú. A kódolvasóid a tárolót vizsgálták. A végponti eszközeid egy folyamatot láttak, nem egy csomagot. Shield a fejlesztői végponton található, és blokkolja azt a végrehajtás előtt.
Egyetlen könnyűsúlyú ügynökprogram · Munkaállomások, szerverek és CI futtatóegységek · Központilag kezelt szabályzat
Akadályozza meg a rosszindulatú függőségek és szkriptek futtatását a fejlesztői végpontok védelmével, ahol a támadások kiindulópontjai vannak.
Shield valós időben elfogja a csomagtelepítéseket, és ellenőrzi azokat a Xygeni kártevő-intelligenciájával szemben. A rosszindulatú csomagokat a telepítés pillanatában blokkolja, és nem jelzi őket egy másnapi jelentésben. Ugyanez vonatkozik a hálózatra is: az ismert rosszindulatú infrastruktúrával való kapcsolatokat megszakítja, mielőtt bármi elhagyná a gépet.
Határozd meg egyszer a szabályokat, és Shield alkalmazza őket a szervezet minden gépére: minimális csomagkorhatár, engedélyező és tiltó listák, jóváhagyott beállításjegyzékek és kimenő forgalmi célhelyek.
Amikor valami kritikus dolog éri el a végpontot, Shield automatikusan vagy igény szerint leválaszthatja a gép hálózati kapcsolatait, így az incidens egyetlen laptopon áll meg, ahelyett, hogy az egész szervezeten átterjedne.
Futásidejű tűzfal a fejlesztői végponthoz.
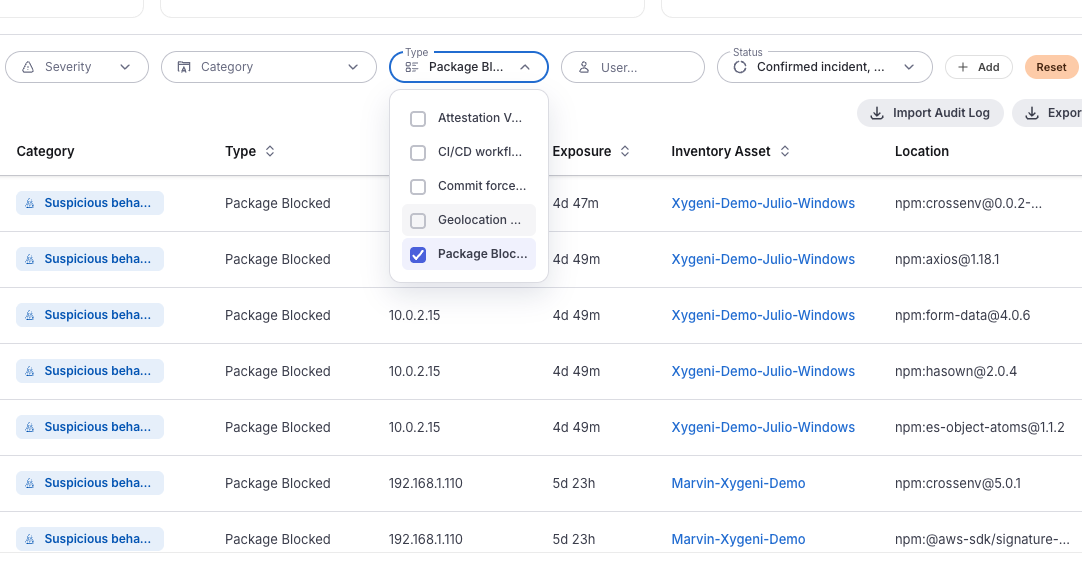
Minden csomagtelepítést valós időben elfognak és validálnak. A Xygeni kártevő-korai figyelmeztető rendszere CVE-re, tanácsadó üzenetre vagy közzétett aláírásra való várakozás nélkül észleli azokat a rosszindulatú csomagokat, amelyekben a reputációalapú eszközök továbbra is megbíznak. A blokkolás a telepítőszkript futtatása előtt megtörténik.
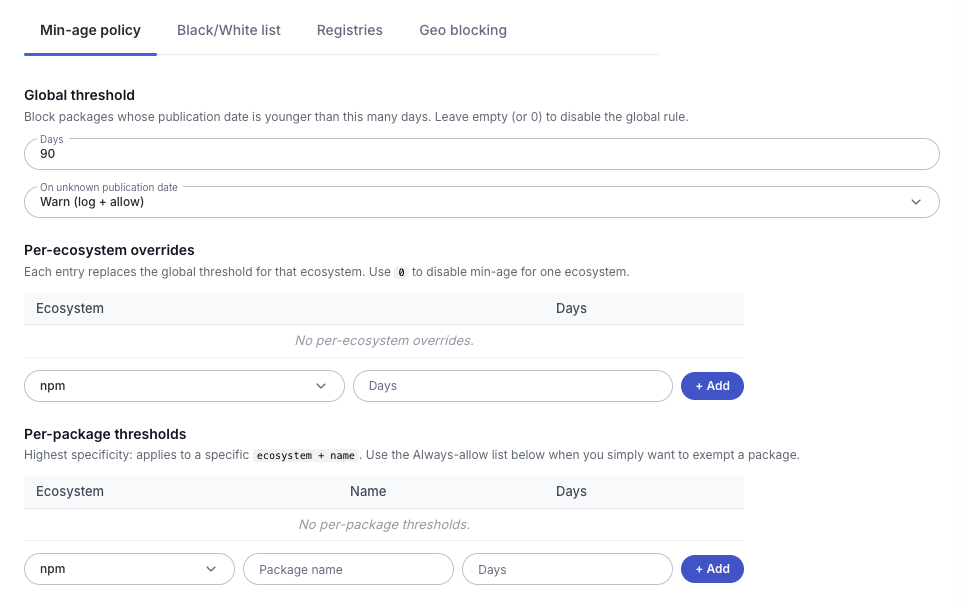
A leggyorsabban mozgó ellátási lánc támadások vadonatúj csomagverziókban érkeznek. Shield Lehetővé teszi a küszöbértéknél újabban közzétett csomagok blokkolását, globális szabály beállítását és felülbírálását ökoszisztémánként, valamint annak eldöntését, hogy mi történjen, ha a közzététel dátuma nem határozható meg: figyelmeztetés és engedélyezés, vagy blokkolás.
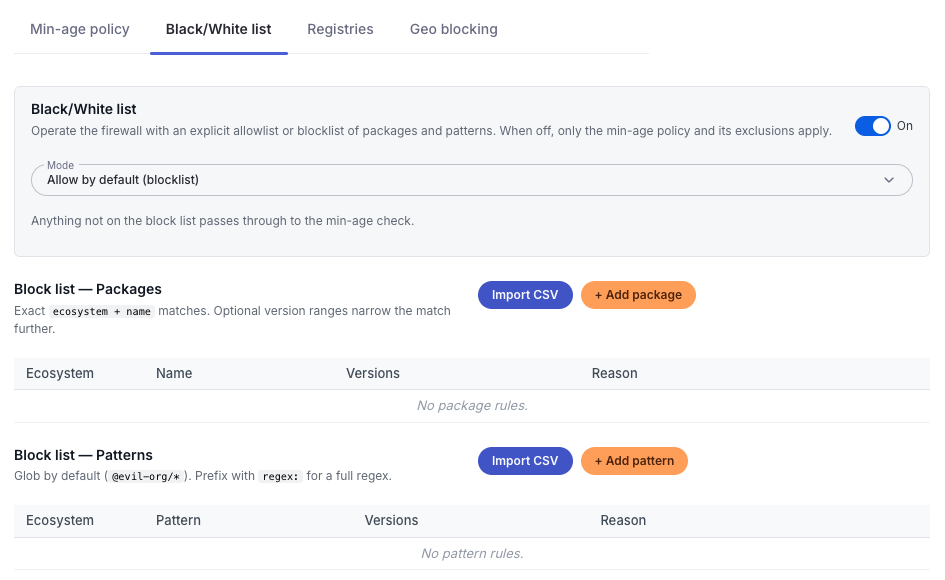
Döntsd el, hogy a fejlesztőid mit és honnan kérhetnek le. Tarts fenn explicit engedélyezési és tiltási listákat, és korlátozd a telepítéseket a szervezeted által jóváhagyott beállításjegyzékekre.
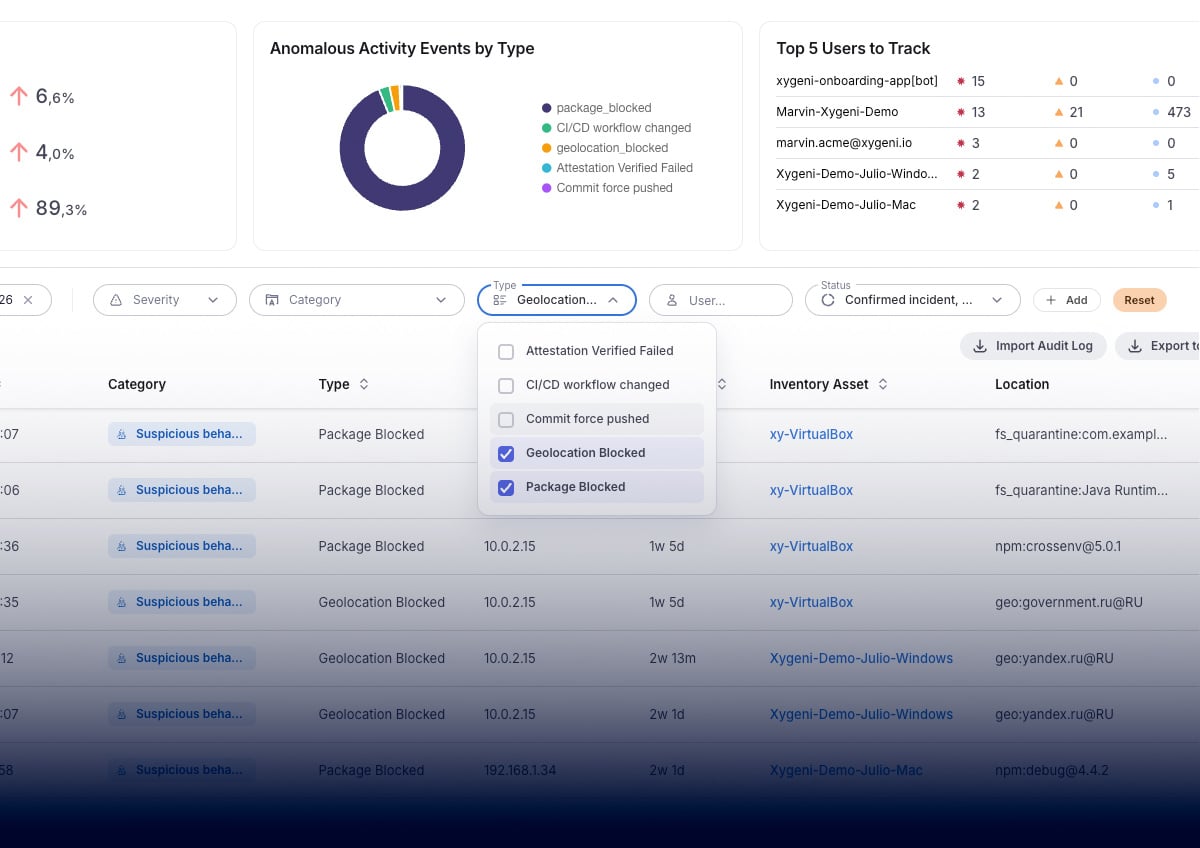
Ugyanez a modell vonatkozik a kapcsolatokra is. Shield A rendszer ellenőrzi a végpontról kimenő forgalmat a naprakész hálózati információk alapján, és megszakítja a fenyegetésjelzőkből származó ismert rosszindulatú IP-címekhez és domainekhez való kapcsolatokat, így egy gépre beültetett eszköz nem érheti el azt az infrastruktúrát, amelynek meghívására készült. Ráadásul földrajzilag korlátozhatja a forgalmat a magas kockázatú célhelyekre. Minden blokkolt kapcsolat rögzítésre kerül az elérni kívánt célhelyekkel együtt.
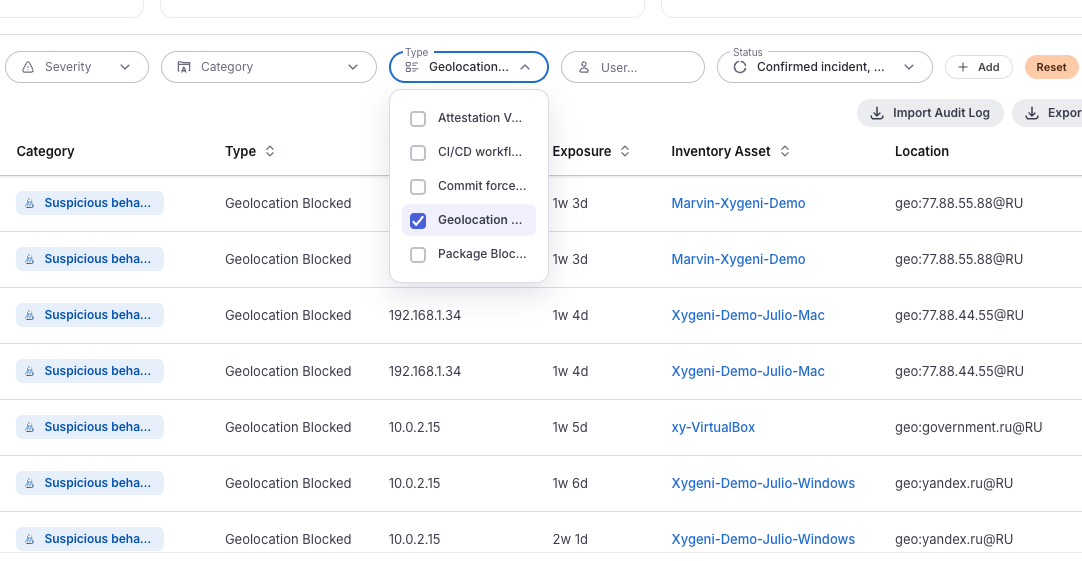
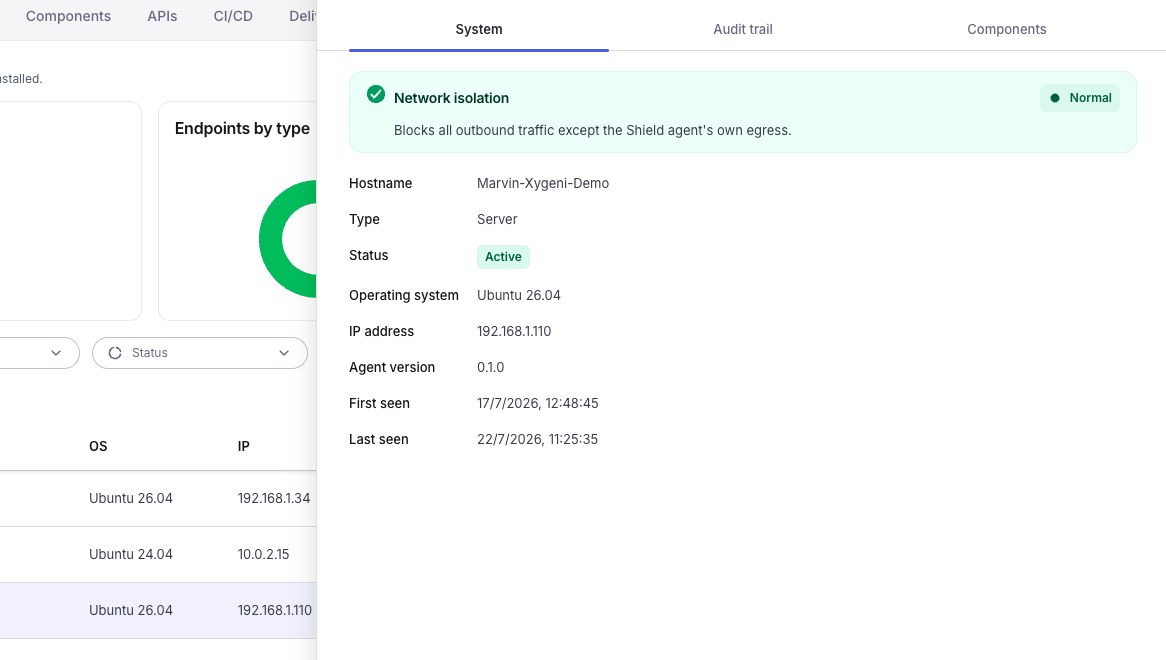
Izolálj egy feltört gépet, és vágj le minden kimenő forgalmat az ügynök saját csatornáján kívül, így megtarthatod az irányítást a végpont felett, miközben azt elzárod. Kapcsold be a paranoid módot, és a rendszer automatikusan izolációs kérést küld, amint kritikus riasztás érkezik bármelyik végpontra.
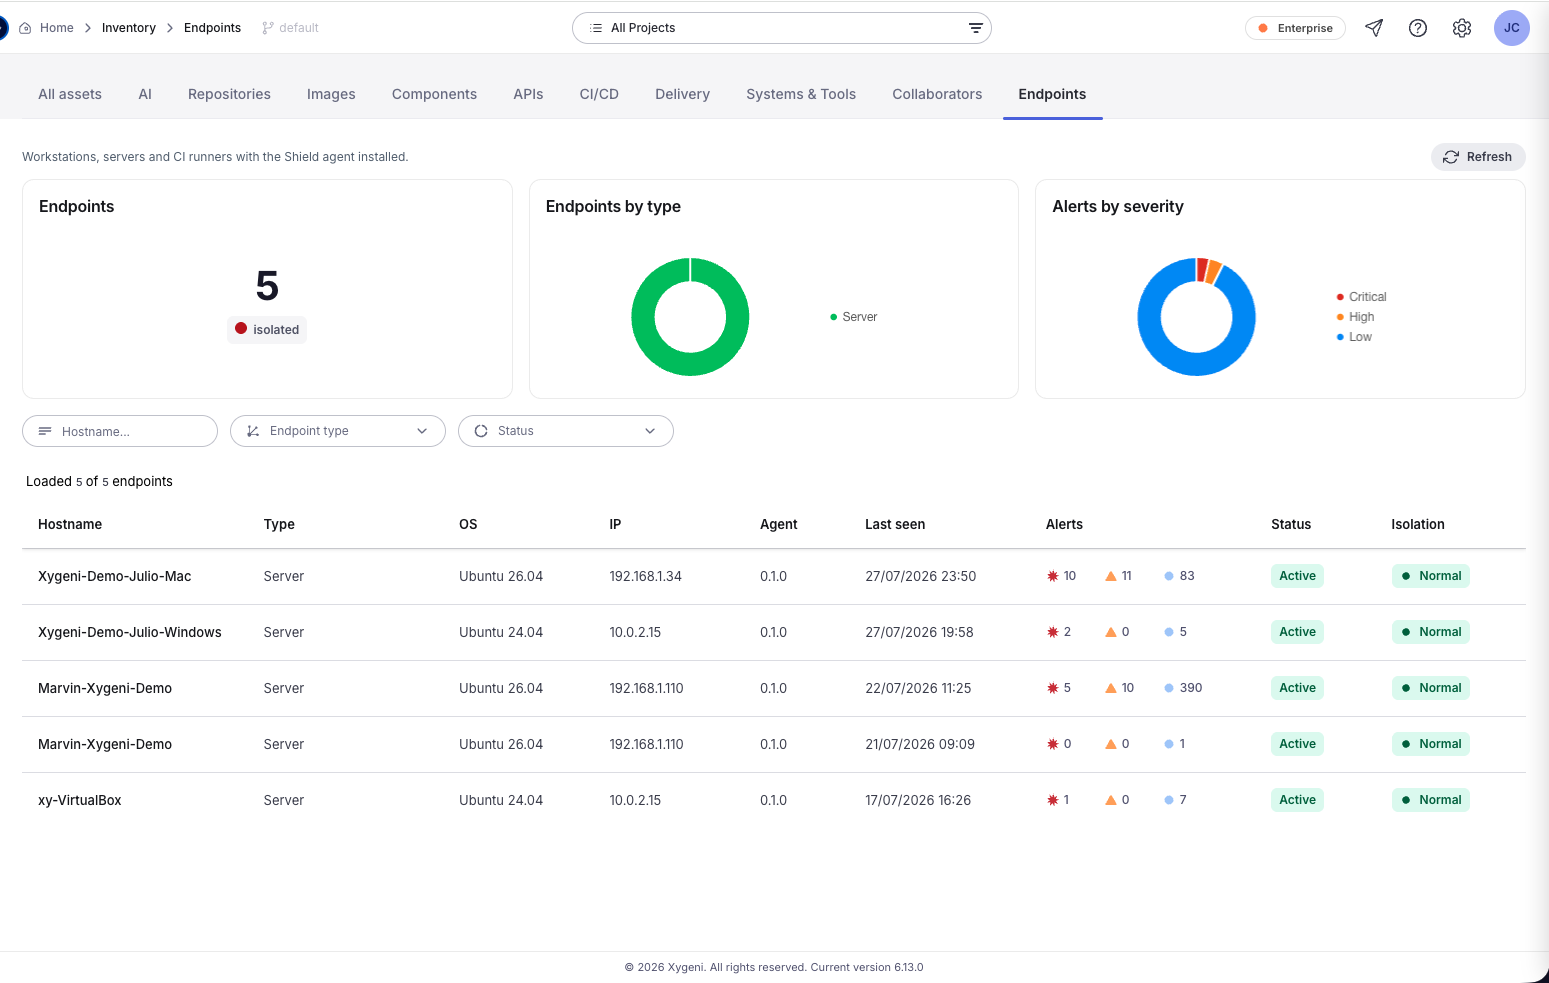
Tekintse meg az összes munkaállomást, szervert és CI-futtatót, amelyen fut a Shield ügynök, operációs rendszerével, ügynök verziójával, aktuális állapotával, első és utolsó aktiválásának időpontjával, valamint licencszámával. Szűrés állomásnév, végpont típusa vagy állapot szerint.
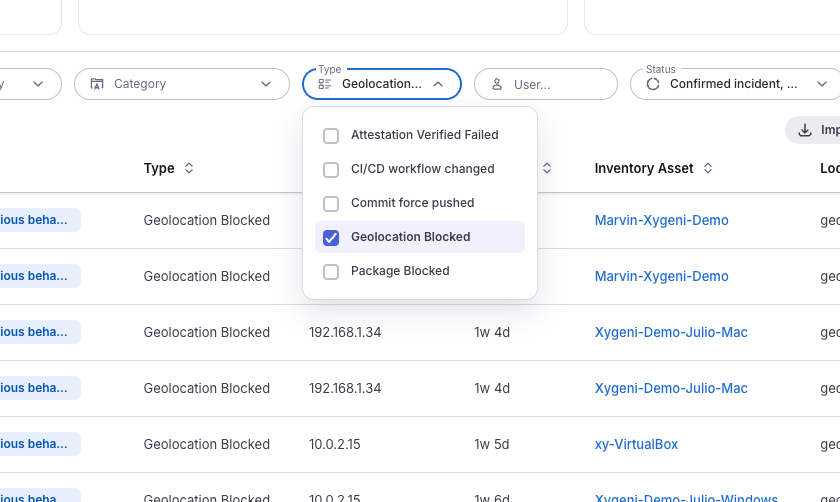
Minden blokkolás eseménnyé válik a platformon, súlyossággal, időbélyeggel, a végponttal, amelyen történt, a fertőzés időtartamával és azzal, hogy pontosan mit blokkoltak: a csomagot és a verziót, vagy a célállomást. Szűrés súlyosság, kategória, típus, felhasználó vagy dátumtartomány szerint, és exportálás.
Minden védett végpont saját auditnaplóval és komponenslistával rendelkezik, így rekonstruálható, hogy mi történt egy adott gépen, amikor valaki rákérdez.
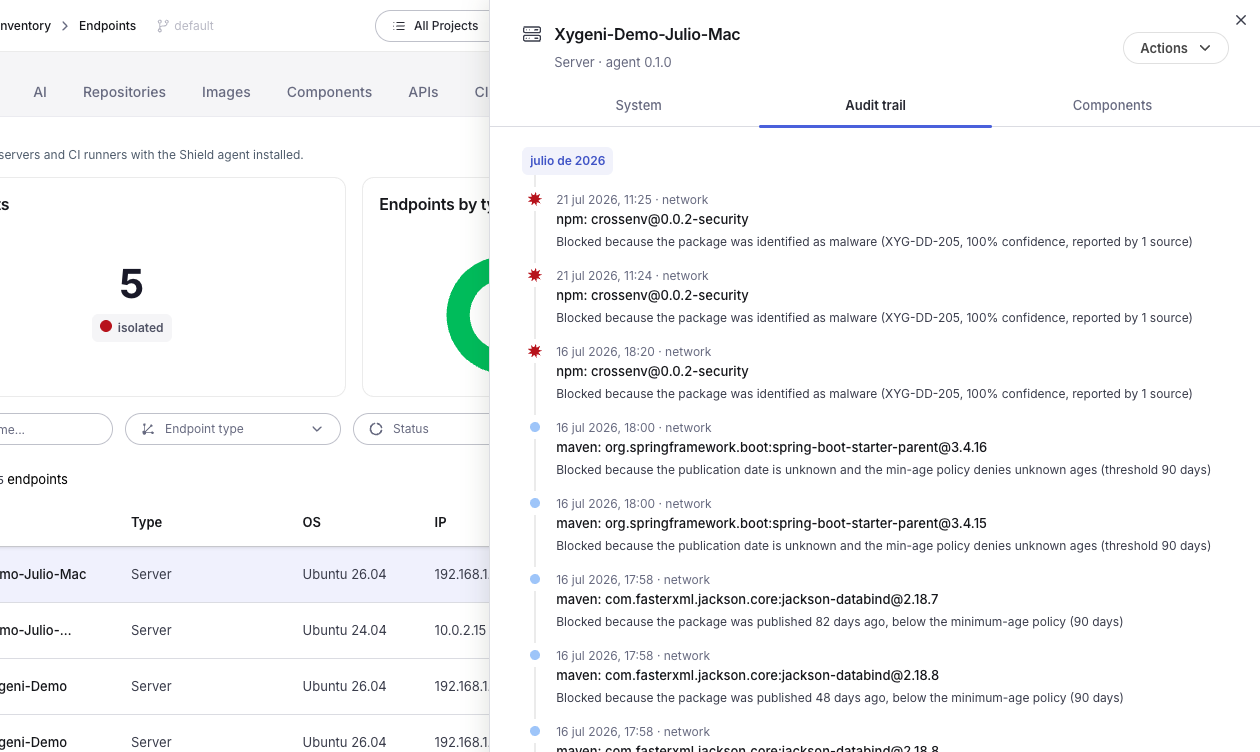
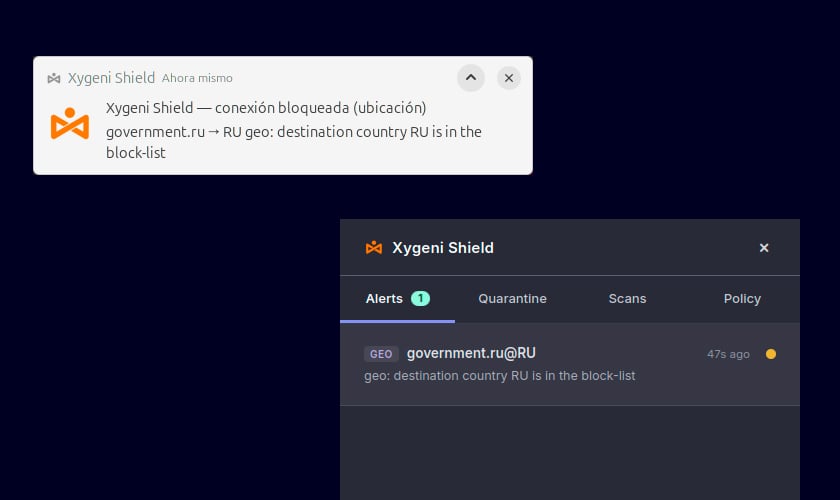
Egyetlen könnyűsúlyú ügynökprogram, amely munkaállomásokat, szervereket és CI-futtatókat fed le, változó hozzáférésű platformokkal, így a lefedettség a felhasználókat, és nem a hardvereket követi.
Az API-kockázatok megtalálása és javítása a kódban, mielőtt azok elérnék az éles környezetet.
A kód és a függőségek vizsgálata elemzi a tárházat. A végponti eszközök figyelik a folyamatokat és a kapcsolatokat, de nincs alkalmazásbiztonsági kontextusuk egy csomag vagy egy beállításjegyzék értelmezéséhez. E kettő között található az a pillanat, amikor egy rosszindulatú függőség ténylegesen végrehajtódik a fejlesztő gépén. Ez az a pont, ahol... Shield működik.
A reputáció- és aláírás-alapú megközelítések akkor árulkodnak egy kártékony csomagról, ha az már valaki mást is elért. Shield A viselkedésre és a kockázatelemzésre épülő blokkok teszik hasznossá a támadás napján, és a jelenlegi hálózati intelligenciával is alátámasztják, így ami célba ér, az nem tud hazatelefonálni.
A blokkok, izolációk és földrajzi események ugyanabban a konzolban jelennek meg, mint a kódod, a függőséged, pipeline és titkos megállapításokat, egyetlen auditnaplóval. Nem egy másik ügynök egy másikkal dashboard és egy másik login.
A végpontészlelés az operációs rendszer szintjén figyeli a folyamatokat, fájlokat és kapcsolatokat. Nem tudja, hogy mi az a csomagbeállításjegyzék, hogy egy függőség rosszindulatú-e, vagy hogy egy verziót tegnap tettek-e közzé. Shield alkalmazásbiztonsági kontextust hoz a fejlesztői végponthoz, és szabályzatot érvényesít az AppSec számára fontos dolgokra vonatkozóan.
Shield egy könnyűsúlyú ügynökprogram, amely a telepítéseket azonnal ellenőrzi. A fejlesztők csak akkor veszik észre, ha valami blokkolva van, és a blokkolás az okkal együtt jár.
Rosszindulatú és jogosulatlan csomagtelepítések, a minimális korhatárnál újabb csomagok, nem jóváhagyott beállításjegyzékekből származó telepítések, a tiltási listán szereplő csomagok, ismert rosszindulatú IP-címekhez és domainekhez való kimenő kapcsolatok, valamint a korlátozott földrajzi területekre irányuló forgalom.
Ön dönt. A minimális korhatár-szabályzat lehetővé teszi, hogy figyelmeztessen és engedélyezze, vagy blokkolja a megjelenést, ha a megjelenés dátuma ismeretlen.
Igen. A globális minimális korhatár ökoszisztémánként felülírható, és szükség esetén letiltható egy adott ökoszisztémára vonatkozóan.
Blokkolja az adott gépről érkező összes kimenő forgalmat, kivéve a Shield az ügynök saját csatornáján keresztül érhető el, így a végpont zárt, de továbbra is kezelhető. Igény szerint aktiválható, vagy engedélyezhető a paranoid mód, így a rendszer automatikusan elkülönítést kér, amikor kritikus riasztás érkezik.
Fejlesztői munkaállomásokon, szervereken és CI-futtatókon. A licencelés lebegő jogosultságokat használ.
Igen. Minden blokk egy részletes esemény, és minden végpont saját auditnaplót vezet. Az események szűrhetők és exportálhatók.
a Xygeni All-In-One AppSec platformmal
