Ձեր API հարձակման մակերեսը մեծանում է ամեն անգամ pull request, և API անվտանգության գործիքների մեծ մասը այն տեսնում է միայն այն ժամանակ, երբ այն ակտիվ է և երթևեկություն է ներգրավում: Xygeni-ն կոդում հայտնաբերում է յուրաքանչյուր վերջնակետ և դրա ռիսկերը՝ թողարկումից առաջ:
Հասանելի է որպես Enterprise Ավելացնել
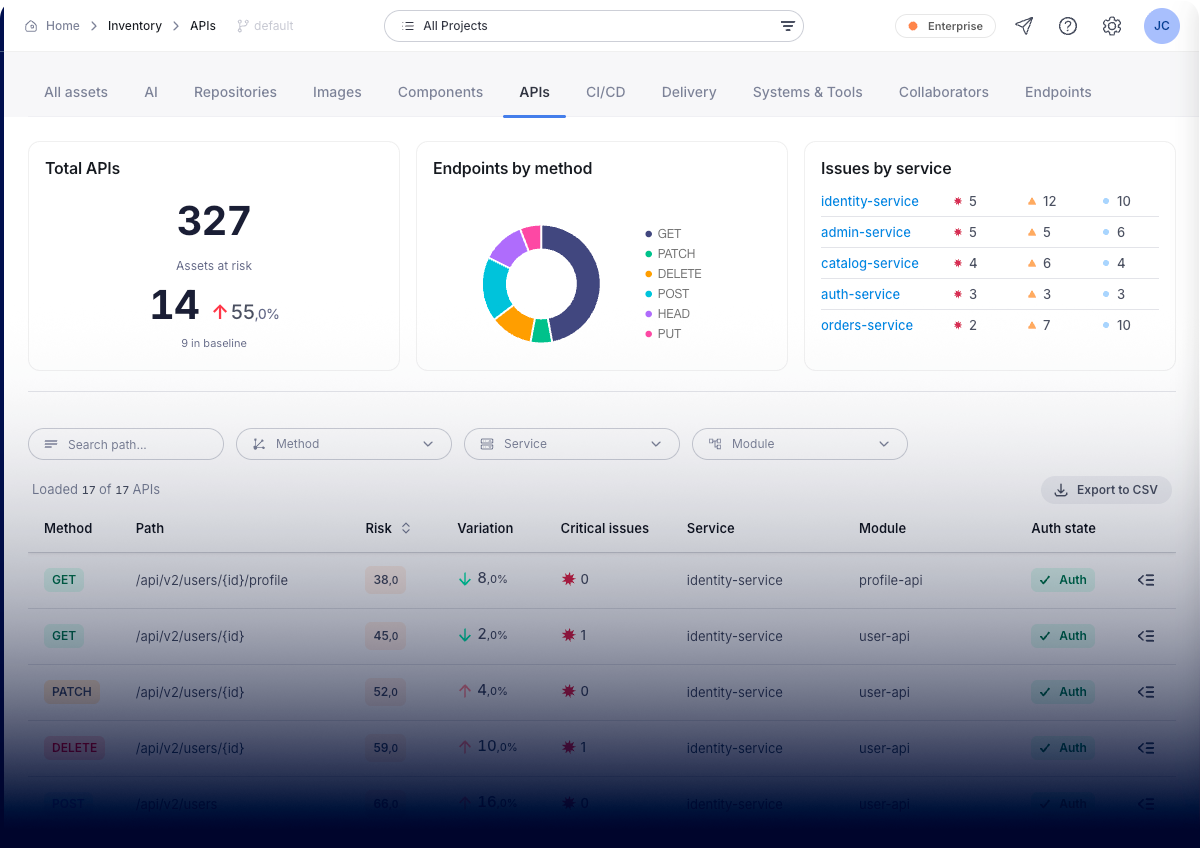
Ձեր API հարձակման մակերեսը, քարտեզագրված և դասակարգված։
Xygeni-ն ձեր API ինվենտարը կառուցում է ծրագրի կոդից և ձեր API սպեցիֆիկացիաներից, ներառյալ OpenAPI-ն և Swagger-ը, որպեսզի դուք տեսնեք ամբողջ մակերեսը՝ ձեր թիմերի կողմից փաստաթղթավորված վերջնակետերը և այն վերջնակետերը, որոնք ոչ ոք չի փաստաթղթավորել։
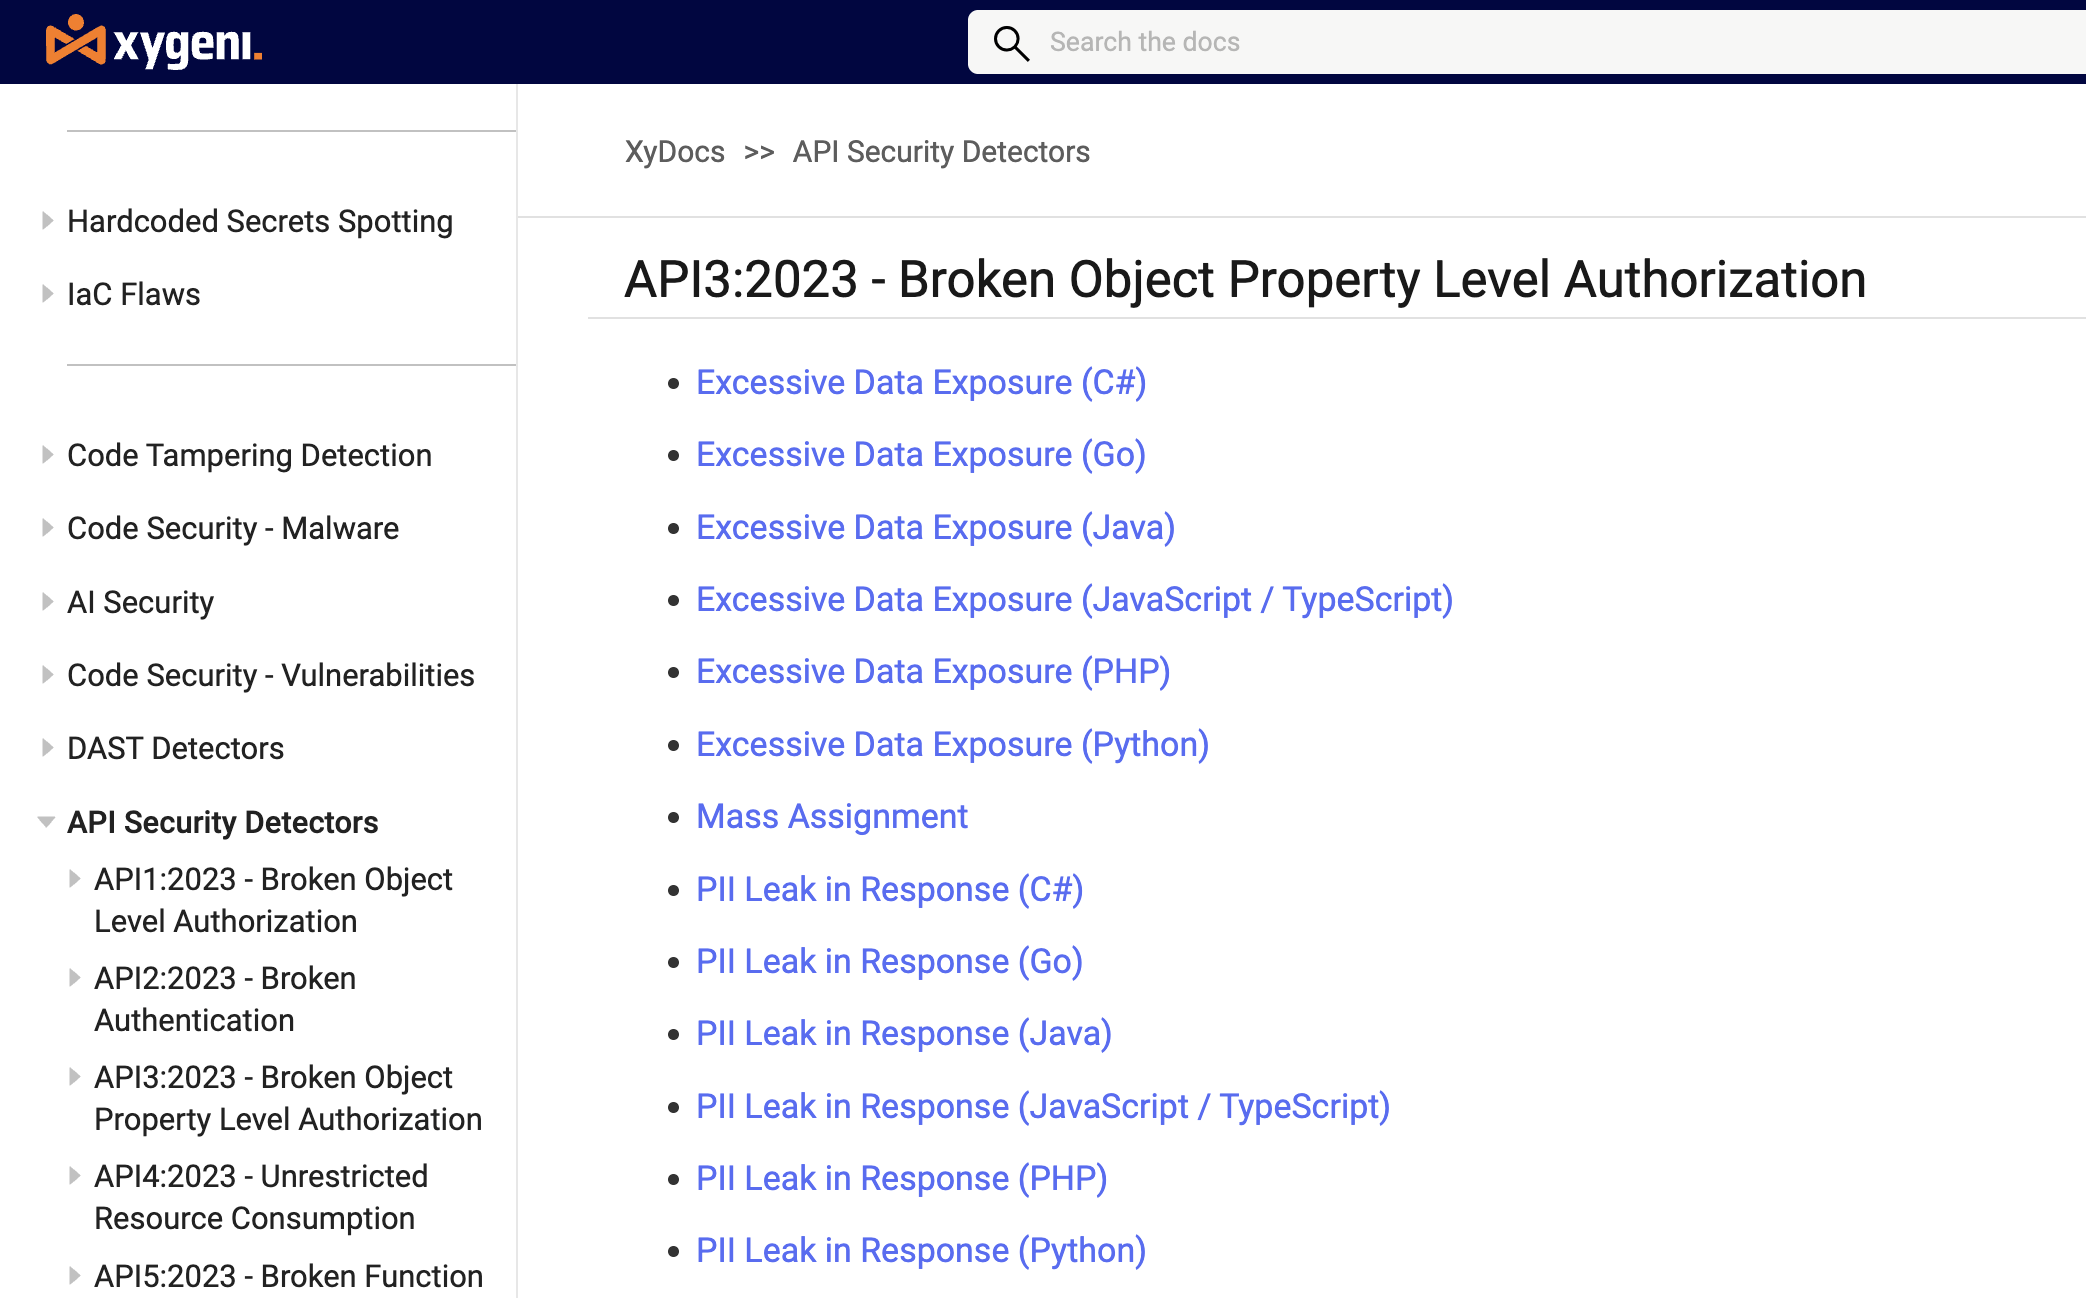
Արդյունքները համընկնում են OWASP API Security Top 10 (2023)-ի հետ՝ կոտրված օբյեկտի և ֆունկցիայի մակարդակի լիազորում, չհաստատված վերջնակետեր, տվյալների չափազանց մեծ ազդեցություն, զանգվածային հատկացում, JWT և CORS սխալ կոնֆիգուրացիա, բացակայող արագության սահմանափակումներ, SSRF և զոմբի վերջնակետեր։
Յուրաքանչյուր գտածո պարունակում է վերջնակետի նույնականացման վիճակի և դրա կողմից մշակվող տվյալների զգայունության մասին տեղեկատվություն, ուստի թիմերը շտկում են, թե ինչին կարող է իրականում հասնել հարձակվողը, այլ ոչ թե աշխատում են չտարբերակված ցուցակի վրա։
Յուրաքանչյուր վերջնակետ։ Յուրաքանչյուր ռիսկ։ Արտադրությունից առաջ։
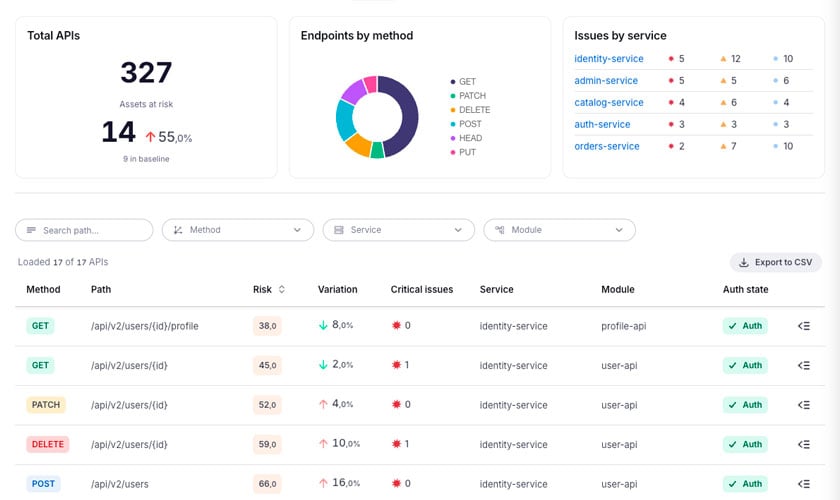
API-ների ընդհանուր թիվը, բազային գծի նկատմամբ ռիսկի ենթակա ակտիվները, վերջնակետերը մեթոդով և խնդիրները ծառայության միջոցով: Յուրաքանչյուր վերջնակետ թվարկված է իր մեթոդով, ուղով, ծառայությունով, մոդուլով, նույնականացման վիճակով և ռիսկի գնահատականով:
Հայտնաբերում OWASP API-ի անվտանգության լավագույն 10 (2023) միջոցով, այնպես որ արդյունքները խոսում են այն շրջանակի մասին, որն արդեն իսկ օգտագործում է ձեր անվտանգության թիմը և ձեր աուդիտորները։
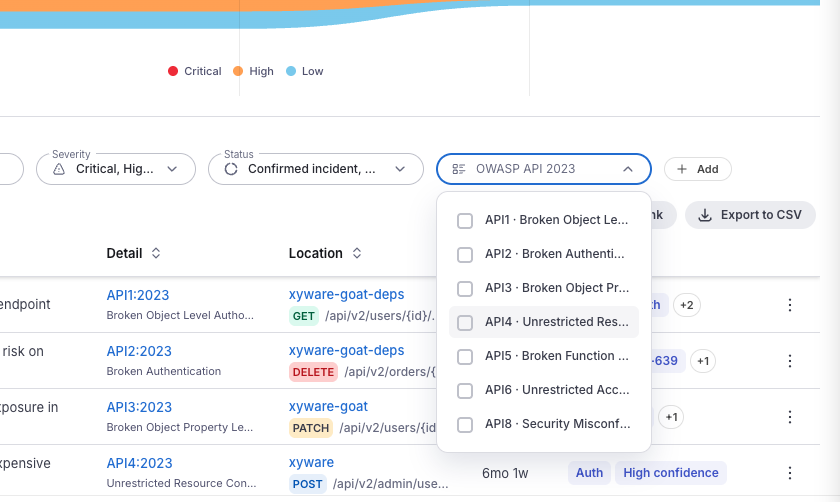
Xygeni-ն դասակարգում է յուրաքանչյուր վերջնակետի կողմից մշակվող տվյալները՝ նշելով PII, PCI և PHI-ն ինչպես պարամետրերում, այնպես էլ պատասխաններում: Անձնական տվյալներ վերադարձնող չհաստատված վերջնակետը նույն խնդիրը չէ, ինչ թույլատրող CORS վերնագիրը, և այն չպետք է նման լինի դրան:
Քանի որ Xygeni-ն կարդում է և՛ կոդը, և՛ ձեր API-ի սպեցիֆիկացիաները, այն բացահայտում է դրանց միջև եղած տարբերությունը. վերջնակետերը գտնվում են կոդում, բայց բացակայում են սպեցիֆիկացիայից, հնացած երթուղիները դեռևս հասանելի են, և որբ վերջնակետերը, որոնք ոչ ոքի չեն պատկանում։
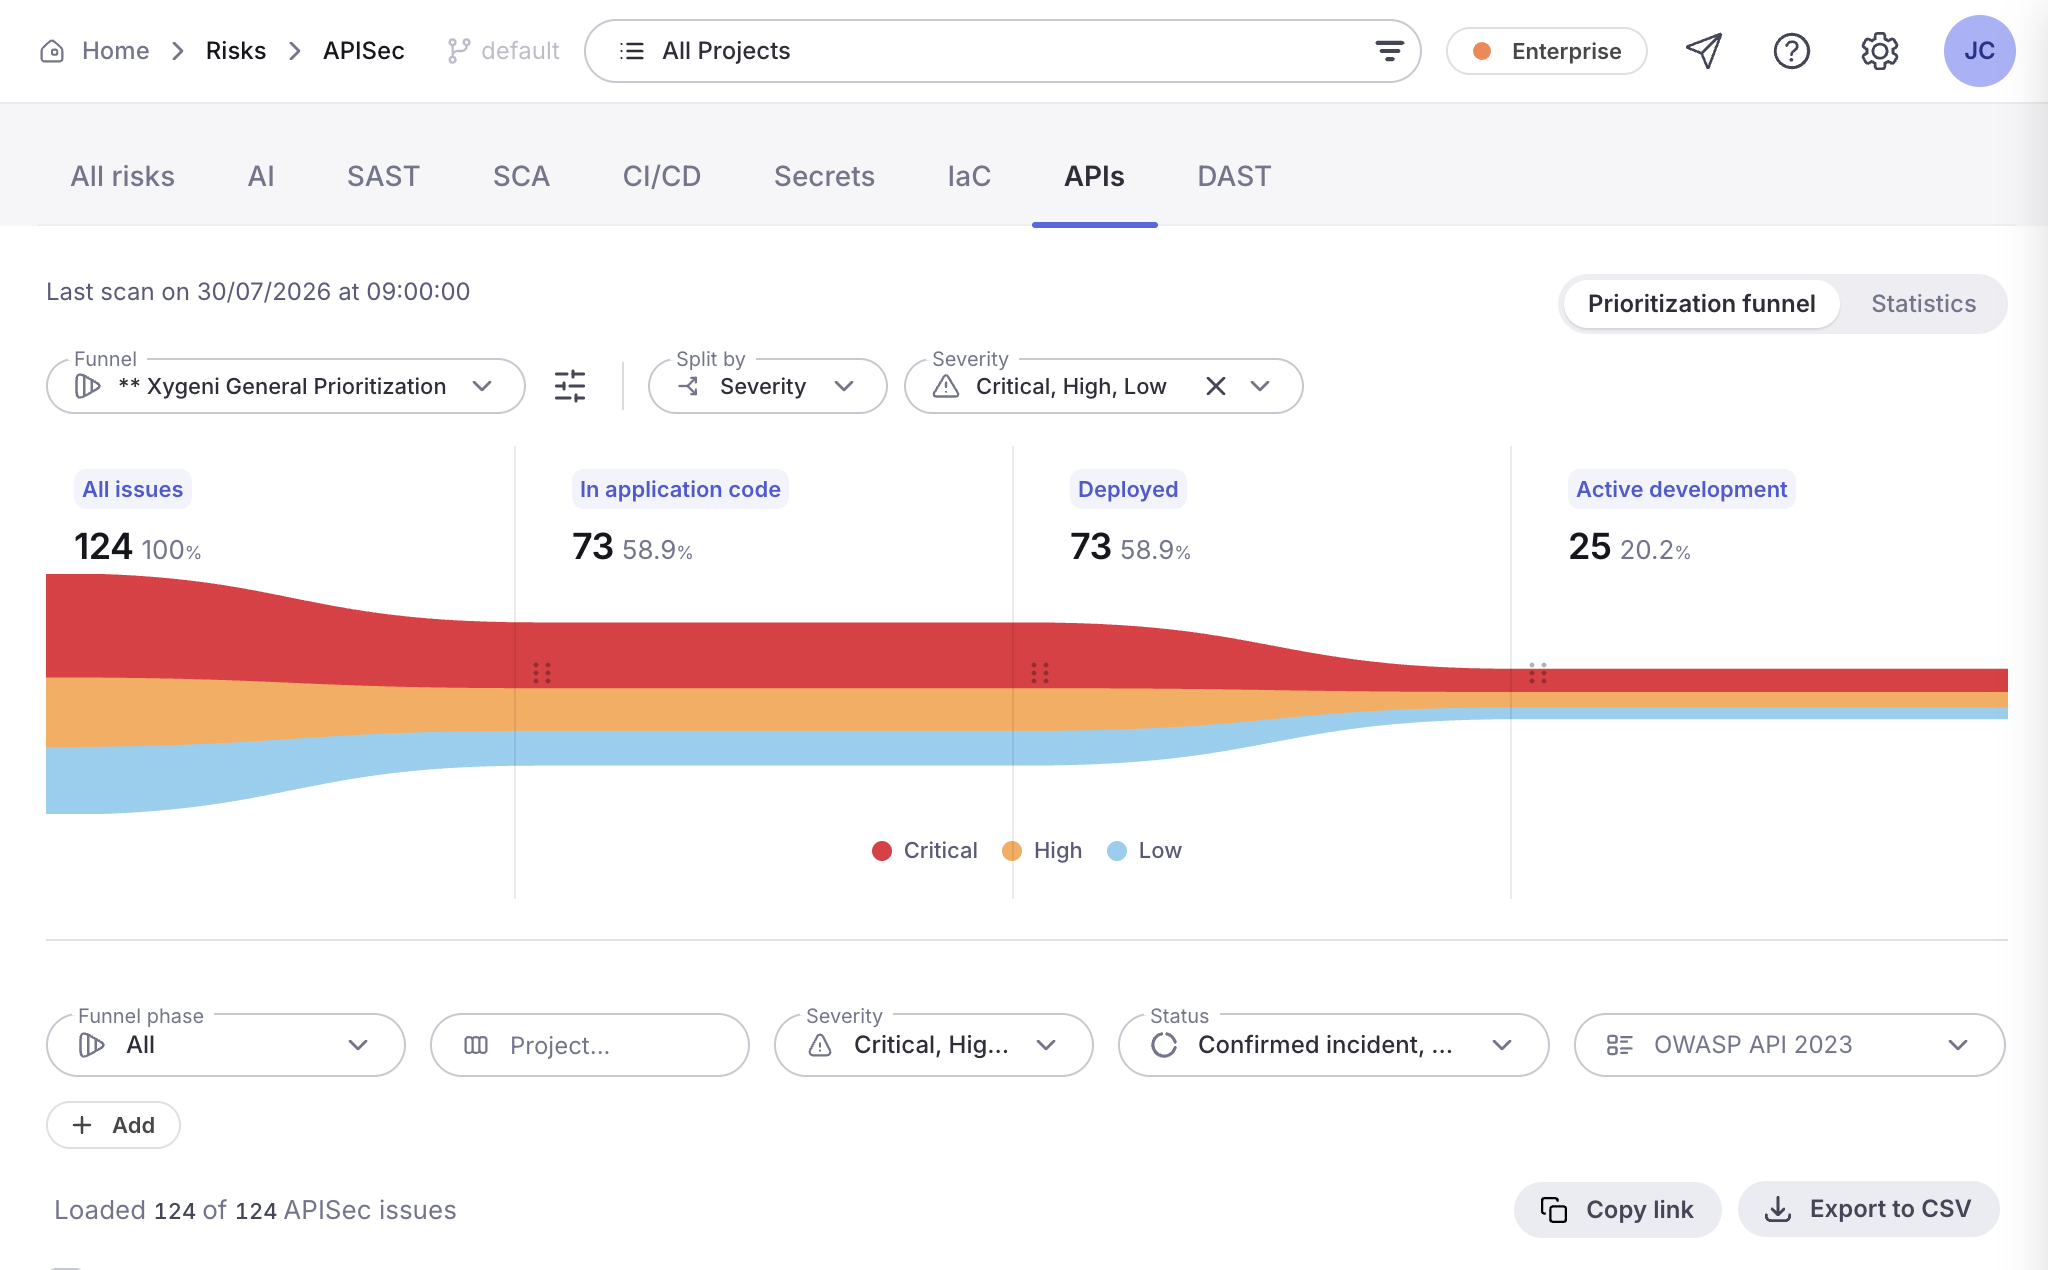
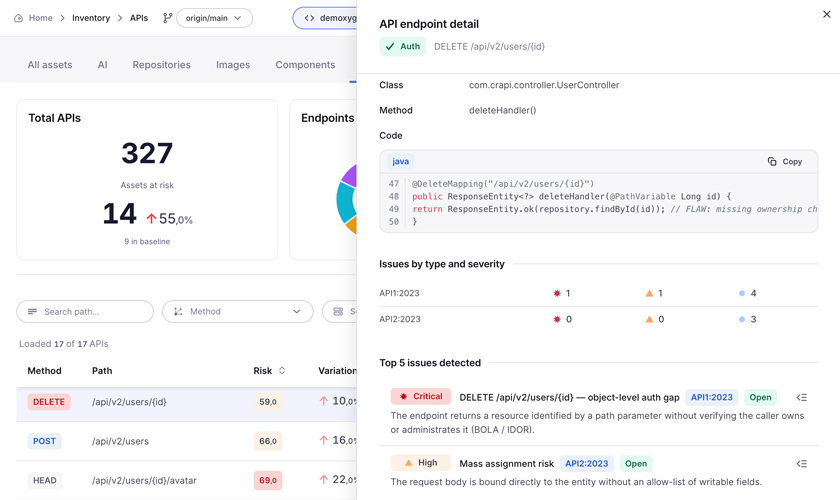
Xygeni-ն համեմատում է նույն վերջնակետի արդյունքները և բարձրացնում է դրանց ծանրությունը, երբ դրանք բարդանում են։ Պատասխանում անձնական տվյալների արտահոսքը լուրջ է։ Վերջնակետում անձնական տվյալների արտահոսքը, որը չի պահանջում նույնականացում, կարևոր է, և Xygeni-ն դա ասում է։
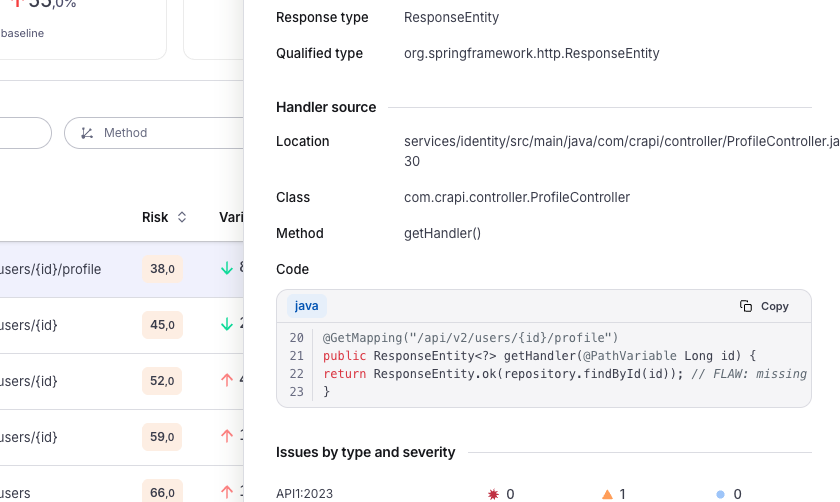
Յուրաքանչյուր գտածո մատնանշում է ճշգրիտ մշակիչը՝ ֆայլը, դասը, մեթոդը և այն ներմուծած կոդը՝ թերությունը նշելով։ Մշակողները ստանում են այն, ինչ կարող են շտկել, այլ ոչ թե տոմս, որը նախ պետք է ուսումնասիրեն։
Գտեք և շտկեք API ռիսկերը կոդում, նախքան դրանք արտադրության մեջ հասնեն։
Runtime API-ի անվտանգությունը ձեզ տեղեկացնում է, որ վերջնակետը բաց է, երբ այն արդեն սպասարկում է երթևեկություն: Xygeni-ն այն գտնում է կոդում, pull request, մինչդեռ դրա վերանորոգումը դեռ մեկ դոլար արժե commit.
API-ի անվտանգությունը գտնվում է կողքին SAST, SCA, գաղտնիքներ, IaCև DAST մեկ հարթակում, այնպես որ ձեր API ռիսկը ապրում է ձեր ծրագրի մնացած ռիսկերի հետ, այլ ոչ թե առանձին գործիքում՝ իր սեփականով։ login.
Ստատիկ։ Xygeni-ն վերլուծում է ձեր ծրագրի կոդը և API սպեցիֆիկացիաները՝ տեղակայումից առաջ առկա թերությունները հայտնաբերելու համար։ Գործող ծրագրի աշխատանքային ժամանակի փորձարկման համար Xygeni DAST-ը ներառում է դա, և երկուսն էլ աշխատում են միասին։
Երկու աղբյուրներից՝ ձեր ծրագրի կոդից և ձեր API-ի սպեցիֆիկացիաներից, ներառյալ OpenAPI-ն ու Swagger-ը: Երկուսի ընթերցումն էլ թույլ է տալիս Xygeni-ին բացահայտել չփաստաթղթավորված և որբ վերջնակետերը:
OWASP API անվտանգության թոփ 10 (2023) ռիսկերը, ներառյալ օբյեկտի մակարդակի խափանված լիազորումը (BOLA), ֆունկցիայի մակարդակի խափանված լիազորումը (BFLA), չհավաստագրված վերջնակետերը, տվյալների չափազանց մեծ ազդեցությունը, զանգվածային հատկացումը, JWT և CORS սխալ կոնֆիգուրացիան, արագության սահմանափակման բացակայությունը, SSRF-ը և զոմբի վերջնակետերը։
Այո։ Xygeni-ն նշում է PII-ը, PCI-ն և PHI-ը վերջնակետային պարամետրերում և պատասխաններում և օգտագործում է դա՝ արդյունքները իրական ազդեցության հիման վրա դասակարգելու համար։
Այո։ Աճման սկանավորումը վերլուծում է միայն փոփոխված վերջնակետերը, և դրա ստեղծած մանիֆեստը կարող է հետագա DAST սկանավորումը կենտրոնացնել այդ նույն վերջնակետերի վրա։
Ոչ։ Սկանավորումները կատարվում են ձեր սեփական ենթակառուցվածքում։ Միայն արդյունքներն են վերբեռնվում, պաշտպանված են տեղափոխման և հանգստի ժամանակ։
Այն հասանելի է որպես Enterprise հավելում։ Խոսեք մեզ հետ, և մենք կքննարկենք այն ձեզ հետ։
Xygeni All-In-One AppSec հարթակի հետ
Xygeni All-In-One AppSec հարթակի հետ
