






Միայն 2024 թ. Արհեստական բանականությունը գրել է ավելի քան 256 միլիարդ տող կոդԹող դա ընկալվի։ Համաձայն Statista, Բոլորի 41%-ըԾրագրային կոդն այժմ արհեստական բանականության կողմից ստեղծված կոդ էԱյդ թիվը միայն աճում է, և ռիսկերը նույնպես։
Արհեստական ինտելեկտի կոդը արագ է։ Երբեմն չափազանց արագ։ Մենք հիմա տեսնում ենք մի 10 անգամ ավելի մեծ է բացվածությունը API endpoints բացակայում է հիմնական լիազորումը և մուտքագրման վավերացումը: Եվ ահա ամենակարևորը. վատ արհեստական բանականության կոդը միայն մեկանգամյա սխալ չէ: Եթե այն հայտնվում է բաց կոդով պահոցում, այն դառնում է ապագա արհեստական բանականության մոդելների համար նախատեսված մարզման տվյալներ, այդ խոցելիությունները ավելի տարածելով։
Ուրեմն, ի՞նչ կարող ենք անել։ Մենք համոզվում ենք, որ յուրաքանչյուր տող...մարդ կամ մեքենա—սկանավորված է և ապահովված։
Ահա թե որտեղ է արհեստական բանականությունը SAST գալիս էՍտատիկ կիրառական անվտանգության թեստավորում, որը մշակվել է իրավագիտության մագիստրոսի, համատեղ վարորդի և ավտոպիլոտի կոդավորման դարաշրջանում աշխատող մշակողների համար։
Ուզո՞ւմ եք ավելի խորը ուսումնասիրել արհեստական բանականության կոդը և կիբերանվտանգությունը։
Արհեստական բանականության կողմից ստեղծված կոդը միայն սառցաբեկորի գագաթն է։ Եթե ցանկանում եք հասկանալ արհեստական բանականության ամբողջական ազդեցությունը ժամանակակից անվտանգության պրակտիկայի վրա՝ սպառնալիքների հայտնաբերումից մինչև ավտոմատացված վերականգնում, մի բաց թողեք մեր մանրամասն ուղեցույցը։
Ի՞նչ խնդիր կա արհեստական բանականության կողմից ստեղծված կոդի հետ։
Արհեստական ինտելեկտով ստեղծված կոդը լավ տեսք ունի։ Այն կոմպիլյացվում է։ Այն աշխատում է։ Այն նույնիսկ գալիս է մեկնաբանություններով։ Բայց ներսից այն հաճախ բաց է թողնում.
- Authentication և մուտքի վերահսկողություն
- Մուտքագրման վավերացում և մաքրում
- Գաղտնիքների կառավարում (օրինակ՝ կոշտ կոդավորված տոկեններ)
- Սխալների մշակում և եզրային դեպքի տրամաբանություն
- Գրադարանների և API-ների անվտանգ օգտագործումը
Դա պայմանավորված չէ նրանով, որ արհեստական բանականությունը վնասակար է, այլ պարզապես չի հասկանում ձեր սպառնալիքի մոդելը։ Եվ այն օգտագործվում է ավելի շատ, քան երբևէ, հաճախ առանց որևէ վերանայման։
Արհեստական բանականության կոդի խոցելիության իրական օրինակ
Ենթադրենք, որ Copilot-ը սա ստեղծում է Express.js հավելվածում՝
					app.post('/submit', (req, res) => {
  db.insert(req.body)
  res.send('OK')
})
Լավ տեսք ունի, մինչև չհասկանաս կա մուտքային վավերացում կամ մաքրում չկա։ Արտադրության համատեքստում, դա արագ ճանապարհ է դեպի XSS or ներարկման խոցելիություններ.
Ինչ է AI-ն SAST?
AI SAST խոսքը արհեստական բանականության պաշտպանության մասին չէ։ Խոսքը վերաբերում է AI կոդը —ստեղծվող, պատճենվող, տեղադրվող և commitմիացված է ձեր հավելվածին։
Այն գործում է ավանդականի պես SAST: սկանավորում է սկզբնական կոդը գործարկելուց առաջ, նշում է խոցելիությունները, առաջարկում է շտկումներ: Սակայն այն կառուցված է ժամանակակից, արհեստական բանականության աջակցությամբ աշխատանքային հոսքերի հաշվառմամբ:
Որոշ հարթակներ նույնիսկ փորձարկումներ են անում արհեստական բանականության և մեքենայական ուսուցման հետ՝ օրինաչափությունների ճանաչումը բարելավելու և կեղծ դրական արդյունքները նվազեցնելու համար։ Սակայն այստեղ մեր ուշադրության կենտրոնում պարզ է. օգտագործել ստատիկ վերլուծություն՝ արհեստական բանականության գործիքներով գրված կոդը պաշտպանելու համար։
Մտածեք դրա մասին որպես ձեր իրականության ստուգում։ Որովհետև «կոմպիլացվում է» և «անվտանգ է» արտահայտությունը տարբեր է։
Ինչպես AI SAST Ապահովում է արհեստական բանականության կոդը ձեր աշխատանքային հոսքում
Xygeni Code Security հատուկ մշակված է ժամանակակից մշակման միջավայրերի համար՝ արագ, ավտոմատացված և միացված ձեր գործիքաշարին։
Դուք ստանում եք:
- Բնիկ SAST scanner ձեր կոդային բազայի իրական ժամանակի ստատիկ վերլուծության համար
- Աջակցություն վնասակար կոդի հայտնաբերում ելակետային կոդում
- Seamless երրորդ կողմի սկաների ինտեգրում—որպեսզի դուք փակված չլինեք կամ ստիպված չլինեք անցնել
Արդեն օգտվո՞ւմ եք SonarQube-ից, Snyk-ից, Checkmarx-ից կամ Veracode-ից։ Ոչ մի խնդիր։Xygeni-ն կարող է ներմուծել իր գտածոները և ամեն ինչ կենտրոնացնել մեկ մաքրման տակ dashboard. Դա նշանակում է ավելի լավ տեսանելիություն, ավելի խելացի առաջնահերթություններ սահմանել և կրկնակի ջանքեր չգործադրել, հատկապես, երբ գործ ունեք անկանխատեսելի ռիսկերի հետ։ AI կոդը.
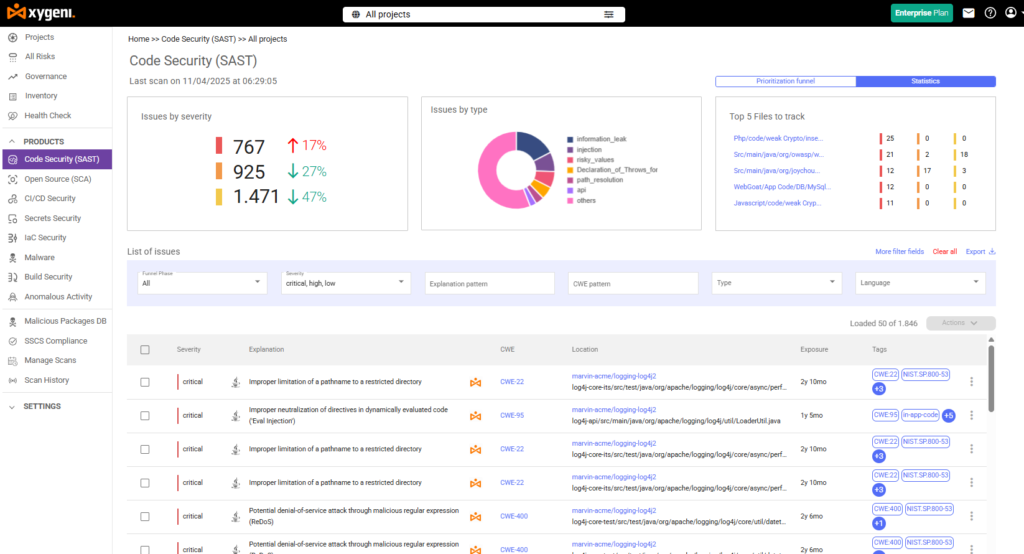
Xygeni կոնսոլի ներսում
Ղեկավարը Code Security → Ռիսկերը (SAST) և դուք կտեսնեք.
- Բոլոր կոդի խոցելիությունները՝ Xygeni և երրորդ կողմի
- Գծային մակարդակի խնդրի մանրամասները և լուծման խորհուրդները
- Զտում է ըստ ծանրության, գործիքի և աշխատանքային փուլի
- Վնասակար կոդի ապացույց
- Աջակցություն հատուկ կանոններին, որպեսզի կարողանաք այն հարմարեցնել ձեր կոդային բազային
Ներքեւի գիծ: այն պարզապես չի ասում ձեզ, որ «ինչ-որ բան այն չէ»։ Այն ցույց է տալիս, թե ինչ, որտեղ և ինչու, և ինչպես այն շտկել։
Pro խորհուրդներ օգտագործման համար SAST արհեստական բանականության ծանր նախագծերում
Ահա, թե ինչպես կարելի է առավելագույնս օգտագործել արհեստական բանականությունը SAST առանց խաթարելու ձեր հոսքը.
- Սահմանեք այն, որպեսզի ձեր կառուցվածքը ձախողվի եթե հայտնաբերվեն բարձր/կրիտիկական խնդիրներ։
Սկանավորել PR-ները, ոչ միայն գիշերային կամ շաբաթական կառուցումներ։ - Միավորել SAST գաղտնիքների սկանավորմամբ և IaC հայտնաբերում ամբողջական ծածկույթի համար։
- Վերանայեք արհեստական բանականության լռելյայն հատվածները—հատկապես ցանկացած բան, որը վերաբերում է վավերացմանը, ֆայլերի մուտք/ելքին կամ տվյալների շտեմարանին մուտք գործելուն։
- Անտեսել ոչինչ—նույնիսկ թեթև ծանրության խնդիրները կարող են արագ սրվել՝ կախված նրանից, թե ինչպես է զարգանում հավելվածը։
Փաթաթվում է. SAST Սեքսուալ չէ, բայց աշխատում է
Նայե՛ք, մենք բոլորս ուզում ենք արագ առաքում կատարել։ Բայց արագությունն առանց անվտանգության այսպես է տեղի ունենում խախտումները։ AI SAST քո ճանապարհն է դեպի արագացրեք առանց խափանումների.
Խոսքը պարանոյիկ լինելու մասին չէ։ Խոսքը գործնական լինելու մասին է։
Օգտագործեք գործիքները։ Ավտոմատացրեք սկանավորումները։ Արհեստական բանականության կոդին վերաբերվեք որպես երրորդ կողմի կոդիանվստահելի է մինչև դրա անվտանգությունը ապացուցվի։
Պատրա՞ստ եք տեսնել, թե ինչ է թաքցնում ձեր արհեստական բանականության կողմից ստեղծված կոդը։
Սկսեք անվճար 14-օրյա փորձաշրջան – Վարկային քարտ չկա։ Առանց աղմուկի։ Միայն մաքուր, անվտանգ կոդ։

