






Azure DevOps պահոցների հետ աշխատող մշակողները գիտեն դժվարությունը. առաքման արագությունը անվտանգության հետ համատեղելը դժվար է: Ձեռքով սկանավորումը խաթարում է աշխատանքային հոսքը, գործիքների փոփոխությունը խաթարում է կենտրոնացումը, իսկ հաշվետվությունների սպասելը դանդաղեցնում է ամեն ինչ: Ահա թե ինչու Xygeni-ն ներկայացրեց Azure DevOps-ի համար կառավարվող սկանավորումները՝ պարզ, ավտոմատացված միջոց՝ ձեր Azure պահոցները պաշտպանելու համար՝ առանց ձեր միջավայրը լքելու: Քսիգենիի Azure-ի խոցելիությունների սկանավորման միջոցով թիմերը կարող են ավտոմատ կերպով սկանավորել, հայտնաբերել և շտկել ռիսկերը՝ բոլորը նույն ինտերֆեյսից։
Azure DevOps պահոցներ. Անվտանգություն, որը համապատասխանում է մշակողի աշխատանքային հոսքին
Անվտանգությունը հաճախ թվում է կոդի և առաքման միջև եղած խոչընդոտ։ Գործիքների մեծ մասը պահանջում է ձեռքով կարգավորում, արտաքին dashboards, կամ բարդ սկրիպտներ, որոնք դանդաղեցնում են մշակումը: Այնուամենայնիվ, մշակողները չպետք է զոհաբերեն արագությունը պաշտպանության համար:
Xygeni-ի կառավարվող սկանավորումները լուծում են այդ խնդիրը՝ անվտանգության սկանավորումը անմիջապես Azure DevOps պահոցներ բերելով։ Այլ կերպ ասած, դուք պարզապես միացնում եք ձեր Azure պահոցները և Xygeni-ն։ կառավարում է մնացածըԱյն ավտոմատ կերպով ստեղծում է աշխատանքային հոսքեր, սկանավորում է խոցելիությունները և արդյունքների մասին հաղորդում է իրական ժամանակում: Արդյունքում, դուք ստանում եք լիարժեք ծածկույթ՝ նվազագույն ջանքերով:
Հետևաբար, մշակողները վերջապես կարող են կենտրոնանալ այնտեղ, որտեղ պետք է, ավելի արագ ուղարկելով անվտանգ կոդը՝ առանց ձեռքով կարգավորման։ Միևնույն ժամանակ, անվտանգության թիմերը ձեռք են բերում անհրաժեշտ տեսանելիությունը՝ առանց գործընթացին խոչընդոտներ ավելացնելու։
Ինչու է անվտանգությունը հաճախ դանդաղեցնում զարգացումը (և ինչպես այն շտկել)
Անվտանգության սկանավորումը չպետք է ստիպի ձեզ թողնել ձեր գործիքները կամ սպասել արդյունքների: Այնուամենայնիվ, շատ դեպքերում մշակողները դեռևս ապավինում են սկրիպտներին կամ արտաքին ինտեգրացիաներին՝ խոցելիությունները հայտնաբերելու համար: Հետևաբար, սկանավորումները տեղի են ունենում գործընթացի ուշ փուլում, արդյունքները ցրված են, և թիմն ավելի շատ ժամանակ է ծախսում սկաներների կառավարման, քան կոդ գրելու վրա:
Azure DevOps-ում կառավարվող սկանավորման միջոցով Xygeni-ն փոխում է դա։ Գործիքների միջև անցնելու փոխարեն, մշակողները այժմ կարող են միացնել իրենց կազմակերպությունը, թույլատրել մուտքը և ավտոմատ կերպով սկանավորել պահոցները։ Բացի այդ, լրացուցիչ կարգավորումների, CLI հրամանների կամ... ՅԱՄԼ ֆայլերը պահպանելու համար։ Արդյունքում, անվտանգությունը դառնում է աշխատանքային հոսքի մի մասը, այլ ոչ թե խոչընդոտ։
Azure DevOps պահոցների կառավարվող սկանավորումներ. պարզ, ավտոմատացված, ինտեգրված
Վերջապես, պարզությունը հանդիպում է ավտոմատացմանը: Xygeni-ի կառավարվող սկանավորումները նախագծված են ձեր Azure DevOps պահոցների աշխատանքային հոսքի մեջ բնականորեն ինտեգրվելու համար: Օրինակ՝ Xygeni-ից dashboard, Դուք կարող եք ստեղծել ինտեգրացիա՝ օգտագործելով միայն ձեր կազմակերպության անվանումը և մուտքի տոկենը։
Միանալուց հետո Xygeni-ն ավտոմատ կերպով կառավարում է ամեն ինչ ետնաբեմում։ Այն ստեղծում է սկանավորման աշխատանքային հոսքեր, ստեղծում է անվտանգ տոկեններ և վերբեռնում արդյունքները ձեր dashboardՀետևաբար, ձեռքով կարգավորման կամ արտաքին կարգավորման կարիք չկա: Ամփոփելով՝ սա Azure-ի խոցելիությունների սկանավորում է, որը ներկառուցված է անմիջապես ձեր առկա DevOps միջավայրի մեջ:
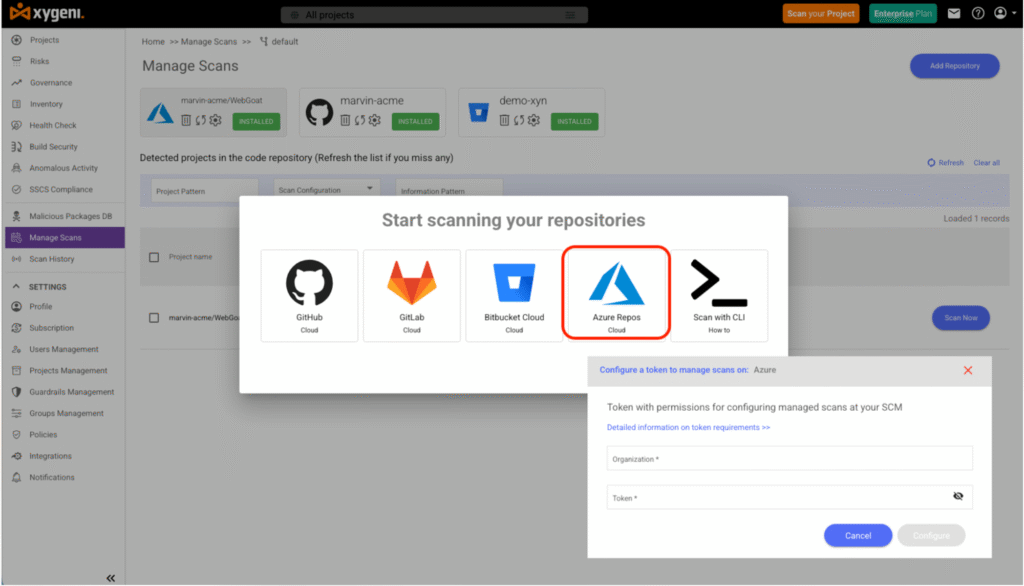
Xygeni-ի կառավարվող սկանավորումները նախագծված են պարզության համար։ Xygeni-ից dashboard, դուք կարող եք ստեղծել ինտեգրացիա Azure DevOps Repos-ի հետ՝ օգտագործելով միայն ձեր կազմակերպության անունը և մուտքի տոկենը: Միանալուց հետո Xygeni-ն ավտոմատ կերպով կառավարում է ամեն ինչ ետնաբեմում.
- Ստեղծում է սկանավորման աշխատանքային հոսքերը անմիջապես ձեր Azure Repos-ում:
- Ստեղծում է անվտանգ
XYGENI_TOKENսկանավորումները նույնականացնելու համար։ - Բոլոր արդյունքները ավտոմատ կերպով վերբեռնում է Xygeni հարթակ։
Սկրիպտներ, ձեռքով կարգավորում և արտաքին կարգավորումներ չկան։ Ամեն ինչ կառավարվում է WebUI-ի ներսում, ինչը Azure-ի խոցելիությունների սկանավորումը դարձնում է ձեր DevOps հոսքի ներկառուցված մաս։
Ինչպես կարող են մշակողները կառավարվող սկանավորումներ իրականացնել Azure Repos-ում
Յուրաքանչյուր թիմ աշխատում է տարբեր կերպ, ուստի Xygeni-ն առաջարկում է ձեր Azure պահոցները սկանավորելու բազմաթիվ եղանակներ, որոնք բոլորը ավտոմատացված են և հեշտ կառավարվող նույն ինտերֆեյսից։
Ըստ պահանջի սկանավորումներ
Միաձուլելուց կամ թողարկելուց առաջ անհրաժեշտ է ստուգել պահոցը: Պարզապես սեղմեք «Սկանավորել հիմա»:
Xygeni-ն աշխատանքային հոսք է գործարկում անմիջապես ձեր պահոցում, սկանավորում է խոցելիությունները և արդյունքները վերբեռնում ձեր dashboardՀիանալի է ad-hoc վերլուծության կամ խոշոր թարմացումներից առաջ արագ ակնարկների համար։
Պլանավորված սկանավորումներ
Պահպանեք ձեր կոդի բազայի անընդհատ անվտանգությունը՝ ամենօրյա պլանավորված սկանավորումների միջոցով։
Սահմանեք ժամանակը մեկ անգամ, և Xygeni-ն ավտոմատ կերպով կստեղծի աշխատանքային հոսք Azure DevOps Repos-ում: Սկանավորումները կատարվում են ամեն օր, վաղ հայտնաբերում են նոր ռիսկերը և տեղեկացնում ձեր թիմին ծանուցումների միջոցով:
Սկանավորում է քաշելու կամ միաձուլելու հարցումների վրա
Անվտանգությունն ավելի ձախ տեղափոխեք՝ սկանավորելով ամեն ինչ pull request.
Երբ ճյուղը միացվում է լռելյայն ճյուղին, սկանավորումը կատարվում է ավտոմատ կերպով՝ կանխելով անապահով կոդի միաձուլումը: Մշակողները աշխատում են արագ, և ձեր Azure-ի խոցելիության սկանավորումը համընթաց է յուրաքանչյուր փոփոխության:
Ինչու է դա կարևոր. իրական առավելություններ մշակողների համար
| խնդիր | նախքան | Xygeni-ի կառավարվող սկանավորումների միջոցով |
|---|---|---|
| Մատչ | Ձեռքով գրված սկրիպտներ և տոկեններ | Մեկ սեղմումով ինտեգրում Azure Repos-ի հետ |
| Արագություն | Դանդաղ, արտաքին սկանավորումներ | Azure DevOps-ի ներսում ակնթարթային ավտոմատացված սկանավորումներ |
| Տեսանելիություն | Հաշվետվությունները ցրված են գործիքների միջև | Արդյունքները կենտրոնացված են Xygeni-ում Dashboard |
| Շտկում | Ձեռքով ուղղումներ | Ավտոմատ վերականգնում Xygeni Bot-ի միջոցով |
| Քաղաքականության վերահսկողություն | Անհամապատասխան կանոններ | Միավորված guardrails բոլոր նախագծերի շրջանակներում |
Սկանավորումը Azure DevOps-ի ներսում պահելով՝ Xygeni-ն վերացնում է համատեքստի փոփոխությունը, որը դանդաղեցնում է թիմերի աշխատանքը։ Արդյունքում, մշակողները կարող են հայտնաբերել և շտկել խոցելիությունները անմիջապես իրենց Azure DevOps պահոցների աշխատանքային հոսքում։
Azure-ի խոցելիությունների սկանավորման լավագույն մեթոդները
Կառավարվող սկանավորումներից առավելագույնս օգտվելու համար դրանք համարեք ձեր աշխատանքային հոսքի անբաժանելի մաս: Վաղ փուլում կարգավորեք սկանավորումները, պարբերաբար պլանավորեք դրանք և անընդհատ վերահսկեք արդյունքները՝ ուժեղ սկանավորումը պահպանելու համար: CI/CD անվտանգություն:
| կատեգորիա | Լավագույն փորձի | Ինչու է դա կարևոր |
|---|---|---|
| Մուտք Վերահսկում | Ինտեգրացիաների համար օգտագործեք շրջանակային տոկեններ | Նվազեցրեք չափազանց մեծացված թույլտվությունների ռիսկը |
| Ավտոմատ | Պլանավորեք ամենօրյա սկանավորումները | Պահպանեք շարունակական պաշտպանությունը |
| Pull Requests | Միացնել սկանավորումը միավորումների դեպքում | Հայտնաբերեք խոցելիությունները տեղակայումից առաջ |
| Կախվածության անվտանգություն | Ստուգեք գրադարանները և թարմացումները | Կանխել խոցելի բաղադրիչները |
| Ծանուցումներ | Սահմանեք ծանուցումներ ավարտված սկանավորումների համար | Տեղեկացված պահեք մշակողներին |
| Guardrails | Արգելափակել անապահով միաձուլումները | Կիրառել հետևողական քաղաքականություններ |
Անվտանգ կոդ՝ առանց դանդաղելու
Անվտանգությունը երբեք չպետք է լինի մշակողի արագության հաշվին: Xygeni-ի կառավարվող սկանավորումները Azure DevOps-ի համար Azure-ի խոցելիությունների սկանավորումը բերում են այնտեղ, որտեղ ձեր մշակողներն արդեն աշխատում են, օգնելով նրանց մնալ արագ և անվտանգ միաժամանակ:
Միացրեք ձեր Azure պահոցները, ավտոմատացրեք ձեր սկանավորումները և թողեք Xygeni-ն հոգ տանի մնացածի մասին։
Պլանավորեք ձեր ցուցադրական տարբերակը այսօր և տեսեք, թե ինչպես է Xygeni-ն ավտոմատացնում անվտանգությունը ձեր Azure DevOps-ում pipelines.
Հարցեր ունե՞ք Azure-ի անվտանգության վերաբերյալ։

