






Ծրագրային ապահովման մշակման միջավայրում, հիմնվելով հիմնականի վրա, SCA սկանավորման գործիքները անվտանգության մեջ լուրջ բացեր են թողնում: Ավանդականների մեծ մասը SCA Սկանավորման լուծումները պարզապես ստուգում են բաց կոդով բաղադրիչները՝ հայտնի խոցելիությունների առկայության համար: Բայց ի՞նչ կասեք ի հայտ եկող սպառնալիքների, վնասակար ծրագրերի ներթափանցման կամ ժամանակակից հավելվածների վրա ազդող ռիսկային կախվածությունների մասին: Այս գործիքները հաճախ բաց են թողնում իրական ռիսկերը, որոնք կարող են ամենամեծ վնասը պատճառել:
Xygeni-ում մենք ավելին ենք անում։ Մենք ոչ միայն սկանավորում ենք խոցելիությունները, այլև ապահովում ենք իրական ժամանակի պաշտպանություն և ավտոմատ շտկում՝ խնդիրները արագ և արդյունավետ կերպով լուծելու համար։ Մենք հաղթահարում ենք աղմուկը և օգնում ձեր թիմին կենտրոնանալ կարևորի վրա, մինչդեռ մեր համակարգը հոգ է տանում մնացածի մասին։ Xygeni-ն խորապես ինտեգրվում է ձեր մեջ CI/CD pipelines, անվտանգությունը անմիջապես ներդնելով ձեր մշակման գործընթացում։ Դուք ոչ միայն կիմանաք, թե ինչն է խնդիրը, այլև կունենաք այն արագ շտկելու գործիքներ՝ ձեր ծրագրային ապահովման մատակարարման շղթան անվտանգ և պաշտպանված պահելով։
Ինչ է SCA Սկանավորում եք՞
Softwareրագրակազմի կազմի վերլուծություն (SCA սկանավորում) կոդային բազայում բաց կոդով բաղադրիչներ գտնելու և կառավարելու գործընթաց է՝ հայտնի խոցելիությունները և լիցենզավորման խնդիրները հայտնաբերելու համար։ SCA Սկանավորման գործիքները հենվում են տվյալների բազաների վրա, ինչպիսին է Ազգային խոցելիության տվյալների բազան (NVD), որպեսզի համապատասխանեցնեն բաղադրիչները հաղորդված խոցելիությունների հետ։ Չնայած այս ավանդական մոտեցումը կարող է արդյունավետ լինել առկա ռիսկերը ընդգծելու համար, այն ունի իր սահմանափակումները։ Հասկանալու համար, թե ինչպես SCA համեմատվում է այլ անվտանգության փորձարկման մեթոդների հետ, ինչպիսին է ստատիկ կիրառման անվտանգության փորձարկումը, տե՛ս մեր վերլուծությունը տարբերությունը SCA և SAST.
Xygeni-ն լրացնում է այդ բացերը՝ անցնելով ավանդականից այն կողմ։ SCA սկան գործիքներ. լրացնում է այդ բացերը՝ անցնելով հիմունքներից այն կողմ SCA գործիքներ: Մենք առաջարկում ենք առաջադեմ հնարավորություններ, ինչպիսիք են հասանելիության վերլուծությունը և իրական ժամանակում վնասակար ծրագրերի հայտնաբերումը, որպեսզի դուք կարողանաք կենտրոնանալ իսկապես կարևոր խոցելիությունների վրա՝ միաժամանակ զրոյական օրվա սպառնալիքներից առաջ մնալով:
Մեր հարթակի հիմքում ընկած է ավտոմատ վերականգնման համակարգը։ Խնդիրները պարզապես ընդգծելու փոխարեն, Xygeni-ն... SCA սկանավորումը ակտիվորեն լուծում է դրանք՝ ավտոմատ կերպով և արդյունավետորեն։ Երբ սպառնալիքներ են ի հայտ գալիս, Xygeni-ն սկսում է արագ, նպատակային շտկումներ, որպեսզի դուք չզբաղվեք անվտանգության ահազանգերի հեղեղով։ Եվ քանի որ այն անմիջապես ինտեգրվում է ձեր CI/CD pipelines, անվտանգությունը չի դանդաղեցնում ձեր զարգացումը։
Մենք առաջնահերթություն ենք տալիս խոցելիություններին համատեքստային ռիսկի հիման վրա, և մշակողները կարող են հեշտությամբ կիրառել շտկումները՝ նվազագույն ջանքերով և փոխազդեցությամբ։
Xygeni-ի ավտոմատ վերականգնման միջոցով ձեր թիմը կարող է կենտրոնանալ հիանալի ծրագրային ապահովում ստեղծելու վրա, մինչդեռ մենք կհոգանք անվտանգության մասին՝ ապահովելով, որ ձեր ծրագրային ապահովման մատակարարման շղթան մնա անվտանգ և ճկուն։
Ցանկանո՞ւմ եք ընտրել աշխատանքի համար ճիշտ գործիքները։
Ծանոթացեք մեր ուղեցույցին՝ լավագույն 10 ծրագրային ապահովման կազմի վերլուծության համար (SCA) Գործիքներ DevSecOps թիմերի համար՝ ձեր բաց կոդով կախվածությունները պաշտպանելու և ձեր աշխատանքը հեշտացնելու լավագույն լուծումները գտնելու համար software supply chain security.
Ինչու SCA Սկանավորումը պետք է զարգանա
Ավանդական SCA Լուծումները հաճախ սկանավորում են բաց կոդով բաղադրիչները՝ խոցելիություններ հայտնաբերելու համար՝ օգտագործելով ընդարձակ տվյալների բազաներ: Այնուամենայնիվ, դրանք անվտանգության թիմերը ողողում են խոցելիություններով, որոնք երբեք իրական սպառնալիք չեն ներկայացնում: Առանց շահագործելի ռիսկերը առաջնահերթություն տալու հնարավորության, թիմերը վերջիվերջո վատնում են արժեքավոր ժամանակ և ռեսուրսներ՝ ոչ խնդիրներ հետապնդելով:
Xygeni-ն ավելի խելացի մոտեցում է ցուցաբերում: Մեր հարթակը օգտագործում է EPSS-ի վրա հիմնված հասանելիության վերլուծությունը և շահագործելիությունը (Շահագործման կանխատեսման գնահատման համակարգ) կենտրոնանալ ոչ միայն առկա, այլև իրականում շահագործելի խոցելիությունների վրա: Իրական աշխարհի շահագործելիության տվյալները հասանելիության վերլուծությունների հետ համատեղելով՝ մենք օգնում ենք ձեր թիմին կենտրոնանալ իսկապես կարևոր սպառնալիքների վրա: Սա ապահովում է, որ ձեր անվտանգության ջանքերը լինեն նպատակային, արդյունավետ և կենտրոնացած բարձր առաջնահերթության ռիսկերի վրա՝ բարելավելով արտադրողականությունը և կրճատելով ջանքերի վատնումը:
Ինչպես է Xygeni-ն գերազանցում հիմնականը SCA Տվյալների հաջորդաբար ընթերցումը
Ծրագրային ապահովման մշակման միջավայրում, հիմնվելով հիմնականի վրա, SCA սկանավորման գործիքները անվտանգության մեջ լուրջ բացեր են թողնում: Ավանդականների մեծ մասը SCA Սկանավորման լուծումները պարզապես ստուգում են բաց կոդով բաղադրիչները՝ հայտնի խոցելիությունների առկայության համար: Բայց ի՞նչ կասեք ի հայտ եկող սպառնալիքների, վնասակար ծրագրերի ներթափանցման կամ ժամանակակից հավելվածների վրա ազդող ռիսկային կախվածությունների մասին: Այս գործիքները հաճախ բաց են թողնում իրական ռիսկերը, որոնք կարող են ամենամեծ վնասը պատճառել:
Xygeni-ում մենք ավելին ենք անում։ Մենք ոչ միայն սկանավորում ենք խոցելիությունները, այլև ապահովում ենք իրական ժամանակի պաշտպանություն և ավտոմատ շտկում՝ խնդիրները արագ և արդյունավետ կերպով լուծելու համար։ Մենք հաղթահարում ենք աղմուկը և օգնում ձեր թիմին կենտրոնանալ կարևորի վրա, մինչդեռ մեր համակարգը հոգ է տանում մնացածի մասին։ Xygeni-ն խորապես ինտեգրվում է ձեր մեջ CI/CD pipelines, անվտանգությունը անմիջապես ներդնելով ձեր մշակման գործընթացում։ Դուք ոչ միայն կիմանաք, թե ինչն է խնդիրը, այլև կունենաք այն արագ շտկելու գործիքներ՝ ձեր ծրագրային ապահովման մատակարարման շղթան անվտանգ և պաշտպանված պահելով։
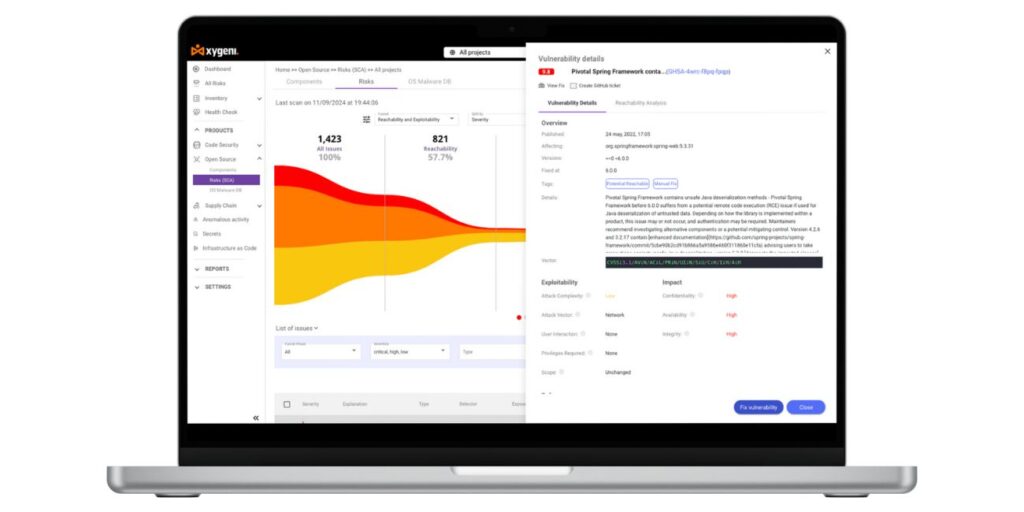
Քսիգենի չի սկանավորում միայն խոցելիությունները։ Այն առաջարկում է գործիքների ամբողջական փաթեթ, որոնք ապահովում են իրական ժամանակի պաշտպանություն, շարունակական մոնիտորինգ, եւ առաջադեմ սպառնալիքների հայտնաբերում ձեր ամբողջ մատակարարման շղթայի ընթացքում։
1. Վնասակար ծրագրերի իրական ժամանակում հայտնաբերում SCA Տվյալների հաջորդաբար ընթերցումը
Ավանդական SCA Վեր SCA Սկան գործիքները հայտնաբերում են միայն հայտնի խոցելիությունները, ինչը ձեզ ենթարկում է նոր սպառնալիքների: Xygeni-ն ուղղակիորեն լուծում է այս խնդիրը՝ թիրախավորելով զրոյական օրվա չարամիտ ծրագիր բաց կոդով գրադարաններում։ Մեր Վաղ ահազանգման համակարգի նույնականացնում է վնասակար կոդը հենց որ այն հրապարակվի, որը ձեզ առավելություն կտա ի հայտ եկող սպառնալիքների դեմ պայքարում։
Հիմնական առավելությունները.
- Ավտոմատացված արգելափակումXygeni-ն կանխում է կասկածելի փաթեթների մուտքը ձեր համակարգ՝ պահպանելով ձեր ծրագրի անվտանգությունը։
- Շարունակական սկանավորումՄենք սկանավորում ենք NPM-ի, Maven-ի և PyPI-ի նման խոշոր հանրային պահոցներ՝ համոզվելու համար, որ վնասակար կոդը չի ներթափանցում։
- Ակնթարթային ահազանգերԴուք ստանում եք իրական ժամանակի ծանուցումներ սպառնալիքների ի հայտ գալու դեպքում, ինչը թույլ է տալիս ձեր թիմին արագ գործել և նվազագույնի հասցնել վնասը։
Քսիգենիի նախաձեռնողական վնասակար ծրագրերի հայտնաբերում պաշտպանում է ձեր ծրագիրը հիմնական սպառնալիքներից SCA գործիքները բացակայում են։
2. Հասանելիություն և շահագործելիություն. շտկեք այն, ինչը իսկապես կարևոր է
կամուրջ SCA գործիքները ձեզ ռմբակոծում են ահազանգերով, որոնցից շատերը հնարավոր չէ շահագործել: Xygeni-ն օգնում է ձեզ հաղթահարել աղմուկը՝ համատեղելով հասանելիության վերլուծություն և շահագործելիության չափանիշներկենտրոնանալով միայն իրական սպառնալիքներ ներկայացնող խոցելիությունների վրա։
Ինչպես է այն աշխատում:
- Հասանելիության վերլուծություն: Xygeni-ն որոշում է, թե արդյոք ձեր ծրագրի կատարման ուղու վրա կանչվում է խոցելի կոդ։ Սա ապահովում է, որ միայն այն խոցելիությունները, որոնք կարող են շահագործվել, առաջնահերթություն են տրվում վերականգնման համար։
- Շահագործման կանխատեսում: Ինտեգրելով Շահագործման կանխատեսման գնահատման համակարգ (EPSS), Xygeni-ն կանխատեսում է, թե որքանով է հավանական, որ խոցելիությունը կօգտագործվի իրական աշխարհի հարձակումներում: Այս առաջադեմ գնահատման համակարգը օգնում է ձեր թիմին կենտրոնացնել ռեսուրսները այն խոցելիությունների վրա, որոնք ներկայացնում են ամենամեծ ռիսկը:
Այս համակցված մոտեցումը օգնում է ձեր թիմին կենտրոնանալ իսկապես կարևոր խոցելիությունների վրա՝ նվազեցնելով կեղծ դրական արդյունքները և ահազանգերի հոգնածությունը։
3. Համատեքստին հաշվի առնող առաջնահերթությունների սահմանում. անվտանգության հարմարեցում ձեր միջավայրին
Խոցելիությունները մեկ առ մեկ շտկելը կարող է ժամանակի վատնում լինել։ Xygeni-ի համատեքստից կախված առաջնահերթությունը օգնում է կազմակերպություններին գնահատել խոցելիությունները իրենց ծրագրային միջավայրի և բիզնեսի ազդեցության ավելի լայն համատեքստում։
Առանցքային Նկարագրություն:
- Օգտատիրոջ կողմից սահմանված ատրիբուտներ՝ Անհատականացրեք առաջնահերթությունը՝ սահմանելով այնպիսի հատկանիշներ, ինչպիսիք են բիզնեսի վրա ազդեցությունը, թե արդյոք հավելվածը հնացած է, հասանելի է ինտերնետին, թե ակտիվ մշակման փուլում է: Սա թույլ է տալիս առաջնահերթություն տալ խոցելիություններին՝ հիմնվելով ձեր կազմակերպության կոնկրետ կարիքների և առաջնահերթությունների վրա:
- Դինամիկ առաջնահերթության սահմանման ձագարաձև համակարգեր՝ Xygeni-ի ձագարաձև համակարգերը կիրառում են բազմաթիվ չափանիշներ՝ խնդիրները զտելու համար՝ հիմնվելով շահագործելիության, հասանելիության և այլնի նման գործոնների վրա: Այս փուլերը ապահովում են, որ ձեր թիմը կենտրոնանա միայն իրական սպառնալիք ներկայացնող խնդիրների վրա՝ օպտիմալացնելով վերականգնման ջանքերը:
Այս խելացի առաջնահերթության որոշման գործառույթները հնարավորություն են տալիս անվտանգության թիմերին առաջինը լուծել ամենաբարձր ռիսկերը, բարելավում ընդհանուր անվտանգության կեցվածքը՝ միաժամանակ նվազեցնելով ավելորդ աշխատանքային ծանրաբեռնվածությունը։
4. Ավտոմատ շտկում. բաց կոդով խոցելիությունների արագ շտկումներ
Քսիգենի SCA Սկանավորումը պարզեցնում է բաց կոդով խոցելիությունների վերացումը՝ ավտոմատ վերականգնում հնարավորություններ՝ ապահովելով, որ կարևորագույն խնդիրները լուծվեն նախքան դրանք վտանգ ստեղծեն: Xygeni-ն օգնում է մշակողներին արագորեն լուծել անվտանգության խնդիրները՝ առանց որևէ դժվարության՝ սկանավորման արդյունքներին ավելացնելով ուղղակի լուծումներ:
Ինչպես է այն աշխատում:
- Ավտոմատ շտկումներ: Xygeni-ն նշում է խոցելիությունները՝ նշելով առկա ուղղումները և առաջարկում է ուղղակի թարմացումներ մանիֆեստ ֆայլերի համար։
- Ավտոմատ Pull Requests: Երբ խնդիրը նշվում է, Xygeni-ն ավտոմատ կերպով բացում է pull request, որը թույլ է տալիս թիմերին արագորեն միավորել շտկումները իրենց կոդային բազայի մեջ՝ GitHub-ի նման հարթակների միջոցով։ Սա հեշտացնում է վերականգնման գործընթացը՝ թույլ տալով թիմերին շտկել խոցելիությունները առանց ձեռքով միջամտության։
- Շարունակական մոնիտորինգ: Վերականգնումից հետո Xygeni-ն շարունակում է սկանավորել ցանկացած նոր խոցելիություն՝ մշտական պաշտպանություն ապահովելու համար։
Այս հնարավորությունները թույլ են տալիս թիմերին արագ և ճշգրիտ շտկել խոցելիությունները՝ նվազեցնելով շահագործման ռիսկը։
5. Անթերի CI/CD Ինտեգրում
Թիմերը կարող են արագ և ճշգրիտ շտկել խոցելիությունները այս գործառույթների միջոցով՝ նվազեցնելով շահագործման ռիսկը։ Քսիգենի SCA սկանավորումը անմիջապես ինտեգրվում է ձեր CI/CD pipelines, ապահովելով, որ ոչ մի խոցելի կոդ երբեք չհայտնվի արտադրության մեջ։
Բանալի CI/CD Հատկություններ:
- Ավտոմատացված անվտանգության դարպասներ: Ավելացրեք անվտանգության ստուգումներ յուրաքանչյուր փուլում CI/CD գործընթաց՝ ռիսկային կոդի տեղակայումը կանխելու համար։
- Մասնաճյուղի պաշտպանություն: Միայն անվտանգ, վերանայված կոդն է միանում արտադրությանը՝ ապահովելով բարձր standardանվտանգության միջոցառումներ ամբողջ տարածքում։
- Build Attestations: Xygeni-ն աջակցում է Ծրագրային արտեֆակտների մատակարարման շղթայի մակարդակներ (SLSA) վկայագրեր և ամբողջական հավաստագրում, որը ձեզ տալիս է վստահության հստակ շղթա յուրաքանչյուր կառուցման համար: Սա ապահովում է ձեր ծրագրաշարի մշակման և տեղակայման ողջ ընթացքում լիակատար թափանցիկություն և ամբողջականություն:
Xygeni-ի հետ անվտանգությունը հետևյալն է. թխված ձեր մշակման աշխատանքային հոսքը։
6. Համապատասխանություն և SBOMԼրիվ թափանցիկություն
Կանոնակարգերով, ինչպիսիք են ԴՈՐԱ և NIS2 խստանալով՝ համապատասխանությունը ավելի կարևոր է, քան երբևէ: Xygeni-ն օգնում է ձեզ պահպանել համապատասխանությունը իրական ժամանակում SBOM սերունդ և խոցելիության մանրամասն զեկույցներ։
Համապատասխանության առավելությունները՝
- Մեկ կտտոցով SBOM Սերունդ: Անմիջապես առաջացնել SBOMs SPDX կամ CycloneDX ֆորմատներով՝ կարգավորող պահանջները բավարարելու համար։
- Իրական ժամանակի խոցելիության մասին հաշվետվություններ: Մնացեք համապատասխան թարմացված հաշվետվություններին՝ հիմնվելով standardնման է ԴՈՐԱՅԻՆ։
- Խոցելիության բացահայտման հաշվետվություններ (VDR): Ապահովեք թափանցիկություն ձեր ծրագրային ապահովման մատակարարման շղթայում՝ փաստաթղթավորելով յուրաքանչյուր խոցելիություն և այն վերացնելու համար ձեռնարկված քայլերը։
Xygeni-ն ապահովում է, որ ձեր ծրագիրը համապատասխանի ժամանակակից պահանջներին։ ամենախիստ անվտանգության կանոնակարգերը.
Xygeni – Ձեր գործընկերը ծրագրային անվտանգության ոլորտում
Հիմնական SCA գործիքները այլևս բավարար չեն ժամանակակից ծրագրային միջավայրերը պաշտպանելու համար: Xygeni-ի միջոցով դուք ստանում եք իրական ժամանակում վնասակար ծրագրերի հայտնաբերում, հասանելիության վերլուծություն, համատեքստային ռիսկերի առաջնահերթություն և խորը ինտեգրում ձեր... CI/CD գործընթացներ: Այս հնարավորությունները թույլ են տալիս ձեզ պաշտպանել ձեր ծրագրային ապահովման մատակարարման շղթան փոփոխվող սպառնալիքներից և պահպանել համապատասխանությունը վերջին կանոնակարգերին: Վերահսկեք ձեր ծրագրային ապահովման անվտանգությունը և փորձեք մեր գործիքը հիմա!
Xygeni-ն պարզապես ևս մեկ չէ SCA գործիք, այն ժամանակակից զարգացման համար նախաձեռնողական անվտանգության գործընկեր է: Իրական ժամանակում վնասակար ծրագրերի հայտնաբերման, հասանելիության վերլուծության և համատեքստից կախված ինտելեկտուալ առաջնահերթության սահմանման միջոցով Xygeni-ն շատ ավելի հեռու է գնում, քան պարզապես անհրաժեշտ է: SCA սկանավորում: Մեր հարթակը պաշտպանում է ձեր ծրագրային ապահովման մատակարարման շղթան սկզբից մինչև վերջ՝ անխափան ինտեգրվելով CI/CD աշխատանքային հոսքեր՝ ի հայտ եկող սպառնալիքները կանխելու համար, նախքան դրանք վնաս կպատճառեն: Վստահեք Xygeni-ին՝ ավանդական դառնալու համար SCA Սահմանափակումները սկանավորեք որպես ռազմավարական առավելության՝ պահպանելով ձեր կոդը անվտանգ, ճկուն և ապագային պատրաստ։
Կապվեք մեզ հետ այսօր՝ ցուցադրական տարբերակի համար և տեսեք, թե ինչպես կարող է Xygeni-ն վերափոխել ձեր մոտեցումը՝ ապահովելու ծրագրային ապահովման մատակարարման շղթան։

