






Վնասակար կոդ այսօր ծրագրային ապահովման թիմերի առջև ծառացած ամենաաննկատելի և ամենավտանգավոր սպառնալիքներից մեկն է։ Այն միշտ չէ, որ աղմկոտ ներխուժում է. երբեմն այն աննկատելիորեն ներխուժում է ձեր մեջ։ pipeline բաց կոդով կախվածության կամ սխալ կարգավորված CI աշխատանքի միջոցով։ Այսպիսով, Ինչպե՞ս կարող է վնասակար կոդը վնաս հասցնել, եւ Հետևյալներից որը կարող է վկայել վնասակար կոդի հարձակման մասին։ Ավելի կարեւոր է, Ինչպե՞ս կարող է վնասակար կոդը վնաս պատճառել նախքան դրա արտադրությունը սկսելը՞
Այս ուղեցույցը ձեզ կծանոթացնի իրական աշխարհի դեպքերին, նախազգուշացնող նշաններին և խելացի մեղմացնող մարտավարություններին, որոնք կարող եք կիրառել այսօր։
Քսիգենի բառարան
Ի՞նչ է վնասակար կոդը
Կոդ, որը միտումնավոր գրվել է համակարգերին, տվյալներին կամ ծրագրային գործընթացներին վնասելու, շահագործելու կամ վտանգելու համար՝ հաճախ մուտքային տվյալներ գողանալու, հետին դռներ ներարկելու կամ հավելվածի աշխատանքը խաթարելու միջոցով։ Այն կարող է թաքնվել սկզբնական կոդում, երրորդ կողմի փաթեթներում կամ CI/CD pipelines.
Ինչպե՞ս կարող է վնասակար կոդը վնաս պատճառել։ Խորը վերլուծություն իրական աշխարհի օրինակներով
Անվտանգ ծրագրային ապահովման մատակարարման շղթա կառուցելու համար կարևոր է հասկանալ, թե ինչպես կարող է վնասակար կոդը վնաս պատճառել։ Այսօրվա CI/CD էկոհամակարգերում, վնասակար կոդը կարող է.
1. Գաղտնիքների արտահոսք. Ինչպես է վնասակար կոդը առաջացնում մուտքային տվյալների արտահոսք
Ինչ է տեղի ունենումՀարձակվողները գողանում են կոդում, կարգավորման ֆայլերում կամ կառուցման միջավայրերում պահվող զգայուն տվյալներ, ինչպիսիք են API բանալիները, տոկենները կամ գաղտնաբառերը։
Ինչու է դա վտանգավորԱյն բացում է դուռը ամպային տեխնոլոգիաների զավթման, տվյալների բազային մուտք գործելու և մատակարարման շղթայի վտանգման համար։
Իրական դեպք: ՋարկաՍթեյլեր PyPI փաթեթներում առկա վնասակար ծրագիրը գաղտնիքներ է արտահոսել կեղծ մշակողների գործիքների միջոցով։
Այլ կերպ ասած, այս տեսակի հարձակումը օգտագործում է վստահությունն ու հարմարավետությունը՝ մուտքի տվյալները հավաքելու համար, նախքան որևէ մեկը կհասկանա, թե ինչ է տեղի ունեցել։
2. Հետևի դռների կամ ռութքիթների ներարկում
Ինչ է տեղի ունենումԿոդը ներառում է մշտական, թաքնված մուտքի կետեր, որոնք հարձակվողները կարող են օգտագործել ավելի ուշ՝ նույնիսկ այն բանից հետո, երբ դուք կարծում եք, որ սպառնալիքը վերացել է։
Ինչու է դա վտանգավորԱյն շրջանցում է firewall-ները և թույլ է տալիս երկարաժամկետ մուտք։
Իրական դեպքՄանրամասն XZ Utils-ի հետևի դուռը Linux համակարգերում ներդրվածները հարձակվողներին SSH մուտք էին տալիս առանց որևէ լիազորագրի։
Ավելին, այս միջադեպը ընդգծում է, թե ինչպես սոցիալական ինժեներիան և ներքին սպառնալիքը կարող են շրջանցել նույնիսկ լավագույն կոդի վերանայման գործընթացները։
3. Լուռ տրամաբանության փոփոխություններ. Ինչպե՞ս կարող է վնասակար կոդը խափանել ձեր հավելվածը։
Ինչ է տեղի ունենում: Վնասակար կոդի վնաս հասցնելու մեկ այլ օրինակ է բիզնես տրամաբանության աննշան փոփոխությունները, ինչպիսիք են վավերացումների բացթողումը կամ անվտանգության ստուգումների թուլացումը։
Ինչու է դա վտանգավորԱյս փոփոխությունները հաճախ անտեսանելի են մշակողների համար, բայց արտադրության մեջ աղետալի են։
Իրական դեպք: UAParser.js-ը NPM-ում առևանգվել էր՝ կրիպտո մայներներ տեղադրելու համար, փոխելով կոդի կատարման եղանակը թաքնված։
Արդյունքում, վստահելի գրադարաններում նույնիսկ փոքր տրամաբանական փոփոխությունները կարող են հանգեցնել լուրջ անվտանգության բացերի։
4. Բաց կոդով փաթեթների վստահության շահագործումը
Ինչ է տեղի ունենում: Ահա թե ինչպես կարող է վնասակար կոդը վնաս հասցնել մասշտաբով։ Վնասակար գործողները հրապարակում են կեղծ կամ առևանգված փաթեթներ, որոնք թվում են օրինական, և մշակողները անգիտակցաբար տեղադրում են դրանք։
Ինչու է դա վտանգավորԱյս հարձակումները արագ տարածվում են՝ ազդելով հազարավոր հավելվածների վրա։
Իրական դեպքԱվելի քան 280 վնասակար NPM փաթեթներ օգտագործվել են տպագրական սխալների արշավում, որը երթևեկությունը ուղղորդել է դրանց միջով։ Ethereum խելացի պայմանագրեր։
Հետևաբար, սա ցույց է տալիս իրական ժամանակում գրանցամատյանի սկանավորման և փաթեթների հեղինակության համակարգերի կարևորագույն անհրաժեշտությունը։
5. Տվյալների ջնջում կամ վնասում
Ինչ է տեղի ունենումՖայլերը ջնջվում են, գրանցամատյանները՝ ջնջվում, իսկ տվյալների բազաները՝ աղբարկղ ուղարկվում՝ հետքերը թաքցնելու կամ քաոս առաջացնելու համար։
Ինչու է դա վտանգավորՍա մաքուր ոչնչացում է՝ ոչ մի փրկագին, ոչ մի հաղորդագրություն՝ պարզապես անսարքություն և տվյալների կորուստ։
Իրական դեպք: HermeticWiper վնասակար ծրագիր մաքրել են համակարգերը Ուկրաինայում՝ օգտագործելով կեղծ ծրագրային ապահովման թարմացուցիչ։
Ընդգծենք, որ ավերիչ հարձակումները միայն տեսական չեն. դրանք ժամանակակից կիբեռպատերազմի մի մասն են կազմում։
6. Հիմնական ծառայությունների անջատում (ծառայության մերժում)
Ինչ է տեղի ունենումԿոդը սպառում է ռեսուրսներ կամ խափանում է համակարգերը՝ օգտագործելով տրամաբանական ռումբեր, ռեկուրսիայի ցիկլեր կամ սխալ մուտքային տվյալներ։
Ինչու է դա վտանգավորԱյն անջատում է ծառայությունները գագաթնակետային ժամերին կամ թաքցնում է ավելի խորը հարձակում։
Իրական դեպք: Log4Shell Շահագործումների թվում էին DoS տարբերակներ, որոնք ակնթարթորեն խափանում էին Java հավելվածները։
Այդ պատճառով, անջատիչների ներդրումը և աշխատանքի ժամանակի մոնիթորինգը կարևոր են այսօրվա ճարտարապետություններում։
TL;DR – Ինչպե՞ս կարող է վնասակար կոդը վնաս պատճառել։
- Արտահոսել զգայուն տվյալներ – Գողանալ գաղտնաբառեր, տոկեններ և մուտքի տվյալներ կոդից կամ միջավայրերից
- Փոխել համակարգի վարքագիծը – Անձայն փոխեք ծրագրի տրամաբանությունը, շրջանցեք հաստատումը կամ անջատեք անվտանգության վերահսկողությունը
- Հափշտակել կառուցվածքը pipelines – Ներարկեք վնասակար ծրագրեր արտեֆակտների մեջ կամ CI/CD գործընթացներ
- Գործարկել հետին դռները – Պահպանել գաղտագողի մուտքը նույնիսկ հայտնաբերումից հետո
- Անհասանելիության ոչնչացում – Արտադրության մեջ խափանումների կամ ծառայության մերժման ակտիվացում
Հետևյալներից որը կարող է վկայել չարամիտ կոդային հարձակման մասին։
Հիմա, երբ դուք հասկանում եք, թե ինչպես կարող է վնասակար կոդը վնաս պատճառել, ահա թե հետևյալներից որը կարող է վկայել ձեր միջավայրում վնասակար կոդի հարձակման մասին.
1. Հանկարծակի կամ կասկածելի ֆայլերի փոփոխություններ
- CODEOWNERS-ի, .env-ի կամ shell սկրիպտների փոփոխություններ
- Փոփոխությունները commitփորձարկվել է նոր կամ անվստահելի օգտատերերի կողմից
- Հանկարծ, թեստային ֆայլերը սկսեցին այլ կերպ վարվել
2. Փաթեթի կամ կախվածության անսպասելի փոփոխություններ
- Անցումային կամ նոր ավելացված կախվածություններ՝ առանց քննարկման
- Տարօրինակ տարբերակների bumps package.json-ում կամ pom.xml-ում
- Փաթեթներ՝ առանց աստղերի կամ փաստաթղթերի
Օրինակ՝ հարձակվողները հաճախ թողարկում են բազմաթիվ կեղծ գրադարաններ և սպասում են, որ տպագրական սխալները կամ ավտոմատ լրացումը կատարեն մնացածը։
3. Commit կամ ներդրողի անոմալիաներ
- Անծանոթ մասնակիցները կարևոր փոփոխություններ են մտցնում
- Ուժի միջոցով հրված commitջնջելով պատմությունը
- CI/CD աշխատում է տարօրինակ ժամերի կամ անհայտ IP հասցեներից
Ավելին, սրանք հատկապես ռիսկային են OSS նախագծերում, որտեղ յուրաքանչյուրը կարող է բաժանվել ճյուղերի, փոփոխել և ներկայացնել pull request.
4. CI/CD կառուցել Pipeline Կարմիր դրոշներ
- Նոր կառուցման քայլերը ավելացվել են առանց PR նկարագրության
- Մուտքագրումներում որպես պարզ տեքստ փոխանցված հավատարմագրեր
- Անսպասելի թեստային ձախողումներ
Մյուս կողմից, սրանք կարող են նորմալ լինել վաղ զարգացման ընթացքում, բայց միայն այն դեպքում, եթե դրանք պատշաճ կերպով վերանայվեն և փաստաթղթավորվեն:
5. Գաղտնիքների կամ լիազորագրերի արտահոսք
- Git-ի պատմությունը բացահայտում է բանալիները կամ տոկենները
- Գաղտնիքները հայտնվում են վրիպազերծման մատյաններում կամ փորձարկման տվյալների բազաներում
Մինչև ուղիղ եթեր մտնելը, համոզվեք, որ գաղտնիության ստուգումը յուրաքանչյուրի մաս է կազմում commit և հասարակայնության հետ կապերի աշխատանքային հոսքը։
TL;DR – Հետևյալներից որը կարող է վկայել վնասակար կոդի հարձակման մասին։
- Հիմնական ֆայլերում անսպասելի փոփոխություններ -
CODEOWNERS,DockerfileԿամ.envֆայլերը հանկարծակի փոփոխվեցին - անսովոր CI/CD pipeline գործունեություն – Նոր կամ փոփոխված կառուցման քայլեր, սկրիպտներ կամ աշխատանքային վարքագիծ
- Անհայտ commit հեղինակներ – Նոր մասնակիցներ, որոնք առաջ են մղում բարձր արտոնություններով կամ չվերանայված փոփոխություններ
- Կասկածելի բաց կոդով փաթեթներ – Վերջերս հրապարակված կամ վատ պահպանված կախվածություններ, որոնք օգտագործվում են
- Գաղտնիքների բացահայտում տարբերակների կառավարման մեջ – API բանալիներ, տոկեններ կամ հավատարմագրեր commitսխալմամբ ստուգված
- Աննորմալ պահոցային մուտք – Անկանոն loginդերերի փոփոխություններ կամ մասնակցի անոմալիաներ
Կանգնեցրեք վնասը. Ինչպես կանխել վնասակար կոդը ձեր ծրագրային ապահովման մատակարարման շղթայում
Լավ լուրը՞։ Դուք այս պայքարում մենակ չեք։
Քսիգենի Ձեր թիմին տրամադրում է միասնական գործիքներ, որոնք անհրաժեշտ են վնասակար կոդի սպառնալիքները հայտնաբերելու, կանգնեցնելու և վերականգնվելու համար՝ նախքան դրանք արտադրության մեջ մտնելը: Քանի որ հարձակումները զարգանում են բարդության և մասշտաբի մեջ, ցրված անվտանգության գործիքները թերի են: Ձեզ անհրաժեշտ է ինտեգրված պաշտպանություն, որը ներդրված է ծրագրային ապահովման մշակման կյանքի ցիկլի յուրաքանչյուր փուլում:
Ահա թե որտեղ է Xygeni-ն մտնում խաղի մեջ՝ ստեղծված ձեր կոդը պաշտպանելու համար, pipelineև բաց կոդով բաղադրիչներ մեկ հարթակից։
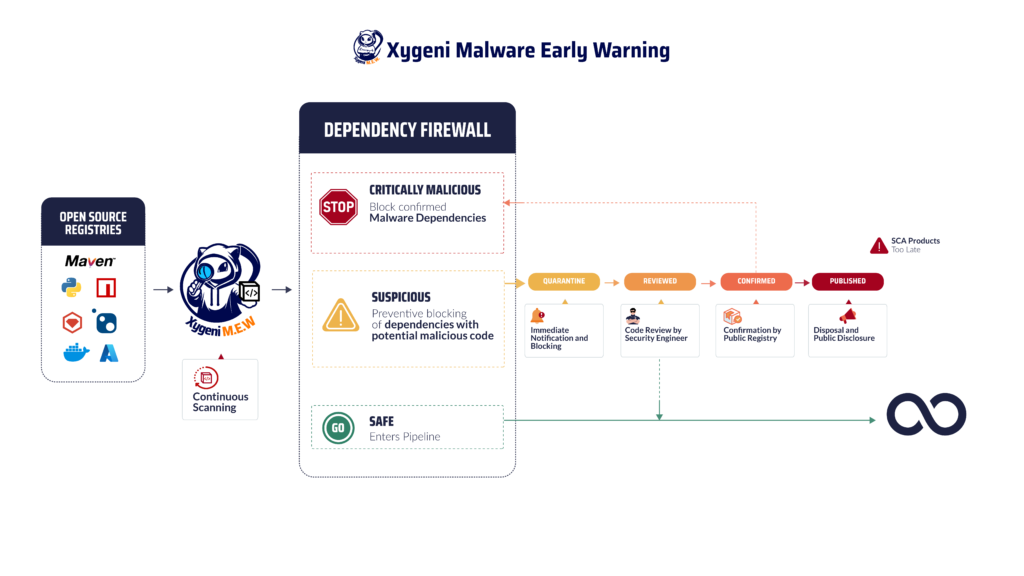
Ահա, թե ինչպես է Xygeni-ն օգնում ձեզ մնալ առաջատարը.
- Իրական ժամանակի անոմալիաների հայտնաբերում
Բռնել կասկածելի ֆայլերի փոփոխությունները, մասնակիցների վարքագիծը և pipeline շեղվեն դրանք տեղի ունենալու պահին։ - Գաղտնիքների անվտանգություն
Ավտոմատ կերպով կանխեք գաղտնիքների մուտքը ձեր պահոցներ, նույնիսկ նախքան commit վերջնական տեսքի է բերվում։ - Վնասակար ծրագրերի վաղ նախազգուշացում
Սկանավորեք հանրային գրանցամատյանները իրական ժամանակում և արգելափակեք վնասակար փաթեթները վարքագծի վրա հիմնված հայտնաբերման միջոցով։ - Կոդի կեղծման հայտնաբերում
Ստացեք տեսանելիություն կարևոր ֆայլերում չարտոնված փոփոխությունների վերաբերյալ՝ commit-մակարդակի համատեքստ և զգուշացում։ - Կառուցեք ազնվություն և հավաստագրում
Համոզվեք, որ յուրաքանչյուր արտեֆակտ իսկական է, կեղծումից պաշտպանված և հետևելի՝ սկսած աղբյուրից մինչև արտադրություն։ - Առաջնահերթությունների սահմանում ամբողջ հարթակի համար
Օգտագործեք շահագործելիության չափանիշներ, ինչպիսիք են EPSS-ը, հասանելիությունը և բիզնես համատեքստը՝ աղմուկը զտելու և իսկապես կարևորի վրա կենտրոնանալու համար։
Հիմնական տուփեր
Ի տարբերություն մեկուսացված կետային լուծումների, Xygeni-ն համախմբում է պաշտպանությունը ձեր ամբողջ տարածքում SDLC մեկ հզոր, մշակողների համար հարմար հարթակի մեջ։ Սա ձեր թիմին տալիս է իրական ժամանակի պատկերացում, համատեքստային ռիսկերի առաջնահերթություն և ավտոմատացված աշխատանքային հոսքեր՝ առանց արագության կամ արդյունավետության զոհաբերության։
Այսպիսով, ինչպե՞ս կարող է վնասակար կոդը վնաս հասցնել։ Ձեր pipeline, բաց կոդի նկատմամբ ձեր վստահությունը և DevOps-ի արագությունը։ Հետևյալներից որը կարող է վկայել վնասակար կոդի հարձակման մասին։ Վերը նշված կարմիր դրոշակներից որևէ մեկը։
Այս ռիսկերից պաշտպանվելու համար ձեզ բազմաթիվ գործիքներ պետք չեն. ձեզ անհրաժեշտ է մեկ խելացի, միասնական հարթակ։
Փորձեք Xygeni-ն անվճար այսօր և պաշտպանեք ձեր ծրագրային ապահովման մատակարարման շղթան ներսից դեպի դուրս։ Սկսեք ձեր անվճար փորձաշրջանը →

Որո՞նք են վաղ նախազգուշացնող նշանները, որ վնասակար կոդը կարող է վտանգել ձեր ծրագրային ապահովման մատակարարման շղթան։
Վնասակար կոդի վնաս պատճառելու որոշ վաղ ցուցանիշներ ներառում են ֆայլերի հանկարծակի փոփոխությունները, կասկածելի… CI/CD գործունեություն կամ անհայտ մասնակիցներ, որոնք քննադատական գործողություններ են կատարում commitկամ փոփոխություններ հրահրող։ Այս բոլոր նշանները նաև պատասխանում են հարցին. Հետևյալներից որը կարող է վկայել վնասակար կոդի հարձակման մասին։ և ընդգծեք, թե ինչպես կարող է վնասակար կոդը աննկատելիորեն վնաս պատճառել, նախքան արտադրության մեջ հայտնվելը։ Մնացեք զգոն։
