






Ժամանակակից ծրագրային ապահովումը արագ է զարգանում, բայց անվտանգությունը դեռ պետք է համընթաց լինի։ Հետևեք Ծրագրային ապահովման մշակման անվտանգության լավագույն փորձը օգնում է ձեզ ստեղծել ավելի անվտանգ հավելվածներ՝ առանց դանդաղեցնելու առաքումը։ Սրանք անվտանգ ծրագրային ապահովման մշակման լավագույն փորձը ընդգրկում է ամեն ինչ՝ կոդ գրելուց և կախվածությունների կառավարումից մինչև ձեր անվտանգությունը CI/CD և գաղտնիքների պաշտպանություն, որպեսզի անվտանգությունը դառնա ձեր ամենօրյա աշխատանքային գործընթացի մի մասը, այլ ոչ թե խոչընդոտ։
1. Ինչու է անվտանգ ծրագրային ապահովման մշակումը կարևոր
Հարձակումները կարող են տեղի ունենալ զարգացման ցանկացած փուլում: Թույլ կախվածությունը, արտահոսած գաղտնիքը կամ սխալ կարգավորված ամպային ռեսուրսը կարող են դռներ բացել հարձակվողների համար: Ահա թե ինչու անվտանգ ծրագրային ապահովման մշակման լավագույն փորձը կենտրոնանալ կանխարգելման, ավտոմատացման և վաղ հայտնաբերման վրա։
Ըստ OWASP- ը և NIST, թիմեր, որոնք հետևում են անվտանգ ծրագրային ապահովման մշակման լավագույն փորձը, ինչպիսիք են կոդի սկանավորումը, կախվածության վերահսկումը և ավտոմատացված թեստավորումը, խոցելիությունները կրճատում են ավելի քան կեսով: Այնուամենայնիվ, շատերը դեռևս կախված են ձեռքով ստուգումներից, որոնք դանդաղեցնում են զարգացումը և բաց են թողնում ռիսկերը: Ներդիրում Ծրագրային ապահովման մշակման անվտանգության լավագույն փորձը ուղղակիորեն դեպի SDLC ապահովում է ավելի արագ և անվտանգ արտանետումներ։
2. Անվտանգ ծրագրային ապահովման մշակման լավագույն փորձի հիմնական սկզբունքները
Ուժեղ Ծրագրային ապահովման մշակման անվտանգության լավագույն փորձը Հետևեք չորս պարզ սկզբունքների, որոնք կարող է կիրառել յուրաքանչյուր թիմ.
- Անվտանգության հերթափոխ ձախ՝ Վաղ հայտնաբերեք խնդիրները ստատիկ կիրառական անվտանգության թեստավորման միջոցով (SAST) և ծրագրային ապահովման կազմի վերլուծություն (SCA).
- Օգտագործեք նվազագույն արտոնությունը՝ Յուրաքանչյուր օգտատիրոջ կամ ծառայության տրամադրեք միայն այն մուտքը, որն իրեն իրականում անհրաժեշտ է։
- Ավտոմատ ստուգումներ. Ավելացրեք անվտանգության կանոններ ձեր pipelineայպիսով, թեստավորումը տեղի է ունենում ավտոմատ կերպով։
- Հետևել և կատարելագործել՝ Օգտագործեք հստակ չափանիշներ և համատեքստ (օրինակ՝ հասանելիություն կամ շահագործելիություն)՝ առաջնահերթությունը որոշելու համար։
Միասին, սրանք անվտանգ ծրագրային ապահովման մշակման լավագույն փորձը ստեղծել անվտանգությունն առաջնահերթ համարող մտածելակերպ, որը կտարածվի բոլոր թիմերի վրա։
3. Անվտանգ ծրագրային ապահովման մշակման լավագույն փորձի կիրառումը ամբողջ աշխարհում SDLC
Անվտանգությունը նշման վանդակ չէ, այն շարունակական գործընթաց է։ Եկեք նայենք, թե ինչպես Ծրագրային ապահովման մշակման անվտանգության լավագույն փորձը կիրառել յուրաքանչյուրի միջոցով SDLC փուլ:
Անվտանգ կոդավորում և կոդի ակնարկներ
Գրեք անվտանգ կոդ սկզբից։ Օգտագործեք գործիքներ, ինչպիսիք են՝ Քսիգենի-SAST հայտնաբերելու համար այնպիսի թերություններ, ինչպիսիք են SQL ներարկումը, XSS-ը կամ անվտանգ կոնֆիգուրացիաները: Ավտոմատացրեք սկանավորումները յուրաքանչյուրի վրա commit և ավելացնել կոդի ակնարկներ, որոնք կենտրոնացած են ինչպես տրամաբանության, այնպես էլ անվտանգության վրա։
Քսիգենիի SAST հասնում է բարձրագույն ճշգրտության՝ ավելի քիչ կեղծ դրականներով, օգնելով ձեզ հետևել անվտանգ ծրագրային ապահովման մշակման լավագույն փորձը միաժամանակ մնալով արդյունավետ։
Կախվածության կառավարում և SCA
Բաց կոդով կախվածությունները խնայում են ժամանակ, բայց մեծացնում են ռիսկը: Ծրագրային ապահովման մշակման լավագույն անվտանգության լավագույն փորձը պահանջում է բոլոր երրորդ կողմի բաղադրիչների անընդհատ մոնիթորինգ:
Քսիգենիի SCA Ավելացնում է հասանելիության վերլուծություն, EPSS շահագործման կանխատեսում և ավտոմատ վերականգնում, որպեսզի դուք շտկեք իրականում շահագործման ենթական տարրերը: Այս հնարավորությունները հեշտացնում են անվտանգ ծրագրային ապահովման մշակման լավագույն փորձի կիրառումը՝ միաժամանակ պահպանելով ձեր փաթեթի համապատասխանությունը և անվտանգությունը:
CI/CD Pipeline Security
Ձեր CI/CD pipeline կապում է ամեն ինչ, և հարձակվողները գիտեն դա։ Անվտանգ ծրագրային ապահովման մշակման լավագույն փորձը պահպանելու համար պաշտպանեք յուրաքանչյուր քայլը ավտոմատացված ստուգումների միջոցով։
Xygeni-ն հայտնաբերում է սխալ կարգավորումները, pipeline կեղծում և թաքնված վնասակար ծրագրեր թողարկումից առաջ։ Բացի այդ, դրա IaC Սկանավորումը կանխում է Terraform-ի կամ Kubernetes-ի անվտանգ տեղակայումները: Սա ծրագրային ապահովման մշակման անվտանգության լավագույն փորձը դարձնում է գործնական և ավտոմատ:
Գաղտնիքների պաշտպանություն և IaC Սկան
Կոշտ կոդավորված մուտքագրումները կարող են վայրկյանների ընթացքում ոչնչացնել ձեր անվտանգությունը: Անվտանգ ծրագրային ապահովման մշակման լավագույն փորձին հետևելը նշանակում է գաղտնիքները վաղ հայտնաբերել և դրանք անմիջապես չեղարկել:
Xygeni Secrets Security սկանավորում է ձեր կոդի բազան, կոնտեյներները և pipelines՝ API բանալիներ կամ տոկեններ գտնելու համար, ապա չեղյալ է հայտարարում դրանք, նախքան դրանք չարաշահվեն։ Միևնույն ժամանակ, IaC Սկանավորումը ապահովում է, որ ձեր ենթակառուցվածքը հետևում է ծրագրային ապահովման մշակման անվտանգության լավագույն փորձին՝ համապատասխանության և հետևողականության համար։
4. Ծրագրային ապահովման մշակման անվտանգության ավտոմատացման լավագույն փորձը
Ձեռքով գրված վերանայումները չեն կարող համընթաց քայլել այսօրվա արագ թողարկումների հետ։ Ավտոմատացումը փոխում է դա։ Ծրագրային ապահովման մշակման անվտանգության լավագույն փորձը ավտոմատացնելով՝ դուք ստիպում եք անվտանգությունը աշխատել ֆոնային ռեժիմով, մինչ կոդավորում եք։
Xygeni-ի միջոցով սկանավորումները տեղի են ունենում ավտոմատ կերպով commits, pull requestsև տեղակայումներ: Դուք ստանում եք ակնթարթային արձագանք ձեր IDE-ի կամ pipeline, այնպես որ խնդիրների լուծումը զգացվում է որպես ձեր սովորական աշխատանքային հոսքի մի մաս: Բացի այդ, առաջադեմ առաջնահերթությունների որոշման ձագարաձև համակարգերը մինչև 90%-ով նվազեցնում են ահազանգերի աղմուկը՝ օգնելով թիմերին կենտրոնանալ իրական ռիսկերի, այլ ոչ թե կրկնօրինակների վրա:
5. Ինչպես է Xygeni-ն օգնում թիմերին կիրառել այս գործելակերպերը
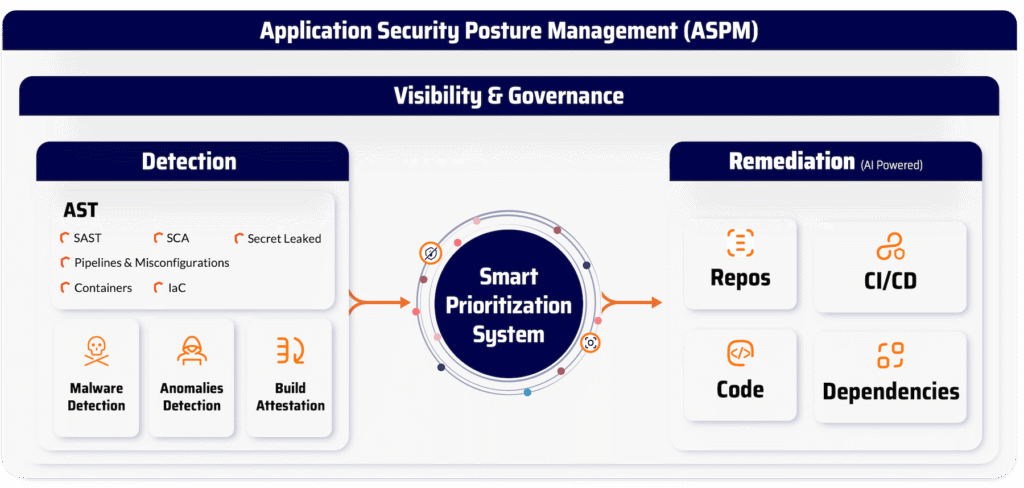
Xygeni-ն միավորում է անվտանգության բոլոր շերտերը՝ կոդից մինչև ամպային միջավայր, որպեսզի դուք կարողանաք կիրառել ծրագրային ապահովման մշակման անվտանգության լավագույն փորձը առանց լրացուցիչ բարդությունների։
- SAST արհեստական բանականության ավտոմատ շտկմամբ՝ Ավտոմատ կերպով հայտնաբերեք և շտկեք խոցելիությունները՝ արհեստական բանականության կողմից ստեղծված, համատեքստից կախված թարմացումների միջոցով։
- SCA Հասանելիության և EPSS-ի միջոցով՝ Առաջնահերթություն տվեք շահագործելի խոցելիություններին և ավտոմատացրեք pull-request-ի շտկումները։
- Գաղտնիքների պաշտպանություն. Ավտոմատ կերպով գտեք, վավերացրեք և չեղարկեք արտահոսած գաղտնիքները։
- IaC Security: Կանխեք ռիսկային սխալ կարգավորումները, նախքան դրանք կազդեն ձեր միջավայրի վրա։
- ASPM Dashboard: Միավորեք տեսանելիությունը և նվազեցրեք աղմուկը բոլոր անվտանգության գործիքներում։
Xygeni-ի միջոցով անվտանգ ծրագրային ապահովման մշակման այս լավագույն փորձը ներդնելով, թիմերը ստանում են շարունակական պաշտպանություն և վստահորեն թողարկում։
6. Վերջնական մտքեր
Անվտանգ ծրագրային ապահովման ստեղծումը պարտադիր չէ, որ ձեզ դանդաղեցնի։ Երբ դուք ինտեգրում եք ավտոմատացումը և հետևում եք ծրագրային ապահովման մշակման անվտանգության լավագույն փորձին, ձեր թիմն ավելի արագ է աշխատում, նվազեցնում է ռիսկերը և պահպանում է վերահսկողությունը՝ կոդից մինչև ամպ։
Սկսեք հիմա Xygeni-ի ամեն ինչ մեկ հարթակում և ապահովեք ձեր շարունակական պաշտպանությունը SDLC.
???? Սկսե՛ք ձեր անվճար փորձաշրջանը։ Տեսեք, թե որքան հեշտ կարող է լինել ավտոմատացված անվտանգությունը։

