






Ժամանակակից DevSecOps թիմերը արագ են շարժվում, և անվտանգությունը այդ արագությանը համապատասխան պահելը կարևոր է: Ստատիկ և դինամիկ վերլուծության միջև եղած տարբերությունը հասկանալը կօգնի ձեզ վաղ հայտնաբերել խոցելիությունները և հաստատել դրանց շտկումները թողարկումից առաջ: Գործնականում, երկու մեթոդներն էլ հիմք են հանդիսանում անվտանգության ոլորտում ստատիկ և դինամիկ վերլուծության համար՝ ընդգրկելով կոդի որակը և կատարման ժամանակը:
Սակայն այս համեմատությունը գերազանցում է սահմանումները։ Մշակողները պետք է նաև հասկանան ստատիկ և դինամիկ թեստավորումները՝ յուրաքանչյուրի համար ճիշտ տեխնիկան ընտրելու համար։ SDLC փուլ: Նմանապես, ստատիկ և դինամիկ կոդի վերլուծության գործնականում աշխատանքի սկզբունքը սովորելը օգնում է թիմերին կիրառել կանխարգելման և վավերացման համար ճիշտ գործիքներ: Ստատիկ և դինամիկ վերլուծության միջև եղած տարբերությունը իմանալը թույլ է տալիս ստեղծել ավելի ուժեղ ծրագրային ապահովում՝ սկսած առաջին իսկ պահից: commit արտադրությանը։
1. Ստատիկ vs դինամիկ վերլուծություն. Ինչու է այն կարևոր
Երբ անվտանգության թեստավորումը տեղի է ունենում միայն տեղակայումից հետո, արդեն ուշ է լինում։ Ստուգումները ավելի վաղ տեղափոխելը խնայում է ժամանակ, նվազեցնում է ռիսկերը և բարելավում թողարկման որակը։
Ահա թե որտեղ է ստատիկ վերլուծությունն ընդդեմ դինամիկ վերլուծության դառնում կարևորագույն։ Ստատիկ վերլուծությունը ուսումնասիրում է կոդը նախքան դրա գործարկումը, մինչդեռ դինամիկ վերլուծությունը դիտարկում է ծրագրի գործարկման ընթացքում դրա վարքագիծը։
Ըստ OWASP թեստավորման ուղեցույցԱյս մեթոդների համադրությունը հնարավորություն է տալիս լայնորեն տեսնել ինչպես պոտենցիալ, այնպես էլ ակտիվ ռիսկերը։ Ամփոփելով՝ ստատիկ և դինամիկ կոդի վերլուծությունը կամուրջ է հանդիսանում մշակման և փորձարկման միջև՝ բացահայտելով խոցելիությունները, նախքան դա անելը, հարձակվողներից առաջ։
DevSecOps թիմերի համար այս մոտեցումը պահպանում է անվտանգությունը շարունակական և ինտեգրված ամբողջ գործընթացում։ SDLC.
2. Ի՞նչ է ստատիկ վերլուծությունը (SAST)
Ինչպես է այն աշխատում
Ստատիկ վերլուծությունը գնահատում է սկզբնական կոդը, երկուական ֆայլերը կամ բայթկոդը առանց կատարմանԱյն որոնում է անվտանգության տարածված թերություններ, ինչպիսիք են SQL ներարկումը, թույլ կոդավորումը կամ մուտքագրման անվտանգ վավերացումը։
Բացի այդ, ստատիկ թեստավորման գործիքները ինտեգրվում են CI/CD pipelineորպեսզի մշակողները ստանան ծանուցումներ կոդավորելիս։ Օրինակ՝ մի ժամանակ pull request, SAST նշում է խոցելի գծերը և առաջարկում ավելի անվտանգ այլընտրանքներ։
Ե՞րբ կիրառել այն
Ստատիկ թեստավորումն ամենաարդյունավետն է սկզբին SDLC, կոդավորման և կառուցման փուլերում։
Ինչպես բացատրեց NIST SP 800-218ձախ տեղաշարժը կանխում է թանկարժեք վերաշինարարությունը և բարելավում է հետևելիությունը: Հետևաբար, կիրառելով Ստատիկ փորձարկում ընդդեմ դինամիկ փորձարկման Վաղ փուլում տրամաբանությունը ձեզ ավելի արագ, էժան և ավելի կանխատեսելի անվտանգության արդյունքներ է տալիս։
3. Ի՞նչ է դինամիկ վերլուծությունը (DAST)
Ինչպես է այն աշխատում
Դինամիկ վերլուծությունը ուսումնասիրում է դիմումը մինչդեռ այն իրականացվում է անվտանգ միջավայրում: Կոդը սկանավորելու փոխարեն, այն փոխազդում է վերջնակետերի հետ և դիտարկում է վարքագիծը սիմուլյացված հարձակումներին ի պատասխան:
Օրինակ, DAST գործիքը կարող է ստուգել API վերջնակետերը ներարկման կամ նույնականացման թերությունների համար։
Ե՞րբ կիրառել այն
Դինամիկ թեստավորումը սովորաբար տեղի է ունենում կյանքի ցիկլի ավելի ուշ շրջանում, երբ ծրագրի կառուցվածքը հասանելի լինի։
Այն հաստատում է, թե արդյոք ստատիկ գործիքների կողմից հայտնաբերված խոցելիությունները իրականում շահագործելի են: Ստատիկ և դինամիկ կոդի վերլուծության մեթոդների համադրությունը ստեղծում է ամբողջական հետադարձ կապ կանխարգելման և վավերացման միջև:
4. Ստատիկ վերլուծություն ընդդեմ դինամիկ վերլուծության. Հիմնական տարբերություններ
Երկու մոտեցումներն էլ նպատակ ունեն բացահայտել խոցելիությունները, սակայն դրանք տարբերվում են մեթոդաբանությամբ, ժամկետներով և համատեքստով։ Ստորև բերված աղյուսակը համեմատում է Ստատիկ փորձարկում ընդդեմ դինամիկ փորձարկման պարզ լեզվով՝ մշակողների համար։
| Կերպարանք | Ստատիկ վերլուծություն (SAST) | Դինամիկ վերլուծություն (DAST) |
|---|---|---|
| Մեթոդաբանությունը | Ստուգում է կոդը՝ առանց այն գործարկելու։ | Փորձարկում է ծրագիրը, երբ այն ակտիվ է։ |
| Ֆոկուսի տարածք | Կոդի տրամաբանություն, տվյալների հոսք, մուտքագրման վավերացում և կոշտ կոդավորված գաղտնիքներ։ | Նույնականացում, կարգավորում և կատարման ժամանակի վարքագիծ։ |
| Փուլային մուտք SDLC | Վաղ, կոդավորման և կառուցման փուլերում։ | Ավելի ուշ՝ փուլավորման կամ փորձարկման փուլերում։ |
| Հայտնաբերման արագություն | Արագ արձագանք IDE-ների ներսում կամ pipelines. | Ավելի դանդաղ հետադարձ կապ, քանի որ այն պահանջում է ակտիվ միջավայր։ |
| Սահմանափակումները | Կարող է բացակայել կատարման ժամանակի համատեքստը կամ բաց թողնել տրամաբանությունից կախված թերությունները։ | Հնարավոր չէ դիտել սկզբնաղբյուրի մակարդակի կոդը կամ խորը տրամաբանական սխալները։ |
Ամփոփելով՝ ստատիկ և դինամիկ կոդի վերլուծությունը օգնում է ձեզ հավասարակշռել նախնականcisիոն և վավերացում: Ստատիկ վերլուծությունը արագորեն հայտնաբերում է հնարավոր թույլ կողմերը, մինչդեռ դինամիկ վերլուծությունը հաստատում է, թե ինչ է պատահում, երբ իրական օգտատերերը փոխազդում են ձեր հավելվածի հետ:
5. Ինչո՞ւ համատեղել SAST և DAST-ը բարելավում է անվտանգությունը
Ոչ մի մեթոդ առանձին չի ապահովում ամբողջական ծածկույթ։ Երբ երկուսն էլ կիրառվում են, անվտանգության մեջ ստատիկ և դինամիկ վերլուծությունը ապահովում է շարունակական պատկերացում՝ կոդից մինչև աշխատանքի ժամանակ։
Օրինակ, ստատիկ վերլուծությունը կարող է բացահայտել անվտանգ հարցում, մինչդեռ դինամիկ թեստավորումը կարող է ստուգել, թե արդյոք այդ հարցումը կարող է իրականում շահագործվել։
Քանի որ այս գործիքները աշխատում են տարբեր մակարդակներում, դրանք ամրապնդում են միմյանց։ Ավելին, ստատիկ և դինամիկ թեստավորման համադրությունը նվազեցնում է կեղծ տագնապները, մեծացնում է մշակողների վստահությունը և ապահովում, որ շտկումները վավերացվեն թողարկումից առաջ։
6. Ինչպես է Xygeni-ն բարելավում ստատիկ վերլուծությունը ժամանակակից AppSec հնարավորություններով
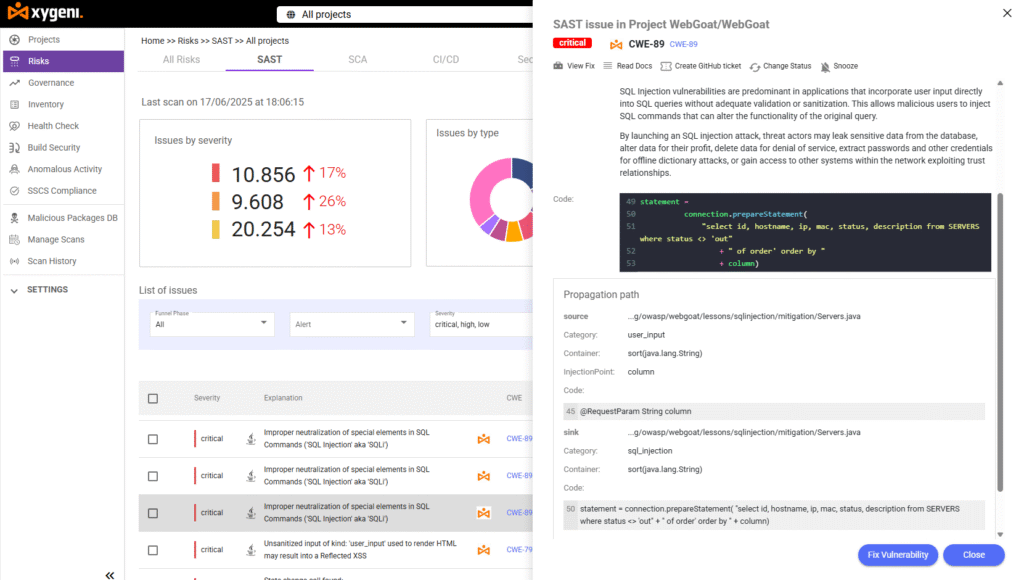
Քսիգենի բարելավում է ստատիկ վերլուծության և դինամիկ վերլուծության աշխատանքային հոսքերը՝ ստատիկ թեստավորումը դարձնելով ավելի արագ, ավելի ճշգրիտ և ավելի հարմար մշակողների համար։ SAST Շարժիչը վաղ հայտնաբերում է կոդի խոցելիությունները, կիրառում է արհեստական բանականության կողմից ստեղծված շտկումներ և կանխում է վնասակար կոդի մուտքը արտադրություն։
Այն հայտնաբերում է ներարկման թերություններ, թույլ կոդավորում, անապահով դեսերիալիզացիա և մատակարարման շղթայի ռիսկեր, ինչպիսիք են ներդրված հետին դռները։
հետ Արհեստական բանականության ավտոմատ ուղղում, մշակողները ստանում են անվտանգ կոդի առաջարկություններ անմիջապես իրենց pull requestsԲացի այդ, խելացի առաջնահերթությունը դասակարգում է խոցելիությունները՝ ըստ շահագործման հնարավորության, օգնելով թիմերին նախ կենտրոնանալ ամենահամապատասխան արդյունքների վրա։
Ըստ OWASP չափանիշ, Xygeni-ն հասնում է գրեթե կատարյալ հայտնաբերման ճշգրտության՝ նվազագույն կեղծ դրական արդյունքներով։
Սա թույլ է տալիս մշակողներին ավելի քիչ ժամանակ ծախսել աղմուկը վերանայելու և ավելի շատ ժամանակ՝ իրենց կոդի բազան բարելավելու վրա։
Ստատիկ վերլուծությունից բացի, Xygeni-ն նաև ինտեգրում է լրացուցիչ մոդուլներ՝
- SCA Հասանելիության և EPSS-ի հետ՝ Ընդգծում է շահագործելի կախվածությունները։
- Գաղտնիքների անվտանգություն: Հայտնաբերում և չեղարկում է բացված հավատարմագրերը։
- IaC Security: Հաստատում է Terraform, Kubernetes և CloudFormation ձևանմուշները։
- Չարամիտ ծրագրերի հայտնաբերում: Ձեր կառուցվածքներում նույնականացնում է խախտված փաթեթները։
- ASPM Dashboard: Ապահովում է տեսանելիություն AppSec-ի բոլոր բաղադրիչների համար։
Արդյունքում, Xygeni-ն փոխակերպվում է Ստատիկ ընդդեմ դինամիկ կոդի վերլուծություն միասնական, ավտոմատացված գործընթացի մեջ, որը բնականորեն տեղավորվում է ժամանակակից DevSecOps աշխատանքային հոսքերի մեջ։
7. Վերջնական մտքեր
Երկու մեթոդներն էլ կարևոր են անվտանգ ծրագրային ապահովում ստեղծելու համար: Ստատիկ թեստավորումն ընդդեմ դինամիկ թեստավորման մրցակցություն չէ, այլ գործընկերություն: Ստատիկ վերլուծությունը օգնում է կանխել խոցելիությունները կոդավորման ընթացքում, իսկ դինամիկ վերլուծությունը հաստատում է, որ շտկումները աշխատում են իրական պայմաններում:
Երկուսի միասին օգտագործումը ապահովում է լիարժեք տեսանելիություն, ավելի արագ հայտնաբերում և ավելի բարձր վստահություն։
հետ կիրառական խոցելիության սկանավորման գործիքներ ինչպես Xygeni-ի դեպքում, թիմերը կարող են դիմել Անվտանգության մեջ ստատիկ և դինամիկ վերլուծություն ավտոմատ կերպով, պահպանելով պաշտպանությունը շարունակական՝ առանց մատակարարումը դանդաղեցնելու։
???? Սկսեք ձեր անվճար փորձաշրջանը՝ վերլուծեք ձեր կոդը այսօր՝ խոցելիությունների առկայության համար։
???? Պատվիրեք ցուցադրություն! Տեսեք, թե ինչպես է Xygeni-ն բարելավում ձեր AppSec աշխատանքային հոսքը։
Հեղինակի մասին
Գրված է Ֆաթիմա Said, Կոնտենտի մարքեթինգի մենեջեր, որը մասնագիտացած է կիրառական անվտանգության մեջ Xygeni Security.
Ֆատիման AppSec-ում ստեղծում է մշակողների համար հարմար, հետազոտական հիմնված բովանդակություն, ASPMև DevSecOps: Նա բարդ տեխնիկական հասկացությունները վերածում է հստակ, գործնականում կիրառելի պատկերացումների, որոնք կապում են կիբերանվտանգության նորարարությունը բիզնեսի վրա ազդեցության հետ:

