
AppSec հարթակների մեծ մասը ներառում է նույն չորս բաները՝ ստատիկ վերլուծություն, կախվածությունների սկանավորում, գաղտնիքներ և IaC2026 թվականին նրանց տարբերող բանը ինչ է կատարվում հայտնաբերումից հետոարդյոք արդյունքները դասակարգվում են իրական շահագործելիության, այլ ոչ թե հում CVSS-ի հիման վրա, արդյոք շտկումները հասնում են որպես pull requests, և արդյոք հարթակը տեսնում է, որ արհեստական բանականության ակտիվները այժմ մտնում են ձեր մեջ SDLC բոլոր.
Xygeni-ն մեր ընտրությունն է այն թիմերի համար, որոնք ցանկանում են ունենալ ամբողջական կյանքի ցիկլը մեկ հարթակում՝ առանց մեկ տեղի համար գնագոյացման։ Snyk-ը հարմարվում է մշակողների կողմից ղեկավարվող թիմերին, որոնք ցանկանում են արագ տեղադրում, Veracode-ը և Fortify-ը կարգավորվում են enterpriseԽորը ստատիկ վերլուծության կարիք ունեցող ընկերությունների համար Cycode-ը հարմար է կենտրոնացված կառավարման համար, իսկ Checkmarx-ը՝ մեծ կազմակերպությունների համար, որոնք ունեն նվիրված AppSec թիմեր։
Ստորև բերված վարկանիշները բացատրում են յուրաքանչյուրի հետևում կանգնած փոխզիջումը։
Լավագույն ծրագրային անվտանգության գործիքները պաշտպանում են ձեր կոդը, CI/CD pipelineներ և կախվածություններ, նախքան հարձակվողները կներխուժեն։ Այս 2026 թվականի ուղեցույցում մենք համեմատում ենք լավագույն AppSec հարթակները և ընդգծում, թե յուրաքանչյուրն ինչի համար է լավագույնը, որպեսզի դուք կարողանաք ընտրել ձեր աշխատանքային հոսքի համար ճիշտ գործիքը՝ առանց աղմուկի մեջ խեղդվելու։
Այսօրվա AppSec գործիքները սկանավորումից ավելին են անում։ Դրանք միանում են ձեր IDE-ին, Git աշխատանքային հոսքերին և CI/CD pipelineիրական ռիսկերը վաղ հայտնաբերելու և դրանք շտկելու համար, նախքան դրանք արտադրության մեջ մտնելը։ SAST և SCA գաղտնիքների բացահայտման համար, IaC սկանավորում, և CI/CD մոնիթորինգ, լավագույն հարթակները նվազեցնում են զգոնության հոգնածությունը՝ ամբողջ տարածքում ավելի խելացի առաջնահերթություններ սահմանելով SDLC.
2026 թվականին լավագույն ծրագրային անվտանգության գործիքները պետք է նաև լուծեն արհեստական բանականության կողմից ներդրված ռիսկերը: Քանի որ արհեստական բանականության կողմից ստեղծված կոդի 40%-ը պարունակում է անվտանգության խոցելիություններ, և իրավունքի կառավարման մագիստրոսները (LLM) այժմ օգտագործվում են ինքնավար գործակալների ներսում վնասակար ծրագրեր տեղադրելու համար, AppSec հարթակները, որոնք չեն ներառում արհեստական բանականության ակտիվները, MCP սերվերները և արհեստական բանականության կոդավորման օգնականները, թողնում են կարևոր բաց, որը չի լուծվում:
Այս ուղեցույցում մենք կներկայացնենք ժամանակակից հավելվածների անվտանգության գործիքների պարտադիր գործառույթները և կհամեմատենք 2026 թվականի լավագույն հարթակները։
Լավագույն ծրագրային անվտանգության գործիքներ (2026)
Ինչպես ենք մենք դասակարգվել
- Ծածկույթը ամբողջ տարածքում SDLC (SAST, SCA, գաղտնիքներ, IaC, CI/CD, արհեստական բանականության անվտանգություն)
- Առաջնահերթության ազդանշաններ (հասանելիություն, շահագործելիություն, EPSS, հարձակման ուղու համատեքստ)
- Արհեստական բանականության անվտանգության ծածկույթ (AI-SPM, MCP սերվերի պաշտպանություն, LLM ռիսկերի գնահատում)
- Վերականգնման աշխատանքային հոսք (հասարակական կապերի վրա հիմնված շտկումներ, ավտոմատացում, մշակողի UX)
- Մասշտաբայնություն և գործունակություն (կարգավորում, ինտեգրման խորություն, աղմուկի վերահսկում)
Արագ համեմատական աղյուսակ
Լավագույն ծրագրային անվտանգության գործիքների արագ համեմատություն՝ ըստ ծածկույթի, առաջնահերթության և յուրաքանչյուր հարթակի համար լավագույնի։
| Գործիք | Ծածկույթ | AI անվտանգություն | Շահագործելիություն և առաջնահերթություն | Ավտոմատ շտկում | CI/CD Անվտանգություն | համապատասխանության | Լավագույն For |
|---|---|---|---|---|---|---|---|
| Քսիգենի | SAST, SCA, Գաղտնիքներ, IaC, CI/CD, Արհեստական բանականություն-ՍՊՄ, Արհեստական բանականության ռիսկ | ✅ AI-SPM, AI ռիսկի գնահատում, Shield — արհեստական բանականության ամբողջական դարաշրջան SDLC լուսաբանում | ✅ EPSS + Հասանելիություն + Հարձակման ուղի | ✅ AI AutoFix + շտկման աշխատանքային հոսքեր | ✅ Pipeline + պահոցների պաշտպանություն | NIS2, DORA, EU AI Act, NIST AI RMF, ISO/IEC 42001 | Թիմեր, որոնք կարիք ունեն ամբողջական AppSec-ի՝ արհեստական բանականության անվտանգությամբ, իրական առաջնահերթություններով և մեկ տեղի համար գնագոյացման բացակայության հետ։ |
| Սնիկ | SAST, SCA, IaC, Գաղտնիքներ (մոդուլային) | ❌ Ո՛չ | ⚠️ Սահմանափակ (ավելի քիչ համատեքստային) | ⚠️ Մասնակի (կախված է ապրանքից) | ⚠️ Հիմնական (հիմնականում ինտեգրացիաներ) | SOC 2, ISO 27001 | Մշակողների թիմեր, որոնք ցանկանում են արագ տեղադրում և լայն սկանավորման ծածկույթ |
| Ջիթ | SAST, SCA, IaC, Գաղտնիքներ, CI/CD չեկեր | ❌ Ո՛չ | ❌ Հասանելիություն/EPSS ըստ լռելյայնի չկա | ❌ Սահմանափակ (ավելի շատ ձեռքով շտկում) | ⚠️ Միայն կեցվածքի ստուգում | SOC 2, ISO 27001 | Թիմեր, որոնք ցանկանում են մոդուլային AppSec ստուգումներ ներառել Git-ի աշխատանքային հոսքերում |
| Վերակոդ | SAST, SCA | ❌ Ո՛չ | ❌ Սահմանափակ (քիչ շահագործելի համատեքստ) | ⚠️ Մասնակի (Veracode-ի շտկում) | ❌ Առանձին CI/CD անվտանգություն | PCI DSS, HIPAA, SOC 2 | Enterpriseկենտրոնացած է ավանդականի վրա SAST/SCA համապատասխանության հաշվետվությունների հետ |
| Ցիկոդ | SAST, SCA, IaC, Գաղտնիքներ, CI/CD | ❌ Ո՛չ | ❌ EPSS/հասանելիության առաջնահերթություն չկա | ❌ PR-ի վրա հիմնված ավտոմատ շտկում չկա | ✅ Կառավարում + մոնիթորինգ | SOC 2, ISO 27001, GDPR | Անվտանգության թիմերը առաջնահերթություն են տալիս կենտրոնացված կոդից ամպ տեսանելիությանը |
| Fortify (Բաց տեքստ) | SAST, SCA | ❌ Ո՛չ | ❌ Սահմանափակ (միայն ծանրության վրա հիմնված) | ⚠️ Մասնակի (աշխատանքային հոսքերը տարբեր են) | ❌ Առանձին CI/CD անվտանգություն | PCI DSS, HIPAA, NIST | Բարձր կարգավորվող կազմակերպություններ, որոնք կարիք ունեն խորը ստատիկ վերլուծության |
| Ստուգանիշ | SAST, SCA, IaC, Գաղտնիքներ | ❌ Ո՛չ | ❌ Լռելյայնորեն EPSS/հասանելիություն չկա | ❌ Սահմանափակ (ավելի քիչ ավտոմատացված) | ⚠️ Մասնակի (կախված է կարգավորումից) | PCI DSS, HIPAA, SOC 2 | Մեծ կազմակերպություններ՝ նվիրված AppSec թիմերով և մեծ անհատականացման կարիքներով |
1. Xygeni հավելվածի անվտանգության գործիքներ

DevSecOps-ի համար լավագույն ծրագրային անվտանգության գործիքները
Լավագույնը ` Թիմեր, որոնք լիարժեք կարիք ունեն SDLC ծածկույթ (դասական AppSec-ից մինչև արհեստական բանականության անվտանգություն) մեկ հարթակում՝ առանց մեկ տեղի համար գնագոյացման և գործիքների ցրման։
Xygeni-ի «Բոլորը մեկում» AppSec հարթակը 2026 թվականին հասանելի ամենաամբողջական ծրագրային անվտանգության լուծումն է: Ստեղծված ժամանակակից DevSecOps թիմերի համար, այն համատեղում է SAST, SCA, Գաղտնիքների հայտնաբերում, IaC սկանավորում, CI/CD Անվտանգություն և, եզակիորեն, արհեստական բանականության անվտանգության լիարժեք շերտ՝ բոլորը մեկ հարթակում՝ առանց գործիքների ցրման և մեկ տեղի համար գնագոյացման։
Ի տարբերություն ավանդական կիրառական անվտանգության գործիքների, որոնք կենտրոնանում են միայն հայտնաբերման վրա, Xygeni-ն ապահովում է իրական ժամանակի պաշտպանություն, ավտոմատացված շտկումներ և արհեստական բանականության վրա հիմնված AutoFix, օգնելով թիմերին վաղ հայտնաբերել խնդիրները և անվտանգ կերպով իրականացնել աշխատանքները՝ առանց մշակողների աշխատանքը դանդաղեցնելու։
Առանցքային Նկարագրություն:
- SAST: Ստատիկ կիրառման առաջադեմ անվտանգության թեստավորում՝ հատուկ կանոններով և IDE-ի ու PR-ի խորը ինտեգրացիայով: Հայտնաբերում է անվտանգ կոդի ձևանմուշները և վնասակար ծրագրերը ստատիկ վերլուծության միջոցով: Արհեստական բանականությամբ աշխատող AutoFix-ը ավտոմատ կերպով առաջարկում կամ ստեղծում է անվտանգ կոդի թարմացումներ՝ օգնելով թիմերին ավելի արագ գրել ավելի անվտանգ կոդ:
- SCA: Անցնում է խոցելիության հայտնաբերման հիմնական սահմաններից այն կողմ՝ օգտագործելով հասանելիության վերլուծություն և EPSS-ի վրա հիմնված առաջնահերթություն։ Սկանավորում է ինչպես ուղղակի, այնպես էլ անցումային կախվածությունները, դասակարգում սպառնալիքները շահագործման հնարավորությամբ և արգելափակում է բաց կոդով փաթեթներում թաքնված վնասակար ծրագրերը։ Հաստատում է լիցենզիայի համապատասխանությունը և ստեղծում է... pull requests ավտոմատ կերպով՝ արագ շտկման համար։
- Գաղտնիքների հայտնաբերում. Բռնում է կոշտ կոդավորված գաղտնիքները, նախքան դրանք արտադրության մեջ կհասնեն։ Սկանավորում է Git-ը։ commitներ, ճյուղեր և պատմություն իրական ժամանակում՝ pre-commit արգելափակում, ուղիղ ազդանշաններ և զգայուն տվյալների, ինչպիսիք են API բանալիները և տոկենները, լիարժեք հետևողականություն։
- IaC Security: Սկանավորում է Terraform, Helm և Kubernetes ֆայլերը՝ սխալ կարգավորումների, ինչպիսիք են չափազանց շատ թույլտվությունները կամ կոդավորման բացակայությունը, հայտնաբերման համար: Խնդիրները հայտնաբերվում և շտկվում են վաղ փուլում՝ բնիկ ծրագրի միջոցով: CI/CD ինտեգրում:
- CI/CD Security: Մոնիտորներ DevOps-ում pipelineակտիվ սպառնալիքների համար՝ կասկածելի Git ակտիվություն, անբարեխիղճ սկրիպտներ և արտոնությունների չարաշահում: Անոմալիաների հայտնաբերումը պաշտպանում է միջավայրերը նույնիսկ նոր սպառնալիքներից:
- Արհեստական բանականության անվտանգություն (2026): Ավանդական AppSec-ից զատ, Xygeni-ն այժմ ներառում է AI-SPM՝ ձեր համակարգում առկա յուրաքանչյուր AI ակտիվի կենդանի գույքագրում։ SDLC (մոդելներ, տվյալների հավաքածուներ, գործակալներ, MCP սերվերներ, արհեստական բանականության կոդավորման օգնականներ) աուդիտի համար պատրաստ AI-BOM-ով։ Դրա Shield Վերջնակետային գործակալը արգելափակում է վնասակար կախվածությունները՝ օգտագործելով MEW (Malware Early Warning) որոշումները, նախքան ստորագրությունների առկայությունը, և յուրաքանչյուր մշակողի մեքենայի վրա կիրառում է հաստատված մոդելի և հաստատված MCP թույլատրելի ցուցակներ: Ռիսկերի գնահատումը ներառում է OWASP-ի լավագույն 10-յակը՝ LLM հավելվածների, գործակալական հավելվածների (2026) և MCP սերվերների համար:
Ինչու՞ ընտրել Xygeni-ն։
- Բացառիկ վաղաժամ վնասակար ծրագրերի հայտնաբերում. Միակ AppSec հարթակը, որը առաջարկում է իրական ժամանակում, վարքագծի վրա հիմնված վնասակար ծրագրերի սկանավորում բաց կոդով բաղադրիչների և CI/CD աշխատանքային հոսքեր, նախքան ստորագրությունների գոյությունը։
- Արհեստական բանականության ամբողջական անվտանգության շերտ. AI-SPM, AI ռիսկի գնահատման համակարգ և Shield Վերջնակետերի կիրառումը ծածկում է հարձակման այն մակերեսը, որը այս ցուցակի մյուս բոլոր գործիքները թողնում են անպատասխան։
- Ավելի խելացի առաջնահերթություն սահմանելը. Հասանելիության վերլուծությունը, EPSS միավորները և բիզնես համատեքստը նշանակում են, որ դուք առաջնահերթ եք համարում այն, ինչը կարևոր է, այլ ոչ թե այն, ինչը ամենաբարձրն է գնահատվում կոպիտ լրջության սանդղակում։
- Մշակողի վրա կենտրոնացած փորձառություն. Մայրենի CI/CD ինտեգրացիաներ, pull request սկանավորում և ձեր միջավայրին հարմարեցված ավտոմատ շտկման առաջարկներ։
- Նախաձեռնող մատակարարման շղթայի պաշտպանություն. Հայտնաբերում և կանխում է մատակարարման շղթայի հարձակումները (տպագրական սխալներ, կախվածությունների խառնաշփոթ, զրոյական օրեր) նախքան դրանց արտադրության հասնելը։
- Երկարացնել, չփոխարինել. Xygeni-ի արհեստական բանականությունը կիրառվում է ձեր առկա տվյալների հիման վրա SAST, SCAև երրորդ կողմի սկաներներ, որպեսզի դուք ստանաք ավելի լավ ազդանշան՝ առանց գործող գործիքները խլելու։
Համապատասխանություն. NIS2, DORA, ԵՄ արհեստական բանականության մասին օրենք, NIST AI RMF, ISO/IEC 42001: ԵՄ-ում հյուրընկալված, on-premises և օդային բացվածքներով տեղակայման տարբերակներ։
Անաչում. Անվանվել է «Թեժ ընկերություն» Application Security Posture Management 2026 թվական և «Տաք ընկերություն GenAI հավելվածների անվտանգության 2026»-ում՝ Global InfoSec Awards-ի (Cyber Defense Magazine) կողմից։
Գնացանկ: Սկսվում է $33/ամսականից՝ ամբողջական «բոլորը մեկում» հարթակի համար, SAST, SCA, CI/CD Անվտանգություն, Գաղտնիքների Հայտնաբերում, IaC Securityև ներառված է կոնտեյներների սկանավորումը։ Անսահմանափակ պահոցներ, անսահմանափակ մասնակիցներ, մեկ տեղի համար գնագոյացում չկա, անակնկալներ չկան։
2. Snyk հավելվածի անվտանգության գործիքներ

Ծրագրային անվտանգության գործիքներ մշակողների թիմերի համար
AppSec ծածկույթ՝ SAST, SCA, IaC Security, Գաղտնիքների հայտնաբերում, CI/CD Անվտանգություն
Լավագույնը ` Մշակողների թիմեր, որոնք ցանկանում են արագ տեղադրում և լայն սկանավորման ծածկույթ AppSec հիմնական փաթեթում։
Snyk-ը առաջարկում է մշակողների համար նախատեսված ծրագրային անվտանգության գործիքների փաթեթ, որը նախատեսված է խոցելիությունները վաղ փուլում հայտնաբերելու համար։ SDLCԱյն ներառում է ստատիկ կոդի վերլուծություն, բաց կոդով ռիսկերի սկանավորում, IaC սկանավորում և գաղտնիքների հայտնաբերում: Չնայած տարածված է օգտագործման հեշտության և CI/CD ինտեգրման հարցում թիմերը հաճախ բախվում են սահմանափակումների՝ կապված ահազանգերի կառավարման, առաջնահերթությունների սահմանման և գործիքների մասշտաբային մասնատման հետ։
Առանցքային Նկարագրություն:
- SAST (Սնիկի կոդ): Ստատիկ վերլուծություն IDE-ների և CI-ի շրջանակներում pipelines-ում, չնայած բացակայում են ավելի խորը առաջնահերթության ազդանշաններ կամ հարմարեցվող կանոններ առաջադեմ օգտագործման դեպքերի համար։
- SCA (Snyk բաց կոդով): Հայտնաբերում է երրորդ կողմի բաղադրիչների խոցելիությունները և առաջարկում է դրանց շտկումներ, բայց չի գնահատում հասանելիությունը կամ շահագործելիությունը։
- IaC Security: Հայտնաբերում է Terraform և Kubernetes ֆայլերի կարգավորման խնդիրները՝ բարդ բազմաամպային միջավայրերի համար նվազագույն աջակցությամբ։
- Գաղտնիքների հայտնաբերում. Հիմնվում է երրորդ կողմի ինտեգրացիաների վրա, ինչպիսիք են Nightfall-ը կամ GitGuardian-ը, ավելացնելով կարգավորման քայլեր և մասնատելով տեսանելիությունը։
- CI/CD Security: Հիմնական pipeline մոնիթորինգը; իրական ժամանակում անոմալիաների հայտնաբերումը և ներքին սպառնալիքներից պաշտպանությունը սահմանափակ են։
Սահմանափակումները քանակը:
- Արհեստական բանականության անվտանգության ծածկույթ չկա
- Բարձր տագնապային աղմուկ՝ հասանելիության ֆիլտրման կամ EPSS գնահատման բացակայության պատճառով
- Ներկառուցված վնասակար ծրագրերի սկանավորում կամ փաթեթների ամբողջականության ստուգումներ չկան
- Կտրված գործիքավորում՝ գաղտնիքներ, IaC, եւ SCA առանձին մշակված
- Մոդուլային գնագոյացում. յուրաքանչյուր գործառույթ պահանջում է առանձին լիցենզիա
գնագոյացում: Թիմային պլանը ներառում է ամսական 200 թեստ։ Լրիվ ծածկույթը պահանջում է առանձին գնումներ յուրաքանչյուր ապրանքի համար։ Գնագոյացման թափանցիկություն չկա, անհրաժեշտ է անհատական գնանշում։ enterprise Օգտագործումը:
3. Jit հավելվածի անվտանգության գործիքներ
Git-Native թիմերի համար մոդուլային կիրառական անվտանգության գործիքներ
AppSec ծածկույթ՝ SAST, SCA, IaC Security, Գաղտնիքների հայտնաբերում, CI/CD Անվտանգություն
Լավագույնը ` Թիմերը, որոնք ցանկանում են, որ մոդուլային AppSec ստուգումները միացված լինեն անմիջապես Git-ի աշխատանքային հոսքերին առանց նվազագույն խոչընդոտների։
Jit-ը տրամադրում է ծրագրային անվտանգության գործիքների մոդուլային հավաքածու, որոնք ինտեգրվում են մշակման գործընթացում։ pipelineցածր կարգավորման ծախսերով։ Այն ներառում է AppSec-ի հիմնական թեստավորումը SAST, SCA, IaC, գաղտնիքների հայտնաբերում և CI/CD կեցվածքի ստուգումներ: Թիմերը կարող են ավելի շատ ձեռքով կառավարել անվտանգությունը՝ սահմանափակ վերականգնողական աշխատանքների խորության և առաջնահերթությունների սահմանման պատճառով:
Առանցքային Նկարագրություն:
- SAST: Git-ի վրա հիմնված ստատիկ վերլուծության հետադարձ կապ; բացակայում են առաջադեմ պատկերացումներ, ինչպիսիք են վնասակար ծրագրերի հայտնաբերումը կամ կատարման ժամանակի համատեքստը։
- SCA: Սկանավորում է հայտնի CVE-ները, բայց չի առաջարկում հասանելիության գնահատում կամ շահագործելիության ֆիլտրում։
- IaC Security: Ստուգում է տարածված սխալ կարգավորումները. պահանջում է կարգավորում enterprise- դասարանի միջավայրեր։
- Գաղտնիքների հայտնաբերում. Իրական ժամանակի սկանավորում, բայց բացակայում է pre-commit կիրառում կամ Git պատմության վերլուծություն։
- CI/CD Security: Դրոշ pipeline Ռիսկերը, ինչպիսիք են թույլ MFA-ն կամ ճյուղերի պաշտպանության բացերը, կատարողականի անոմալիաների հայտնաբերման բացակայությունը։
Սահմանափակումները քանակը:
- Արհեստական բանականության անվտանգության ծածկույթ չկա
- Շահագործելիության վրա հիմնված առաջնահերթություն չկա (առանց EPSS-ի, հասանելիության չկա)
- PR-ի վրա հիմնված ավտոմատ շտկում չկա՝ շտկումը հիմնականում ձեռքով է կատարվում
- Լրիվ ավտոմատացման և առաջադեմ կառավարման համար անհրաժեշտ է հատուկ գնագոյացում
գնագոյացում: Լրիվ հնարավորություններից օգտվելու համար անհրաժեշտ է անհատական գնագոյացում: Մեկ տեղի համար գնագոյացումը և տարեկան հաշվառումը կարող են մասշտաբային խնդիրներ ստեղծել զարգացող թիմերի համար:
4. Veracode հավելվածի անվտանգության գործիքներ
Enterprise SAST և SCA
AppSec ծածկույթ՝ SAST, SCA
Լավագույնը ` Enterpriseկենտրոնացած է ավանդական ստատիկ վերլուծության վրա և SCA խիստ համապատասխանության հաշվետվողականության պահանջներով։
Veracode-ը հաստատված է enterprise-աստիճանի հարթակ՝ հավելվածների անվտանգության թեստավորման համար: Այնուամենայնիվ, այն բաց է թողնում մի քանի հնարավորություններ, որոնք այժմ համարվում են ժամանակակից AppSec-ի հիմնական հատկանիշները. IaC սկանավորում, գաղտնիքների հայտնաբերում, CI/CD pipeline securityև արհեստական բանականության անվտանգության ծածկույթ։ Անվտանգության թիմերը հաճախ ստիպված են լինում Veracode-ը լրացնել լրացուցիչ գործիքներով՝ լիարժեք պաշտպանություն ապահովելու համար։
Առանցքային Նկարագրություն:
- SAST: Աջակցվող լեզուների խորը ստատիկ կոդի վերլուծություն՝ CI/CD աշխատանքային հոսքի ինտեգրում:
- SCA: Հայտնաբերում է հայտնի խոցելիությունները և լիցենզավորման խնդիրները երրորդ կողմի և բաց կոդով բաղադրիչներում։
- Veracode-ի լուծում. Արհեստական բանականությամբ աշխատող վերականգնողական շարժիչ, որը առաջարկում է անվտանգ կոդի թարմացումներ։
- Քաղաքականության կառավարում և համապատասխանության հաշվետվություն. Աուդիտի համար պատրաստ համապատասխանություն dashboards՝ հատուկ քաղաքականության կիրառմամբ։
Սահմանափակումները քանակը:
- Ոչ IaC or CI/CD անվտանգություն; չի կարող սկանավորել Terraform-ը, Helm-ը կամ Kubernetes-ը
- Գաղտնիքների հայտնաբերում չկա
- Արհեստական բանականության անվտանգության ծածկույթ չկա
- EPSS կամ հասանելիության չափանիշներ չկան, CVE-ի հարթ ցուցակներ՝ առանց շահագործելիության համատեքստի
- Չի հայտնաբերվում վնասակար ծրագրեր կամ մատակարարման շղթայի սպառնալիք
- Սահմանափակ IDE և pull request ինտեգրում
գնագոյացում: Միջին պայմանագրի արժեքը $ 18,633 / տարի հիմնված հաճախորդների գնման տվյալների վրա։ Ոչ մի ամբողջական պլան, SCA պետք է առանձին փաթեթավորվի։ Բոլոր պլանները պահանջում են անհատական գնանշումներ։
5.Cycode հավելվածի անվտանգության գործիքներ
Code-to-Cloud Visibility Platform
AppSec ծածկույթ՝ SAST, SCA, IaC Security, Գաղտնիքների հայտնաբերում, CI/CD Անվտանգություն
Լավագույնը ` Անվտանգության թիմերը առաջնահերթություն են տալիս կենտրոնացված կառավարմանը և կոդից ամպ տեսանելիությանը ամբողջ տարածքում SDLC.
Cycode-ը տրամադրում է լայն հարթակ, որը նպատակ ունի միավորել տեսանելիությունն ու վերահսկողությունը ծրագրային ապահովման մշակման ողջ կյանքի ցիկլի ընթացքում: Չնայած իր լայն հնարավորությունների շարքին, այն չունի ժամանակակից ռիսկերի վրա հիմնված առաջնահերթության և ավտոմատացման հնարավորություններ, որոնց վրա մշակողների թիմերը ավելի ու ավելի են հույսը դնում արագության և ազդանշանի որակի համար:
Առանցքային Նկարագրություն:
- SAST: Հայտնաբերում է թերությունները և անապահով գործառույթները CI/CD և մշակողի միջավայրի ինտեգրում։
- SCA: Սկանավորում է CVE-ների և լիցենզավորման ռիսկերի ուղղակի և անցումային կախվածությունները։
- IaC Security: Տեղակայումից առաջ աուդիտ է անցկացնում Terraform-ի, Helm-ի և Kubernetes-ի սխալ կարգավորումների համար։
- Գաղտնիքների հայտնաբերում. Նշում է կոշտ կոդավորված API բանալիները և մուտքագրումները կոդում, Git պատմության մեջ և pipelines.
- CI/CD Security: Մոնիտորներ pipelineռիսկային վարքագծի, շեղման և չարտոնված փոփոխությունների համար։
Սահմանափակումները քանակը:
- Արհեստական բանականության անվտանգության ծածկույթ չկա
- Շահագործելիության վրա հիմնված առաջնահերթություն չկա՝ հասանելիության վերլուծություն կամ EPSS գնահատական չկա
- Բարդ միջավայրերի համար անհրաժեշտ է զգալի կարգաբերում
- PR-ի վրա հիմնված ավտոմատ շտկում չկա՝ շտկումը ձեռքով է կատարվում
- Անթափանց, մոդուլային գնագոյացումը, հավանաբար, կբարձրանա թիմի չափի հետ մեկտեղ
գնագոյացում: Անհրաժեշտ են հատուկ գնանշումներ: Մոդուլային գործառույթների լիցենզավորումը, հավանաբար, կավելացնի ծախսերը՝ ծածկույթի ընդլայնմանը զուգընթաց:
6. Fortify՝ OpenText հավելվածի անվտանգության գործիքների միջոցով
Enterprise Ստատիկ վերլուծություն
AppSec ծածկույթ՝ SAST, SCA
Լավագույնը ` Բարձր կարգավորված enterpriseստատիկ մշակման պրակտիկաներով, որոնք պահանջում են խորը լեզվական ծածկույթ և համապատասխանության աջակցություն։
Fortify by OpenText-ը մատուցում է ավանդական enterprise-աստիճանի կիրառման անվտանգության թեստավորում, որը կենտրոնացած է SAST և SCAԱյն հայտնի է լայն լեզվական աջակցությամբ և կարգավորող մարմինների համապատասխանության համապատասխանությամբ։ Սակայն, այն չունի գաղտնիքների հայտնաբերման հնարավորություն, IaC security, CI/CD pipeline պաշտպանություն և արհեստական բանականության ցանկացած անվտանգության ծածկույթ՝ հնարավորություններ, որոնք այժմ համարվում են հիմնական նշանակություն ժամանակակից DevSecOps միջավայրերում։
Առանցքային Նկարագրություն:
- SAST (Ստատիկ կոդի վերլուծիչ): Աջակցում է 25+ լեզուների՝ կանոնների հարմարեցմամբ և համակարգի ինտեգրմամբ։
- SCA: Գնահատում է բաց կոդով կախվածությունները հայտնի խոցելիությունների և լիցենզավորման խնդիրների համար։
Սահմանափակումները քանակը:
- Գաղտնիքների հայտնաբերում կամ IaC security
- Ոչ CI/CD pipeline Մոնիտորինգ
- Արհեստական բանականության անվտանգության ծածկույթ չկա
- Շահագործելիության վրա հիմնված առաջնահերթություն չկա. թիմերը ստանում են CVE-ի հարթ ցուցակներ
- Դանդաղ հետադարձ կապի ցիկլեր, հատկապես Fortify on Demand (FoD)-ի հետ
գնագոյացում: Միայն անհատական գնանշումներ։ Enterprise խոշոր կազմակերպություններին ուղղված լիցենզավորում, որը հաճախ զուգորդվում է խորհրդատվական և աուդիտորական ծառայությունների հետ։
7. Checkmarx հավելվածի անվտանգության գործիքներ
Լայն AppSec ծածկույթ խոշորների համար Enterprises
AppSec ծածկույթ՝ SAST, SCA, IaC, Գաղտնիքների հայտնաբերում
Լավագույնը ` Խոշոր կազմակերպություններ՝ նվիրված AppSec թիմերով, որոնք կարիք ունեն լայն լեզվական ծածկույթի և խիստ անհատականացման։
Checkmarx-ը առաջարկում է ծրագրերի անվտանգության ստուգման գործիքների լայն շրջանակ՝ լեզվական լայն ծածկույթով և… enterprise համապատասխանության հնարավորություններ: Այնուամենայնիվ, հարթակը պահանջում է զգալի կոնֆիգուրացիայի ջանքեր, մեծ մասամբ մոդուլային է և զուրկ է ժամանակակից առաջնահերթությունների որոշման և ավտոմատացման գործառույթներից, որոնք անհրաժեշտ են արագ զարգացող DevSecOps թիմերին:
Առանցքային Նկարագրություն:
- SAST: Սկանավորում է 25+ լեզուներ՝ տրամաբանական թերությունների, անապահով օրինաչափությունների և ներդրված գաղտնիքների հայտնաբերման համար։
- SCA: Գնահատում է բաց կոդով կախվածությունները և երրորդ կողմի փաթեթները CVE-ների և լիցենզիայի ռիսկերի համար։
- IaC Security: Ստուգում է Terraform-ի և Kubernetes-ի կարգավորման ձևանմուշները սխալ կարգավորումների համար։
- Գաղտնիքների հայտնաբերում. Նշում է կոդային բազաներում և տարբերակների պատմություններում բացված մուտքային տվյալները։
Սահմանափակումները քանակը:
- Արհեստական բանականության անվտանգության ծածկույթ չկա
- Երկար սկանավորման տևողությունը հետաձգում է մշակողի արձագանքը
- Բարձր ուսուցման կոր — կարգավորումը պահանջում է AppSec փորձ
- Անհամատեղելի ինտերֆեյսներ SAST, SCA, եւ IaC մոդուլներ
- Ավտոմատ շտկում կամ PR-ի վրա հիմնված շտկումներ չկան՝ շտկումները հիմնականում ձեռքով են կատարվում
- Ռիսկերի վրա հիմնված առաջնահերթությունների սահմանում չկա՝ EPSS միավորներ կամ հասանելիության վերլուծություն չկա
- Գաղտնիքների հայտնաբերումը բացակայում է pre-commit սկանավորում կամ Git hooks
- Թանկ է մասշտաբային առումով՝ մոդուլային գները արագ աճում են
գնագոյացում: Enterprise-մակարդակի գներ. տեղակայումների մասին հաղորդված տվյալները տատանվում են տարեկան $75,000-ից մինչև $150,000: «Բոլորը մեկում» ծրագիր չկա. ամբողջական ծածկույթը պահանջում է մի քանի մոդուլների միավորում:
Կիրառական անվտանգության գործիքներում հաշվի առնելու կարևոր առանձնահատկություններ
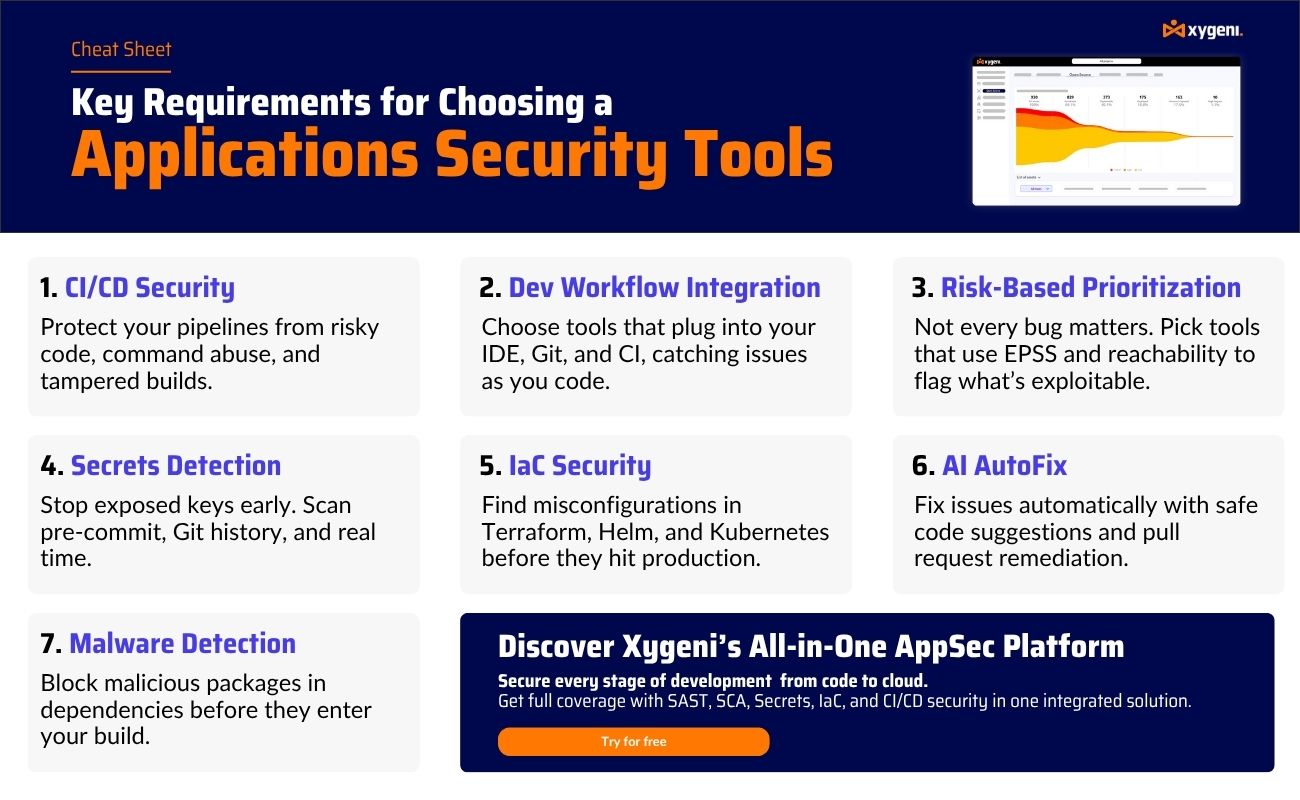
Հավելվածների անվտանգության ճիշտ գործիքների ընտրությունը չի նշանակում նշել անհրաժեշտ կետերը, այլ գտնել լուծումներ, որոնք կնվազեցնեն իրական ռիսկերը, կաջակցեն մշակողների աշխատանքին և կկարգավորեն սպառնալիքները դրանց առաջացման պահին։ Լավագույն AppSec գործիքները կիսում են հետևյալ կարևոր հնարավորությունները՝
1. CI/CD Անվտանգության և Pipeline Պաշտպանություն
Հարձակումներն այժմ թիրախավորում են GitOps հոսքերը և ավտոմատացումը, այլ ոչ թե միայն արտադրությունը: Ձեր հավելվածի անվտանգության ստուգման գործիքները պետք է վերահսկեն CI/CD pipelineանոմալիաների, ռիսկային հրամանների և կեղծված կառուցվածքների համար, հետևելով ճյուղերի միջև փոփոխություններին, commits, և մասնակիցները՝ իրական ժամանակում։
2. Ինտեգրացիա ամբողջ տարածքում SDLC
Անվտանգությունն ավելի արդյունավետ է, երբ այն մշակման ռիթմի մաս է կազմում։ Ընտրեք գործիքներ, որոնք ինտեգրվում են ձեր IDE-ի, Git-ի աշխատանքային հոսքերի և CI-ի հետ։ pipelineայնպես որ խնդիրները հայտնաբերվում են կոդավորման ընթացքում, այլ ոչ թե թողարկումից հետո։
3. Շահագործելիությանը համապատասխանող առաջնահերթություն
Բավարար չէ հայտնաբերել բոլոր խոցելիությունները։ Հասանելիության վերլուծություն և EPSS գնահատման կիրառող գործիքները կօգնեն ձեզ առաջնահերթություններ սահմանել՝ հիմնվելով այն բանի վրա, թե իրականում ինչը կարող է շահագործվել՝ խնայելով ժամանակ և կրճատելով ավելորդ ծանուցումների քանակը։
4. Գաղտնիքների հայտնաբերում սկզբից
Կոշտ կոդավորված գաղտնիքները մնում են ամենատարածված և վնասակար ռիսկերի շարքում: Արդյունավետ AppSec գործիքները հայտնաբերում են գաղտնիքները նախքան կոդի մուտքագրումը՝ pre-commit hooks, Git պատմության սկանավորում և իրական ժամանակի ծանուցումներ։
5. Ենթակառուցվածքը որպես կոդ (IaC) Անվտանգություն
IaC Սխալ կարգավորումները հաճախ բաց են թողնվում: Ձեր հարթակը պետք է սկանավորի Terraform, Kubernetes և Helm ձևանմուշները անմիջապես մշակման գործընթացում՝ վաղ փուլում ընդգծելով ռիսկային թույլտվությունները կամ բացակայող կառավարման տարրերը:
6. Արհեստական բանականությամբ աշխատող ավտոմատ շտկում
Արհեստական բանականությամբ աշխատող AutoFix գործիքները ապահովում են pull request շտկման և անվտանգ կոդի առաջարկներ՝ օգնելով թիմերին անվտանգ կառուցել՝ առանց իրենց աշխատանքի եղանակը փոխելու։
7. Վնասակար ծրագրերի և կախվածության սպառնալիքների հայտնաբերում
Հարձակվողները ավելի ու ավելի հաճախ են վնասակար ծրագրեր թաքցնում կախվածություններում: Փնտրեք հարթակներ, որոնք սկանավորում են հանրային գրանցամատյանները, հայտնաբերում վնասակար մոդելները և արգելափակում կասկածելի փաթեթները, նախքան դրանք կհասնեն ձեր կառուցվածքներին՝ իդեալական դեպքում՝ նախքան ստորագրությունների առկայությունը:
8. Արհեստական բանականության անվտանգության ծածկույթ
2026 թվականին լավագույն հավելվածների անվտանգության գործիքները պետք է պաշտպանեն նաև ձեր արհեստական բանականությունը։ SDLCՍա նշանակում է արհեստական բանականության ակտիվների (մոդելներ, գործակալներ, MCP սերվերներ) գույքագրում, դրանց ռիսկի գնահատում OWASP LLM-ի և MCP Top 10-ի համեմատ, և քաղաքականության կիրառում մշակողի վերջնակետում: Ներկայումս միայն Xygeni-ն է սա ապահովում իր հիմնական հարթակի շրջանակներում:
Արհեստական բանականությունը փոխեց խաղի կանոնները։ Ձեր հավելվածների անվտանգության գործիքները նույնպես պետք է փոխեն դրանք։
Ժամանակակից մշակողների թիմերը այլևս չեն կարող հույսը դնել հնացած անվտանգության պրակտիկաների վրա: Այսօրվա ծրագրային անվտանգության գործիքները պետք է ապահովեն ամբողջ կյանքի ցիկլը (սկսած առաջինից): commit արտադրությանը) առանց մշակողներին դանդաղեցնելու։
Բոլոր AppSec գործիքները նույնը չեն։ Որոշները հայտնաբերում են խնդիրները, բայց թիմերին աղմուկ են բարձրացնում։ Մյուսները բաց են թողնում այն, ինչը իսկապես ռիսկային է։ Եվ 2026 թվականին դրանց մեծ մասը դեռևս պատասխան չունի արհեստական բանականության կողմից ներդրված ռիսկի համար, որը աշխարհում ամենաարագ աճող հարձակման ոլորտն է։ SDLC.
Ահա թե որտեղ է Xygeni-ն հստակ տարբերություն ստեղծում։ Այն միավորում է SAST, SCA, Գաղտնիքների հայտնաբերում, IaC Security, CI/CD մոնիթորինգ և շուկայում միակ ներկառուցված արհեստական բանականության անվտանգության շերտը՝ մեկ ինտեգրված հարթակում: Այն ոչ միայն գտնում է խոցելիությունները, այլև ցույց է տալիս, թե ինչն է շահագործելի, ինչպես արագ շտկել այն, և կանխում է սպառնալիքները մշակողի վերջնակետում, նախքան դրանք երբևէ կհասնեն արտադրության:
Արհեստական բանականության վրա հիմնված AutoFix-ով, հասանելիության վերլուծությամբ, EPSS-ի վրա հիմնված գնահատման համակարգով և արհեստական բանականության լիարժեք դարաշրջանով SDLC Ծածկույթի շնորհիվ Xygeni-ն լավագույն ծրագրային անվտանգության գործիքն է այն թիմերի համար, որոնք 2026 թվականին կարիք ունեն լիարժեք պաշտպանության՝ առանց գործիքների ցրվածության, մեկ տեղի համար գնագոյացման կամ հին հարթակների զգոնության հոգնածության։
Ազատում պատասխանատվությունից: Գները ցուցիչ են և հիմնված են հրապարակային տեղեկատվության վրա: Ճշգրիտ և արդիական գնանշումների համար խնդրում ենք անմիջապես կապվել վաճառողի հետ:

Հաճ. տրվող հարցեր
Որո՞նք են կիրառական անվտանգության գործիքները։
Կիրառական անվտանգության գործիքները հարթակներ են, որոնք նույնականացնում, առաջնահերթություն են տալիս և օգնում են շտկել անվտանգության խոցելիությունները կոդում, կախվածություններում, ենթակառուցվածքներում և… CI/CD pipelines, որոնք անմիջապես ինտեգրվում են ծրագրային ապահովման մշակման կենսական ցիկլի մեջ՝ խնդիրները հայտնաբերելու համար, նախքան դրանք արտադրության կհասնեն։
Ո՞րն է 2026 թվականի լավագույն ծրագրային անվտանգության գործիքը։
Թիմերի համար, որոնք լիարժեք կարիք ունեն SDLC իրական առաջնահերթության ծածկույթով, Xygeni-ն ամենաամբողջական տարբերակն է, որը համատեղում է SAST, SCA, Գաղտնիքների հայտնաբերում, IaC, CI/CD Անվտանգություն և արհեստական բանականության անվտանգություն մեկ հարթակում՝ առանց մեկ տեղի համար վճարի։ Արագ տեղադրում ցանկացող մշակողների վրա կենտրոնացած թիմերի համար Snyk-ը լայնորեն օգտագործվող այլընտրանք է։
Արդյո՞ք կիրառական անվտանգության գործիքները ներառում են արհեստական բանականության կողմից ստեղծված կոդը։
Ավանդական գործիքների մեծ մասը դա չի անում: Xygeni-ն ներկայումս միակ հարթակն է, որը համատեղում է դասական AppSec սկանավորումը նվիրված AI անվտանգության հետ՝ ծածկելով AI-SPM-ի միջոցով ստեղծված կոդի ռիսկերը, MCP սերվերի խոցելիությունները, արագ ներարկումը և AI ակտիվների գույքագրումը:
Որքա՞ն են արժենում կիրառական անվտանգության գործիքները։
Գնագոյացման մոդելները ավելի շատ են տարբերվում, քան հնարավորությունները։ Մեծ մասը enterprise Հարթակները օգտագործում են մոդուլային լիցենզավորմամբ հատուկ գնանշումներ, ուստի պիտակի վրա նշված գինը ներառում է մեկ մոդուլ, իսկ լրիվ ծածկույթը նշանակում է մի քանիսը միավորել։ Մեկ տեղի համար գնագոյացումը տարածված է և դառնում է գերիշխող ծախս՝ թիմի աճին զուգընթաց, այդ իսկ պատճառով իրական հարցը ցուցակի գինը չէ, այլ այն, թե ինչ է պատահում դրա հետ, երբ դուք ավելացնում եք քսան մշակող։ Xygeni-ն սկսվում է ամսական $33-ից՝ ամբողջական հարթակի համար՝ անսահմանափակ պահոցներով և մասնակիցներով։ Enterprise Այս կատեգորիայի հարթակների տարեկան գները սովորաբար տատանվում են հինգ նիշից մինչև վեց նիշ՝ խոշոր տեղակայումների դեպքում։
Որն է տարբերությունը SAST և SCA?
SAST վերլուծում է ձեր թիմի գրած կոդը՝ փնտրելով անապահով օրինաչափություններ, ինչպիսիք են ներարկման թերությունները, անապահով դեսերիալիզացիան կամ կոշտ կոդավորված տրամաբանական սխալները։ SCA վերլուծում է ձեր թիմի կողմից ներմուծված կոդը՝ ստուգելով բաց կոդով կախվածությունները հայտնի խոցելիությունների, լիցենզիոն հակասությունների և, ավելի ու ավելի, վնասակար փաթեթների առկայության համար: Դրանք պատասխանում են տարբեր հարցերի և ոչ մեկը չի փոխարինում մյուսին: Գործնականում ժամանակակից հավելվածների մեծ մասը կախվածություններ են, ուստի SCA սովորաբար ավելի շատ արդյունքներ են բացահայտվում, մինչդեռ SAST ջրի երես է հանում այնպիսիները, որոնք ոչ ոք չէր կարող գտնել քեզ համար։
Արհեստական բանականության անվտանգության համար առանձին գործիք պե՞տք է։
Ոչ պարտադիր, և դրա դեմ կան լավ փաստարկներ։ Արհեստական բանականության ռիսկը SDLC Այն այնքան էլ առանձին տիրույթ չէ, որքան ակտիվների նոր հավաքածու ձեր արդեն իսկ ունեցածի ներսում. մոդելները, գործակալները, MCP սերվերները, հուշումները և արհեստական բանականության կոդավորման օգնականները բոլորը գտնվում են ձեր պահոցներում՝ մնացած ամեն ինչի հետ մեկտեղ: Դրանք առանձին գործիքով աշխատեցնելը ստեղծում է երկրորդ հերթ՝ իր սեփական ծանրության սանդղակով, որը հենց այն մասնատումն է, որից AppSec թիմերը խուսափել են վերջին հինգ տարիների ընթացքում: Ավելի օգտակար հարցն այն է, թե արդյոք ձեր առկա հարթակը կարող է տեսնել այդ ակտիվները, և արդյոք դրանց արդյունքները հայտնվում են նույն առաջնահերթ ցանկում, ինչ ձեր կոդը և կախվածության արդյունքները:
