
Ինչու են ստատիկ կոդի վերլուծության գործիքները կարևոր 2026 թվականին
Ստատիկ կոդի վերլուծությունն այլևս կամավոր չէ. այն հիմնարար պրակտիկա է ցանկացած արագընթաց թիմաշինության ծրագրի համար։ Արտադրության մեջ հայտնաբերված նույն միջատը կարող է արժենալ մինչև 10,000 դոլար, չհաշված գործառույթներից շեղված ինժեներական ժամանակը, օգտագործողի փորձի վատթարացումը կամ հեղինակության վնասը, եթե դա ի հայտ է գալիս որպես անվտանգության միջադեպ: Ստատիկ կոդի վերլուծությունը լրացնում է այդ բացը՝ սկանավորելով սկզբնական կոդը նախքան դրա առաքումը:
2026 թվականին խաղադրույքներն ավելի բարձր են։ Xygeni-ի սեփական հետազոտության համաձայն՝ Հավելվածների 60%-ը պարունակում է խոցելիություններ առաջին կողմի կոդում, և քանի որ արհեստական բանականության աջակցությամբ մշակումը արագացնում է գրվող կոդի ծավալը, արտադրությունից առաջ խնդիրները հայտնաբերելու պատուհանն ավելի նեղ է, քան երբևէ: DevSecOps-ի, արհեստական բանականության աջակցությամբ կոդավորման և բարդ CI/CD pipelines, ճիշտ ստատիկ վերլուծության գործիք ունենալն այլևս պարտադիր չէ։
Սակայն ոչ բոլոր ստատիկ կոդի վերլուծության գործիքներն են նույն արժեքը տալիս։ Որոշները թիմերին լցնում են կեղծ դրական արդյունքներով։ Մյուսները լիովին բաց են թողնում կարևորագույն շահագործելի թերությունները։ Եվ մեծ մասը կանգ է առնում խոցելիությունների հայտնաբերման վրա՝ անտեսելով վնասակար կոդի սպառնալիքները, որոնք այժմ պարբերաբար հայտնվում են բաց կոդով կախվածությունների և արհեստական բանականության կողմից ստեղծված կոդի միջոցով։
Այս գրառումը համեմատում է 2026 թվականի ստատիկ կոդի վերլուծության 4 լավագույն գործիքները՝ գնահատված ըստ իրականում կարևորագույնի՝ հայտնաբերման ճշգրտություն, կեղծ դրական արդյունքների մակարդակ, վնասակար ծրագրերի ծածկույթ, CI/CD ինտեգրացիա և գնագոյացում։
Հակիրճ համեմատություն. 2026 թվականի լավագույն ստատիկ կոդի վերլուծության գործիքները
| Գործիք | Իրական դրական դրույքաչափ | Կեղծ դրական դրույքաչափ | Չարամիտ ծրագրերի հայտնաբերում | Արհեստական բանականության ավտոմատ շտկում | Գնացանկ | Լավագույն For |
|---|---|---|---|---|---|---|
| Քսիգենի SAST | 100% (OWASP չափանիշ) | 16.7% | Այո՝ բնիկ | Այո՝ համատեքստից կախված PR ուղղումներ | Սկսած $35/ամսական մեկ մասնակցի համար (ամբողջական հարթակ) | DevSecOps թիմերին անհրաժեշտ է ճշգրտություն, վնասակար ծրագրերի հայտնաբերում և հարթակի լիարժեք ծածկույթ |
| Սնիկի կոդ | 97.18% | 34.55% | Ոչ | Մասնակի՝ շտկման առաջարկներ | Սկսած $125/ամսից (նվազագույնը 5 մասնակից, SAST միայն) | Մշակողների համար նախատեսված թիմերն արդեն Snyk էկոհամակարգում են |
| Սեմգրեպ | 87.06% | 42.09% | Ոչ | Ոչ | Սկսած $100/ամիս մեկ մասնակցի համար | Արագ, կանոնների վրա հիմնված սկանավորման կարիք ունեցող թիմեր |
| soundQube | 50.36% | Փոփոխական մեծություն | Ոչ | Ոչ | Սկսած $65/ամսականից (SAST միայն վճարում ըստ LoC-ի) | Թիմերը կենտրոնացած են կոդի որակի և տեխնիկական պարտքի վրա |
Ի՞նչն է առանձնացնում լավագույն ստատիկ կոդի վերլուծության գործիքները։
Ոչ բոլոր ստատիկ կոդի վերլուծության գործիքներն են ապահովում նույն մակարդակի պաշտպանությունը։ 2026 թվականի ամենաարդյունավետ հարթակները կիսում են հետևյալ հնարավորությունները.
Ճշգրիտ հայտնաբերում՝ ցածր կեղծ դրականներով
Լավագույն գործիքները առաջնահերթություն են տալիս իրական, շահագործելի խոցելիություններին, այլ ոչ թե աղմուկի առաջացմանը: Բարձր իրական դրական ցուցանիշը, զուգորդված կեղծ դրական ցածր ցուցանիշի հետ, նշանակում է, որ մշակողները ժամանակ են ծախսում իրական խնդիրները լուծելու, այլ ոչ թե անկարևոր ահազանգերը հետապնդելու վրա:
Արհեստական բանականությամբ աշխատող վերականգնում
Առանց վերացման հայտնաբերումը ստեղծում է խոչընդոտներ: Փնտրեք գործիքներ, որոնք ուղղակիորեն համատեքստից կախված լուծումների առաջարկներ են տրամադրում pull requests, փոխարինելով ռիսկային մոդելները անվտանգ այլընտրանքներով՝ առանց ձեռքով թարմացման անհրաժեշտության։
Վնասակար ծրագրերի և մատակարարման շղթայի հայտնաբերում
Ավանդական ստատիկ կոդի վերլուծության գործիքները սկանավորում են կոդավորման խոցելիությունները։ Դրանք չեն հայտնաբերում վնասակար կոդը։ Լավագույն հարթակները գնում են ավելի հեռու՝ հայտնաբերելով հետին դռներ, տրոյական ծրագրեր, փրկագին պահանջող ծրագրեր, խափանված կատարում և համակարգի գրանցամատյանի կեղծում ինչպես առաջին կողմի կոդում, այնպես էլ բաց կոդով կախվածություններում։
CI/CD և IDE ինտեգրացիա
Ստատիկ կոդի վերլուծությունը պետք է իրականացվի անընդհատ, այլ ոչ թե միայն թողարկումից առաջ։ Ուշադրություն դարձրեք GitHub Actions-ի, GitLab CI-ի, Jenkins-ի, Azure DevOps-ի և Bitbucket-ի հետ ինտեգրացիաներին, ինչպես նաև IDE պլագիններին, որոնք բացահայտում են կոդի գրվելուն պես։
Շահագործելիության վրա հիմնված առաջնահերթություն
Հում արդյունքների քանակը ստեղծում է աղմուկ, այլ ոչ թե պատկերացում։ Լավագույն գործիքները զտում են արդյունքները՝ ըստ հասանելիության, շահագործելիության և բիզնեսի վրա ազդեցության, որպեսզի թիմերը նախևառաջ շտկեն այն, ինչը իրականում կարևոր է, այլ ոչ թե միայն այն, ինչը ունի ամենաբարձր CVSS միավորը։
OWASP չափանիշի վավերացում
Ստատիկ կոդի վերլուծության գործիք ընտրելը պետք է հիմնված լինի չափելի արդյունքների վրա, այլ ոչ թե վաճառողի պնդումների վրա: OWASP Benchmark նախագիծը տրամադրում է standardանկախ շրջանակ՝ իրական աշխարհի փորձարկման դեպքերում հայտնի խոցելիության օրինաչափությունների համեմատ հայտնաբերման ճշգրտությունը գնահատելու համար: Միշտ հարցրեք չափանիշային տվյալներ նախքան commitգործիքի վրա անդրադառնալը։

Լավագույն ստատիկ կոդի վերլուծության գործիքներ
1. Քսիգենի SASTՍտատիկ կոդի վերլուծություն՝ կառուցված DevSecOps-ի համար

Տեսություն. Քսիգենի SAST սա պարզապես ստատիկ կոդի վերլուծության ևս մեկ գործիք չէ։ Այն նախատեսված է DevSecOps թիմերի համար, որոնք նախնական կարիք ունեն։cisէլեկտրոնային հայտնաբերում, ավտոմատացված վերականգնում և լիարժեք սպեկտրի պաշտպանություն՝ առանց զարգացման դանդաղեցման։
Եթե ստատիկ կոդի վերլուծության գործիքների մեծ մասը կանգ է առնում խոցելիությունների հայտնաբերման վրա, Xygeni-ն ավելի հեռուն է գնում՝ համատեղելով խորը ստատիկ վերլուծությունը ինտելեկտուալ վնասակար ծրագրերի հայտնաբերման, արհեստական բանականության վրա հիմնված շտկման առաջարկների և հասանելիության վրա հիմնված առաջնահերթության հետ։ Արդյունքը գործիք է, որը բռնում է այն, ինչ մյուսները բաց են թողնում, զտում է աղմուկը և օգնում է մշակողներին շտկել այն, ինչ իսկապես կարևոր է՝ անմիջապես իրենց առկա աշխատանքային հոսքերի ներսում։
Քսիգենի SAST նաև Xygeni-ի բոլոր հնարավորությունները ներառող հարթակի մի մասն է, ինչը նշանակում է SAST արդյունքները ավտոմատ կերպով համընկնում են SCA, գաղտնիքների հայտնաբերում, CI/CD անվտանգություն, DAST և ASPM, թիմերին տալով ամբողջական ռիսկերի վերաբերյալ միասնական պատկերացում SDLC.
Առանցքային Նկարագրություն:
- 100% իրական դրական ցուցանիշ (OWASP չափանիշ): SQL ներարկման և խաչաձև սկրիպտավորման դեպքում զրո սխալ։ Թույլ կոդավորման և թույլ հեշավորման դեպքում զրո կեղծ դրական արդյունք։
- Կեղծ դրական արդյունքների ցածր մակարդակ (16.7%): Նվազեցնում է տագնապի հոգնածությունը և մշակողի ուշադրությունը կենտրոնացնում շահագործելի խնդիրների, այլ ոչ թե աղմուկի վրա։
- Արհեստական ինտելեկտի ավտոմատ շտկում. Ստեղծում է անվտանգ, համատեքստից կախված կոդի շտկումներ, որոնք անմիջապես մատակարարվում են pull requestsՌիսկային կաղապարները փոխարինում է լեզվական լավագույն փորձին համապատասխանող անվտանգ այլընտրանքներով. ձեռքով թարմացում չի պահանջվում։
- Վնասակար ծրագրերի հայտնաբերում. Հայտնաբերում է հետին դռներ, տրոյական ծրագրեր, որդեր, փրկագին պահանջող ծրագրեր, լրտեսող ծրագրեր, կոդի մշուշոտ կատարում և համակարգի գրանցամատյանի կեղծում, թե՛ առաջին կողմի կոդում, թե՛ բաց կոդով կախվածություններում: Հնարավորություն, որը ստատիկ կոդի վերլուծության գործիքների մեծ մասում ընդհանրապես բացակայում է:
- Շահագործելիության առաջնահերթության որոշման ձագար։ Զտում է արդյունքները ըստ հասանելիության, շահագործելիության և բիզնեսի վրա ազդեցության, որպեսզի թիմերը անդրադառնան ոչ միայն գոյություն ունեցողին, այլև իրականում վտանգավորին։
- IDE ինտեգրացիա՝ Սկանավորեք կոդը այնպես, ինչպես այն գրված է: Դիտեք խնդրի մանրամասները, լրջությունը, մետատվյալները և լուծման ուղեցույցը անմիջապես ձեր IDE-ի ներսում, նախքան commit պատրաստված է
- CI/CD Ինտեգրում. GitHub Actions-ի, GitLab CI-ի, Jenkins-ի, Azure DevOps-ի և Bitbucket-ի բնիկ աջակցություն՝ որակյալ դարպասներով, որոնք արգելափակում են խոցելի կառուցվածքները։
- Լրիվ խոցելիության ծածկույթ. Ներարկման թերություններ, XSS, սխալ կարգավորումներ, տեղեկատվության արտահոսք, բուֆերի գերբեռնվածություն, անբավարար նույնականացում և անապահով մուտքի վերահսկողություն՝ ինչպես առաջին կողմի, այնպես էլ արհեստական բանականության կողմից ստեղծված կոդում։
💲 Գնացանկ
Քսիգենի SAST ներառված է Xygeni հարթակում՝ սկսած $35/ամսական մեկ մասնակցի համար։ Սա ներառում է SAST, SCA, CI/CD Անվտանգություն, Գաղտնիքների Հայտնաբերում, IaC Security, DAST, և ASPM, առանց թաքնված սահմանափակումների, առանց մեկ պահոցի համար վճարների և առանց գործառույթների սահմանափակման։
Ներքեւի գիծ: Քսիգենի SAST Այս ցանկի ամենաուժեղ ընտրությունն է այն թիմերի համար, որոնք կարիք ունեն ապացուցելիորեն ճշգրիտ հայտնաբերման, արհեստական բանականության վրա հիմնված վերականգնման և վնասակար ծրագրերի դեմ պայքարի մեկ հարթակում: OWASP Benchmark-ում դրա 100% իրական դրական ցուցանիշը, կեղծ դրական ցածր ցուցանիշը և մատակարարման շղթայի բնօրինակ պաշտպանությունը այն առանձնացնում են այս ցանկի մյուս բոլոր գործիքներից:
2. Սնիկ Sast Գործիք

Տեսություն. Snyk Code-ը հայտնի է որպես արագ և հեշտ օգտագործման ստատիկ կոդի վերլուծության գործիք մշակողների համար ստեղծված։ Այն իրական ժամանակում անվտանգության վերաբերյալ արձագանք է տրամադրում ինչպես IDE-ների, այնպես էլ CI/CD pipelines, որը օգնում է վաղ հայտնաբերել խնդիրները՝ առանց աշխատանքային հոսքերը խաթարելու: Կարգավորումը պարզ է և լավ ինտեգրվում է ժամանակակից մշակման միջավայրերի հետ:
Այնուամենայնիվ, չնայած մշակողների վրա կենտրոնացած դիզայնին, գործիքն ունի կեղծ դրական արդյունքների համեմատաբար բարձր մակարդակ: Այն նաև չունի ներկառուցված վնասակար ծրագրերի հայտնաբերման գործառույթ, ինչը ավելի մեծ պատասխանատվություն է դնում անվտանգության թիմերի վրա՝ արդյունքները ձեռքով ստուգելու համար:
Առանցքային Նկարագրություն:
- 97.18% իրական դրական ցուցանիշ։ Ճշգրիտորեն հայտնաբերում է խոցելիությունների մեծ մասը կոդի ստատիկ վերլուծություն.
- CI/CD և IDE ինտեգրացիա՝ Աշխատում է անմիջապես հայտնի մշակողների գործիքների հետ՝ շարունակական սկանավորման համար։
Հաշվի առնելու սահմանափակումներ
- 34.55% կեղծ դրականների մակարդակ։ Բարձր աղմուկի մակարդակ, որը կարող է ծանրաբեռնել անվտանգության թիմերին և հետաձգել վերականգնման աշխատանքները։
- Վնասակար ծրագրերի հայտնաբերում չկա։ Հնարավոր չէ նույնականացնել վնասակար կոդը երրորդ կողմի կախվածություններում, պահանջում է լրացուցիչ գործիքակազմ։
- SAST երկրորդական է: Սնիկը իր հեղինակությունը կառուցեց SCA; Snyk կոդը չի համապատասխանում նվիրված կոդի խորությանը SAST գործիքներ.
- Մասնատված գնագոյացում. SAST, SCA, կոնտեյների սկանավորում և IaC վաճառվում են առանձին; լրիվ ծածկույթը պահանջում է անհատական պատվեր enterprise մեջբերումը:
💲 գնագոյացում:
Սկսվում է ամսական 125 դոլարից՝ առնվազն 5 մասնակցի համար, SAST միայն. SCA, CI/CD Անվտանգություն, Գաղտնիքների Հայտնաբերում, IaC Security, և տարաների սկանավորումը չեն ներառվում և պետք է առանձին գնվեն: Ներառված է միայն 100 թեստ. լրացուցիչ թեստերը պահանջում են թանկարժեք լրացումներ: Enterprise պլանը պահանջվում է 10-ից ավելի մասնակիցների համար։
Ներքեւի գիծ: Snyk Code-ը լավ ընտրություն է Snyk էկոհամակարգում արդեն իսկ գործող մշակողների թիմերի համար, ովքեր ցանկանում են արագ, կարծիքային արդյունքներ՝ առանց ծանր կարգավորումների: Ավելի բարձր ճշգրտության, վնասակար ծրագրերի հայտնաբերման կամ միասնական AppSec հարթակի կարիք ունեցող թիմերի համար այս ցանկի մյուս տարբերակներն ավելի լավ են համապատասխանում:
3. Սեմգրեպ Sast Գործիք

Տեսություն. Semgrep-ը բաց կոդով ստատիկ կոդի վերլուծության գործիք է, որը առաջնահերթություն է տալիս ճկունությանը և արագությանը: Այն թույլ է տալիս անվտանգության և մշակման թիմերին գրել իրենց կոդային բազային և քաղաքականությանը համապատասխանող հատուկ կանոններ՝ առանց կոդի կոմպիլյացիայի անհրաժեշտության: Սա այն դարձնում է իդեալական արագ արձագանքի համար: CI/CD pipelines և ձախ ստեղնով shift-ձախ ստեղնով անվտանգության ծրագրեր, որտեղ կարևոր է հատուկ քաղաքականության կիրառումը։
Semgrep-ի ուժեղ կողմը հարմարեցումն ու արագությունն է: Դրա թուլությունը ճշգրտությունն է. OWASP Benchmark-ում 87.06% իրական դրական և 42.09% կեղծ դրական ցուցանիշներով այն ավելի շատ աղմուկ է առաջացնում և բաց է թողնում ավելի շատ իրական խնդիրներ, քան այս ցուցակի ամենաբարձր վարկանիշ ունեցող գործիքները: Այն նաև ընդհանրապես զուրկ է վնասակար ծրագրերի հայտնաբերման հնարավորությունից:
Առանցքային Նկարագրություն:
- Հատուկ կանոնների աջակցություն. Թիմերը կարող են գրել և կիրառել իրենց ծրագրերի համար հատուկ անվտանգության կանոններ՝ պարզ կանոնների շարահյուսությամբ՝ առանց DSL փորձագիտության։
- Արագ սկանավորում առանց կոմպիլյացիայի. Ապահովում է արագ հետադարձ կապ՝ որպես շարունակական ստատիկ վերլուծության մաս pipelines.
- Լայն լեզվական աջակցություն. Ընդգրկում է լեզուների և շրջանակների լայն շրջանակ։
- CI/CD Ինտեգրում. Ինտեգրվում է GitHub Actions-ի, GitLab CI-ի և այլ ծրագրերի հետ pipeline գործիքներ.
- Բաց կոդով միջուկ՝ Անվճար է հիմնական սկանավորման համար. առևտրային պլանները ավելացնում են պրոֆեսիոնալ կանոններ և թիմային գործառույթներ։
Հաշվի առնելու սահմանափակումներ
- 87.06% իրական դրական ցուցանիշ։ Ավելի քիչ հուսալի է կարևորագույն խնդիրները հայտնաբերելու հարցում, քան ստատիկ կոդի վերլուծության առաջատար գործիքները։
- 42.09% կեղծ դրականների մակարդակ։ Այս ցանկում ամենաբարձր կեղծ դրական ցուցանիշն ունեցող թիմերը, որոնք ներդրում են կատարում հատուկ կանոնների մեջ, կարող են նվազեցնել այն, բայց դա պահանջում է զգալի շարունակական ջանքեր։
- Վնասակար ծրագրերի հայտնաբերում չկա։ Հնարավոր չէ նույնականացնել վնասակար կոդը երրորդ կողմի բաղադրիչներում։
- Արհեստական ինտելեկտի ավտոմատ շտկում չկա։ Վերականգնումը ձեռքով է կատարվում. արդյունքները պահանջում են մշակողի կողմից հետաքննություն՝ առանց ավտոմատացված ուղղման ուղղորդման։
- Մեկ մասնակցի համար գների սանդղակները՝ Յուրաքանչյուր մասնակից պահանջում է լիցենզիա բոլոր ապրանքների համար, ծածկույթի մակարդակները խառնելու ճկունություն չկա։
💲 գնագոյացում:
Սկսվում է ամսական $100-ից մեկ մասնակցի համար՝ Code, Supply Chain և Secrets ծրագրերի համար միասին։ Ճկունություն չկա, Semgrep Code-ը գնելու համար անհրաժեշտ է նույն քանակությամբ լիցենզիաներ Supply Chain և Secrets ծրագրերի համար։ Արժեքները գծայինորեն են աճում թիմի չափի հետ մեկտեղ։
Ներքեւի գիծ: Semgrep-ը հիանալի տարբերակ է անվտանգության ինժեներական թիմերի համար, որոնք ցանկանում են ստեղծել հատուկ հայտնաբերման կանոններ և կարող են ներդրումներ կատարել կարգավորումների մեջ: Այն թիմերի համար, որոնք կարիք ունեն բարձր ճշգրտության, արհեստական բանականության վրա հիմնված վերականգնման կամ վնասակար ծրագրերից պաշտպանության, այն ավելի լավ է օգտագործել որպես ավելի համապարփակ հարթակի լրացում:
4. SonarQube SAST Գործիք
Տեսություն. SonarQube-ը կոդի որակի ամենատարածված հարթակներից մեկն է, որն ունի մաքուր կոդավորման կիրառման ուժեղ աջակցություն։ standardներ, տեխնիկական պարտքի կրճատում և ժողովրդականության հետ ինտեգրում CI/CD գործիքներ: Այն առաջարկում է անվտանգության թեժ կետերի հայտնաբերում և խոցելիության հիմնական սկանավորում, բայց դրա հիմնական ուժեղ կողմը կոդի որակն է, այլ ոչ թե անվտանգության մակարդակի ստատիկ վերլուծությունը:
OWASP Benchmark-ում SonarQube-ը ցույց է տալիս 50.36% իրական դրական ցուցանիշ, ինչը նշանակում է, որ այն բաց է թողնում իրական խոցելիությունների մոտավորապես կեսը։ standardփորձարկման դեպքեր: Այն չի առաջարկում վնասակար ծրագրերի հայտնաբերում, արհեստական բանականության ավտոմատ շտկում կամ շահագործելիության վրա հիմնված առաջնահերթություն: Անվտանգության լուրջ պահանջներ ունեցող թիմերի համար այն լավագույնս աշխատում է որպես կոդի որակի լրացում նվիրված ծրագրին: SAST գործիք, այլ ոչ թե ինքնուրույն անվտանգության լուծում։
ԿԱՐԵՎՈՐ մասեր
- Կոդի որակի վերլուծություն. Կիրառում է standards՝ ընթեռնելիության, կառուցվածքի և երկարաժամկետ պահպանման համար 30+ լեզուներով։
- CI/CD Ինտեգրում. Կապվում է Jenkins-ի, GitLab-ի, Azure DevOps-ի, GitHub Actions-ի և այլնի հետ։
- Անվտանգության թեժ կետեր՝ Ընդգծում է կոդի պոտենցիալ ռիսկային հատվածները, չնայած շահագործման հնարավորությունը հաստատելու համար անհրաժեշտ է ձեռքով վերանայում։
- Ամպային և ինքնակառավարվող տարբերակներ՝ ճկուն տեղակայում թիմերի համար, որոնք ունեն on-premise պահանջներ.
- Մեծ էկոհամակարգ. Լայնորեն ընդունված՝ համայնքի ուժեղ աջակցությամբ և հավելվածների հասանելիությամբ։
Հաշվի առնելու սահմանափակումներ
- 50.36% իրական դրական ցուցանիշ։ OWASP Benchmark-ում հայտնաբերում է իրական խոցելիությունների կեսից պակասը, որը այս ցանկում ամենացածրն է։
- Սահմանափակ անվտանգության խորություն՝ Ավելի հարմար է կոդի հիգիենայի համար, քան խորը խոցելիության վերլուծության կամ մատակարարման շղթայի անվտանգության համար։
- Վնասակար ծրագրերի հայտնաբերում չկա։ Չի հայտնաբերում չարամիտ վարքագիծ առաջին կամ երրորդ կողմի կոդում։
- Արհեստական ինտելեկտի ավտոմատ շտկում չկա։ Բոլոր գտածոների համար անհրաժեշտ է ձեռքով վերանորոգում։
- Վճարովի LoC-ի գնագոյացում՝ Սկսվում է կոդի 100 հազար տողից և ավելանում է 6 դոլարով յուրաքանչյուր 10 հազար LoC-ի համար։ Արժեքը զգալիորեն աճում է մեծ կոդային բազաների համար։
💲 գնագոյացում:
Թիմային պլանի համար սկսվում է $65/ամսականից, SAST Միայն վճարովի LoC մոդել՝ 1.9 միլիոն LoC-ի խիստ սահմանաչափով: Բազմաֆունկցիոնալ անվտանգության ծածկույթ չկա:
Ներքեւի գիծ: SonarQube-ը ճիշտ ընտրություն է այն թիմերի համար, որոնք առաջնահերթություն են տալիս կոդի որակին, պահպանմանը և տեխնիկական պարտքի կառավարմանը: Որպես ինքնուրույն անվտանգության գործիք, դրա ցածր OWASP Benchmark ճշգրտությունը նշանակում է, որ այն պետք է զուգակցվի նվիրված... SAST հարթակ իրական անվտանգության պահանջներ ունեցող թիմերի համար։
Ինչո՞ւ Քսիգենի SAST 2026 թվականի լավագույն ստատիկ կոդի վերլուծության գործիքն է
Այս ցանկի յուրաքանչյուր գործիք ունի հստակ օգտագործման դեպք: Snyk-ը հարմար է Snyk էկոհամակարգում արդեն իսկ գործող թիմերին, որոնք ցանկանում են արագ մշակողների հետ առերեսվել որոնման հարցում: Semgrep-ը սպասարկում է անվտանգության ինժեներներին, որոնք կարիք ունեն հատուկ կանոնների և արագ սկանավորման: SonarQube-ը գերազանց է կոդի որակի կառավարման և տեխնիկական պարտքի կառավարման մեջ:
Սակայն դրանցից ոչ մեկը չի համատեղում հայտնաբերման ճշգրտությունը, վնասակար ծրագրերից պաշտպանությունը, արհեստական բանականության վերականգնումը և լիարժեք հարթակային ծածկույթը այնպես, ինչպես պետք է։ Քսիգենի Թեմա.
Քսիգենի SAST այս ցանկի միակ գործիքն է, որը OWASP Benchmark-ում հասնում է 100% իրական դրական արդյունքի, ամենացածր կեղծ դրական ցուցանիշով՝ 16.7%: Այն միակ գործիքն է, որը հայտնաբերում է վնասակար կոդը ինչպես առաջին, այնպես էլ երրորդ կողմի բաղադրիչներում: Եվ դա միակ գործիքն է, որտեղ SAST արդյունքները բնականորեն կապված են SCA, գաղտնիքների հայտնաբերում, CI/CD անվտանգության, ԱՍՏ, եւ ASPM, որպեսզի անվտանգության թիմերը տեսնեն ռիսկի ամբողջական պատկերը, այլ ոչ թե սկանավորման առանձին արդյունքները։
Անվտանգ զարգացման հարցում լուրջ մոտեցող թիմերի համար Արհեստական բանականության դարաշրջան (որտեղ արհեստական բանականության կողմից ստեղծված կոդը, վտանգված կախվածությունները և սպառնալիքների ծավալի աճը նոր նորմա են) Xygeni SAST այս ցանկում ամենաամբողջական, ճշգրիտ և ծախսարդյունավետ ընտրությունն է։
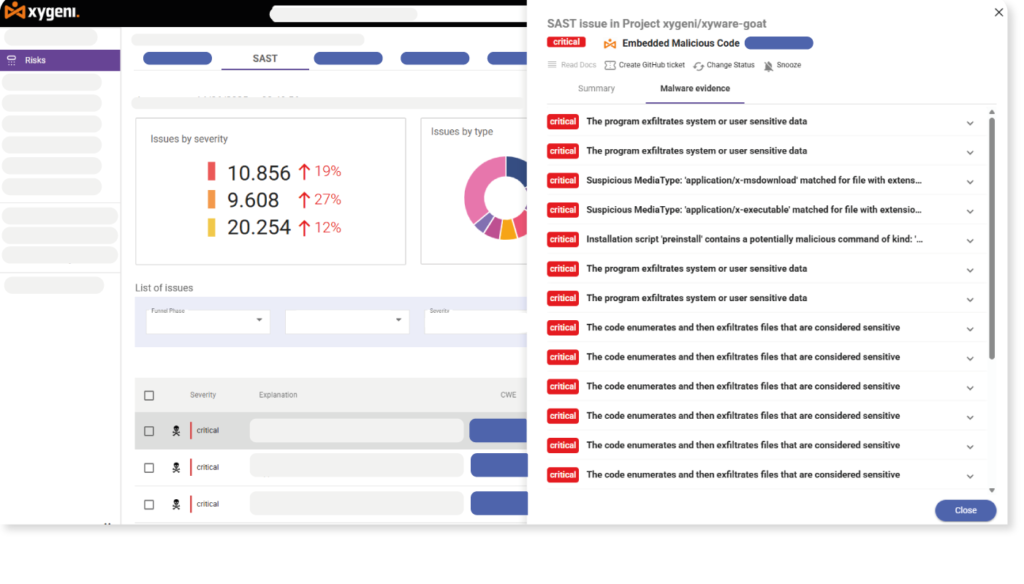

Անգերազանցելի հայտնաբերման ճշգրտություն - 100% իրական դրական ցուցանիշներ – OWASP Benchmark-ը ապացուցված է
Հաճախակի տրվող հարցեր
Ի՞նչ է ստատիկ կոդի վերլուծությունը։
Ստատիկ կոդի վերլուծություն, որը նաև հայտնի է որպես SAST (Ստատիկ կիրառական անվտանգության թեստավորում)՝ ծրագրի տեղակայումից առաջ անվտանգության խոցելիությունները, կոդավորման սխալները և քաղաքականության խախտումները հայտնաբերելու համար ծրագիրը գործարկելուց առաջ ծրագրային կոդի, բայթկոդի կամ երկուական ֆայլերի սկանավորման գործընթաց է։
Որն է տարբերությունը SAST և DAST-ը՞
SAST վերլուծում է սկզբնական կոդը տեղակայումից առաջ՝ հայտնաբերելով խոցելիությունները կոդավորման փուլում: DAST-ը ստուգում է դրսից գործարկվող հավելվածները, մոդելավորում է իրական հարձակումները գործող ծառայությունների դեմ՝ գործարկման ժամանակի խոցելիություններ գտնելու համար: DevSecOps-ի հասուն ծրագրերի մեծ մասն օգտագործում է երկուսն էլ, և Xygeni-ի նման հարթակները ներառում են երկուսն էլ բնիկ կերպով:
Կարո՞ղ են ստատիկ կոդի վերլուծության գործիքները հայտնաբերել վնասակար ծրագրերը:
Մեծ մասը չի կարող։ Ավանդական SAST գործիքները սկանավորում են կոդավորման խոցելիությունները. դրանք չեն հայտնաբերում դիտավորյալ վնասակար կոդը։ Xygeni SAST Ավելի հեռու է գնում՝ նույնականացնելով հետին դռները, տրոյական ծրագրերը, փրկագին պահանջող ծրագրերը, խեղաթյուրված կատարումը և համակարգի գրանցամատյանի կեղծումը թե՛ առաջին կողմի կոդում, թե՛ բաց կոդով կախվածություններում, ինչը կարևորագույն հնարավորություն է մատակարարման շղթայի հարձակումների աճի հետ մեկտեղ։
Ի՞նչ է OWASP Benchmark-ը և ինչո՞ւ է այն կարևոր։
OWASP Benchmark նախագիծը անկախ է, standardմշակված շրջանակ, որը չափում է, թե որքան ճշգրիտ SAST Գործիքները հայտնաբերում են հայտնի խոցելիության օրինաչափությունները իրական աշխարհի փորձարկման դեպքերում: Այն ստատիկ կոդի վերլուծության գործիքները համեմատելու ամենահուսալի անկախ աղբյուրն է և զգալիորեն ավելի հավաստի, քան մատակարարների մարքեթինգային պնդումները:
Արդյո՞ք պետք է ստատիկ կոդի վերլուծություն օգտագործեմ զուգահեռաբար SCA?
Այո: SAST որսում է ձեր սեփական կոդի խոցելիությունները։ SCA բացահայտում է ձեր բաց կոդով կախվածությունների ռիսկերը: Միասին դրանք ծածկում են երկու հարձակման մակերեսները: Xygeni-ի նման հարթակները ներառում են և՛ բնիկորեն (գտնված արդյունքները համադրվում են մեկ ռիսկի տեսանկյունից), վերացնելով առանձին գործիքներ կառավարելու անհրաժեշտությունը և՛ dashboards.
