






Կիբերանվտանգության արագ զարգացող տարածքը ստեղծել է Ի՞նչ է ծրագրային ապահովման կազմի վերլուծությունը (SCA) կարևորագույն տեխնոլոգիական տերմին։ SCA կենսականորեն կարևոր է, քանի որ այն օգնում է պահպանել անվտանգությունը, լիցենզավորման համապատասխանությունը և ծրագրային ապահովման ամբողջականությունը: Այն ավտոմատացնում է հայտնի խոցելիություններ ունեցող բաց կոդով բաղադրիչների հայտնաբերումը և վերացումը: Բայց ինչպե՞ս են ստեղծվել ծրագրային ապահովման կազմի վերլուծության գործիքները, և ինչո՞ւ են դրանք դարձել անփոխարինելի:
Ծրագրային ապահովման կազմի վերլուծության ծագումը
Ի՞նչ է ծրագրային ապահովման կոմպոզիցիայի վերլուծությունը և ինչո՞ւ է այն ստեղծվել։
Ի՞նչ է ծրագրային ապահովման կոմպոզիցիայի վերլուծությունը, և ինչպե՞ս է այն առաջացել։ SCA առաջացավ բաց կոդով ծրագրային ապահովման (OSS) աճող օգտագործման և ժամանակակից ծրագրերի մշակման մեջ երրորդ կողմի գրադարանների տարածվածության կառավարման անհրաժեշտությունից։ Քանի որ ընկերությունները ձգտում էին արագացնել մշակման ցիկլերը և կրճատել ծախսերը, նրանք ավելի արագ դիմեցին այս վերաօգտագործելի բաղադրիչներին։
Սակայն այս փոփոխությունը նոր խնդիրներ առաջացրեց, ինչպիսիք են անվտանգության խոցելիությունների և բաց կոդով ծրագրերի լիցենզավորման հետ կապված խնդիրների լուծումը։
Մշակողները ստիպված էին նախկինում ձեռքով պահպանել այս բաղադրիչների գույքագրումը SCA ինստիտուցիոնալացվեց։ Սա սխալների հակված և ժամանակատար գործընթաց էր։ Ավելի համակարգված մոտեցման ցանկությունը հանգեցրեց գործիքների և մեթոդաբանությունների մշակմանը, որոնք կարող էին ավտոմատ կերպով սկանավորել, նույնականացնել և գնահատել այս բաղադրիչների ռիսկերը։ Այսօր այս մոտեցումը հայտնի է որպես ծրագրային ապահովման կազմի վերլուծություն։
Ծրագրային ապահովման կազմի վերլուծություն. պաշտոնական սահմանումը
Հեղինակավոր աղբյուրներից կան մի քանի սահմանումներ։ Այս բոլոր աղբյուրները ճանաչում են Softwareրագրակազմի կազմի վերլուծություն այսօրվա կիբերանվտանգության աշխարհում։
Linux հիմնադրամը Իր Բացեք գնահատման ուղեցույցը SCA Գործիքներ, նկարագրում է SCA as «ժամանակակից ծրագրային ապահովման մշակման պրակտիկայի կարևորագույն բաղադրիչ, որն ուղղված է կոդային բազայի ներսում բաց կոդով բաղադրիչների նույնականացմանը, դրանց անվտանգության խոցելիությունների գնահատմանը և լիցենզավորման պարտավորությունների կատարման ապահովմանը»։ Այս սահմանումը ընդգծում է այն համապարփակ դերը, որը SCA խաղում է ծրագրային ապահովման մշակման մեջ ինչպես անվտանգության, այնպես էլ իրավական ռիսկերի կառավարման գործառույթները։
OWASP- ը (Բաց վեբ հավելվածների անվտանգության նախագիծ), ոչ առևտրային կազմակերպություն, որը նվիրված է ծրագրային ապահովման անվտանգության բարելավմանը, նկարագրում է SCA որպես երրորդ կողմի և բաց կոդով ծրագրային և սարքային բաղադրիչների օգտագործումից առաջացող հնարավոր ռիսկի ոլորտները բացահայտելու գործընթացը։
NIST (Ազգային ինստիտուտ Standardև տեխնոլոգիա)իր անվտանգության ուղեցույցներում նաև ընդգծում է կարևորությունը SCA ծրագրային ապահովման մեջ երրորդ կողմի և բաց կոդով բաղադրիչների օգտագործման հետ կապված ռիսկերի բացահայտման և կառավարման գործում: NIST-ի ուղեցույցները հաճախ օգտագործվում են որպես չափանիշ տարբեր ոլորտներում կիբերանվտանգության պրակտիկայի համար:
Ծրագրային ապահովման կազմի վերլուծության սահմանումը գործնականում
Հիմա, երբ մենք լուսաբանեցինք, թե ինչպես Softwareրագրակազմի կազմի վերլուծություն ծագեց և ինչպես են այն սահմանում ոլորտի առաջատարները, եկեք այն բացատրենք ավելի պարզ լեզվով և իրականում հասկանանք, թե ինչ է ծրագրային ապահովման կազմի վերլուծությունը։
Ծրագրային ապահովման կազմի վերլուծությունը անվտանգության պրակտիկա է, որը օգնում է կազմակերպություններին բացահայտել, գնահատել և մեղմել բաց կոդով և երրորդ կողմի ծրագրային բաղադրիչների հետ կապված ռիսկերը։. Այն ավտոմատացնում է խոցելիությունների սկանավորման, լիցենզավորման խնդիրների ստուգման և ծրագրային ապահովման մատակարարման շղթայի անվտանգության գործընթացը։
Ի տարբերություն ավանդական անվտանգության միջոցառումների, որոնք կենտրոնանում են հատուկ կոդի խոցելիությունների վրա, Ծրագրային ապահովման կազմի վերլուծությունը նայում է ներքին մշակված ծրագրաշարից այն կողմ։ Այն ապահովում է, որ ծրագրում օգտագործվող յուրաքանչյուր արտաքին կախվածություն անվտանգ է, համապատասխանում է օրենքին և զերծ է հայտնի սպառնալիքներից։
Քանի որ կազմակերպությունները շարունակում են ապավինել բաց կոդով ծրագրային ապահովմանը, ծրագրային ապահովման կազմի վերլուծությունը դարձել է ժամանակակից DevSecOps ռազմավարությունների հիմնարար բաղադրիչ։ Այն թույլ է տալիս մշակողներին և անվտանգության թիմերին պահպանել անվտանգ ծրագրեր՝ առանց դանդաղեցնելու մշակման գործընթացը։
Ծրագրային կազմի վերլուծության գործիքները ինտեգրելով CI/CD pipelineներ, թիմերը կարող են ավտոմատացնել անվտանգության ստուգումները, վաղ հայտնաբերել խոցելիությունները և խուսափել վերջին րոպեի անակնկալներից՝ տեղակայումից առաջ: Մատակարարման շղթայի հարձակումների աճի դարաշրջանում, հզոր ծրագրային ապահովման կազմի վերլուծության ռազմավարություն ունենալը այլևս ընտրովի չէ՝ այն անհրաժեշտ է:
Առավելությունները Softwareրագրակազմի կազմի վերլուծություն
Հայտնաբերել և լուծել թույլ կողմերը: Softwareրագրակազմի կազմի վերլուծություն Գործիքները անընդհատ ստուգում են կոդային բազաները՝ հայտնի խոցելիությունների հայտնաբերման համար։ Դրանք կարևոր տեղեկություններ են տրամադրում՝ ինժեներներին հնարավորություն տալով լուծել խնդիրները, նախքան դրանք կարող են շահագործվել։
Պահպանում է լիցենզիայի համապատասխանությունը: Softwareրագրակազմի կազմի վերլուծություն վերահսկում է երրորդ կողմի բաղադրիչների լիցենզիաների կառավարումը: Սա օգնում է խուսափել իրավական վտանգներից և ապահովում է յուրաքանչյուր բաղադրիչի օգտագործման պայմանների պահպանումը:
Առաջադեմ անվտանգության դիրքԵրբ ինտեգրվում է SDLC, SCA կարող է օգնել նվազեցնել ձեր հարձակման մակերեսը։ Այն նաև ստեղծում է ավելի մարտահրավերային թիրախներ հակառակորդների համար։
Ինչու SCA Կիբերանվտանգության մեջ կարևոր է
Այսօր ծրագրային ապահովման կազմի վերլուծությունը ավելի կարևոր է, քան երբևէ։ Ծրագրային ապահովման մատակարարման շղթայի հարձակումները զարգացել են, ինչը երրորդ կողմի խոցելիությունները դարձնում է նույնքան վտանգավոր, որքան ուղղակի կոդի շահագործումները։
Հարձակվողները ավելի ու ավելի հաճախ են թիրախավորում լայնորեն օգտագործվող բաց կոդով բաղադրիչները։ Այս կախվածությունները հաճախ ծառայում են որպես թույլ օղակ՝ ապահովելով հեշտ մուտք դեպի այլապես անվտանգ ծրագիր։
Воин жена е во живо во џунглата. се подготвени неа да ја заштити луѓето во wild.steering: - оган na - скок na - движење na .... SCA, կազմակերպությունները իրենց ծրագրային ապահովումը ենթարկում են լուռ, բայց լուրջ անվտանգության ռիսկերի: Երրորդ կողմի կախվածությունների պաշտպանությունն այլևս ընտրովի չէ՝ այն անհրաժեշտ է:
SCA AppSec լանդշաֆտում
Ծրագրային ապահովման կազմի վերլուծություն (SCA) կարևոր է կիրառական ծրագրերի անվտանգության համար։ Այն ամրապնդում է առկա անվտանգության թեստավորման մեթոդները՝ լուծելով երրորդ կողմի բաղադրիչների ռիսկերը։
Ստատիկ կիրառման անվտանգության թեստավորում (SAST)-ը բացահայտում է հատուկ գրված կոդի խոցելիությունները։ Սակայն այն չի վերլուծում արտաքին կախվածությունները։ SCA լրացնում է այս բացը՝ սկանավորելով բաց կոդով և երրորդ կողմի գրադարանները, հայտնաբերելով հայտնի և թաքնված խոցելիությունները։
Օրինակ՝ մեր բլոգի գրառման մեջ՝ "SCA vs SASTՀիմնական տարբերությունները կիրառման անվտանգության մեջ" Մենք բացատրում ենք, թե ինչպես են այս մեթոդները համատեղ աշխատում։ SCA կենտրոնանում է արտաքին կոդի վրա, ինչպիսիք են բաց կոդով կախվածությունները, մինչդեռ SAST ուսումնասիրում է ներքին մշակված կոդը։ Կարող եք նաև ծանոթանալ մեր SafeDev Talk հրատարակությանը SCA or SAST – Ինչպե՞ս են դրանք լրացնում միմյանց՝ ավելի ուժեղ անվտանգության համար։
Միասին, SCA և SAST մշակել համապարփակ անվտանգության ռազմավարություն։ SAST օգնում է կանխել մշակողների կողմից առաջացած խնդիրները, մինչդեռ SCA պաշտպանում է հավելվածները արտաքին սպառնալիքներից։
Ինչպես են աշխատում ծրագրային կազմի վերլուծության գործիքները
Անվտանգ ծրագրակազմ ստեղծելու համար թիմերը պետք է հասկանան, թե ինչ է Ծրագրային ապահովման կազմի վերլուծությունը (...)SCA) է և ինչպես է այն աշխատում: Ժամանակակից հավելվածները կախված են բաց կոդով և երրորդ կողմի բաղադրիչներից, ինչը կարևոր է դարձնում խոցելիությունների հայտնաբերումը, ռիսկերի կառավարումը և համապատասխանության ապահովումը:
Ծրագրային ապահովման կազմի վերլուծության գործիքները ավտոմատացնում են այս գործընթացը՝ օգնելով թիմերին հայտնաբերել, գնահատել և շտկել անվտանգության սպառնալիքները իրենց ծրագրային կախվածություններում: Եկեք նայենք, թե ինչպես են դրանք աշխատում:
1. Բաղադրիչների հայտնաբերում
Ծրագրային ապահովման կազմի վերլուծության առաջին քայլը բոլոր ծրագրային կախվածությունները գտնելն է: Ժամանակակից ծրագրերը օգտագործում են բազմաթիվ բաց կոդով գրադարաններ, և որոշները ներառում են ներդրված կախվածություններ, որոնք մշակողները միշտ չէ, որ հետևում են:
SCA գործիքները սկանավորում են պահոցները, փաթեթների կառավարիչները և ստեղծում ֆայլեր՝ բոլոր ուղղակի և անցումային (անուղղակի) կախվածությունները հայտնաբերելու համար։ Սկանավորումից հետո դրանք ստեղծում են ծրագրային ապահովման նյութերի ցանկ (SBOM)՝ բաղադրիչների, տարբերակների և աղբյուրների մանրամասն ցանկ։
Այս տեսանելիության շնորհիվ թիմերը ճշգրտորեն գիտեն, թե ինչ կա իրենց կոդային բազայում՝ նախքան անվտանգության ռիսկերը ստուգելը։
2. Խոցելիությունների հայտնաբերում
Երբ Ծրագրային ապահովման կազմի վերլուծության գործիքը քարտեզագրի կախվածությունները, հաջորդ քայլը անվտանգության ռիսկերը գտնելն է։ SCA Գործիքները ստուգում են բաղադրիչները հայտնի խոցելի տվյալների բազաների համեմատ, ինչպիսիք են՝
- Ազգային խոցելիության տվյալների բազա (NVD) – Լայնորեն օգտագործվող կառավարական տվյալների բազա։
- Հաճախակի խոցելիություններ և ռիսկեր (CVE) – Հայտնի անվտանգության թերությունների համաշխարհային ցանկ։
- GitHub անվտանգության խորհրդատվություն – Անվտանգության հետազոտողների և փաթեթների պահպանողների զեկույցներ։
- Անվտանգության այլ աղբյուրներ – Որոշ գործիքներ ներառում են նաև մասնավոր սպառնալիքների հետախուզություն։
Համապատասխանեցնելով բաղադրիչների տարբերակները հայտնի խոցելիություններին, SCA գործիքները թիմերին վաղ տեղեկացնում են, որպեսզի նրանք կարողանան շտկել անվտանգության խնդիրները՝ նախքան ծրագիրը թողարկելը։
3. Լիցենզիայի համապատասխանության ապահովում
Բաց կոդով շատ բաղադրիչներ ունեն իրավական պահանջներ: Որոշները թույլ են տալիս անվճար օգտագործում, մինչդեռ մյուսները սահմանափակում են փոփոխումը, վերաբաշխումը կամ առևտրային օգտագործումը:
Ծրագրային ապահովման կազմի վերլուծության գործիքները ստուգում են յուրաքանչյուր բաղադրիչի լիցենզիան և նշում են խնդիրները, ինչպիսիք են՝
- Անհամատեղելի լիցենզիայի պայմաններ – Որոշ լիցենզիաներ (օրինակ՝ GPL) պահանջում են սեփականատիրական ծրագրային ապահովում դառնալ բաց կոդով։
- Վերագրման պահանջներ – Որոշ լիցենզիաներ պահանջում են փաստաթղթերում համապատասխան նշում:
- Արգելված օգտագործում – Որոշակի լիցենզիաներ արգելափակում են առևտրային կամ enterprise ծրագրեր.
Լիցենզիայի համապատասխանությունը վաղ փուլում ստուգելով՝ թիմերը խուսափում են իրավական ռիսկերից և ընկերության քաղաքականության հետ հակասություններից։
4. Ռիսկերի առաջնահերթություն տալը
Անվտանգության բոլոր խնդիրները անհապաղ ուշադրության կարիք չունեն։ Որոշ խոցելիություններ կրիտիկական են, մինչդեռ մյուսները ավելի քիչ ռիսկ են ներկայացնում։ SCA Գործիքները դասակարգում են անվտանգության սպառնալիքները՝ հիմնվելով հետևյալի վրա.
- Լուրջության գնահատականներ (CVSS, EPSS) – Չափում է խոցելիության վտանգավորությունը։
- Շահագործելիություն – Ցույց է տալիս, թե արդյոք հարձակվողները օգտագործում են խնդիրը իրական աշխարհի հարձակումների ժամանակ։
- Բիզնեսի ազդեցությունը – Ստուգում է, թե արդյոք խոցելիությունը ազդում է ծրագրային ապահովման կարևոր գործառույթների վրա։
Որոշ առաջադեմ ծրագրային ապահովման կազմի վերլուծության գործիքներ օգտագործում են նաև հասանելիության վերլուծություն, որը որոշում է, թե արդյոք խոցելի կոդը իրականում աշխատում է ծրագրում: Սա նվազեցնում է կեղծ դրականները և օգնում թիմերին կենտրոնանալ իրական սպառնալիքների վրա:
5. Շարունակական մոնիտորինգ
Ամեն օր նոր խոցելիություններ են հայտնվում: Երեկ անվտանգ փաթեթը կարող է վաղը անվտանգության ռիսկ դառնալ: Միանգամյա սկանավորումները բավարար չեն ծրագրակազմի անվտանգությունը պահպանելու համար:
Ծրագրային ապահովման կազմի վերլուծության գործիքները անընդհատ վերահսկում են կախվածությունները՝ ինտեգրվելով CI/CD pipelineև մշակման աշխատանքային հոսքեր։ Դրանք՝
- Հայտնաբերել նոր խոցելիություններ առկա բաղադրիչներում։
- Ուղարկեք իրական ժամանակի ծանուցումներ, երբ ի հայտ են գալիս նոր անվտանգության սպառնալիքներ։
- Ավտոմատացրեք անվտանգության ստուգումները մշակման ողջ գործընթացի ընթացքում։
Կախվածությունները մշտապես վերահսկելով՝ թիմերը շտկում են խոցելիությունները, հենց որ դրանք ի հայտ են գալիս, փոխարենը սպասելու պարբերական վերանայումների։
6. Խոցելիությունների շտկում՝ շտկման ուղեցույցի միջոցով
Անվտանգության խնդիրների հայտնաբերումը գործի միայն կեսն է. թիմերին նաև անհրաժեշտ է դրանք լուծելու հստակ ծրագիր։ SCA Գործիքները օգնում են մշակողներին արագ լուծել խնդիրները՝ առաջարկելով.
- Կախվածությունների ավելի անվտանգ տարբերակներ – Թարմացում թարմացված տարբերակի։
- Այլընտրանքային գրադարաններ – Չսպասարկվող կամ ռիսկային բաղադրիչների փոխարինում։
- Անվտանգության կարկատներ – Հասանելի շտկումների կիրառում, երբ թարմացումները հնարավոր չեն։
Որոշ առաջադեմ ծրագրային կազմի վերլուծության գործիքներ նույնիսկ ավտոմատացնում են վերականգնումը՝ ստեղծելով pull requests շտկումներով, որոնք կրճատում են ձեռքի աշխատանքը և արագացնում նորոգման գործընթացը։
Xygeni-ի առաջադեմ SCA լուծում
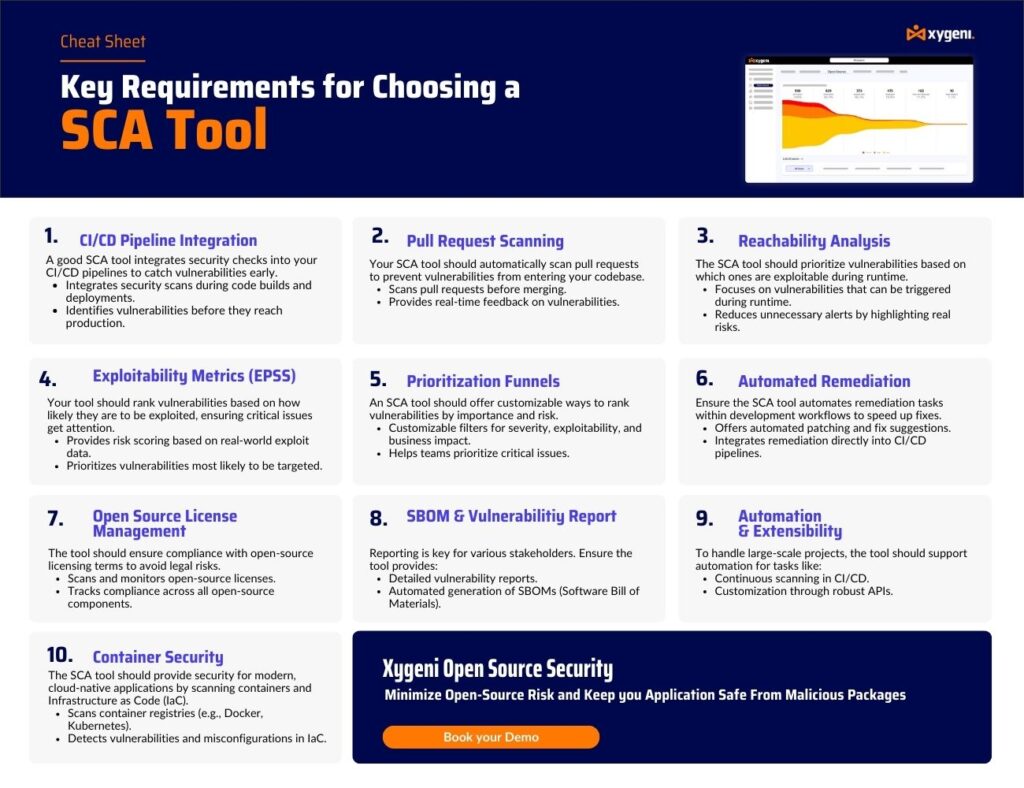
Մինչդեռ ավանդական ծրագրային ապահովման կազմի վերլուծությունը (SCA) գործիքները կենտրոնանում են հիմնական խոցելիությունների հայտնաբերման վրա, Քսիգենի Ավելի առաջադեմ մոտեցում է ցուցաբերում: Այն ինտեգրում է իրական ժամանակի սպառնալիքների հետախուզությունը, ավտոմատացված վերացումը և հասանելիության վերլուծությունը՝ ճշգրտությունը բարելավելու, կեղծ դրական արդյունքները նվազեցնելու և ընդհանուր անվտանգության վիճակը բարելավելու համար:

Ինչու՞ ընտրել Xygeni's-ը SCA?
- Իրական ժամանակի սպառնալիքների հետախուզություն – Անմիջապես հայտնաբերում է խոցելիությունները՝ պարբերական սկանավորումների վրա հույսը դնելու փոխարեն։
- Հասանելիության վերլուծություն – Որոշում է, թե արդյոք խոցելիությունը իրականում օգտագործվում է կատարման ժամանակ, նվազեցնելով կեղծ տագնապները։
- Ավտոմատացված վերականգնում - Առաջացնում է pull requests անհապաղ շտկումների համար նախատեսված թարմացումներով։
- CI/CD Pipeline Ինտեգրում – Անխափան կերպով ներկառուցում է անվտանգության ստուգումներ DevOps աշխատանքային հոսքերում՝ առանց խաթարելու մշակման գործընթացը։
- Լիցենզիայի ռիսկերի կառավարում – Վերլուծում և ապահովում է բաց կոդով լիցենզավորման պահանջների համապատասխանությունը։
- Վնասակար ծրագրերի վաղ հայտնաբերում – Արգելափակում է վնասակար բաց կոդով փաթեթները նախքան դրանց տեղադրումը՝ կանխելով մատակարարման շղթայի հարձակումները։
Ինչպես է Xygeni-ն բարելավում յուրաքանչյուրը SCA Փուլ
- Ավելի լավ բաղադրիչների հայտնաբերում – Իրականացնում է իրական ժամանակի սկանավորում բազմաթիվ հանրային գրանցամատյաններում՝ ծրագրային կախվածությունների վերաբերյալ լիարժեք տեսանելիություն ապահովելու համար։
- Ավելի ճշգրիտ խոցելիության հայտնաբերում – Խաչաձև հղումներ է կատարում բազմաթիվ տվյալների բազաներից խոցելիությունների միջև՝ անվտանգության բացերը վերացնելու համար։
- Ավելի խելացի ռիսկերի առաջնահերթություն – Օգտագործում է շահագործելիության չափանիշներ՝ անվտանգության թիմերին օգնելու կենտրոնանալ իրական սպառնալիքներ ներկայացնող խոցելիությունների վրա։
- Ավելի խիստ համապատասխանության վերահսկողություն – Ավտոմատացնում է լիցենզիաների ստուգումները՝ ապահովելով ընկերության քաղաքականությանը և կարգավորող մարմիններին համապատասխանությունը standards.
- Նախաձեռնողական վերականգնում – Տրամադրում է ավտոմատացված առաջարկներ և ստեղծում է թարմացումներ pull requests խոցելիությունների շտկումը արագացնելու համար։
Xygeni-ի բարելավված ծրագրային կազմի վերլուծության շնորհիվ կազմակերպությունները ստանում են շարունակական անվտանգության մոնիթորինգ, նախնականcisէլեկտրոնային ռիսկերի կառավարում և արդյունավետ վերականգնման աշխատանքային հոսքեր: Սա ապահովում է, որ բաց կոդով կախվածությունները մնան անվտանգ, համապատասխան և օպտիմալացված մշակման արագության համար:
Անվտանգության ամրապնդում՝ ծրագրային ապահովման կազմի վերլուծության միջոցով
Ժամանակակից ծրագրային ապահովման մշակումը ավելի շատ է կախված բաց կոդով բաղադրիչներից։ Չնայած այս բաղադրիչները արագացնում են մշակումը և նվազեցնում ծախսերը, դրանք նաև առաջացնում են անվտանգության խոցելիություններ և համապատասխանության ռիսկեր, եթե պատշաճ կերպով չկառավարվեն։
Ծրագրային ապահովման կազմի վերլուծություն (SCA) ապահովում է նախաձեռնողական լուծում՝ օգնելով թիմերին.
- Սահմանեք բոլոր ծրագրային բաղադրիչները և կախվածությունները՝ լիարժեք տեսանելիություն ապահովելու համար։
- Վաղ փուլում հայտնաբերեք խոցելիությունները՝ օգտագործելով իրական ժամանակի սպառնալիքների հետախուզությունը։
- Ապահովել բաց կոդով լիցենզիայի պահանջների պահպանումը։
- Առաջնահերթություն տվեք ամենակարևոր սպառնալիքներին՝ կեղծ դրական արդյունքների վրա ժամանակ վատնելու փոխարեն։
- Անընդհատ վերահսկեք կախվածությունները՝ նոր անվտանգության ռիսկերը հայտնաբերելու համար, երբ դրանք ի հայտ են գալիս։
- Արդյունավետորեն շտկեք անվտանգության խնդիրները՝ ուղղորդվող կամ ավտոմատացված շտկումների միջոցով։
Ինտեգրվելով SCA Մշակման աշխատանքային հոսքերի մեջ կազմակերպությունները կարող են առաջ անցնել սպառնալիքներից, պահպանել համապատասխանությունը և պաշտպանել իրենց ծրագրային ապահովումը՝ առանց դանդաղեցնելու մշակումը։
Փնտրում եմ առաջադեմ մասնագետի SCA լուծում՞: Այսօր խնդրեք անվճար փորձաշրջան՝ տեսնելու, թե ինչպես կարող է Xygeni-ն օգնել ձեր ծրագրակազմը պաշտպանել:
Հաճախակի տրվող հարցեր (FAQ)
1. Ո՞ր ծրագրերն են պահանջում SCA սկանավորել՞
Բաց կոդով կամ երրորդ կողմի բաղադրիչներ օգտագործող ցանկացած ծրագիր պետք է աշխատի SCA սկանավորում։ Սա ներառում է՝
- Վեբ և բջջային հավելվածներ – Շատ ժամանակակից շրջանակներ, ինչպիսիք են React-ը, Django-ն և Spring Boot-ը, հիմնված են բաց կոդով գրադարանների վրա։
- Enterprise ծրագրային ապահովում և SaaS հարթակներ – Այս հավելվածները հաճախ ինտեգրում են արտաքին կախվածություններ՝ ֆունկցիոնալությունը ընդլայնելու համար։
- CI/CD pipelineDevOps աշխատանքային հոսքերում – Անընդհատ ինտեգրման միջավայրերը հաճախ ներմուծում են նոր կախվածություններ, որոնք անվտանգության ստուգումների կարիք ունեն։
- Ամպային և կոնտեյներային հավելվածներ – Միկրոսպասարկումների ճարտարապետությունները կախված են բաց կոդով բաղադրիչներից, ինչը SCA քննադատական:
- API-ներ, backend ծառայություններ և IoT սարքեր – Այս համակարգերը օգտագործում են երրորդ կողմի փաթեթներ, որոնք պետք է վերահսկվեն խոցելիությունների առկայության համար։
Քանի որ բաց կոդով գրադարանները անընդհատ զարգանում են, կանոնավոր սկանավորումը ապահովում է, որ անվտանգության ռիսկերը և համապատասխանության հետ կապված խնդիրները լուծվեն նախքան դրանք խնդիր դառնալը։
2. Ինչ է SCA սկանավորում?
SCA Սկանավորումը ավտոմատացնում է բաց կոդով կախվածությունների անվտանգության ստուգումները: Այն կարևոր դեր է խաղում ծրագրային ապահովման անվտանգության ապահովման գործում՝ կատարելով հետևյալ առաջադրանքները.
- Ծրագրային ապահովման բոլոր բաղադրիչների նույնականացում լիարժեք տեսանելիություն ապահովելու համար։
- Հայտնի խոցելիությունների հայտնաբերում համապատասխանեցնելով բաղադրիչները անվտանգության տվյալների բազաների հետ։
- Լիցենզիայի համապատասխանության ստուգում իրավական և քաղաքականության խախտումները կանխելու համար։
- Անվտանգության ռիսկերի առաջնահերթություն տալը հիմնված ծանրության, շահագործելիության և բիզնեսի վրա ազդեցության վրա։
- Վերականգնման քայլերի տրամադրում կամ նույնիսկ ավտոմատացնելով շտկումները՝ թարմացումները արագացնելու համար։
Ինտեգրվելով SCA սկանավորում CI/CD աշխատանքային հոսքերի շնորհիվ կազմակերպությունները կարող են վաղ հայտնաբերել և շտկել անվտանգության ռիսկերը, նախքան դրանք կազդեն արտադրության վրա։
3. Ինչպե՞ս է ծրագրային ապահովման կազմի վերլուծությունը (SCA) օգտագործվում է DevOps-ում՞
DevOps միջավայրում արագությունն ու անվտանգությունը պետք է անբաժանելի լինեն։ SCA անմիջապես ինտեգրվում է CI/CD pipelines, թույլ տալով թիմերին՝
- Ավտոմատացրեք անվտանգության ստուգումները նոր կոդը տեղակայելուց առաջ։
- Կանխել խոցելի կախվածությունները կոդային բազայում ներմուծվելուց։
- Ապահովեք բաց կոդով լիցենզիայի համապատասխանությունը առանց ձեռքով հետևելու։
- Տրամադրեք իրական ժամանակում շտկման առաջարկներ որպեսզի մշակողները կարողանան արագորեն կիրառել շտկումները։
Ներդրելով SCA DevOps գործընթացի սկզբում թիմերը կարող են անվտանգության տարրերը տեղափոխել ձախ՝ ռիսկերը հայտնաբերելով նախքան արտադրությանը հասնելը։
4. Որքա՞ն հաճախ պետք է վարեմ SCA սկանավորել՞
Քանի որ ամեն օր նոր խոցելիություններ են ի հայտ գալիս, մեկ անգամ սկանավորումը բավարար չէ: Լավագույն մոտեցումը շարունակական մոնիթորինգն է, որտեղ SCA սկանավորումները կատարվում են ավտոմատ կերպով CI/CD աշխատանքային հոսքեր: Սա ապահովում է, որ թիմերը ստանան անհապաղ ծանուցումներ, երբ նոր խոցելիությունները ազդում են առկա կախվածությունների վրա, թույլ տալով արագ շտկում:
5. Կարող է SCA գործիքները ավտոմատ կերպով շտկում են խոցելիությունները;
Այո, որոշ առաջադեմ SCA գործիքները ավտոմատացնում են վերականգնումը՝ ստեղծելով pull requests որոնք թարմացնում են կախվածությունները կամ կիրառում անվտանգության թարմացումներ: Սա նվազեցնում է ձեռքով կատարվող աշխատանքը՝ թույլ տալով մշակողներին ավելի արագ շտկել խոցելիությունները՝ առանց աշխատանքային հոսքերը խաթարելու:
