Վնասակար կախվածությունը գործարկում է իր տեղադրման սկրիպտը այն պահին, երբ մշակողը մուտքագրում է տեղադրումը, շատ ավելի շուտ, քան որևէ մեկը կիմանա, որ այն վնասակար է: Ձեր կոդի սկաներները զննում էին պահոցը: Ձեր վերջնակետի գործիքակազմը տեսնում էր գործընթաց, այլ ոչ թե փաթեթ: Shield գտնվում է մշակողի վերջնակետում և արգելափակում է այն նախքան դրա կատարումը։
Մեկ թեթև գործակալ · Աշխատանքային կայաններ, սերվերներ և CI կառավարիչներ · Քաղաքականությունը կառավարվում է կենտրոնացված կերպով
Կանխեք վնասակար կախվածությունների և սկրիպտների երբևէ գործարկումը՝ պաշտպանելով մշակողների վերջնակետերը, որտեղից սկսվում են հարձակումները։
Shield Իրական ժամանակում խափանում է փաթեթների տեղադրումները և ստուգում դրանք Xygeni-ի վնասակար ծրագրերի հետախուզության հետ։ Վնասակար փաթեթները արգելափակվում են տեղադրման պահին, հաջորդ առավոտյան չեն նշվում զեկույցում։ Նույնը վերաբերում է նաև ցանցին. հայտնի վնասակար ենթակառուցվածքների հետ կապերը կտրվում են նախքան որևէ բան մեքենայից դուրս գալը։
Մեկ անգամ սահմանեք կանոնները և Shield կիրառում է դրանք ձեր կազմակերպության յուրաքանչյուր մեքենայի վրա՝ փաթեթի նվազագույն տարիք, թույլատրված և մերժված ցուցակներ, հաստատված գրանցամատյաններ և ելքային երթևեկության ուղղություններ։
Երբ որևէ կարևոր բան հասնում է վերջնակետին, Shield կարող է կտրել այդ մեքենայի ցանցային միացումները՝ ավտոմատ կերպով կամ պահանջարկի դեպքում, որպեսզի միջադեպը կանգ առնի մեկ նոութբուքի վրա, այլ ոչ թե տարածվի ամբողջ կազմակերպությամբ։
Գործարկման ժամանակի firewall մշակողի վերջնակետի համար։
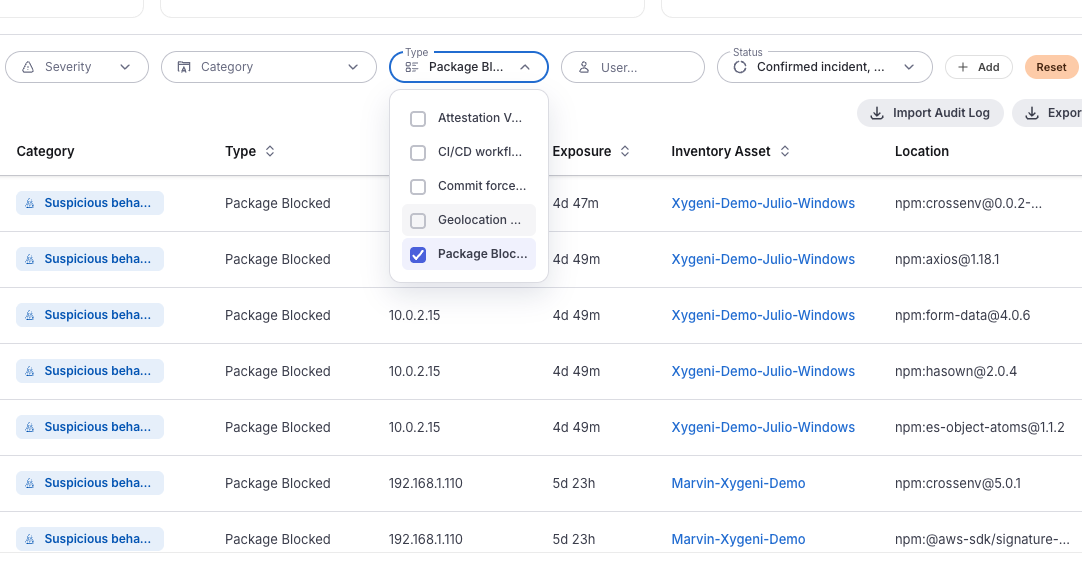
Յուրաքանչյուր փաթեթի տեղադրումը խափանվում և ստուգվում է իրական ժամանակում: Xygeni-ի վնասակար ծրագրերի վաղ նախազգուշացման համակարգը բռնում է վնասակար փաթեթները, որոնց հեղինակության վրա հիմնված գործիքակազմը դեռևս վստահում է, առանց CVE-ի, խորհրդատվության կամ հրապարակված ստորագրության սպասելու: Արգելափակումը տեղի է ունենում տեղադրման սկրիպտի գործարկումից առաջ:
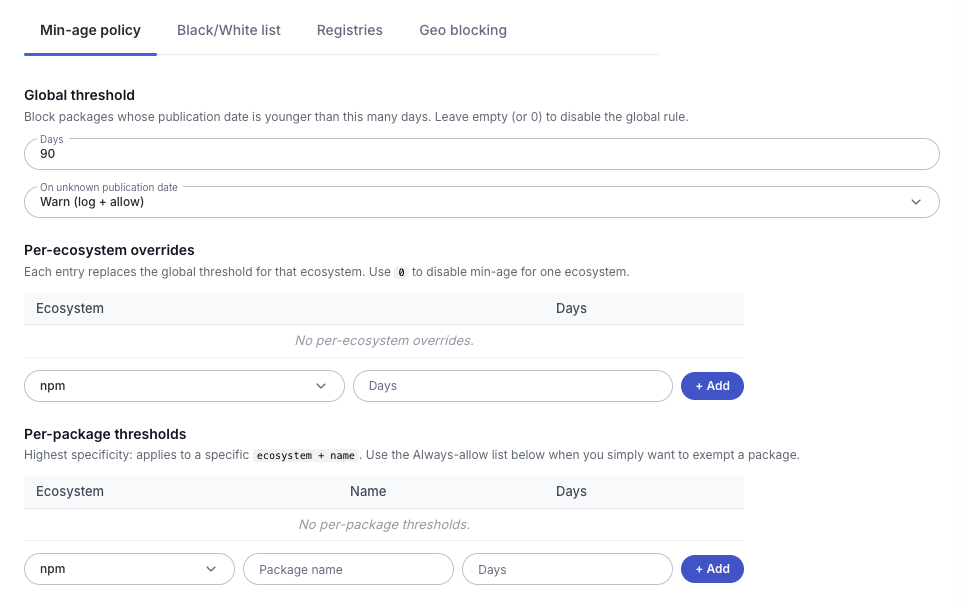
Ամենաարագ զարգացող մատակարարման շղթայի հարձակումները ժամանում են բոլորովին նոր փաթեթային տարբերակներով։ Shield թույլ է տալիս արգելափակել ձեր շեմից վերջերս հրապարակված փաթեթները, սահմանել գլոբալ կանոն և չեղարկել այն յուրաքանչյուր էկոհամակարգի համար, ինչպես նաև որոշել, թե ինչ է պատահում, երբ հրապարակման ամսաթիվը հնարավոր չէ որոշել՝ զգուշացնել և թույլատրել, կամ արգելափակել։
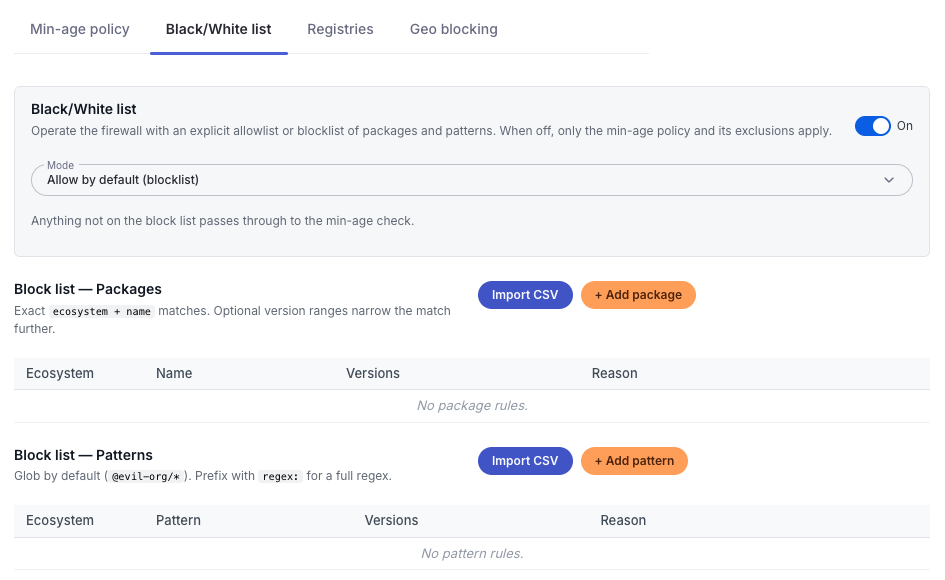
Որոշեք, թե ինչ կարող են ձեր մշակողները ներբեռնել և որտեղից։ Պահպանեք թույլատրված և մերժված ֆայլերի հստակ ցուցակներ և սահմանափակեք տեղադրումները ձեր կազմակերպության կողմից հաստատված գրանցամատյաններով։
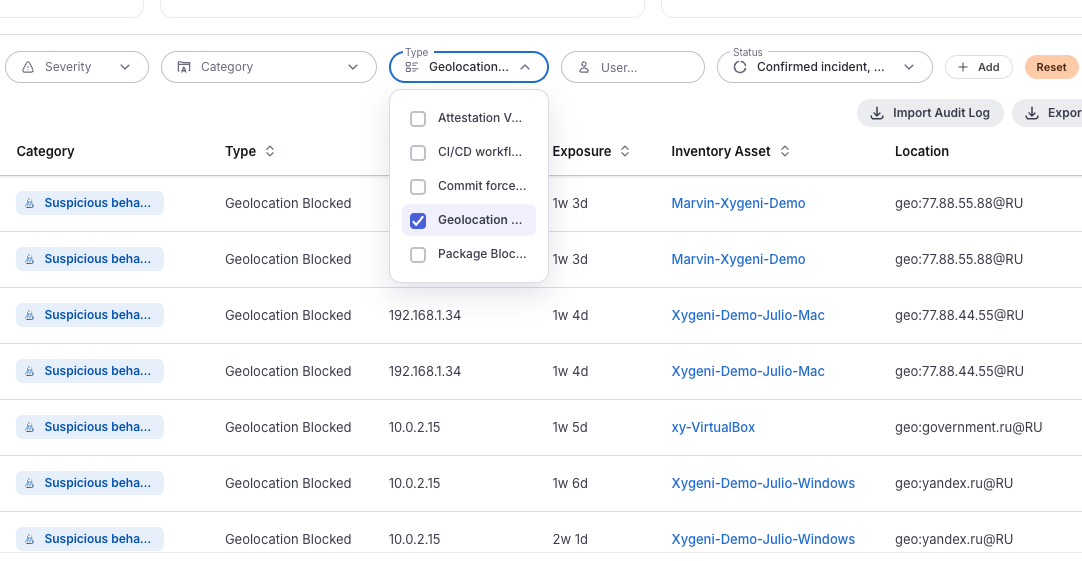
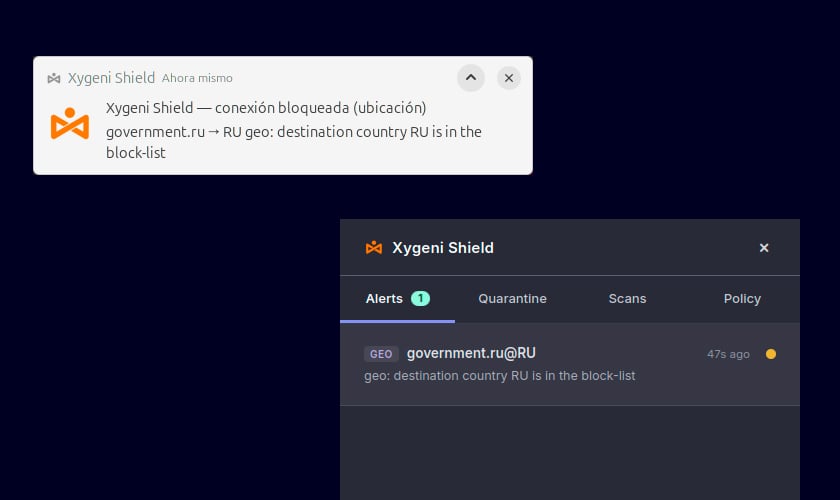
Նույն մոդելը վերաբերում է նաև միացումներին։ Shield ստուգում է վերջնակետից եկող ելքային երթևեկությունը արդիական ցանցային հետախուզության հետ համեմատած և կտրում է կապերը հայտնի վնասակար IP-ների և սպառնալիքի ցուցիչներից վերցված դոմեյնների հետ, որպեսզի մեքենայի մեջ ներթափանցած իմպլանտը չկարողանա հասնել այն ենթակառուցվածքին, որի համար նախատեսված է զանգահարելու համար: Բացի այդ, դուք կարող եք սահմանափակել երթևեկությունը դեպի բարձր ռիսկի ուղղություններ՝ աշխարհագրորեն: Յուրաքանչյուր արգելափակված կապ գրանցվում է այն ուղղության հետ միասին, որին այն փորձել է հասնել:
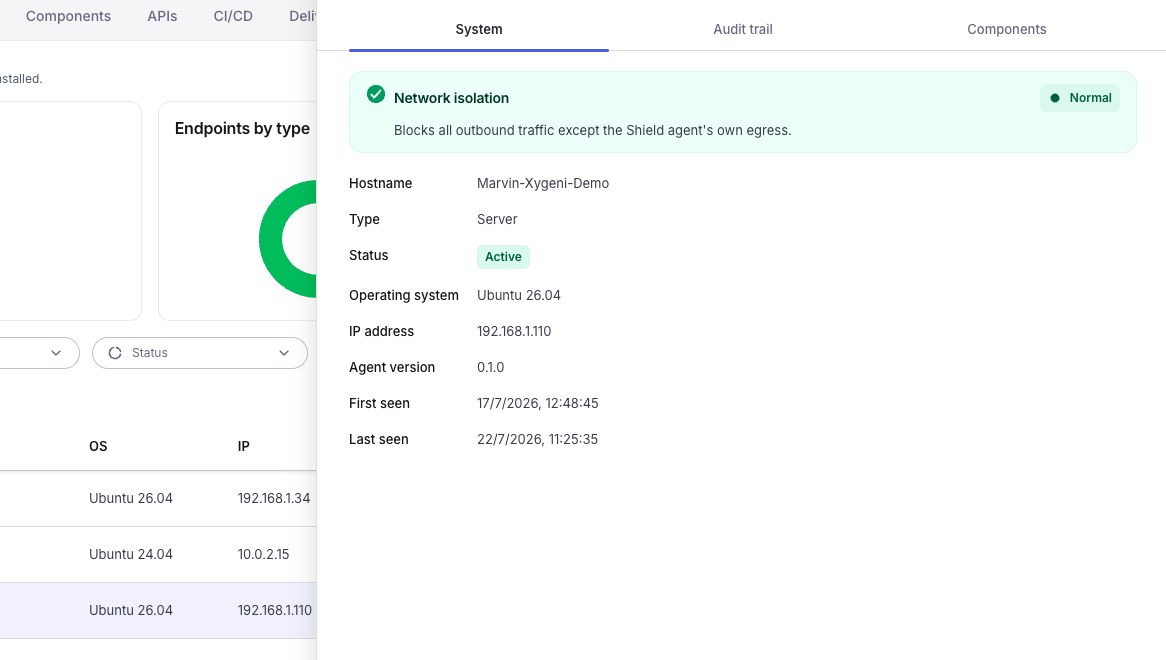
Մեկուսացրեք վարակված մեքենան և անջատեք ամբողջ ելքային երթևեկությունը, բացառությամբ գործակալի սեփական ալիքի, որպեսզի պահպանեք վերջնակետի վերահսկողությունը՝ միաժամանակ այն զսպելով: Միացրեք պարանոիդ ռեժիմը, և մեկուսացումը կպահանջվի ավտոմատ կերպով, երբ որևէ վերջնակետի վրա հայտնվի կարևոր ազդանշան:
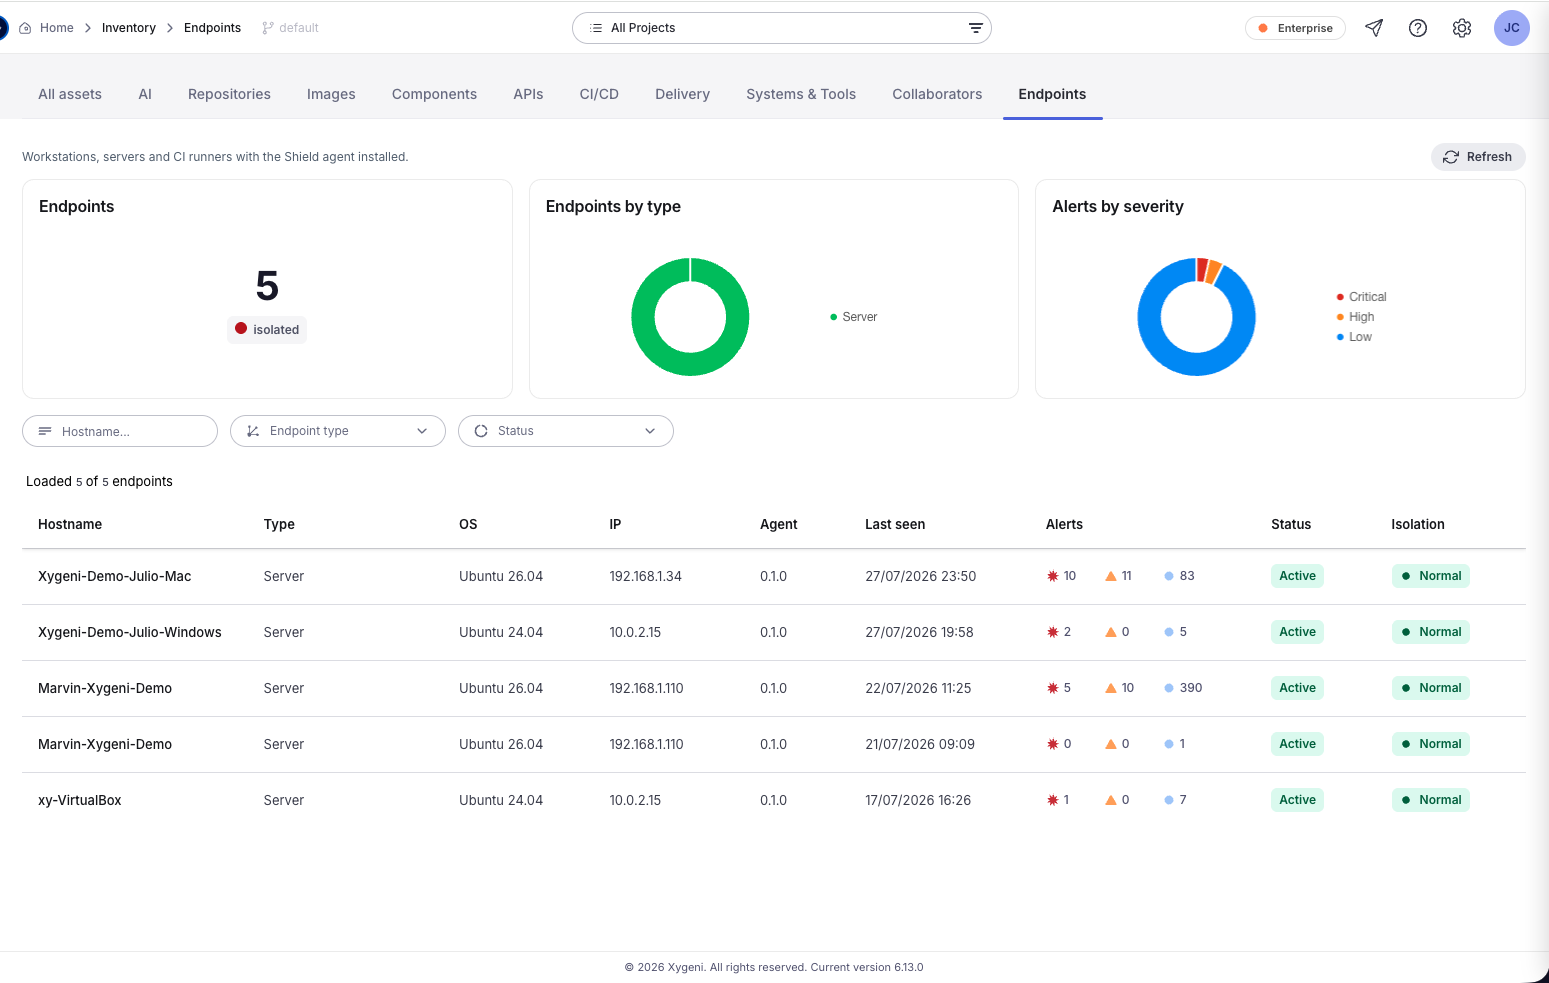
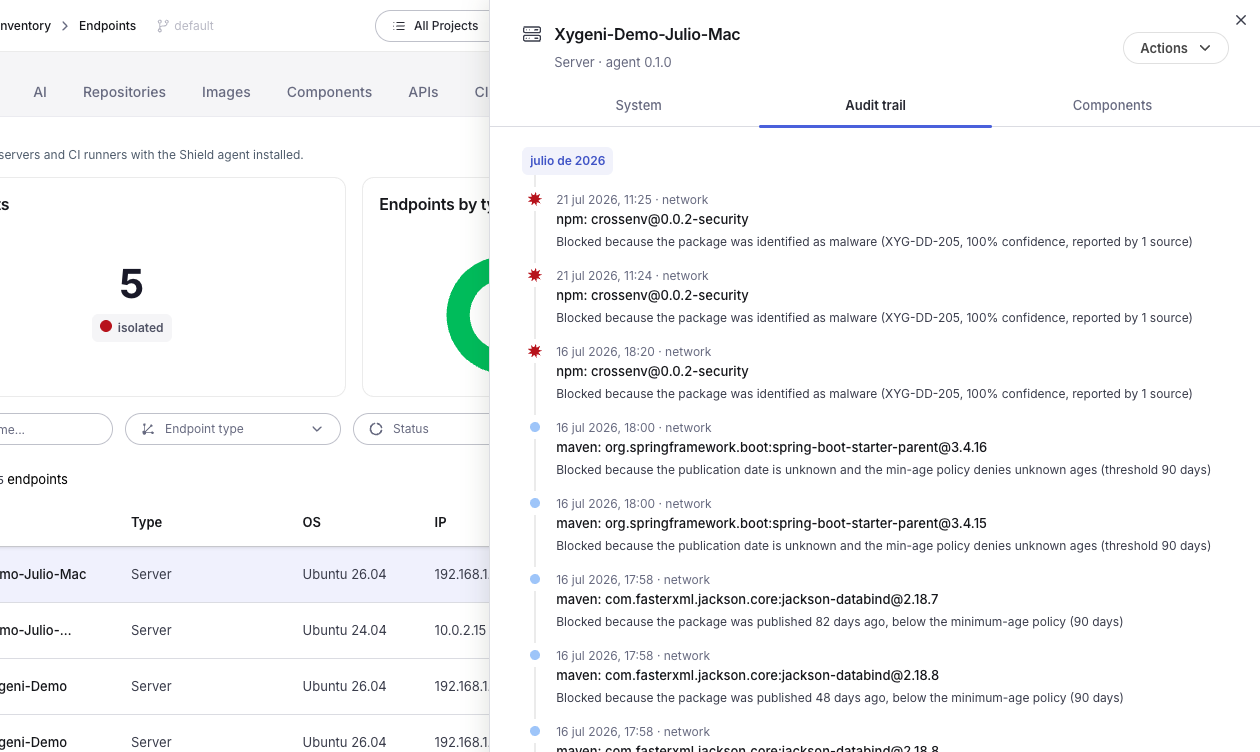
Տեսեք յուրաքանչյուր աշխատանքային կայան, սերվեր և CI վազող, որը գործարկում է Shield գործակալ՝ իր օպերացիոն համակարգով, գործակալի տարբերակով, ընթացիկ կարգավիճակով, առաջին և վերջին անգամ տեսնվելու ամսաթվով և լիցենզիայի տեղակայմամբ։ Զտեք հոսթի անվան, վերջնակետի տեսակի կամ կարգավիճակի համաձայն։
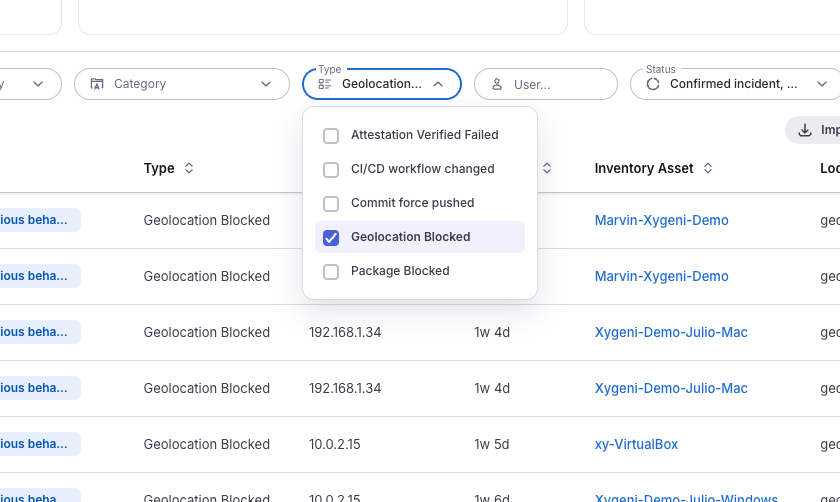
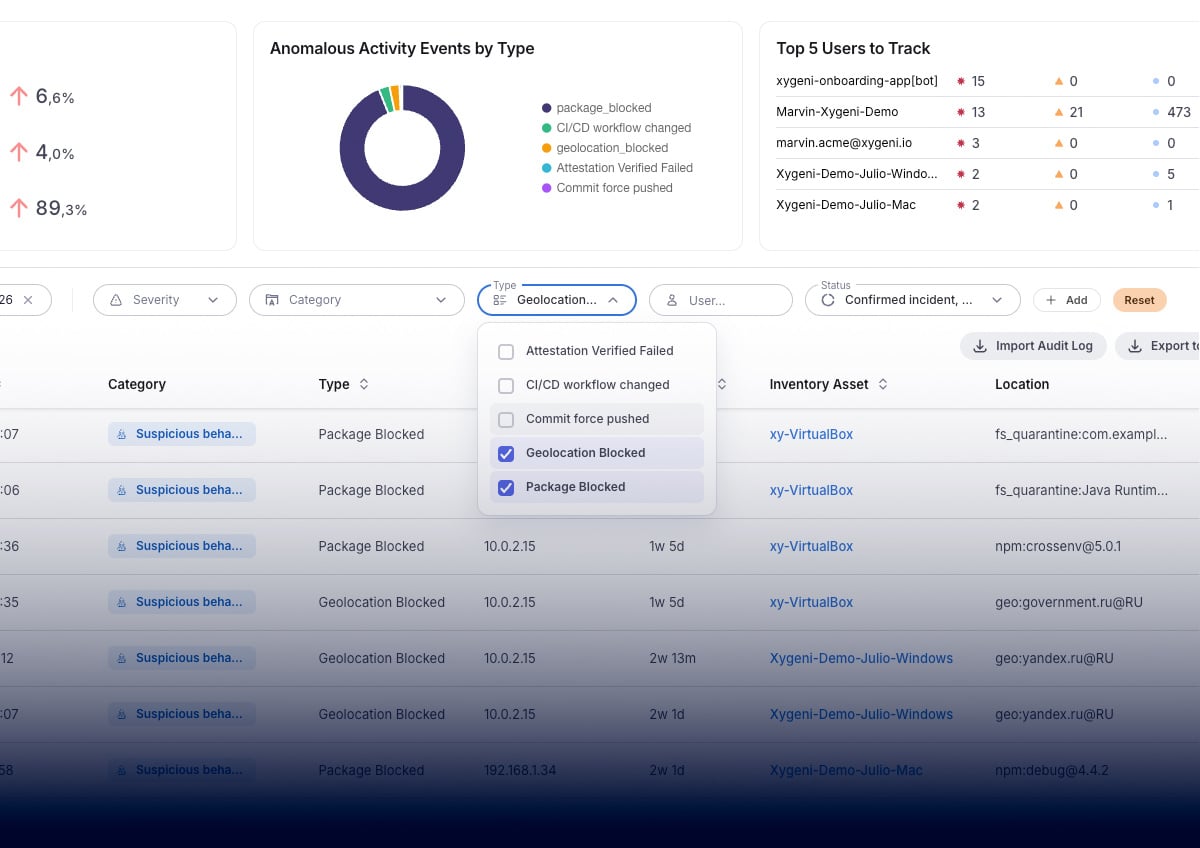
Յուրաքանչյուր բլոկ դառնում է իրադարձություն հարթակում՝ նշելով դրա ծանրությունը, ժամանակային նշագիծը, այն վերջնակետը, որտեղ այն տեղի է ունեցել, որքան ժամանակ է տևել ազդեցությունը և ճիշտ ինչն է արգելափակվել՝ փաթեթը և տարբերակը, թե՞ նպատակակետը: Զտեք ըստ ծանրության, կատեգորիայի, տեսակի, օգտատիրոջ կամ ամսաթվի միջակայքի և արտահանեք:
Յուրաքանչյուր պաշտպանված վերջնակետ ունի իր սեփական աուդիտի հետքը և բաղադրիչների ցանկը, այնպես որ դուք կարող եք վերականգնել որոշակի մեքենայի վրա տեղի ունեցածը, երբ ինչ-որ մեկը հարցնի։
Մեկ թեթև գործակալ, որը ծածկում է աշխատանքային կայանները, սերվերները և CI աշխատակցիկ համակարգերը՝ լողացող տեղերով, որպեսզի ծածկույթը հետևի ձեր աշխատակիցներին, այլ ոչ թե ձեր սարքավորումներին։
Գտեք և շտկեք API ռիսկերը կոդում, նախքան դրանք արտադրության մեջ հասնեն։
Կոդի և կախվածության սկանավորումը վերլուծում է պահոցը: Վերջնակետային գործիքակազմը հետևում է գործընթացներին և կապերին, բայց չունի ծրագրային անվտանգության համատեքստ՝ փաթեթը կամ գրանցամատյանը մեկնաբանելու համար: Այդ երկուսի միջև է գտնվում այն պահը, երբ վնասակար կախվածությունը իրականում գործարկվում է մշակողի մեքենայի վրա: Ահա թե որտեղ է Shield գործում է:
Հեղինակության և ստորագրության վրա հիմնված մոտեցումները ձեզ տեղեկացնում են վնասակար փաթեթի մասին, երբ այն արդեն հարվածել է մեկ ուրիշի։ Shield վարքագծի և ռիսկերի վերլուծության վրա բլոկներ է պարունակում, ինչն էլ այն օգտակար է դարձնում հարձակման նոր օրը, և այն հենվում է արդիական ցանցային հետախուզության վրա, որպեսզի ցանկացած բան, որը վայրէջք է կատարում, չկարողանա հասնել նպատակակետին։
Բլոկները, մեկուսացումները և աշխարհագրական իրադարձությունները հայտնվում են նույն կոնսոլում, ինչ ձեր կոդը, կախվածությունը, pipeline և գաղտնի եզրակացություններ՝ մեկ աուդիտի հետքով։ Ոչ թե մեկ այլ գործակալ՝ մեկ այլով dashboard եւ մեկ այլ login.
Վերջնակետերի հայտնաբերումը հետևում է գործընթացներին, ֆայլերին և կապերին օպերացիոն համակարգի մակարդակում: Այն չգիտի, թե ինչ է փաթեթների գրանցամատյանը, արդյոք կախվածությունը վնասակար է, թե արդյոք տարբերակը հրապարակվել է երեկ: Shield հավելվածի անվտանգության համատեքստը բերում է մշակողի վերջնակետ և կիրառում է քաղաքականություն այն բաների վերաբերյալ, որոնց մասին հոգ է տանում AppSec-ը։
Shield թեթև գործակալ է, որը ստուգում է տեղադրումները տեղի ունենալուն պես։ Մշակողները նկատում են դա միայն այն դեպքում, երբ ինչ-որ բան արգելափակված է, և արգելափակումն ունի իր պատճառը։
Վնասակար և չարտոնված փաթեթների տեղադրումներ, ձեր նվազագույն տարիքից նոր փաթեթներ, ձեր կողմից չհաստատված գրանցամատյաններից տեղադրումներ, ձեր մերժված ցուցակում գտնվող փաթեթներ, հայտնի վնասակար IP-ների և դոմեյնների ելքային միացումներ և ձեր կողմից սահմանափակված աշխարհագրական տարածքների երթևեկություն։
Դուք եք որոշում։ Տարիքային սահմանափակումների քաղաքականությունը թույլ է տալիս կամ զգուշացնել և թույլատրել, կամ արգելափակել հրապարակման ամսաթիվը անհայտ լինելու դեպքում։
Այո։ Համաշխարհային նվազագույն տարիքի շեմը կարող է չեղարկվել յուրաքանչյուր էկոհամակարգի համար և անջատվել որոշակի էկոհամակարգի համար, եթե անհրաժեշտ է։
Այն արգելափակում է այդ մեքենայից եկող ողջ ելքային երթևեկությունը, բացառությամբ Shield գործակալի սեփական ալիքը, այնպես որ վերջնակետը սահմանափակված է, բայց դեռևս կառավարելի: Դուք կարող եք այն ակտիվացնել պահանջարկի դեպքում կամ միացնել պարանոիդ ռեժիմը, որպեսզի մեկուսացումը ավտոմատ կերպով պահանջվի, երբ ստացվի կարևոր ահազանգ:
Մշակողների աշխատակայաններում, սերվերների և CI գործարկիչների վրա: Լիցենզավորումն օգտագործում է լողացող տեղեր:
Այո։ Յուրաքանչյուր բլոկ իրադարձություն է՝ ամբողջական մանրամասնությամբ, և յուրաքանչյուր վերջնակետ պահպանում է իր սեփական աուդիտի հետքը։ Իրադարձությունները կարող են զտվել և արտահանվել։
Xygeni All-In-One AppSec հարթակի հետ
