






Saper come evitare i malware ha smesso di essere un elemento di una lista di controllo ed è diventata una disciplina quotidiana per chiunque distribuisca software. Dipendenze open source, CI/CD pipelineLe s, e ora anche gli assistenti di programmazione basati sull'IA, offrono agli aggressori nuovi punti di accesso alla vostra catena di fornitura. Una moderna strategia di prevenzione del malware deve coprire tutti e tre questi aspetti, non solo il codice scritto manualmente dal vostro team.
Questa guida illustra i sette passaggi che costituiscono un approccio efficace alla prevenzione del malware oggigiorno: dal rilevamento in tempo reale e dalle verifiche CVE fino al rischio più recente, ovvero il malware introdotto tramite codice generato dall'intelligenza artificiale e agenti di programmazione basati sull'IA.
Cosa significa realmente "evitare il malware" in una catena di fornitura del software
La prevenzione del malware nella sicurezza delle applicazioni non si basa su un singolo controllo. Si tratta piuttosto di una copertura a più livelli che si estende su quattro aree in cui gli aggressori operano effettivamente:
- Dipendenze open source: pacchetti dannosi pubblicati su npm, PyPI, Maven e altri registri, spesso prima che esista una firma antivirus per essi.
- Codice dell'applicazione: backdoor, trojan e logica offuscata nascosti all'interno di codice proprietario o di terze parti.
- CI/CD pipelines: reverse shell, download dannosi e non autorizzati pipeline modifiche che vengono eseguite con privilegi di gran lunga superiori a quelli di cui gode un laptop.
- Sviluppo assistito dall'intelligenza artificiale: pacchetti creati ad arte da assistenti di programmazione basati sull'intelligenza artificiale e successivamente registrati da malintenzionati prima che uno sviluppatore accetti il suggerimento.
Ogni livello necessita di una propria logica di rilevamento. Questa è l'idea centrale alla base della prevenzione del malware a livello aziendale: nessun singolo scanner è in grado di coprire tutti e quattro i livelli.
Come evitare i malware: 7 passaggi fondamentali
| step | Action | Perchè é importante |
|---|---|---|
| 1 | Adottare il rilevamento del malware in tempo reale | Blocca le minacce zero-day prima ancora che venga rilevata una firma. |
| 2 | Analizza le dipendenze open source ed esegui i controlli CVE. | Mette in luce le vulnerabilità note e nascoste nelle librerie. |
| 3 | Proteggi il tuo CI/CD pipeline | Impedisce l'ingresso di malware durante build e distribuzioni. |
| 4 | Presta attenzione al rischio di malware nel codice generato dall'IA. | Chiude il punto di accesso più recente: pacchi allucinati e accovacciati. |
| 5 | Mantieni una visibilità completa sull'intera infrastruttura di sicurezza delle applicazioni. | Elimina i punti ciechi tra strumenti nativi e di terze parti. |
| 6 | Allinearsi alle normative emergenti (NIS2, DORA, Legge europea sull'intelligenza artificiale). | Trasforma la pressione per il rispetto delle norme in una funzione coercitiva per l'igiene. |
| 7 | Formare sviluppatori e team | Riduce l'errore umano su cui si basano ancora la maggior parte degli attacchi. |
1. Adottare il rilevamento del malware in tempo reale
Gli strumenti di sicurezza tradizionali si basano su firme note, il che significa che rilevano il malware solo dopo che qualcun altro ne è già stato colpito. Le minacce zero-day non aspettano che venga registrato un CVE.
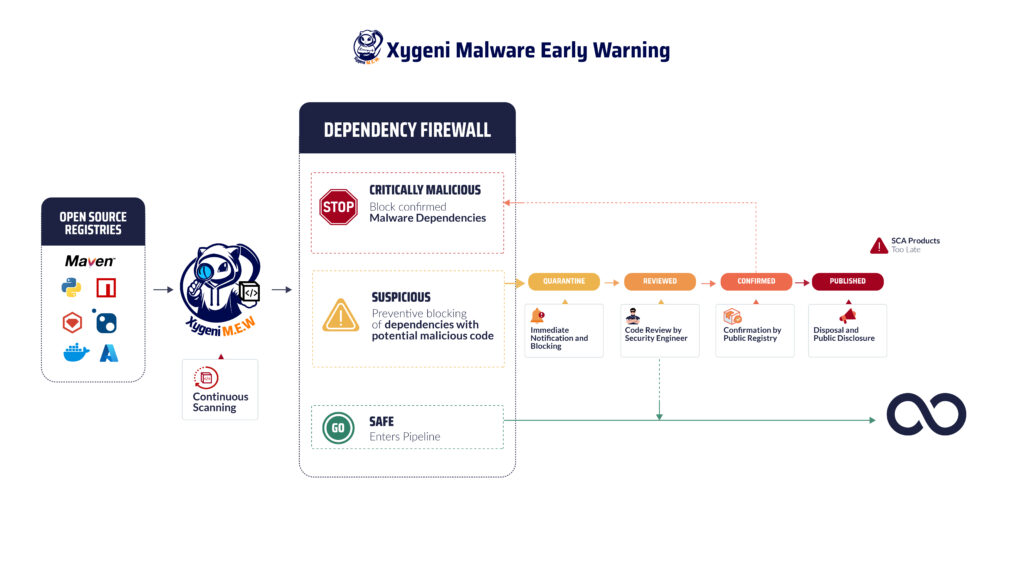
Il sistema di allerta precoce di Xygeni colma questa lacuna. Analizza continuamente i registri pubblici come NPM, PyPI e Maven e segnala i pacchetti dannosi nel momento stesso in cui vengono pubblicati, utilizzando la propria intelligenza artificiale per il rilevamento del malware anziché attendere una firma pubblica. Questo è ciò che una strategia di prevenzione del malware in tempo reale richiede: un rilevamento che avvenga alla velocità di pubblicazione, non alla velocità di verifica.
2. Analizza le dipendenze open source ed esegui i controlli CVE.
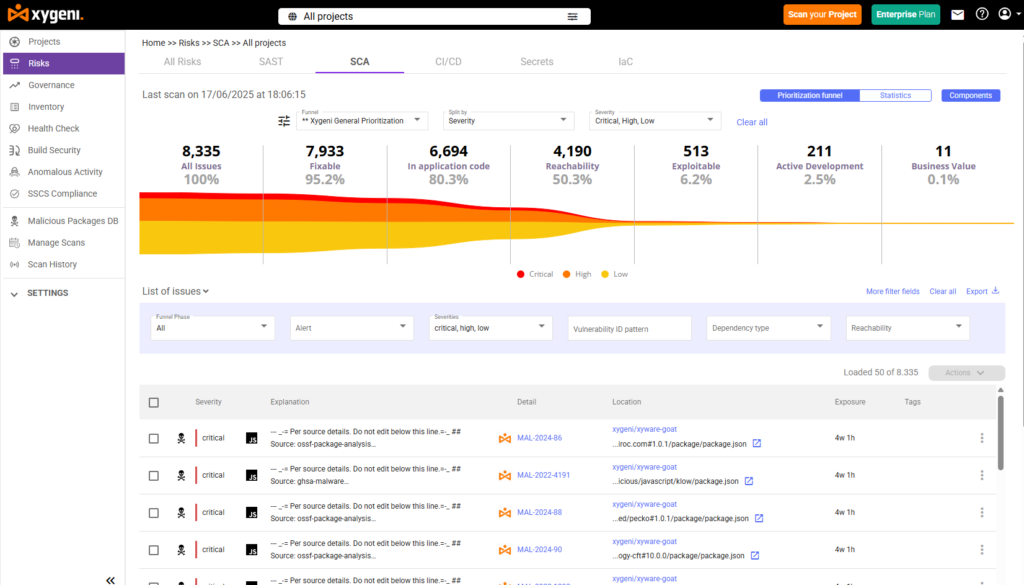
Un controllo CVEUna scansione CVE, ovvero una verifica del database Common Vulnerabilities and Exposures (CVE), è un passaggio fondamentale in qualsiasi programma di prevenzione malware. Tuttavia, da sola, non è sufficiente. I controlli CVE coprono solo le vulnerabilità già note, lasciando aperta la possibilità di individuare vulnerabilità più recenti o meno conosciute.
Quello di Xygeni Analisi della composizione del software Si spinge oltre, combinando i controlli CVE con l'analisi di raggiungibilità e sfruttabilità, in modo che il team possa dare priorità alle vulnerabilità effettivamente raggiungibili nel codice, anziché inseguire ogni singola voce in un feed. È proprio questo contesto che trasforma un lungo elenco di vulnerabilità in uno gestibile.
3. Proteggi il tuo CI/CD Pipeline
A pipeline funziona con più privilegi e meno supervisione umana di qualsiasi laptop, il che lo rende un obiettivo di alto valore. Xygeni CI/CD Sicurezza and Anomaly Detection Presta attenzione ai comportamenti effettivamente utilizzati dagli aggressori: tentativi di reverse shell, download dannosi durante la compilazione, comandi di Infrastructure as Code non sicuri nelle configurazioni di Terraform o Kubernetes e modifiche non autorizzate agli script di build o alle protezioni dei rami.
Build Integrity, basato su SLSA e in-toto, aggiunge la provenienza agli artefatti che pipeline produce, così puoi verificare cosa ha effettivamente costruito una determinata release e individuare manomissioni tra commit e distribuzione. Pipeline security È proprio in questo punto che molti piani di prevenzione del malware falliscono, ed è esattamente lì che si sono spostati gli aggressori.
Proteggi le tue dipendenze Open Source dal malware
Scopri strategie proattive per proteggere il tuo software open source dalle minacce malware. Scarica il nostro whitepaper per approfondimenti essenziali sulla protezione da malware.
4. Prestare attenzione al rischio di malware nel codice generato dall'IA.
Questo è l'ultimo punto all'ordine del giorno per evitare i malware, e merita un passaggio a sé stante anziché una nota a piè di pagina. Gli assistenti di programmazione basati sull'IA a volte raccomandano pacchetti inesistenti. Gli aggressori individuano questi nomi fittizi e li registrano in anticipo nei registri pubblici, una tecnica nota come slopsquatting. Uno sviluppatore che accetta il suggerimento dell'IA senza verificarlo installa di fatto qualsiasi cosa l'aggressore abbia inserito.
La portata di questo fenomeno non è teorica. Uno studio sottoposto a revisione paritaria, USENIX Security 2025, ha analizzato 2.23 milioni di campioni di codice in 16 linguaggi di programmazione di grandi dimensioni e ha scoperto che il 19.7% dei pacchetti consigliati non esisteva, generando oltre 205,000 nomi di pacchetti fittizi e unici. Peggio ancora, il 43% di questi nomi fittizi si ripeteva costantemente in diverse richieste, il che significa che sono sufficientemente prevedibili da permettere a un attaccante di sfruttarli in anticipo.
Quello di Xygeni MEW (Malware Early Warning) La validazione si applica indipendentemente dal fatto che un pacchetto sia stato richiesto da uno sviluppatore umano o suggerito da un assistente di programmazione basato sull'IA: verifica i pacchetti nuovi ed esistenti rispetto al sistema di intelligence antimalware di Xygeni prima di considerarli validi in una build. Lato codice, DevAI di Xygeni segnala le vulnerabilità sia nel codice scritto da esseri umani che in quello generato dall'IA direttamente nell'IDE, in modo che i problemi introdotti da un suggerimento dell'IA emergano prima del rilascio del codice, non dopo.
tus nec ullamcorper mattis, pulvinar dapibus leo.
5. Mantenere la piena visibilità sull'intero stack di sicurezza delle applicazioni
Non è possibile prevenire il malware nei componenti che non si vedono. La maggior parte delle organizzazioni oggi utilizza più di uno scanner, spesso un mix di strumenti nativi e soluzioni specifiche di terze parti. Xygeni ASPM (Application Security Posture Management) il livello unifica i risultati tra scanner nativi e strumenti di terze parti in un'unica visualizzazione del rischio e applica lo stesso Triage basato sull'intelligenza artificiale, spiegazione e prioritizzazione per tutti, non solo per i risultati prodotti dagli scanner di Xygeni. Questo è importante soprattutto per la prevenzione del malware: una dipendenza dannosa segnalata da uno strumento e un sospetto pipeline Le modifiche segnalate da altri sono più facili da collegare quando si trovano nella stessa visualizzazione.
6. Allineare la prevenzione del malware alle normative emergenti
Normative come NIS2, DORA e l'EU AI Act stanno spingendo la sicurezza della catena di fornitura da una buona pratica a un requisito di conformità, in particolare per quanto riguarda il software di terze parti e la divulgazione delle vulnerabilità. Xygeni supporta il monitoraggio continuo, la gestione del rischio e la reportistica che si allineano a questi framework, il che significa che gli stessi controlli di prevenzione del malware che proteggono la tua pipeline È inoltre necessario creare la traccia di controllo richiesta dalle autorità di regolamentazione. La pressione per la conformità non è la ragione per svolgere questo lavoro, ma rappresenta un utile incentivo per le organizzazioni che lo considerano ancora facoltativo.
7. Formare sviluppatori e team
Gli strumenti di rilevamento colmano gran parte del divario, ma la consapevolezza rimane fondamentale. Gli sviluppatori che sanno riconoscere un pacchetto pirata o una dipendenza diffusa tramite phishing hanno meno probabilità di diventare il punto di ingresso di un malware. Il software di prevenzione del malware riduce la superficie di attacco; i team addestrati riducono la frequenza con cui tale superficie viene testata.
Come funziona il sistema di allerta precoce di Xygeni
- Monitoraggio continuoXygeni analizza continuamente i repository pubblici, tra cui NPM, PyPI e Maven, monitorando la pubblicazione di nuovi pacchetti non appena vengono rilasciati, anziché attendere una scansione programmata.
- Blocca le dipendenze malware noteI pacchetti che corrispondono ai criteri di rilevamento malware di Xygeni vengono bloccati immediatamente e non possono accedere al tuo ambiente di sviluppo.
- Quarantena automaticaI pacchi sospetti ma non confermati vengono messi in quarantena per evitare che possano causare danni durante la fase di verifica.
- Validazione della minacciaIl team di ricerca sulla sicurezza di Xygeni analizza i pacchetti in quarantena e collabora con i registri per confermarne lo stato, evitando così che i falsi positivi interrompano il flusso di lavoro.
- Avvisi in tempo reale: Ogni blocco o quarantena attiva un avviso tramite e-mail, Slack o webhookscon i dettagli necessari al tuo team per agire.
- Divulgazione pubblicaUna volta confermata una minaccia, Xygeni ne divulga i dettagli alla comunità più ampia, contribuendo a contenerne la diffusione oltre il proprio ambiente.
Domande frequenti su come evitare il malware
Qual è il modo più efficace per evitare malware nei software open source?
L'approccio più efficace combina il rilevamento in tempo reale, che individua il malware prima che esista una firma pubblica, con controlli CVE regolari e analisi di raggiungibilità per le vulnerabilità note. La sola scansione basata sulle firme non riesce a rilevare le minacce zero-day; abbinandola al monitoraggio tempestivo dei registri pubblici, si colma questa lacuna.
Che cos'è un software di prevenzione malware?
Il software di prevenzione del malware è uno strumento che rileva e blocca codice, pacchetti o malware dannosi. pipeline comportamento prima che raggiunga la produzione. Il software moderno di prevenzione del malware va oltre la corrispondenza delle firme per includere l'analisi comportamentale, il monitoraggio delle dipendenze e CI/CD rilevamento delle anomalie.
Cos'è lo slopsquatting e qual è il suo legame con la prevenzione dei malware?
Lo "slopsquatting" si verifica quando un malintenzionato registra un nome di pacchetto che un assistente di programmazione basato sull'IA tende a suggerire in modo errato, per poi attendere che gli sviluppatori lo installino accettando il suggerimento dell'IA. Uno studio di USENIX Security del 2025 ha rilevato che quasi un pacchetto su cinque tra quelli consigliati dall'IA non esisteva, il che rappresenta un rischio reale e misurabile per la prevenzione del malware per qualsiasi team che utilizzi strumenti di programmazione basati sull'IA.
Ci si può fidare dei pacchetti open source?
La maggior parte è sicura, ma non tutte. Gli aggressori pubblicano regolarmente versioni dannose che sembrano legittime o sfruttano la confusione nella denominazione dei pacchetti. Ridurre il rischio significa combinare un software di prevenzione malware con il monitoraggio continuo del registro di sistema e la verifica dei gestori dei pacchetti, senza affidarsi esclusivamente alla fiducia.
I controlli CVE da soli sono sufficienti a prevenire i malware?
No. I controlli CVE coprono solo le vulnerabilità già divulgate pubblicamente. Il malware, in particolare le minacce zero-day e i pacchetti pre-firma, richiede un rilevamento in tempo reale, oltre ai controlli CVE, per colmare il divario tra pubblicazione e divulgazione.
Dai priorità, risolvi e proteggi i rischi del tuo software
Evitare malware nell'open source, CI/CDe lo sviluppo assistito dall'IA richiede il rilevamento in tempo reale, non solo la scansione periodica. Contatto or iniziare gratuitamente per vedere come il sistema di allerta precoce di Xygeni e la piattaforma completa AppSec interagiscono.
