






La gestione del rischio informatico un tempo significava correggere ciò che un audit aveva rilevato. Questo approccio non è più valido. Come software pipelineCon la crescente complessità dei sistemi e l'inclusione di codice generato dall'IA e agenti di programmazione basati sull'IA, la gestione del rischio di sicurezza informatica deve essere anticipata nelle fasi iniziali del ciclo di vita. DevSecOps, ovvero la pratica di integrare sviluppo, sicurezza e operazioni in un unico flusso di lavoro, è ciò che rende possibili le migliori pratiche DevSecOps per una gestione proattiva del rischio.
Questa guida illustra le migliori pratiche DevSecOps che consentono alla gestione proattiva del rischio informatico e alla gestione del rischio di sicurezza informatica di funzionare insieme nel 2026: adattando il rischio tramite SDLC fase, automatizzando il rilevamento e la prioritizzazione, tenendo conto del codice generato dall'IA e mantenendo la responsabilità del lato umano del processo. Gran parte di ciò si basa sulla discussione nel nostro Episodio di SafeDev Talk sulla gestione proattiva del rischio in DevSecOps.
Inizia gratis
Inizia gratuitamente.
Nessuna carta di credito richiesta.
Inizia con un clic:
- Il tuo codice sorgente non verrà mai caricato – la tua privacy resta nelle tue mani
- Fino a 15 repository and Scansioni 150 al mese incluso.
Queste informazioni saranno salvate in modo sicuro secondo quanto previsto dal Termini di Servizio and Informativa privacy
Perché è essenziale una gestione proattiva dei rischi per la sicurezza informatica?
Correggere una vulnerabilità dopo l'implementazione può costare molto di più che individuarla nelle fasi precedenti del ciclo di vita, un divario che si allarga ogni anno. pipelines aggiungono più parti mobili: più dipendenze, più pipeline L'automazione, e ora anche il codice generato e supportato dall'IA, sono elementi fondamentali. La gestione proattiva del rischio informatico affronta le vulnerabilità prima che raggiungano l'ambiente di produzione, riducendo sia il rischio per la sicurezza sia i costi di risoluzione. Questo è il principio cardine di una gestione efficace del rischio informatico: individuare i problemi tempestivamente, o pagarne le conseguenze in seguito.
Sicurezza nel DevOps pipeline Non è più un'opzione. È un requisito fondamentale per una distribuzione del software sicura e sostenibile, e sempre più spesso anche un obbligo normativo. Qualsiasi best practice DevSecOps degna di essere adottata parte da questo presupposto.
Adattare la gestione del rischio informatico in ogni fase
Il rischio non è lo stesso in ogni punto del percorso SDLCUna gestione efficace del rischio informatico, e più in generale una gestione efficace del rischio per la sicurezza informatica, tratta ciascuna fase in modo diverso:
- MercatoEsposizione di segreti e pratiche di programmazione non sicure, inclusi schemi introdotti dagli assistenti di programmazione basati sull'intelligenza artificiale.
- Integrazione:: vulnerabilità nelle dipendenze, nelle configurazioni e nei componenti di terze parti.
- Distribuzione: configurazioni errate in Infrastruttura come codice (Terraform, Kubernetes, Helm).
- Produzione: rischio di sfruttamento in fase di esecuzione e di movimento laterale.
Ogni fase necessita dei propri controlli, da modellazione delle minacce Dalla fase di progettazione al monitoraggio in fase di esecuzione in produzione, in linea con i principi di zero trust in ogni fase. Questa visione passo passo è una delle best practice DevSecOps più citate, perché un singolo controllo standardizzato non tiene conto della maggior parte dei rischi reali.
La modellazione delle minacce rimane la pietra angolare. È più efficace durante la fase di definizione dei requisiti e di progettazione, ma conserva comunque la sua utilità anche in fasi successive, come l'integrazione o persino dopo l'implementazione. Il rischio può sempre essere mitigato in un secondo momento. Semplicemente, più si aspetta, più i costi aumentano, ed è proprio questo l'obiettivo della gestione del rischio di sicurezza informatica.
Automazione: la spina dorsale della gestione proattiva dei rischi per la sicurezza informatica
Gli scanner moderni rilevano molti più risultati di quanti qualsiasi team possa analizzare manualmente, il che rende l'automazione la differenza tra una gestione proattiva del rischio informatico e una perennemente in ritardo. È qui che le migliori pratiche DevSecOps e la gestione del rischio di sicurezza informatica si sovrappongono più direttamente, ed è il pensiero alla base di Xygeni suite di prodotti.
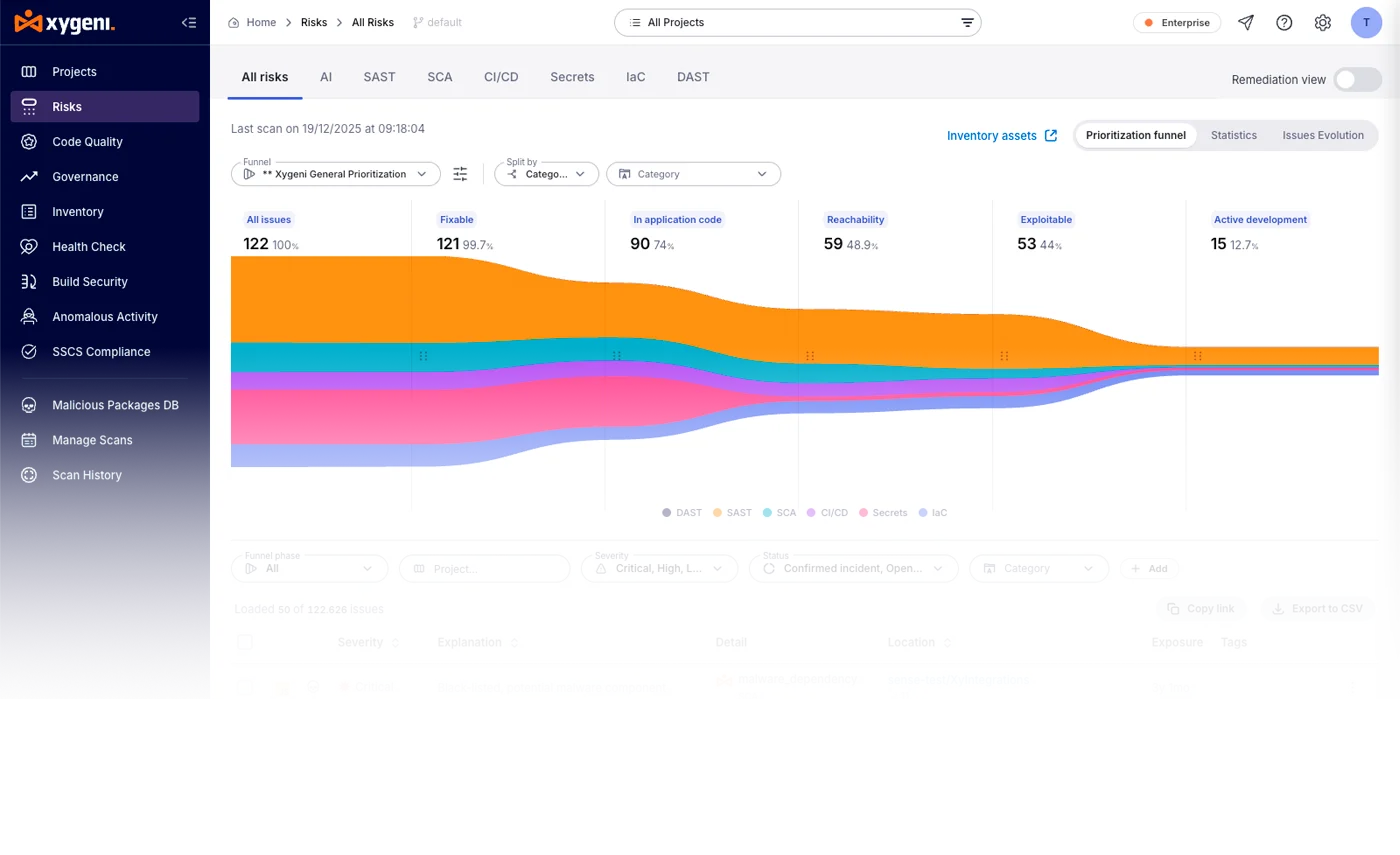
- Rilevamento e prioritizzazione: Analisi della composizione del software (SCA) combinata con l'analisi di raggiungibilità e EPSS (Sistema di punteggio di previsione degli exploit) Trasforma un conteggio grezzo delle vulnerabilità in un elenco classificato e utilizzabile. La sola analisi di raggiungibilità può ridurre significativamente i falsi positivi, confermando se una funzione vulnerabile viene effettivamente chiamata nel codice e non è solo presente in una dipendenza.
- Prioritizzazione unificata tra i diversi strumenti: Un ASPM (Application Security Posture Management) Il layer applica lo stesso imbuto di triage basato sull'IA, la raggiungibilità, la sfruttabilità, l'EPSS e l'impatto aziendale, sia per i risultati degli scanner nativi che per qualsiasi altro strumento di sicurezza delle applicazioni già presente nel tuo stack, in modo che la prioritizzazione non venga reimpostata ogni volta che viene aggiunto un nuovo scanner.
- Integrazione e reportingLe informazioni sulla sicurezza devono raggiungere gli sviluppatori negli ambienti in cui già lavorano, che si tratti di un plugin IDE, Jira o Slack. Avvisi contestuali e accessibili sono importanti quanto un rilevamento accurato.
- Bonifica automatizzata: per alcuni risultati, aggiornamenti automatici delle dipendenze e generati dall'IA pull requests neutralizzare il rischio senza attendere che un essere umano scriva la correzione, a condizione che il sistema verifichi anche se la correzione introduce modifiche incompatibili con le versioni precedenti.
La nuova variabile: codice generato dall'IA e rischio agentivo
Gli assistenti di programmazione basati sull'IA hanno cambiato ciò che "proattivo" deve includere in qualsiasi programma di gestione del rischio informatico. Benchmarking indipendenti, tra cui GenAI di Veracode. Code Security Il rapporto ha rilevato che una quota sostanziale di campioni di codice generati dall'IA introduce vulnerabilità comuni della Top 10 di OWASP, con tassi di errore che variano significativamente in base al linguaggio e alla classe di vulnerabilità. Tale rischio si trova a monte di qualsiasi scansione successiva, il che significa che la gestione del rischio di sicurezza informatica ora necessita di visibilità sul codice generato dall'IA nel momento in cui viene scritto, non solo nel momento in cui viene committed.
La stessa logica si estende agli agenti di programmazione IA stessi: agenti che installano dipendenze o modificano pipeline La configurazione necessita degli stessi controlli di raggiungibilità, sfruttabilità e provenienza che farebbe uno sviluppatore umano, e idealmente all'interno dello stesso funnel di prioritizzazione piuttosto che in uno separato. È anche qui che il rischio malware e la gestione del rischio informatico iniziano a sovrapporsi direttamente: gli assistenti di codifica AI a volte raccomandano pacchetti inesistenti e gli aggressori registrano quei nomi in anticipo, una tecnica trattata più approfonditamente in come evitare malware nello sviluppo assistito dall'IA. Trattare lo sviluppo assistito dall'IA come un nuovo SDLC La fase di sviluppo, anziché essere semplicemente integrata nella fase di "sviluppo", sta rapidamente diventando una delle nuove best practice di DevSecOps.
Fattori umani: collaborazione e responsabilità
Gli strumenti riducono notevolmente il divario, ma l'elemento umano rimane essenziale sia per la gestione del rischio informatico che per la gestione del rischio di sicurezza informatica:
- FormazioneGli sviluppatori hanno bisogno di formazione sulla programmazione e la progettazione sicure, non solo sull'utilizzo degli strumenti di sicurezza. Come ha affermato un relatore durante l'episodio di SafeDev Talk di Xygeni sulla gestione proattiva del rischio in DevSecOps, uno sviluppatore che non comprende la progettazione sicura non può costruire un sistema sicuro.
- ResponsabilitàGli scanner automatici generano lunghe liste di vulnerabilità. La definizione delle priorità funziona solo se i team comprendono l'impatto aziendale di ogni scoperta. I team Agile solitamente destinano dal 5 al 10% del tempo di sprint al lavoro di sicurezza, integrandolo nel processo di correzione dei bug esistente anziché trattarlo come un'attività separata.
DevSecOps: le migliori pratiche per una gestione efficace dei rischi informatici
| Fai pratica | Cosa significa | Perchè é importante |
|---|---|---|
| Integrare la sicurezza fin dalle prime fasi | Rendere la sicurezza parte di ogni SDLC fase, dalla progettazione all'implementazione | Individuare i rischi in anticipo è sempre più economico che risolverli dopo l'implementazione. |
| Sfrutta l'automazione | Utilizzare strumenti per l'individuazione, la definizione delle priorità, la segnalazione e la risoluzione dei problemi, non solo per l'individuazione. | Il triage manuale non riesce a tenere il passo con l'elevato volume di scansioni moderne. |
| Unificare i risultati ottenuti con diversi strumenti | Applica un livello di prioritizzazione basato sull'intelligenza artificiale a scanner nativi e di terze parti. | Una visione frammentata nasconde i rischi che riguardano più di uno strumento. |
| Contabilità per il codice generato dall'IA | Applicare gli stessi controlli di raggiungibilità e sfruttabilità al codice assistito dall'IA e alle azioni degli agenti IA. | Il codice generato dall'IA introduce vulnerabilità a un ritmo misurabile e non trascurabile. |
| Adottare una prioritizzazione dinamica | Classificare i risultati utilizzando congiuntamente raggiungibilità, sfruttabilità, EPSS e impatto sul business. | La sola gravità non basta a stabilire cosa sia effettivamente sfruttabile. |
| Educare e potenziare i team | Formare gli sviluppatori sulla progettazione e la programmazione sicure, non solo sull'utilizzo degli strumenti. | Gli strumenti riducono il rischio; gli sviluppatori informati riducono la frequenza con cui si verifica |
Vuoi approfondire la gestione proattiva dei rischi in DevSecOps?
Le intuizioni che hanno contribuito a dare forma a questo articolo sono state ispirate da una discussione nel nostro webinar SafeDev Talk. Unisciti agli esperti Emma Zanna, Marudhamaran Gunasekaran, Luis Garciae Piazza Gesù condividendo le loro esperienze, sfide e strategie per integrare le best practice DevSecOps nel ciclo di sviluppo.
Guarda il nostro episodio SafeDev Talk sulla gestione proattiva dei rischi in DevSecOps e fai il passo successivo proteggere il tuo DevOps pipeline con consigli di esperti e spunti concreti!
La regolamentazione sta diventando una funzione coercitiva
NIS2, DORA e l'EU AI Act stanno spingendo la gestione proattiva del rischio di sicurezza informatica da buona prassi a requisito di conformità, in particolare per quanto riguarda i software di terze parti, la divulgazione delle vulnerabilità e il monitoraggio continuo. I programmi che già si basano sulla prioritizzazione in base alla raggiungibilità e su risultati unificati sono in una posizione migliore per produrre la traccia di audit richiesta da questi framework, poiché le prove sono un sottoprodotto del processo piuttosto che un esercizio di reporting separato.cise.
Il futuro della gestione proattiva del rischio informatico
La gestione proattiva del rischio informatico, e più in generale la gestione del rischio di sicurezza informatica, non è solo un insieme di strumenti. È tecnologia, persone e prassi che lavorano insieme per evitare che la sicurezza diventi un collo di bottiglia. pipelineMan mano che si aggiungono codice generato dall'IA, agenti di codifica basati sull'IA e ulteriori strumenti di terze parti, i programmi che resistono sono quelli che unificano i risultati in un unico modello di prioritizzazione, invece di mantenere un processo separato per ogni nuova fonte di rischio. In definitiva, è proprio a questo che servono le best practice DevSecOps.
FAQ
Che cos'è la gestione proattiva del rischio informatico?
La gestione proattiva del rischio significa affrontare le vulnerabilità e le configurazioni errate prima che raggiungano la produzione, utilizzando la modellazione delle minacce, il rilevamento automatizzato e la definizione delle priorità in tutto il SDLC, piuttosto che affidarsi ad audit successivi all'implementazione per individuare i problemi.
Qual è la differenza tra gestione del rischio informatico e gestione del rischio di sicurezza informatica?
In pratica, i due termini vengono spesso usati in modo intercambiabile. La gestione del rischio informatico (cyber risk management) è talvolta utilizzata come termine aziendale più ampio, per indicare qualsiasi rischio legato alla tecnologia, mentre la gestione del rischio di sicurezza informatica (cyber security risk management) si concentra specificamente sui controlli di sicurezza, sul rilevamento delle minacce e sulle attività di prioritizzazione che riducono tale rischio all'interno del ciclo di vita del software.
Qual è la differenza tra gestione del rischio informatico e DevSecOps?
La gestione del rischio informatico è la disciplina più ampia che si occupa di identificare, dare priorità e ridurre i rischi per la sicurezza. DevSecOps è il modello operativo che integra la sicurezza nei flussi di lavoro di sviluppo e operativi, rendendo praticabile la gestione proattiva del rischio alla velocità delle tecnologie moderne. pipelines richiede. Le migliori pratiche DevSecOps descrivono come questo modello viene implementato quotidianamente.
In che modo EPSS contribuisce alla gestione del rischio di sicurezza informatica?
EPSS (Exploit Prediction Scoring System) valuta le vulnerabilità in base alla probabilità che vengano effettivamente sfruttate. Combinato con l'analisi di raggiungibilità, che verifica se una funzione vulnerabile viene effettivamente chiamata nel codice, consente ai team di dare priorità in base al rischio reale anziché basarsi esclusivamente sul punteggio di gravità.
Il codice generato dall'intelligenza artificiale cambia il modo in cui dovrebbe funzionare la gestione del rischio informatico?
Sì. Il benchmarking di fornitori come Veracode ha rilevato che il codice generato dall'IA introduce vulnerabilità OWASP Top 10 a un ritmo significativo. I programmi che applicano controlli di raggiungibilità e sfruttabilità solo al codice scritto da esseri umani stanno perdendo una quota crescente di dove ora ha origine il rischio, motivo per cui i controlli consapevoli dell'IA stanno diventando parte di standard Le migliori pratiche DevSecOps.
