





La creazione di software sicuro inizia presto: non può essere qualcosa che si risolve alla fine. Questa è la principale differenza tra DevOps e DevSecOps. DevOps ha cambiato il modo di lavorare dei team, riunendo sviluppatori e operations. DevSecOps va oltre, aggiungendo la sicurezza in ogni fase del processo. In questo articolo, analizzeremo le differenze tra DevOps e DevSecOps, spiegheremo perché la sicurezza in DevOps è importante e vi aiuteremo a capire come entrambi gli approcci possano funzionare meglio insieme.
Glossario Xygeni
Che cos'è DevSecOps?
DevSecOps, abbreviazione di Development Security Operations, è una filosofia e un insieme di pratiche che integrano perfettamente le misure di sicurezza nel ciclo di vita dello sviluppo del software (SDLC). Estende i principi di DevOps assicurando che la sicurezza sia presa in considerazione in ogni fase del processo di sviluppo, dalla scrittura del codice alla distribuzione e oltre.
DevOps vs DevSecOps: comprendere l'evoluzione della distribuzione del software
Non molto tempo fa, i team di sviluppo e operativi lavoravano isolati. Le modifiche al codice procedevano lentamente e le sorprese dell'ultimo minuto erano all'ordine del giorno. D'altra parte, tutto è cambiato quando DevOps ha introdotto una cultura di collaborazione, automazione e continuous delivery. I team hanno iniziato a lavorare fianco a fianco, consegnando i prodotti in modo più rapido e affidabile.
Allo stesso tempo, la sicurezza rimaneva spesso un aspetto secondario, un'aggiunta successiva alla creazione del software. È qui che inizia la vera trasformazione.
Perché la sicurezza in DevOps è stata un ripensamento
Inizialmente, DevOps ha unito sviluppatori e operatori, semplificando le distribuzioni e accorciando i cicli di feedback. Ma non ha risposto pienamente alla crescente necessità di proteggere gli ambienti software moderni.
DevSecOps ha cambiato tutto. Invece di trattare la sicurezza come un punto di controllo finale, DevSecOps la integra in ogni fase del ciclo di vita del software. Analisi statica, controlli delle dipendenze e applicazione delle policy ora avvengono automaticamente, direttamente nel CI/CD pipeline.
In altre parole, DevOps è sinonimo di velocità e collaborazione. DevSecOps aggiunge sicurezza integrata senza sacrificare l'agilità.
La differenza tra DevOps e DevSecOps nello spostamento della sicurezza a sinistra
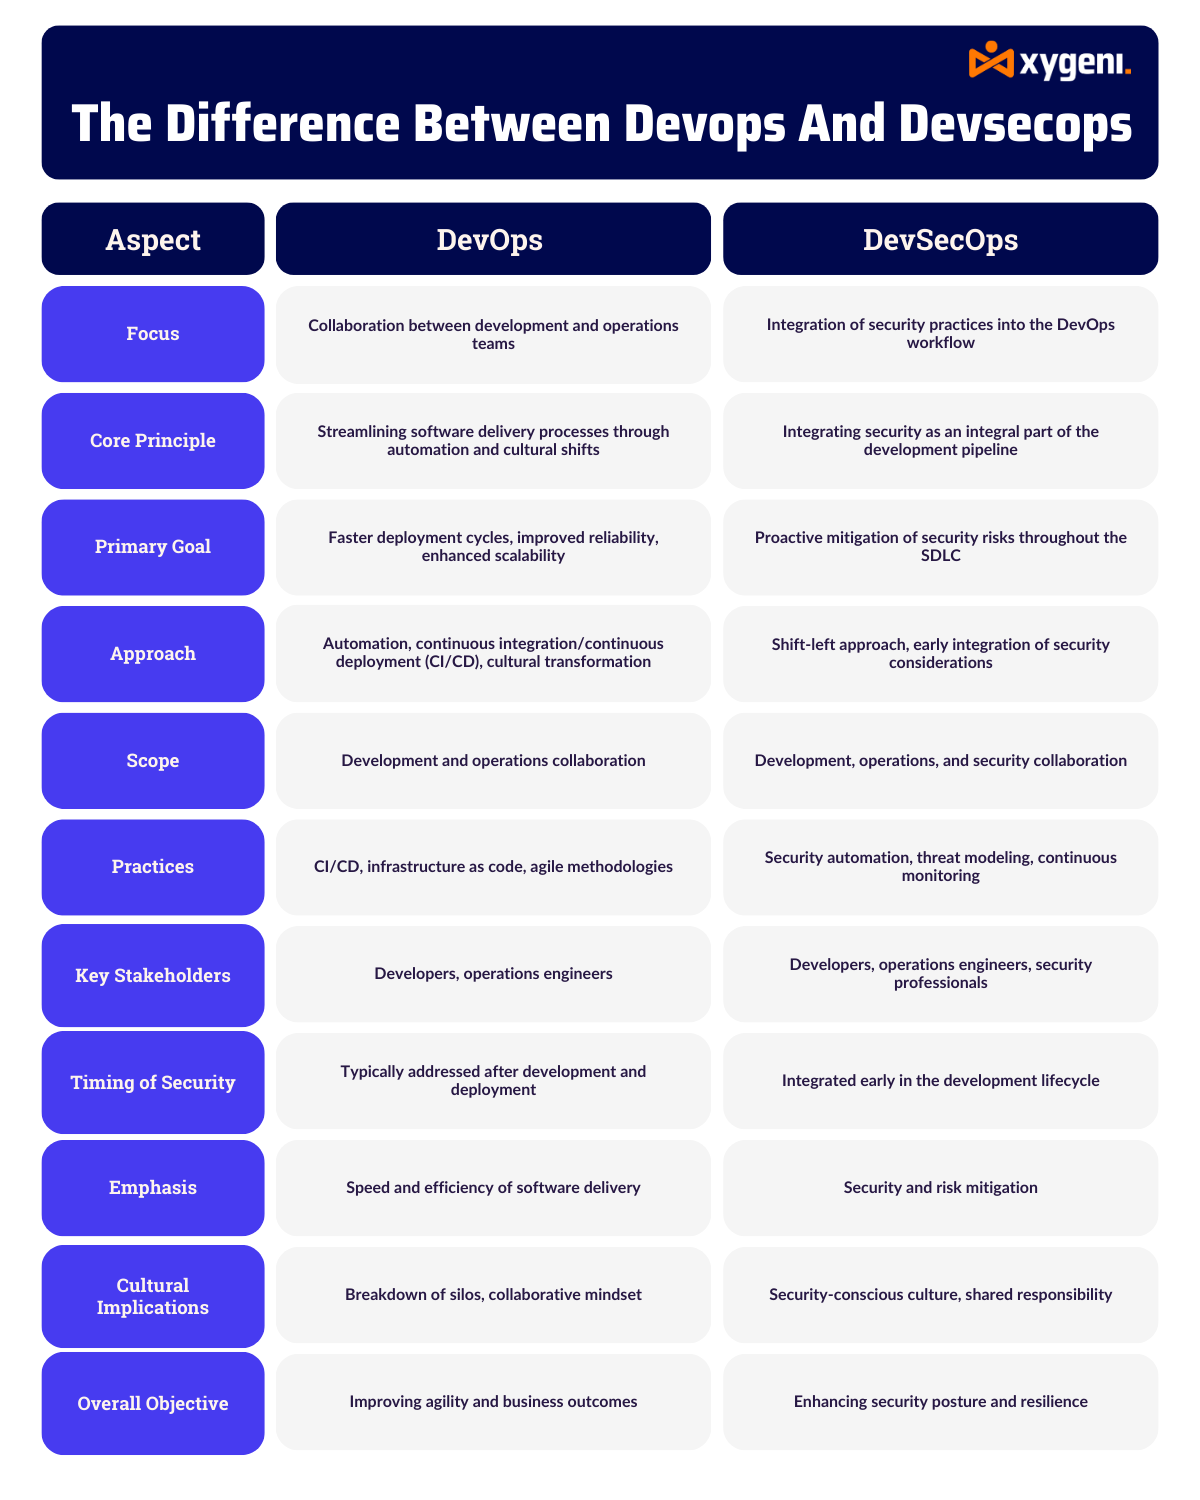
Per chiarire, la differenza fondamentale tra DevOps e DevSecOps risiede nella responsabilità e nelle tempistiche. DevOps si concentra sulla distribuzione rapida del software attraverso la collaborazione e l'automazione. DevSecOps fa lo stesso, ma con un'enfasi maggiore sullo spostamento della sicurezza a sinistra.
Ad esempio, in un ambiente DevOps, le vulnerabilità potrebbero passare inosservate fino alle fasi avanzate di test o addirittura in produzione. In DevSecOps, i controlli di sicurezza automatizzati vengono eseguiti durante lo sviluppo e l'integrazione, individuando tempestivamente i problemi e riducendo al minimo i rischi.
Di conseguenza, DevSecOps consente ai team di agire rapidamente e di rimanere al sicuro.
Se sei pronto a mettere in pratica questo approccio, dai un'occhiata a questi DevSecOps best practice—una guida pratica per creare flussi di lavoro scalabili in modo sicuro fin dall'inizio.
Perché DevOps e sicurezza devono evolversi insieme
Diciamolo chiaramente: tenere la sicurezza in un silos non funziona più. Man mano che le applicazioni diventano più complesse e le supply chain del software si espandono, il rischio di violazioni aumenta di pari passo. Per questo motivo, i team hanno bisogno di strumenti e flussi di lavoro che considerino la sicurezza come parte integrante del DNA dello sviluppo, non come un ripensamento.
Di conseguenza, integrare la sicurezza in DevOps pipelineNon è solo una best practice: è essenziale. DevSecOps offre visibilità in tempo reale, difese più solide e meno sorprese nelle fasi avanzate del ciclo. In altre parole, è il modo in cui i team moderni forniscono software veloce e sicuro.
Considerati questi punti, non sorprende che il mercato DevSecOps stia vivendo una crescita significativa. Secondo Grand View Research, il mercato globale DevSecOps è stato valutato a $ 8.84 miliardi nel 2024 e si prevede di raggiungere $ 20.24 miliardi entro 2030, crescendo a un CAGR di 13.2% dal 2025 al 2030. Questa impennata sottolinea la crescente importanza dell'integrazione delle pratiche di sicurezza lungo tutto il ciclo di vita dello sviluppo del software. Le organizzazioni che mirano a rimanere all'avanguardia devono adottare pratiche di sicurezza fin dall'inizio.
Vuoi saperne di più?
Leggi l'intero contenuto di DevSecOps e scopri come Xygeni aiuta i team a creare software sicuro dal codice al cloud.
Come Xygeni ti aiuta a colmare il divario tra DevOps e DevSecOps
Dal primo commit fino alla versione finale, Xygeni analizza attivamente ogni angolo del tuo pipeline.
Cerchi altri modi per migliorare la sicurezza della tua toolchain? Consulta la nostra guida su strumenti migliori per DevSecOps per proteggere il tuo SDLC per un elenco curato di soluzioni che supportano ogni fase dello sviluppo sicuro del software.
Ecco come Xygeni ti aiuta ad adottare DevSecOps senza intoppi, senza il minimo intoppo durante l'implementazione:
Migliora il tuo CI/CD Sicurezza
Dal primo commit fino alla versione finale, Xygeni analizza attivamente ogni angolo del tuo pipelineRileva configurazioni errate, segnala il codice non sicuro e intercetta tempestivamente le minacce con test statici e dinamici. Di conseguenza, è possibile individuare e risolvere i problemi prima che si manifestino, risparmiando tempo e riducendo i rischi.
Dai priorità a ciò che conta davvero
Non tutte le vulnerabilità sono uguali e inseguire avvisi a basso impatto non fa altro che rallentare il lavoro. Xygeni utilizza gravità, sfruttabilità e contesto aziendale per distinguere le vulnerabilità. Pertanto, il team può concentrarsi su ciò che conta davvero, migliorando sia il livello di sicurezza che la produttività degli sviluppatori.
Automatizzare i cancelli di sicurezza senza rallentare
La sicurezza non dovrebbe ostacolarti. Ecco perché Xygeni si collega direttamente a GitHub Actions, GitLab, Jenkins e altri CI/CD Strumenti. I nostri gate automatici bloccano il codice rischioso prima che venga eseguito, ma non creano alcun attrito. In altre parole, la sicurezza è garantita senza sacrificare la velocità.
Garantire la conformità a tutti i livelli
Sia che tu abbia a che fare con ASPM, IaC, o rischio open source, Xygeni allinea i tuoi flussi di lavoro con OWASP, NISTSP800-204De CIS standards. In questo modo, eviterai problemi di conformità, ridurrai i tempi di audit e proteggerai la tua reputazione. In breve, facciamo in modo che sicurezza e conformità lavorino a tuo favore, non contro di te.
Guarda il nostro episodio SafeDev Talk sulla gestione proattiva dei rischi in DevSecOps e fai il passo successivo proteggere il tuo DevOps pipeline con consigli di esperti e spunti concreti!
Pronti a proteggere il vostro DevOps Pipeline?
Non aspettare una violazione per apportare un cambiamento. Rafforza il tuo ciclo di sviluppo oggi stesso con Xygeni.
Che tu stia ampliando le tue pratiche DevOps o che tu stia appena iniziando il tuo percorso DevSecOps, siamo qui per aiutarti. A tal fine, offriamo sicurezza in tempo reale, integrazione perfetta e informazioni chiare, così il tuo team può concentrarsi sulla creazione, non sulla risoluzione dei problemi.
Richiedi una demo oggi e scopri in prima persona come Xygeni può trasformare il tuo approccio alla sicurezza del software. Nessun rischio, nessun ritardo: solo un software più forte e sicuro fin dal primo giorno.