Motori proprietari, la piattaforma completa on-premise e il rilevamento di malware che inizia prima ancora che esista una firma.
Scopri come Xygeni si confronta con l'Aikido nei tuoi repository.

Cinque differenze importanti
Piattaforma completa on-premise (a tenant singolo). DAST viene eseguito all'interno della tua infrastruttura senza esposizione a Internet.
Malware comportamentale nella pubblicazione del registro, esteso a pipelines, contenitori, codice sorgente commits.
Acquisisci i risultati da Snyk, Veracode e Checkmarx. Applica a tutti i risultati un processo di triage, spiegazione e correzione basato sull'intelligenza artificiale.
Motori di scansione nativi proprietari (non orchestrazione OSS). Un unico SLA, un'unica roadmap, più SLSA + in-toto + CBOM.
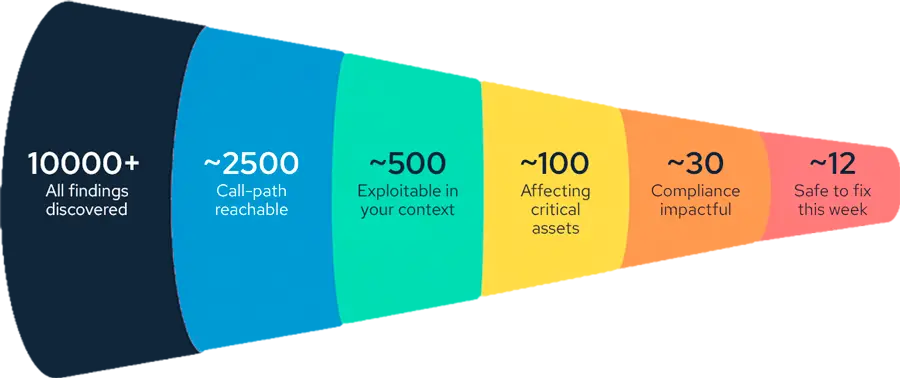
Un imbuto orientato al business che riduce migliaia di risultati a quelli pochi che sono raggiungibili e sfruttabili.

Cosa influenza maggiormente il tuo flusso di lavoro?
Xygeni decide cosa riparare per primo e come ridurre il rumore.
Dopo l'imbuto Metodo di valutazione del rischio di bonifica Xygeni analizza il grafico delle chiamate e ti dice quali correzioni potrebbero causare problemi a quali chiamanti, prima ancora che tu le applichi.
Fianco a fianco
| Capacità | | Aikido |
|---|---|---|
| motori di scansione | ✅ Motori nativi proprietari | ⚠️ Basato su software open source (Opengrep, Trivy, ZAP) |
| Rilevamento malware pre-firma incluso nel piano gratuito | ✅ MEW è incluso nel piano gratuito per sviluppatori. | ❌ Il piano gratuito si basa su firme note. |
| Protezione degli endpoint per sviluppatori | ✅ Pacchetti, estensioni e plugin IDE, oltre al traffico di rete, tutto sotto un'unica policy aziendale. | ⚠️ Installazione del pacchetto soltanto |
| Piattaforma completa on-premise / mono-inquilino | ✅ Piattaforma completa on-premise | ⚠️ Scanner locale + cloud dashboard |
| Modello di esecuzione DAST | ✅ Compatibile in locale, parallelo illimitato | ⚠️ Solo cloud (lista bianca IP + esposizione a Internet) |
| Porta il tuo modello di intelligenza artificiale | ✅ Qualsiasi LLM, incluso quello autogestito | ⚠️ Solo LLM di Aikido |
| Rilevamento di pacchetti dannosi pre-firma (MEW) | ✅ Comportamento al momento della pubblicazione del registro | ⚠️ Aikido Intel (stile feed) |
| Rilevamento di malware su tutto il SDLC | ✅ Pipelines + contenitori + commits | ⚠️ Pacchetti focalizzati |
| CI/CD pipeline security (integrità + provenienza) | ✅ Pipeline integrità, anomalia, SLSA + in-toto | ⚠️ Scansioni nel pipeline, non lo protegge |
| Triage basato sull'IA + prioritizzazione del rischio | ✅ Valutazione autonoma + risultati di terze parti + imbuto + a livello di metodo | ⚠️ Solo scanner propri, non sono ammessi risultati di terze parti. |
| Revoca automatica dei segreti + blocco di unione | ✅ Blocco di revoca automatica + unione | ⚠️ Rileva e convalida soltanto |
| CBOM — Distinta base per la crittografia | ✅ Generato per ogni rilascio | ❌ Non disponibile |
Le informazioni sui concorrenti si basano su documentazione disponibile pubblicamente, aggiornata a settembre 2026. Hai notato qualcosa di obsoleto? Fateci sapere.
Differenziale
| Componente | | Aikido |
|---|---|---|
| Dashboard / Server | ✅ Ambiente del cliente* | ⚠️ nuvola di Aikido |
| Conservazione dei reperti | ✅ Ambiente del cliente | ⚠️ nuvola di Aikido |
| Esecuzione DAST | ✅ Infrastruttura del cliente (nessuna esposizione a Internet) | ⚠️ Aikido cloud (lista bianca IP + verifica del dominio) |
| Inferenza AI/LLM | ✅ Scelta del cliente, incluso l'hosting autonomo | ⚠️ infrastrutture per l'Aikido |
| AutoFix disponibile offline | ✅ Si | ❌ No (gli account dello scanner locale perdono l'interfaccia utente di AutoFix) |
Differenziale
Analisi AI a due livelli al momento della pubblicazione nel registro dei pacchetti. Rileva comportamenti dannosi prima che esista una firma: typosquatting, offuscamento, schemi di esfiltrazione, confusione delle dipendenze.
Il rilevamento si estende a pipelineimmagini container e codice sorgente commits. Cattura gusci invertiti in pipelinecomandi dannosi negli script di compilazione e artefatti manomessi, non solo pacchetti difettosi.
Attestazioni native SLSA e complete per ogni build, oltre a una distinta base crittografica (CBOM) per ogni release, in modo da sapere quale crittografia sarà necessario migrare.
I pacchetti, le estensioni IDE e i plugin rimangono bloccati finché non raggiungono l'età minima impostata dai criteri.
Il traffico verso indirizzi IP e domini dannosi viene bloccato a livello del dispositivo finale e la macchina compromessa viene isolata.
Il team di sicurezza definisce i componenti consentiti e non consentiti, nonché i registri autorizzati.
DecisIons utilizza l'intelligence sui malware pre-firma di Xygeni, non solo i feed di malware noti.
Sì, soprattutto se hai bisogno della piattaforma completa on-premise, il tuo LLM o rilevamento malware oltre i pacchetti. Xygeni utilizza motori di scansione proprietari e esegue il dashboard, risultati, DAST e inferenza AI nel tuo ambiente.
Sì. Sul Enterprise piano, la piattaforma completa funziona on-premise, isolate dalla rete o ibride, incluse funzionalità DAST e AI con un modello self-hosted.
Qualsiasi LLM: un fornitore commerciale, un modello self-hosted o quello proprietario di Xygeni. I dati rimangono nel tuo ambiente e l'utilizzo è soggetto al tuo contratto.
MEW analizza il comportamento di ogni nuovo pacchetto al momento della pubblicazione nel registro, prima che esista una firma. Il rilevamento copre anche pipelines, immagini container e codice sorgente commits.
Sì. Il piano gratuito per sviluppatori include il rilevamento di malware pre-firma MEW.
Porta con te le domande rimaste senza risposta durante la tua valutazione di Aikido. Le esamineremo insieme.