Mantieni i tuoi controlli di qualità. Aggiungi la sicurezza della catena di approvvigionamento, il triage basato sull'IA e le correzioni che arrivano come pull requests, sullo stesso codice.
Scopri come Xygeni si confronta con SonarQube sui tuoi repository.

Ciò che ci distingue
MEW segnala i pacchetti dannosi prima che esista una firma, su pacchetti, contenitori, pipelines e commits.
L'intelligenza artificiale valuta ogni risultato (vero o falso positivo, urgenza e impegno richiesto) e classifica ciò che è raggiungibile e sfruttabile.
Utensile incrociato ASPMInventario basato sull'intelligenza artificiale e interventi di correzione incentrati sulla sicurezza, basati sulle vostre scoperte e su quelle di terze parti.
Utilizza il tuo fornitore di modelli. Il tuo codice non esce mai dalla tua infrastruttura, sia essa on-premise o isolata dalla rete.
Qualità del codice
Code smells, complessità, manutenibilità, codice morto, duplicazione e nomenclatura, misurati allo stesso modo in ogni linguaggio di programmazione utilizzato, in modo che i risultati siano comparabili tra i team.
Gate di qualità consapevoli della linea di base su pull requests Blocca ciò che una pull request introduce, non il debito ereditato. Applicabile fin dal primo giorno, anche su codice legacy.
AI Remediation propone il cambiamento e apre la pull requestOgni problema riscontrato viene classificato in base alla complessità della sua risoluzione, con una stima dello sforzo risparmiato.
I risultati relativi alla qualità sono inseriti nello stesso processo di prioritizzazione dei risultati relativi alla sicurezza. Il file con il punteggio di manutenibilità peggiore è spesso quello che presenta la vulnerabilità di injection.

Dal rumore all'azione
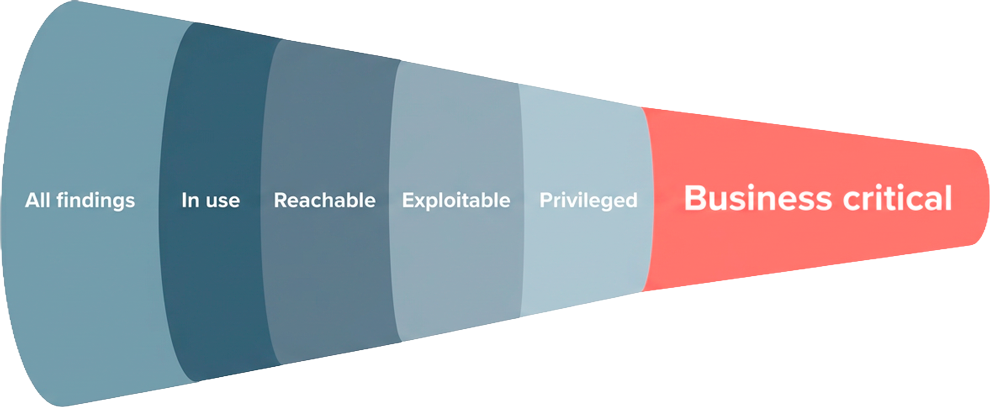
Xygeni seleziona tra migliaia di avvisi quelli pochi che sono reali, raggiungibili e sfruttabili. Quindi li corregge.
Fianco a fianco
| Capacità | | soundQube |
|---|---|---|
| Analisi della qualità del codice (cattivi odori, complessità, duplicazione, codice morto) | ✅ Uno coerente standard in tutte le lingue | ✅ Si |
| Gate di qualità consapevoli della linea di base su pull requests | ✅ Si | ✅ Si |
| Correzioni AI per i risultati di qualità forniti come pull requests | ✅ Apre il comunicato stampa | ⚠️ Solo suggerimenti, no pull request. |
| Qualità e sicurezza in un unico imbuto di prioritizzazione | ✅ Unified | ⚠️ Elenchi di problemi separati |
| Malware in tutto il SDLC + punto finale (Shield) | ✅ Pacchi, contenitori, pipelines e commits. | ⚠️ Pacchetti dannosi noti, in CI. |
| Triage tramite IA: verifica dei veri/falsi positivi | ✅ Si | ❌ Nodo |
| Prioritizzazione della riduzione del rumore (imbuto del percorso di attacco) | ✅ Raggiungibile + sfruttabile | ⚠️ In base alla gravità |
| Bonifica automatizzata: SAST, SCA e segreti (consapevoli dei cambiamenti improvvisi) | ✅ Si | ⚠️ suggerimenti per la correzione dell'IA, no pull requestnessuna analisi delle modifiche sostanziali. |
| Rischio di correzione: quali chiamanti una correzione non funziona, a livello di metodo | ✅ Metodo + siti di chiamata identificati | ❌ Nessuna analisi d'impatto |
| Protezione degli endpoint per sviluppatori | ✅ Pacchetti, estensioni e plugin IDE, oltre al traffico di rete, tutto sotto un'unica policy aziendale. | ❌ Non disponibile |
| Test dinamici (DAST) | ✅ Si | ❌ Nodo |
| Utensile incrociato ASPM (integrare i risultati di terze parti) | ✅ Si | ❌ Nodo |
| Sicurezza dell'IA: scoprire, rilevare e applicare le misure di sicurezza (AI-BOM) | ✅ Si | ❌ Nodo |
| Porta il tuo LLM · il codice rimane nella tua infrastruttura | ✅ Si | ⚠️ Azure OpenAI solo (Server) |
| Rilevamento di anomalie comportamentali (SCM & CI) | ✅ Si | ❌ Nodo |
Le informazioni sui concorrenti si basano su documentazione disponibile pubblicamente, aggiornata a settembre 2026. Hai notato qualcosa di obsoleto? Fateci sapere.
Proteggi l'IA
Inventario in tempo reale di ogni modello, dataset, agente e server MCP, con una distinta base (BOM) per l'IA pronta per la verifica e mappata in conformità con la legge europea sull'IA.
Rilevamento deterministico + LLM di iniezione immediata, MCP non sicuro ed esposizione dei dati, allineato a OWASP, applicato anche ai risultati di terze parti.
Shield Protegge l'endpoint dello sviluppatore: controllo dell'installazione basato sull'età per pacchetti, estensioni e plugin dell'IDE, blocco di IP e domini dannosi, isolamento di una macchina compromessa e una policy definita dal team di sicurezza.
Differenziale
Malware pre-firma (MEW) in fase di pubblicazione nel registro
Malware su pacchetti, contenitori, pipelines, commits.
CI/CD pipeline security: GitHub Actions, infrastruttura di build, segreti.
Rilevamento di typosquatting e payload offuscati
SLSA nativo + in-toto build attestations + CBOM
Rileva solo i pacchetti dannosi noti pubblicamente
Controllo delle dipendenze all'interno del CI pipeline esclusivamente
Corre nel pipeline — non lo protegge.
Nessun typosquatting / analisi comportamentale
SBOM generazione; nessuna attestazione nativa.
Sì, se hai bisogno di qualcosa di più della qualità del codice. Xygeni copre la qualità del codice e aggiunge SAST, SCA, segreti, CI/CD sicurezza, DAST, rilevamento malware pre-firma e ASPM in un'unica piattaforma, con triage e correzioni basati sull'IA forniti come pull requests.
Sì. Xygeni applica controlli di qualità su pull requests e può causare un errore di compilazione. I gate sono consapevoli della baseline, quindi i team sono bloccati sui nuovi problemi pull request introduce, non sul debito storico.
Li risolve. AI Remediation propone il cambiamento e apre una pull requeste i risultati vengono classificati in base alla complessità della bonifica, in modo che i team possano vedere cosa possono risolvere per primo.
No. Lo scanner viene eseguito all'interno della tua infrastruttura con accesso in sola lettura e vengono caricati solo i risultati. Xygeni viene eseguito completamente on-premise e con intercapedine d'aria.
Sì. Funziona con lo stesso scanner e invia i report alla stessa console, con lo stesso sistema di triage, correzione e prioritizzazione basato sull'intelligenza artificiale utilizzato per i risultati delle analisi di sicurezza.
Porta con te le domande rimaste in sospeso durante la valutazione di SonarQube. Le analizzeremo insieme.