






TL; DR
ASPM security, explained in one minute
Most AppSec teams don't have a detection problem. They have a "which of these 5,000 findings matters?" problem.
- מה זה: Application Security Posture Management (ASPM) is the practice of collecting findings from every application security tool (SAST, SCA, סודות, IaC, CI/CD and DAST) into one view, removing duplicates, and prioritizing them by exploitability and business impact.
- למה זה משנה: it shifts AppSec from "find and fix everything" to "validate and prioritize," so teams fix the risks that can actually be exploited first.
- מה זה כולל: asset discovery and inventory, unified vulnerability management, risk-based prioritization, remediation workflows, and governance and compliance reporting.
- How Xygeni approaches it: native scanners across the SDLC plus findings ingested from tools you already run, such as Snyk, Veracode, Checkmarx and SonarQube, in one prioritized risk view.
בשורה תחתונה: ASPM doesn't replace your scanners. It makes their output usable.
בעידן שבו איומים דיגיטליים מתפתחים מהר יותר מאי פעם, הגנה על יישומים מפני מתקפות סייבר הפכה מעבר להכרח גרידא, היא הפכה לציווי להישרדות בנוף הדיגיטלי. 60% מהעסקים מתמודדים עם בעיות משמעותיות פרצות אבטחת סייבר באמצעות פגיעויות אפליקציות מדי שנההשאלה אינה עוד האם ארגון יותקף, אלא מתי. מציאות קשה זו מביאה Application Security Posture Management (ASPM) לחזית אסטרטגיות אבטחת הסייבר, ומציעה מגן ונשק מקיף כנגד נוף איומי הסייבר ההולך וגדל.
ASPM אבטחה, מונח שצבר תאוצה במהירות בקרב מומחי אבטחת סייבר, מייצג שינוי פרדיגמה מאמצעי אבטחה מסורתיים וריאקטיביים למסגרת פרואקטיבית ואסטרטגית שיכולה לחזות, למנוע ולהגן על יישומים מפני האיומים הערמומיים של העידן הדיגיטלי. אבל מה בדיוק ASPM, וכיצד זה יכול לשנות את האופן שבו עסקים מאבטחים את הנכסים הדיגיטליים שלהם? פוסט זה מתעמק במהות של Application Security Posture Management, וחושף את תפקידה כאבן הפינה של אבטחת הסייבר המודרנית וכזרז להצלחה עסקית בעולם מקושר יותר ויותר.
הצטרפו אלינו כשאנחנו חוקרים את המרכיבים הקריטיים, את היתרונות הבלתי ניתנים להכחשה ואת הצעדים המעשיים ליישום ASPM, תוך הבטחת שהיישומים שלכם לא רק מאובטחים אלא גם עמידים בפני איומי הסייבר של המחר. בין אם אתם מנהלי טכנולוגיה ראשיים, אנשי מקצוע בתחום אבטחת הסייבר או מנהיגים עסקיים השואפים למצוינות תפעולית, הבנה ASPM הוא הצעד הראשון לקראת שיפור אסטרטגיית אבטחת הסייבר שלכם ואבטחת הגבול הדיגיטלי שלכם.
תוכן העניינים
מה זה ASPMהבנת יסודות Application Security Posture Management
Application Security Posture Management (ASPM) היא גישה מתוחכמת החורגת משיטות אבטחת יישומים מסורתיות על ידי שילוב משאבים, תהליכים וטכנולוגיות כדי ליצור תוכנית אבטחת יישומים (AppSec) בעלת ביצועים גבוהים, מערכתית ובת קיימא. ASPM אבטחה מאפשרת לארגונים לנהל את נוף אבטחת היישומים שלהם באופן יזום, תוך אוטומציה וניהול של נכסי AppSec כדי לגשר על הפער בין אמצעי אבטחה לבין פגיעויות פוטנציאליות.
בבסיס שלו, ASPM מאפשר לארגונים לקחת אחריות על היקף האבטחה שלהם מהיום הראשון, תוך מתן עדיפות לפגיעויות קריטיות והבטחת עמידה בתקנות האבטחה על ידי אפליקציות. standardומבוססים מפני איומי סייבר מתפתחים. בניגוד לאסטרטגיות AppSec קונבנציונליות שלעתים קרובות פועלות באופן ריאקטיבי, ASPM propels security teams to adopt a more strategic and forward-thinking approach. If you are already evaluating platforms, see our comparison of the חלק עליון ASPM כלים לשנת 2026.
השמיים ASPM הסבר על המסגרת: שיפור אבטחת הסייבר בעזרת Application Security Posture Management
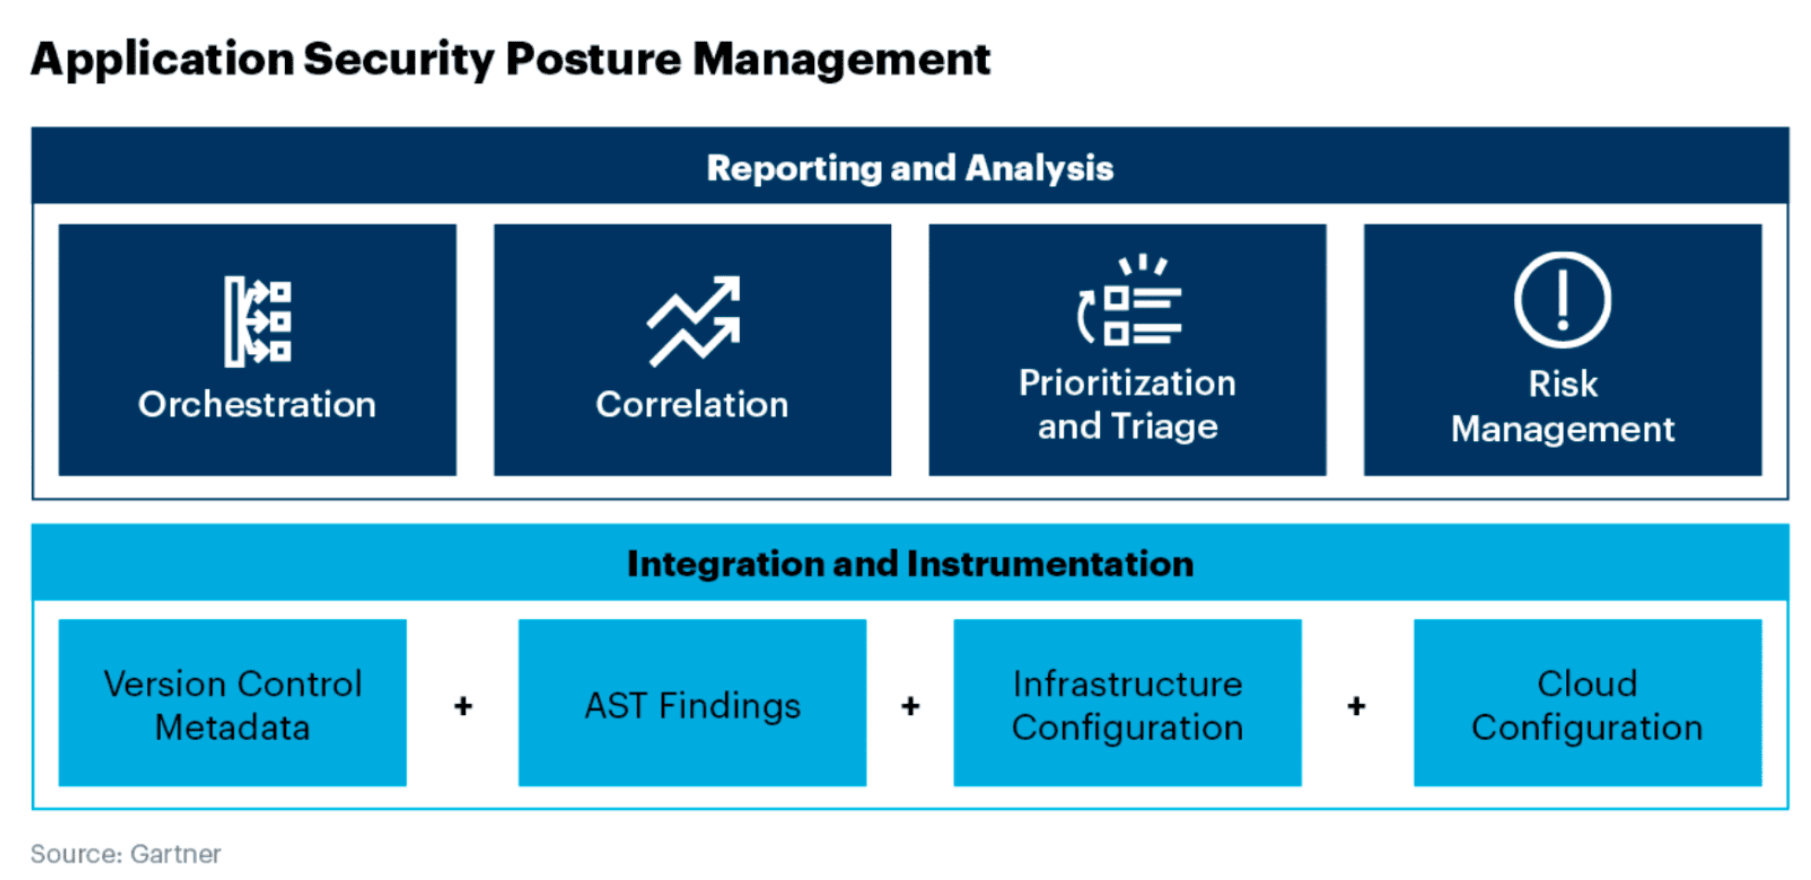
השמיים ASPM המסגרת בנויה על מספר עמודי יסוד, ביניהם:
גילוי נכסים ומלאי: ASPM מתחיל במיפוי מקיף של כל נכסי האפליקציה, תוך הבטחת נראות מלאה ומלאי מדויק של נוף האפליקציות.
ניהול פגיעותמרכזי ב ASPM הוא זיהוי, ניתוח ותיקון שיטתיים של פגיעויות ביישומים שונים, המבוצעים באמצעות כלים וטכנולוגיות אוטומטיות.
הערכת סיכונים ותעדוף: ASPM מעריך פגיעויות בסביבת הסיכון של הארגון, תוך מתן עדיפות למאמצי תיקון על סמך ההשפעה הפוטנציאלית על הפעילות העסקית.
ממשל ותאימות: ASPM מבטיח שהיישומים יעמדו בתקנות האבטחה שנקבעו standardודרישות רגולטוריות, שילוב נוהלי ממשל בתוכנית AppSec.
ASPM ממלא תפקיד מרכזי באסטרטגיות אבטחת סייבר מודרניות על ידי מתן גישה הוליסטית ומשולבת לאבטחת יישומים. הוא מטפל במגבלות של שיטות מסורתיות שיטות AppSec, שלעתים קרובות אינן מצליחות לעמוד בקצב מחזורי הפיתוח המהירים של יישומים כיום. ומורכבות.
על ידי טיפוח תנוחת אבטחה פרואקטיבית ואסטרטגית, ASPM מאפשר לארגונים לצמצם סיכונים בצורה יעילה יותר ולהגיב בזריזות לאיומים חדשים.
ASPM vs. ASOC vs. CNAPP vs. CSPM
Four acronyms that often get mixed up. Here is what each one covers, and where ASPM מתאים.
| קטגוריה | להתמקד | שאלה שזה עונה | היקף טיפוסי |
|---|---|---|---|
| ASPMApplication Security Posture Management | The application and its SDLC | Which application risks matter most, and who fixes them? | Code, dependencies, secrets, IaC, pipelines and builds, plus findings from other scanners |
| אִרגוּןתזמור וקורלציה של אבטחת יישומים | Scanner orchestration | How do I run my tools and correlate their results? | Aggregating and deduplicating scanner output; the predecessor of ASPM |
| CNAPPפלטפורמת הגנה על יישומים מבוססי ענן | Cloud workloads and infrastructure | Is my cloud environment and what runs in it secure? | Cloud configuration, workloads, containers and runtime |
| CSPMניהול יציבת אבטחת ענן | Cloud configuration | Are my cloud accounts configured securely? | Misconfigurations and compliance in cloud accounts; often part of a CNAPP |
איך ASPM אבטחה משנה את אבטחת היישומים עבור עסקים מודרניים
ASPM אינו רק עוד ראשי תיבות בלקסיקון אבטחת הסייבר; הוא מייצג שינוי פרדיגמה באופן שבו צוותי אבטחה ניגשים לאבטחת יישומים. עם המסגרת המקיפה והזריזה שלו, ASPM מצייד ארגונים לנווט בביטחון במורכבויות העולם הדיגיטלי, תוך הבטחה כי יישומים מאובטחים, תואמים ועמידים בפני איומי סייבר.
ככל שאנו עדים לאינטגרציה הגוברת במהירות של ASPM בתעשיית ה-AppSec, ברור שגישה זו קובעת דרך חדשה standard לאבטחת יישומים. ארגונים המאמצים ASPM נמצאים בעמדה טובה יותר להגן על הנכסים הדיגיטליים שלהם, להגן על נתונים רגישים ולשמור על אמון הלקוחות ובעלי העניין שלהם.
התפקיד המהותי של ASPM in Strengthening Modern Cybersecurity Practices
ASPM מתעלה על אבטחת יישומים מסורתית על ידי הצעת תמונה מקיפה של מצב האבטחה של הארגון, שילוב נקודות החוזק של כלים אוטומטיים עם תהליכים אסטרטגיים לזיהוי, הערכה וטיפול יעיל בפגיעויותניתן לחלק את המכניקה שלו למספר מרכיבים מרכזיים.
מרכיבי מפתח של ASPMאבני הבניין של אבטחת יישומים יעילה
גילוי נכסים וניהול מלאי:
הבסיס של ASPM בנוי על ה- זיהוי מקיף וקטלוגloging של כל נכסי האפליקציה במערכת האקולוגית הדיגיטלית של הארגוןזה כולל יישומים חיים ואלו בשלבי פיתוח, ספריות, ממשקי API ואינטגרציות של צד שלישי.
ניהול יעיל של מלאי נכסים מבטיח שכל רכיב יילקח בחשבון וינוטר, ובכך יוצר את הקרקע למצב אבטחה איתן אשר:
- מספק בסיס לכיסוי אבטחה מקיף.
- מאפשר אמצעי אבטחה ממוקדים על ידי הבנת היקף הפגיעויות הפוטנציאליות.
זיהוי והערכה אוטומטיים של פגיעויות:
ASPM משתמש בטכנולוגיות סריקה מתקדמות כדי לנטר באופן רציף נכסי יישומים לאיתור פגיעויות. אוטומציה זו משתרעת על פני קוד סטטי, CI/CD תשתית וצוותים, ו ניתוחי הרכב תוכנה, המציעה מבט רב-גוני על איומי ביטחון פוטנציאליים.
על ידי הערכת חומרתן והקשרן של נקודות תורפה אלו, ASPM enables targeted responses to the most critical issues. Continuous, automated detection:
- Catches new vulnerabilities as code changes, instead of waiting for the next periodic review.
- Removes duplicate findings across scanners, so the same issue is not counted and assigned twice.
קביעת סדרי עדיפויות מבוססי סיכונים:
מרכז ASPMהגישה של היא מתן עדיפות לפגיעויות על סמך הסיכון שלהן לארגון. היא כרוכה בניתוח ההשפעה הפוטנציאלית של ניצול פגיעות, תוך התחשבות בגורמים כגון רגישות נתונים, קריטיות היישום ורמת החשיפה. תעדוף מבוסס סיכון מבטיח שמשאבים מוקצים ביעילות, תוך מיקוד מאמצי התיקון במקומות בהם הם נחוצים ביותר כדי:
- להבטיח הקצאה יעילה של משאבים לטיפול תחילה בפגיעויות הקריטיות ביותר.
- סייע בשמירה על אבטחה תפעולית מבלי להפריע לתהליכי פיתוח.
אוטומציה של תהליכי עבודה לתיקון ותיקון בעיות:
ASPM מייעל את תהליך הטיפול בפגיעויות באמצעות זרימות עבודה אוטומטיות. זה כולל יצירת כרטיסים, הקצאה לצוותי פיתוח או אבטחה מתאימים ומעקב אחר התקדמות התיקון. אוטומציה מאפשרת תגובה מהירה ומתואמת יותר לבעיות אבטחה, וממזערת את חלון החשיפה ל:
- צמצם את חלון ההזדמנויות עבור תוקפים על ידי טיפול מהיר בפגיעויות.
- שפר את מצב האבטחה הכולל על ידי ביטול נקודות כניסה פוטנציאליות לאיומי סייבר.
ציות וממשל:
עם דרישות רגולטוריות מחמירות יותר ויותר, ASPM מספק את הכלים הדרושים עבור שמירה הענותבאמצעות ניטור ודיווח מתמשכים, ארגונים יכולים להבטיח שהיישומים שלהם עומדים בדרישות הרלוונטיות standardותקנות, ובכך להימנע מקנסות פוטנציאליים ונזק למוניטין, אשר:
- נמנע השלכות משפטיות וכלכליות הקשורות לאי ציות לתקנות.
- בונה אמון עם לקוחות ובעלי עניין באמצעות הקפדה על שיטות עבודה מומלצות בתחום האבטחה.
שילוב ASPM לאבטחת יישומים משופרת וניהול שרשרת אספקה חזק של תוכנה
שילוב Application Security Posture Management (ASPM) לתחום אבטחת יישומים ושרשרת האספקה של תוכנה מסמן כיוון אסטרטגי לעבר מנגנון הגנה עמיד ופרואקטיבי יותר נוכח איומים דיגיטליים מתפתחים.
אבטחת יישומים:
סריקת פורטים: ASPM הצעות נראות חסרת תקדים לנוף היישומים, וחשיפת פגיעויות נסתרות ותצורות שגויות שתוקפים עלולים לנצל. מודעות מקיפה זו חיונית לאבטחת יישומים מורכבים בסביבת האיומים של ימינו.
שילוב DevSecOps: על ידי שילוב חלק עם DevSecOps פרקטיקות, ASPM מטפח תרבות שבה אבטחה משולבת לאורך כל מחזור חיי הפיתוח. שיתוף פעולה זה לא רק משפר את תוצאות האבטחה אלא גם מאיץ את לוחות הזמנים של הפיתוח.
שרשרת אספקה של תוכנה:
אבטחת רכיבים של צד שלישי: ASPM מטפל בדאגה הגוברת בנוגע לפגיעויות בשרשרת אספקת התוכנה, במיוחד אלו הקשורות לספריות ורכיבים של צד שלישי. הערכת ומעקב אחר תלות חיצוניות אלה, ASPM מפחית את הסיכון של מתקפות בשרשרת האספקה שעלולות לפגוע בשלמות היישומים.
SBOM דור וניהולהיבט חיוני של ASPM בהקשר של שרשרת האספקה של תוכנה הוא יצירה וניהול של רשימת חומרים לתוכנה (SBOM)מלאי מפורט זה של כל רכיבי התוכנה, כולל רכיבים בקוד פתוח ורכיבים קנייניים, חיוני למעקב אחר פגיעויות ולהבטחת עמידה בתקנות האבטחה. standards
צלילה עמוקה לתוך ASPM אבטחה: ניתוח מקיף של Application Security Posture Management פְּגִיעָה
הניתוח המעמיק של Application Security Posture Management חושף את הפוטנציאל הטרנספורמטיבי שלו בהגדרה מחדש של אבטחת יישומים. ככל שאנו מתקדמים, העומק והרוחב של ASPMהשפעתה על אבטחת הסייבר תמשיך להתרחב, ותבסס את תפקידה כמרכיב חיוני באסטרטגיות אבטחה מודרניות.
יישום ASPM מעלה את אסטרטגיית אבטחת היישומים של הארגון ממצב ריאקטיבי למצב פרואקטיבי. שינוי פרדיגמה זה הוא קריטי בנוף איומי הסייבר המתפתח במהירות של ימינו, שבו ההימור גבוה יותר ומשטחי התקיפה רחבים מאי פעם. עם ASPM, ארגונים מרוויחים:
תנוחת אבטחה משופרתעל ידי מתן תמונה מקיפה של נוף אבטחת היישומים, ASPM מאפשר לארגונים לזהות ולמתן נקודות תורפה בצורה יעילה יותר, ובכך לשפר את מצב האבטחה הכולל שלהם.
תגובה זריזה לאיומיםניטור בזמן אמת וזרימות עבודה אוטומטיות של ASPM לאפשר תגובה מהירה לאיומי אבטחה, למזער נזקים פוטנציאליים ולהבטיח המשכיות עסקית.
ניהול סיכונים אסטרטגייםבאמצעות מסגרת קביעת העדיפויות המבוססת על סיכונים, ASPM מקצה משאבי אבטחה באופן אסטרטגי, תוך התמקדות בתחומי ההשפעה והפגיעות המשמעותיים ביותר.
תרבות אבטחה שיתופית: ASPM מטפח סביבה שיתופית שבה אבטחה היא באחריות כולם, מפרק סילואים בין צוותים ומשלב אבטחה ב-DNA של הארגון.
משחרר ערך עסקי עם ASPMיתרונות היישום Application Security Posture Management
ASPM מציע יתרונות עסקיים רבים, החל מחיזוק הגנות הסייבר ועד לשיפור היעילות התפעולית. ASPM מתבטא בטבות מוחשיות עבור עסקים במספר דרכים, כגון:
הגנות סייבר מחוזקות
אחד היתרונות הבולטים של ASPM הוא חיזוק הגנות הסייבר של הארגון. על ידי מתן סקירה הוליסטית ורציפה של פגיעויות יישומים ומצבי אבטחה, ASPM מאפשר לעסקים לזהות ולטפל באופן יזום באיומים פוטנציאליים לפני שהם מתממשים לפריצות.
גישה מקדימה זו משמעותית מפחית את הסיכון לפריצות נתונים, מתקפות סייבר ואירועי אבטחה אחרים דבר שעלול לפגוע במוניטין של החברה ולגרום להפסדים כספיים משמעותיים.
ניהול סיכונים וציות יעילים
ASPM מפשט את התאימות על ידי הבטחת עמידה בתקנות התעשייה standardש. עם התקנות שהופכות מחמירות ומורכבות יותר ויותר, ASPMהיכולת של אוטומציה של בדיקות תאימות ויצירת דוחות מקיפים היא בעלת ערך רב.
It ממזער את הסיכון לעונשים בגין אי ציות ומטמיע תרבות של אבטחה ותאימות לאורך מחזור חיי פיתוח האפליקציה, ובכך משפרים את שיטות ניהול הסיכונים.
מחזורי פיתוח מואצים
שילוב ASPM בעזרת שיטות DevSecOps, מגשרות על הפער בין צוותי אבטחה, פיתוח ותפעול, ומטמיעות אבטחה בכל שלב בתהליך פיתוח האפליקציות.
אינטגרציה חלקה זו מבטיח שאמצעי האבטחה לא יפריעו ללוחות הזמנים של הפיתוח אלא תורמים למחזור פיתוח יעיל ויעיל יותר. על ידי זיהוי וטיפול מוקדם בפגיעויות, עסקים יכולים להאיץ את זמן ההגעה לשוק, ולהציע יתרון תחרותי בכלכלה הדיגיטלית המהירה.
יעילות תפעולית משופרת וחיסכון בעלויות
יכולות האוטומציה של ASPM מהווים גורם משנה משחק ליעילות תפעולית. עסקים יכולים להקצות את משאבי האנוש שלהם ליוזמות אסטרטגיות יותר על ידי אוטומציה של משימות אבטחה שגרתיות. בנוסף, גילוי מוקדם וקביעת סדרי עדיפויות של פגיעויות מובילים למאמצי תיקון ממוקדים ויעילים יותר, ומפחיתים משמעותית את העלויות הכרוכות בניהול פגיעויות.
האפקט המצטבר הוא ארגון רזה וזריז יותר שיכול להקצות את משאביה בצורה יעילה יותר, וכתוצאה מכך חיסכון משמעותי בעלויות.
אמון לקוחות משופר ומוניטין בשוק
אמון הלקוחות הוא בעל חשיבות עליונה, ופרצות אבטחה עלולות לכרסם במהירות באמון זה. על ידי יישום ASPM, עסקים הם commitממוקד בהגנה על נתוני לקוחות ובשיפור אמון ונאמנות הלקוחות.
יתר על כן, רמת אבטחה חזקה יכולה לבדל עסק בשוק, מעלים את המוניטין שלה בקרב לקוחות, שותפים ובעלי עניין.
לחבק ASPM עכשיו: אבטחו את היתרון התחרותי שלכם בעזרת אסטרטגיות אבטחת יישומים מתקדמות
המסע דרך ה Application Security Posture Management (ASPM) הממלכה מדגישה את השפעה טרנספורמטיבית על הגנות סייבר ואסטרטגיות עסקיותזהו שינוי מרכזי לעבר גישה משולבת ופרואקטיבית יותר לאבטחת יישומים, המניעה חדשנות והצלחה עסקית.
אימוץ ASPM מציע לארגונים מגן פרואקטיביזה מבטיח שפגיעויות לא רק מזוהות, אלא גם מוקצות להן הקשר, מתעדפות אותן ומתוקנות מראש.cisיון וזריזות. ASPMשילובה בתרבות DevSecOps מטפח סביבה שיתופית שבה אבטחה היא עיקרון יסוד המנחה אסטרטגיות פיתוח ותפעול. ASPM עוטף שיפור היעילות התפעולית, חיסכון בעלויות וטיפוח אמון הלקוחות באמצעות דבר שניתן להוכיח commitכוונה להגן על מידע רגיש.
מוכן ל שנה את אסטרטגיית אבטחת היישומים שלך ולהניע הצלחה עסקית? חקור את השילוב של ASPM into your cybersecurity framework today. Begin by assessing your current application security posture, identifying gaps, and exploring how ASPM can fill those gaps with a comprehensive, risk-based approach. Then compare the הטוב ביותר ASPM כלים against what you found.
אבטחו את היישומים שלכם, הגנו על הנתונים שלכם וקדמו את העסק שלכם קדימה בעזרת קסיגני.

