מחזור החיים של פיתוח תוכנה מאובטח (SDLC) מדגים גישה הוליסטית, המשלבת נהלי ועקרונות אבטחה בכל שלבי יצירת ופריסה של תוכנה. בין אלה, שלב הבנייה הוא קריטי במיוחד. זהו המקום שבו קוד המקור הופך לקוד בינארי, מה שמוכן לביצוע. שלב זה הוא קריטי להטמעת אבטחה בתוכנה, הכולל בדיקה קפדנית של קוד לאיתור פגיעויות, אכיפת מדיניות אבטחה והבטחה ששיקולי אבטחה הם יסוד, ולא מחשבות רטרוספקטיביות.
המשמעות של Build Security בפיתוח תוכנה
Build security חיוני ליצירת תוכנה מאובטחת, משמש כהגנה פרואקטיבית מפני פגיעויות פוטנציאליות, והבטחת תאימות לתקנות standards. שלב זה בתהליך הפיתוח מהווה את הסיכון הגדול ביותר לשלמות ולסודיות הקוד. תקלה בתוכנה יכולה להפיץ תוכנה שנפגעה לכל עבר, מה שהופך את השלב הזה לחיוני כדי להגן על משתמשי הקצה ולשמור על אמון ותאימות. יתר על כן, שלב הבנייה הוא כלי משמעותי בהפחתת סיכונים הקשורים לשרשרת אספקת התוכנה, שבה פגיעויות בכל חלק מהן עלולות להיות בעלות השלכות נרחבות. build security מניח את היסודות לחדשנות עתידית, ומאפשר לארגונים לפתח את שיטות הפיתוח שלהם בבטחה.
הדגשת השלכות בעולם האמיתי
הקריטיות של חזק build security צעדים אלה מודגמים בצורה חיה על ידי אירועים כמו פריצת SolarWinds Orion, פריצת Codecov Bash Uploader, תקרית Event-Stream, פריצת הנתונים של Equifax, ובמיוחד מתקפת Ledger. דוגמאות אלו משמשות תזכורות בוטות להשפעות מרחיקות הלכת של פיקוח אבטחה במהלך שלב הבנייה, החל מקלה על מתקפות שרשרת אספקה ועד לחשיפת נתונים רגישים בקנה מידה עצום.
מתקפת Ledger ממחישה ניצול מתוחכם של פגיעויות בשרשרת האספקה של תוכנה, ומסמנת אירוע משמעותי בתחום אבטחת הסייבר. התקפת Ledger, שהחלה באמצעות מתקפת פישינג מסוג "Spear Phishing" שכוונה נגד חשבון NPM של עובד Ledger לשעבר, הצליחו התוקפים לפרסם גרסאות זדוניות של כלי ערכת החיבור של התוכנה של Ledger. פרצה זו הביאה לאובדן של לפחות 600,000 דולר מארנקי החומרה של המשתמשים. בניגוד להתקפות ישירות על תהליך הבנייה, אירוע זה מינף את האמון שניתן בתלות של צד שלישי ובשרשרת האספקה של התוכנה, והדגיש את האיומים המורכבים העומדים בפני פיתוח תוכנה מודרני. הפריצה לא רק חשפה את החשיבות הקריטית של אבטחת תלויות תוכנה, אלא גם הדגישה את הצורך בבקרות גישה מחמירות, ניהול אישורים וניטור פרואקטיבי של רכיבי צד שלישי. אירוע Ledger משמש תזכורת חדה להשלכות הפוטנציאליות של התעלמות מאבטחה בשרשרת האספקה של התוכנה ולחשיבות אימוץ אמצעי אבטחה מקיפים כדי להגן מפני התקפות ישירות ועקיפות כאחד.
בין הפרצות מרחיקות הלכת והמתוחכמות ביותר בתקופה האחרונה, פרצת SolarWinds Orion ביקשה לנצל פגיעויות בתהליך הבנייה של תוכנת SolarWinds. התוקפים שתלו את הקוד הפגום דרך מערכת הבנייה במהלך תהליך עדכון התוכנה ושלחו אותו ל-18,000 לקוחות, כולל סוכנויות ממשלתיות גדולות ותאגידים. היא הדגישה עד כמה מסוכנות ורחבות יכולות להיות התקפות כאלה על שרשראות אספקה.
Codecov היא אפליקציה לבדיקת מדדי כיסוי קוד שנפרצו. תוקפים הצליחו לשנות את סקריפט ה-Bash Uploader שלו ולחלץ בהצלחה נתונים מסביבות פוטנציאליות של אלפי לקוחות. פרצה זו מדגישה אפוא כיצד כלי בנייה יכולים להוות סיכון פוטנציאלי ומוכיחה את שלמותם של סקריפטי הבנייה והכלים שיש לאבטח.
במקרה של תקרית Event-Stream, חבילת NPM פופולרית ביותר נפגעה. בחבילה זו, מתחזק מקורי העביר את השליטה לתוקף שהתחזה לתחזוקה נלהבת. בהמשך, התוקף הזריק מטען לחבילה בעל כוונה זדונית, וכיוון לפלטפורמת מטבעות קריפטוגרפיים מסוימת. זוהי דוגמה מושלמת למחקר מקרה המציג את פרופיל הסיכון של פגיעויות התלות ורמת סינון ריאליסטית שחברה צריכה לבצע על חבילות ומתחזקים של צד שלישי.
פרצת הנתונים של Equifax, למרות שלא הייתה למעשה פגיעות בשלב הבנייה, החמירה משמעותית עקב אי-עדכון ספריית צד שלישי שהייתה צריכה להתעדכן והייתה פגיעה (במקרה זה, Apache Struts). הדבר השפיע על 147 מיליון איש. פרצת Equifax היא, בכל מובן, סיפור אזהרה על ניהול תלויות.
ברשת המורכבת של פיתוח תוכנה מודרני, שלב הבנייה מהווה נקודה מכרעת בה קוד המקור הופך לתוכנה ניתנת לביצוע. שלב זה אינו עוסק רק בקומפילציה אלא גם בהבטחת האבטחה והשלמות של המוצר הסופי. זיהוי האיומים הנפוצים העומדים בפנינו בשלב זה הוא בעל חשיבות עליונה לשמירה על גישה איתנה. software supply chain securityכדי להתעמק יותר באיומים אלה ולקבל אסטרטגיות מקיפות לצמצום, שקלו לבחון תובנות מפורטות לגביאיומי שרשרת אספקה של תוכנה בשלב הבנייה.
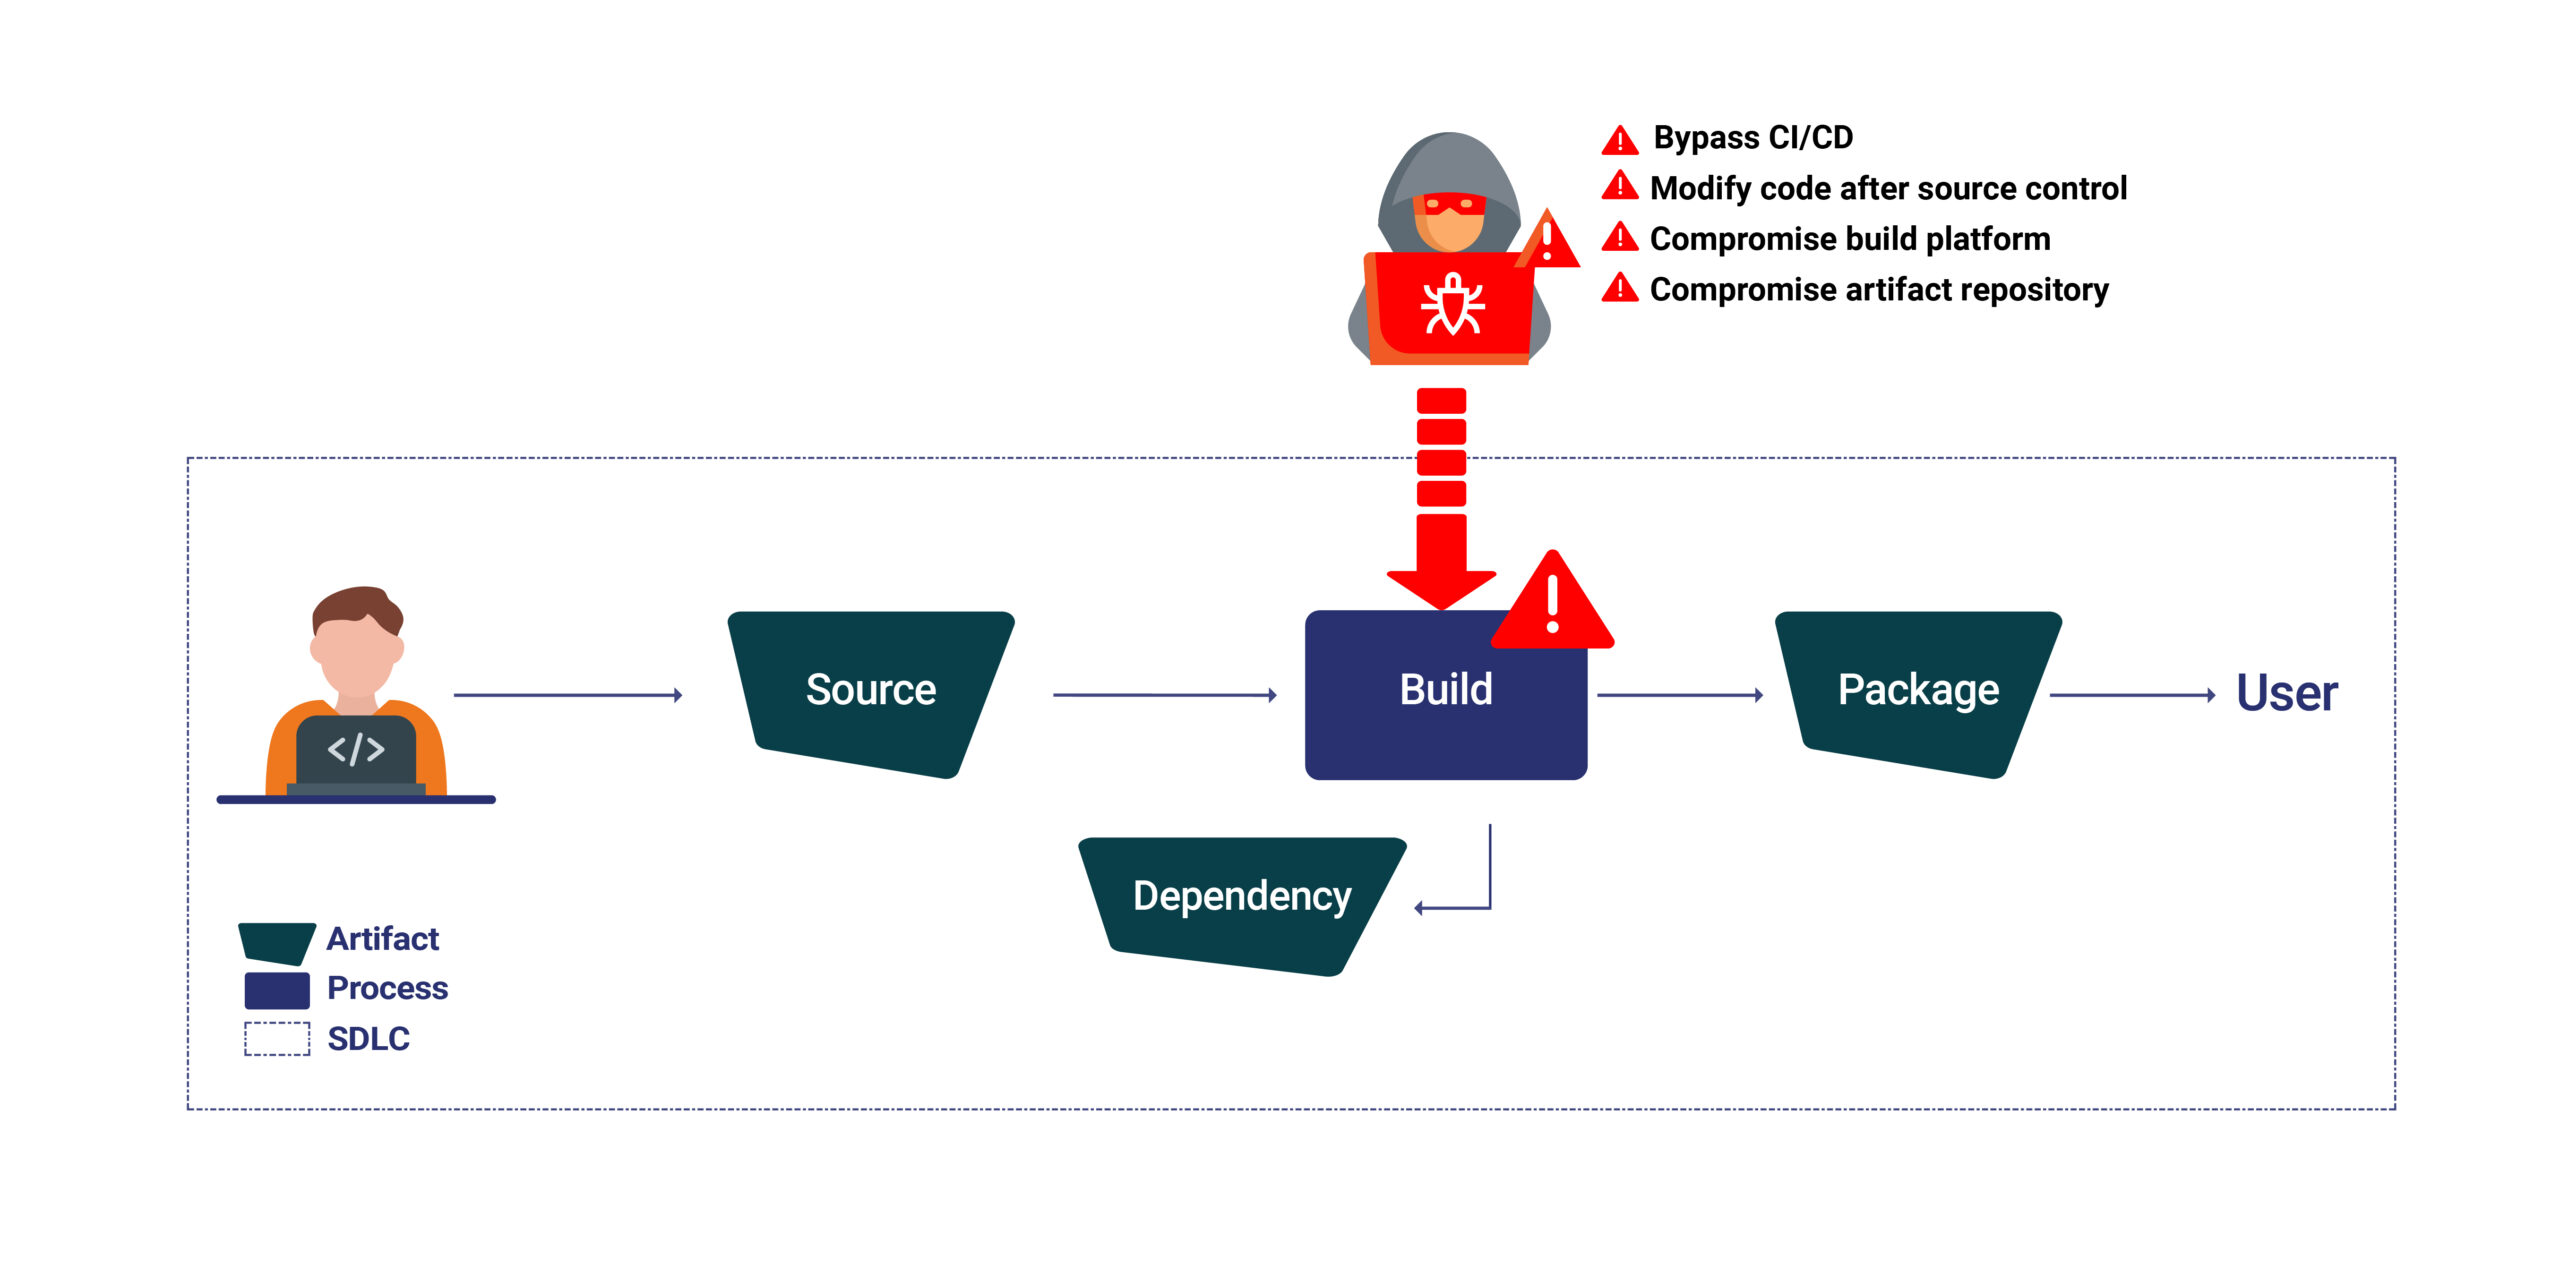
עֲקִיפָה CI/CD Pipelinesעקיפת אמצעי ההגנה של CI/CD תהליכים מאפשרים לתוקפים להחדיר קוד זדוני ישירות לתוך ה-build, תוך עקיפת בדיקות אבטחה חיוניות.
שינוי בקרת קוד לאחר תחילת המקור: שינויים שבוצעו בקוד המקור לאחריו commitפגיעה בשליטה במקור עלולה להכניס שינויים לא מורשים, ולערער את שלמות התוכנה.
פגיעה בתהליך הבנייהמניפולציה ישירה של תהליך הבנייה עלולה להוביל להכנסת קוד זדוני, שיבוש מקורו של הבנייה או שיבוש התהליך לחלוטין.
מאגרי חפצים מתפשרים: גישה בלתי מורשית למאגרי חפצים, או מניפולציה של אותם, עלולה לשבש את תהליך הפריסה ולהכניס תוכנה פגועה לשרשרת האספקה.
מורעלים Pipeline הוצאה להורג (PPE): איום עמוק יותר
מורעלים Pipeline פגיעות ביצוע (PPE) מתממשת כאשר תוקפים מבצעים מניפולציות בתהליך הבנייה, בין אם על ידי שינוי ה... CI/CD pipeline תצורה ישירה (Direct PPE, או D-PPE) או על ידי שינוי קבצים pipeline הפניות (Indirect PPE, או I-PPE). התקפות כאלה עלולות לפגוע קשות בשלמות התוכנה, מה שהופך מנגנוני גילוי והגנה מוקדמים לחיוניים.
הבנת גרסאות של ציוד מגן אישי
ציוד מגן אישי ישיר (D-PPE) מתרחש כאשר תוקפים משנים את קובץ התצורה של CI כדי להריץ פקודות זדוניות בתוך סביבת הבנייה, תוך עקיפת standard פרוטוקולי אבטחה.
ציוד מגן אישי עקיף (I-PPE) מתפתח באמצעות שינויים בקבצים חיצוניים pipeline קונפיגורציות, כגון סקריפטים, המאפשרים לתוקפים להזריק קוד זדוני בעקיפין.
כדי להתמודד עם איומים ופגיעויות אלו בשלב הבנייה, יש לתרגל מסגרת עבודה שנעשה בה שימוש נכון ועמידה בשיטות עבודה מומלצות כפי שפורטו על ידי רשויות כמו NIST. ניתן לשפר את כל האמור לעיל באמצעות יישום ועמידה בדרישות. מסגרת פיתוח תוכנה מאובטחת של NIST (SSDF)), בין היתר, שיפור היציבה שלך בדרכים הבאות.
חִיוּנִי Build Security שיטות עבודה מומלצות:
קידוד מאובטח: לאכוף שיטות אבטחה מיטביות בקידוד לאורך כל הפיתוח. לזהות פגיעויות פוטנציאליות על ידי שימוש בכלי ניתוח קוד סטטי ככל האפשר בתהליך הבנייה.
ניתוח הרכב תוכנה (SCA): לשלב SCA כלים עם שלך CI/CD pipeline לגלות תלויות בקוד פתוח המשמשות בתוכנה עם פגיעויות ידועות ולשמור על עדכניות רשימת חומרים של תוכנה (SBOM).
סביבת בנייה מאובטחת: השתמש בבקרות הגישה החזקות ביותר שיכולות להגביל נקודות כניסה בלתי מורשות לשרתי הבנייה ולמאגרי המערכת.
כלי ניטור רציף יצביע, למעשה, על גילוי כל פעילות חשודה המתרחשת בסביבת הבנייה. זה יאומת ויועבר בבטחה לאורך pipeline על ידי חתימה בחתימה דיגיטלית. יש לקבוע מנגנוני אימות שונים כדי להבטיח את האותנטיות של החפץ לפני הפריסה.
כוחו של Build Attestations
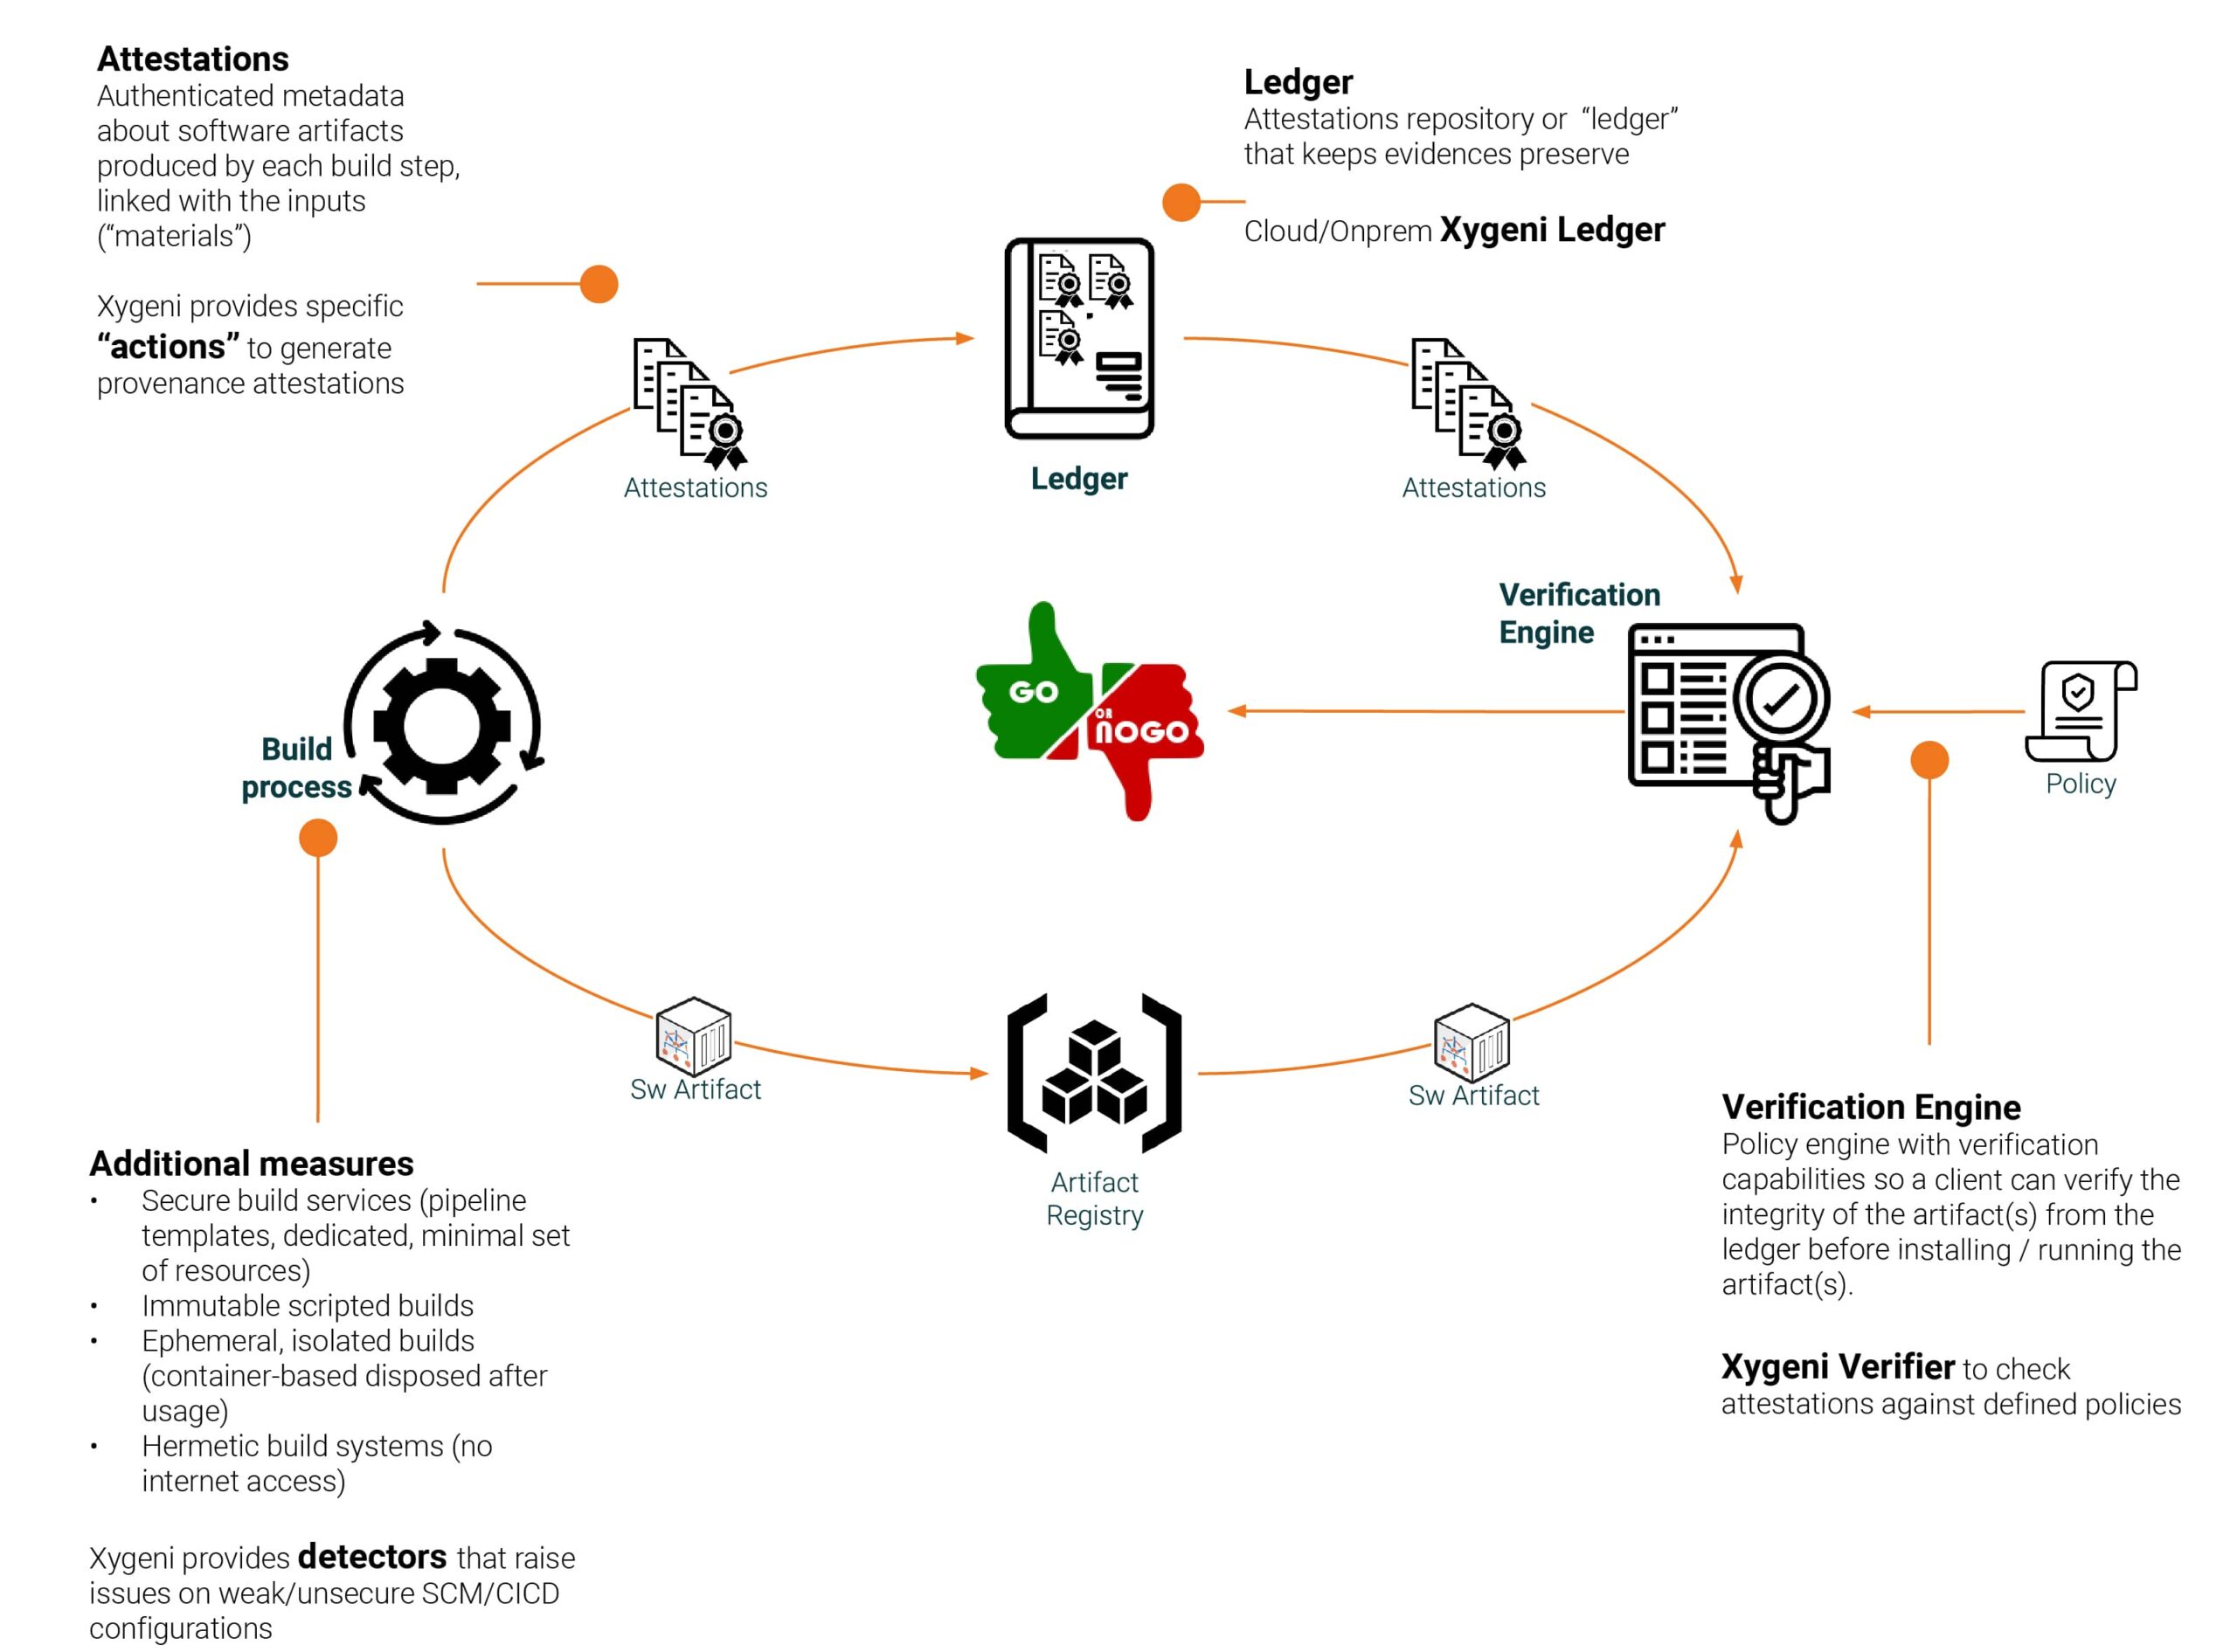
שיטות עבודה מומלצות כמו קידוד מאובטח וסביבות בנייה מאובטחות הן בעלות חשיבות עליונה, אך עם Xygeni Build Security פתרון, הם עושים בדיוק את זה. הפתרון שלנו משתלב עם זרימות העבודה שלך כדי לספק דרך מקיפה של build security שזה כולל את סמכות ההוכחה.
חשבו על אימות בנייה כמסמך חתום המבטיח את האותנטיות והשלמות של בנייה. זה בדיוק מה שאימות בנייה הוא - אוסף מטא-נתונים חתום קריפטוגרפית המתעד פרטים על תהליך הבנייה. אלה מהווים סוג של שומרים על תהליך הבנייה ומספקים יתרונות רבים הנובעים מהבאים.
שקיפות משופרת: אימות בנייה מבטיח ביטחון הודות לנראות ברורה של סביבת הבנייה, הכלים, התצורות והתלות המשמשים בבניית ה-Build. סביבה שקופה כזו תעודד אמון ואולי שיתוף פעולה.
אימות לאורך כל Pipeline: אימותים מוודאים שבמשך כל השלבים ב- CI/CD pipeline, מקוד המקור ועד לפריטים הסופיים שנבנו, ניתן לאמת את האותנטיות. זה בודק שלא התרחשו שינויים לא מורשים בתהליך הבנייה.
בסיס חזק יותר לניטור וביקורת: נתונים מפורטים בתוך האימותים בונים את היסודות לניתוח אבטחה מתמשך במהלך מחזור חיי הפיתוח, ומאפשרים לזהות באופן יזום כל פגיעות אפשרית שיש לצמצם.
איך Xygeni Build Security ממנפת אימותים
זה איפה Build Security הפתרון לוקח את הקונספט של Build Attestations צעד אחד קדימה עם אוטומציה במקום, ו-Xygeni עושה צעד ענק נוסף עם גישה רחבה יותר.
אוטומציה של יצירת אימות: Xygeni, שבה יצירת אימותים צריכה להיות אוטומטית, כדי ליצור אימותים חסינים מפני פגיעה ללא צורך בהתערבות ידנית, ובאופן המספק אימות עקבי בכל הבניות.
איסוף ואחסון ראיות מאובטחים:Xygeni מציעה אבטחה לאופן שבו נאספות ומאוחסנות ראיות. היא אוספת את הראיות בזהירות רבה מכל פינה בתהליך הבנייה. היא מאחסנת את האוסף בתשתית האחסון המאובטחת שלנו, ומבטיחה שלמות האישור.
בקרות אימות מפורטות: הפתרון שלנו שולט באימות, אשר מתבצע באופן מונוטוני. הוא מספק סט של מדיניות הניתנת להגדרה; ניתן לכלול או להשמיט בדיקות בתהליך, תוך כוונון עדין של האחרונות לצרכים האישיים.
זיהוי איומים בזמן אמת בעל תובנות: מערך התכונות המקיף של דיווחים מ-Xygeni חורג מהודעות פשוטות על מעבר/כישלון. המערכת שלנו מספקת תובנות מעשיות בתהליך הבנייה שלך כדי לעזור לך לזהות ולתקן פגיעויות פוטנציאליות מראש.
יתרון Xygeni: יתרונות שתוכלו לסמוך עליהם
על ידי מינוף Xygeni Build Security, אתם זוכים למגוון רחב של יתרונות:
אמון ושקיפות משופרים: אימות בנייה מבטיח שכל בעלי העניין מקבלים תמונה ברורה של תהליך הבנייה, ובמהלך התהליך, האמון והשיתוף פעולה גוברים.
מזעור הסיכון לשגיאות ופגיעויות: יצירה ואימות אוטומטיים של אימות ממזערים את הסיכון לשגיאות ופגיעות למינימום האפשרי באופן אנושי, ובכך מספקים אבטחה באופן עקבי לאורך כל תהליך הבנייה. pipeline.
איכות תוכנה משופרת: השג מודיעין איומים מועשר ותובנות מעמיקות כדי להבטיח שתוכל לספק מוצרי תוכנה באיכות גבוהה ומאובטחים יותר.
תאימות פשוטה: ההתאמה של Xygeni להמלצות NIST SP 800-204D מפשטת את מאמצי התאימות.