






צוותי אבטחת סייבר מטפלים באלפי פגיעויות בכל חודש, וקביעת סדרי עדיפויות לאילו מהן לתקן ראשונות יכולה להיות מכריעה; שם ה... ציון CVSS ממלא תפקיד חיוני. ה- מערכת ניקוד פגיעויות נפוצה (CVSS) standardבוחן כיצד מודדים סיכונים, מה שהופך ניקוד CVSS עקבי בין פרויקטים שונים. יתר על כן, באמצעות מחשבון CVSS או מחשבון ציון CVSS, צוותי אבטחה יכולים לתרגם במהירות נתוני פגיעויות מורכבים לתוצאות ברורות וניתנות להשוואה, המניעות תיקון חכם ומהיר יותר.
מהו ציון CVSS ולמה הוא חשוב
השמיים ציון CVSS הוא מוכר עולמי standard פותח על ידי FIRST.org כדי לדרג את חומרת פגיעויות האבטחה.
הציונים נעים בין 0 עד 10, כאשר מספרים גבוהים יותר מצביעים על פגמים קריטיים יותר:
| ציון CVSS | חומרה |
|---|---|
| 0.0 | ללא חתימה |
| 0.1-3.9 | נמוך |
| 4.0-6.9 | בינוני |
| 7.0-8.9 | גָבוֹהַ |
| 9.0-10.0 | קריטי |
עבור צוותי DevSecOps, מספרים אלה עוזרים לתעדף את התיקון. פגיעות עם ציון CVSS של 9.8, לדוגמה, עשויה לדרוש התייחסות מיידית, בעוד שאחת המדורגת 3.5 עשויה להמתין למחזור התחזוקה הבא.
בעוד ש-CVSS מעריך את הנזק האפשרי שפגם עלול לגרום, הוא אינו מצביע על כך שתוקפים מנצלים אותו בסביבות אמיתיות. הבנת ההבדל הזה חיונית לתעדוף סיכונים אמיתי.
כיצד עובד ניקוד CVSS
בפועל, מסגרת הניקוד של CVSS משתמשת בשלוש קבוצות מדדים כדי להעריך היבטים שונים של פגיעות. לכן, כל קבוצה מגדירה את התנהגות הבעיה, החל מניצולה ועד להשפעתה הפוטנציאלית על מערכות ונתונים. יתר על כן, מחשבון ציון CVSS אמין הופך את התהליך הזה לחזרה ושקוף. כתוצאה מכך, אנשי מקצוע בתחום האבטחה יכולים לתקשר את חומרת הסיכון בצורה ברורה יותר וכתוצאה מכך לשמור על סדרי עדיפויות עקביים בין הצוותים.
מדדי בסיס:
אלה מתארים את התכונות הפנימיות של פגיעות שנשארות קבועות לאורך זמן וסביבות.
דוגמאות כוללות:- וקטור התקפה (AV): האם ניתן לבצע את התקיפה מרחוק או רק באופן מקומי?
- מורכבות התקפה (AC): כמה קל לנצל את זה?
- הרשאות נדרשות (PR): האם התוקף צריך גישה מוקדמת?
- אינטראקציה עם המשתמש (UI): האם זה דורש מהמשתמש ללחוץ או לפתוח משהו?
- השפעה (CIA): כיצד זה משפיע על סודיות, שלמות וזמינות.
מדדים זמניים:
אלה מתאימים את הציון בהתבסס על תנאים אמיתיים כגון:- בגרות קוד ניצול: האם קוד ניצול זמין לציבור?
- רמת תיקון: האם כבר יצא תיקון או פאץ'?
- רמת ביטחון בדוח: עד כמה דוח הפגיעויות אמין?
מדדים סביבתיים:
אלה מתאימים את הציון להגדרה הספציפית של הארגון שלך, לדוגמה, האם המערכת הפגיעה מטפלת בנתונים רגישים או יושבת מאחורי הגנות רשת חזקות.
כל גורם תורם לציון הסופי באמצעות standardנוסחה משופרת, מה שהופך את CVSS למקור עקבי להשוואת פגיעויות בין מוצרים ומערכות אקולוגיות.
שימוש במחשבון CVSS (שלב אחר שלב)
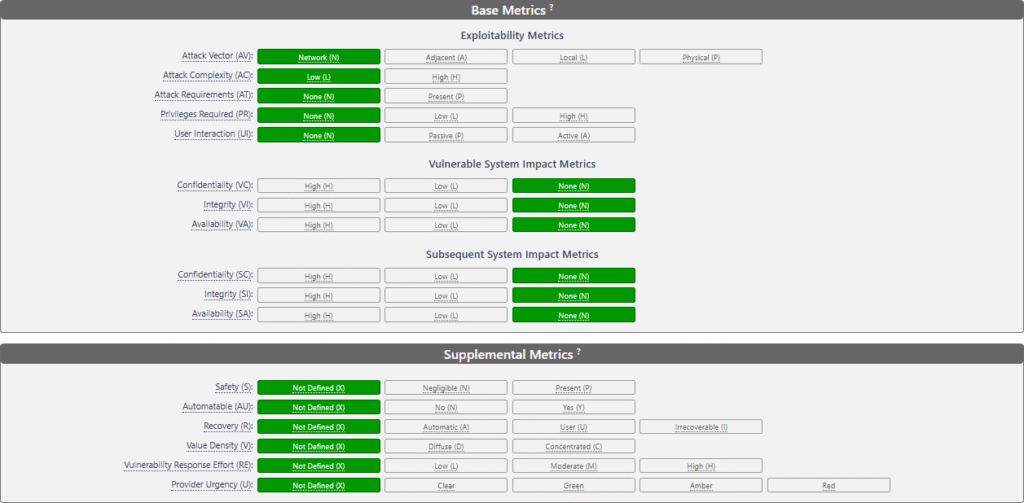
אינך צריך לעבד נוסחאות באופן ידני, אתה יכול להשתמש במחשבוני ציון cvss מקוונים כמו מחשבון CVSS גרסה 4.0 ראשון או מחשבון CVSS של NVDכלים אלה מפשטים את ניקוד ה-CVSS ומבטיחים שמחשבון ה-CVSS שלך יפיק תוצאות עקביות וניתנות להשוואה בסביבות שונות.
הנה מדריך פשוט:
- בחר את גרסת CVSS: רוב הייעוץ כיום משתמש ב-CVSS גרסה 3.1 או גרסה 4.0.
- מלאו את מדדי הבסיס: בחר אפשרויות עבור וקטור התקפה, מורכבות, הרשאות והשפעה.
- הוסף נתונים זמניים: יש לכלול האם קיימים פרצות או תיקונים.
- התאמת גורמים סביבתיים: שיקפו את הרגישות או החשיפה של התשתית שלכם.
- לחשב: הכלי מחזיר באופן מיידי ציון בין 0.0 ל-10.0.
דוגמה: השוואת שני ציוני CVSS (9.8 לעומת 5.6)
כדי לראות איך א מחשבון ציון CVSS עובד בחיים האמיתיים, בואו נשווה שתי נקודות תורפה באמצעות CVSS v3.1 מדדים.
1. פגיעות קריטית: ביצוע קוד מרחוק (CVSS 9.8)
| מטרי | ערך | הסבר |
|---|---|---|
| תקף וקטור | רשת | ניתן לניצול מרחוק |
| מורכבות ההתקפה | נמוך | אין צורך בתנאים מיוחדים |
| הרשאות נדרשות | ללא חתימה | התוקף לא צריך חשבון |
| אינטראקציה של משתמשים | ללא חתימה | ניצול אוטומטי לחלוטין |
| השפעת סודיות | גָבוֹהַ | נתונים רגישים נחשפים |
| השפעה על יושרה | גָבוֹהַ | ניתן לשנות נתונים |
| השפעה על זמינות | גָבוֹהַ | שיבוש אפשרי בשירות |
דוגמה זו ממחישה כיצד מחשבון CVSS הופך מדדים איכותיים לתוצאות כמותיות, ובכך מחזק את הערך של ניקוד CVSS מדויק במהלך הערכות אבטחה.
ציון CVSS מחושב: 5.6 (בינוני)
ברוב המקרים, צוותי אבטחה מטפלים בבאגים מקומיים של הסלמת הרשאות במהלך עדכונים מתוזמנים, מכיוון שהם משפיעים בעיקר על מערכות משותפות ורק לעתים רחוקות דורשים תיקונים דחופים.
ממסעדה:
למרות ששני הפגמים הם CVEs תקפים, ה- ציון CVSS מבחין בבירור בדחיפותם.
אבל זכרו, א 9.8 CVSS עם ניצול נמוך (EPSS 0.02) עשוי להיות פחות מסוכן בפועל מאשר 5.6 CVSS זה להיות מנוצל באופן פעיל (EPSS 0.85).
זו הסיבה ששילוב CVSS עם EPSS ונגישות מבטיח שתתקן את מה שחשוב באמת.
מחשבון ציון CVSS בפועל
A מחשבון CVSS הופך את ניקוד הסיכונים לחזרתי ושקוף. זה עוזר להעביר את חומרת הבעיות לבעלי עניין שאינם טכניים ולשמור על קביעת סדרי עדיפויות עקבית בין הצוותים.
עם זאת, ציונים סטטיים עלולים להטעות אם נלקחים כפשוטם. לדוגמה:
- פגיעות עם ציון CVSS של 9.8 אולי יש לי אין ניצול פעיל בטבע.
- עוד אחד עם ציון CVSS של 6.2 יכול להיות ממוקד באופן פעיל על ידי תוקפים.
זו הסיבה שהסתמכות אך ורק על המחשבון יכולה ליצור נקודות עיוורות. הציון הוא קו בסיס, לא מדד סיכון בזמן אמת.
CVSS לעומת EPSS מדוע ציונים סטטיים אינם מספיקים
בעוד CVSS אמצעים חומרה פוטנציאלית, EPSS (מערכת ניקוד חיזוי ניצול) אמצעים סבירות בעולם האמיתי.
EPSS משתמש בלמידת מכונה ובטלמטריה של איומים כדי לחזות את הסיכוי שפגיעות תינוצל תוך 30 יום.
כאשר הם משולבים, הם מספקים תמונה ברורה הרבה יותר:
| ציון CVSS | ציון EPSS | פעולה |
|---|---|---|
| גבוה (9.8) | נמוך (0.03) | ניצול נמוך → ניטור |
| בינוני (6.5) | גבוה (0.85) | ניצול גבוה → תקן באופן מיידי |
| קריטי (10.0) | גבוה (0.9) | פעלו עכשיו - גם חמור וגם מנוצל |
כך בדיוק פועלות פלטפורמות מודרניות כמו קסיגני לשפר את ניהול הפגיעויות, על ידי מיזוג חומרת CVSS, ניצול EPSS, ו ניתוח נגישות להתמקד בסיכונים שהם גם חמור וגם ניתן לניצול בסביבה שלך.
מעבר למספרים: תעדוף סיכונים חכם יותר
השמיים מערכת ניקוד CVSS נותר אבן יסוד של אבטחת סייבר; למרות זאת, זה מעולם לא נועד לעבוד לבד. למעשה, בגרות אבטחתית אמיתית נובעת מהבנת ההקשר המלא, מידיעה אילו פגיעויות ניתנות להשגה, ניתנות לניצול ובאמת קריטיות לעסקים.
Xygeni לוקחת את זה צעד קדימה על ידי אוטומציה של התהליך:
- קליטת נתוני CVSS מהכלים או מהייעוץ שלך.
- מעשירים אותו עם ניצול EPSS, נגישות בזמן ריצה, ו קריטיות הנכס.
- הצגת הכל בצורה מאוחדת dashboard כדי להדגיש את מה שבאמת צריך תיקון.
כתוצאה מכך, גישה מונחית הקשר זו הופכת את ניהול הפגיעויות ממשחק מספרים פשוט לתהליך מודיעין סיכונים חכם ודינמי יותר.
מחשבות סופיות
לסיכום, CVSS עוזר לצוותים להבין עד כמה נקודת תורפה חמורה, בעוד ש-EPSS ונגישות מראים אילו בעיות באמת חשובות. יחד, הם עוזרים לצוותי אבטחה לפעול בביטחון ולתקן את הבעיות הנכונות תחילה. כתוצאה מכך, ניהול נקודות תורפה הופך מהיר, קל ויעיל יותר.

