
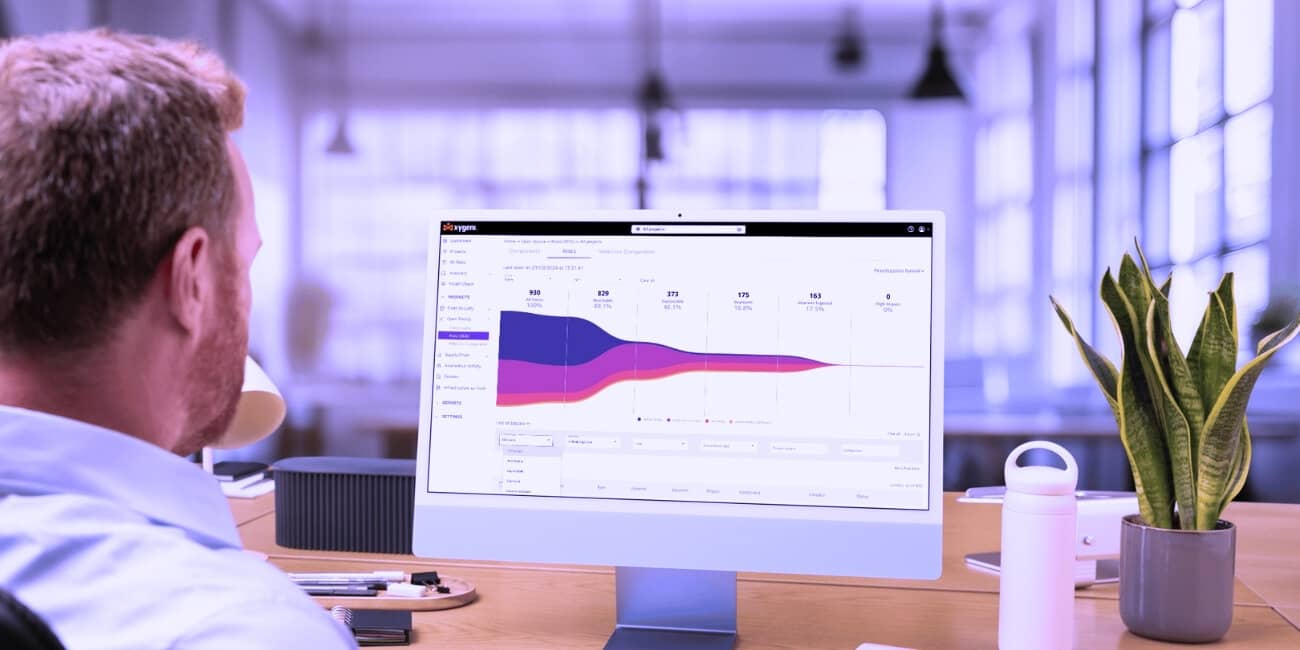






סריקת פגיעויות היא חלק חיוני מאסטרטגיית אבטחה איתנה. מכיוון שתוכנות קוד פתוח (OSS) מהוות את רוב בסיסי הקוד (לעתים קרובות עד 90%), זיהוי וטיפול מוקדם בפגיעויות הם קריטיים להגנה על שרשרת האספקה של התוכנה שלכם. Xygeni משפרת את סריקת הפגיעויות המסורתית על ידי שילוב זיהוי תוכנות זדוניות בזמן אמת ומשפכי תעדוף חכמים, מה שמבטיח שהצוות שלכם לא רק יזהה אלא גם יתעדף ויתקן את סיכוני האבטחה הקריטיים ביותר.
מאז פרסום זה במקור, גישת קביעת העדיפויות של Xygeni התרחבה לגישה מלאה ASPM שכבה: משפך המופעל על ידי בינה מלאכותית, אשר מיייש את אותם מאפייני נגישות, ניצול, EPSS וניקוד הקשר עסקי על ממצאים מהסורקים של Xygeni עצמה. ו מכלי צד שלישי שכבר נמצאים במחסנית שלך, תוך קורלציה וביטול כפילויות בין כולם לתצוגה אחת עם עדיפות במקום רשימות נפרדות לכל כלי.
מהי סריקת פגיעויות?
סריקת פגיעויות היא תהליך המזהה נקודות תורפה בתוכנה, במערכות וברשתות שלךהיא בוחנת את בסיסי הקוד, התצורות ותלויות הקוד הפתוח שלך כדי לחשוף איומי אבטחה לפני שתוקפים יוכלו לנצל אותם. כיוון ש-OSS ממשיך לשלוט בבסיסי הקוד, סריקת פגיעויות היא קריטית לשמירה על סביבות מאובטחות ולהגנה מפני פרצות לפני שהן מתרחשות.
מדוע סריקת הפגיעויות של Xygeni מגינה עליך בצורה הטובה ביותר
קסיגני סריקת פגיעויות מציעה יותר מאשר רק גילוי. הכלים שלנו מספקים חסימת איומים בזמן אמת, תעדוף סיכונים חכם ופתרון חלק. CI/CD pipeline אינטגרציה, המבטיחה שהאבטחה משתלבת בצורה חלקה בתהליכי העבודה ובתהליכי הפיתוח שלך. כך התכונות החדשניות של Xygeni משפרות את ניהול הפגיעויות שלך:
זיהוי תוכנות זדוניות בזמן אמת: חסימת איומים לפני שהם מגיעים אליך
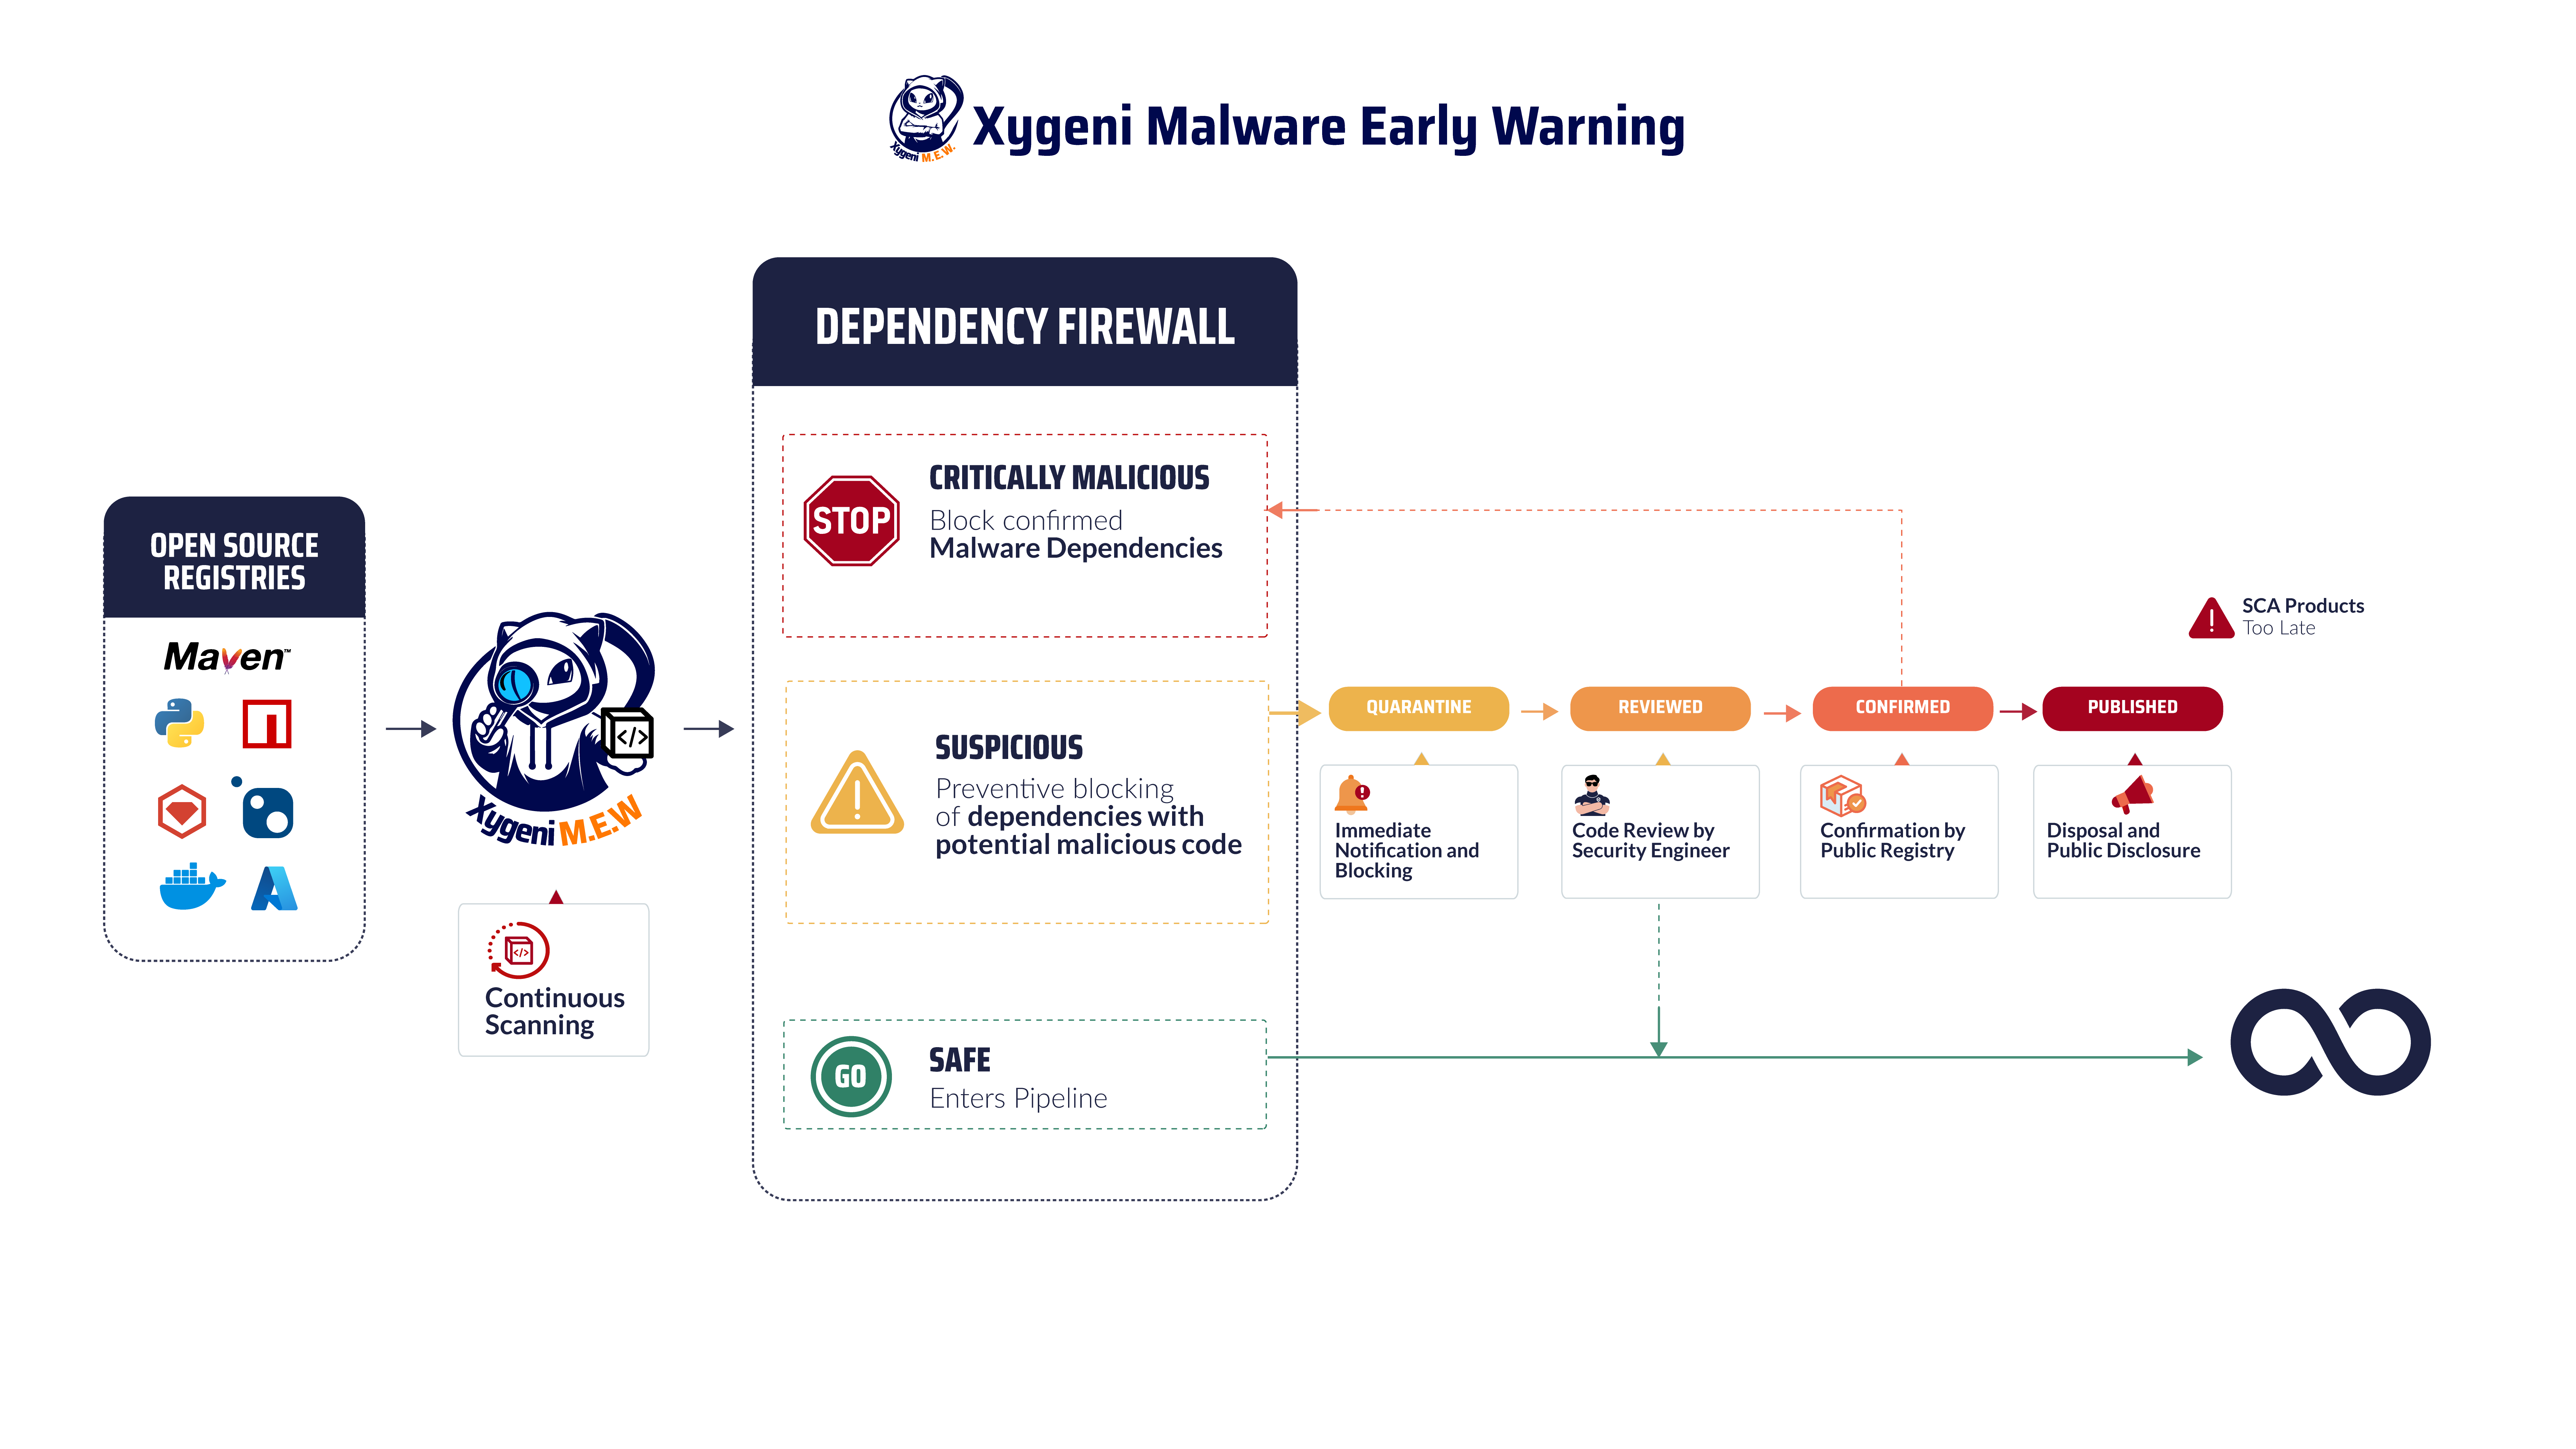
מזער סיכונים והגן על היישומים שלך מפני חבילות זדוניות בעזרת זיהוי מוקדם של תוכנות זדוניות של Xygeniהפתרון המקיף שלנו מציע ניטור בזמן אמת של התלויות שלך, ומבטיח שאיומים יזוהו ויתוקנו לפני שהם יכולים להשפיע על התוכנה שלך. על ידי סריקה מתמדת של מאגרים ציבוריים כמו NPM, Maven, ו PyPIXygeni חוסם חבילות זדוניות ברגע שהן מתפרסמות, ומונע מהן לחדור למערכות שלך.
ניהול רכיבי קוד פתוח הוא קריטי בנוף פיתוח התוכנה של ימינו עקב הסיכונים הגוברים של פגיעויות וקוד זדוני. Xygeni's Open Source Security הפתרון מפחית באופן דרמטי את הסיכון לתוכנות זדוניות על ידי סריקה וחסימה של חבילות מזיקות בנקודת הפרסום. הניטור המתמשך שלנו מכסה מספר רישומים ציבוריים, ומבטיח שכל התלויות נבדקות בקפידה לבטיחות ושלמות.
היכולות העוצמתיות של Xygeni עוזרות לצוות שלכם לשמור על פרויקטי תוכנה מאובטחים ואמינים על ידי מתן עדיפות לבעיות קריטיות וייעול תהליכי תיקון, מה שמאפשר לכם להתמקד במה שחשוב ביותר.
ניקוד CVE ושילוב EPSS: מתן עדיפות לפגיעויות הניתנות לניצול רב ביותר
Xygeni משפר ניקוד CVE בעזרת מערכת ניקוד חיזוי ניצול פגיעויות (EPSS) להערכה מקיפה יותר של הסיכון. בעוד שציוני CVE מעריכים את חומרת הפגיעות, EPSS מנבא את סבירות הניצול שלה. זה מאפשר לצוות שלך לתעדף הן על סמך חומרה והן על סמך יכולת הניצול בעולם האמיתי.
לדוגמה, CVE-2021-44228 (Log4j), בעל ציון CVE גבוה, נושא גם הוא סבירות גבוהה לניצול על סמך נתוני EPSS. שילוב זה עוזר לך לתעדף פגיעויות המהוות את הסיכון הגדול ביותר, ומבטיח שהצוות שלך יתמקד תחילה באיומים המסוכנים ביותר.
משפכי קביעת סדרי עדיפויות: התמקדו בתיקון מה שחשוב ביותר
משפכי העדיפויות של Xygeni מפשטים את אופן הטיפול במספר רב של בעיות אבטחה. משפכים אלה מאפשרים לך לסנן ולהתמקד בפגיעויות הקריטיות ביותר על ידי יישום קריטריוני עדיפויות מותאמים אישית. במקום להתעסק באלפי בעיות, Xygeni עוזרת לצוות שלך למקד את אלו שמהוות את האיום הגדול ביותר, כגון פגיעויות נגישות או כאלה שנפרסות באופן פעיל.
ניתן גם למנף משפכי שיווק מוכנים לשימוש כמו קביעת סדרי עדיפויות כלליים, CI/CD קביעת סדרי עדיפויות, ו IaC קביעת סדרי עדיפויות. משפכי השיווק האלה מייעלים אתcisייצור יונים, וחוסך זמן ומשאבים יקרים.
משפכי קביעת עדיפויות רב-שלביים הניתנים להגדרה
משפכי העדיפויות של Xygeni תומכים בעד שמונה שלבים הניתנים להגדרה, ומשלבים קריטריונים מוכנים מראש כמו נגישות וניצול עם מאפיינים ספציפיים לארגון, כך שצוות אבטחה אינו נעול לנוסחה קבועה. הממצאים זורמים דרך המשפך לרמות פעולה ברורות: מיידי, בהקדם האפשרי, מתוכנן, צבר, ולא רשימה שטוחה אחת של "קריטי/גבוה/בינוני/נמוך", הקרובה יותר לאופן שבו צוות מתכנן בפועל את עבודת התיקון של ספרינט.
CI/CD Pipeline אינטגרציה: אבטחה משולבת בכל שלב
אבטחה לעולם לא צריכה להיות מחשבה שלאחר מעשה. Xygeni משתלבת ישירות עם תוכנות פופולריות CI/CD פלטפורמות כמו ג'נקינס, GitHub Actions ו-CircleCI, מה שמבטיח שסריקות פגיעויות מופעלות אוטומטית במהלך כל שלב בנייה ופריסה. שילוב זה מאפשר זיהוי ותיקון מוקדמים, ומונע מחליקה של פגיעויות לשלב הייצור.
Pull Request סריקה: איתור בעיות לפני שהן מתמזגות
קסיגני'ס Pull Request סריקה סורק פגיעויות בזמן אמת כאשר חדשות pull requests נוצרים. הוא מזהה בעיות כמו SQL Injection or סקריפטים חוצה אתרים (XSS) לפני שהם מתמזגים לתהליך הייצור. על ידי זיהוי מוקדם של פגמים אלה, הצוות שלך פותר סיכוני אבטחה מבלי לעכב מחזורי שחרור או לצבור חוב טכני.
ניתוח נגישות: ביטול רעש ותעדוף איומים אמיתיים
ניתוח הנגישות של Xygeni חורג מעבר standard גילוי על ידי זיהוי פגיעויות מופעל במהלך זמן ריצהבמקום להציף את הצוות שלך באינספור בעיות, Xygeni מתמקדת בפגיעויות ניתן לניצול באופן פעיל בסביבה שלך.
על ידי סינון אלו שקיימים אך אינם נגישים במהלך הביצוע, Xygeni חותך רעשים. זה מבטיח שהצוות שלך יתמקד ב... איומי הביטחון הדחופים ביותרגישה זו מפחיתה תוצאות חיוביות שגויות וממזער עייפות ערנית.
הצוות שלך מתמקד בסיכונים אמיתיים, לא בנושאים בעלי עדיפות נמוכה. Xygeni מבטיחה שהזמן והמשאבים שלך יטפלו... פגיעויות קריטיות, ומונע איומים נסתרים מלחלחל החוצה.
תיקון אוטומטי: תקן פגיעויות ללא מאמץ
אבטחה צריכה לתמוך בפיתוח, לא לעכב אותו. תכונות התיקון האוטומטיות של Xygeni מאפשרות לצוות שלך לתקן פגיעויות ישירות דרך... CI/CD pipelineברגע ש-Xygeni מזהה פגיעות, היא יכולה להחיל תיקון אוטומטי, ולשמור על הפיתוח שלך מתקדם ללא התערבות ידנית. אוטומציה זו מפחיתה את זמן ההשבתה ומגבירה את הפרודוקטיביות.
ניהול רישיונות קוד פתוח: הבטחת תאימות עם ביטחון
בנוסף לסריקת פגיעויות, Xygeni מסייעת בניהול רישיונות קוד פתוח על ידי הבטחת עמידות הקוד בדרישות שיטות עבודה מומלצות של OWASP ותעשייה אחרת standardתכונה זו מפחיתה סיכונים משפטיים על ידי זיהוי וטיפול בהפרות רישיון קוד פתוח, תוך שמירה על תאימות ואבטחת התוכנה שלך.
למה לבחור ב-Xygeni?
- זיהוי תוכנות זדוניות בזמן אמתזיהוי וחסימה מיידיים של תוכנות זדוניות לפני שהן חודרות לתוכנה שלך.
- ניקוד CVE ושילוב EPSS: קביעת סדרי עדיפויות לפי חומרת הפגיעויות ולפי יכולת הניצול, תוך הקפדה על טיפול תחילה בבעיות קריטיות.
- משפכי קביעת עדיפויות הניתנים להתאמה אישיתסנן בעיות בעלות עדיפות נמוכה והתמקד במה שחשוב ביותר.
- תיקון אוטומטיהחלת תיקוני אבטחה באופן אוטומטי בתוך CI/CD pipeline, מזעור הפרעות.
- CI/CD אינטגרציהשילוב חלק סריקות פגיעות בכל שלב בתהליך הפיתוח שלך.
- הישאר תואםלהבטיח עמידה בתקנות התעשייה standardולהפחית את הסיכון להפרות רישיון קוד פתוח.
הגן על התוכנה שלך בעזרת כלי סריקת הפגיעויות וזיהוי תוכנות זדוניות בזמן אמת של Xygeni
אל תחכו שתתרחש פרצה. בעזרת כלי סריקת הפגיעויות וכלי זיהוי תוכנות זדוניות בזמן אמת של Xygeni, תוכלו לזהות ולחסום איומים באופן יזום לפני שהם פוגעים. התמקדו בתיקון הסיכונים הקריטיים ביותר וייעלו את תהליך ניהול הפגיעויות שלכם בעזרת משפכי תעדוף הניתנים להתאמה אישית ותיקון אוטומטי. הישארו צעד אחד קדימה לגבי איומים מתעוררים והבטיחו שהתוכנה שלכם תישאר מאובטחת ותואמת.
שכבת העדיפויות הזו היא גם מה שגורם לפלטפורמה של Xygeni לעבוד לצד כלים שכבר מפעילים. אם אתם באמצע מעבר מסורק אחר, או פשוט לא מוכנים להחליף אחד, Xygeni קולטת את הממצאים הללו, מיישמת עליהם את אותו מיון ותיקון המונעים על ידי בינה מלאכותית, ומאפשרת לכם להוציא את הכלי הישן משימוש בציר הזמן שלכם, ללא פער כיסוי בין לבין.
מוכנים להגן על התוכנה שלכם? בקש הדגמה עוד היום ולמדו כיצד סריקת הפגיעויות של Xygeni יכולה לשנות את אסטרטגיית ניהול הפגיעויות שלכם.
שאלות נפוצות
מה ההבדל בין סריקת פגיעויות לבין תעדוף פגיעויות?
סריקת פגיעויות מזהה חולשות בקוד, בתצורות ובתלות בקוד פתוח. קביעת סדרי עדיפויות היא השלב הנפרד של החלטה איזה מבין הממצאים הללו לתקן ראשון, תוך שימוש באותות כמו נתוני ניצול EPSS וניתוח נגישות, במקום להתייחס לכל ממצא כדחוף באותה מידה.
האם סריקת הפגיעויות של Xygeni מזהה גם תוכנות זדוניות, או רק CVEs ידועות?
שניהם. Xygeni משלבת סריקת פגיעויות מסורתית מבוססת CVE עם זיהוי תוכנות זדוניות בזמן אמת ברישומים ציבוריים כמו NPM, Maven ו-PyPI, כך שחבילות זדוניות שפורסמו לאחרונה נחסמות בנקודת הפרסום, ולא רק פגיעויות ידועות שנחשפו.
מהו EPSS, ומדוע הוא חשוב לצד ציוני CVE?
EPSS (מערכת ניקוד חיזוי ניצול נקודות תורפה) מנבאת את הסבירות שפגיעות תנוצל בפועל, בעוד שציון CVE מודד חומרה תיאורטית. שילוב שניהם, כפי שעושה Xygeni, מאפשר לצוות לתעדף פגיעויות שהן גם חמורות וגם בעלות סיכוי ריאלי לתקיפה.
האם סריקת פגיעויות יכולה לפעול באופן אוטומטי ב CI/CD, או שזה דורש שלב נפרד?
Xygeni משתלב ישירות עם CI/CD פלטפורמות כמו Jenkins, GitHub Actions ו-CircleCI, כך שסריקות מופעלות אוטומטית בכל בנייה ופריסה, כולל pull request סריקה שתופסת בעיות כמו הזרקת SQL או XSS לפני מיזוג קוד.

