







קוד פתוח הוא תמיד רעיון טוב אחרי הכל, ככה אנחנו בונים, משתפים פעולה ומחדשים, נכון? ממסגרות ועד כלי CI, קוד פתוח מניע את התוכנה שאנו מספקים מדי יום. אבל כשמדובר באבטחה, האם קוד פתוח הוא תמיד האפשרות הטובה ביותר? קחו לדוגמה סריקת פגיעויות. שימוש ב... תוכנת סריקת פגיעויות בקוד פתוח בשימוש באבטחת סייבר נראה כמו הבחירה המתבקשתזה בחינם, גמיש, ומשתלב בקלות במערכת שלך pipelineהערעור ברור אבל האם זה מספיק כדי באמת לאבטח את זרימות העבודה של DevOps שלכם, מקצה לקצה?
בואו נשבר את זה.
ניתוח קוד סטטי עם כלי קוד פתוח: האם זה מספיק?
דוגמא: שׁוֹדֵד (אופן סטאק)
Bandit הוא סורק פגיעויות קל משקל בקוד פתוח המתמקד בקוד Python. הוא מסייע בזיהוי בעיות אבטחה נפוצות כמו סיסמאות קשיחות, קריאות פונקציות לא מאובטחות וייבוא מסוכן. למרות שהוא פשוט לשימוש, יש לציין מספר מגבלות:
- הוא תומך רק בפייתון, מה שמגביל אימוץ רחב יותר.
- הוא מבצע בדיקות שורה אחר שורה, לא ניתוח כתם עמוק או ניתוח זרימת נתונים.
- חסרה בו הנחיות לתעדוף, סינון או תיקון.
בקיצור, בעוד שבנדיט שימושי ככלי התחלתי, צוותים שמגדילים את מערכות ה-DevSecOps שלהם pipelineייתקל במהירות באילוצים שלו.
סריקת תלות: התראות ללא הקשר
דוגמא: בדיקת תלות OWASP
צוותי פיתוח רבים מסתמכים על כלי זה כדי לסרוק את ספריות הצד השלישי שלהם אחר קבצי CVE ידועים. עם זאת, סורק פגיעויות תוכנה בקוד פתוח זה מציג מספר מגבלות מרכזיות:
- הסתמכות על עדכוני פגיעויות מושהים כמו NVD.
- אין הבחנה בין נתיבי קוד ניתנים לניצול לבין נתיבי קוד שאינם בשימוש.
- פלט שטוח חסר תעדוף או עזרה בתיקון.
כתוצאה מכך, צוותים רבים המשתמשים בסורק פגיעויות זה נתקלים בהתראות שאינן משקפות סיכון אמיתי.
גילוי סודות: תגובתי במקום מונע
דוגמא: Gitleaks
Gitleaks סורק מאגרי Git אחר סודות מקודדים. הוא מאומץ באופן נרחב ומהיר, אך עדיין ריאקטיבי:
- זה מתריע רק לאחר שסודות כבר קיימים commitטד.
- תוצאות חיוביות שגויות מקשה על ניהול ההתראות.
- זה לא עוקב אחר זמן ריצה או pipeline סודות.
למרות היותו סורק פגיעויות אמין בקוד פתוח, הוא אינו יכול לספק את הכיסוי הפרואקטיבי שסביבות DevOps מודרניות דורשות.
SBOM יצירה: רשימות ללא אסטרטגיה
דוגמה: Syft (עוגן)
צוותי אבטחה משתמשים בכלים כמו Syft כדי ליצור רשימת חומרים של תוכנה (SBOMs) ומעקב אחר רכיבים של צד שלישי. זרימות עבודה מוסדרות מסתמכות לעתים קרובות על כלים אלה כדי לעמוד בדרישות התאימות. עם זאת, הן עדיין מגיעות עם מספר מגבלות מרכזיות.
לדוגמה, SBOMהם סטטיים ואינם משקפים שינויים במהלך הפריסה. בנוסף, הם אינם מציינים אילו רכיבים מהווים סיכון ממשי או עד כמה חמורה החשיפה. יתר על כן, כלים אלה לרוב מנותקים מהטכנולוגיה המודרנית. CI/CD תהליכים, מה שהופך אותם לפחות יעילים בסביבות DevOps דינמיות.
כתוצאה מכך, אפילו סורק פגיעויות של תוכנה בקוד פתוח נחשב עלול להיכשל בכל הנוגע לסיוע לצוותים לתעדף איומים, לפעול במהירות או להפגין תאימות מתמשכת.
תוכנת סריקת פגיעויות בקוד פתוח המשמשת באבטחת סייבר: מה היא מכסה ומה היא מפספסת
ברחבי התעשייה, צוותים מסתמכים על סורקים אלה כדי לתמוך CI/CD, אסטרטגיות הזזה שמאלה וזיהוי מוקדם של פגיעויות. דוגמה אופיינית סורק פגיעויות תוכנה בקוד פתוח המשמש באבטחת סייבר מטפל במשימות כמו:
- ניתוח קוד מקור לאיתור דפוסים לא מאובטחים.
- בדיקת תלויות עבור CVEs ידועים.
- סריקה אחר סודות חשופים בבקרת גרסאות.
- יוצר SBOMs עבור רישוי ומלאי.
עם זאת, כאשר משתמשים בהם בנפרד, כלים אלה מותירים פערים. לעתים קרובות הם חסרים אינטגרציה, ניטור בזמן אמת, קביעת סדרי עדיפויות או התאמה לסיכונים עסקיים. לעומת זאת, פלטפורמות מאוחדות מציעות הגנה עשירה וברורה יותר לפעולה.
מדוע Xygeni היא האלטרנטיבה החכמה יותר לכל סורק פגיעויות בקוד פתוח
במקום לנהל חמישה כלים נפרדים, מה אם הייתם יכולים לחזק את רמת האבטחה שלכם באמצעות פלטפורמה משולבת אחת?
קסיגני מחליף את טלאי הטלאים המקוטע של כלי קוד פתוח בפתרון מאוחד וידידותי למפתחים. בניגוד ללהטט בין סורקים מרובים לקוד, תלויות, סודות ו... SBOMs, Xygeni מספקת את כל מה שאתם צריכים במקום אחד.
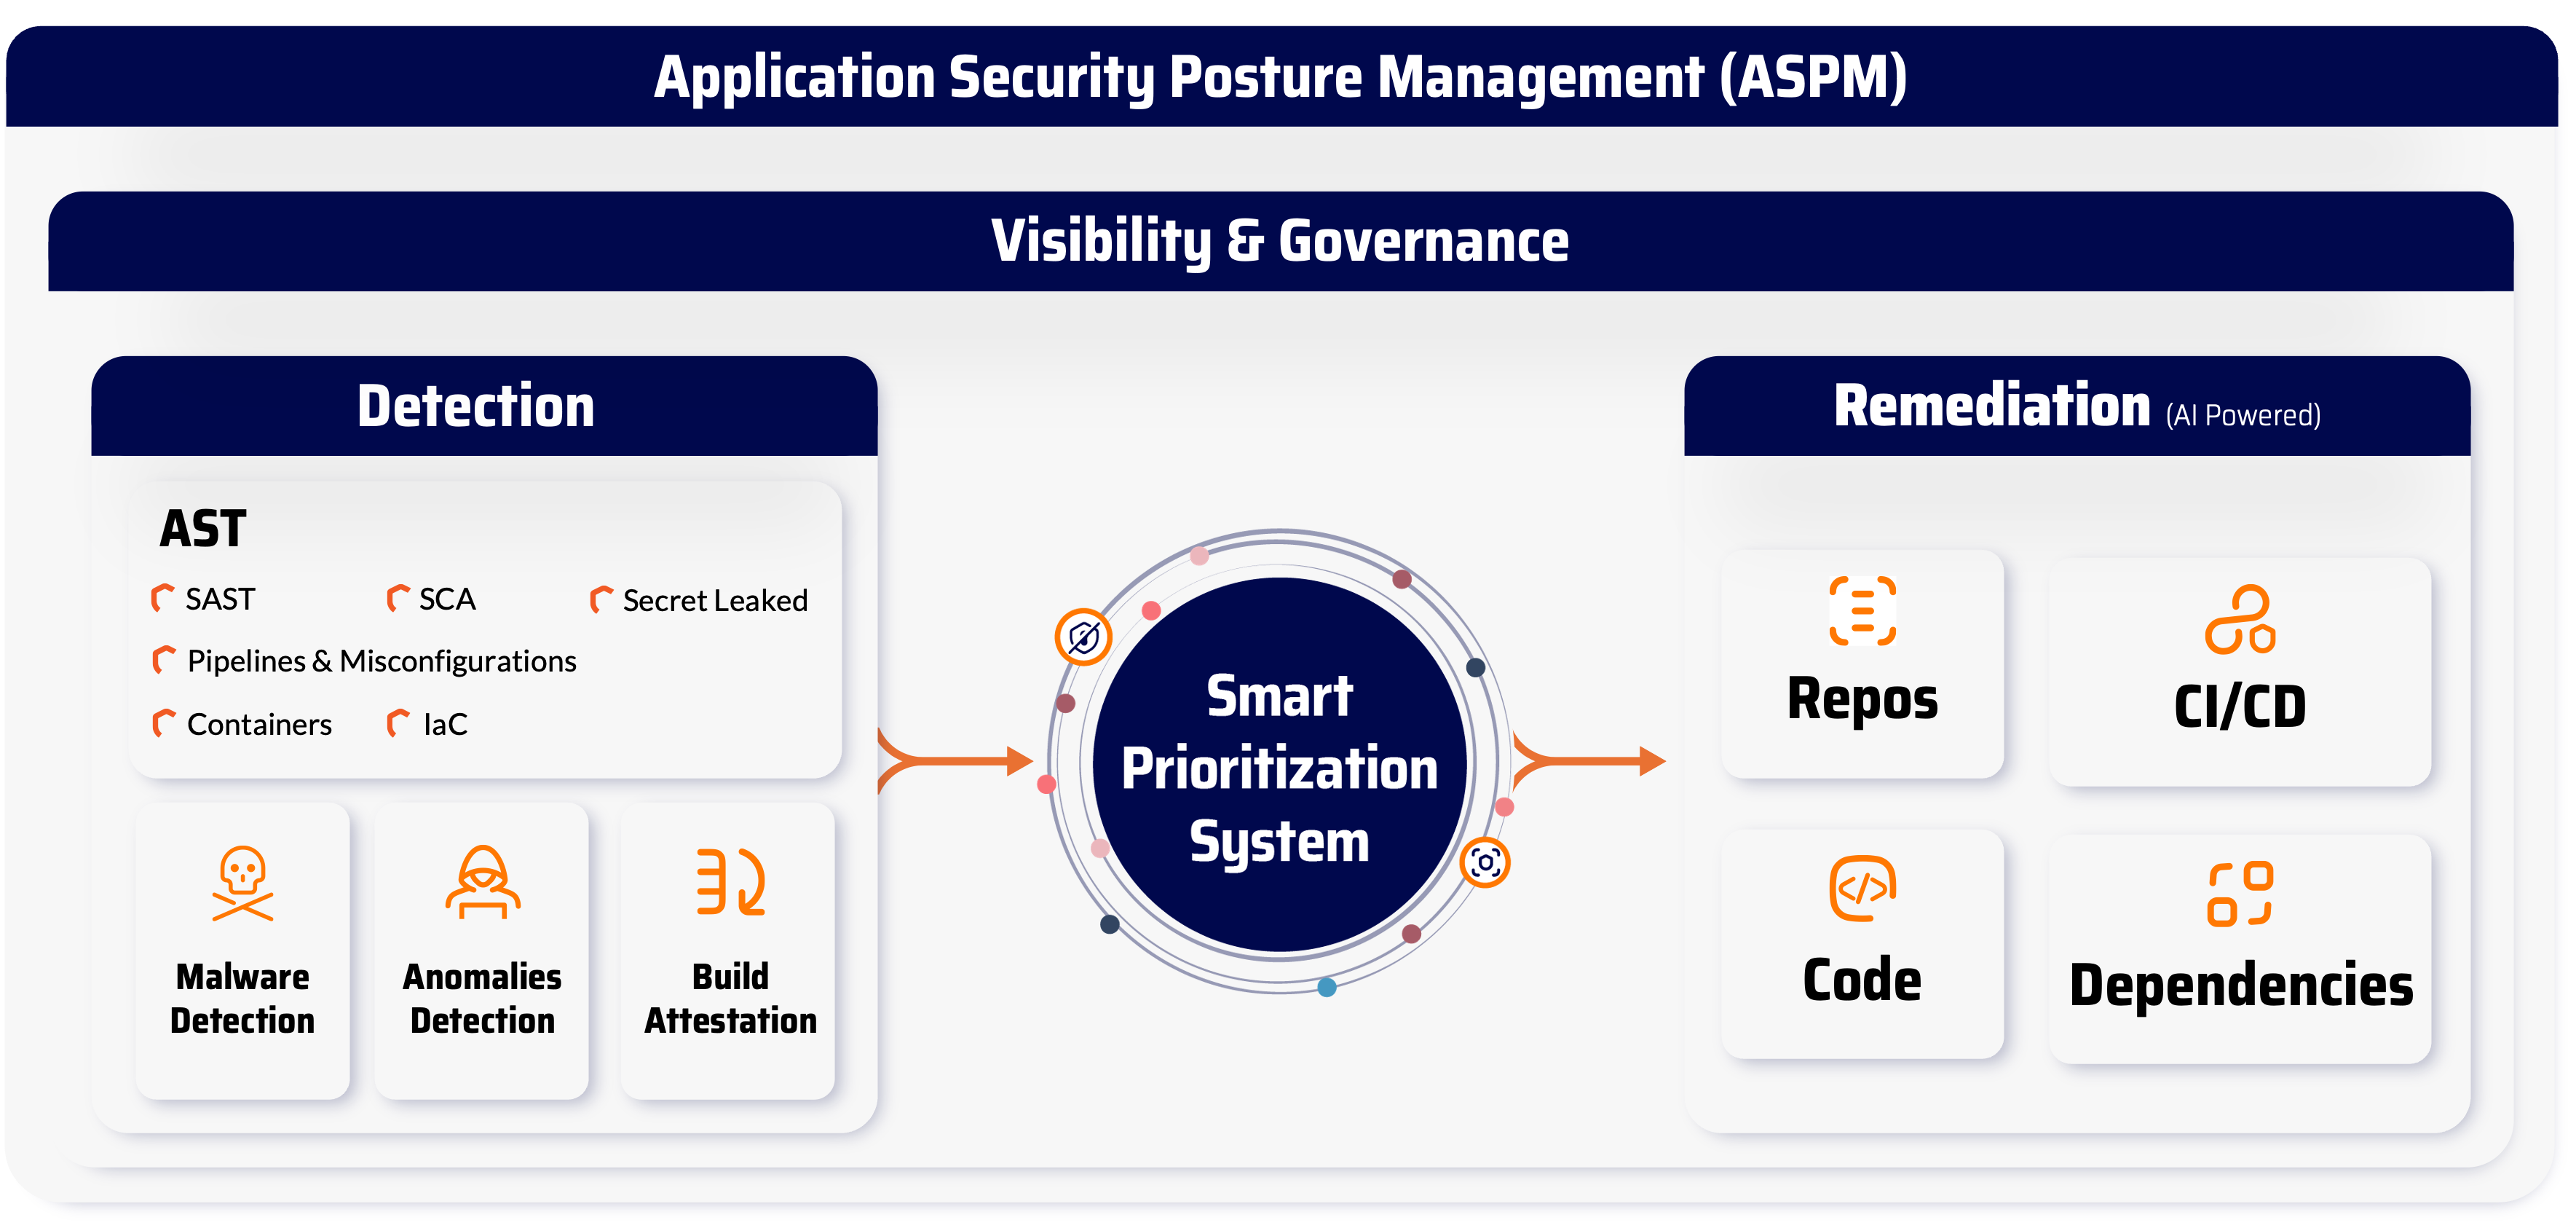
לדוגמה, אתה מקבל:
- SASTניתוח קוד סטטי עמוק עם 0% תוצאות חיוביות שגויות בפגיעויות קריטיות (אומת על ידי OWASP Benchmark)
- SCAסריקת תלות מתקדמת עם ניתוח נגישות, ניקוד EPSS וזיהוי תוכנות זדוניות
- גילוי סודות: Pre-commit סריקה עם אימות חכם למניעת דליפות מידע רגיש
- SBOM ניהול שוטף: בשידור חי, מתעדכן אוטומטית SBOMמועשר בנתוני חשיפה לסיכונים ותאימות בזמן אמת
- CI/CD אינטגרציהסריקה רציפה של קוד, pull requests, ו pipelineמבלי לשבש את זרימת המפתחים
- מדדי ניצול: סדר עדיפויות על סמך ניצול בעולם האמיתי במקום רק דירוגי חומרה
- תיקון אוטומטיתקן בעיות מהר יותר באמצעות הנחיות מעשיות וניתוב חכם של בעיות
- ניהול רישיונותשמירה על תאימות לרישיונות קוד פתוח לאורך שרשרת אספקת התוכנה שלך
כתוצאה מכך, Xygeni מספקת ערך רב משמעותית מכל סורק פגיעויות טיפוסי בקוד פתוח, והכל תוך הפחתת הזמן והעלות הכרוכים בניהול כלים מקוטעים.
מחשבות אחרונות: האם תוכנות סריקת פגיעויות בקוד פתוח משמשות מספיק באבטחת סייבר?
לסיכום, תוכנת סריקת פגיעויות בקוד פתוח המשמשת באבטחת סייבר מציעה הגנה בסיסית חשובה. עם זאת, כלים אלה לרוב חסרים תיעדוף, אינטגרציה וכיסוי מלא של מחזור חיי פיתוח התוכנה המודרני.
כתוצאה מכך, אם אתם זקוקים לאבטחה מדויקת, אוטומטית וניתנת לפעולה, החל משלב הקוד ועד לפריסה, Xygeni היא האפשרות החכמה יותר.
הזמן את הדגמה חינם וגלו כיצד אבטחה מובנית הופכת להשגה עם Xygeni.

