





הבטחת אבטחת יישומים מעולם לא הייתה קריטית יותר. נכון לאוגוסט 2024, משתמשי אינטרנט ברחבי העולם גילו 52,000 פגיעויות וחשיפות נפוצות חדשות באבטחת IT (קורות חיים). זה משקף עלייה חדה משנת 2023, שבה נרשמה עלייה שוברת שיאים 29,000 CVEs דווחו בשנה אחת. בהקשר זה, השוואה SAST לעומת DAST חיוני להבנת כיצד להתמודד עם איומים הולכים וגוברים אלה. לדעת מהו SAST ו-DAST, וכיצד הם מגנים מפני פגיעויות, הוא קריטי עבור ארגונים המבקשים לאבטח את היישומים שלהם. מאמר זה בוחן את DAST לעומת SAST, היתרונות הייחודיים שלהם, ומדוע SAST היא הבחירה הטובה ביותר לאבטחת יישומים מודרנית.
מה SAST ו-DAST? הבנת היסודות
מה SAST, ולמה זה משנה?
בדיקת אבטחת יישומים סטטית (SAST) היא טכניקת בדיקה מסוג "קופסה לבנה" הסורקת קוד מקור, קוד בייט או קבצים בינאריים כדי לזהות פגיעויות. בניגוד ל-DAST, שבודק יישומים פועלים, SAST מנתח את הקוד לפני הפריסה, מזהה בעיות מוקדם. מבין מהו SAST ו-DAST עוזר לארגונים לקבל החלטות מושכלותcisיונים לגבי אבטחת היישומים שלהם ביעילות.
SAST יעיל במיוחד בזיהוי פגיעויות קריטיות, כגון הזרקת SQL, גלישות מאגר וסקריפטים בין אתרים (cross-site scripting).XSSעל ידי שילוב SAST אל תוך CI/CD pipelineכך, מפתחים יכולים לקבל משוב בזמן אמת, מה שמפחית את הסיכוי שפגיעויות יגיעו לשלב הייצור.
הערך של SAST מתעצם כאשר הוא משולב בשלב הפיתוח, כמו 37% מהארגונים כבר עושים זאתשילוב מוקדם זה מיישר קו בין האבטחה לזרימות עבודה של הפיתוח, ומאפשר משוב בזמן אמת שמאיץ את התיקון ומעודד שיטות קידוד מאובטחות.
תכונות עיקריות של SAST:
- גילוי יזום: איתור פגיעויות לפני פריסת יישומים.
- ידידותי לשילוב: מטמיע בתוך CI/CD pipelines, מתן משוב בזמן אמת למפתחים.
- עלות תועלת: תיקון פגיעויות במהלך קידוד זול בהרבה מאשר טיפול בהן לאחר הפריסה.
מה זה DAST, וכיצד זה עובד?
בניגוד ל SAST, בדיקת אבטחת יישומים דינמית (DAST) מעריך יישומים במצב ההפעלה שלהם. שיטת בדיקה זו, המבוססת על קופסה שחורה, מדמה התקפות חיצוניות כדי לחשוף פגיעויות, כגון פגמי אימות או ממשקי API שתצורתם נכונה. כאשר בוחנים מהו SAST ו-DAST, מיקוד זמן הריצה של DAST משלים SASTאבטחה בשלב מוקדם של, למרות SAST לעיתים קרובות מספק חיסכון גדול יותר בעלויות ובזמן.
תכונות עיקריות של DAST:
- בדיקות בזמן ריצה: מדמה תרחישי תקיפה מהעולם האמיתי.
- גישת הקופסה השחורה: פועל ללא גישה לקוד המקור.
- התמקדות בסיכוני זמן ריצה: מזהה בעיות הנובעות מתצורות שגויות ספציפיות לסביבה.
למרות ש-DAST בעל ערך רב לזיהוי פגיעויות בזמן ריצה, יש לו מגבלות בולטות, במיוחד עבור אבטחה בשלב מוקדם.
SAST לעומת DAST: הבדלים עיקריים מוסברים
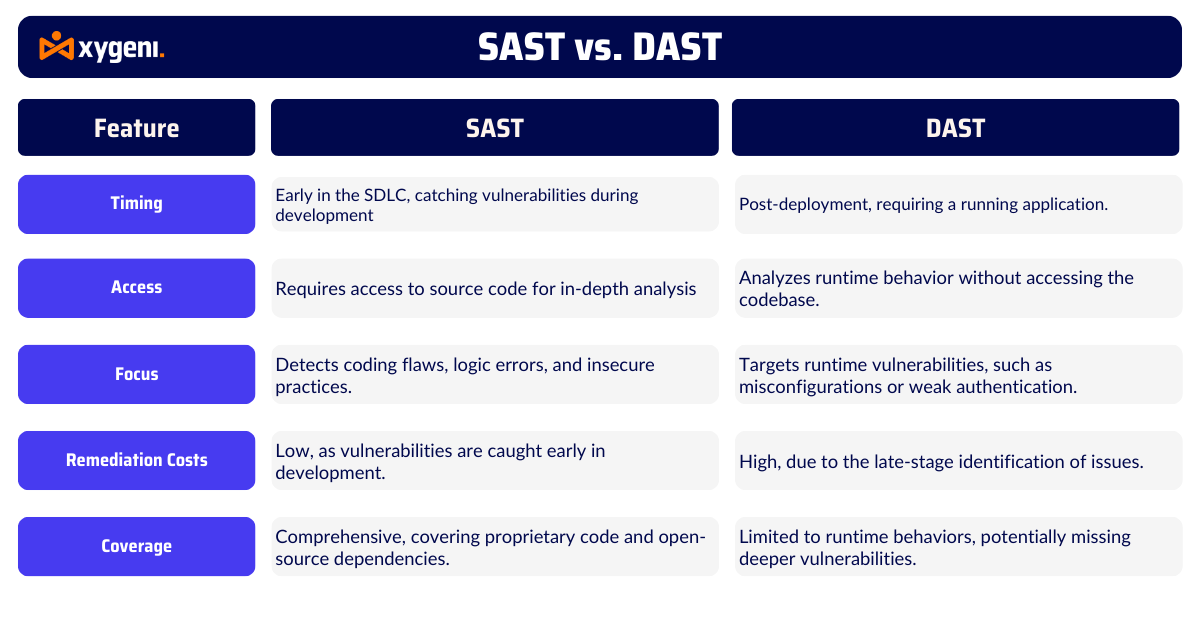
כדי להבין מהו SAST ו-DAST, חשוב להשוות כיצד הם שונים מבחינת תזמון, גישה ופגיעויות שהם מטפלים בהן. הבדלים אלה יכולים לעזור לארגונים לבחור את הכלי המתאים לצורכי אבטחת היישומים שלהם.
תזמון
הבדל אחד גדול בין Dast vs SAST כאשר הם משמשים בתהליך פיתוח תוכנה. SAST עובד בשלב מוקדם, במהלך שלבי הקידוד והבנייה. גישה זו, המכונה לעתים קרובות "shift-left", מסייעת למפתחים לזהות פגיעויות לפני פריסת האפליקציה. זיהוי מוקדם פירושו תיקונים מהירים יותר ועלויות נמוכות יותר. לעומת זאת, DAST משמש מאוחר יותר, בדרך כלל לאחר שהאפליקציה פועלת בשלבי staging או ייצור. בעוד ש-DAST יכול לבדוק כיצד האפליקציה מגיבה להתקפות בעולם האמיתי, מציאת ותיקון בעיות בשלב זה גוזלת זמן רב יותר ויקרה יותר.
גִישָׁה
הבדל מרכזי נוסף Dast vs SAST כיצד כלים אלה ניגשים ליישום. SAST זקוק לגישה לקוד המקור, קוד הבייט או קבצים בינאריים. גישת "קופסה לבנה" זו מאפשרת לה לחפור לעומק המבנה הפנימי של האפליקציה. מצד שני, DAST הוא כלי בדיקה מסוג "קופסה שחורה". הוא אינו דורש גישה לקוד ובמקום זאת בודק את האפליקציה מבחוץ, ומדמה כיצד תוקף עשוי לתקשר איתה. אמנם זה שימושי לבדיקות בזמן ריצה, DAST יכול לפספס בעיות עמוקות יותר ברמת הקוד ש... SAST נועד לתפוס.
שיטת הניתוח
הדרך SAST לעומת יישומי ניתוח DAST גם מבדילים אותם. SAST בוחן את הלוגיקה הפנימית והמבנה של האפליקציה כדי לזהות בעיות קידוד, גם אם הן אינן גורמות לבעיות מיידיות בזמן ריצה. DAST, לעומת זאת, מתמקד באופן שבו האפליקציה מתנהגת כשהיא פעילה, ומזהה פגיעויות בזמן ריצה כמו תצורות שגויות או אימות פגום. שתי הגישות הן בעלות ערך, אך SAST עדיף למצוא פגמים לפני שהם הופכים לבעיות גדולות יותר.
עלות התיקון
תיקון בעיות אבטחה במהלך הפיתוח זול בהרבה מאשר לאחר הפריסה, ולכן ארגונים רבים מסתמכים על SASTעל ידי טיפול מוקדם בפגיעויות, צוותים יכולים להימנע מעיכובים יקרים ועבודה מחדש בהמשך התהליך. DAST, למרות שהוא יעיל לבדיקות בזמן ריצה, מוצא לעתים קרובות בעיות לאחר שהאפליקציה פעילה, מה שהופך את התיקונים לשבשים ויקרים יותר.
סיקור
SAST מציע כיסוי רחב, סורק לא רק קוד קנייני אלא גם תלויות בקוד פתוח כדי לחשוף פגיעויות בכל מחסנית היישומים. לשם השוואה, DAST מתמקד אך ורק בהתנהגויות בזמן ריצה. משמעות הדבר היא שהוא עלול להחמיץ בעיות עמוקות יותר ברמת הקוד שעלולות להוביל לפערים באבטחה. עבור ארגונים המעוניינים לטפל בפגיעויות באופן מקיף, SAST זה חיוני.
SCA לעומת SASTהבדלים עיקריים באבטחת יישומים
גלו את החוזקות הייחודיות של SCA ו SAST ולמד כיצד הם פועלים יחד כדי לאבטח את האפליקציות שלך.
למה SAST היא הבחירה הטובה יותר לאבטחת יישומים
כעת, לאחר שהצגנו את ההבדלים בין SAST לעומת DAST, ברור ש SAST עדיף עבור רוב הארגונים. הגישה הפרואקטיבית שלו מאפשרת זיהוי מוקדם ופתרון של פגיעויות, חוסכת זמן ומפחיתה משמעותית את העלויות.
בנוסף, עם העלייה במספר הפגיעויות בקוד פתוח, SAST הופך להיות קריטי עוד יותר. רכיבים בקוד פתוח נמצאים בשימוש נרחב, אך רבים מהם מיושנים או מתוחזקים בצורה גרועה. SAST סורק את התלויות הללו לצד קוד קנייני, ומבטיח בסיס מאובטח ליישומים שלך.
DAST לעומת SASTהסתגלות לאיומים מודרניים
ההתרחבות המהירה של שוק אבטחת היישומים משקפת את הדחיפות באימוץ כלים פרואקטיביים כמו DAST לעומת SASTככל שגדלות פגיעויות הקוד הפתוח, SAST מטפל באיומים מוקדם, ועוזר לארגונים לעמוד במסגרות רגולטוריות כמו NIS2 ו- דורה.
איך Xygeni SAST הפתרון מחזק את אבטחת היישומים
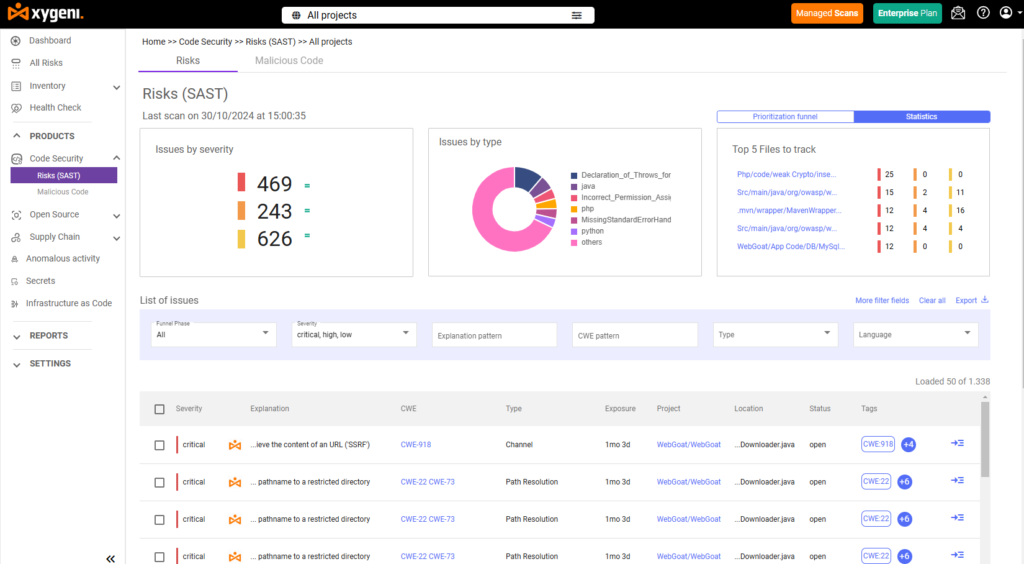
כדי להתמודד עם המורכבות הגוברת של יישומים מודרניים, קסיגני'ס SAST פִּתָרוֹן מציע גישה חזקה וגמישה. נועד להשתלב בצורה חלקה ב CI/CD pipelineXygeni מספקת משוב בזמן אמת למפתחים, ומבטיחה זיהוי ופתרון מוקדם של נקודות תורפה.
תכונות עיקריות של Xygeni's SAST פתרון:
- סריקה מקיפה: מזהה שגיאות קידוד, פגמים לוגיים ופגיעויות בקוד קנייני וקוד פתוח.
- משוב בזמן אמת: שילוב אבטחה ישירות בתהליך העבודה של הפיתוח, ומאיץ את תהליך התיקון.
- הגנה בקוד פתוח: סורק תלויות כדי לטפל בסיכונים מספריות של צד שלישי.
- איכות קוד משופרת: מעודד שיטות קידוד מאובטחות, ומשפר את יכולת התחזוקה.
בחרו SAST לאבטחה פרואקטיבית
בוויכוח של SAST לעומת DAST, SAST בולטת כבחירה הטובה והפרואקטיבית יותר לאבטחת יישומים. SAST במהלך הפיתוח מסייע למצוא ולתקן פגיעויות מוקדם, מה שהופך את אבטחת היישומים לזולה וקלה יותר. בעזרת Xygeni SAST פתרון זה מאפשר לארגונים להגן על התוכנה שלהם ולהישאר צעד אחד קדימה מול איומי אבטחה הולכים וגדלים.
הזמן הדגמה היום כדי לראות כיצד Xygeni יכולה לעזור לאבטח את היישומים שלכם משלב הקוד ועד לשלב הפריסה.