






סורק פגיעויות מודרני אמור לזהות פגיעויות ביישומים, תוכנות זדוניות, חשיפת סודות וסיכוני שרשרת אספקה של תוכנה לאורך כל המערכת. SDLCסורקים מסורתיים מזהים רק CVEs, בעוד שפלטפורמות AppSec מודרניות מנתחות גם ניצול לרעה, חבילות זדוניות, חשיפת סודות ו... CI/CD סיכונים. סורק פגיעויות הוא כלי אבטחה המשמש לסריקת פגיעויות של יישומים, תוכנות זדוניות, חשיפת סודות ותצורות שגויות בקוד, תלויות, תשתיות ו... CI/CD pipelines.
ארגונים צריכים לסרוק באופן רציף אחר פגיעויות ביישומים בקוד המקור, תלויות, CI/CD pipeline, תשתית ורכיבי שרשרת אספקה של תוכנה.
מהי סריקה לאבטחת יישומים
סריקה לאבטחת יישומים מנתחת את קוד המקור, תלויות, CI/CD pipelineחשיפת סודות, סיכוני תוכנות זדוניות ואיומי שרשרת אספקת תוכנה ברחבי כל SDLCסריקת אבטחה מודרנית של יישומים מסייעת לארגונים לזהות פגיעויות הניתנות לניצול, חבילות זדוניות, תצורות לא מאובטחות וסודות חשופים לפני שתוקפים יכולים לפגוע בסביבות ייצור.
כיצד לסרוק אחר פגיעויות ביישומים במערכות מודרניות SDLCs
כשבונים ומספקים תוכנה במהירות, אבטחה לא יכולה להיות מחשבה שלאחר מעשה. ארגונים צריכים לסרוק באופן רציף אחר פגיעויות ביישומים בקוד, בתלות, CI/CD pipelineוסביבות מפתחים. סריקה מודרנית לאבטחת יישומים חייבת לזהות גם תוכנות זדוניות, חשיפת סודות וסיכוני שרשרת אספקה של תוכנה לפני שהם מגיעים לייצור. אחרת, סיכונים מחליקים לתהליך הייצור, ומשאירים דלתות אחוריות, דליפות סודות או חבילות פגועות בבניות שלך.
מדריך זה מסביר מה סריקת אפליקציות צריכה לכלול, מדוע זיהוי תוכנות זדוניות חיוני, וכיצד לבחור סורק פגיעויות שמעבר לרשימת CVEs. כמו כן, נראה כיצד Xygeni מספקת קביעת עדיפויות מודע להקשר, תיקון אוטומטיוסריקת ממשק שורת פקודה (CLI) ידידותית למפתחים, כך שתוכלו לאבטח קוד מבלי להאט את האספקה.
מתקפות שרשרת אספקה מודרניות של תוכנה מכוונות לתלות, לבנות pipelines, CI/CD זרימות עבודה וסביבות מפתחים. זו הסיבה שארגונים זקוקים כעת לסורקי אבטחת יישומים המשלבים זיהוי פגיעויות, ניתוח תוכנות זדוניות ותיקון אוטומטי בפלטפורמה אחת.
מה צריכה לכלול סריקה לאבטחת יישומים
הפעלת סריקת פגיעויות אפליקציה היא יותר מבדיקת מספר באגים ידועים. סריקה אמיתית חייבת לכסות את השכבות השונות שאליהן תוקפים מנסים לחדור:
- קוד מקור (SAST): זיהוי בעיות נפוצות כמו הזרקת SQL, סקריפטים בין אתרים (XSS), גלישות מאגר ופונקציות לא בטוחות לפני שהן מגיעות למצב הייצור.
- תלויות בקוד פתוח (SCA): זהה ספריות מיושנות, חבילות פגיעות ורישיונות מסוכנים המוסתרים בעץ התלות שלך.
- חשיפת סודות: מנע דליפה של מפתחות API, טוקנים ופרטי אישורים לקוד, תצורות או היסטוריית Git.
- תשתית כקוד (IaC): לזהות ברירות מחדל לא מאובטחות, הרשאות ענן שתצורתן נקבעה בצורה שגויה וקבצי Kubernetes או Terraform לא בטוחים.
- CI/CD Pipelines: ודאו שזרימות העבודה של הבנייה והשחרור שלכם אינן מציגות נקודות תורפה שתוקפים יכולים לנצל לרעה.
מלא סרוק אחר פגיעויות יישומים אמור לספק לכם כיסוי מלא של כל התחומים הללו, לא רק רשימת פגיעויות. הוא צריך להראות אילו בעיות ניתנות לניצול, היכן הן נמצאות בקוד שלכם, וכיצד לתקן אותן במהירות.
עם בסיס זה, תבינו מדוע שילוב סריקת יישומים עם זיהוי תוכנות זדוניות חיוני כעת עבור מערכות מודרניות software supply chain security.
כיצד לסרוק ביעילות אחר פגיעויות באפליקציות
כדי לסרוק ביעילות אחר פגיעויות יישומים, ארגונים צריכים לאמץ סריקת אבטחת יישומים רציפה לאורך כל מחזור חיי פיתוח התוכנה, ולא רק קוד הייצור. סריקת אבטחת יישומים מודרנית חייבת לנתח כל שכבה שבה תוקפים יכולים להכניס סיכון, כולל קוד מקור, תלויות בקוד פתוח, CI/CD pipelines, תשתית כקוד וסביבות מפתחים.
סריקה יעילה לאבטחת יישומים צריכה לכלול:
- סריקת קוד המקור לאיתור פגיעויות כגון הזרקות, פונקציות לא מאובטחות ופגמי אימות.
- סריקת תלויות בקוד פתוח עבור CVEs ידועים, חבילות זדוניות וסיכוני שרשרת אספקה של תוכנה.
- סריקה CI/CD pipelines עבור זרימות עבודה לא מאובטחות, סודות חשופים ותהליכי בנייה מורעלים.
- סריקת תשתית כקוד (IaC) תבניות עבור תצורות שגויות בענן והרשאות מוגזמות.
- סריקה לאיתור תוכנות זדוניות מוסתרים בתוך חבילות, מכולות, סקריפטים או תלויות מעורפלות.
- מתן עדיפות לסיכונים הניתנים לניצול באמצעות ניתוח נגישות, ניקוד EPSS והקשר עסקי.
- תיקון אוטומטי של פגיעויות עם אבטחה pull requests ותיקונים ידידותיים למפתחים.
פלטפורמות AppSec מודרניות משלבות זיהוי פגיעויות, סריקת תוכנות זדוניות, ניתוח ניצול יתר ותיקון אוטומטי בתהליך עבודה אחד, כך שצוותים יכולים לאבטח יישומים מבלי להאט את אספקת התוכנה.
מדוע סריקה לאבטחת יישומים חייבת לכלול זיהוי תוכנות זדוניות
ריצה לסרוק אחר תוכנות זדוניות כבר לא אופציונלי במודרני pipelineתוקפים לא רק מחכים שפרסומי CVE יפורסמו; הם מחליקים קוד זדוני ישירות לחבילות קוד פתוח, מכולות או... CI/CD זרימות עבודה. אם לא תסרוק אחר תוכנות זדוניות מוקדם, אתה מסתכן בהעברת דלתות אחוריות ישירות למערכת הייצור.
קחו לדוגמה מהעולם האמיתי:
- XZ משתמש בדלת אחורית (2024): כלי עזר לינוקס מהימן הורעל במקור באמצעות דלת אחורית חשאית. Standard סורקי פגיעויות פספסו את זה.
- חבילות npm זדוניות: תוקפים מפרסמים לעתים קרובות חבילות טרויאניות שגונבות אישורים, פותחות מעטפות הפוכה או כורות קריפטו בתוכן CI/CD מקומות תעסוקה.
- קוד מעורפל ב-PyPI: ספריות פייתון נמצאו כשהן מסתירות גנבי מידע ותוכנות ריגול מאחורי מטענים המקודדים על ידי base64.
קשה לתפוס תוכנות זדוניות כאלה באמצעות סקירות ידניות. יריבים משתמשים בטשטוש ובסקריפטי התקנה נסתרים כדי להימנע מגילוי. זו הסיבה ש... לסרוק אחר תוכנות זדוניות חייב לחרוג מבדיקות מבוססות חתימות, עליו לנתח קוד, תלויות והתנהגויות בזמן ריצה לאורך כל שרשרת האספקה של התוכנה.
שלא כמו כלי אנטי-וירוס של נקודות קצה, סריקת תוכנות זדוניות המתמקדת ב-DevOps צריכה להריץ במאגרים, בבניות וברישומים שלך. אחרת, רכיבים זדוניים עלולים לחלחל לתוכך. pipeline ולהתפשר על הכל במורד הזרם.
סורקי תוכנות זדוניות מודרניים עבור DevSecOps חייבים לנתח התנהגויות, שלמות חבילות, טכניקות ערפול וסיכוני שרשרת אספקה במקום להסתמך רק על חתימות.
מדוע סורקי פגיעויות מסורתיים נכשלים
סורקי פגיעויות מסורתיים נועדו לזהות CVEs ידועים, ולא מתקפות שרשרת אספקה מודרניות של תוכנה. לעתים קרובות הם מפספסים חבילות זדוניות, תוכנות זדוניות נסתרות, סודות חשופים ונתיבי תקיפה ניתנים לניצול בתוכן. CI/CD pipelines.
כתוצאה מכך, צוותי אבטחה מתמודדים עם עייפות כוננות, מחזורי תיקון איטיים וחשיפה גוברת לסיכונים ברחבי המדינה. SDLC.
כיצד לזהות פגיעויות בעת סריקת אבטחת יישומים
סורק פגיעויות בסיסי מספק לכם רשימה ארוכה של בעיות CVE. עם זאת, רובן אינן ניתנות לניצול בקוד שלכם, והרעש הזה מציף את המפתחים. במקום זאת, מה שאתם באמת צריכים הוא סורק שמדגיש רק את הבעיות החשובות כשאתם סורקים אחר פגיעויות יישומים בפרויקטים שלכם.
הנכון סורק פגיעות אמור לזהות:
- פגיעויות ידועות בתלות, עם הקשר לגבי נגישות.
- פגמים ברמת הקוד כמו הזרקות, עקיפת אימות או טיפול בזיכרון לא בטוח.
- תצורות שגויות in IaC תבניות, אשר עלול לחשוף שירותי ענן קריטיים.
- דליפת סודות מהיסטוריית גיט, תצורות או תמונות של קונטיינר.
אף על פי כן, גילוי הוא רק חצי עבודה. בלי סדרי עדיפויות, צוותים טובעים בהתראות ותיקוני עיכובים. לכןסורקי פגיעויות מודרניים חייבים לכלול:
- תובנות ניצול סנן נקודות תורפה באמצעות ניתוח נגישות וציוני EPSS.
- הקשר עסקי סמן תחילה את הבעיות המשפיעות על שירותים רגישים
- תיקונים ברי-פעולה לספק למפתחים שלבי תיקון ברורים, לא רק דוחות.
במילים אחרות, סורק הפגיעויות הנכון הולך מעבר CVE ציד. זה לא רק משתלב ברחבי SDLC אך גם מפחית רעש ועוזר לך לתקן במהירות. כתוצאה מכך, האבטחה אינה חוסמת את המסירה בעת סריקה אחר סיכוני אבטחה של יישומים לצד איומי תוכנות זדוניות.
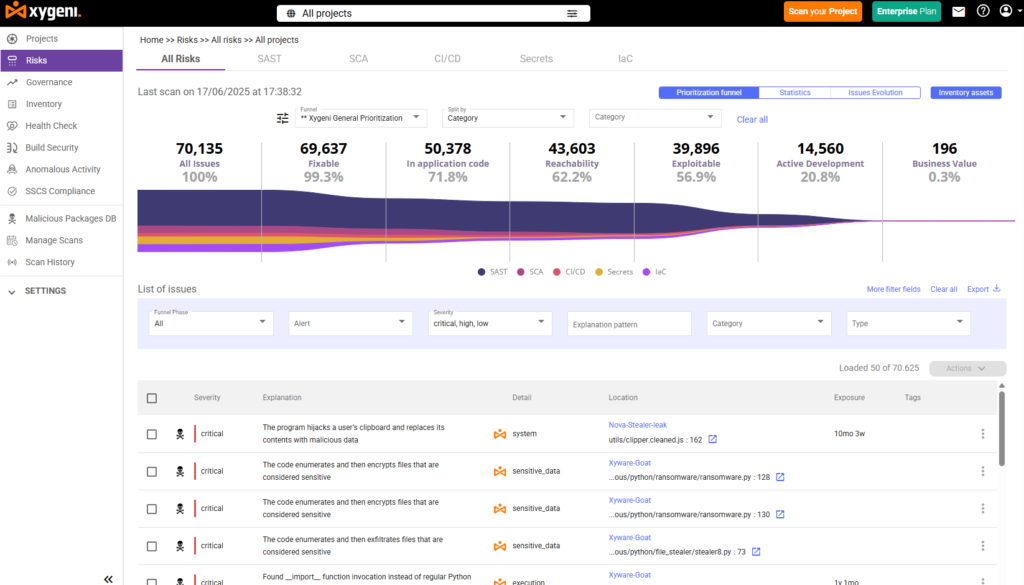
סורקי פגיעויות מסורתיים של יישומים מתמקדים בעיקר ב-CVE ידועים ובניתוח סטטי. פלטפורמות AppSec מודרניות הולכות רחוק יותר על ידי שילוב סריקת יישומים, זיהוי תוכנות זדוניות, ניתוח ניצול... software supply chain security, סריקת סודות ותיקון אוטומטי ברחבי SDLCזה מאפשר לארגונים לתעדף סיכונים אמיתיים במקום להציף את המפתחים בהתראות רועשות.
סורק פגיעויות מסורתי לעומת פלטפורמת AppSec מודרנית
| סורק פגיעות מסורתי | פלטפורמת AppSec מודרנית |
|---|---|
| מזהה רק CVEs ידועים | מזהה פגיעויות ותוכנות זדוניות |
| יוצר עייפות ערנית | מתן עדיפות לסיכונים הניתנים לניצול |
| דורש תיקון ידני | יוצר תיקון אוטומטי pull requests |
| מוגבל SDLC ראות | מקצה לקצה software supply chain security |
| מתמקד בזיהוי | גילוי + תיקון |
| גישת אבטחה ריאקטיבית | מניעת סיכונים פרואקטיבית |
פלטפורמות AppSec מודרניות מפחיתות עייפות התראות על ידי שילוב של תעדוף פגיעויות, זיהוי תוכנות זדוניות, ניתוח ניצול ותיקון אוטומטי בתהליך עבודה אחד.
איך Xygeni עושה את זה אחרת
רוב סורקי הפגיעויות תוכננו עבור מודל פיתוח תוכנה שלפני בינה מלאכותית, המתמקד בעיקר ב-CVEs ידועים ובניתוח תלות. התקפות שרשרת אספקה מודרניות של תוכנה מכוונות כיום לקוד שנוצר על ידי בינה מלאכותית, חבילות זדוניות, CI/CD pipelines, סביבות מפתחים וזרימות עבודה אוטונומיות יותר ויותר. Xygeni מאחדת סריקת פגיעויות יישומים, זיהוי תוכנות זדוניות, סריקת סודות, ניתוח ניצול ו-AI מודע. software supply chain security על פני כולו SDLC. הנה כיצד:
- משפך קביעת סדרי עדיפויות: לא כל הממצאים חשובים. Xygeni מסננת תוצאות באמצעות ניתוח ניצול (נגישות + ציוני EPSS) והקשר עסקי. מפתחים רואים רק את הבעיות שהן סיכונים אמיתיים, לא רעש.
- זיהוי תוכנות זדוניות ברחבי SDLC: בניגוד לסורקי פגיעויות מסורתיים המסתמכים בעיקר על קבצי CVE שפורסמו או חתימות ידועות של תוכנות זדוניות, יכולות התרעה מוקדמת מפני תוכנות זדוניות (MEW) של Xygeni מזהות חבילות זדוניות והתנהגויות חשודות לפני שקיימות חתימות או התראות רשמיות.
- תיקון אוטומטי: במקום להשליך דוחות, Xygeni יוצר מערכות מאובטחות pull requests עם תיקונים מוכנים ליישום. זה יכול להיות תיקון תלות פגיעה, ביטול סוד חשוף או החלפה אוטומטית של תבניות קוד לא בטוחות.
- ממשק שורת פקודה (CLI) ידידותי למפתחים: Xygeni גם מרחיבה את האבטחה מעבר למאגרים ו pipelineלסביבות פיתוח מודרניות. עם DevAI ו Shieldארגונים יכולים לאבטח IDEs, קו-טייסי בינה מלאכותית, כלים המחוברים ל-MCP, זמני ריצה של סוכנים ונקודות קצה של מפתחים כחלק מגישת Zero Trust לעידן הבינה המלאכותית. SDLCהפעל תוכנה זדונית או SAST סרוק באופן מקומי או בתוך CI/CD עם פקודה אחת:
					xygeni malware -n MyProject --upload
xygeni sast -n MyProject --upload
ראו את Xygeni It בפעולה
עם גישה זו, Xygeni אינו סתם עוד סורק פגיעויות, זהו הכלי היחיד שעוזר לך סרוק יחד אחר יישומים ותוכנות זדוניות, סדר עדיפויות לסיכונים הקריטיים ותקן אותם באופן אוטומטי מבלי להאט את המסירה.
התחל לסרוק אחר פגיעויות ביישומים בצורה חכמה יותר
אל תתפשרו על כלים שפותרים רק חצי מהבעיה. עם Xygeni, אתם יכולים סרוק אחר פגיעויות יישומים ו לסרוק אחר תוכנות זדוניות בתהליך עבודה מאוחד אחד. שלנו סורק פגיעות מספק לך הקשר, קביעת סדרי עדיפויות ותיקון אוטומטי (AutoFix) כדי שמפתחים יוכלו לתקן בעיות במהירות מבלי לשבש את האספקה.
- אבטחו את כל שרשרת האספקה של התוכנה שלכם.
- חסום תוכנות זדוניות לפני שהן חודרות אליך pipeline.
- תקן פגיעויות באמצעות תיקונים אוטומטיים ובטוחים.
התחילו לסרוק בצורה חכמה יותר עם Xygeni. סרוקו אחר פגיעויות יישומים, תוכנות זדוניות, חשיפת סודות, סיכונים שנוצרו על ידי בינה מלאכותית ואיומי שרשרת אספקה של תוכנה בכל רחבי המערכת שלכם. SDLC מפלטפורמת AppSec אחת המודעת לבינה מלאכותית.

