






כפי שדנו בתוכן הקודם שלנו בנושא software supply chain security, חקרנו את מושג התקפות שרשרת האספקה ואת השפעתן הפוטנציאלית על ארגונים. התקפות אלו מנצלות לעיתים קרובות פגיעויות לאורך מחזור חיי פיתוח התוכנה (SDLC), המציב סיכונים משמעותיים בכל שלב. היום, נצלול לתוך הנפוצים ביותר software supply chain security איומים המתעוררים בשלב המקור.
ראשית, חשוב להגדיר מהי מתקפה בשרשרת האספקה ואת הסוגיה הספציפית שלה. Software Supply Chain Security איומים המתעוררים בשלב המקור.
הגדרת מתקפת שרשרת אספקה של תוכנה
המכון הלאומי של ארה"ב ל Standardוטכנולוגיה (NIST) מגדיר מתקפת שרשרת אספקה של תוכנה "כאשר מתקפה מתרחשת כאשר גורם איום סייבר חודר לרשת של ספק תוכנה ומשתמש בקוד זדוני כדי לפגוע בתוכנה לפני שהספק שולח אותה ללקוחותיו. התוכנה שנפגעה פוגעת לאחר מכן בנתונים או במערכת של הלקוח. תוכנה שנרכשה לאחרונה עלולה להיות נפגעת מלכתחילה, או שפגיעה עלולה להתרחש באמצעים אחרים כמו תיקון או תיקון חם. במקרים אלה, הפגיעה עדיין מתרחשת לפני שהתיקון או התיקון החם נכנסים לרשת של הלקוח. סוגים אלה של מתקפות משפיעים על כל משתמשי התוכנה שנפגעה ויכולים להיות בעלי השלכות נרחבות על לקוחות תוכנה ממשלתיים, תשתיות קריטיות והמגזר הפרטי.""
שלב המקור Software Supply Chain Security איומים
שלב המקור במחזור החיים של שרשרת האספקה של תוכנה כולל את השלבים הראשוניים של פיתוח תוכנה, החל משלב הרעיון ועד ליצירת קוד המקור. שלב זה כולל את בחירת הכלים, הספריות והרכיבים, כמו גם את הפיתוח והיישום של הפונקציונליות המרכזית של התוכנה.
Software supply chain security איומים בשלב המקור מתייחסים לפגיעויות אבטחה שניתן לנצל כדי להכניס שינויים לא מורשים או זדוניים לקוד המקור. זה כולל את האיום של אנשים לא מורשים ואנשים מורשים כאחד, להכניס שינויים לא מורשים.
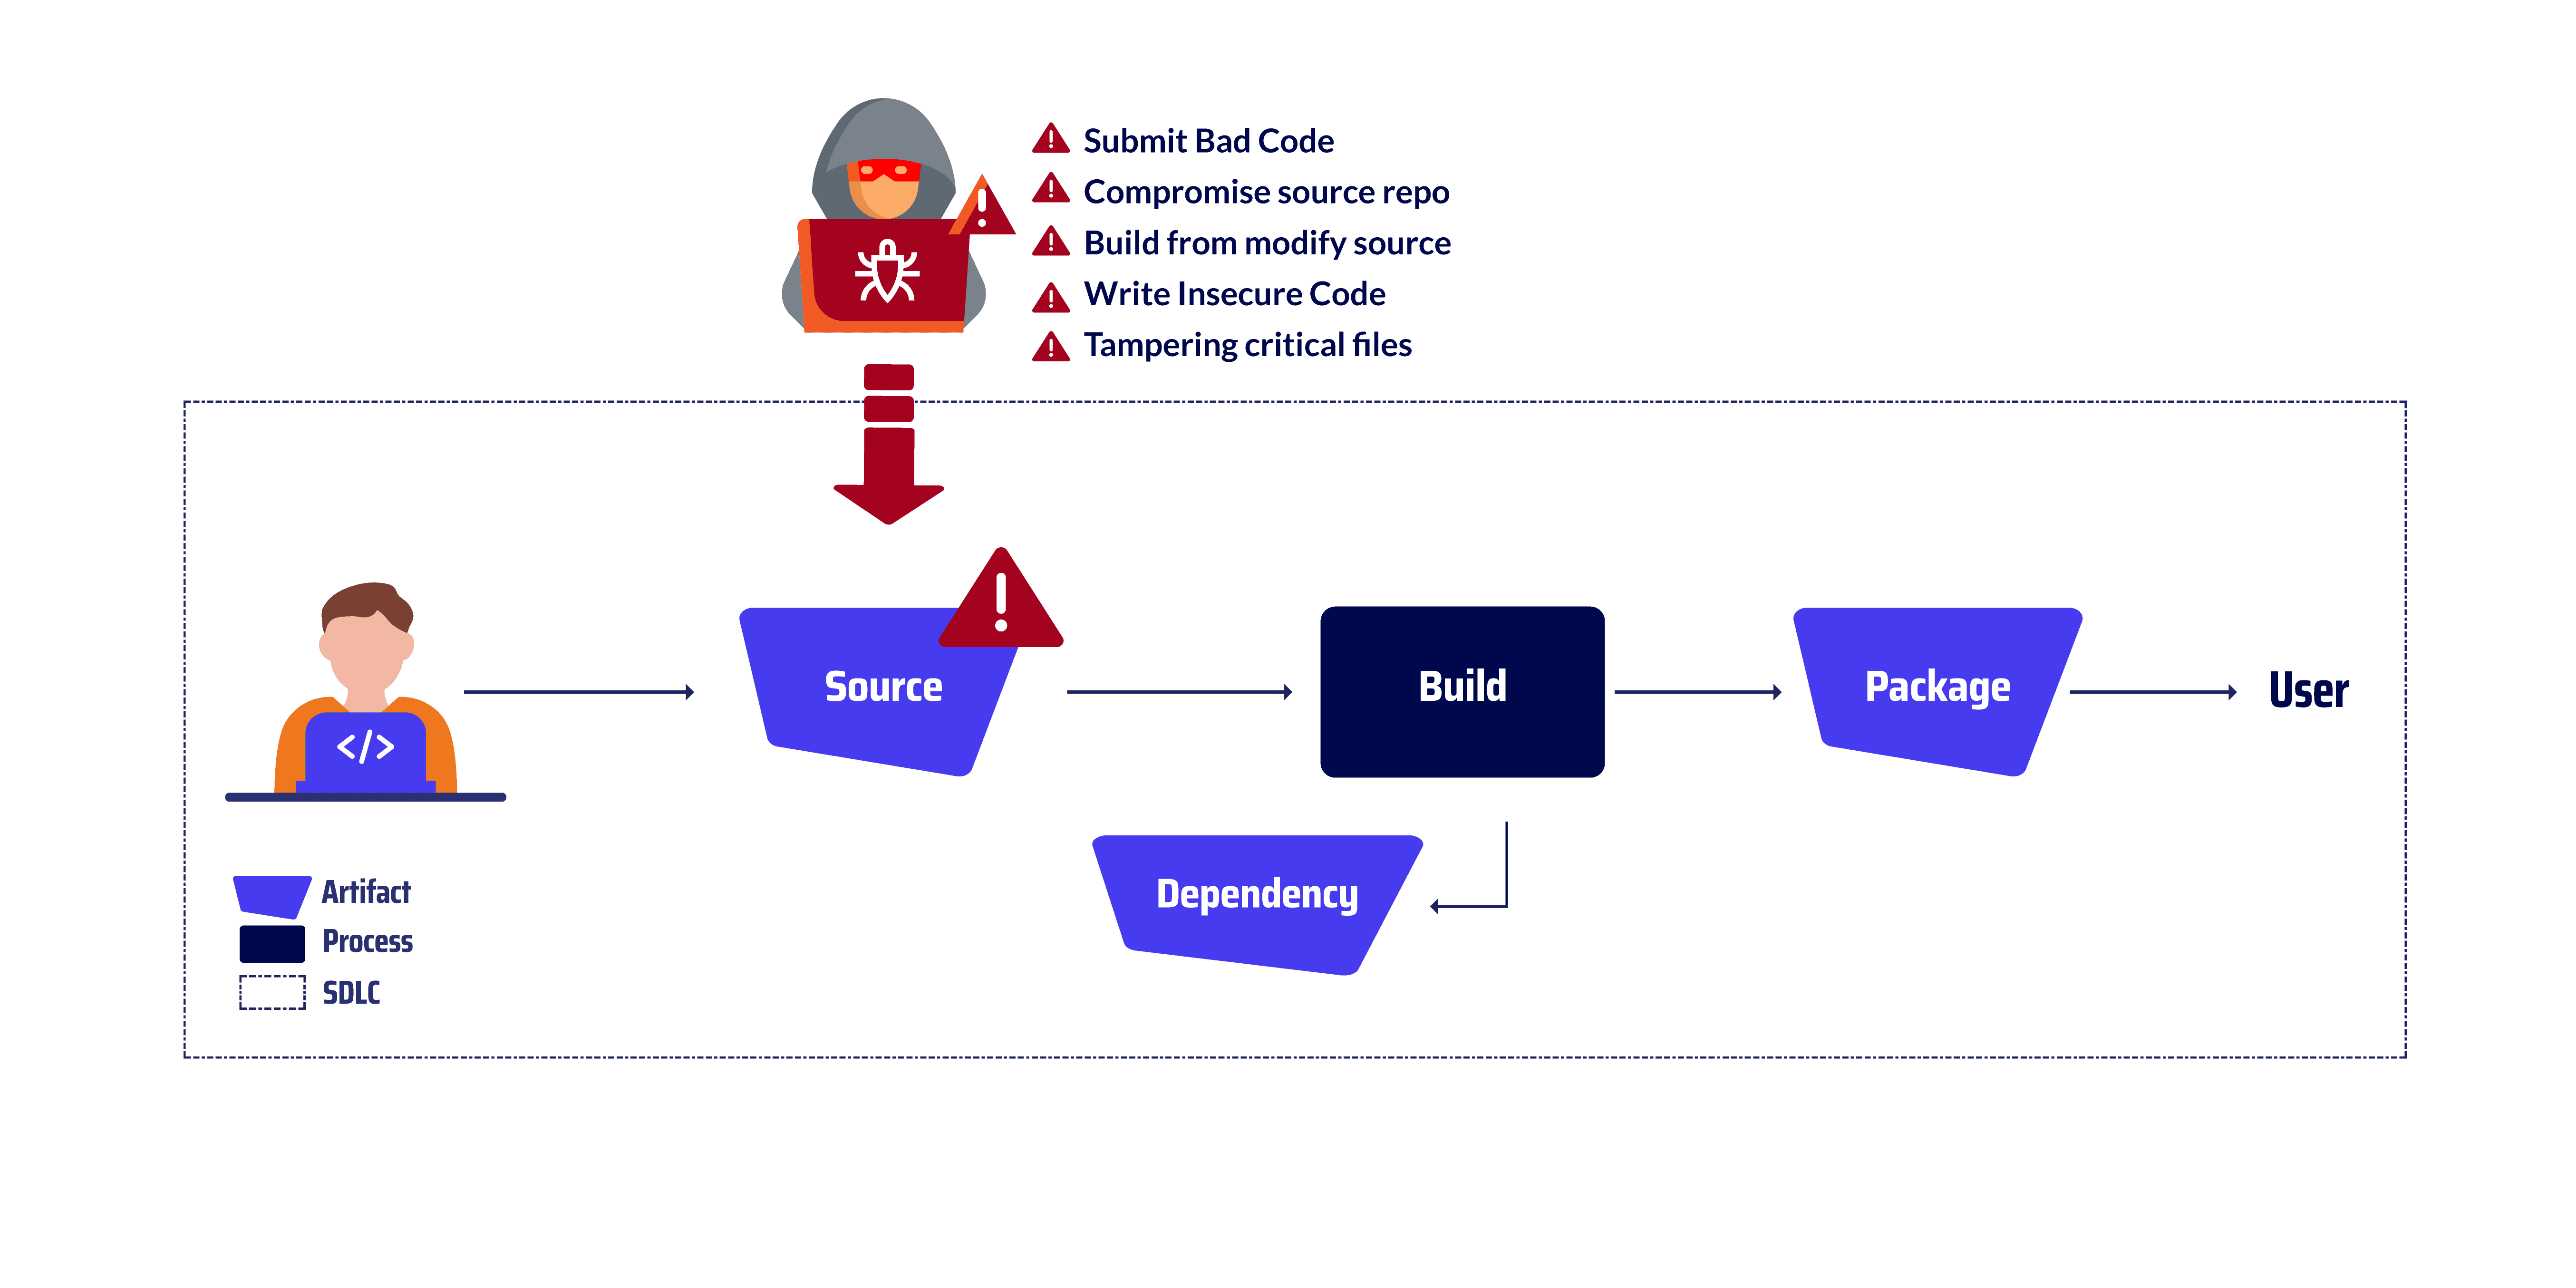
דוגמאות לאיומי מקור
שלח קוד גרוע
הגשת קוד פגום מתייחסת לנוהג של commitהעברת קוד למאגר מקור המכיל פגמים, שגיאות או פגיעויות. זה יכול לנוע בין קוד זדוני שהוכנס במכוון כדי לפגוע בשלמות או באבטחה של התוכנה, ועד קוד לא מכוון שמציג באגים או פגיעויות עקב שיטות קידוד לקויות או חוסר בדיקות. דוגמה להתקפה וקטורית זו הייתה ה- התקפת NPM. בשנת 2022, האקר חדר למאגר קוד המקור של ספריית תוכנה פופולרית בקוד פתוח בשם npm. ההאקר הכניס קוד זדוני לקוד הספרייה שאפשר לו לקבל גישה בלתי מורשית למערכות של ארגונים שהתקינו את הספרייה. הקוד הזדוני אפשר להאקר לגנוב נתונים מהמערכות שנפגעו, להתקין תוכנות זדוניות ולשבש את הפעילות. ההתקפה השפיעה על מגוון רחב של ארגונים, כולל סוכנויות ממשלתיות, עסקים ואנשים פרטיים.
מאגר מקורות פגיעה
יריב מקבל גישה בלתי מורשית למאגר קוד מקור (SCM) ומכניס שינויים זדוניים או מסיר קוד לגיטימי. ניתן להשיג זאת באמצעות שיטות שונות, כגון ניצול פגיעויות ב- SCM, פגיעה באישורים של מפתח עם גישה למאגר, או קבלת גישה לתשתית הבסיסית המארחת את SCMדוגמה להתקפת וקטור זו הייתה ה- מתקפת PHP. תוקף פרץ לשרת Git של PHP, שהוא מאגר מאובטח לאחסון וניהול קוד המקור של שפת התכנות PHP. התוקף הצליח להחדיר שתי קוד זדוני commits לתוך בסיס הקוד הראשי של PHP. אלה commitהוסיפו דלתות אחוריות שאפשרו לתוקף לקבל גישה לא מורשית להתקנות PHP. הדלתות האחוריות אפשרו לתוקף לבצע קוד שרירותי על כל התקנת PHP, אשר עלול לשמש לגניבת נתונים, התקנת תוכנות זדוניות או שיבוש פעולות. ההתקפה גם גרמה נזק תדמיתי רב ל-PHP, שכן העלתה חששות לגבי אבטחת שפת התכנות.
בנה ממקור שעבר שינוי
יריב משיג עותק של קוד המקור ממקור שאינו מאגר קוד המקור הרשמי ומשתמש בו כדי לבנות ולפרוס את התוכנה. קוד המקור שעבר שינוי עשוי להכיל קוד זדוני, דלתות אחוריות או שינויים מזיקים אחרים שעלולים לפגוע בשלמות, בפונקציונליות או באבטחה של התוכנה. דוגמה להתקפה וקטורית זו הייתה ה- Webmin לִתְקוֹף. תוקף השיג גישה בלתי מורשית לתשתית הבנייה של Webmin, האחראית על קומפילציה ואריזת תוכנת Webmin. התוקף שינה את תשתית הבנייה כדי להשתמש בקבצי מקור שלא היו קיימים במאגר המקור הרשמי של Webmin.
כתיבת קוד לא מאובטח
שיטות קידוד לא מאובטחות, בין אם מכוונות ובין אם לא, עלולות להכניס פגיעויות לתוכנה. פגיעויות אלו ניתנות לניצול על ידי תוקפים כדי לקבל גישה בלתי מורשית, לשנות או לגנוב נתונים, או לשבש פעולות. דוגמה להתקפה וקטורית זו הייתה... התקפת אפאצ'י סטראטסבשנת 2003, האקר חדר למאגר קוד המקור של ספריית תוכנה בקוד פתוח בשם Apache Struts. ההאקר הכניס פגיעות לספרייה שאפשרה לו לקבל גישה לא מורשית למערכות של ארגונים שהתקינו את הספרייה. הפגיעות אפשרה להאקר להריץ קוד שרירותי במערכות שנפגעו, אשר יכול לשמש לגניבת נתונים, התקנת תוכנות זדוניות ושיבוש פעילות. ההתקפה השפיעה על מגוון רחב של ארגונים, כולל סוכנויות ממשלתיות, עסקים ויחידים.
שיבוש קבצים קריטיים
שינוי או התאמה של קבצים קריטיים במחזור חיי פיתוח התוכנה עלולים להיות בעלי השלכות חמורות, כולל החדרת קוד זדוני, פגיעה במידע רגיש ושיבוש פעולות התוכנה. דוגמה להתקפת וקטור חבלה זו הייתה התקפת מייבן. בשנת 2020, האקרים חדרו למאגר קוד המקור של ספריית תוכנה פופולרית בקוד פתוח בשם Maven. ההאקרים הכניסו קוד זדוני לקובץ pom.xml של הספרייה, המשמש להגדרת תהליך הבנייה. הקוד הזדוני אפשר להאקרים להחדיר את התלויות שלהם לתהליך הבנייה, אשר נכללו לאחר מכן בתוכנה שעברה קומפילציה. תלויות אלו הכילו דלתות אחוריות שאפשרו להאקרים לקבל גישה לא מורשית למערכות של ארגונים שהתקינו את התוכנה.
סלילת הדרך: ייעול פעולות עם ראייה ברורה
צעדו מעבר לתחום האבטחה, ותגלו שדמיון שרשרת האספקה שלכם עושה יותר מאשר רק הגנה - זה כמו להדליק אור בחדר חשוך, ולחשוף את המסלולים המהירים והיעילים ביותר בפעילות שלכם. זה נותן לצוותים מבט מקיף על המערכת האקולוגית של הפיתוח, ומאפשר להם לזהות נכסים מיותרים ואלמנטים שאינם מתוחזקים. בהירות זו מועילה במיוחד בפרויקטים בקנה מידה גדול שבהם יחידות ורכיבים מרובים שזורים זה בזה.
הערות אחרונות
על ידי הבנת הסוגים השונים של שלבי המקור software supply chain security באמצעות איומים ויישום אמצעי אבטחה מתאימים, ארגונים יכולים לסייע בהגנה על עצמם מפני התקפות הרסניות אלה.
- מתקפות בשרשרת האספקה של תוכנה יכולות להכניס קוד זדוני לתוכנה בכל שלב של מחזור חיי הפיתוח, כולל שלב המקור.
- איומים בשלב המקור כוללים הגשת קוד פגום, פגיעה במאגרי מקור, בנייה ממקורות שהשתנו, כתיבת קוד לא מאובטח ושיבוש קבצים קריטיים.
- ארגונים צריכים ליישם אמצעי אבטחה מקיפים לאורך כל מחזור חיי פיתוח התוכנה כדי למתן את הסיכונים של מתקפות בשרשרת האספקה.
רוצה להישאר צעד אחד קדימה ב software supply chain security?
הישארו מעודכנים לגבי שלנו סדרת בלוגים קרובה, שם נתעמק בהתקפות הנפוצות ביותר המתרחשות לאורך מחזור חיי פיתוח התוכנה. החל מ- שלב הבנייה עד לפריסה ואחריה, נצייד אתכם בידע ובאסטרטגיות להגנה על הארגון שלכם מפני איומים חתרניים אלה.
אל תפספסו! הירשמו לבלוג שלנו עוד היום והיו הראשונים לדעת על התובנות האחרונות שלנו בנושא software supply chain security.
יחד, נוכל לבנות מערכת אקולוגית תוכנה עמידה ומאובטחת יותר עבור כולם.
צפו בהדגמת הווידאו שלנו
