
מדוע כלי ניתוח קוד סטטי חיוניים בשנת 2026
ניתוח קוד סטטי כבר אינו אופציונלי; זוהי פרקטיקה בסיסית בכל תוכנת גיבוש צוות מהירה. אותו באג שנמצא בייצור יכול לעלות עד 10,000 דולר, לא כולל זמן הנדסי שהוסט מתכונות, חוויית משתמש לקויה או נזק תדמיתי אם זה מתגלה כתקרית אבטחה. ניתוח קוד סטטי סוגר את הפער הזה על ידי סריקת קוד המקור לפני שהוא נשלח.
ההימור גבוה יותר בשנת 2026. לפי המחקר של Xygeni עצמו, 60% מהאפליקציות מכילות פגיעויות בקוד של צד ראשון, ועם פיתוח בסיוע בינה מלאכותית שמאיץ את נפח כתיבת הקוד, חלון הזמנים לגילוי בעיות לפני הייצור צר מאי פעם. עם עליית ה-DevSecOps, קידוד בסיוע בינה מלאכותית ופיתוחים מורכבים CI/CD pipelineש., החזקת כלי ניתוח סטטי מתאים כבר אינה אופציונלית.
אבל לא כל כלי ניתוח הקוד הסטטי מספקים את אותו הערך. חלקם מציפים צוותים בתוצאות חיוביות שגויות. אחרים מפספסים לחלוטין פגמים קריטיים הניתנים לניצול. ורובם עוצרים בזיהוי פגיעויות, תוך התעלמות מאיומי קוד זדוני שמגיעים כיום באופן שגרתי דרך תלויות בקוד פתוח וקוד שנוצר על ידי בינה מלאכותית.
פוסט זה משווה את 4 כלי ניתוח הקוד הסטטי המובילים לשנת 2026, תוך הערכה מול מה שחשוב באמת: דיוק זיהוי, שיעורי חיוביים שגויות, כיסוי תוכנות זדוניות, CI/CD אינטגרציה ותמחור.
השוואה מהירה: כלי ניתוח קוד סטטי מובילים לשנת 2026
| כלי | שיעור חיובי אמיתי | שיעור חיובי שגוי | גילוי זדוני | תיקון אוטומטי של בינה מלאכותית | מחיר כרטיס | הכי טוב |
|---|---|---|---|---|---|---|
| קסיגני SAST | 100% (מדד OWASP) | 16.7% | כן - יליד | כן - תיקוני יחסי ציבור מודעים להקשר | החל מ-$35 לחודש לתורם (פלטפורמה מלאה) | צוותי DevSecOps הזקוקים לדיוק, זיהוי תוכנות זדוניות וכיסוי פלטפורמה מלא |
| קוד סניק | 97.18% | 34.55% | לא | חלקי - הצעות לתיקון | החל מ-$125 לחודש (מינימום 5 תורמים, SAST בלבד) | צוותי מפתחים ראשונים כבר במערכת האקולוגית של Snyk |
| Semgrep | 87.06% | 42.09% | לא | לא | החל מ-100 דולר לחודש לכל תורם | צוותים הזקוקים לסריקה מהירה וניתנת להתאמה אישית מבוססת כללים |
| soundQube | 50.36% | מִשְׁתַנֶה | לא | לא | החל מ-65 דולר לחודש (SAST רק, תשלום לפי אישור הזמנה) | צוותים המתמקדים באיכות הקוד ובחוב טכני |
מה מייחד את כלי ניתוח הקוד הסטטי הטובים ביותר?
לא כל כלי ניתוח הקוד הסטטי מספקים את אותה רמת הגנה. הפלטפורמות היעילות ביותר בשנת 2026 חולקות את היכולות הבאות:
זיהוי מדויק עם מספר נמוך של חיובי שגוי
הכלים הטובים ביותר נותנים עדיפות לפגיעויות אמיתיות וניתנות לניצול במקום לייצר רעש. שיעור גבוה של תוצאות חיוביות אמיתיות בשילוב עם שיעור נמוך של תוצאות חיוביות שגויות פירושו שמפתחים מקדישים זמן לתיקון בעיות אמיתיות, ולא לרדוף אחר התראות שאינן חשובות.
תיקון מופעל על ידי בינה מלאכותית
זיהוי ללא תיקון יוצר צווארי בקבוק. חפש כלים המספקים הצעות תיקון מבוססות הקשר ישירות ב... pull requests, החלפת דפוסים מסוכנים בחלופות בטוחות מבלי להזדקק לתיקון ידני.
תוכנות זדוניות וזיהוי שרשרת אספקה
כלי ניתוח קוד סטטי מסורתיים סורקים אחר פגיעויות קידוד. הם אינם מזהים קוד זדוני. הפלטפורמות הטובות ביותר הולכות רחוק יותר, ומזהות דלתות אחוריות, סוסים טרויאניים, תוכנות כופר, ביצועים ערומים ושיבוש רישום מערכת, הן בקוד של צד ראשון והן בתלות בקוד פתוח.
CI/CD ואינטגרציה של IDE
ניתוח קוד סטטי צריך לפעול באופן רציף, לא רק לפני השחרור. חפשו אינטגרציות מקוריות עם GitHub Actions, GitLab CI, Jenkins, Azure DevOps ו-Bitbucket, בנוסף לתוספי IDE שחושפים ממצאים תוך כדי כתיבת הקוד.
קביעת סדרי עדיפויות מבוססי ניצול
ספירת ממצאים גולמיים יוצרת רעש, לא תובנות. הכלים הטובים ביותר מסננים תוצאות לפי נגישות, ניצול והשפעה עסקית - כך שצוותים מתקנים קודם את מה שחשוב באמת, לא רק את מה שיש לו את ציון ה-CVSS הגבוה ביותר.
אימות מדד OWASP
בחירת כלי ניתוח קוד סטטי צריכה להסתמך על תוצאות מדידות, ולא על טענות ספקים. פרויקט OWASP Benchmark מספק standardמסגרת עצמאית ומוגדרת להערכת דיוק הגילוי מול דפוסי פגיעות ידועים במקרי בדיקה בעולם האמיתי. תמיד בקשו נתוני ביצועים לפני commitטינג לכלי.

כלי ניתוח קוד סטטי הטובים ביותר
1. קסיגני SASTניתוח קוד סטטי שנבנה עבור DevSecOps

סקירה כללית: קסיגני SAST אינו סתם עוד כלי ניתוח קוד סטטי. הוא נבנה במיוחד עבור צוותי DevSecOps הזקוקים למידע מקדיםcisזיהוי אלקטרוני, תיקון אוטומטי והגנה מלאה, מבלי להאט את הפיתוח.
בעוד שרוב כלי ניתוח הקוד הסטטי עוצרים בזיהוי פגיעויות, Xygeni הולכת רחוק יותר: משלבת ניתוח סטטי עמוק עם זיהוי תוכנות זדוניות חכם, הצעות תיקונים המונעות על ידי בינה מלאכותית ותעדוף מבוסס נגישות. התוצאה היא כלי שתופס את מה שאחרים מפספסים, מסנן את הרעש ועוזר למפתחים לתקן את מה שחשוב באמת, ישירות בתוך זרימות העבודה הקיימות שלהם.
קסיגני SAST הוא גם חלק מפלטפורמת Xygeni הכל-באחד, כלומר SAST הממצאים מתואמים אוטומטית עם SCA, גילוי סודות, CI/CD אבטחה, DAST ו ASPM, מה שנותן לצוותים תמונה אחידה של סיכונים על פני כל SDLC.
תכונות עיקריות:
- 100% שיעור חיובי אמיתי (מדד OWASP): אפס החמצות בהזרקת SQL וב-Cross-Site Scripting. אפס תוצאות חיוביות שגויות בהצפנה חלשה וב-Hashing חלש.
- שיעור חיובי שגוי נמוך (16.7%): מפחית עייפות ערנות ושומר על המפתחים ממוקדים בבעיות הניתנות לניצול, לא ברעש.
- תיקון אוטומטי של בינה מלאכותית: מייצר תיקוני קוד מאובטחים ותלויי הקשר המסופקים ישירות אל pull requestsמחליף דפוסים מסוכנים בחלופות בטוחות המותאמות לשיטות עבודה מומלצות לשפה; אין צורך בתיקונים ידניים.
- זיהוי תוכנות זדוניות: מזהה דלתות אחוריות, טרויאנים, תולעים, תוכנות כופר, תוכנות ריגול, ביצוע קוד מעורפל ושיבוש רישום מערכת, הן בקוד של צד ראשון והן בתלות בקוד פתוח. יכולת שחסרה לחלוטין ברוב כלי ניתוח הקוד הסטטי.
- משפך קידום ניצול: מסנן ממצאים לפי נגישות, ניצול והשפעה עסקית, כך שצוותים יטפלו במה שבאמת מסוכן, ולא רק במה שקיים.
- שילוב IDE: סרוק את הקוד כפי שהוא כתוב. צפה בפרטי הבעיה, חומרתה, מטא-נתונים והנחיות לתיקון ישירות בתוך ה-IDE שלך, לפני... commit עשוי.
- CI/CD שילוב: תמיכה מקורית עבור GitHub Actions, GitLab CI, Jenkins, Azure DevOps ו-Bitbucket, עם שערים איכותיים החוסמים גרסאות בניה פגיעות.
- כיסוי פגיעויות מלא: פגמי הזרקה, XSS, תצורות שגויות, דליפת מידע, גלישות מאגר, אימות לא מספק ובקרת גישה לא מאובטחת, בקוד שנוצר על ידי צד ראשון ובינה מלאכותית.
קסיגני SAST כלול בפלטפורמת Xygeni הכל-באחד החל מ-$35 לחודש לתורם. זה מכסה SAST, SCA, CI/CD אבטחה, גילוי סודות, IaC Security, DAST, ו ASPM, ללא מגבלות נסתרות, ללא חיובים עבור כל מאגר וללא הגבלת תכונות.
בשורה תחתונה: קסיגני SAST היא הבחירה החזקה ביותר ברשימה זו עבור צוותים הזקוקים לזיהוי מדויק באופן מוכח, תיקון מבוסס בינה מלאכותית וכיסוי תוכנות זדוניות בפלטפורמה אחת. שיעור החיובי האמיתי של 100% במדד OWASP, שיעור החיובי השגוי הנמוך וההגנה הטבעית על שרשרת האספקה מבדילים אותה מכל כלי אחר ברשימה זו.
2. סניק Sast כלי

סקירה כללית: קוד סניק ידוע כאפליקציה מהירה וקלה לשימוש כלי ניתוח קוד סטטי נבנה עבור מפתחים. הוא מספק משוב אבטחה בזמן אמת בתוך IDEs וגם CI/CD pipelines, אשר מסייע בזיהוי בעיות מוקדם מבלי לשבש זרימות עבודה. ההתקנה פשוטה, והיא משתלבת היטב עם סביבות פיתוח מודרניות.
עם זאת, למרות עיצובו הממוקד במפתחים, לכלי יש שיעור חיובי שגוי גבוה יחסית. כמו כן, הוא חסר זיהוי תוכנות זדוניות מובנה, מה שמטיל אחריות רבה יותר על צוותי האבטחה לאמת את התוצאות באופן ידני.
תכונות עיקריות:
- שיעור חיובי אמיתי של 97.18%: מזהה במדויק את רוב הפגיעויות במהלך ניתוח סטטי של קוד.
- CI/CD ושילוב IDE: עובד ישירות בתוך כלי פיתוח פופולריים לסריקה רציפה.
מגבלות שיש לקחת בחשבון
- 34.55% שיעור חיובי שגוי: רמת רעש גבוהה שעלולה להעמיס על צוותי האבטחה ולעכב את פעולות התיקון.
- אין זיהוי תוכנות זדוניות: לא ניתן לזהות קוד זדוני בתלות של צד שלישי, דורש כלים נוספים.
- SAST הוא משני: סניק בנתה את המוניטין שלה על SCAקוד Snyk אינו תואם את עומק הקוד הייעודי SAST כלים.
- תמחור מקוטע: SAST, SCA, סריקת מכולות, ו IaC נמכרים בנפרד; כיסוי מלא דורש התאמה אישית enterprise ציטוט.
💲 תמחור:
מתחיל ב-$125 לחודש עבור מינימום של 5 תורמים, SAST בלבד. SCA, CI/CD אבטחה, גילוי סודות, IaC Securityוסריקת מכולות אינם כלולים ויש לרכוש אותם בנפרד. רק 100 בדיקות כלולות; בדיקות נוספות דורשות תוספות יקרות. Enterprise נדרשת תוכנית עבור יותר מ-10 תורמים.
בשורה תחתונה: Snyk Code היא בחירה מוצקה עבור צוותי מפתחים שכבר נמצאים במערכת האקולוגית של Snyk ורוצים ממצאים מהירים ודעתניים ללא תצורה כבדה. עבור צוותים הזקוקים לדיוק גבוה יותר, זיהוי תוכנות זדוניות או פלטפורמת AppSec מאוחדת, אפשרויות אחרות ברשימה זו מתאימות יותר.
3. סמגרפ Sast כלי

סקירה כללית: Semgrep הוא כלי ניתוח קוד סטטי בקוד פתוח, המעניק עדיפות לגמישות ומהירות. הוא מאפשר לצוותי אבטחה ופיתוח לכתוב כללים מותאמים אישית המותאמים לבסיס הקוד והמדיניות הספציפיים שלהם, מבלי לדרוש קומפילציית קוד. זה הופך אותו לאידיאלי למשוב מהיר ב... CI/CD pipelineתוכניות אבטחה s ו-shift-left שבהן אכיפת מדיניות מותאמת אישית חשובה.
החוזק של Semgrep הוא התאמה אישית ומהירות. החולשה שלו היא דיוק: עם שיעור חיובי אמיתי של 87.06% ושיעור חיובי שגוי של 42.09% במבחן OWASP, הוא מייצר יותר רעש ומפספס יותר בעיות אמיתיות בהשוואה לכלים המובילים ברשימה זו. כמו כן, הוא חסר לחלוטין זיהוי תוכנות זדוניות.
תכונות עיקריות:
- תמיכה בכללים מותאמים אישית: צוותים יכולים לכתוב ולאכוף כללי אבטחה ספציפיים ליישומים שלהם, בתחביר כללים פשוט, ללא מומחיות ב-DSL.
- סריקות מהירות ללא קומפילציה: מספק משוב מהיר כחלק מניתוח סטטי רציף pipelines.
- תמיכה רחבה בשפות: מכסה מגוון רחב של שפות ומסגרות.
- CI/CD שילוב: משתלב עם GitHub Actions, GitLab CI ואחרים pipeline כלים.
- ליבת קוד פתוח: חינם לשימוש לסריקה בסיסית; תוכניות מסחריות מוסיפות חוקים מקצועיים ותכונות צוות.
מגבלות שיש לקחת בחשבון
- שיעור חיובי אמיתי של 87.06%: פחות אמין בזיהוי בעיות קריטיות מאשר כלי ניתוח קוד סטטי מובילים.
- 42.09% שיעור חיובי שגוי: שיעור החיובי השגוי הגבוה ביותר ברשימה זה, צוותים שמשקיעים בכללים מותאמים אישית עשויים להפחית זאת, אך זה דורש מאמץ מתמשך משמעותי.
- אין זיהוי תוכנות זדוניות: לא ניתן לזהות קוד זדוני ברכיבים של צד שלישי.
- אין תיקון אוטומטי של בינה מלאכותית: התיקון הוא ידני; הממצאים דורשים חקירה של המפתח ללא הנחיות תיקון אוטומטיות.
- סולמות תמחור לכל תורם: כל תורם דורש רישיון לכל המוצרים, אין גמישות לערבב רמות כיסוי.
💲 תמחור:
מחיר מתחיל ב-$100 לחודש לכל תורם עבור קוד, שרשרת אספקה וסודות יחד. אין גמישות, רכישת קוד Semgrep דורשת את אותו מספר רישיונות עבור שרשרת אספקה וסודות. העלויות משתנות באופן ליניארי עם גודל הצוות.
בשורה תחתונה: Semgrep מתאימה מאוד לצוותי הנדסת אבטחה שרוצים לבנות כללי זיהוי מותאמים אישית ויכולים להשקיע בכוונון. עבור צוותים הזקוקים לדיוק גבוה, תיקון מבוסס בינה מלאכותית או הגנה מפני תוכנות זדוניות, עדיף להשתמש בו כהשלמה לפלטפורמה מקיפה יותר.
4. SonarQube SAST כלי
סקירה כללית: SonarQube היא אחת מפלטפורמות איכות הקוד המאומצות ביותר, עם תמיכה חזקה באכיפת קידוד נקי. standardים, צמצום חוב טכני ושילוב עם פופולריים CI/CD כלים. הוא מציע זיהוי נקודות חמות של אבטחה וסריקת פגיעויות בסיסית, אך חוזקו העיקרי הוא איכות הקוד, ולא ניתוח סטטי ברמת אבטחה.
במבחן OWASP, SonarQube משיגה שיעור חיובי אמיתי של 50.36%, כלומר היא מפספסת בערך מחצית מהפגיעויות האמיתיות ב... standardמקרי בדיקה ממוינים. הוא אינו מציע זיהוי תוכנות זדוניות, תיקון אוטומטי של בינה מלאכותית או קביעת סדרי עדיפויות מבוססי ניצול. עבור צוותים עם דרישות אבטחה חמורות, הוא עובד בצורה הטובה ביותר כהשלמה לאיכות קוד לבדיקה ייעודית SAST כלי ולא פתרון אבטחה עצמאי.
תכונות עיקריות
- ניתוח איכות קוד: אוכף standards לקריאה, מבנה ותחזוקה ארוכת טווח על פני 30+ שפות.
- CI/CD שילוב: מתחבר עם Jenkins, GitLab, Azure DevOps, GitHub Actions ועוד.
- נקודות חמות אבטחה: מדגיש אזורי קוד שעלולים להיות מסוכנים, אם כי נדרשת סקירה ידנית כדי לאשר את יכולת הניצול.
- גם מהדורות ענן וגם מהדורות ניהול עצמי: פריסה גמישה עבור צוותים עם on-premise דרישות.
- מערכת אקולוגית גדולה: מאומץ באופן נרחב עם תמיכה קהילתית חזקה וזמינות תוספים.
מגבלות שיש לקחת בחשבון
- שיעור חיובי אמיתי של 50.36%: מזהה פחות ממחצית הפגיעויות האמיתיות במבחן OWASP, הנמוך ביותר ברשימה זו.
- עומק אבטחה מוגבל: מתאים יותר להיגיינת קוד מאשר ניתוח מעמיק של פגיעויות או אבטחת שרשרת אספקה.
- אין זיהוי תוכנות זדוניות: לא מזהה התנהגות זדונית בקוד של צד ראשון או של צד שלישי.
- אין תיקון אוטומטי של בינה מלאכותית: נדרש תיקון ידני עבור כל הממצאים.
- תמחור תשלום לפי LoC: מתחיל ב-100 שורות קוד ועולה ב-6 דולר לכל 10 שורות קוד; העלויות גדלות משמעותית עבור בסיסי קוד גדולים.
💲 תמחור:
מתחיל ב-65 דולר לחודש עבור תוכנית הצוות, SAST בלבד. מודל תשלום לפי LoC עם מגבלה קשיחה של 1.9 מיליון LoC. אין כיסוי אבטחה מקיף.
בשורה תחתונה: SonarQube היא הבחירה הנכונה עבור צוותים ששמים עדיפות לאיכות קוד, תחזוקה וניהול חובות טכניים. ככלי אבטחה עצמאי, דיוק OWASP Benchmark הנמוך שלו משמעו שיש לשלב אותו עם מערכת ייעודית. SAST פלטפורמה לצוותים עם דרישות אבטחה אמיתיות.
למה קסיגני SAST האם כלי ניתוח הקוד הסטטי הטוב ביותר לשנת 2026?
לכל כלי ברשימה זו יש מקרה שימוש ברור. Snyk מתאים לצוותים שכבר נמצאים במערכת האקולוגית של Snyk ורוצים ממצאים מהירים מול מפתחים. Semgrep משרתת מהנדסי אבטחה הזקוקים לכללים מותאמים אישית וסריקות מהירות. SonarQube מצטיינת בניהול איכות קוד וניהול חובות טכניים.
אבל אף אחד מהם לא משלב דיוק זיהוי, הגנה מפני תוכנות זדוניות, תיקון בינה מלאכותית וכיסוי פלטפורמה מלא כמו... קסיגני עושה.
קסיגני SAST הוא הכלי היחיד ברשימה זו שמשיג 100% שיעור חיובי אמיתי במדד OWASP, עם שיעור החיובי השגוי הנמוך ביותר העומד על 16.7%. זהו הכלי היחיד שמזהה קוד זדוני הן ברכיבים של צד ראשון והן ברכיבים של צד שלישי. וזהו הכלי היחיד שבו SAST הממצאים מתואמים באופן טבעי עם SCA, גילוי סודות, CI/CD בִּטָחוֹן, Dast, ו ASPM, כך שצוותי אבטחה רואים את תמונת הסיכון המלאה, ולא תוצאות סריקה בודדות.
עבור צוותים שמתייחסים ברצינות לפיתוח מאובטח ב- עידן הבינה המלאכותית (כאשר קוד שנוצר על ידי בינה מלאכותית, תלויות שנפגעו ונפח איומים מואץ הם הנורמלי החדש) Xygeni SAST היא הבחירה המלאה, המדויקת והחסכונית ביותר ברשימה זו.
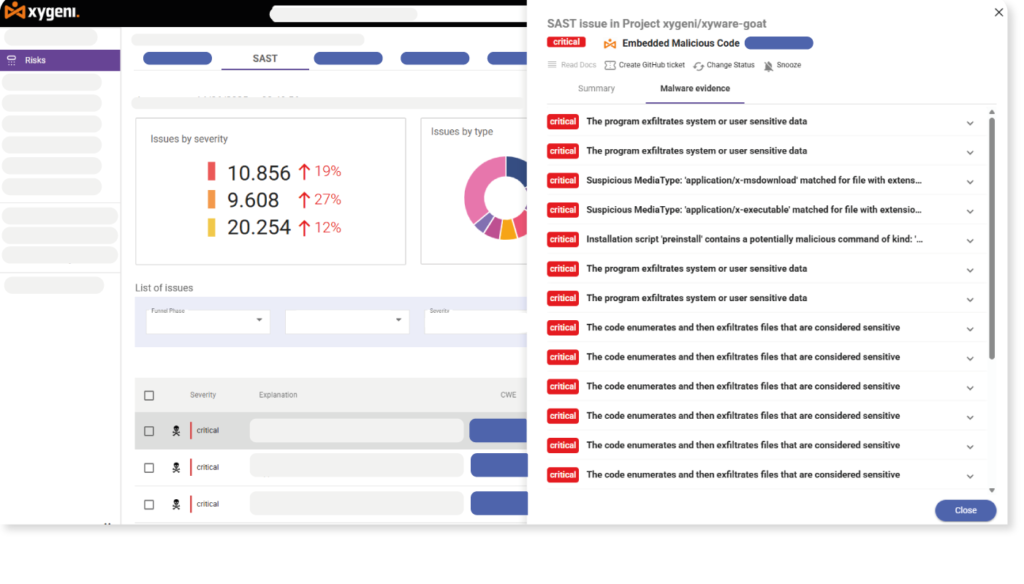

דיוק גילוי ללא תחרות - 100% שיעורים חיוביים אמיתיים - מוכח במבחן OWASP
שאלות נפוצות
מהו ניתוח קוד סטטי?
ניתוח קוד סטטי, המכונה גם SAST (בדיקת אבטחת יישומים סטטית), היא תהליך של סריקת קוד מקור, קוד בייט או קבצים בינאריים מבלי להפעיל את התוכנית כדי לזהות פגיעויות אבטחה, שגיאות קידוד והפרות מדיניות לפני פריסת האפליקציה.
מה ההבדל בין SAST ו-DAST?
SAST מנתח קוד מקור לפני הפריסה, ומזהה פגיעויות בשלב הקידוד. DAST בודק יישומים המריצים מבחוץ, ומדמה התקפות אמיתיות כנגד שירותים חיים כדי למצוא פגיעויות בזמן ריצה. רוב תוכניות DevSecOps הבוגרות משתמשות בשניהם, ופלטפורמות כמו Xygeni כוללות את שניהם באופן טבעי.
האם כלי ניתוח קוד סטטי יכולים לזהות תוכנות זדוניות?
רובם לא יכולים. מסורתי SAST כלים סורקים אחר פגיעויות קידוד; הם אינם מזהים קוד זדוני במכוון. Xygeni SAST הולכת רחוק יותר על ידי זיהוי דלתות אחוריות, טרויאנים, תוכנות כופר, ביצועים ערומים ושיבוש רישום מערכת הן בקוד של צד ראשון והן בתלות בקוד פתוח, יכולת קריטית ככל שהתקפות בשרשרת האספקה גדלות.
מהו מדד OWASP ולמה הוא חשוב?
פרויקט OWASP Benchmark הוא פרויקט עצמאי, standardמסגרת מדויקת שמודדת את רמת הדיוק SAST כלים מזהים דפוסי פגיעות ידועים במקרי בדיקה בעולם האמיתי. זהו המקור העצמאי והאמין ביותר להשוואת כלי ניתוח קוד סטטי, ואמין משמעותית יותר מטענות שיווק של ספקים.
האם עליי להשתמש בניתוח קוד סטטי לצד SCA?
כן. SAST מזהה פגיעויות בקוד שלך. SCA מזהה סיכונים בתלות בקוד פתוח שלך. יחד הם מכסים את שני משטחי ההתקפה. פלטפורמות כמו Xygeni כוללות את שניהם באופן טבעי (עם ממצאים מתואמים בתצוגת סיכונים אחת) ובכך מבטלות את הצורך לנהל כלים נפרדים ו... dashboards.
