






תוכנת Visual Studio Code הפכה לאחד העורכים הפופולריים ביותר עבור מפתחים ברחבי העולם. היא קלת משקל אך עוצמתית, תומכת בהרחבות, ניפוי שגיאות ואינטגרציות שהופכות אותה לגורם יומיומי עבור מיליוני מתכנתים. מכיוון שהיא קוד פתוח וגמישה, Visual Studio Code ממלא גם תפקיד חשוב בזרימות עבודה מודרניות של DevSecOps. צוותים משתמשים בה כדי לערוך תשתית כקוד (IaC), לשלב סריקות, ולהחיל Visual Studio code security בדיקות לפני קידום שינויים.
עם זאת, כוח תמיד מגיע עם אחריות. הרחבה אחת לא בטוחה או סביבת עבודה מוגדרת בצורה שגויה עלולים ליצור סיכונים pipelineמסיבה זו, מפתחים חייבים להתייחס לתוכנת Visual Studio Code לא רק כעורך, אלא גם כחלק קריטי מפיתוח תוכנה מאובטח. בשאלות נפוצות אלו, נענה על השאלות הנפוצות ביותר בנוגע ל-Visual Studio Code, מסביר את השלכות האבטחה שלו, ונשתף את שיטות העבודה המומלצות ששומרים עליו בזרימות עבודה של DevOps.
מהי תוכנת קוד של Visual Studio?
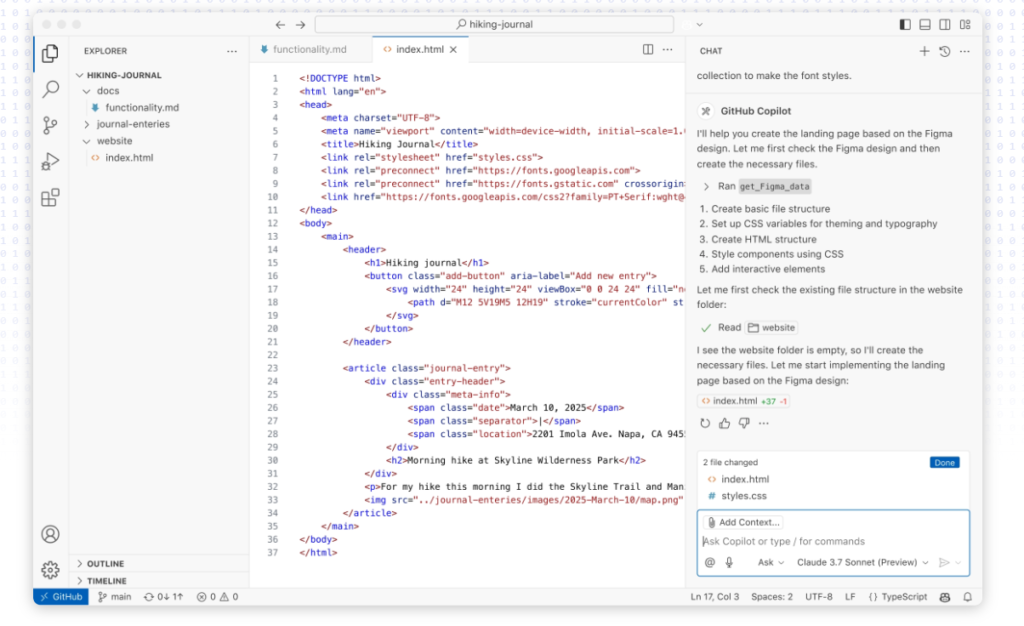
תוכנת Visual Studio Code (המכונה לעתים קרובות VS Code) היא עורך קוד בקוד פתוח שנוצר על ידי מיקרוסופט. היא פועלת על Windows, macOS ו-Linux, ותומכת במאות שפות תכנות. היא כוללת תכונות כגון הדגשת תחביר, ניפוי שגיאות, שילוב Git והרחבות לפיתוח ענן ומכולות.
בניגוד למסורתי IDEsתוכנת , לעומת קוד היא קלת משקל ומודולרית. אתם מתקינים רק את ההרחבות שאתם צריכים, מה ששומר על העורך מהיר ועדיין ניתן להתאמה אישית רבה. מבחינת אבטחה, גמישות זו היא גם יתרון וגם סיכון: שימוש בטוח תלוי באופן שבו מפתחים מגדירים הרחבות וסביבות עבודה.
האם קוד VS חינמי לשימוש?
כן. תוכנת Visual Studio Code היא חינמית לחלוטין ובקוד פתוח. מיקרוסופט מתחזקת את עורך הליבה, בעוד הקהילה בונה אלפי הרחבות. מכיוון שהיא חינמית, תוכנת Visual Studio Code הפכה לעורך המועדף על סטודנטים וגם על... enterprise צוותים.
עם זאת, חינם לא אומר נטול סיכונים. Visual Studio code security תלוי בהורדת העורך ממקורות רשמיים ואימות הרחבות לפני התקנתן. תוקפים לפעמים מפרסמים הרחבות זדוניות כדי לחקות כלים פופולריים. מסיבה זו, יש לבדוק תמיד את המוניטין של המפרסם ואת דירוגי הכוכבים בשוק.
כיצד להתקין תוכנת קוד של Visual Studio?
התקנת תוכנת vs code היא פשוטה.
- ב-Windows: הורד את קובץ ההתקנה מה- רשמי דף של מיקרוסופט.
- ב-macOS: התקינו אותו דרך Homebrew (
brew install --cask visual-studio-code). - בלינוקס: השתמשו במנהל החבילות שלכם, כגון
apt install codeעל אובונטו.
לאחר ההתקנה, ודא את הגרסה שלך באמצעות:
code --version
מטעמי אבטחה, לעולם אל תורידו תוכנות התקנה ממקורות לא רשמיים. בנוסף, אם אתם מפעילים VS Code ב- CI/CD מכולות, להצמיד את הגרסה ולעדכן באופן קבוע כדי להימנע מפגיעויות. זה מתיישב עם CI/CD אבטחה standardעבור 2025.
כיצד להריץ קוד בקוד של Visual Studio?
כדי להריץ קוד בתוכנת VS Code, בדרך כלל משתמשים בטרמינל המשולב או בלוח ניפוי השגיאות. לדוגמה:
- פיתון → התקן את התוסף Python, לאחר מכן הפעל סקריפטים עם
python file.py. - JavaScript / TypeScript → שימוש Node.js אינטגרציה (
node index.js). - מכולות → להריץ קוד ישירות ב-Docker עם ההרחבה Remote Containers.
סטודיו חזותי code security נכנס לתמונה כאשר משימות ותצורות הפעלה מבצעות פקודות. משימות שתצורתן אינה נכונה יכולה לחשוף סודות או להפעיל סקריפטים לא בטוחים. לכן, יש לאמת את כל הגדרות המשימות ולהימנע מהעתקה-הדבקה של תצורות ממאגרים לא ידועים.
כיצד להשתמש בתוכנת Visual Studio Code בצורה בטוחה?
ניתן להשתמש בתוכנת vs code כדי לערוך, לאתר באגים ולפרוס קוד בפרויקטים שונים. עם זאת, שימוש מאובטח בו דורש משמעת:
- התקן רק תוספים ממפיצים מהימנים.
- השבת או הסר את ההתקנה של תוספים שאינך משתמש בהם עוד.
- בדוק את הגדרות סביבת העבודה עבור סודות או נתיבים לא בטוחים.
- הפעל סריקות בתוך העורך באמצעות תוספים של DevSecOps.
בנוסף, מפתחים רבים משלבים את Visual Studio code security כלים ישירות ב-VS Code. לדוגמה, שילוב ה-IDE של Xygeni סורק תשתית כקבצי קוד, Dockerfiles ותלויות קוד פתוח לאיתור תצורות שגויות ותוכנות זדוניות. בדרך זו, קוד לא בטוח לעולם לא עוזב את הסביבה המקומית שלך.
לרקע, ראה מהי תשתית כקוד (IaC) פירושו וכיצד תוקפים כבר מכוונים לכלי פיתוח כמו Terraform ו-npm.
האם קוד של Visual Studio בטוח להורדה?
כן, אם תורידו אותו מהאתר הרשמי של מיקרוסופט או ממנהלי חבילות מהימנים. הסיכונים מופיעים כאשר מפתחים אוספים גרסאות לא רשמיות, גרסאות ניידות מאתרים מפוקפקים או הרחבות מצורפות מראש.
יתר על כן, תוכנת קוד לעומת זאת היא בקוד פתוח, כך שכל אחד יכול להשתמש בה באמצעות fork. חלק מהforks מוסיפים חוסמי טלמטריה או ערכות נושא, אך אחרים עשויים להסתיר תוכנות זדוניות. יש לוודא תמיד סכומי בדיקה ולהיצמד להפצות רשמיות.
האם הרחבות קוד של Visual Studio בטוחות?
לא תמיד. הרחבות נותנות ל-VS Code את כוחה, אך הן גם מרחיבות את משטח ההתקפה. לדוגמה, הרחבה זדונית יכולה:
- גניבת אסימוני אימות מסביבת העבודה שלך.
- ביצוע פקודות במהלך משימות בנייה.
- העלאת סודות שנמצאו ב
.envקבצים.
סיכון זה אמיתי. תוקפים כבר מפרסמים חבילות קוד פתוח זדוניות ל-npm ול-PyPI, ואותו הדבר יכול לקרות גם בשווקי הרחבות. כתוצאה מכך, עליך:
- מוניטין של מפרסם תוספי ביקורות.
- בדקו עדכונים אחרונים ומשוב מהקהילה.
- הגבל את ההרשאות היכן שניתן.
שימוש ב-IDE ללא היגיינת הרחבות דומה להפעלת Terraform עם מודולים לא מאומתים, הוא יוצר סיכונים בלתי נראים.
שיטות עבודה מומלצות עבור הרחבות והגדרות מאובטחות
בעקבות ויזואל סטודיו code security שיטות עבודה מומלצות עוזרות לצוותים לשמור על העורכים שלהם בטוחים ומותאמים ל זרימות עבודה של DevSecOpsכמה מהפרקטיקות המרכזיות כוללות:
- שמור על קוד VS מעודכן → יש להחיל תיקונים במהירות כדי לתקן פגיעויות.
- ביקורת על הרחבות באופן קבוע הסר כלים שאינם בשימוש ובדוק כלים בעלי הרשאות גבוהות.
- להגן על סודות לעולם אל תאחסנו מפתחות API ב- settings.json או launch.json.
- שלב סריקות בעורך → לרוץ SAST, SCA, ו IaC סריקה עם הרחבות.
- השתמש באמון סביבת עבודה → הגבלת ביצוע קוד לא אמין בפרויקטים חדשים.
על ידי שילוב של שיטות אלו עם אוטומציה, תוכנת קוד לעומת קוד הופכת לא רק לעורך קוד אלא גם לנקודת בקרה לאבטחה. סקירות ידניות לבדן אינן ניתנות להרחבה. כלי סריקה משולבים ב-IDE מבטיחים שתצורות לא בטוחות או קוד זדוני לעולם לא יגיעו אליך. pipelines.
כיצד קסיגני עוזר
תוכנת Visual Studio Code היא מהירה וגמישה, אך שמירה על אבטחתה דורשת את הגישה הנכונה guardrailsביקורות ידניות אינן יכולות לכסות כל הרחבה, סביבת עבודה או תלות. זה המקום שבו תוסף Visual Studio Code של Xygeni מוסיף ערך אמיתי, ומביא הגנה אוטומטית ישירות לעורך.
לאחר ההתקנה, סיומת קוד Xygeni VS סורק באופן רציף את הקוד והסביבה שלך כדי להחיל סטודיו חזותי code security שיטות עבודה מומלצות באופן אוטומטי:
- לתפוס חוסר ביטחון IaC מוקדם סריקות Terraform, בלתי אפשרי, ותצורות Kubernetes נפתחו ב-VS Code.
- להגן על סודות מזהה מפתחות מקודדים בקבצים ומציע תיקונים.
- עצירת קוד זדוני → מסמן חבילות חשודות ותוכנות זדוניות בתלויות.
- אוטומציה של תיקון → עם AutoFix, יוצר תיקונים בטוחים או pull requests.
- Guardrails in CI/CD → מדיניות כגון "אין סודות דולפים" או "אין אחסון לא מוצפן" נאכפת באופן אוטומטי.
בעזרת יכולות אלו, מפתחים משלבים סטודיו חזותי code security לתוך תהליכי העבודה היומיומיים שלהם כברירת מחדל, ללא צורך בצעדים נוספים או בבדיקות ידניות.
כל שורת קוד מנותחת באופן אוטומטי, תוך שמירה על הסביבה המקומית וגם CI/CD pipelineבטוח.
סיכום: בניית זרימות עבודה בטוחות יותר של DevSecOps
תוכנת Visual Studio Code מעניקה למפתחים מהירות, גמישות ועוצמה של המערכת האקולוגית. אבל כמו Terraform או Ansible, היא נשארת בטוחה רק כאשר היא משולבת עם שיטות אבטחה חזקות. הרחבה אחת לא בטוחה, משימה מוגדרת בצורה שגויה או סוד שדלף עלולים לערער את המערכת כולה. pipeline.
מסיבה זו, אימוץ תוכנת קוד לעומת תוכנת Visual Studio code security guardrails חיוני. מפתחים שעוקבים אחר שיטות עבודה מומלצות, משתמשים בסריקה משולבת IDE ומאפשרים אוטומציה של בדיקות משיגים גם יעילות וגם ביטחון.
בקיצור, Visual Studio Code הוא יותר מעורך, הוא חלק ממשטח ה-DevSecOps שלכם. על ידי התייחסות אליו ככזה, צוותים שומרים... pipelineבטוח, סודות מוגנים, ואוטומציה תחת שליטה.

